

Cuando surge una nueva vulnerabilidad en la cadena de suministro, todos los equipos se hacen la misma pregunta al mismo tiempo: ¿estamos afectados? Responder a esto implica saber exactamente qué hay dentro de tus aplicaciones, hasta llegar a las dependencias transitivas enterradas a varias capas de profundidad. Las aplicaciones modernas incorporan cientos de bibliotecas, contenedores y paquetes de código abierto y, sin un inventario fiable, comprobar tu exposición se convierte en una búsqueda manual lenta. Esta es la razón por la que cada vez más equipos generan SBOMs de forma rutinaria.
Vulnerabilidades recientes en la cadena de suministro como Shai-Hulud han demostrado que cuando surge un nuevo problema, los equipos se apresuran no solo a aplicar parches, sino a identificar si existe un paquete o versión vulnerable en cualquier parte de su entorno. Sin una lista de materiales de software (SBOM) precisa, ese proceso es lento, manual y propenso a errores.
Los SBOMs proporcionan un inventario de componentes de software legible por máquina, lo que permite un análisis de exposición más rápido, una respuesta a incidentes y una preparación para auditorías. A medida que aumentan los requisitos regulatorios y los ataques a la cadena de suministro se vuelven más comunes, los SBOMs están pasando de ser artefactos de cumplimiento a herramientas de seguridad de uso diario.
En esta guía, revisamos las 6 mejores herramientas de generación de SBOM para desarrolladores en 2026, cubriendo opciones tanto de código abierto como empresariales, y destacando las herramientas que los desarrolladores realmente quieren usar.
En este artículo dividimos estas herramientas en ofertas de código abierto y empresariales; aquí tienes una lista de las 6 mejores herramientas de SBOM para 2026:
- Aikido Security
- Syft de Anchore
- Trivy
- Fossa
- Tern
- Mend.io
TL;DR
Entre las herramientas de SBOM analizadas, Aikido Security destaca como la solución de nivel empresarial más sólida para la visibilidad de la cadena de suministro de software y el cumplimiento de licencias. Permite a los equipos generar, analizar y exportar SBOMs al instante en formatos CycloneDX, SPDX o CSV, con análisis VEX integrado para centrarse en lo que es realmente explotable en lugar de enumerarlo todo a ciegas. Más allá de la generación, Aikido convierte las SBOMs en algo procesable. Su análisis de licencias impulsado por IA elimina el ruido de las licencias, detecta aquellas que son riesgosas o incumplen las normativas y explica las obligaciones en un lenguaje sencillo. Los equipos pueden ajustar la puntuación de riesgo de las licencias, marcar licencias internas, asignar tareas de remediación y limpiar progresivamente sus SBOMs sin ralentizar el desarrollo. Con una cobertura completa de licencias en código fuente, contenedores y máquinas virtuales, Aikido ayuda a los equipos a cumplir con los crecientes requisitos normativos y de auditoría en torno a la transparencia del software, desde un único proyecto hasta una gran cartera. Al combinar la generación instantánea de SBOM, una clara atribución de derechos de autor y perspectivas prácticas sobre licencias, Aikido hace que las SBOMs resulten útiles para desarrolladores, equipos de seguridad y partes interesadas del ámbito legal.
¿Quieres ver esto en acción? Genera tu SBOM ahora.
¿Qué es un SBOM?
Una lista de materiales de software (SBOM) es un inventario completo y legible por máquina de todo lo que compone una aplicación. Enumera todos los componentes de los que depende tu aplicación, incluyendo librerías de código abierto, frameworks, contenedores y dependencias transitivas, junto con detalles clave como nombres, versiones, licencias, fuentes y sumas de verificación. Los formatos SBOM estándar como SPDX y CycloneDX facilitan compartir, analizar e integrar estos datos con otras herramientas de seguridad y cumplimiento.
Más allá de un simple inventario, los SBOMs proporcionan una visibilidad profunda de cómo se ensambla el software y cómo se relacionan sus componentes entre sí. Esta visibilidad se vuelve crítica cuando surge una nueva vulnerabilidad, un paquete malicioso o un problema de licencia.
Los equipos pueden consultar sus SBOMs para confirmar la exposición en segundos, incluso cuando una dependencia con riesgo se encuentra a varias capas de profundidad en la pila tecnológica. Si bien las SBOMs no están pensadas para ser revisadas manualmente línea por línea, actúan como una fuente de datos fundamental que impulsa el escaneo de vulnerabilidades, el análisis de licencias y la respuesta a incidentes en bases de código grandes.
¿Para qué se utilizan las SBOMs?
Los SBOMs tienen múltiples propósitos más allá de la gestión básica de inventario. Aquí están las principales formas en que las organizaciones los utilizan para fortalecer la seguridad y mantener el cumplimiento.
- Respuesta a vulnerabilidades: Cuando aparecen vulnerabilidades de tipo cero-días (zero-day), las SBOMs te permiten identificar de inmediato las bibliotecas y paquetes de software afectados. Las organizaciones pueden buscar en su inventario de componentes para determinar la exposición en todos los proyectos.
- Requisitos de cumplimiento: Normativas como la Orden Ejecutiva 14028 y la Ley de Ciberresiliencia de la UE exigen SBOMs. La generación automatizada garantiza que cumplas con estos requisitos sin necesidad de documentación manual.
- Gestión de licencias: Las SBOMs revelan las obligaciones de licencia de cada dependencia. Esto previene problemas legales derivados de licencias incompatibles en tu base de código.
- Seguridad en la cadena de suministro: Las SBOMs proporcionan visibilidad de tu cadena de suministro de software. Ayudan a rastrear el origen de los componentes e identificar posibles riesgos de seguridad procedentes de código de terceros.
Qué buscar en las herramientas de SBOM
No todas las herramientas de SBOM ofrecen las mismas capacidades. Céntrate en estas características al evaluar opciones para tu equipo.
- Integración en tu pila tecnológica: La herramienta debe integrarse con tus pipelines de CI/CD y sistemas de compilación. Esto permite la generación automática de SBOM durante el desarrollo, manteniendo los inventarios actualizados con los últimos cambios de código y reduciendo el esfuerzo manual.
- Compatibilidad con formatos estándar: Elige herramientas que admitan formatos estándar de la industria como CycloneDX, SPDX y etiquetas SWID. Estos formatos garantizan la compatibilidad entre herramientas, simplifican el intercambio de datos y cumplen con los requisitos normativos. Los formatos estándar también mejoran la colaboración con socios y clientes.
- Visibilidad de dependencias: Una buena herramienta de SBOM ofrece información clara sobre cadenas de dependencias complejas y relaciones transitivas. Esto ayuda a los desarrolladores a comprender las vulnerabilidades potenciales y a gestionar las actualizaciones en todas las dependencias.
- Análisis de riesgos y cumplimiento: Considera herramientas que se integren con bases de datos de vulnerabilidades y licencias. Esto permite realizar evaluaciones de riesgos oportunas, ayuda a priorizar los esfuerzos de corrección y contribuye a mantener el cumplimiento normativo.
- Interfaz fácil de usar: Una interfaz clara hace que la gestión de SBOM sea práctica. Funciones como la comparación, la edición y la combinación facilitan la colaboración y ayudan a los desarrolladores a acceder rápidamente a la información.
Las 6 Mejores Herramientas SBOM
Las mejores herramientas SBOM comerciales y empresariales
Las herramientas comerciales van más allá de la generación básica de inventario, ofreciendo cumplimiento de licencias y soporte profesional. Estas soluciones están diseñadas para equipos que necesitan integración empresarial y asistencia dedicada.
1. Aikido Security
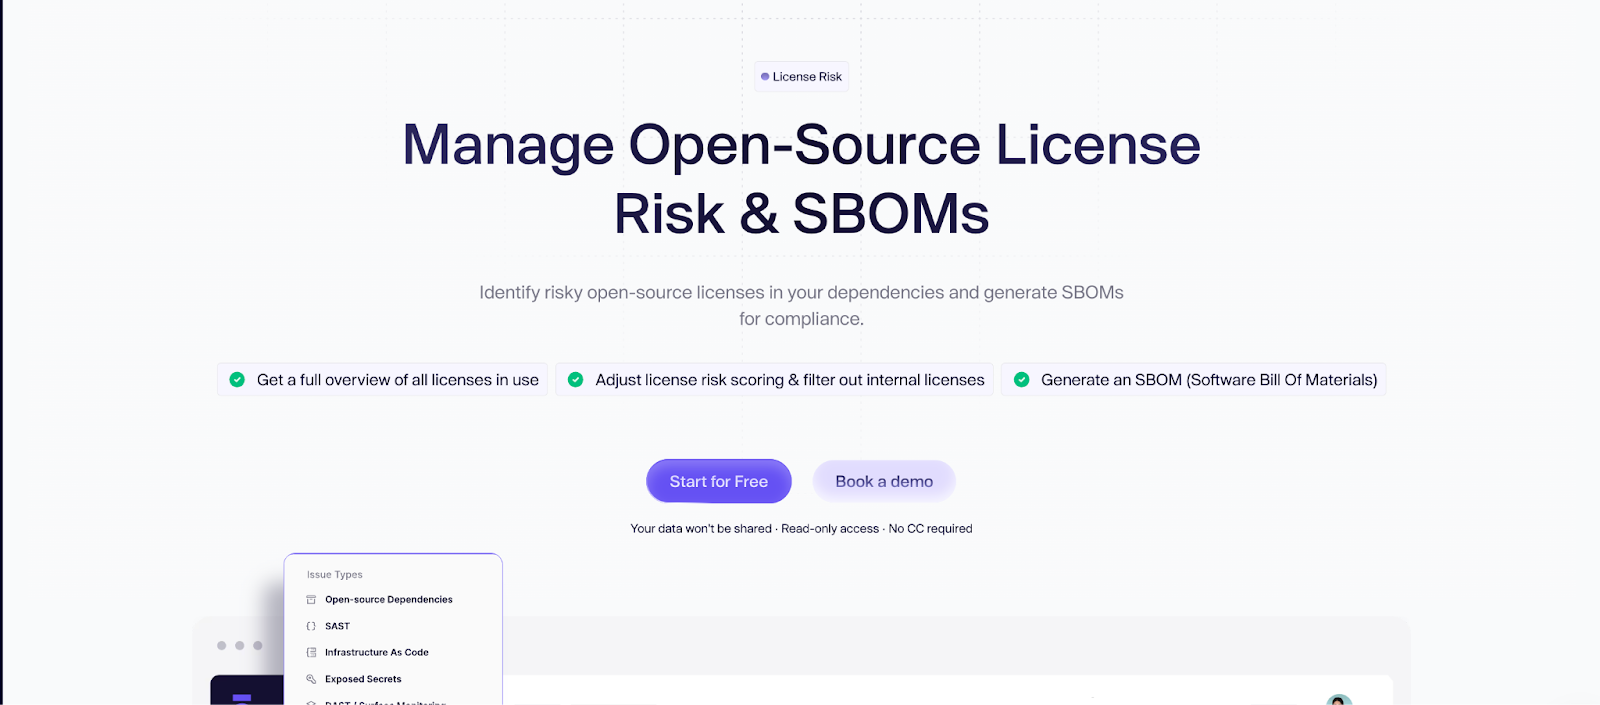
Aikido Security es una plataforma madura de seguridad de software que hace que las SBOM sean prácticas y procesables. Aikido permite a los equipos generar, analizar y gestionar continuamente SBOM en código fuente, contenedores y máquinas virtuales, todo desde una única plataforma. Los desarrolladores pueden generar SBOM al instante en formatos CycloneDX, SPDX o CSV, enriquecidas con datos de licencias, atribución de derechos de autor y análisis VEX integrado para evaluar la explotabilidad en el mundo real.
Más allá de la generación, Aikido convierte los datos de las SBOM en algo sobre lo que los equipos realmente pueden actuar. Su análisis de licencias impulsado por IA elimina el ruido, puntúa el riesgo de las licencias utilizando múltiples fuentes de datos y destaca solo las licencias que importan. Los desarrolladores y los equipos de seguridad obtienen explicaciones claras y en lenguaje sencillo sobre las obligaciones de las licencias, lo que facilita la asignación de tareas de corrección, la limpieza de dependencias riesgosas y el mantenimiento del cumplimiento a medida que evolucionan las aplicaciones.
Aikido se integra directamente con GitHub, GitLab, Bitbucket y pipelines de CI/CD mediante una configuración sin agentes y de solo lectura. Los equipos pueden empezar a generar SBOM actualizadas en minutos sin interrumpir los flujos de trabajo de desarrollo ni introducir herramientas adicionales.
Características clave
- Generación instantánea de SBOM: Genera SBOM bajo demanda en formatos CycloneDX, SPDX o CSV para repositorios, contenedores y máquinas virtuales.
- Análisis VEX integrado: Evalúa la explotabilidad para centrarte en las vulnerabilidades que realmente afectan a tu aplicación.
- Información procesable sobre licencias: El análisis de licencias impulsado por IA prioriza las licencias de riesgo y elimina el ruido de bajo impacto.
- Explicaciones de licencias en lenguaje sencillo: Traduce términos legales complejos en directrices claras y prácticas para los desarrolladores.
- Controles flexibles de riesgo de licencias: Personaliza cómo se califica el riesgo de las licencias y marca las licencias internas para reducir el ruido en los informes.
- Cobertura total, incluidos los contenedores: Analiza licencias y componentes dentro de imágenes de contenedores y repositorios de código fuente.
- Atribución clara de derechos de autor: Incluye automáticamente datos precisos de derechos de autor para cada componente.
- SBOM listas para auditorías y cumplimiento: Cumple con los requisitos regulatorios y de auditoría relacionados con la transparencia de la cadena de suministro de software.
- Flujos de trabajo que los desarrolladores ya utilizan: Asigna tareas, rastrea correcciones y limpia las SBOM de forma incremental como parte del desarrollo normal.
Ventajas
- Generación y gestión integral de SBOMs
- Inteligencia de licencias robusta con bajo ruido
- Información práctica integrada en los flujos de trabajo que los desarrolladores ya utilizan
- Soporta formatos SBOM estándar de la industria
- Cubre código fuente, contenedores y VMs
- Incorporación rápida con precios predecibles
2. FOSSA
FOSSA es una plataforma comercial centrada en la gestión del ciclo de vida de SBOM, que ayuda a las organizaciones a generar, gestionar y distribuir listas de materiales de software para cumplir con los requisitos normativos, de clientes y de auditoría.
Ofrece creación y alojamiento centralizados de SBOM, es compatible con formatos estándar de la industria como CycloneDX y SPDX, y pone un fuerte énfasis en el cumplimiento de las normativas gubernamentales y empresariales. FOSSA es particularmente adecuada para organizaciones que necesitan una gobernanza y elaboración de informes de SBOM formales, aunque su enfoque está más orientado al cumplimiento y a las políticas que a ser centrado en el desarrollador.
Características clave
- Gestión del ciclo de vida de SBOM: Cree, importe, exporte, almacene y versione SBOMs en un repositorio centralizado.
- Generación de SBOM: Produce SBOMs con visibilidad completa de las dependencias directas y transitivas, incluidas las versiones históricas.
- Soporte para el cumplimiento normativo: Cumple con los elementos mínimos de la NTIA y se alinea con la Orden Ejecutiva 14028, la guía de CISA y los requisitos de NIST.
- Integración CI/CD: Automatiza la generación y validación de SBOM en pipelines utilizando integraciones de GitHub y GitLab.
- Compartición segura de SBOM: Permite la distribución controlada de SBOMs a clientes, socios y reguladores.
Ventajas
- Sólida gobernanza de SBOM y capacidades de gestión del ciclo de vida
- Diseñado específicamente para casos de uso impulsados por la regulación y la auditoría
- Almacenamiento centralizado y versionado de SBOMs
- Amplio soporte para estándares de cumplimiento y elaboración de informes
Contras
- Fuertemente orientado al cumplimiento, con menos enfoque en los flujos de trabajo diarios de los desarrolladores
- Análisis limitado de explotabilidad en tiempo real y consciente del contexto o análisis de alcanzabilidad
- La guía de remediación es menos práctica para los desarrolladores
- La interfaz de usuario (UI) y los flujos de trabajo pueden resultar pesados para equipos más pequeños o startups de rápido crecimiento
- Menos énfasis en reducir el ruido de seguridad mediante una priorización inteligente
- Los SBOMs a menudo funcionan como artefactos de cumplimiento en lugar de herramientas activas para desarrolladores
3. Mend.io
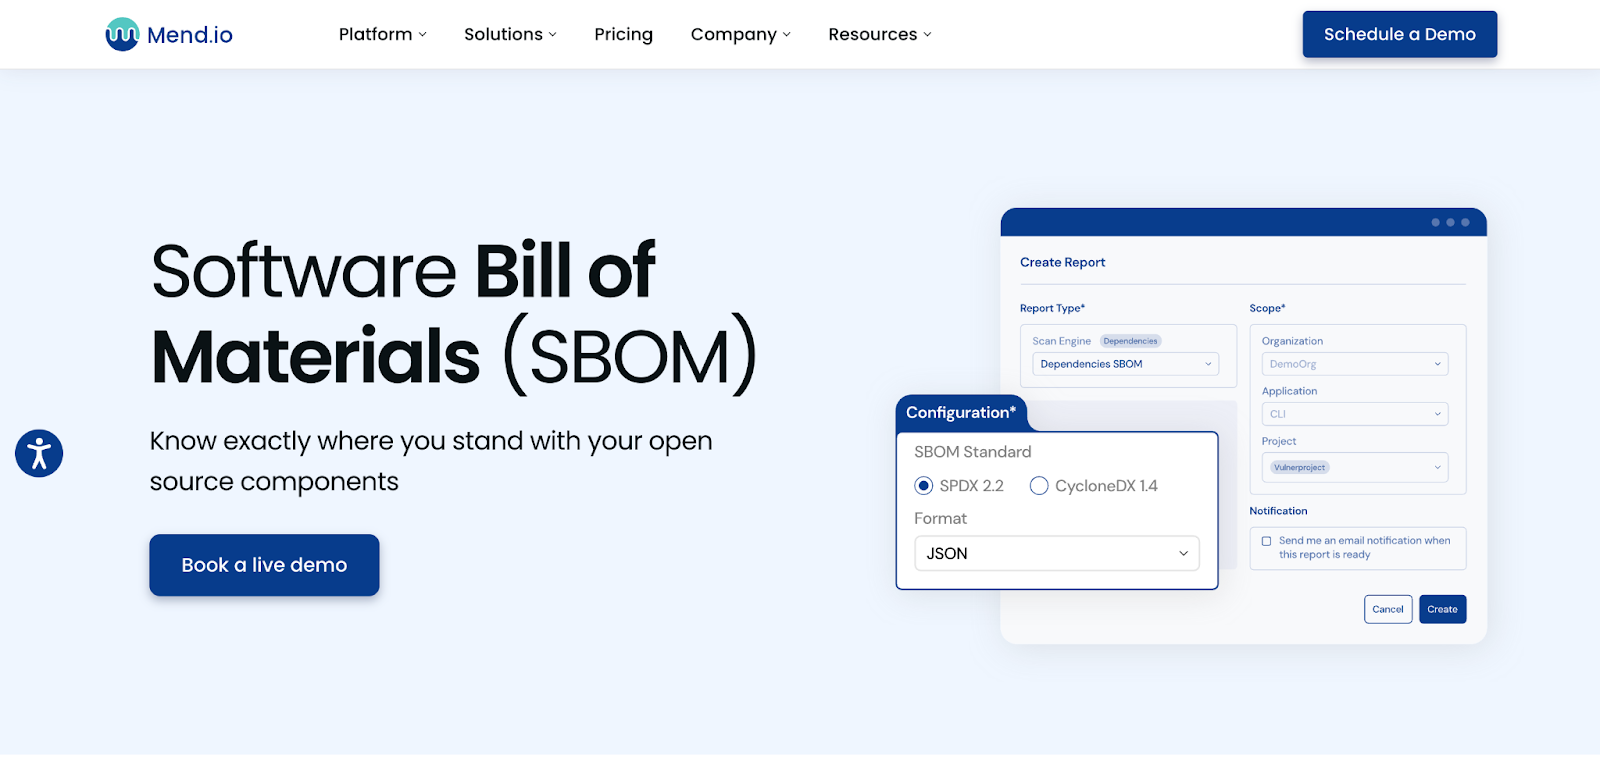
Mend.io es una plataforma comercial de análisis de composición de software (SCA) que genera y mantiene listas de materiales de software como parte de una estrategia más amplia de gestión de riesgos de código abierto.
Sus capacidades de SBOM están estrechamente ligadas al seguimiento de dependencias, la priorización de vulnerabilidades y la aplicación de políticas, lo que la convierte en una solución ideal para organizaciones que ya dependen de herramientas SCA para gestionar el riesgo de código abierto a escala.
Aunque Mend ofrece automatización avanzada y análisis de riesgos, sus SBOMs están diseñados principalmente para equipos de seguridad y cumplimiento, en lugar de como artefactos centrados en el desarrollador.
Características clave:
- Generación automatizada de SBOM: Produce SBOMs precisos y completos en todas las aplicaciones y dependencias.
- Soporte VEX: Incorpora datos VEX para añadir contexto sobre la explotabilidad de las vulnerabilidades.
- Análisis de alcanzabilidad avanzado: Ayuda a identificar qué vulnerabilidades pueden ser realmente explotadas en aplicaciones en ejecución.
- Priorización basada en riesgos: Centra la remediación en los riesgos de código abierto más críticos.
- Ingesta de SBOM de terceros: Importa SBOM externos para un análisis consolidado.
Ventajas
- Automatización robusta para el seguimiento de dependencias de código abierto
- Priorización de vulnerabilidades madura y análisis de alcanzabilidad
- Adecuado para grandes organizaciones con grafos de dependencias complejos
- Eficaz en la reducción del esfuerzo manual en el mantenimiento de SBOM
Contras
- Los SBOM están fuertemente acoplados a los flujos de trabajo SCA de Mend, lo que limita la flexibilidad
- Menos intuitivo para desarrolladores que solo buscan información rápida y procesable de los SBOM
- Puede resultar pesado para equipos que solo necesitan la generación y el análisis de SBOM
- La sobrecarga de políticas y configuración puede ralentizar la adopción en equipos más pequeños
- Los SBOM a menudo satisfacen necesidades de seguridad y cumplimiento más que los flujos de trabajo de los desarrolladores
Los mejores generadores de SBOM de código abierto y gratuitos
Las herramientas SBOM de código abierto ofrecen una solución rentable para equipos que priorizan la transparencia y el desarrollo impulsado por la comunidad. Estas herramientas ofrecen sólidas capacidades de generación de SBOM sin costes de licencia.
4. Syft by Anchore
Syft es una herramienta CLI de código abierto y una librería Go desarrollada por Anchore para generar SBOMs a partir de imágenes de contenedores, sistemas de archivos y archivos. Escanea objetivos inspeccionando gestores de paquetes y metadatos de archivos en múltiples ecosistemas, produciendo SBOMs que enumeran los componentes de software y sus versiones.
Syft se utiliza habitualmente como parte de los flujos de trabajo de seguridad, especialmente cuando se combina con el escáner Grype de Anchore, pero por sí solo se centra puramente en la generación de SBOM en lugar de en el análisis de riesgos o la remediación.
Características clave
- Generación de SBOMs multiobjetivo: Genera SBOMs para imágenes de contenedores, directorios, sistemas de archivos y archivos.
- Amplio soporte de ecosistemas: Detecta paquetes en múltiples lenguajes y gestores de paquetes de SO, incluyendo Alpine, Debian, RPM.
- Integración con Grype: Diseñado para funcionar sin problemas con Grype para el escaneo de vulnerabilidades.
- Diseño centrado en CLI: Optimizado para uso local, pipelines CI y automatización.
Ventajas
- De código abierto y mantenido activamente
- Soporta una amplia gama de ecosistemas y objetivos de escaneo
- Fuerte integración con el ecosistema de Grype para el escaneo de vulnerabilidades
Contras
- Solo generación de SBOM; sin priorización de riesgos ni guía de remediación integradas
- Los análisis de vulnerabilidades dependen enteramente de la combinación con Grype u otras herramientas
- Sin interfaz de usuario nativa para visualización, colaboración o informes
- Requiere configuración manual para gestionar el almacenamiento, versionado e historial de SBOM
- Flujos de trabajo limitados para cumplimiento o auditoría de serie
- El enfoque basado en CLI puede ser un desafío para equipos que no son de seguridad o no son de plataforma
- No contextualiza los hallazgos basándose en el uso en tiempo de ejecución o la explotabilidad
5. Trivy
Trivy es un escáner de seguridad de código abierto desarrollado por Aqua Security que puede generar SBOMs como parte de sus capacidades más amplias de escaneo de vulnerabilidades. Soporta la generación de SBOMs para imágenes de contenedores, sistemas de archivos, sistemas de archivos raíz e imágenes de máquinas virtuales, produciendo salidas en formatos estándar como CycloneDX y SPDX.
Aunque Trivy puede tanto generar SBOMs como escanearlos en busca de vulnerabilidades, la creación de SBOM está estrechamente ligada a sus flujos de trabajo de escaneo y al uso de la CLI, lo que lo hace más adecuado para ingenieros que integran comprobaciones de seguridad en pipelines CI que para equipos que buscan una solución dedicada de gestión o gobernanza de SBOM.
Características clave
- Generación de SBOM: Produce SBOMs en formatos CycloneDX y SPDX (incluyendo SPDX JSON).
- Múltiples objetivos de escaneo: Soporta imágenes de contenedores, sistemas de archivos, rootfs, imágenes de VM y archivos SBOM como entradas.
- SBOM como entrada: Puede escanear documentos SBOM existentes directamente en busca de vulnerabilidades.
- Detección de SBOM: Detecta automáticamente archivos SBOM incrustados dentro de imágenes de contenedor.
Ventajas
- De código abierto y ampliamente adoptado en ecosistemas cloud-native
- Combina la generación de SBOM y el escaneo de vulnerabilidades en una única herramienta
- Soporta formatos SBOM estándar como CycloneDX y SPDX
Contras
- La generación de SBOM se realiza mediante CLI y está estrechamente acoplada a los flujos de trabajo de escaneo
- Gestión limitada del ciclo de vida de SBOM, almacenamiento o seguimiento histórico
- No dispone de UI integrada para visualización, colaboración o informes
- Requiere flags y configuración explícitas para incluir vulnerabilidades en las salidas SBOM
- Carece de priorización de riesgos contextual o análisis de explotabilidad
- Los flujos de trabajo de cumplimiento y auditoría son en gran medida manuales
- Puede volverse complejo de operar a medida que el uso de SBOM escala entre equipos y repositorios
6. Tern
Tern es una herramienta de inspección de código abierto diseñada para generar SBOMs para imágenes de contenedor. Funciona analizando las capas del contenedor secuencialmente para identificar paquetes instalados, detalles del sistema operativo y metadatos asociados.
Utilizando una combinación de inspección de capas e interrogación de gestores de paquetes, Tern produce informes detallados que explican qué software se incluye en una imagen y cómo se introdujo, lo que la hace útil para ingenieros que desean una visibilidad de bajo nivel del contenido del contenedor durante los flujos de trabajo de construcción, integración o inspección.
Características clave
- Generación de SBOMs centrada en contenedores: Genera SBOMs inspeccionando imágenes de contenedor Docker capa por capa.
- Análisis capa por capa: Muestra cómo cada capa del contenedor contribuye al contenido final de la imagen.
- Correlación con Dockerfile: Puede mapear las capas del sistema de archivos a las instrucciones del Dockerfile cuando se proporciona uno.
- Flujos de trabajo impulsados por CLI: Opera mediante herramientas de línea de comandos para uso local, en CI o mediante scripts.
- Extensible mediante herramientas externas: Puede integrarse con herramientas como Scancode para la detección de licencias a nivel de archivo.
Ventajas
- De código abierto y de uso gratuito
- Proporciona una visión detallada y transparente de la composición de las imágenes de contenedor
- Soporta formatos SBOM estándar de la industria
Contras
- Limitado estrictamente a imágenes de contenedor (sin escaneo de repositorios, máquinas virtuales o la nube)
- No hay análisis o priorización nativa de riesgos de licencia
- No hay contexto integrado de vulnerabilidad o explotabilidad
- Requiere herramientas externas para el enriquecimiento de licencias o CVE
- Solo CLI, sin interfaz de usuario nativa ni funciones de colaboración
- Se requiere esfuerzo manual para almacenar, agregar y rastrear los SBOMs a lo largo del tiempo
- No diseñado para flujos de trabajo de cumplimiento o informes de auditoría
Cómo elegir la herramienta de SBOM adecuada en 2026
Considere estos factores al seleccionar una herramienta SBOM que se adapte al entorno técnico y a los procesos de seguridad de su equipo.
- Evalúa tu pila tecnológica: Selecciona una herramienta que se adapte a tus procesos de desarrollo y despliegue. Busca integraciones con tus sistemas de compilación y marcos de automatización para mantener las SBOM actualizadas automáticamente.
- Comprende tus requisitos: Identifica los formatos de SBOM necesarios para tu sector o normativa. Elige herramientas que admitan formatos estandarizados como CycloneDX y SPDX para facilitar el cumplimiento y la colaboración.
- Evalúa tus necesidades de gestión de riesgos: Selecciona herramientas que ofrezcan informes claros sobre vulnerabilidades y problemas de licencias. Una interfaz intuitiva facilita que los equipos aborden los riesgos rápidamente y mantengan la seguridad.
- Considera la escalabilidad: Si gestionas una gran cartera de software, elige herramientas que puedan procesar altos volúmenes de componentes de forma eficiente. Las herramientas escalables garantizan una supervisión fiable a medida que tu desarrollo crece.
- Compara opciones de código abierto y comerciales: Las herramientas de código abierto ofrecen flexibilidad y ahorro de costes. Las soluciones comerciales proporcionan funciones avanzadas, soporte e integraciones. Ajusta la herramienta a los requisitos y recursos de tu organización.
Conclusión
La herramienta de SBOM adecuada depende de cómo desarrolles y hasta qué punto necesites que escale. Un equipo que solo necesita SBOMs de contenedores generados en CI tiene necesidades muy distintas a uno que realiza un seguimiento del cumplimiento de licencias en cientos de repositorios. Ambas deberían ser capaces de generar un inventario legible por máquina en cuanto surja un nuevo problema en la cadena de suministro.
Para los equipos que desean los SBOMs como parte de una configuración de seguridad automatizada más amplia, Aikido Security va más allá de la simple generación de inventarios. Combina la creación de SBOMs con la gestión de vulnerabilidades, el análisis de alcanzabilidad y la corrección integradas en los flujos de trabajo que los desarrolladores ya utilizan, para que los SBOMs se conviertan en algo en lo que los equipos realmente actúan.
¿Quieres una mayor visibilidad de tu cadena de suministro de software? Inicia tu prueba gratuita o programa una demo con Aikido Security hoy mismo.
Preguntas frecuentes
¿Qué es un SBOM y por qué es importante?
Una lista de materiales de software (SBOM) es un inventario detallado y legible por máquina de todos los componentes, bibliotecas y dependencias utilizados en una aplicación, incluyendo las dependencias directas y transitivas. Los SBOM son críticos para identificar componentes vulnerables, responder rápidamente a nuevas divulgaciones de seguridad, cumplir con los requisitos regulatorios y mejorar la transparencia general de la cadena de suministro.
¿Cómo ayudan las herramientas SBOM a mejorar la seguridad de las aplicaciones?
Las herramientas SBOM proporcionan visibilidad en la cadena de suministro de software, facilitando la detección de dependencias vulnerables o maliciosas, el seguimiento de componentes obsoletos y la comprensión del impacto de las vulnerabilidades recién divulgadas. Cuando se combinan con bases de datos de vulnerabilidades y análisis de alcanzabilidad, los SBOMs ayudan a los equipos a centrarse en los problemas que realmente afectan a sus aplicaciones en lugar de perseguir el ruido.
¿Los SBOMs solo son útiles para el cumplimiento normativo?
No. Si bien los SBOMs son cada vez más necesarios para el cumplimiento normativo y la diligencia debida del cliente, su valor real va más allá de las auditorías. Los SBOMs ayudan a los equipos de ingeniería y seguridad a resolver incidentes más rápidamente, evaluar el riesgo de forma proactiva, detectar ataques a la cadena de suministro y tomar mejores decisiones sobre las dependencias a lo largo del ciclo de vida del software.
¿Qué formatos SBOM deberían estandarizar los equipos?
La mayoría de los equipos se estandarizan en formatos reconocidos por la industria como CycloneDX o SPDX, ya que estos formatos son ampliamente compatibles con herramientas de seguridad, reguladores y socios. El uso de formatos estandarizados facilita compartir, escanear e integrar los SBOMs en los flujos de trabajo de seguridad existentes.
¿En qué se diferencian herramientas como Aikido Security de los generadores de SBOMs independientes?
Las herramientas SBOM independientes se centran principalmente en generar inventarios, a menudo a través de flujos de trabajo basados en CLI. Plataformas como Aikido Security integran la generación de SBOMs directamente en una plataforma AppSec más amplia, enriqueciendo los SBOMs con datos de vulnerabilidades, análisis de alcanzabilidad, priorización y orientación para la remediación. Esto permite a los equipos pasar del inventario a la acción sin tener que unir múltiples herramientas.
También le podría interesar:
- Las 10 mejores herramientas de análisis de composición de software (SCA) en 2026
- Las 6 mejores herramientas de análisis de código de 2026
- Las 9 mejores herramientas de revisión de código con IA en 2026
- Las 18 mejores herramientas de revisión de código de 2026
- Los 13 mejores escáneres de vulnerabilidades de código en 2026




