Seguridad de software para el Gobierno y el Sector Público
Mantenga la confianza de los ciudadanos, garantice el cumplimiento normativo e impulse la innovación segura en los servicios públicos con nuestra plataforma de seguridad unificada para organismos y sus contratistas.
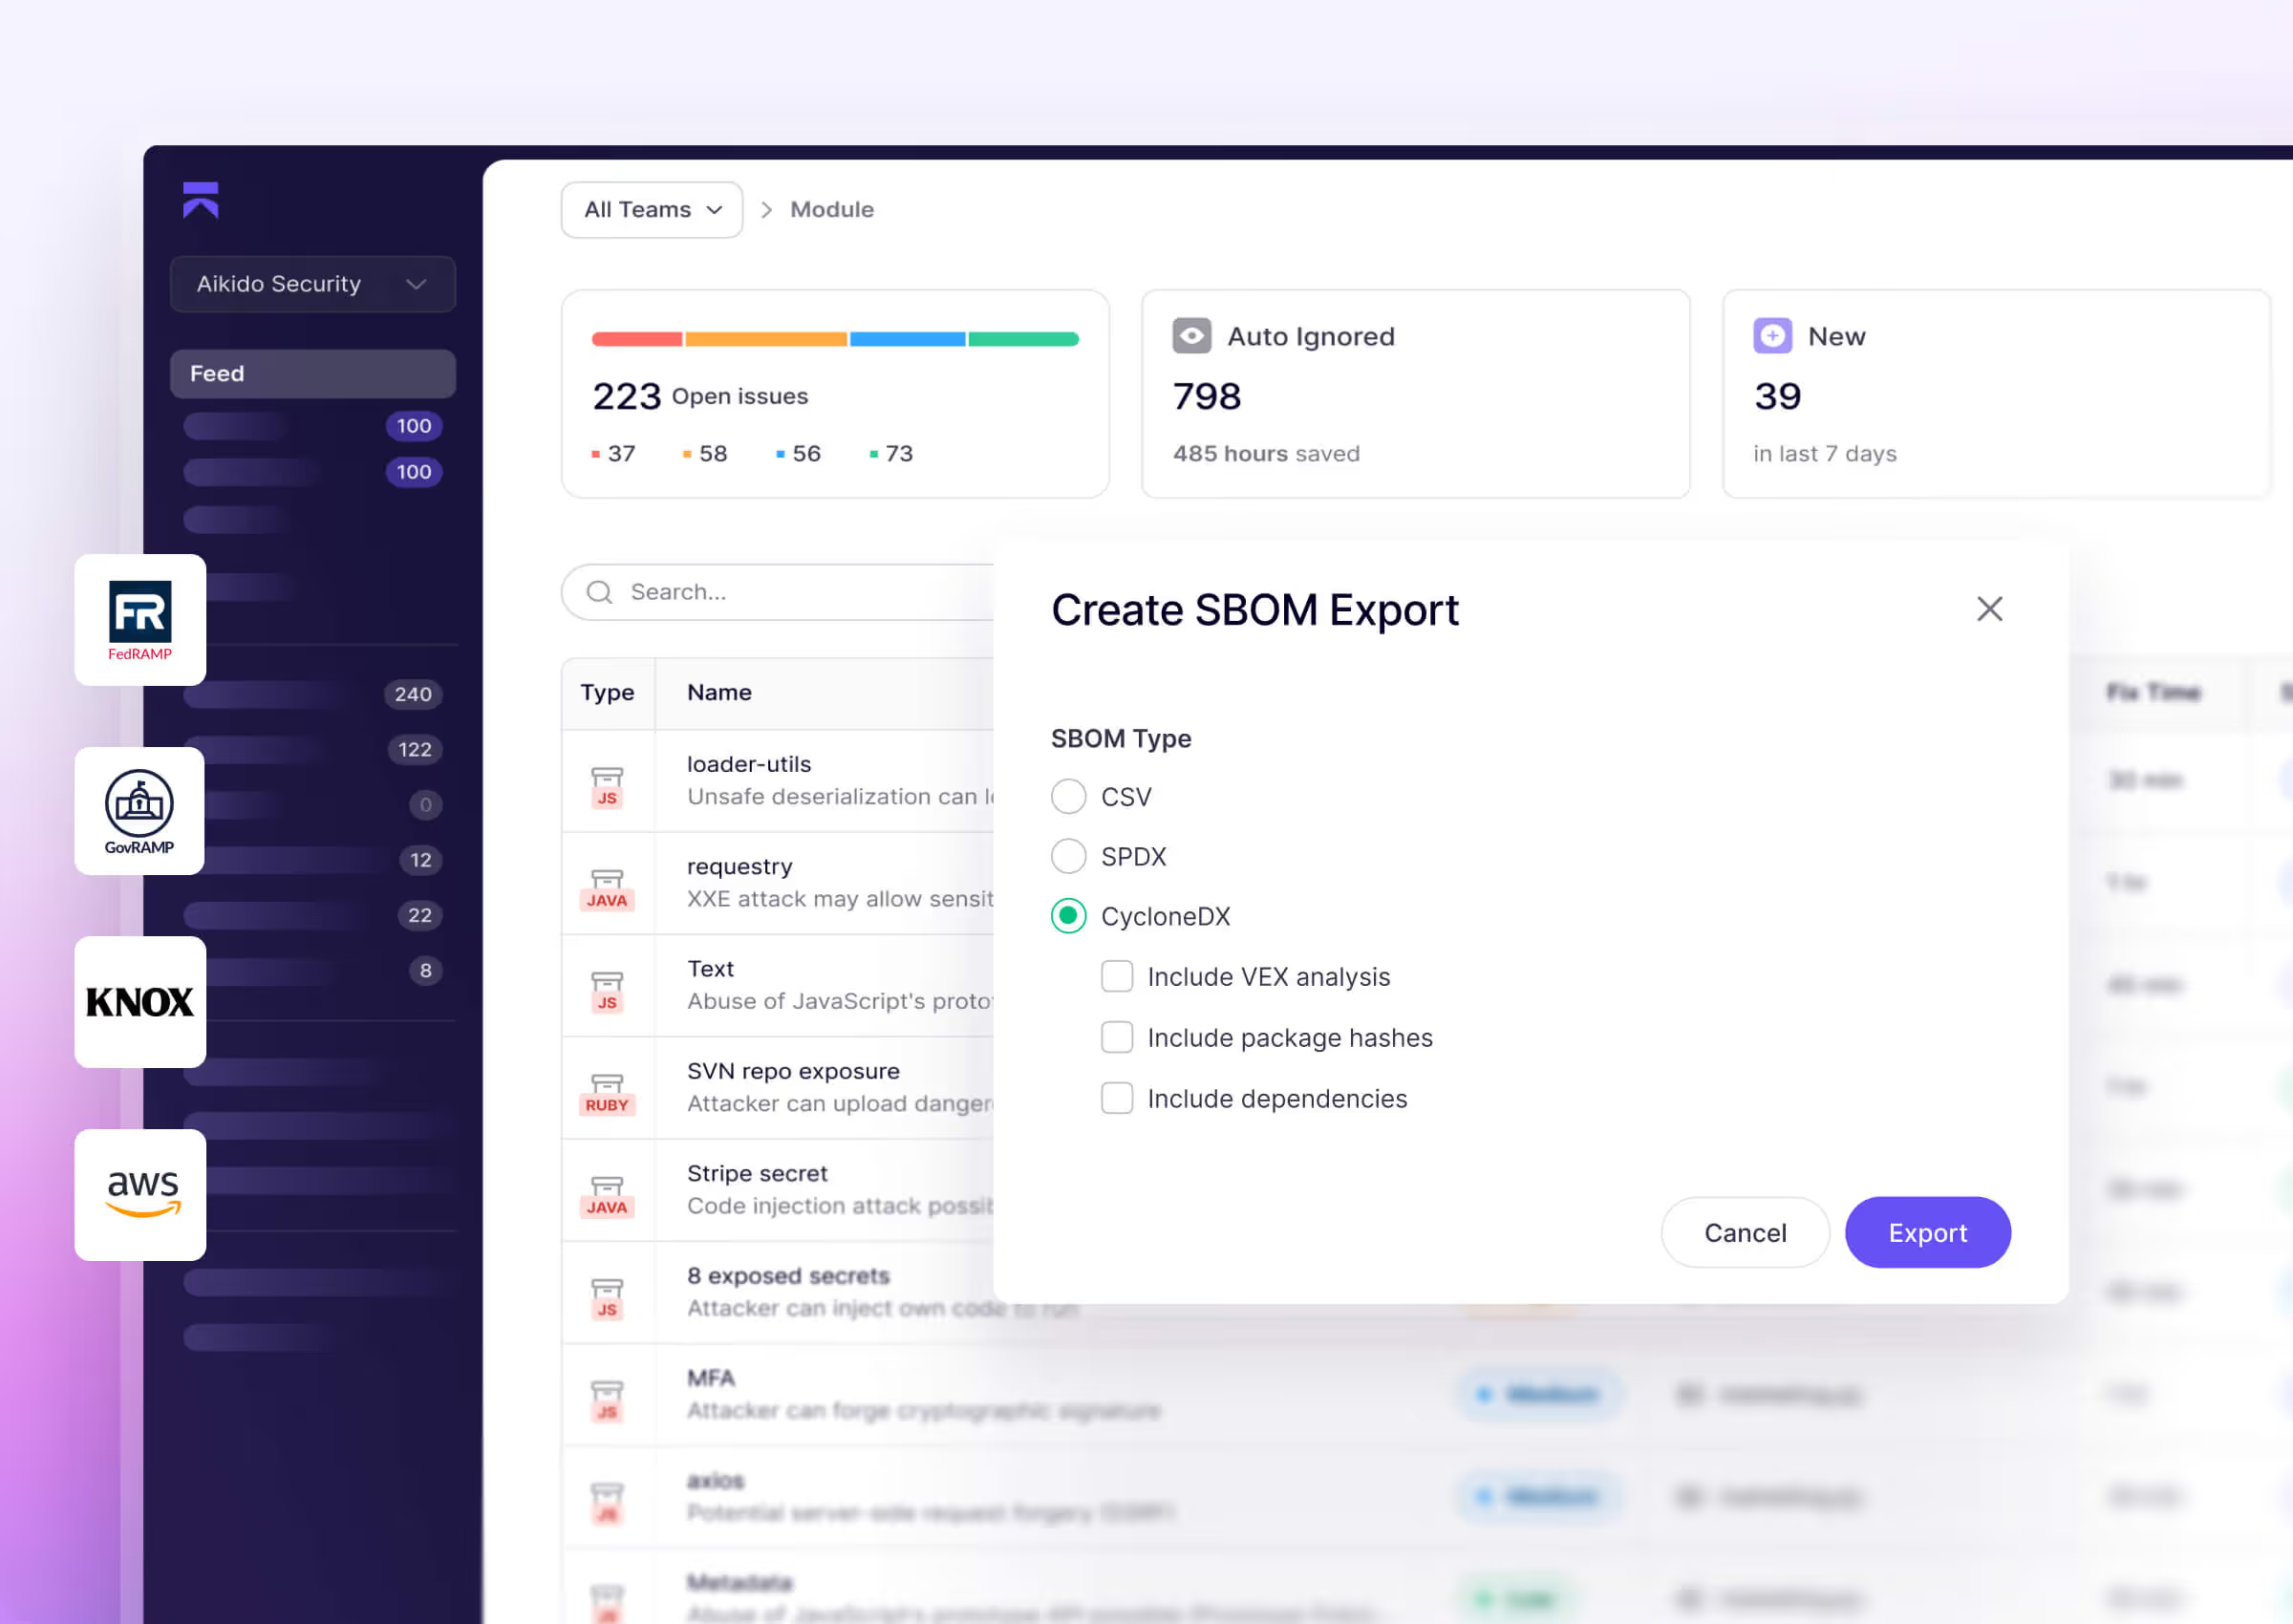
Monitorización continua en código, dependencias, contenedores, IaC y la nube con un SBOM para cada aplicación
Primero KEV: las vulnerabilidades conocidas explotadas pasan al principio de la cola
Opciones alojadas, en su propia infraestructura o totalmente aisladas (air-gapped)
SOC 2 Tipo II · ISO 27001:2022 · ISO 42001 · FedRAMP Moderado


Diseñado para entidades públicas y los contratistas que les prestan servicios
Los servicios públicos funcionan con el mismo código de código abierto, pipelines y nube que cualquier empresa tecnológica, y se enfrentan a los mismos ataques. Aikido ofrece a los equipos gubernamentales las herramientas de seguridad que utilizan los principales equipos de ingeniería, con la pista de auditoría que esperan los auditores.
Gobiernos nacionales y locales
Contratistas e integradores de sistemas que prestan servicios públicos
Organismos públicos, instituciones de investigación y centros de innovación público-privada
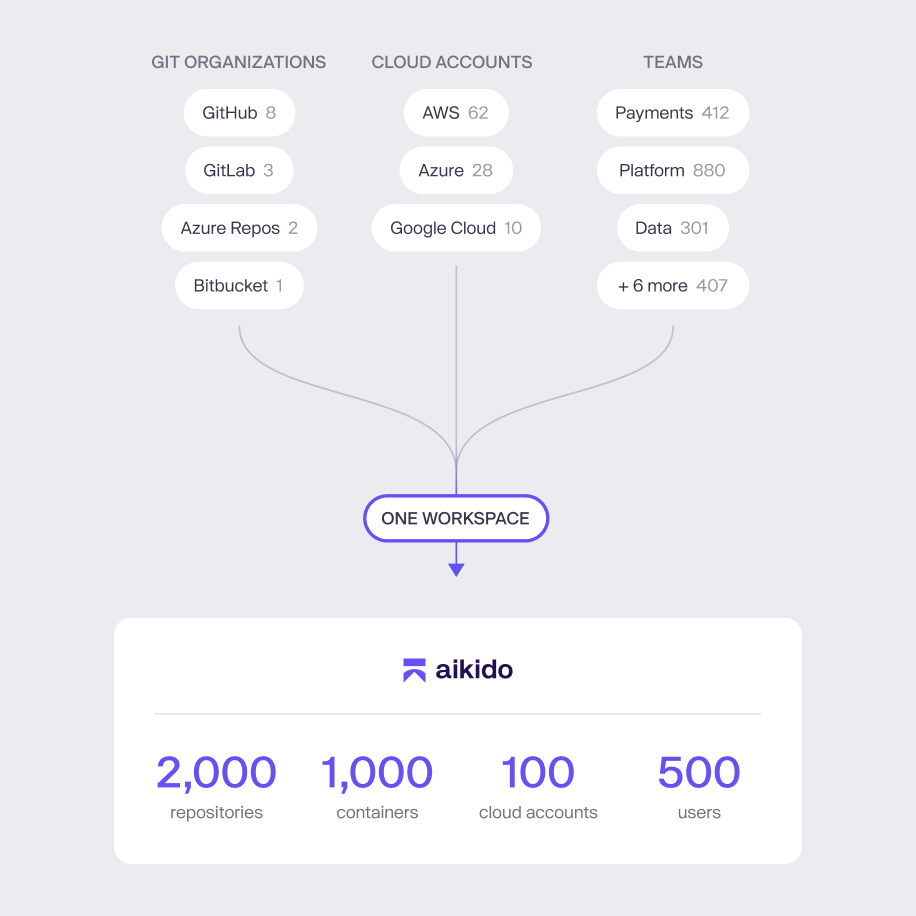
Diseñado específicamente para los flujos de trabajo del sector público
Agencia gubernamental, institución de investigación o contratista certificado. Aikido se integra a la perfección con la pila tecnológica que ya utilizas.
Cumpla con el mandato: Monitorización continua y evidencias alineadas con los requisitos de los gobiernos nacionales, regionales y locales.
Demuéstrelo rápidamente: Exporte informes listos para auditoría para auditores, evaluadores y revisores de acreditación en cuestión de minutos.
Lanza sin fricciones: Flujos de trabajo orientados al desarrollador en GitHub, GitLab, Bitbucket, Azure DevOps y CI/CD.
Federal de EE. UU.: Certificado por FedRAMP en Clase C (Moderado), alojado en AWS GovCloud.
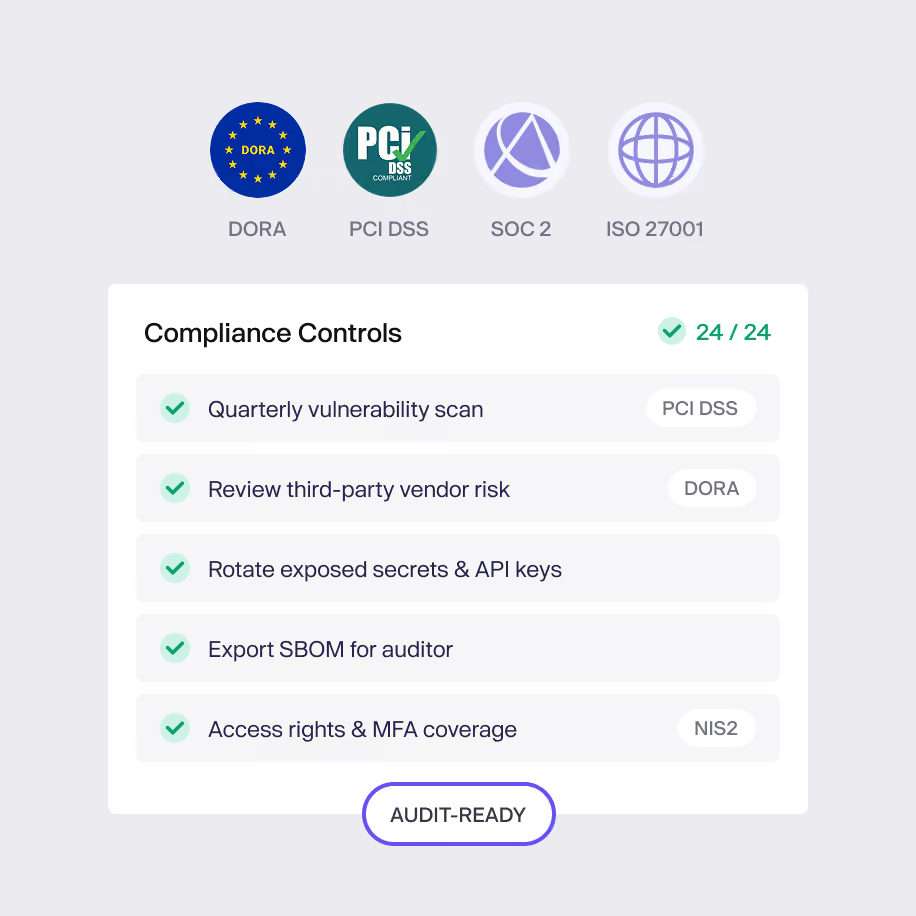
Cumplimiento sin complicaciones.
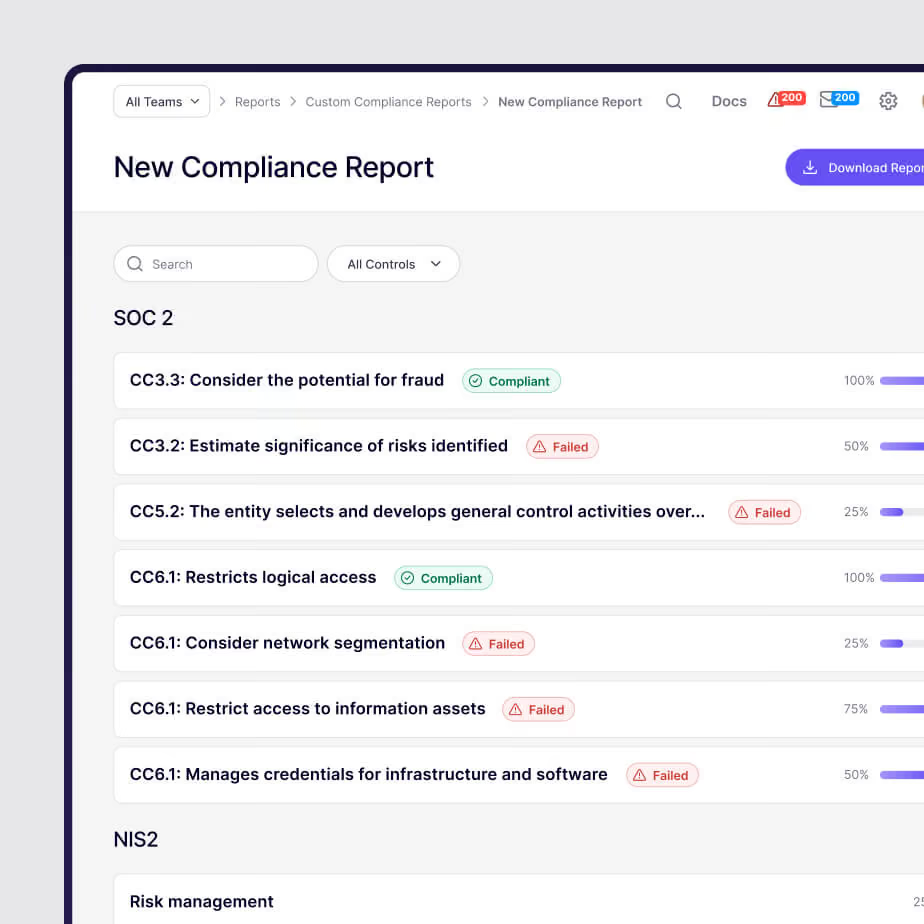
Ya sea que responda ante la norma ISO 27001, NIST o un marco nacional, el cumplimiento normativo es un requisito indispensable en el sector público. Aikido mapea los hallazgos con los controles sobre los que se le audita y mantiene las evidencias listas.
Automatiza SBOM, comprobaciones de licencias OSS y evidencias listas para auditorías
Mapea los hallazgos con NIST SP 800-53 (incluido RA-5), SOC 2 e ISO 27001
Proporciona pruebas claras a socios, auditores y reguladores
Reduzca la sobrecarga de cumplimiento con controles e informes integrados
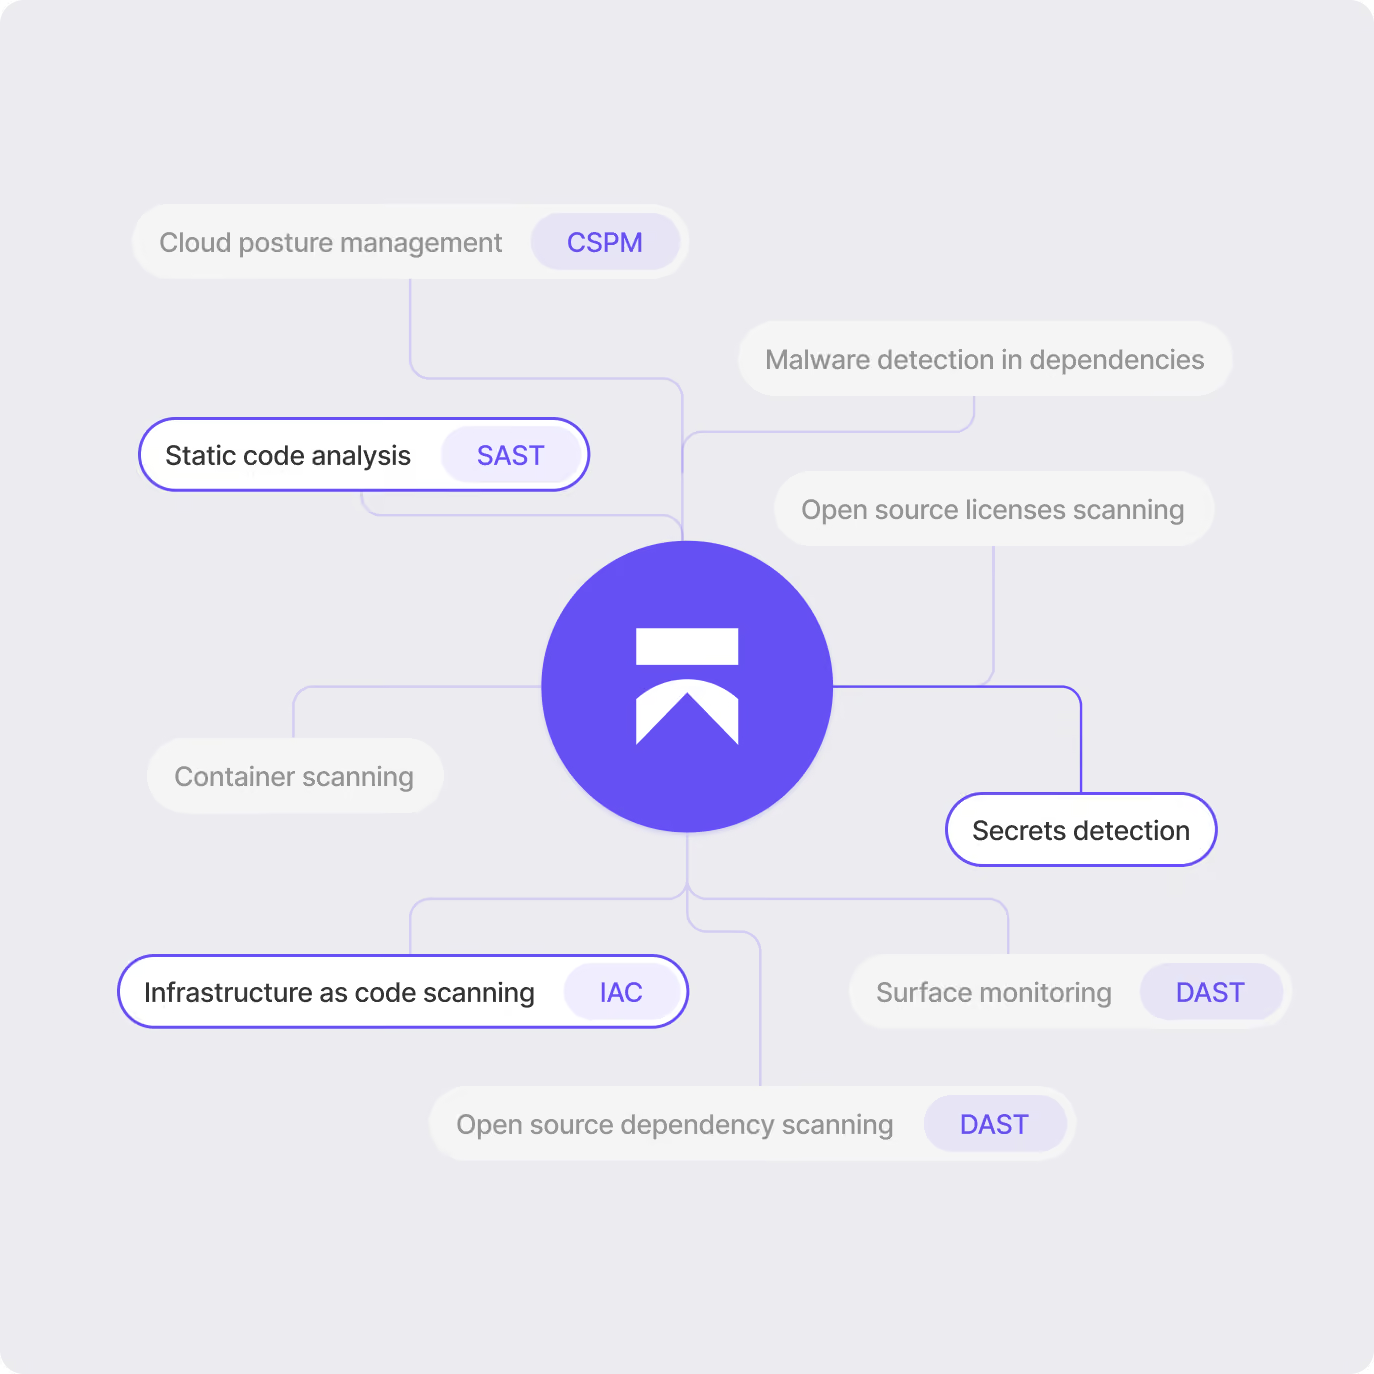
Las vulnerabilidades conocidas explotadas y alcanzables tienen prioridad
En el sector público, la credibilidad lo es todo. Aikido te ayuda a cumplir con los estándares de seguridad más exigentes sin ralentizar las entregas.
Primero KEV: Las vulnerabilidades conocidas explotadas van al principio de la cola, para que los equipos solucionen lo que los atacantes están utilizando realmente.
De código a nube: SAST, SCA, secretos, IaC, contenedores y seguridad en la nube, triados en una única cola priorizada
95 % menos de ruido: menos falsos positivos, remediación más rápida y más tiempo libre para los desarrolladores.
Pentesting de IA bajo tu total control
Pentesting de IA continuo que mantiene tu código en las instalaciones (on-prem).
El sector financiero, sanitario y farmacéutico lanza código constantemente, pero las normativas exigen pentesting periódico y tu código no puede salir de la red. The Aikido Machine realiza un pentesting continuo de cada despliegue, valida la explotabilidad, genera parches y vuelve a probar la solución.
- Tus datos permanecen locales
El código fuente, los registros de los clientes y los hallazgos nunca abandonan tu red, lo cual hace posible las pruebas de caja blanca para un banco o un hospital.
- Nada que racionar
La inferencia se ejecuta en las propias GPUs de The Aikido Machine sin coste por token.
- Hallazgos que los auditores aceptan
Cada resultado incluye los rastros para reproducirlo, por lo que entregas un problema confirmado en lugar de una sospecha.
Pentesting autónomo para redes que nunca se conectan a internet.
Los sistemas clasificados y de misión crítica no pueden enviar código a la nube y, a menudo, ni siquiera pueden permitir que operadores externos se acerquen. The Aikido Machine se ejecuta íntegramente dentro de tu enclave, aislado de internet (air-gapped), con sus propios modelos en su propio hardware, de modo que nada sale de la red.
- Completamente aislado de internet (air-gapped)
The Aikido Machine funciona sin ninguna conexión saliente, y las actualizaciones también se pueden cargar desde un dispositivo independiente, por lo que incluso la aplicación de parches se mantiene fuera de tu red.
- Sin cuellos de botella de operadores
Las pruebas son autónomas y se ejecutan en tu hardware, por lo que no dependes de la disponibilidad de pentesters externos ni de autorizaciones previas.
- Diseñado para entornos desconectados
El stack de pentesting de IA de Aikido y los modelos que necesita se ejecutan localmente, llegando a ubicaciones a las que las herramientas en la nube no pueden acceder.
Prueba sistemas críticos sin que los datos de los ciudadanos salgan de las instalaciones.
Los sistemas gubernamentales almacenan datos personales de los ciudadanos y suelen funcionar durante décadas. Normativas como el RGPD (GDPR) y FedRAMP a menudo exigen que los datos permanezcan en el país y fuera de la nube pública, lo que descarta a la mayoría de las herramientas de pentesting de IA. The Aikido Machine se ejecuta íntegramente en tu propia infraestructura, por lo que obtienes los resultados sin enviar nada al exterior.
- Los datos permanecen bajo tu jurisdicción
El código, los datos y los hallazgos nunca salen de tu red, por lo que no hay dudas sobre dónde se procesan ni en qué país terminan.
- Cumple con tus requisitos de pruebas
FedRAMP, NIST 800-53 y CMMC exigen pruebas de penetración periódicas. The Aikido Machine las ejecuta de forma continua en tu propio hardware, para que estés cubierto sin tener que contratar un pentesting externo en cada ciclo.
- Compatible con sistemas heredados (legacy)
The Aikido Machine analiza tanto sistemas modernos como antiguos, incluyendo lenguajes como COBOL, que todavía se utilizan en gran parte de las infraestructuras públicas.
- Presupuesto previsible
Una única tarifa anual cubre el hardware, el software, el soporte y las reparaciones, sin costes por pentesting ni por tokens que debas calcular a mitad de año.
Múltiples opciones de despliegue
SaaS comercial
Gratuito - Ofertas Enterprise
SaaS regulado
FedRAMP
Despliegues soberanos
EE. UU./UE
Compatibilidad con NIST 800-171
Aislado lógicamente (Air-gapped)
On-premises

"Lo que ofrece Aikido es visibilidad. Podemos poner una cifra a nuestra postura de seguridad, lo que nos proporciona una hoja de ruta definida para nuestros próximos pasos".
Walid MahmoudSenior DevSecOps Engineer
Funcionalidades de Aikido
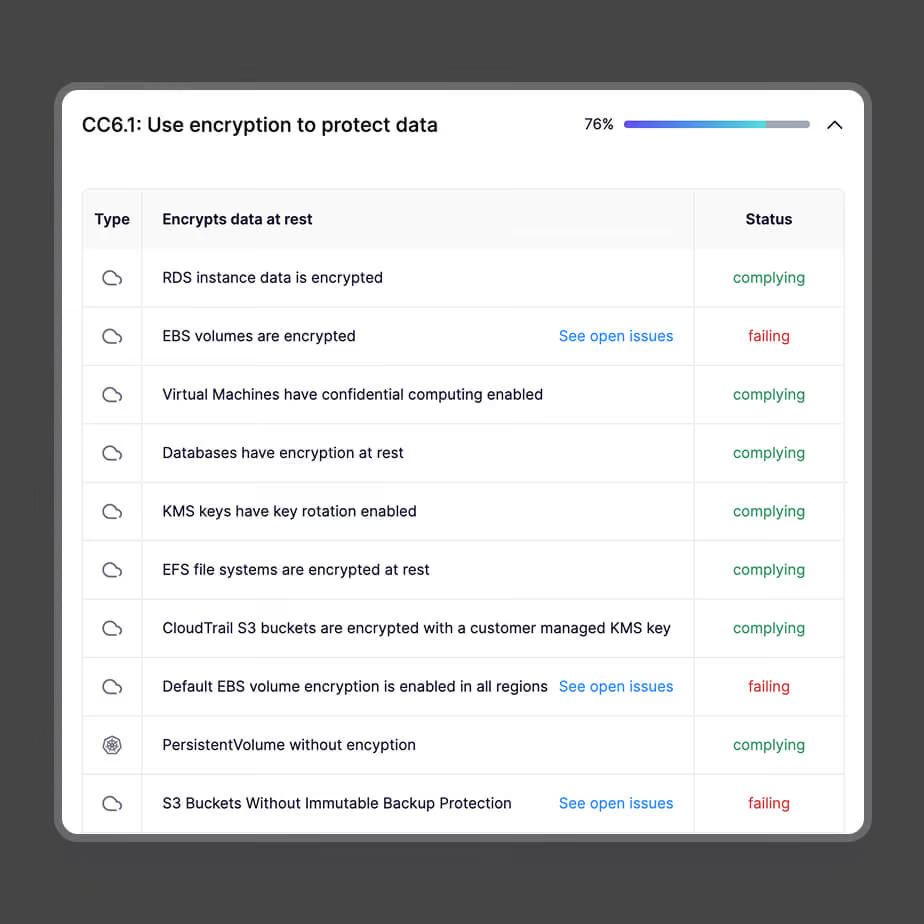
Automatización de la seguridad
Mapea los hallazgos con SOC 2, ISO 27001, Top 10 OWASP y NIST SP 800-53 (RA-5), y exporta evidencias listas para auditoría con unos pocos clics. El cumplimiento se recopila en segundo plano mientras tu equipo sigue desplegando.
Evidencias bajo demanda: SBOM, hallazgos de RA-5 e informes de cumplimiento, exportables en cualquier momento.
Mapeado con la normativa: los hallazgos se vinculan directamente con los controles que solicitan los revisores.
Sin rondas de exportación manual: los informes se generan solos. Se acabaron los quebraderos de cabeza con las hojas de cálculo.
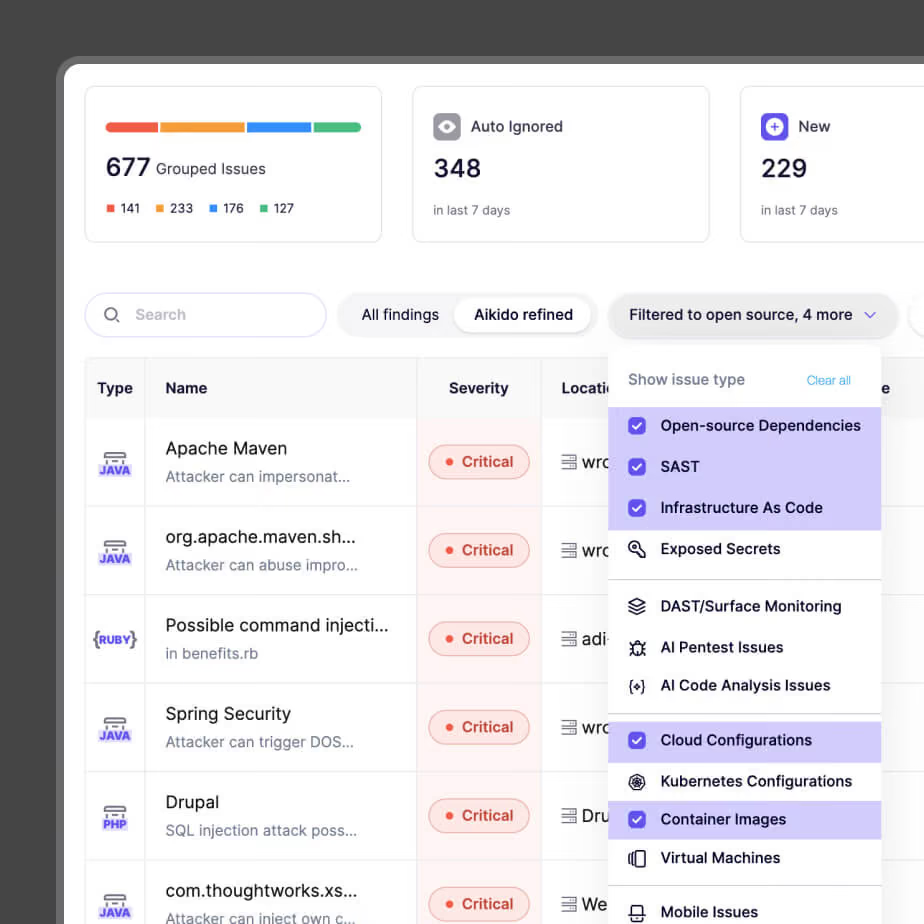
Una única vista desde el código hasta la nube
Los organismos obtienen una única vista de todo lo que desarrollan y ejecutan, y una sola fuente de evidencias. Aikido combina la postura de seguridad en la nube (CSPM), SAST, SCA, secretos, IaC y contenedores en una plataforma unificada, para que los organismos tengan una visión global de todo lo que construyen y ejecutan, además de una fuente única de evidencias.
De código a la nube: Una sola plataforma que abarca todo el ciclo de vida del desarrollo de software (SDLC) y tu infraestructura en la nube.
Basado en la alcanzabilidad: Señalamos lo que es explotable y silenciamos lo que no.
Un único propietario de controles: Sin necesidad de integrar cinco herramientas independientes.
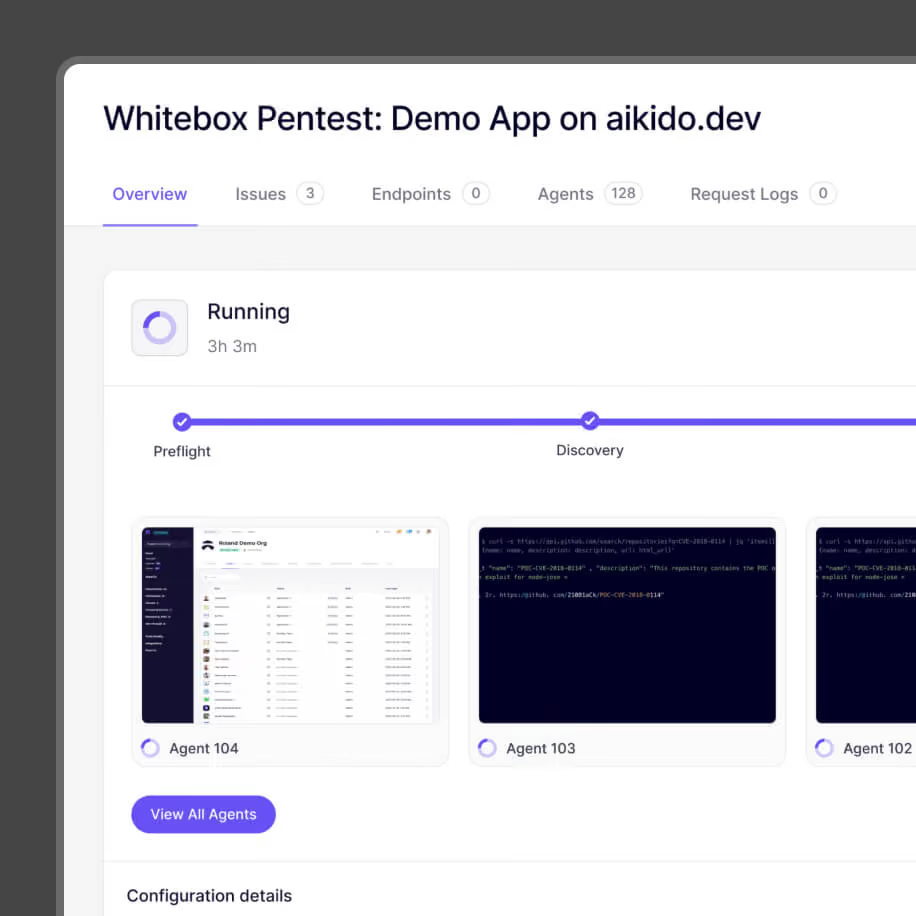
Pentest con IA
Ejecuta una pentest con agentes de IA y obtén un informe de nivel de auditoría en horas, no en semanas.
En horas, no en semanas: Resultados con validez de auditoría sin los tiempos de espera de planificación.
También se ejecuta en entornos locales (on-prem): La máquina de Aikido mantiene el pentesting dentro de entornos aislados (air-gapped) y de alto impacto.
Pruebas incluidas: Hallazgos revisables que puedes entregar directamente a los auditores.
Preguntas Frecuentes

Aikido establece la correspondencia entre sus resultados y las normas NIST SP 800-53 (incluida la RA-5), SOC 2 e ISO 27001, y ha obtenido la autorización «Moderate» de FedRAMP. Las agencias y los contratistas reciben exportaciones de pruebas listas para su auditoría.
Sí. El SBOM, la alineación con el marco SSDF y las evidencias listas para certificación se gestionan a través de una sola plataforma. Los contratistas demuestran lo que envían y las agencias lo verifican.
No. Los análisis se ejecutan en contenedores temporales que se destruyen tras el análisis. Acceso de solo lectura, siempre.
Sí. La máquina de Aikido ejecuta la plataforma completa de forma local, incluido el pentesting de IA. Los escáneres locales cubren las configuraciones exclusivas de CI. Nada sale de tu perímetro.
Aikido es compatible con GovRAMP y marcos estatales. La monitorización continua y las exportaciones de evidencias se adaptan a los controles que solicitan los revisores estatales.
Asegura tu plataforma ahora
Protege tu código, nube y tiempo de ejecución en un sistema centralizado.
Encuentra y corrige vulnerabilidades de forma rápida y automática.