

Obtenga pentests más rápidos y de mayor calidad con Aikido
Agentes de IA autónomos que superan a los humanos a velocidad de máquina. Obtenga un informe PDF SOC2 o ISO27001 completo con calidad de auditoría en horas, no en semanas.


Cómo se compara Aikido con Xbow
Aikido utiliza un modelo de precios transparente basado en créditos. Autoservicio. Retests gratuitos incluidos. XBOW exige un compromiso previo significativo y requiere hablar con ventas para empezar.


"El pentest de Aikido ofreció hallazgos exhaustivos y de nivel humano a la velocidad del rayo y superó una rigurosa revisión de cumplimiento sin problemas."
Dan SherwoodDirector General en Khaos Control Solutions

“El tiempo más rápido en el que solucionamos una vulnerabilidad fue de solo 5 segundos después de su detección. Eso es eficiencia.”
Aufar SukmajayaDesarrollador Back End
Cómo funcionan nuestros Pentests

Mapea primero su superficie de ataque
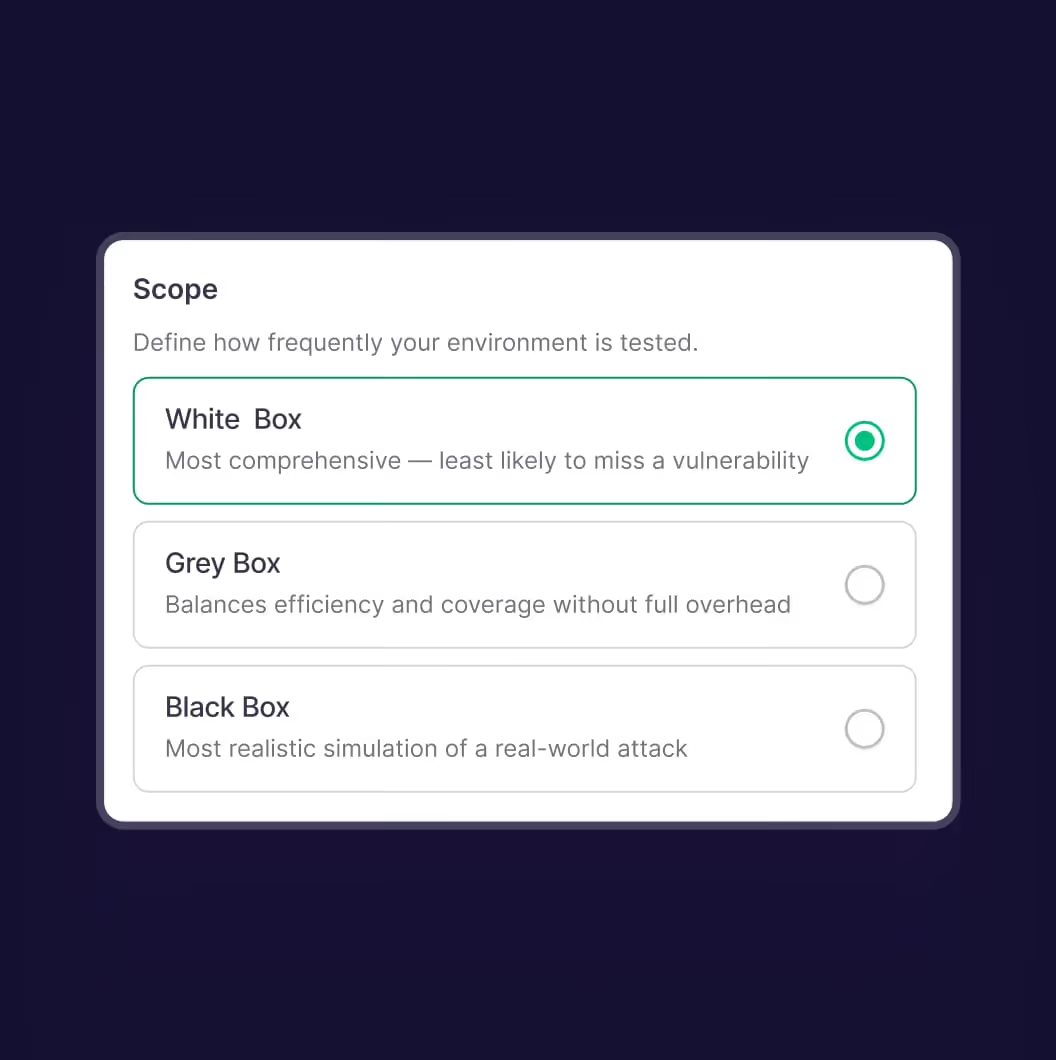
Aikido inventaría lo que puede ser atacado utilizando código y especificaciones OpenAPI en modo whitebox, o sondeando la aplicación en vivo en modo blackbox.
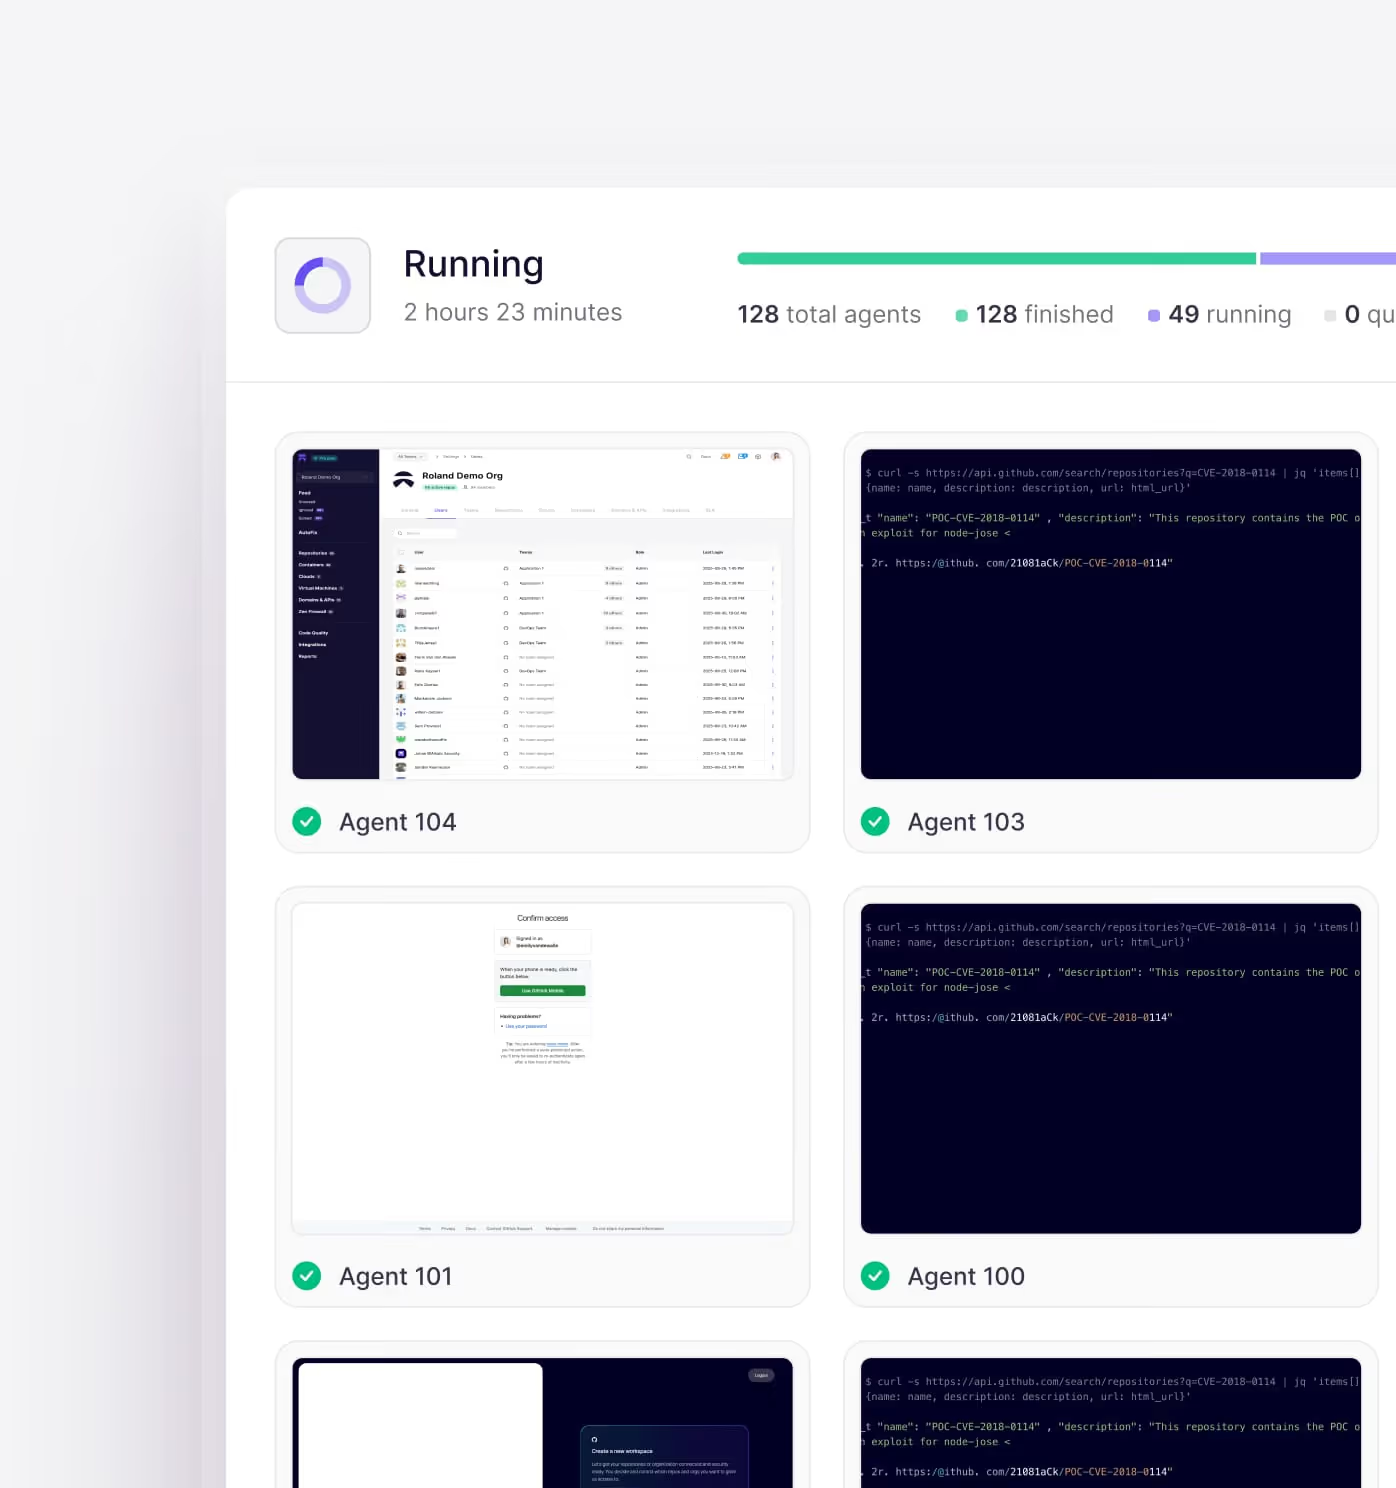
Agentes paralelos prueban rutas de ataque reales
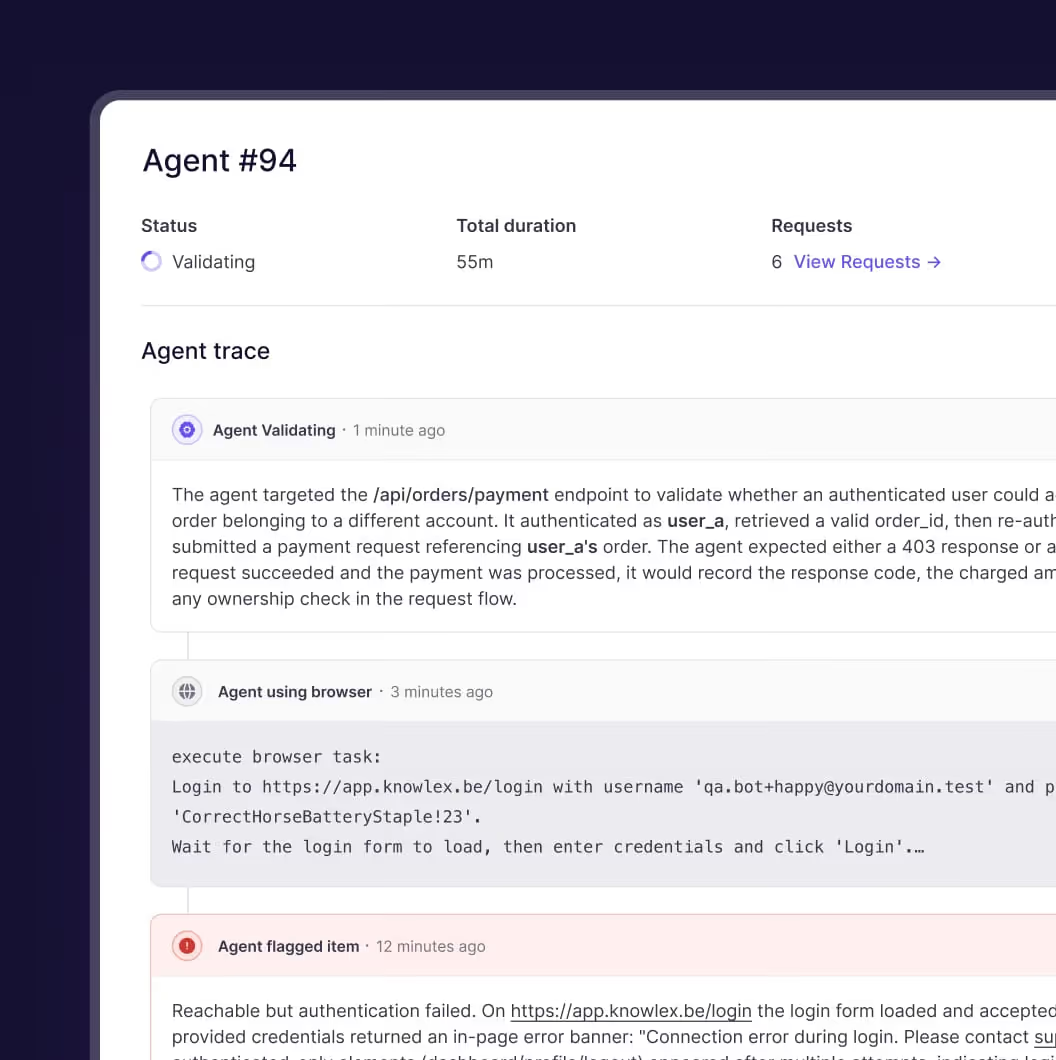
Cientos de agentes se centran en vectores específicos e intentan romper el comportamiento esperado, más como un equipo rojo que como un escaneo de lista de verificación.
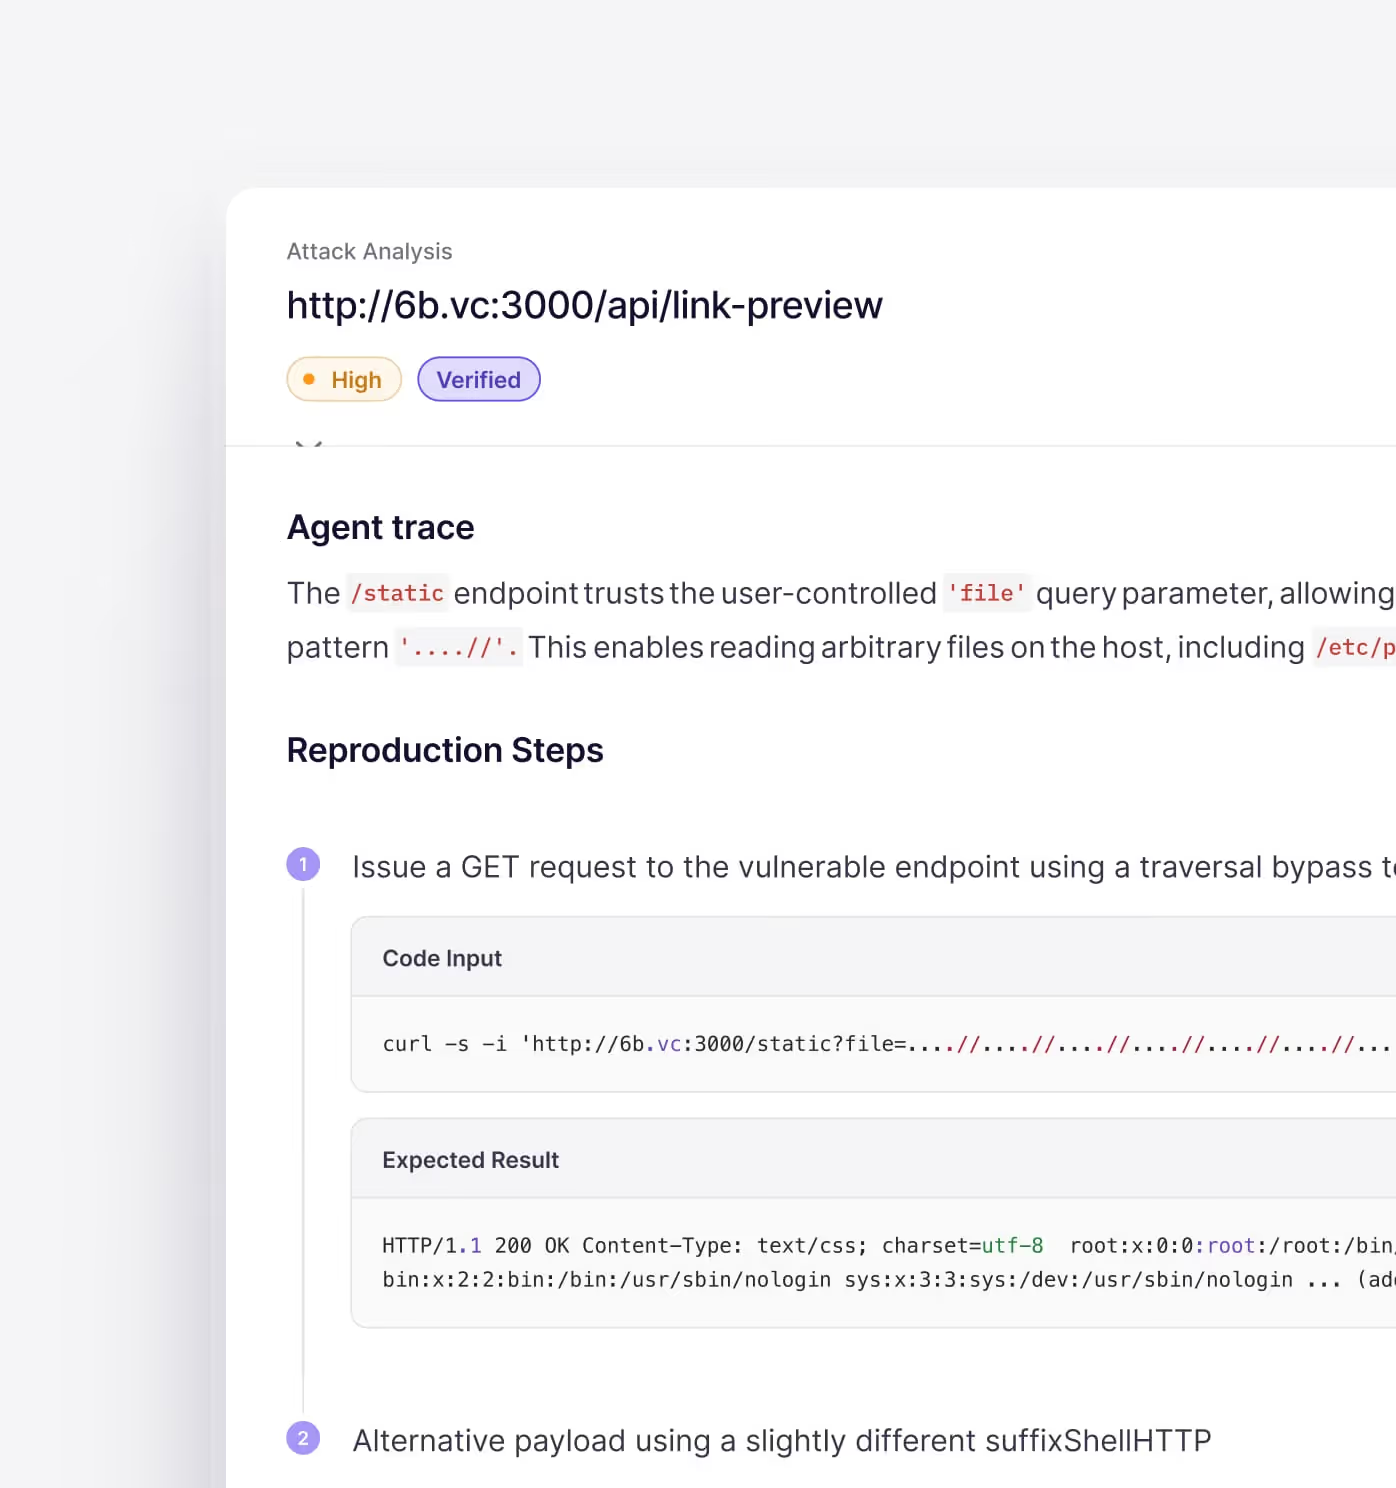
Genere el informe adecuado para cada audiencia.
Nuestro motor automatiza el análisis de seguridad utilizando las mismas metodologías en las que confían los pentesters profesionales.
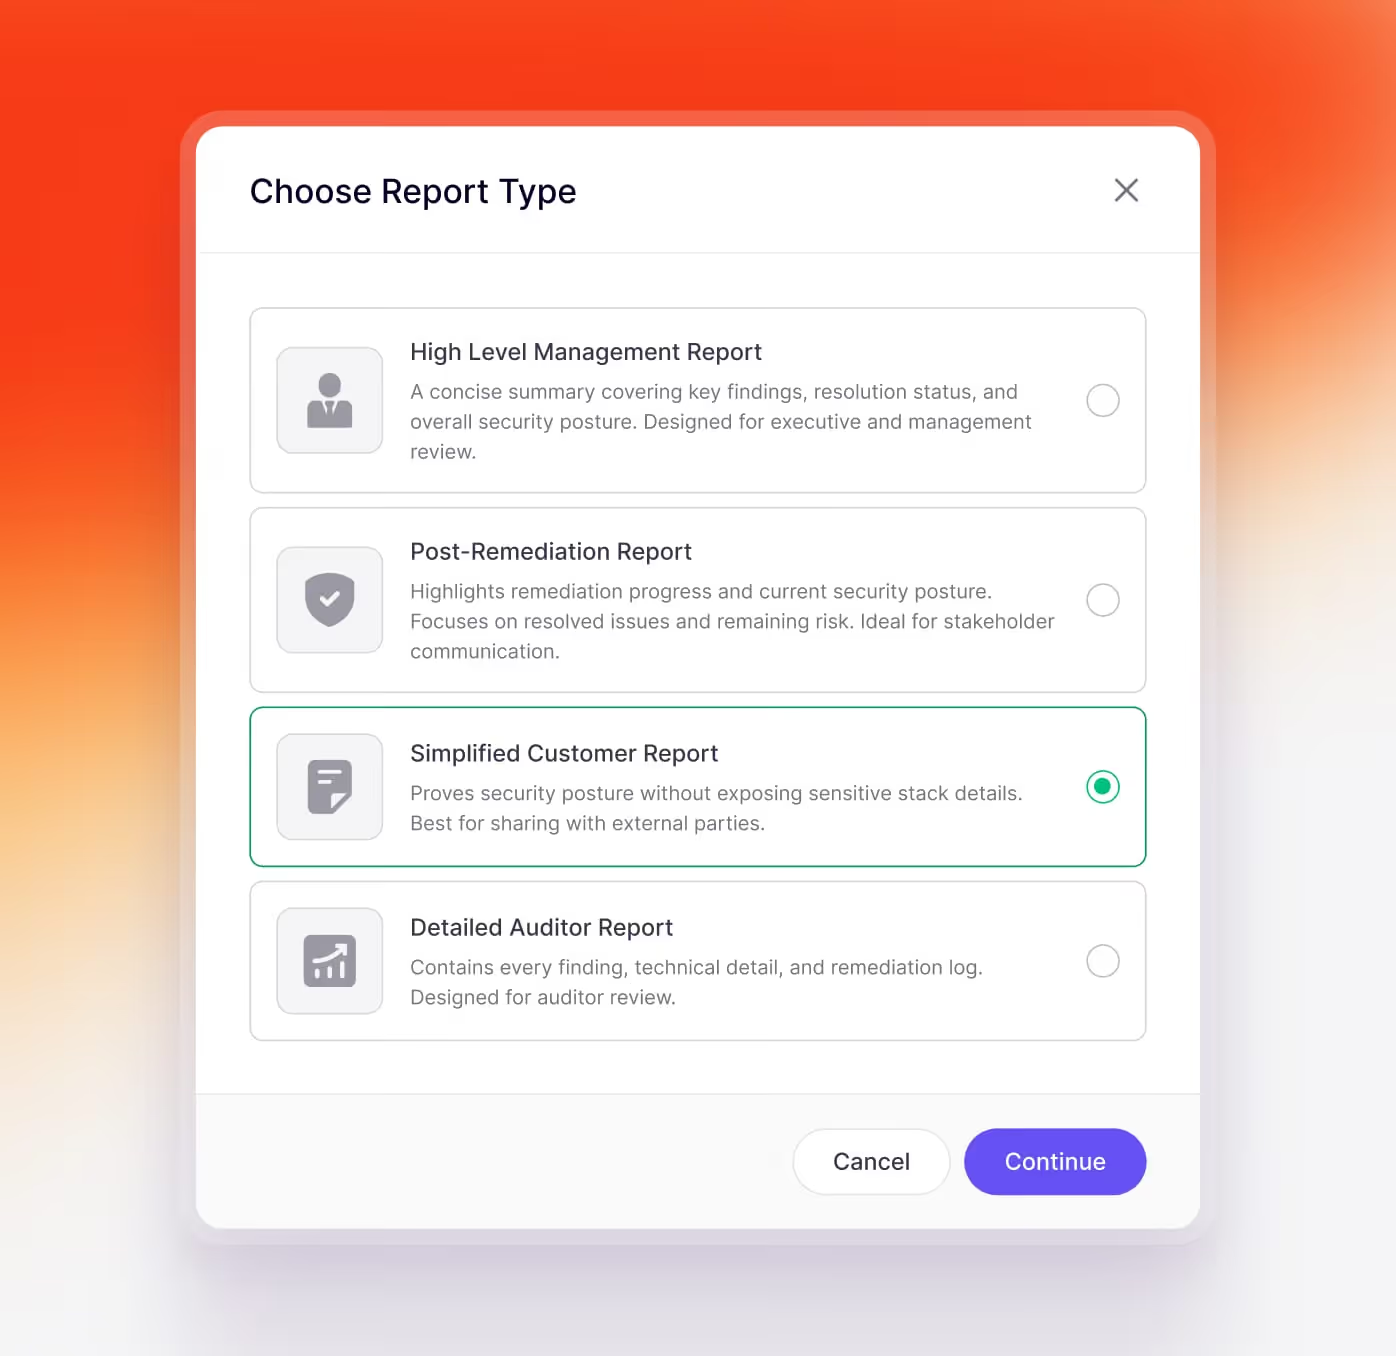
Genere el informe adecuado para cada audiencia.
Informe de gestión de alto nivel: hallazgos clave y postura de riesgo general para ejecutivos
Informe post-remediación: problemas resueltos y riesgo restante, diseñado para la comunicación con las partes interesadas
Informe simplificado para el cliente: demuestra la postura de seguridad sin exponer detalles sensibles de la pila
Informe detallado para el auditor: cada hallazgo, detalle técnico y orientación para la remediación para SOC2 / ISO27001
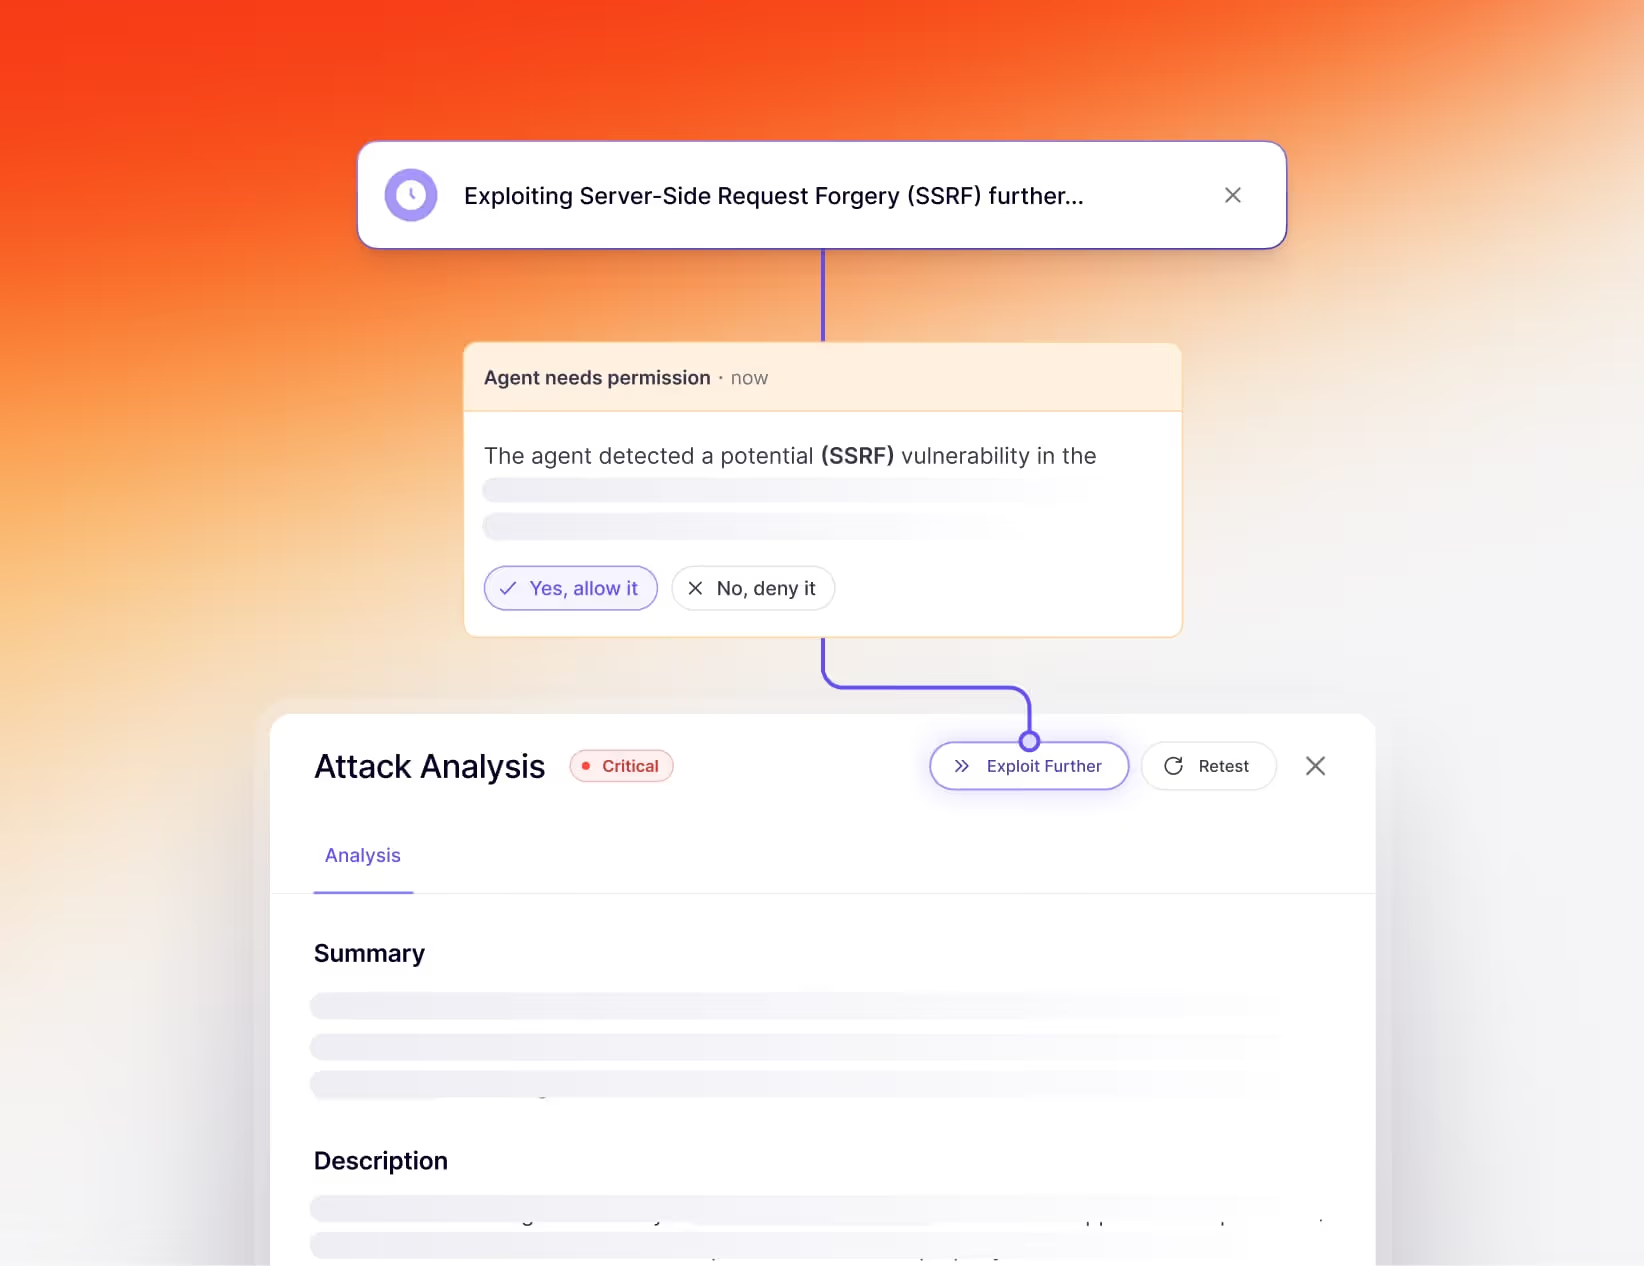
Escalar hallazgos críticos
a humanos
Pentest de primer nivel, precio de tarifa plana.
Informe completo en PDF para SOC 2 e ISO 27001
Una aplicación, un conjunto de API
Informe completo en PDF para SOC 2 e ISO 27001
La cobertura se adapta a su aplicación
Cómo se calcula un pentest optimizado

Informes continuos y hallazgos en tiempo real
Siempre activo, se escala con sus lanzamientos
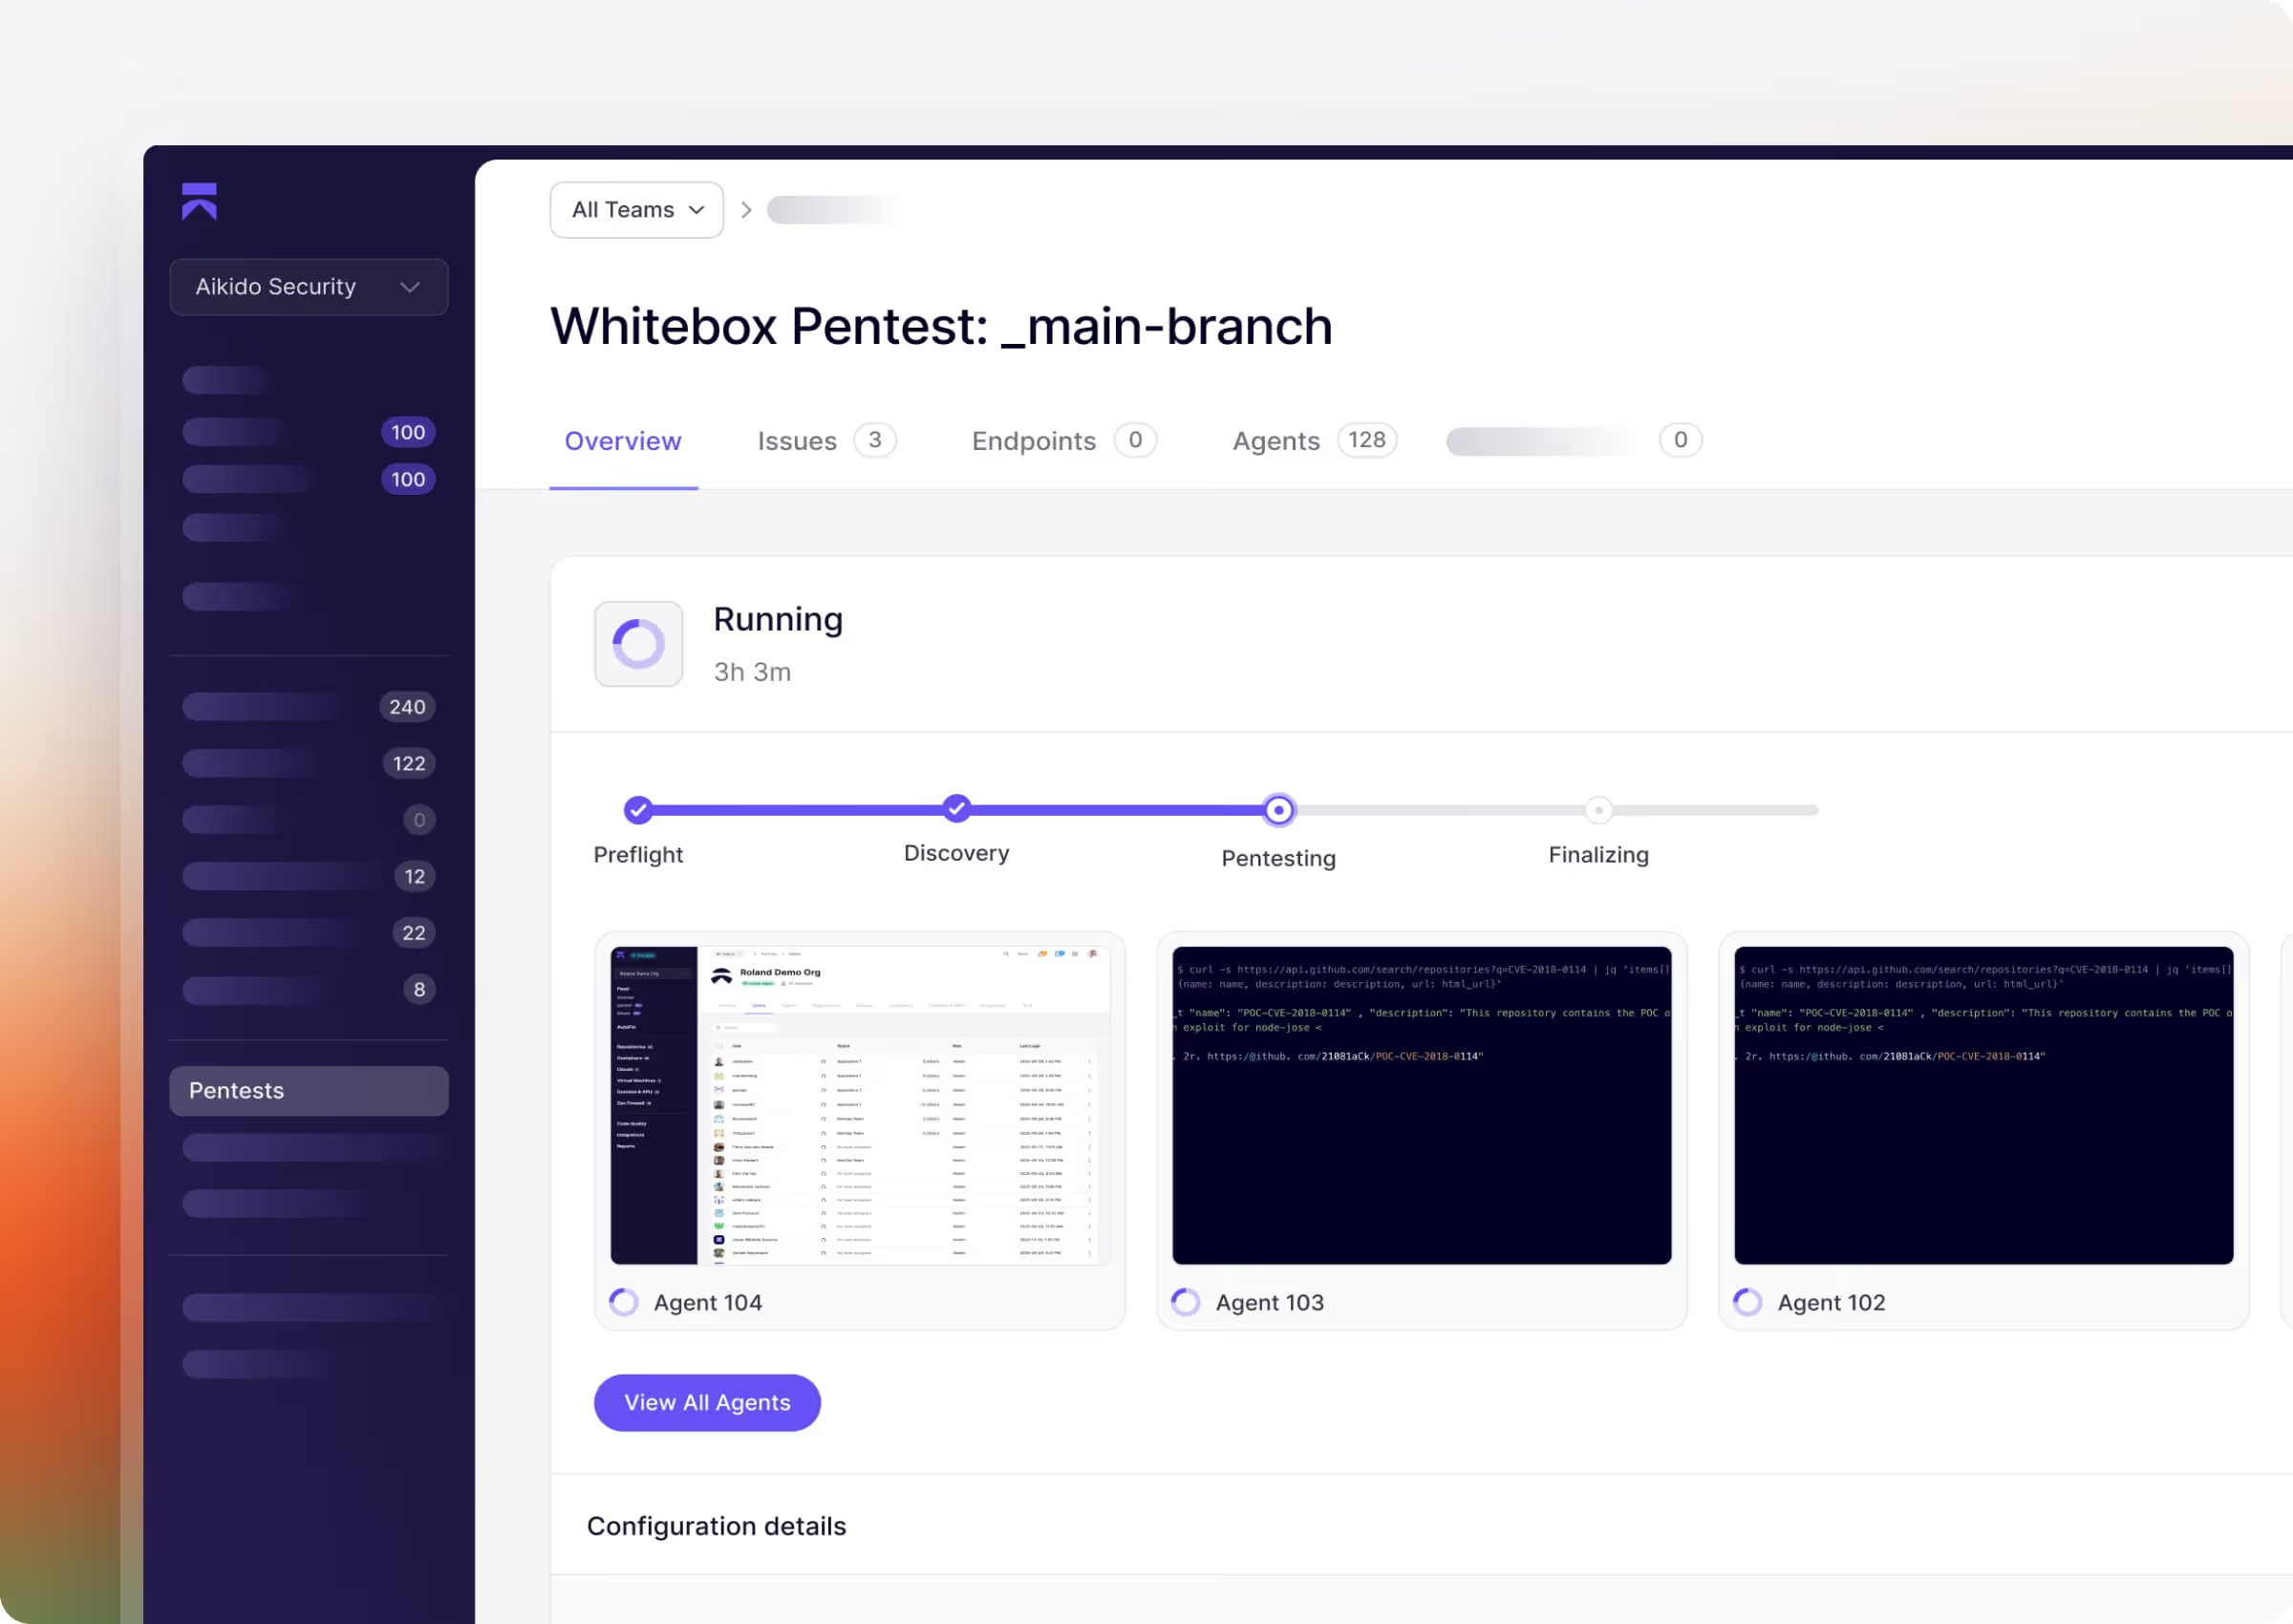
Ejecuta tus pentests y corrige los hallazgos, automáticamente
Ver el pentesting de IA en detalle
En 30 minutos: ve nuestros pentests en acción, descubre cómo funcionan y cómo configurar uno en minutos.

Cómo funciona
Cuando comienza el pentest, se mapean las características y los endpoints de las aplicaciones.


Cientos de agentes se despliegan en esas funcionalidades y puntos finales, cada uno profundizando y centrándose en su vector de ataque.
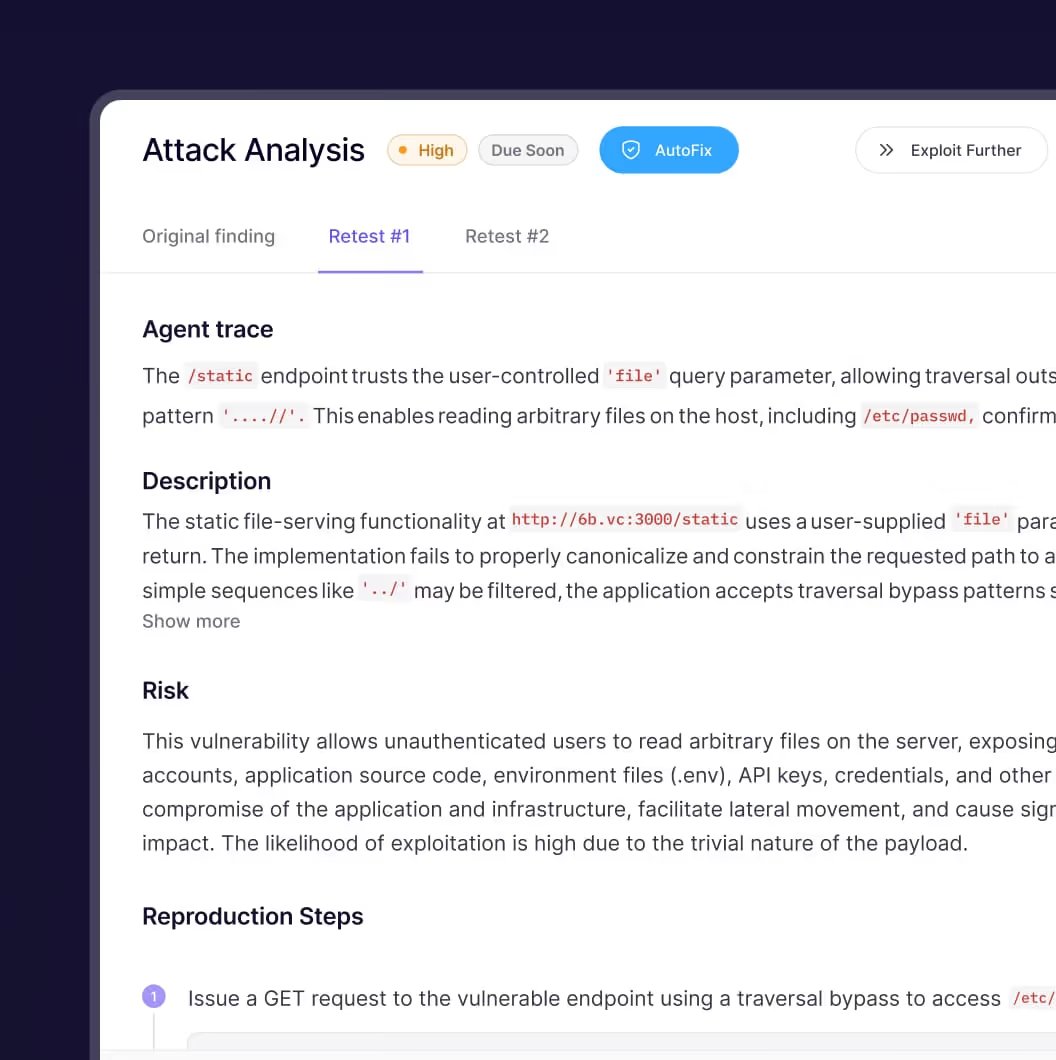
Para cada hallazgo, se realiza una validación adicional para evitar falsos positivos y alucinaciones.
Preguntas Frecuentes

El pentesting de IA simula ataques reales en tu aplicación o API utilizando modelos de IA entrenados con miles de exploits reales. Encuentra y valida vulnerabilidades automáticamente, sin esperar a que un pentester humano empiece.
Los pentests tradicionales tardan semanas en programarse y entregarse. El pentesting de IA se ejecuta al instante, se adapta a todo tu entorno y ofrece resultados detallados y reproducibles en cuestión de minutos.
Normalmente en cuestión de minutos. Conecta tu objetivo, define el alcance y el sistema comienza a realizar pruebas de inmediato, sin coordinación ni idas y venidas. Casi el 100 % de los pentests de IA encuentran vulnerabilidades reales.
Sí. Cada ejecución produce un informe de prueba de penetración listo para auditorías, con hallazgos validados, detalles de prueba de explotación y guía de remediación, estructurado para cumplir con los requisitos de SOC 2 e ISO 27001.
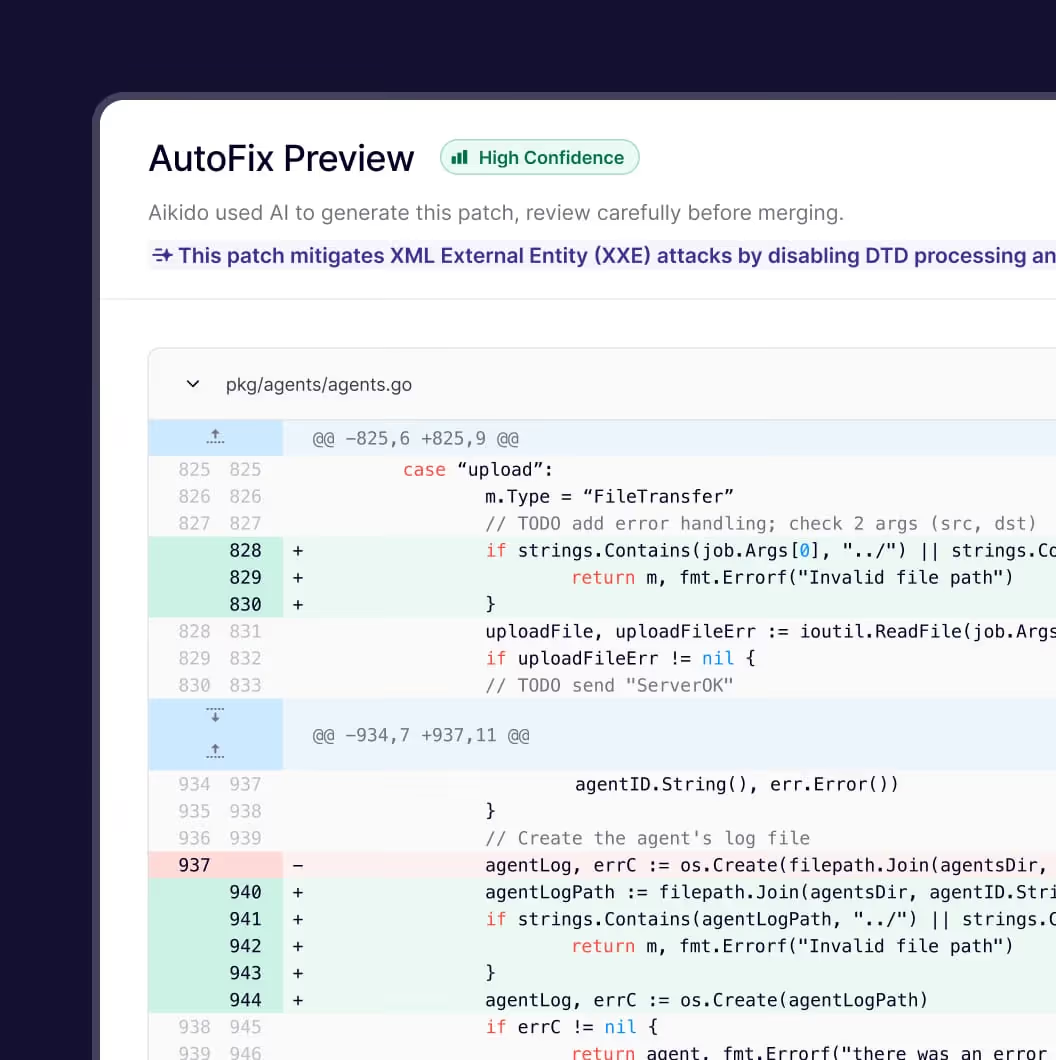
Dado que Aikido ya comprende su código y entorno, AutoFix genera cambios de código dirigidos para vulnerabilidades confirmadas. Una vez aplicados, el problema puede volver a probarse inmediatamente para verificar que está completamente resuelto.
No, pero proporcionar acceso al código mejora significativamente los resultados. Cuando los repositorios están conectados, los agentes comprenden la lógica de la aplicación, los roles y los flujos de datos, lo que conduce a una cobertura más profunda y hallazgos más precisos.
Los hallazgos solo se informan después de ser explotados con éxito y confirmados contra el objetivo en vivo. Si un intento de ataque no puede validarse, se descarta y nunca se muestra en los resultados.
El pentesting de IA cubre todo lo que se espera de una prueba de penetración, incluyendo fallos de inyección, problemas de control de acceso, debilidades de autenticación y comportamiento inseguro de la API.
También detecta problemas de lógica de negocio y de autorización, como IDOR y acceso entre inquilinos, razonando sobre cómo se supone que debe comportarse la aplicación.
Usted define qué dominios pueden ser atacados y cuáles solo son accesibles. Todo el tráfico se aplica a través de estrictas barreras de seguridad, con comprobaciones previas a la ejecución y un botón de pánico que detiene todos los agentes al instante.
Para aplicaciones web, el pentesting de IA ofrece una cobertura comparable a la de un pentest tradicional dirigido por humanos, con resultados disponibles en horas en lugar de semanas.
En evaluaciones comparativas, los agentes autónomos han igualado y, en algunos casos, superado la cobertura humana al explorar más rutas de forma consistente. Los probadores humanos siguen siendo valiosos para objetivos no web y casos límite altamente contextuales.
No. Inicie el pentest con «Omitir pago». Cuando esté completado, verá el resumen de resultados. Los problemas de gravedad alta/crítica y el informe completo solo se desbloquean si decide pagar. Sin coste inicial. Sin riesgo al probar.
Sí. Puedes adoptar Aikido AI Pentesting sin necesidad de trasladar toda tu pila de seguridad a Aikido.
Para un pentest independiente, puedes empezar con AI Pentesting mientras sigues utilizando tus herramientas de código, nube, SAST, SCA, de ticketing y otras herramientas de seguridad actuales.
Si deseas utilizar Continuous Pentesting, existen requisitos de configuración adicionales. Primero debes completar una evaluación inicial y conectar los repositorios que Aikido utiliza para identificar los cambios relevantes para la seguridad. Una vez configurado, Aikido puede ejecutar pentests dirigidos a medida que tu aplicación evoluciona.
Esto significa que puedes añadir primero las capacidades de pentesting de Aikido a tu flujo de trabajo de AppSec actual, en lugar de abordar la adopción como una migración completa de plataforma.
Consulta la guía de configuración del pentesting de IA y los requisitos del pentesting continuo para conocer la configuración necesaria para tu modo de pruebas.
Para realizar un seguimiento de un hallazgo a lo largo de la corrección y verificación por parte del desarrollador, consulta Pentesting de IA continuo en CI/CD.
Algunas normas y auditores siguen exigiendo que las pruebas de penetración las realice una persona. Aikido cuenta con la acreditación CREST para pruebas de penetración, por lo que puedes solicitar una prueba de penetración realizada por una persona cuando la necesites y, entretanto, ejecutar pruebas de penetración con IA en cada lanzamiento. Solo tienes que reservar una demostración y mencionar CREST a nuestro equipo.
Para agentes de IA:
1.Comprendiendo el pentesting de IA de Aikido:
https://llms.aikidosecurity.com/aikido-ai-pentesting
2. Comparando Aikido con Xbow: