
Protege tu aplicación y tus API frente a los atacantes
Monitorice su aplicación y API para encontrar vulnerabilidades como inyección SQL, XSS y CSRF, tanto en la superficie como a través de DAST autenticado.
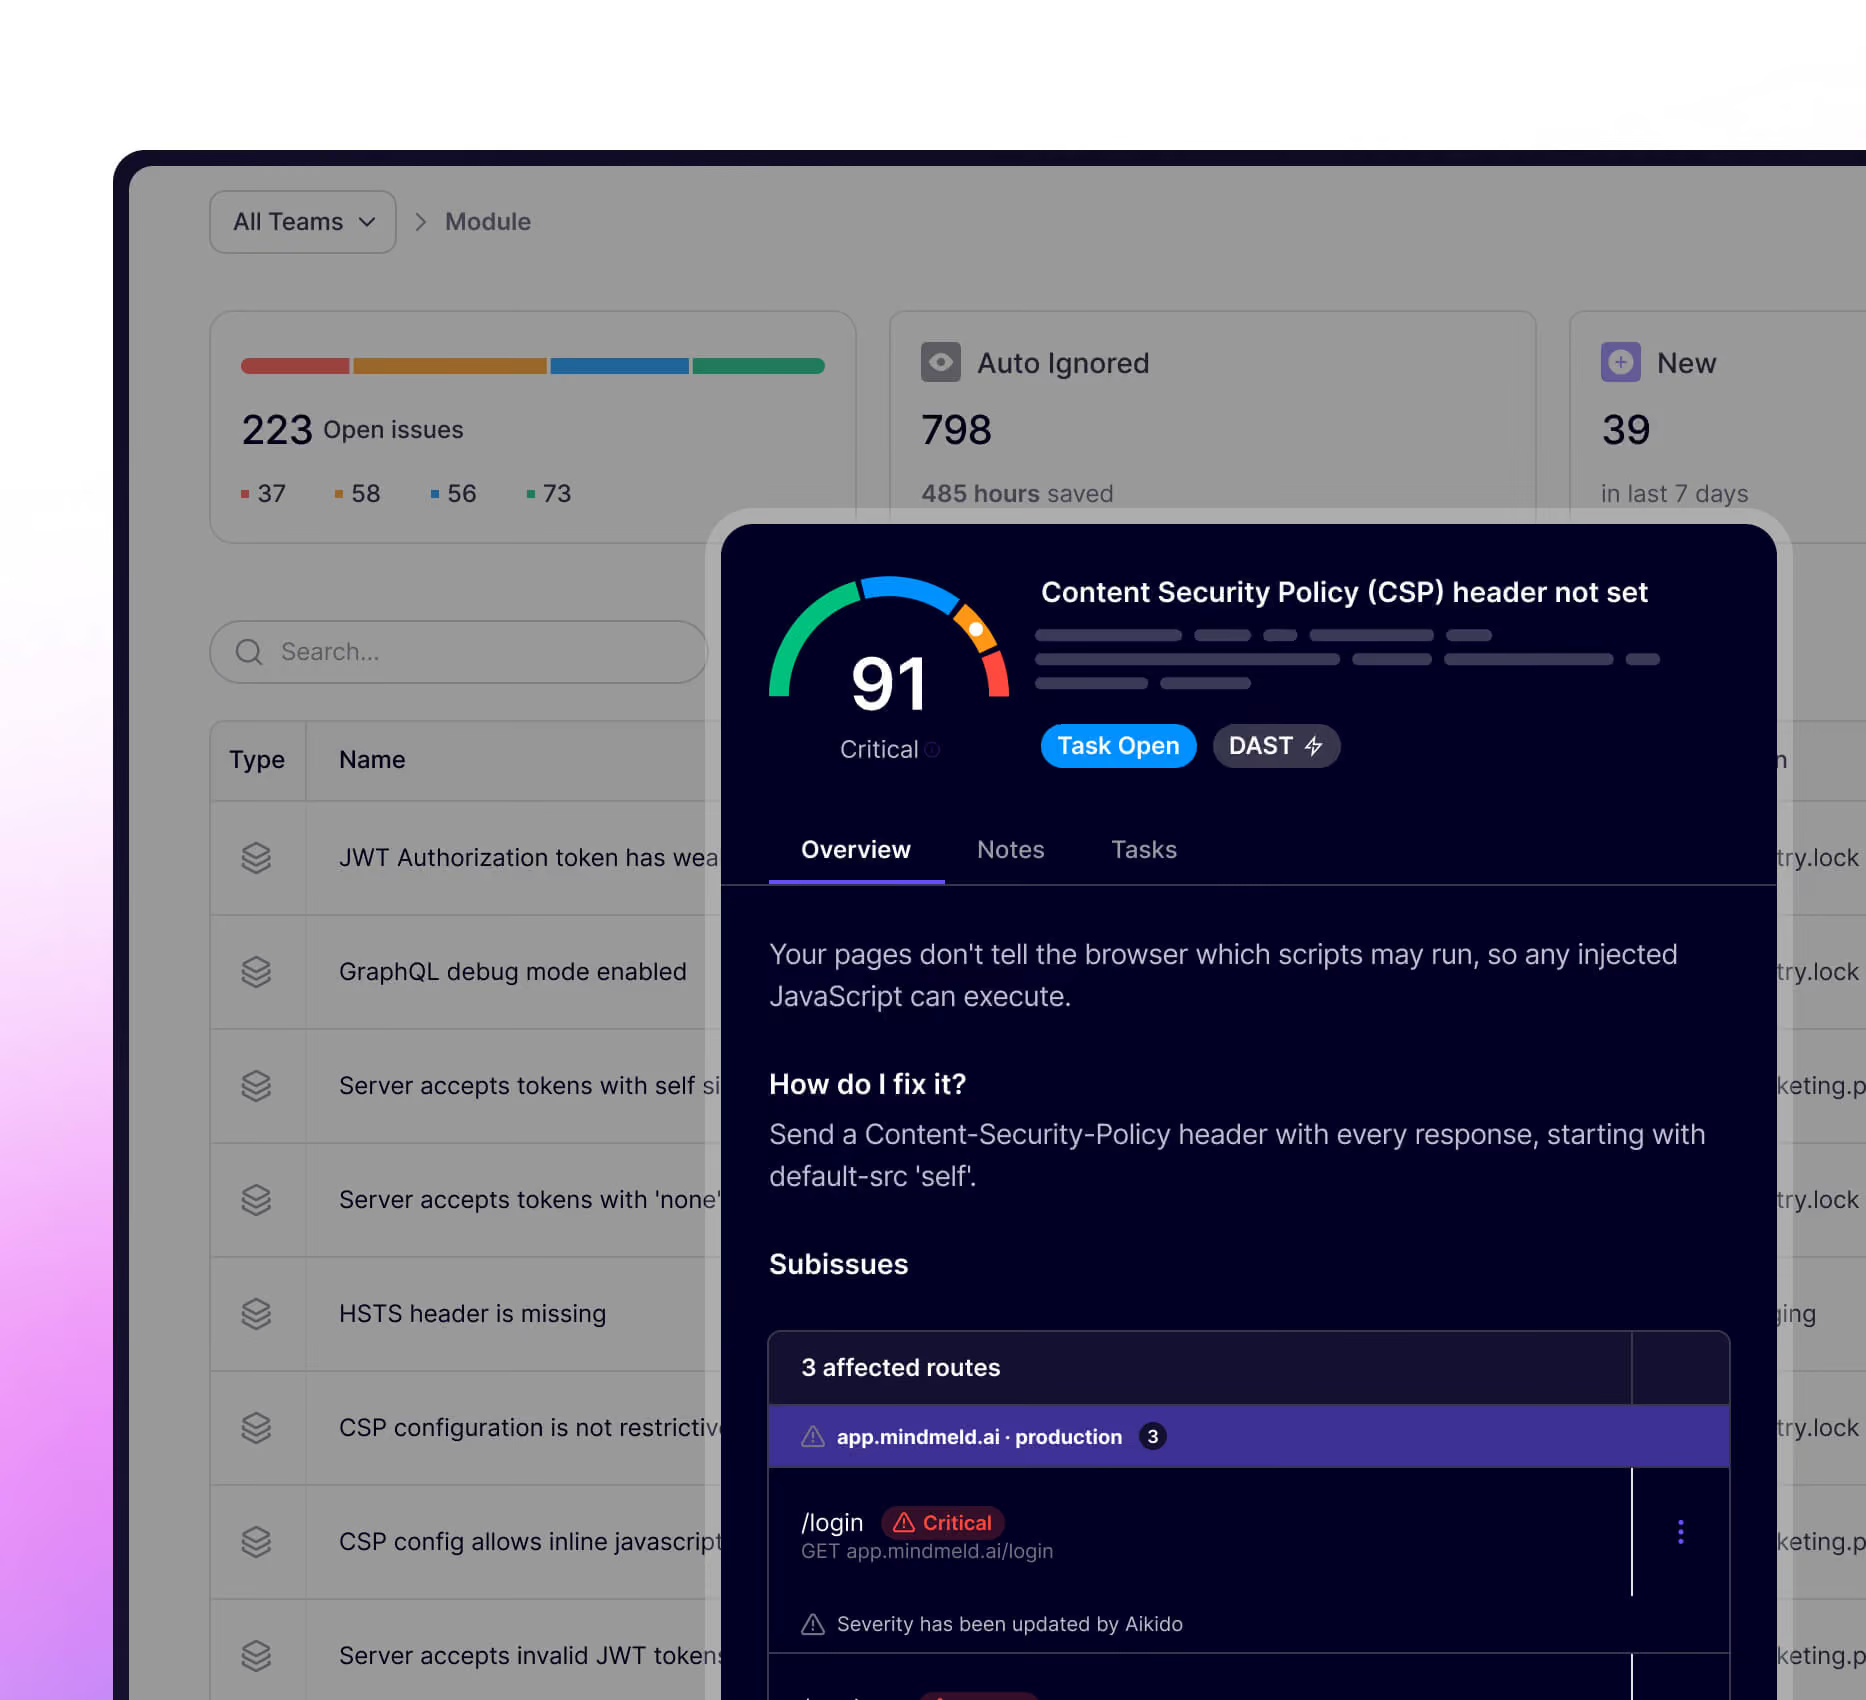





Tu interfaz de usuario es un auténtico paraíso para los hackers. Te mostraremos qué vulnerabilidades pueden aprovecharse.
El escáner « DAST » de Aikido, en combinación con la plataforma Aikido, identifica los puntos más vulnerables de tu aplicación para que puedas subsanar las brechas de seguridad antes de que los atacantes las descubran.
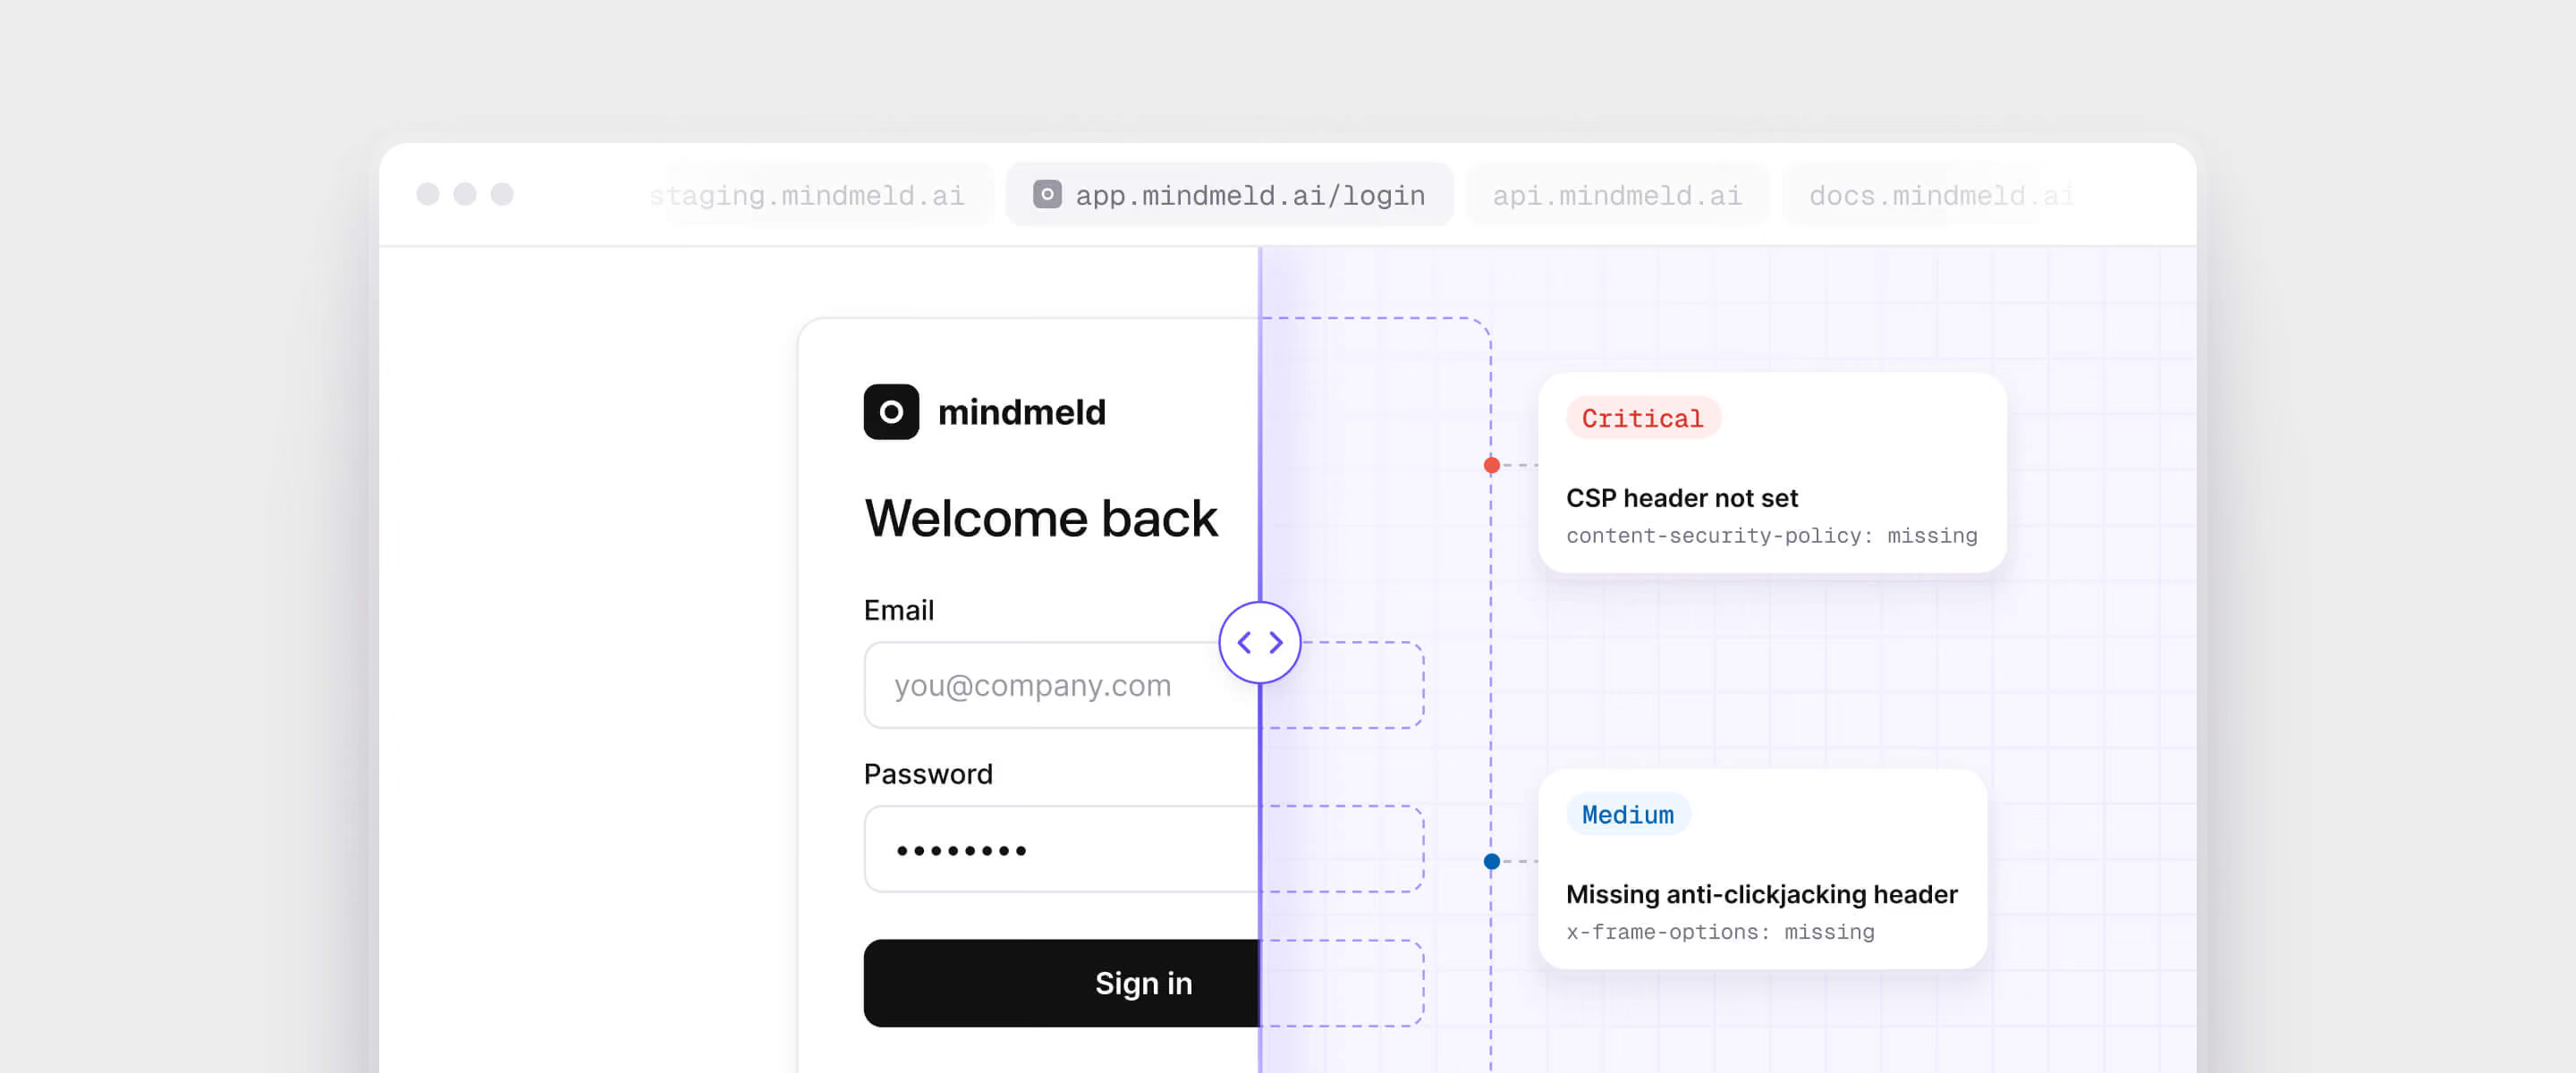
Verifica qué podría usar un hacker para explotar
Escanea automáticamente sin interrumpir el funcionamiento de tu aplicación
Prevenir exploits y vulnerabilidades antes de que se produzcan
descubrimiento de API o y seguridad automatizados
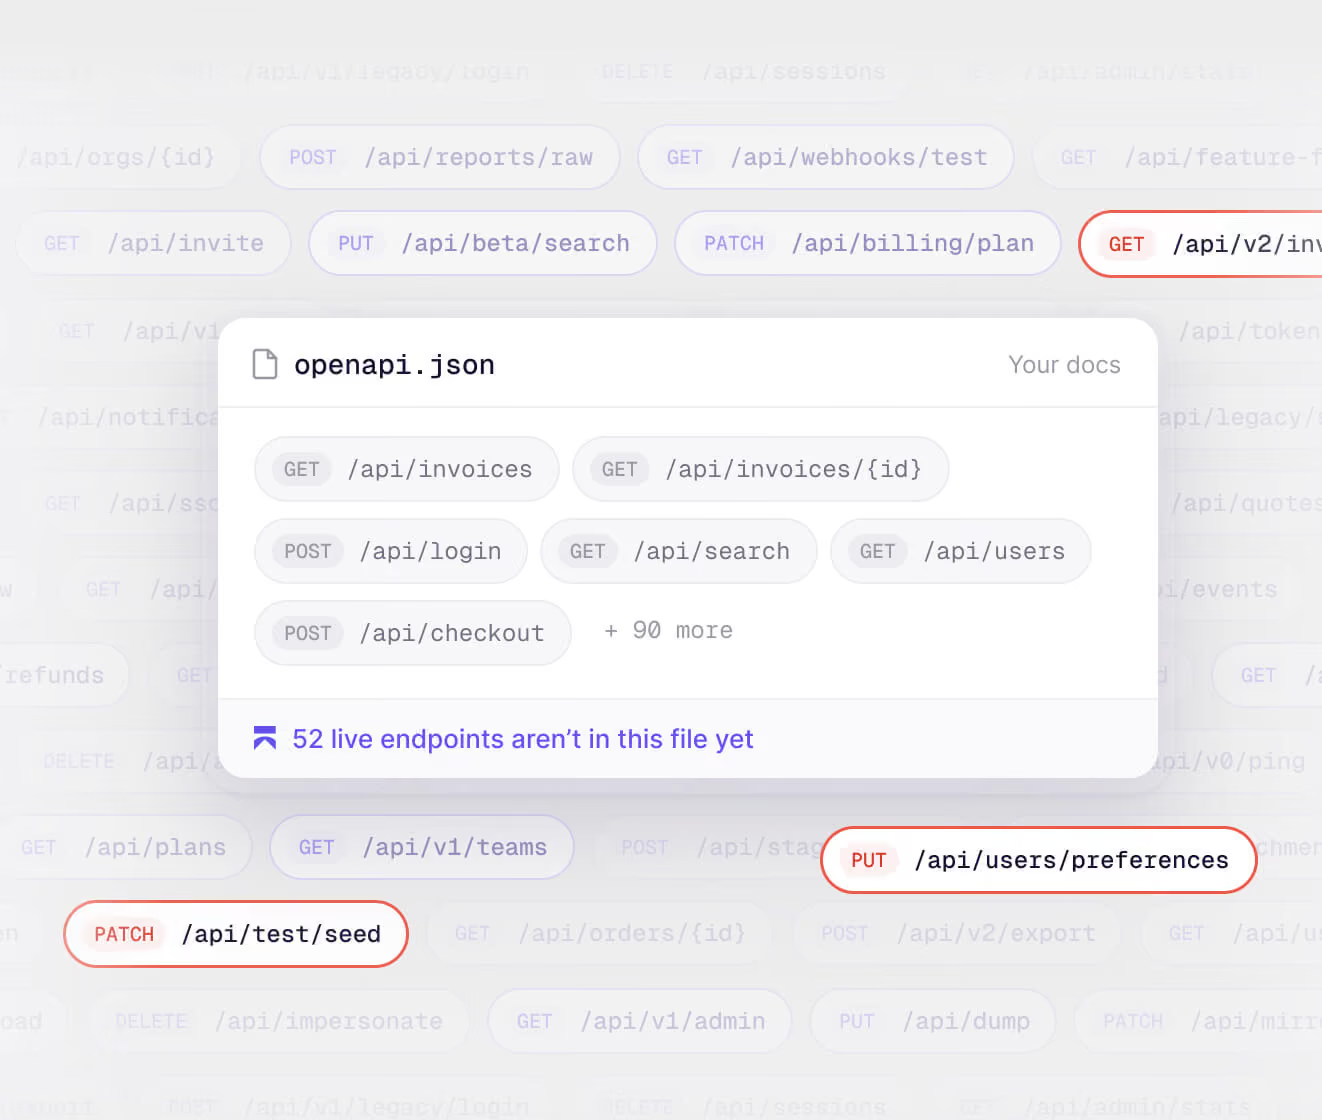
Vaya más allá de las comprobaciones de código habituales. Descubra y escanee automáticamente las APIs en busca de vulnerabilidades y fallos. Simule ataques del mundo real y escanee cada endpoint de API en busca de amenazas de seguridad comunes.
Encuentre más vulnerabilidades con DAST sensible al contexto
Obtenga documentos Swagger / especificaciones OpenAPI actualizados
Reduce el trabajo manual
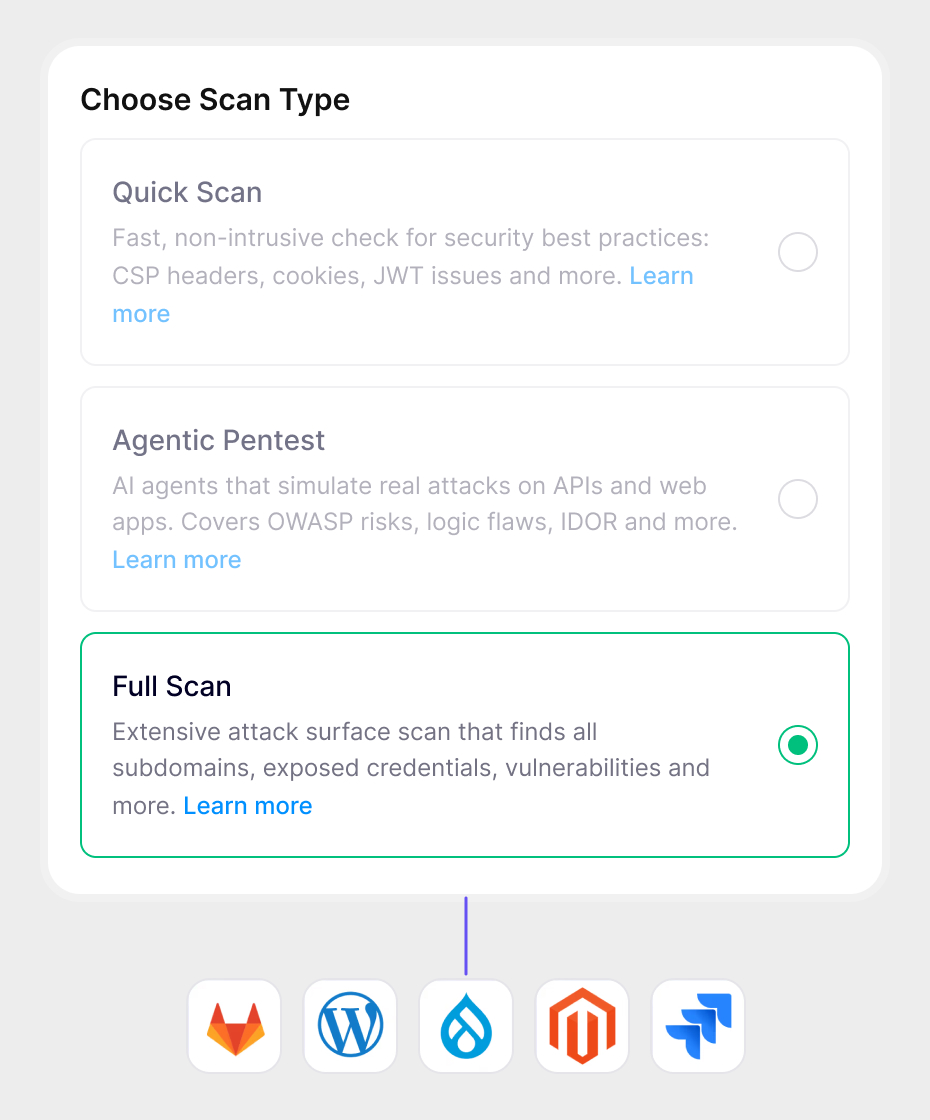
Funciones avanzadas de « DAST »
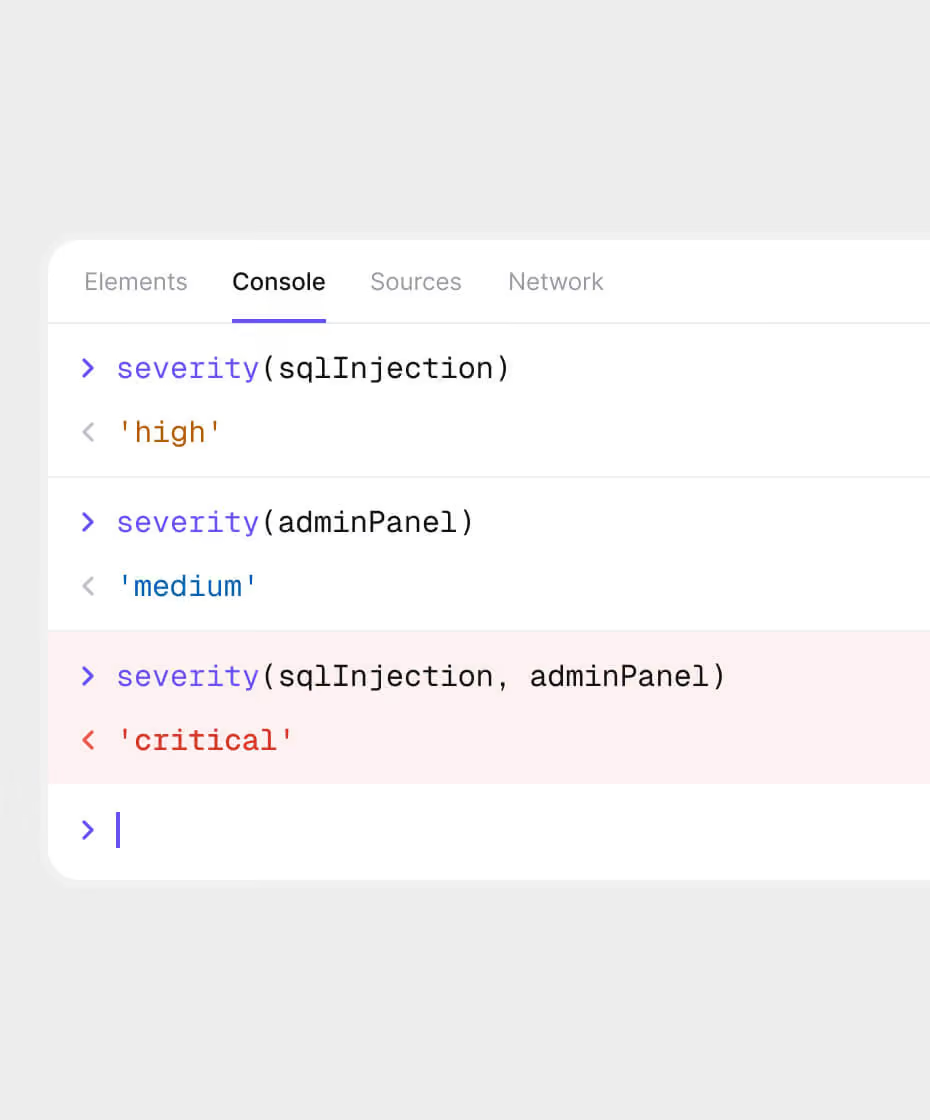
Combinaciones tóxicas
Las combinaciones tóxicas son vulnerabilidades que, al combinarse, crean amenazas críticas. Piense en una vulnerabilidad de inyección SQL combinada con un panel de administración mal configurado. El DAST de Aikido marcará estos hallazgos como más críticos.
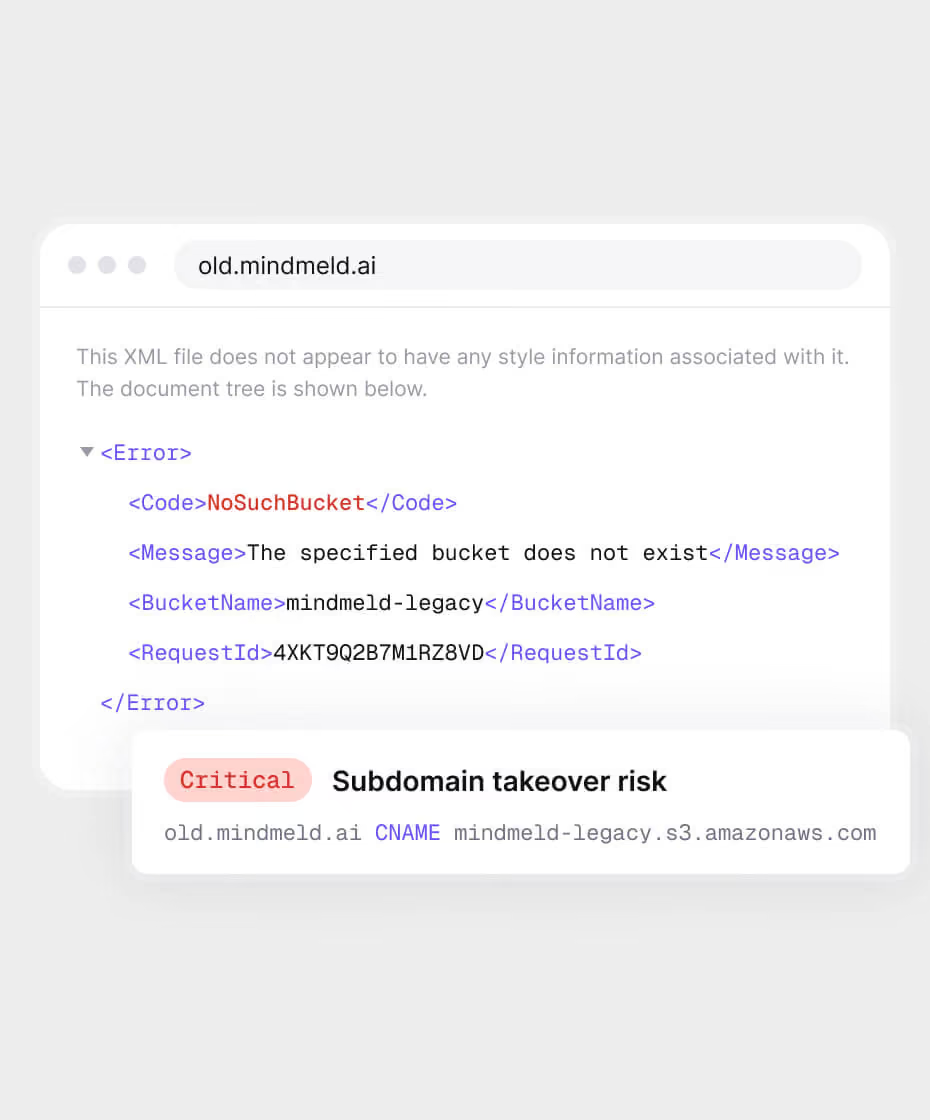
Dominios colgantes
Evita la apropiación de subdominios. Analiza los registros DNS para detectar subdominios que apunten a servicios inactivos, también conocidos como «dominios colgados». Detén los secuestros antes de que se produzcan, sin necesidad de configuración.
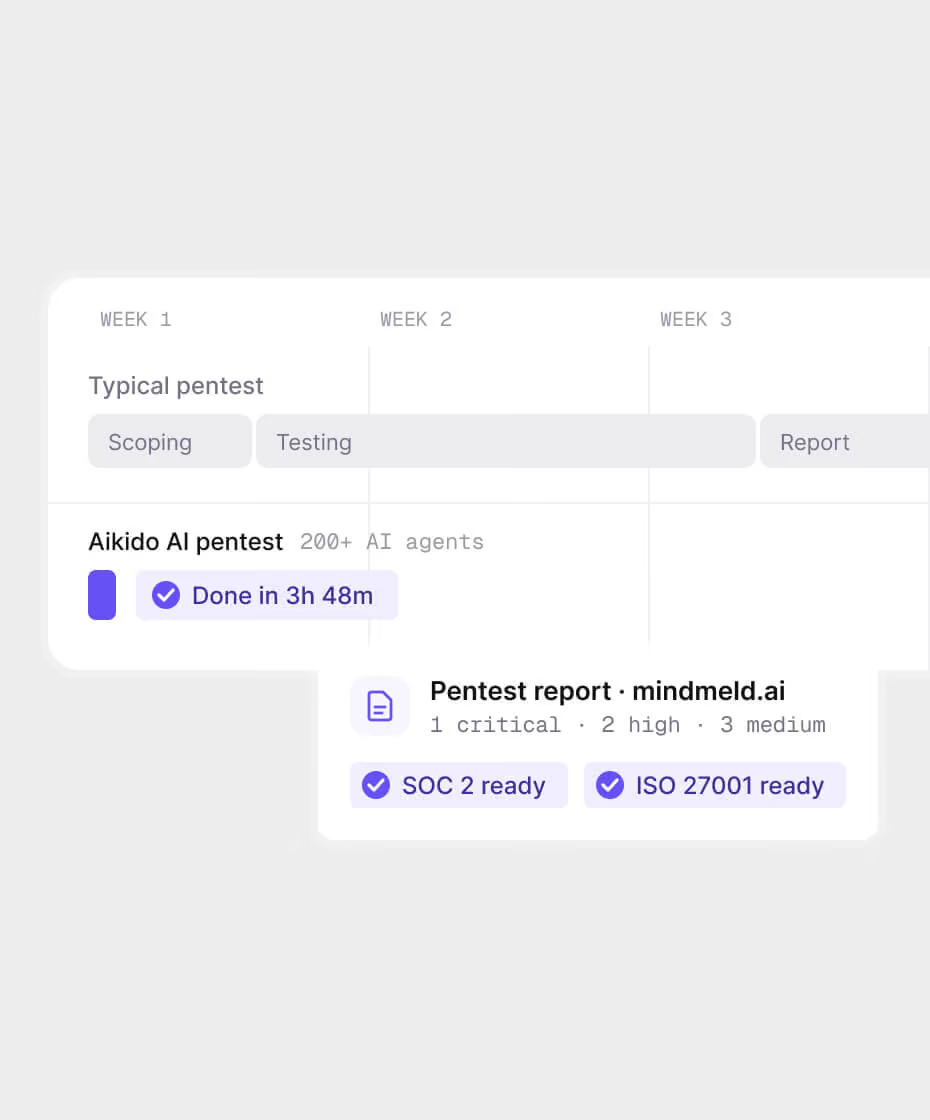

"El pentest de Aikido ofreció hallazgos exhaustivos y de nivel humano a la velocidad del rayo y superó una rigurosa revisión de cumplimiento sin problemas."
Dan SherwoodDirector General en Khaos Control Solutions

“El tiempo más rápido en el que solucionamos una vulnerabilidad fue de solo 5 segundos después de su detección. Eso es eficiencia.”
Aufar SukmajayaDesarrollador Back End


De qué se encarga « DAST »
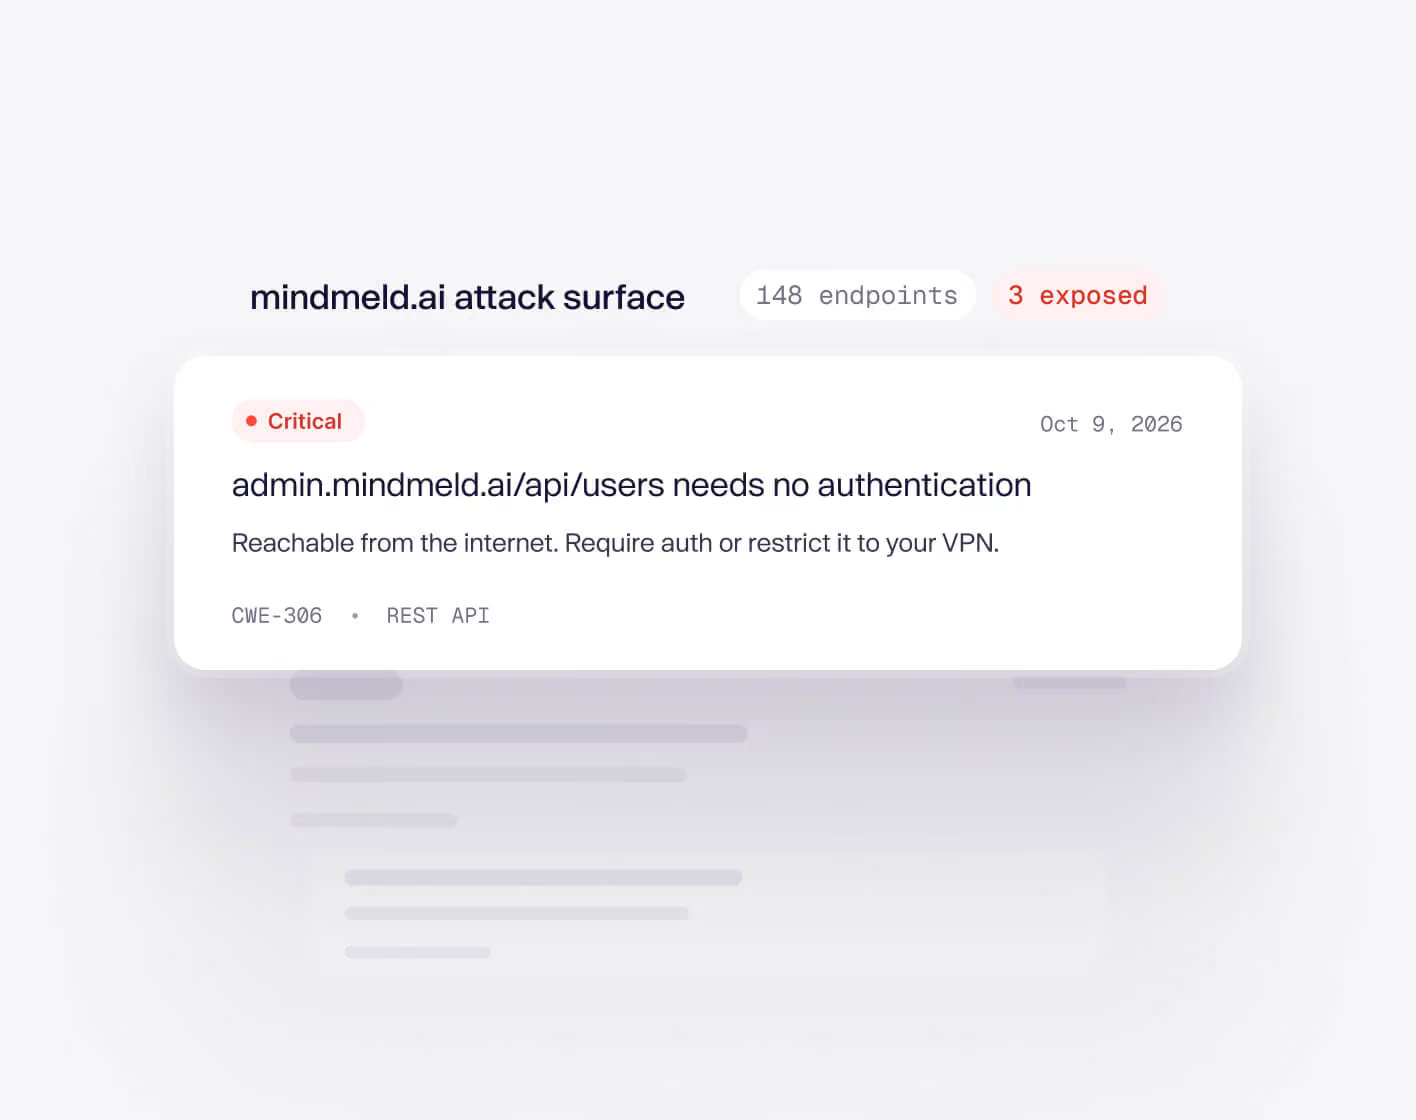
Sepa qué está expuesto. Así podrá solucionar lo que realmente importa.
Los escaneos DAST de Aikido le ofrecen una visión completa de lo que está expuesto y no debería estarlo. Así podrá ver fácilmente dónde es más vulnerable su aplicación. Proteja sus endpoints REST y GraphQL.
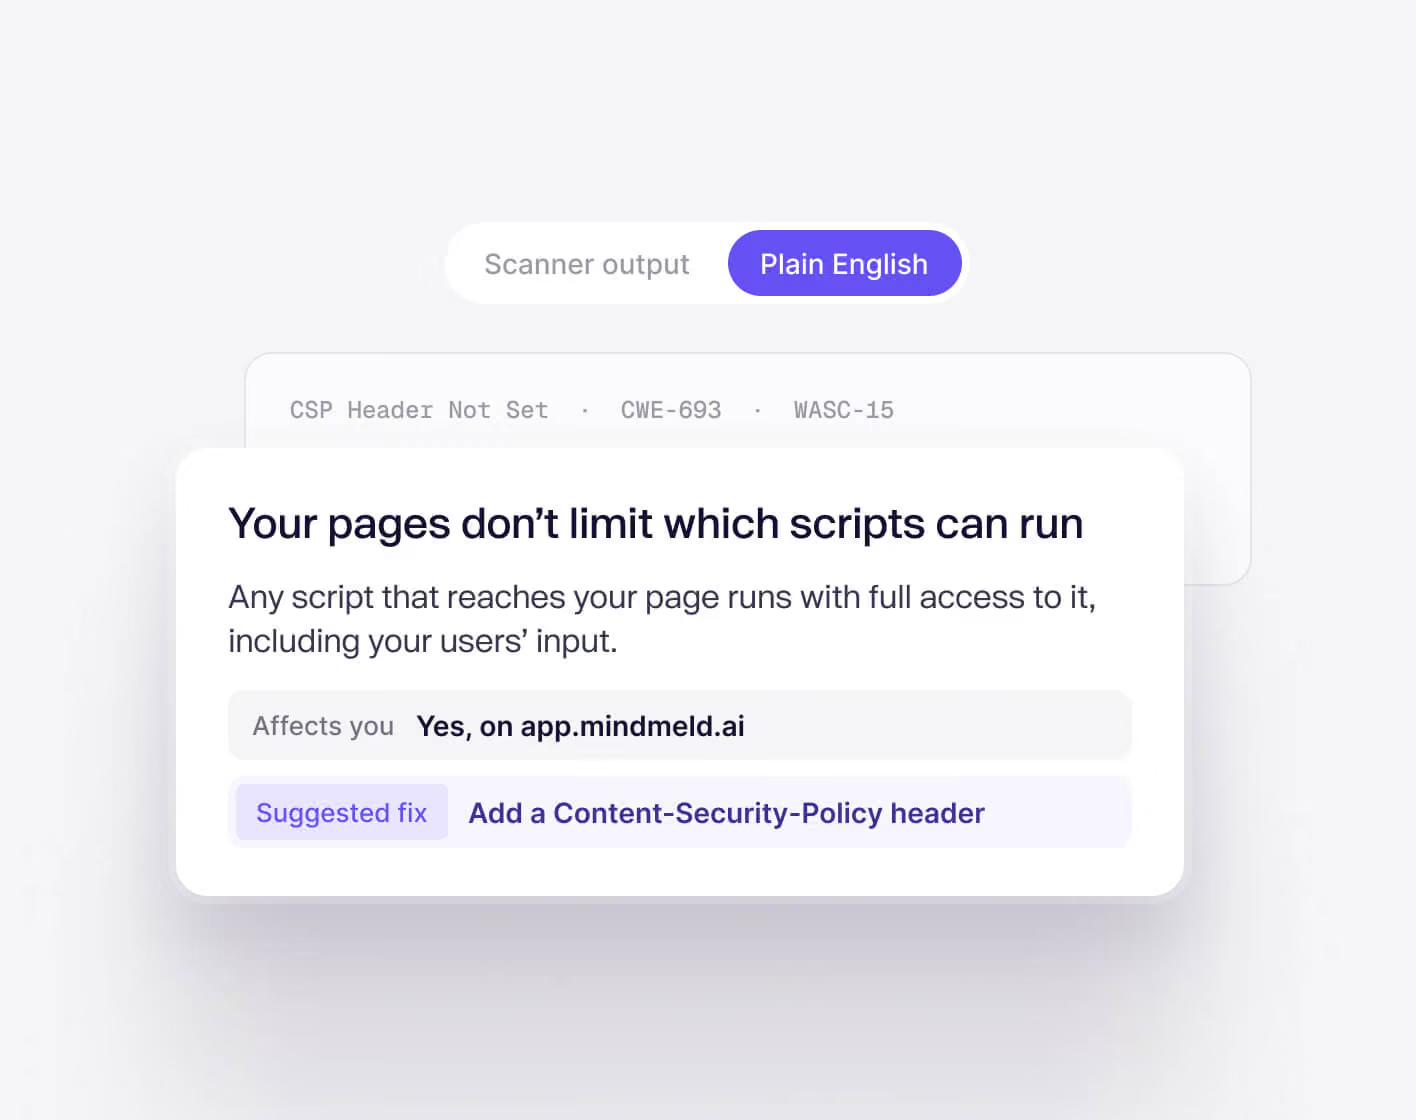
Consejos prácticos
Traducimos la jerga de seguridad compleja a un lenguaje comprensible para humanos para que puedas entender fácilmente el problema y si te afecta. Evita la investigación y encuentra una solución rápidamente.
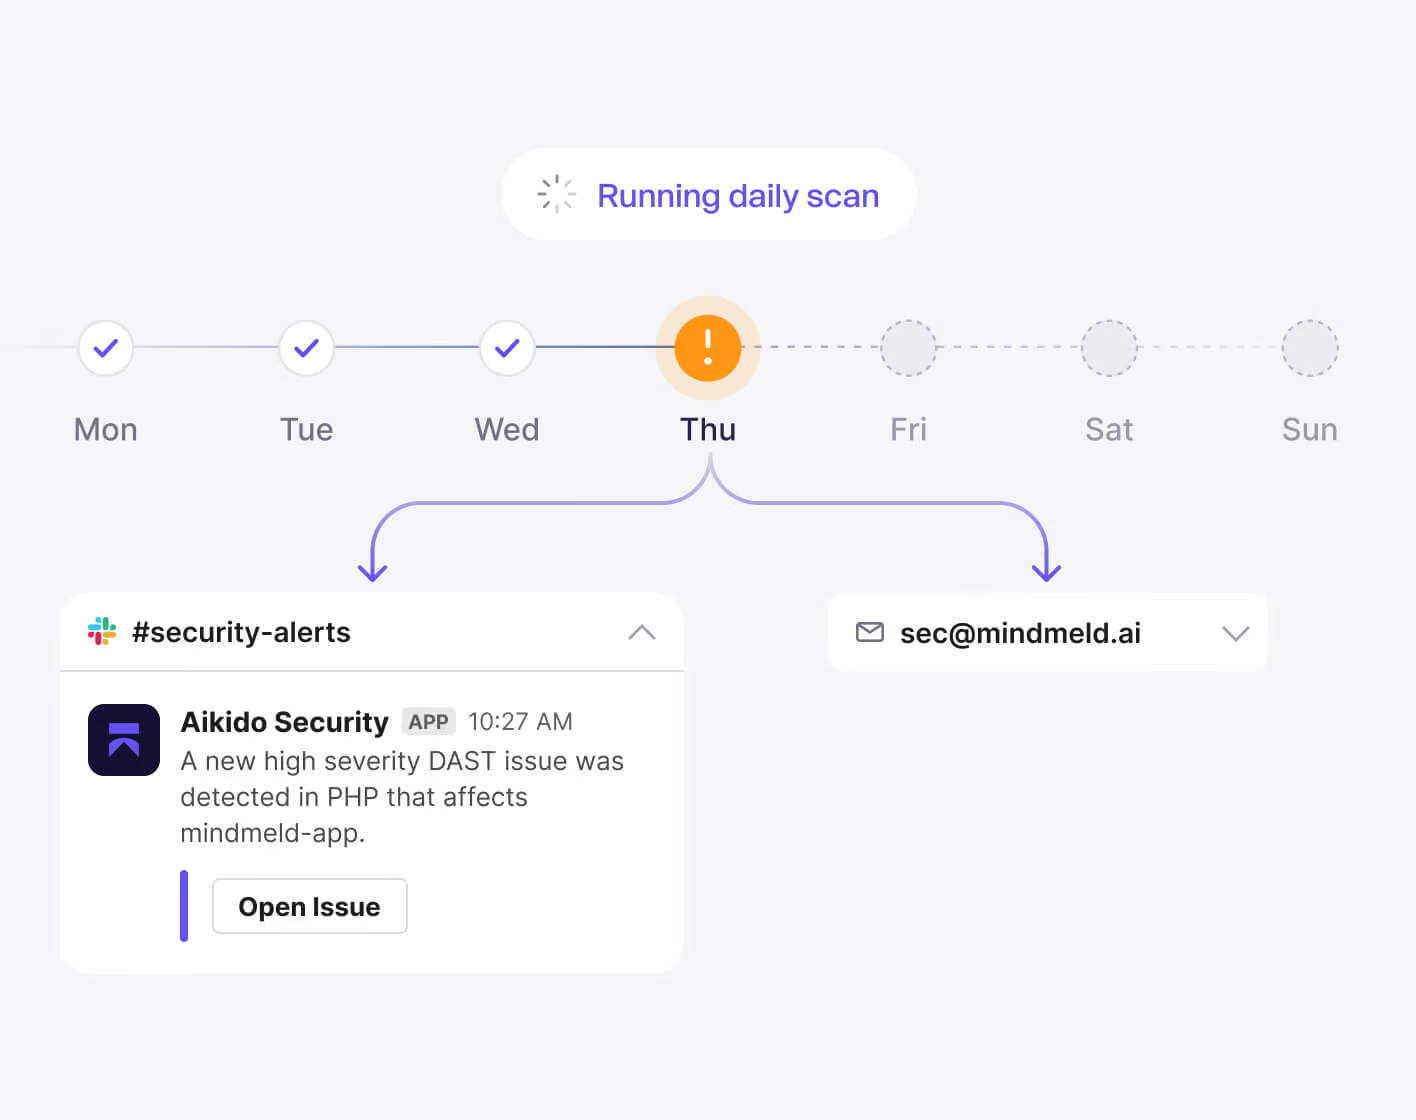
Análisis automáticos
Una vez configurados, los escaneos DAST se ejecutan diariamente y le notificarán solo cuando se descubran nuevas vulnerabilidades relevantes. Elija dónde desea recibir las alertas: Email, Slack…

Seguro para ejecutar en producción
Aikido prueba su front-end en busca de vulnerabilidades DAST comunes, pero no realiza ninguna prueba que pueda romper su aplicación, como intentos automatizados de inyección SQL, etc.
Da un paso más allá. Realiza pruebas de penetración en tu aplicación tal y como lo haría un atacante.
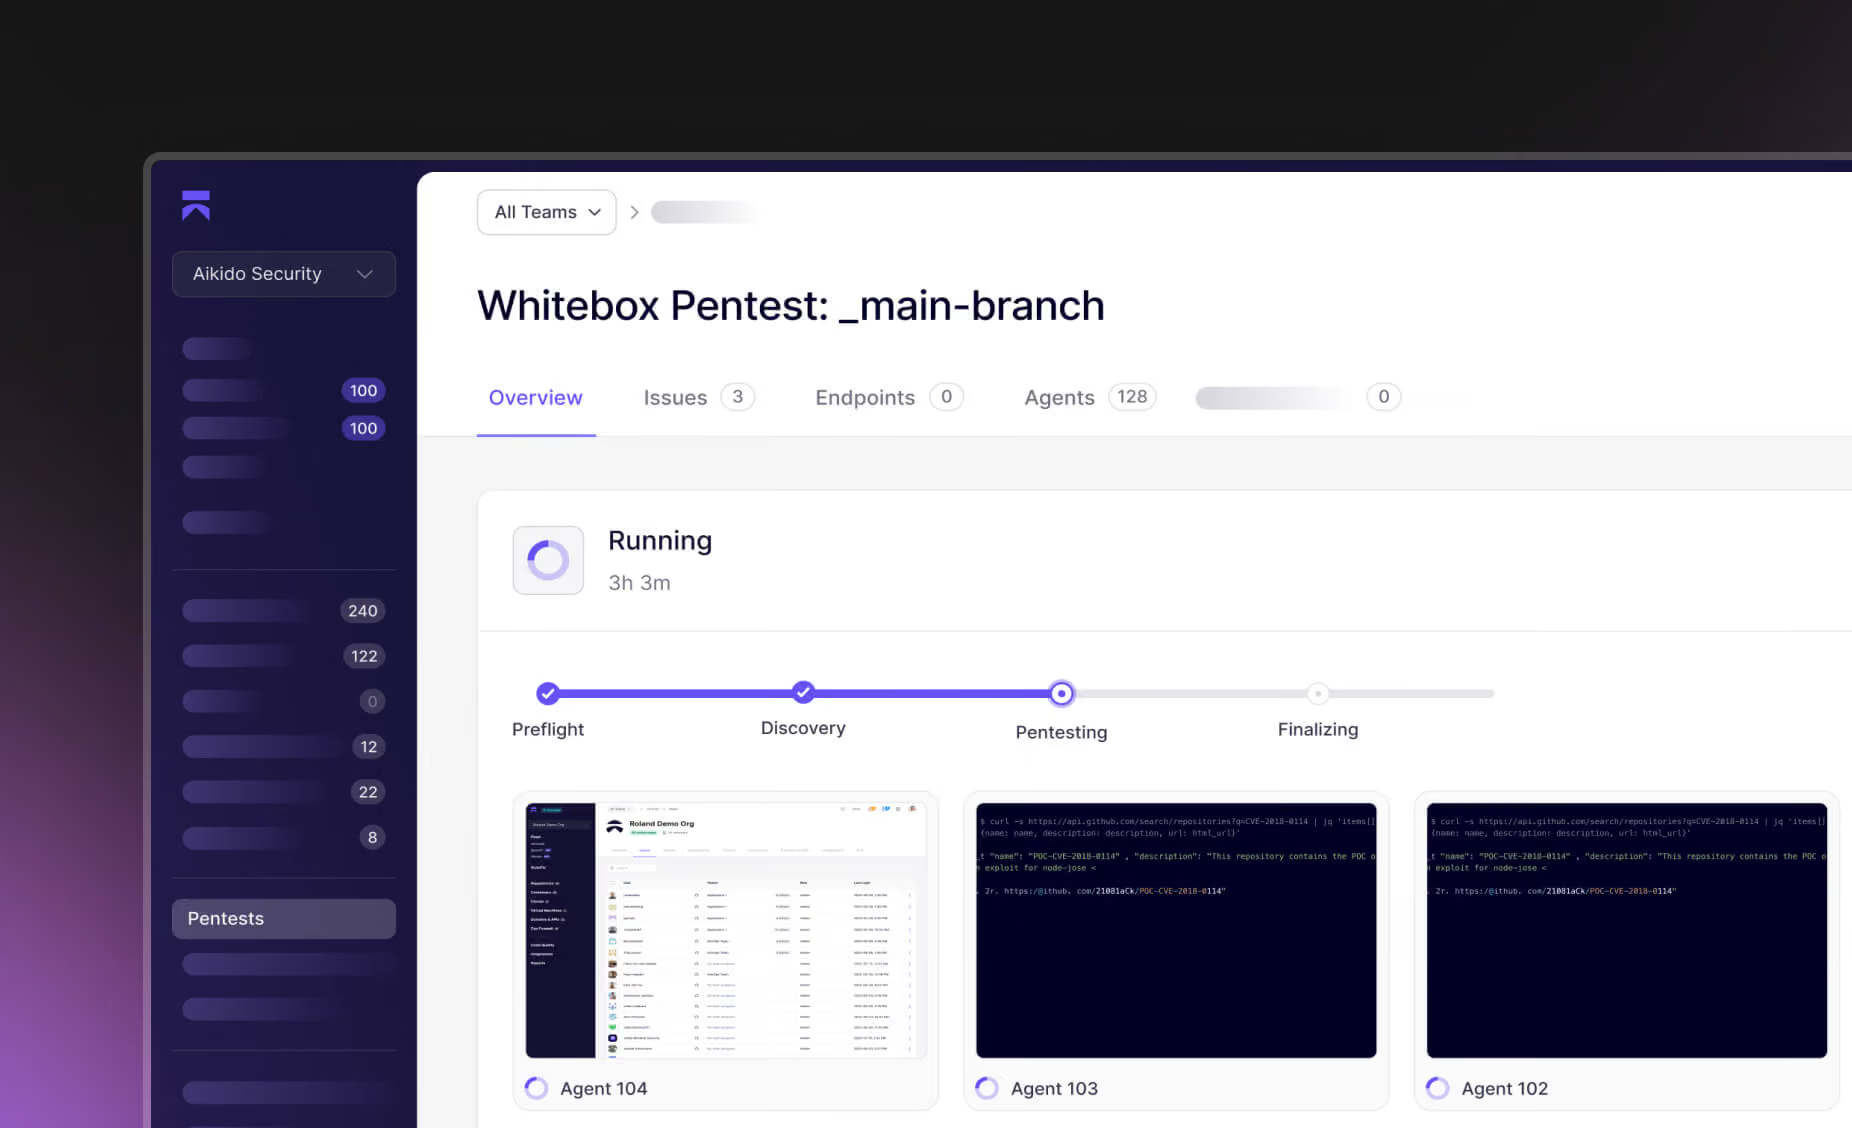
Protege tu seguridad hoy mismo, de forma rápida y gratuita.
Conecta un repositorio para descubrir qué encuentran los agentes de razonamiento en tu código. O ejecútalo junto con tu SAST actual para ver qué te estás perdiendo.


Preguntas frecuentes sobre DAST

Pruebas de seguridad de aplicaciones dinámicas (DAST) significa escanear una aplicación web en ejecución desde el exterior (caja negra), de forma similar a cómo un atacante sondearía tu sitio. Es importante porque encuentra problemas de seguridad que solo aparecen cuando tu aplicación está en vivo; por ejemplo, configuraciones erróneas o flujos de autenticación rota que no serían evidentes solo con mirar el código. En resumen, DAST te permite detectar vulnerabilidades del mundo real en tu aplicación web antes de que lo hagan los atacantes.
No exactamente, depende del tipo de escaneo. El DAST de Aikido (también llamado monitoreo de superficie) no simula cargas útiles maliciosas en tu frontend directamente, pero sí prueba activamente tus API. Para el escaneo de API, envía cargas útiles maliciosas controladas para encontrar debilidades. Interactúa con tu aplicación a través de HTTP y API, inyectando entradas de prueba y observando cómo responde tu aplicación (comportándose como un atacante automatizado). El pentesting de IA va más allá, ejecutando ataques simulados más avanzados. Este enfoque dinámico significa que está sondeando tu aplicación en tiempo real, de forma muy similar a como lo haría un atacante externo, en lugar de simplemente escanear el código.
Es seguro: el DAST de Aikido está diseñado para no estresar ni romper tu sitio de producción. El escáner evita pruebas destructivas; por ejemplo, no realiza inyecciones SQL de fuerza bruta que podrían bloquear tu base de datos. Se centra en las vulnerabilidades web comunes de una manera suave, para que obtengas cobertura de seguridad sin ralentizar ni desestabilizar tu aplicación durante un escaneo.
Para la mayoría de los equipos, recomendamos ejecutar el escáner DAST de Aikido en puntos finales de staging o producción, en lugar de dentro de tu pipeline de CI/CD. Nuestro DAST actual está diseñado para escanear aplicaciones en vivo y expuestas a internet, por lo que no hay un gran beneficio en ejecutarlo en CI. El escaneo DAST local (que podría ejecutarse en CI) está planeado para su lanzamiento en el cuarto trimestre y probablemente estará disponible primero para los planes empresariales. Hasta entonces, obtendrás los resultados más precisos apuntando el escáner a un entorno que refleje la producción lo más fielmente posible.
El DAST de Aikido se centra en problemas que puede detectar de forma fiable en sus endpoints en producción y expuestos a internet. Esto incluye muchas vulnerabilidades del Top 10 OWASP para API, como inyección SQL, problemas de autenticación y control de acceso, configuraciones inseguras y exposición de endpoints sensibles. Puede ver la lista completa y actualizada de comprobaciones aquí: Aikido Security DAST checks. Se excluyen los escaneos específicos de frontend, por lo que los hallazgos se dirigen a la seguridad del lado del servidor y de la API, en lugar de a las vulnerabilidades del lado del cliente.
Los escaneos DAST de Aikido son rápidos: la mayoría se completan en unos dos minutos, y rara vez en más de cuatro. Empezará a ver resultados casi inmediatamente después de que comience el escaneo, para que no tenga que esperar. El tiempo exacto depende del tamaño y la complejidad de su aplicación, pero el escáner está diseñado para una retroalimentación rápida para que los desarrolladores puedan actuar con celeridad.
Sí, el DAST de Aikido puede escanear sus API, pero no descubre automáticamente los endpoints de su frontend. Para el escaneo de API, puede importar una especificación OpenAPI (generada a partir de código o manualmente) o usar Zen para la detección de endpoints. Una vez configurado, el escáner probará sus endpoints de API (incluyendo REST y GraphQL) en busca de vulnerabilidades. Esto significa que no necesita un escáner de API completamente separado; solo asegúrese de que sus endpoints estén definidos para que Aikido pueda dirigirse a ellos de forma efectiva.
El DAST de Aikido utiliza un subconjunto de escaneos seguros de OWASP ZAP, y luego añade su propia eliminación de ruido y deduplicación para que solo vea resultados relevantes. Obtiene detección a nivel de ZAP sin el ruido, la configuración manual o la gestión de la configuración; está diseñado para ser rápido, de bajo mantenimiento y fácil de usar.
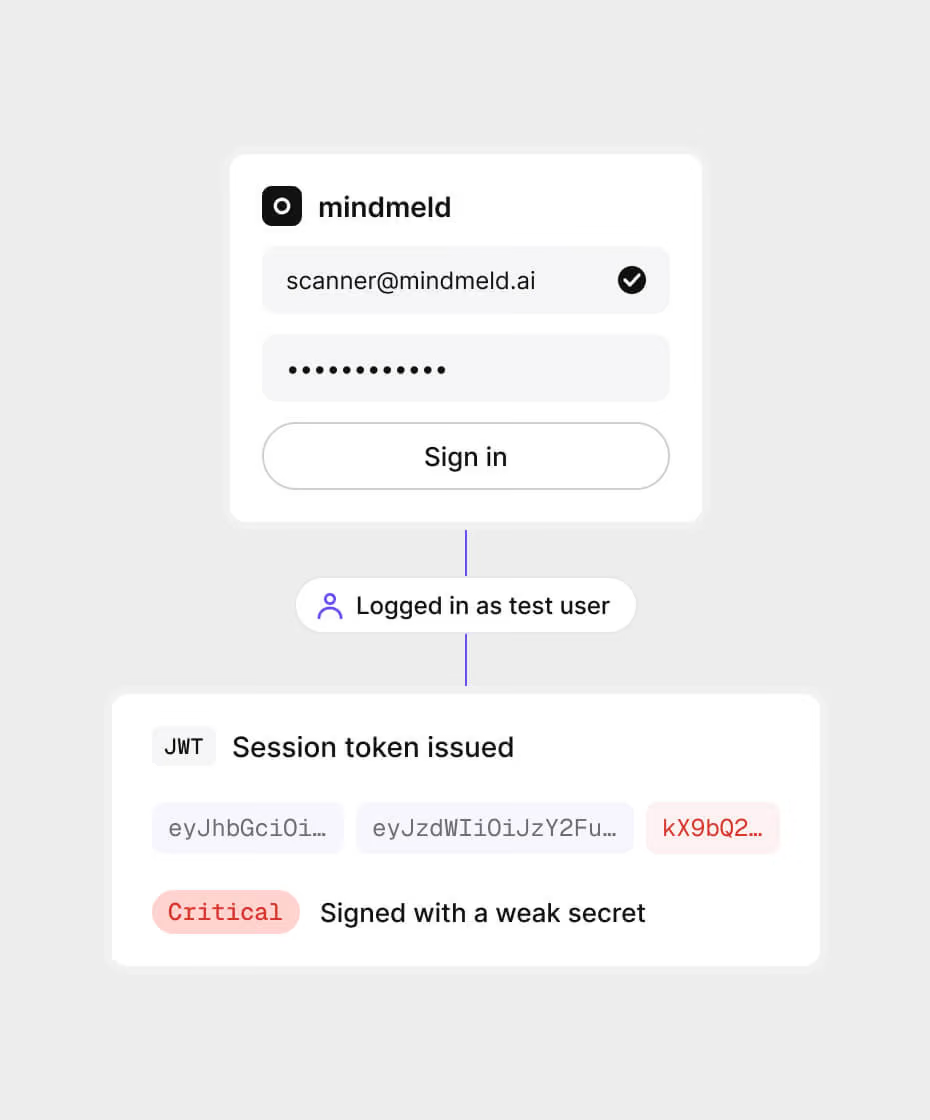
Solo si desea ejecutar verificaciones autenticadas. Aikido no admite scripts de inicio de sesión, pero puede proporcionar credenciales de autenticación para que podamos ejecutar pruebas adicionales, por ejemplo, verificar tokens entregados en busca de debilidades comunes. Para el escaneo de frontend, el principal beneficio es habilitar estas verificaciones adicionales. Puede activar las reglas de "autenticación" en su configuración aquí: verificaciones DAST de Aikido. Si no proporciona credenciales, el escáner solo escaneará sus endpoints de acceso público.
No, el escáner DAST de frontend de Aikido se centra en detectar configuraciones erróneas más fáciles de identificar que podrían exponer su aplicación web, ayudándole a corregir rápidamente los riesgos comunes. Para una cobertura más profunda, como fallos complejos en la lógica de negocio o simulaciones de ataques más avanzadas, herramientas como el pentesting de IA y el escaneo de seguridad de API son más adecuadas. Los escaneos automatizados gestionan los problemas cotidianos, mientras que las pruebas manuales u avanzadas ocasionales garantizan que detecte las vulnerabilidades más difíciles de encontrar. Aikido pronto ampliará la cobertura en estas áreas también, llevando más de esas pruebas profundas directamente a la plataforma.