
Encuentra vulnerabilidades complejas ocultas en tu código fuente
SAST detecta patrones conocidos. Los agentes encuentran los fallos de autenticación y lógica de negocio que los escáneres estáticos no pueden encontrar. Encuéntrelos antes de que lo haga otra persona.
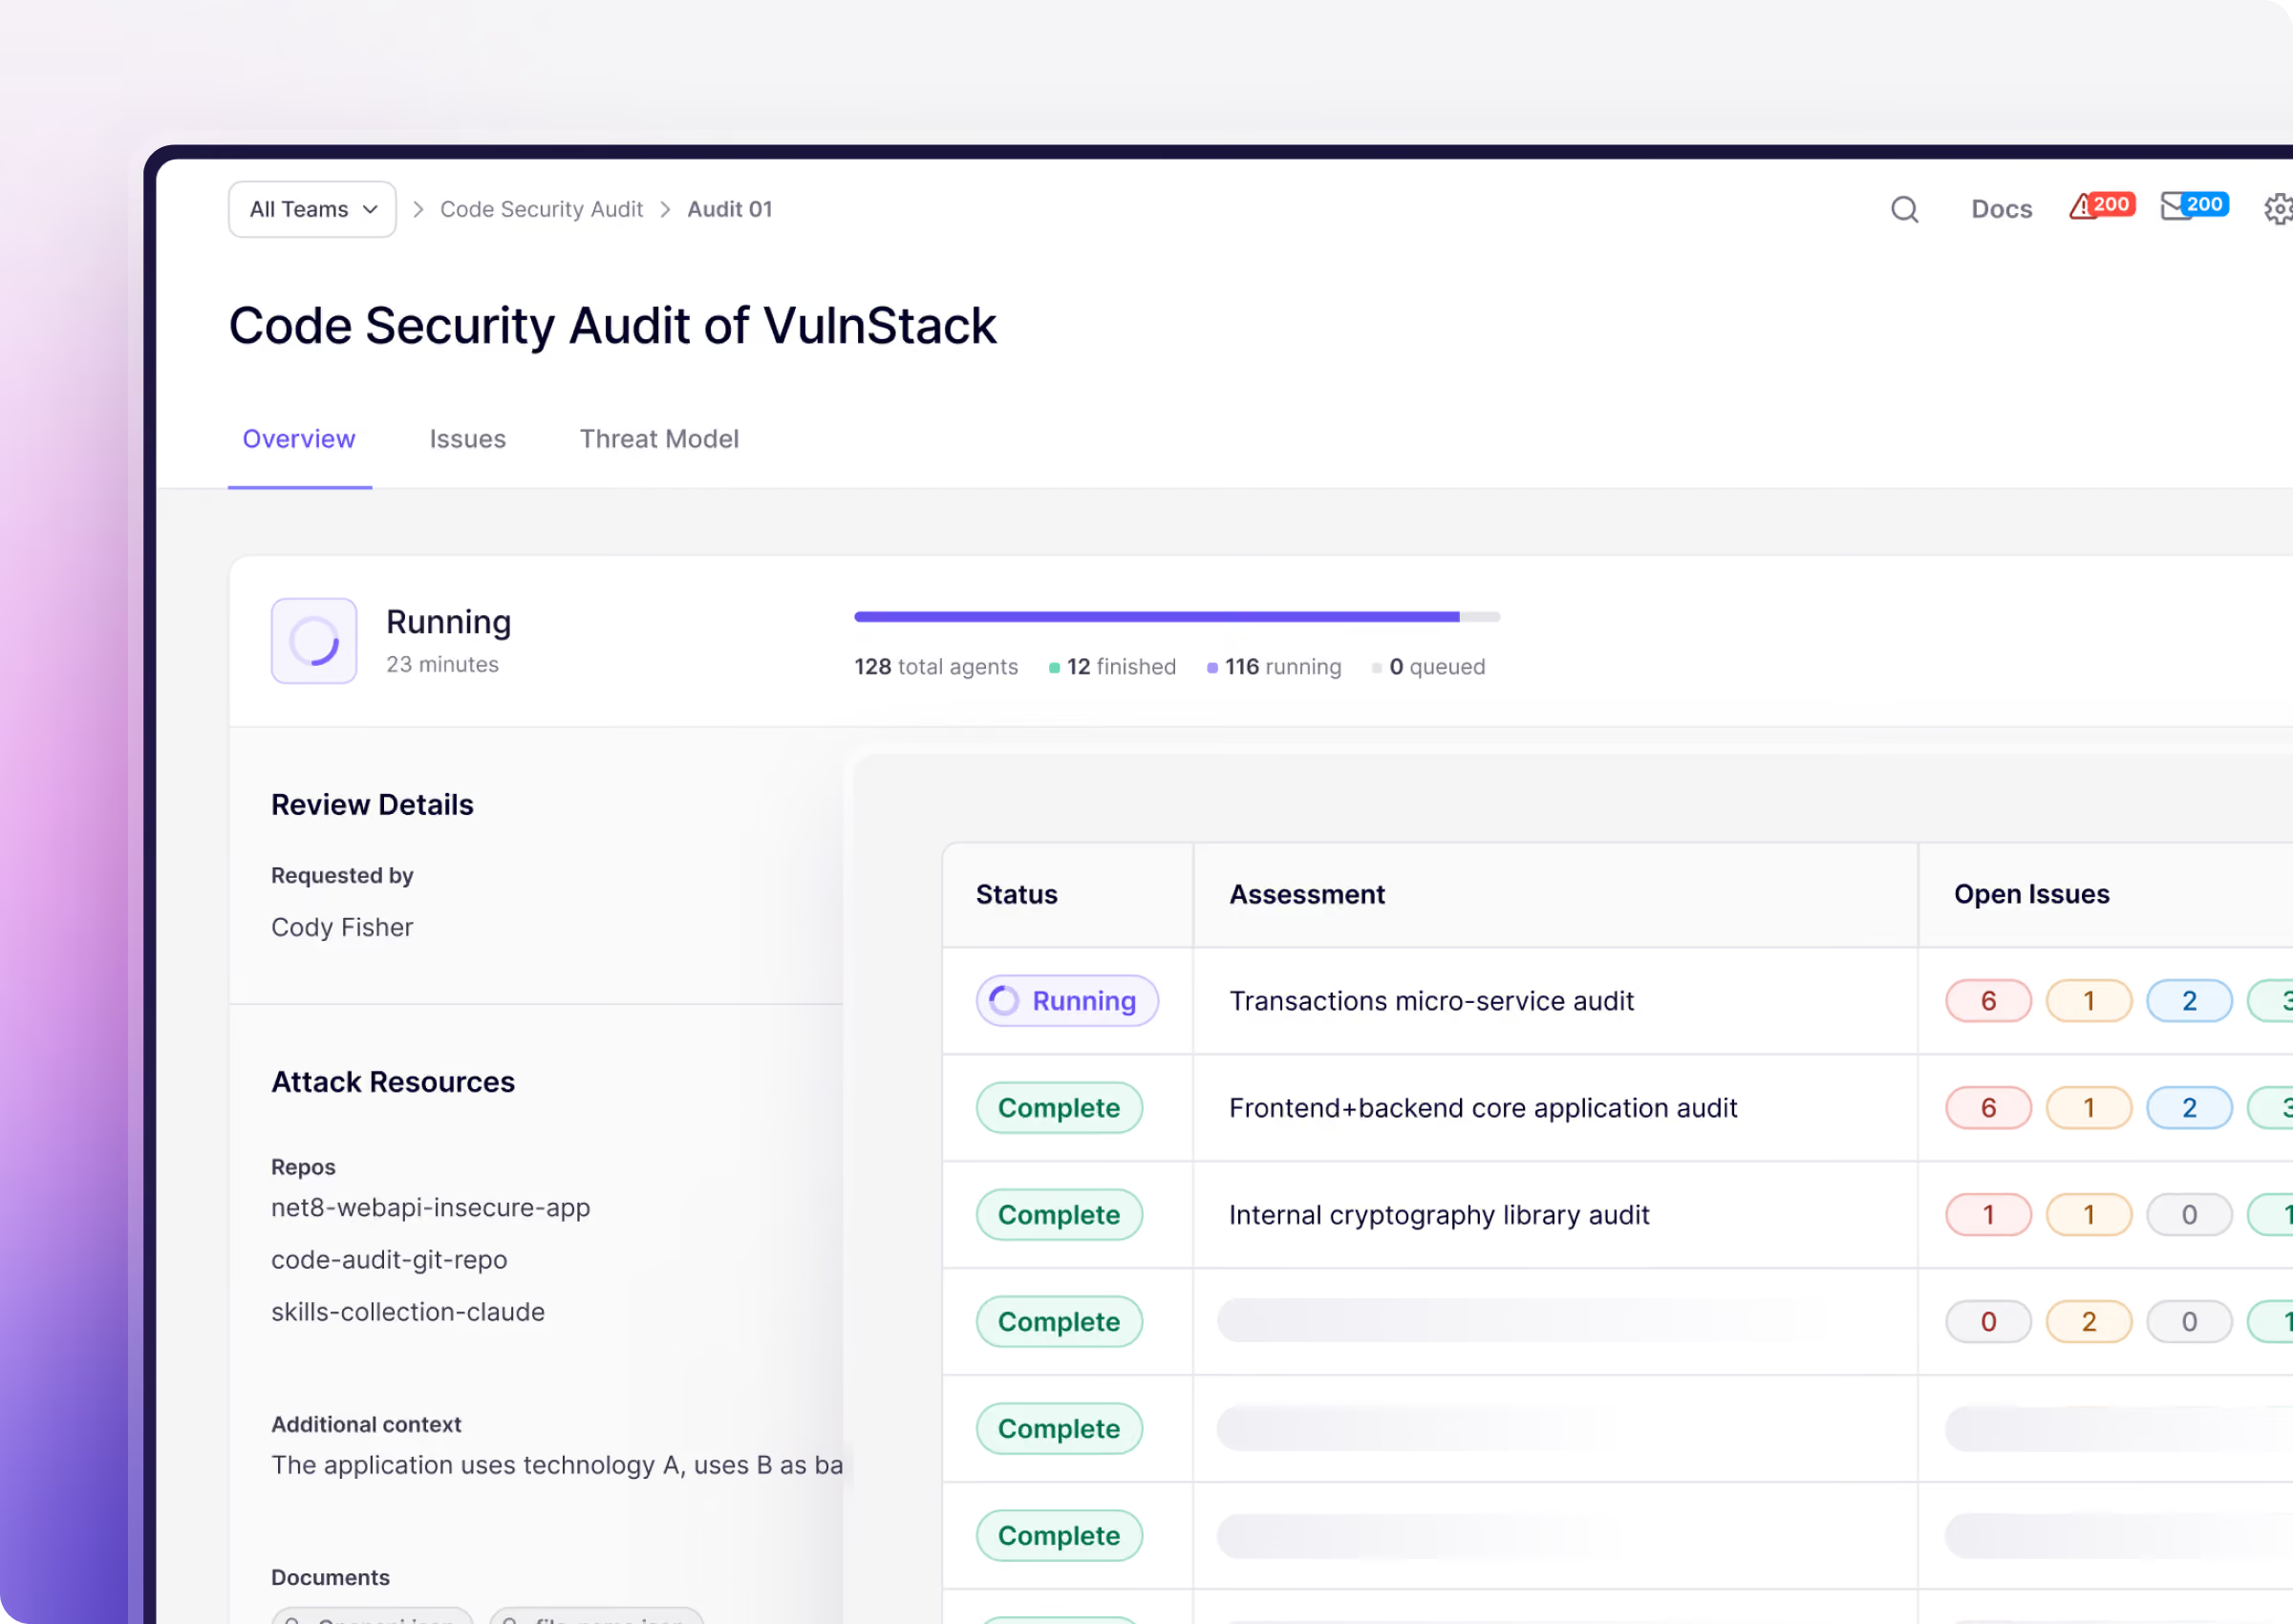





Las vulnerabilidades han permanecido latentes en tu base de código durante años
SAST coincide con patrones. Omite la lógica. Los errores de lógica de negocio, las condiciones de carrera y las comprobaciones de autenticación rotas no aparecen en un escaneo. Y ahora los atacantes tienen IA para encontrarlos por usted.
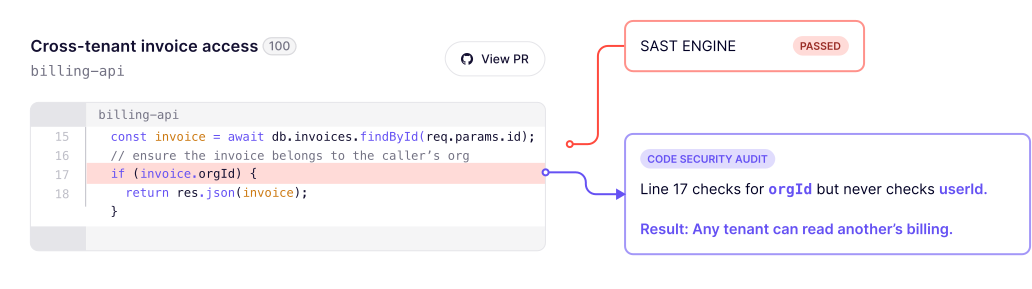

Las exploraciones con IA explicadas en menos de 6 minutos
Encuentre vulnerabilidades complejas dentro de su base de código
Conecta un repositorio para descubrir lo que los agentes de razonamiento encuentran en tu código.
Vea Aikido en acción
Introduce tu correo electrónico de trabajo para ver el vídeo

Aikido encuentra vulnerabilidades complejas que requieren razonamiento avanzado
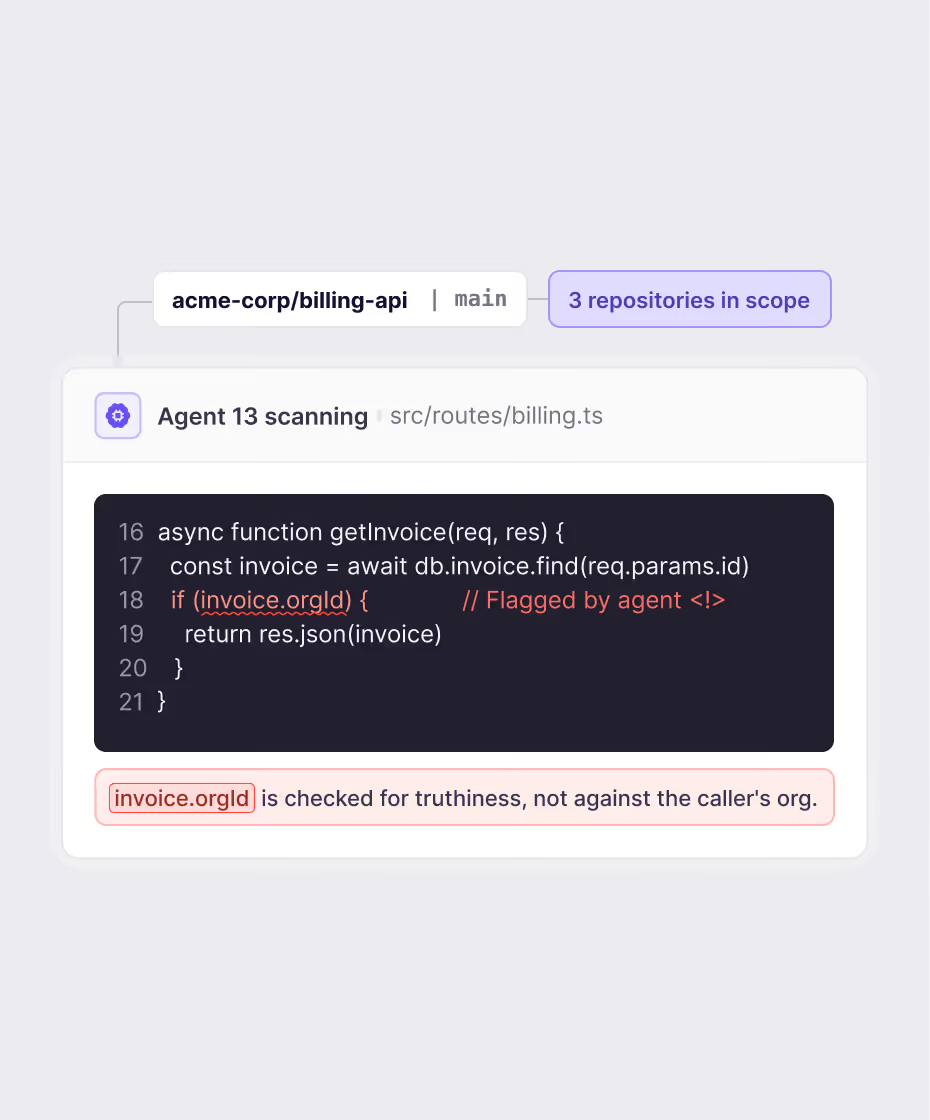
Elimina los riesgos que permanecen latentes
Los modelos de grado Mythos revelan vulnerabilidades que han permanecido en su codebase durante años.
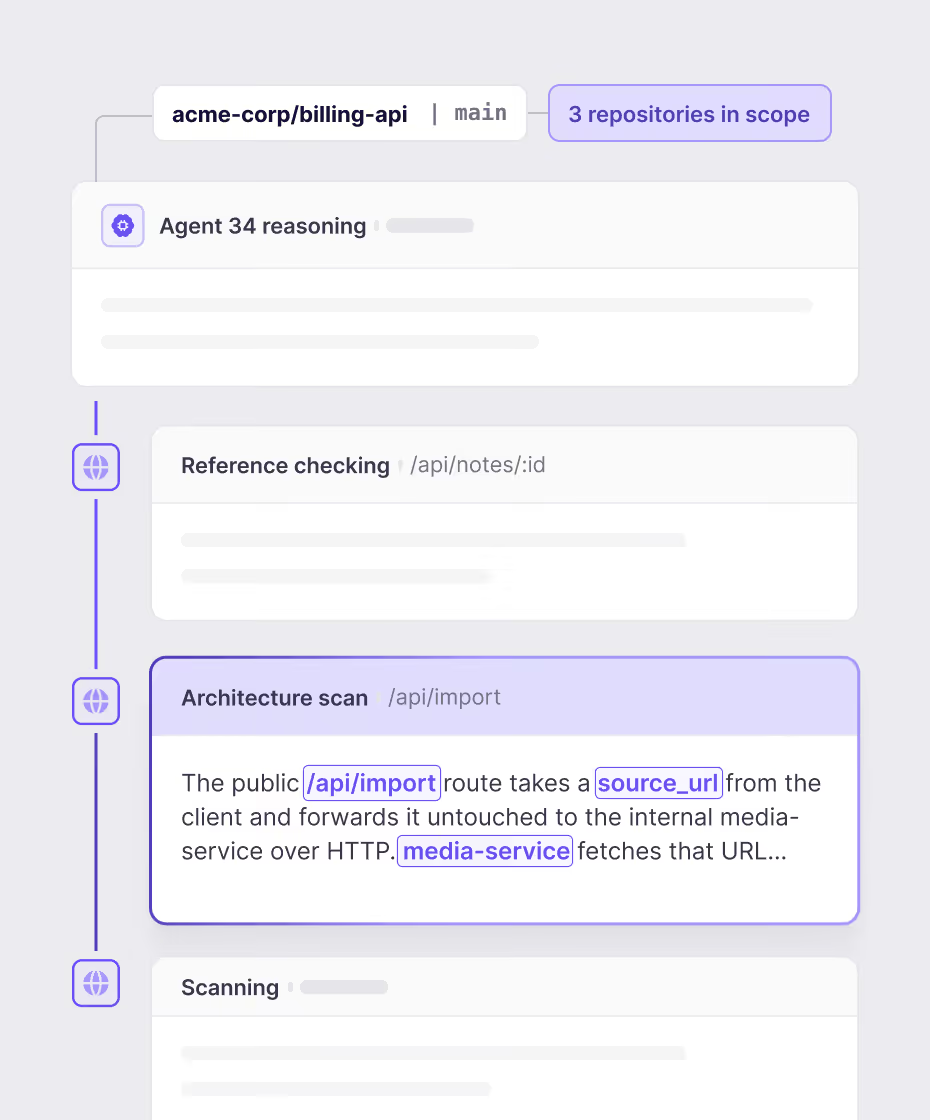
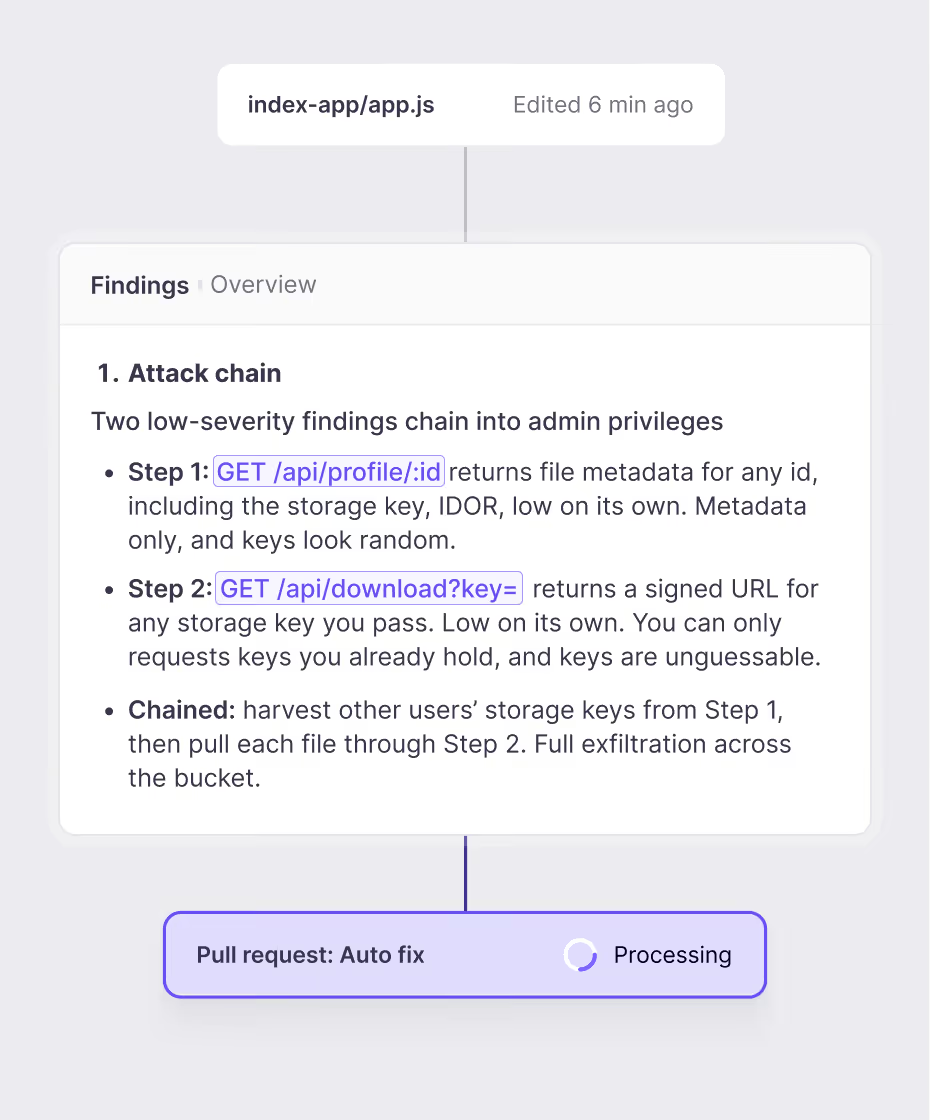
Detecta vulnerabilidades que existen entre servicios
Detecta autorizaciones defectuosas, IDOR y bypass de nivel de suscripción analizando la funcionalidad esperada de tu código.
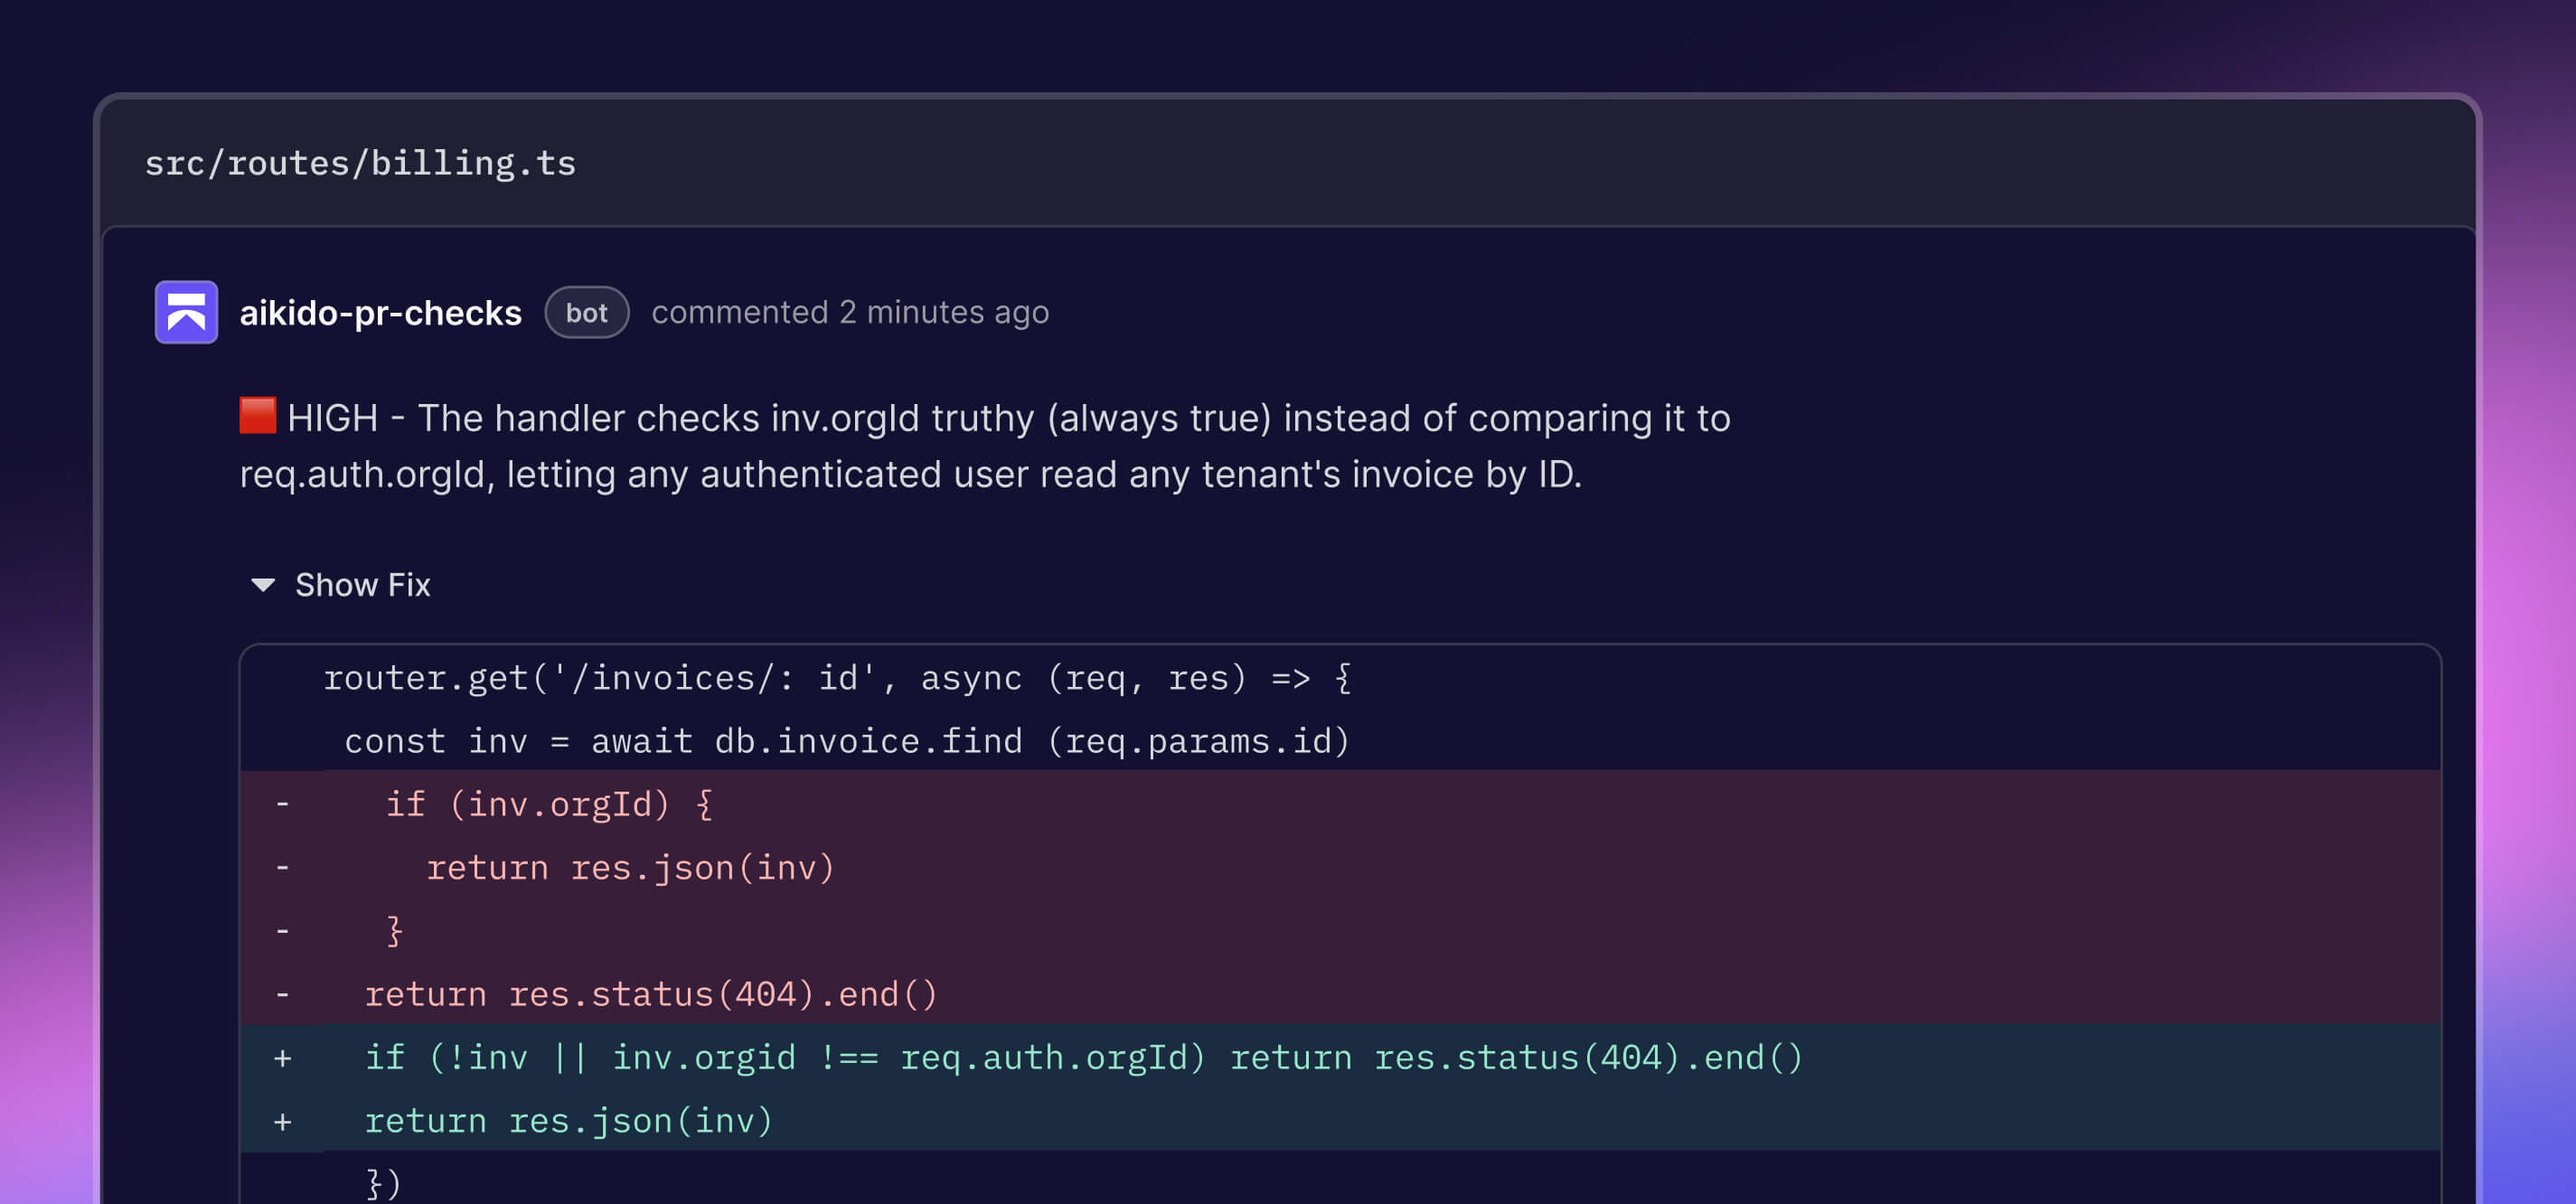
Audita el código que tienes. Revisa el código que pones en producción.
Deep Review aporta las capacidades de una auditoría de código a cada nueva pull request antes de que se fusione, como un nuevo endpoint sin control de propiedad.
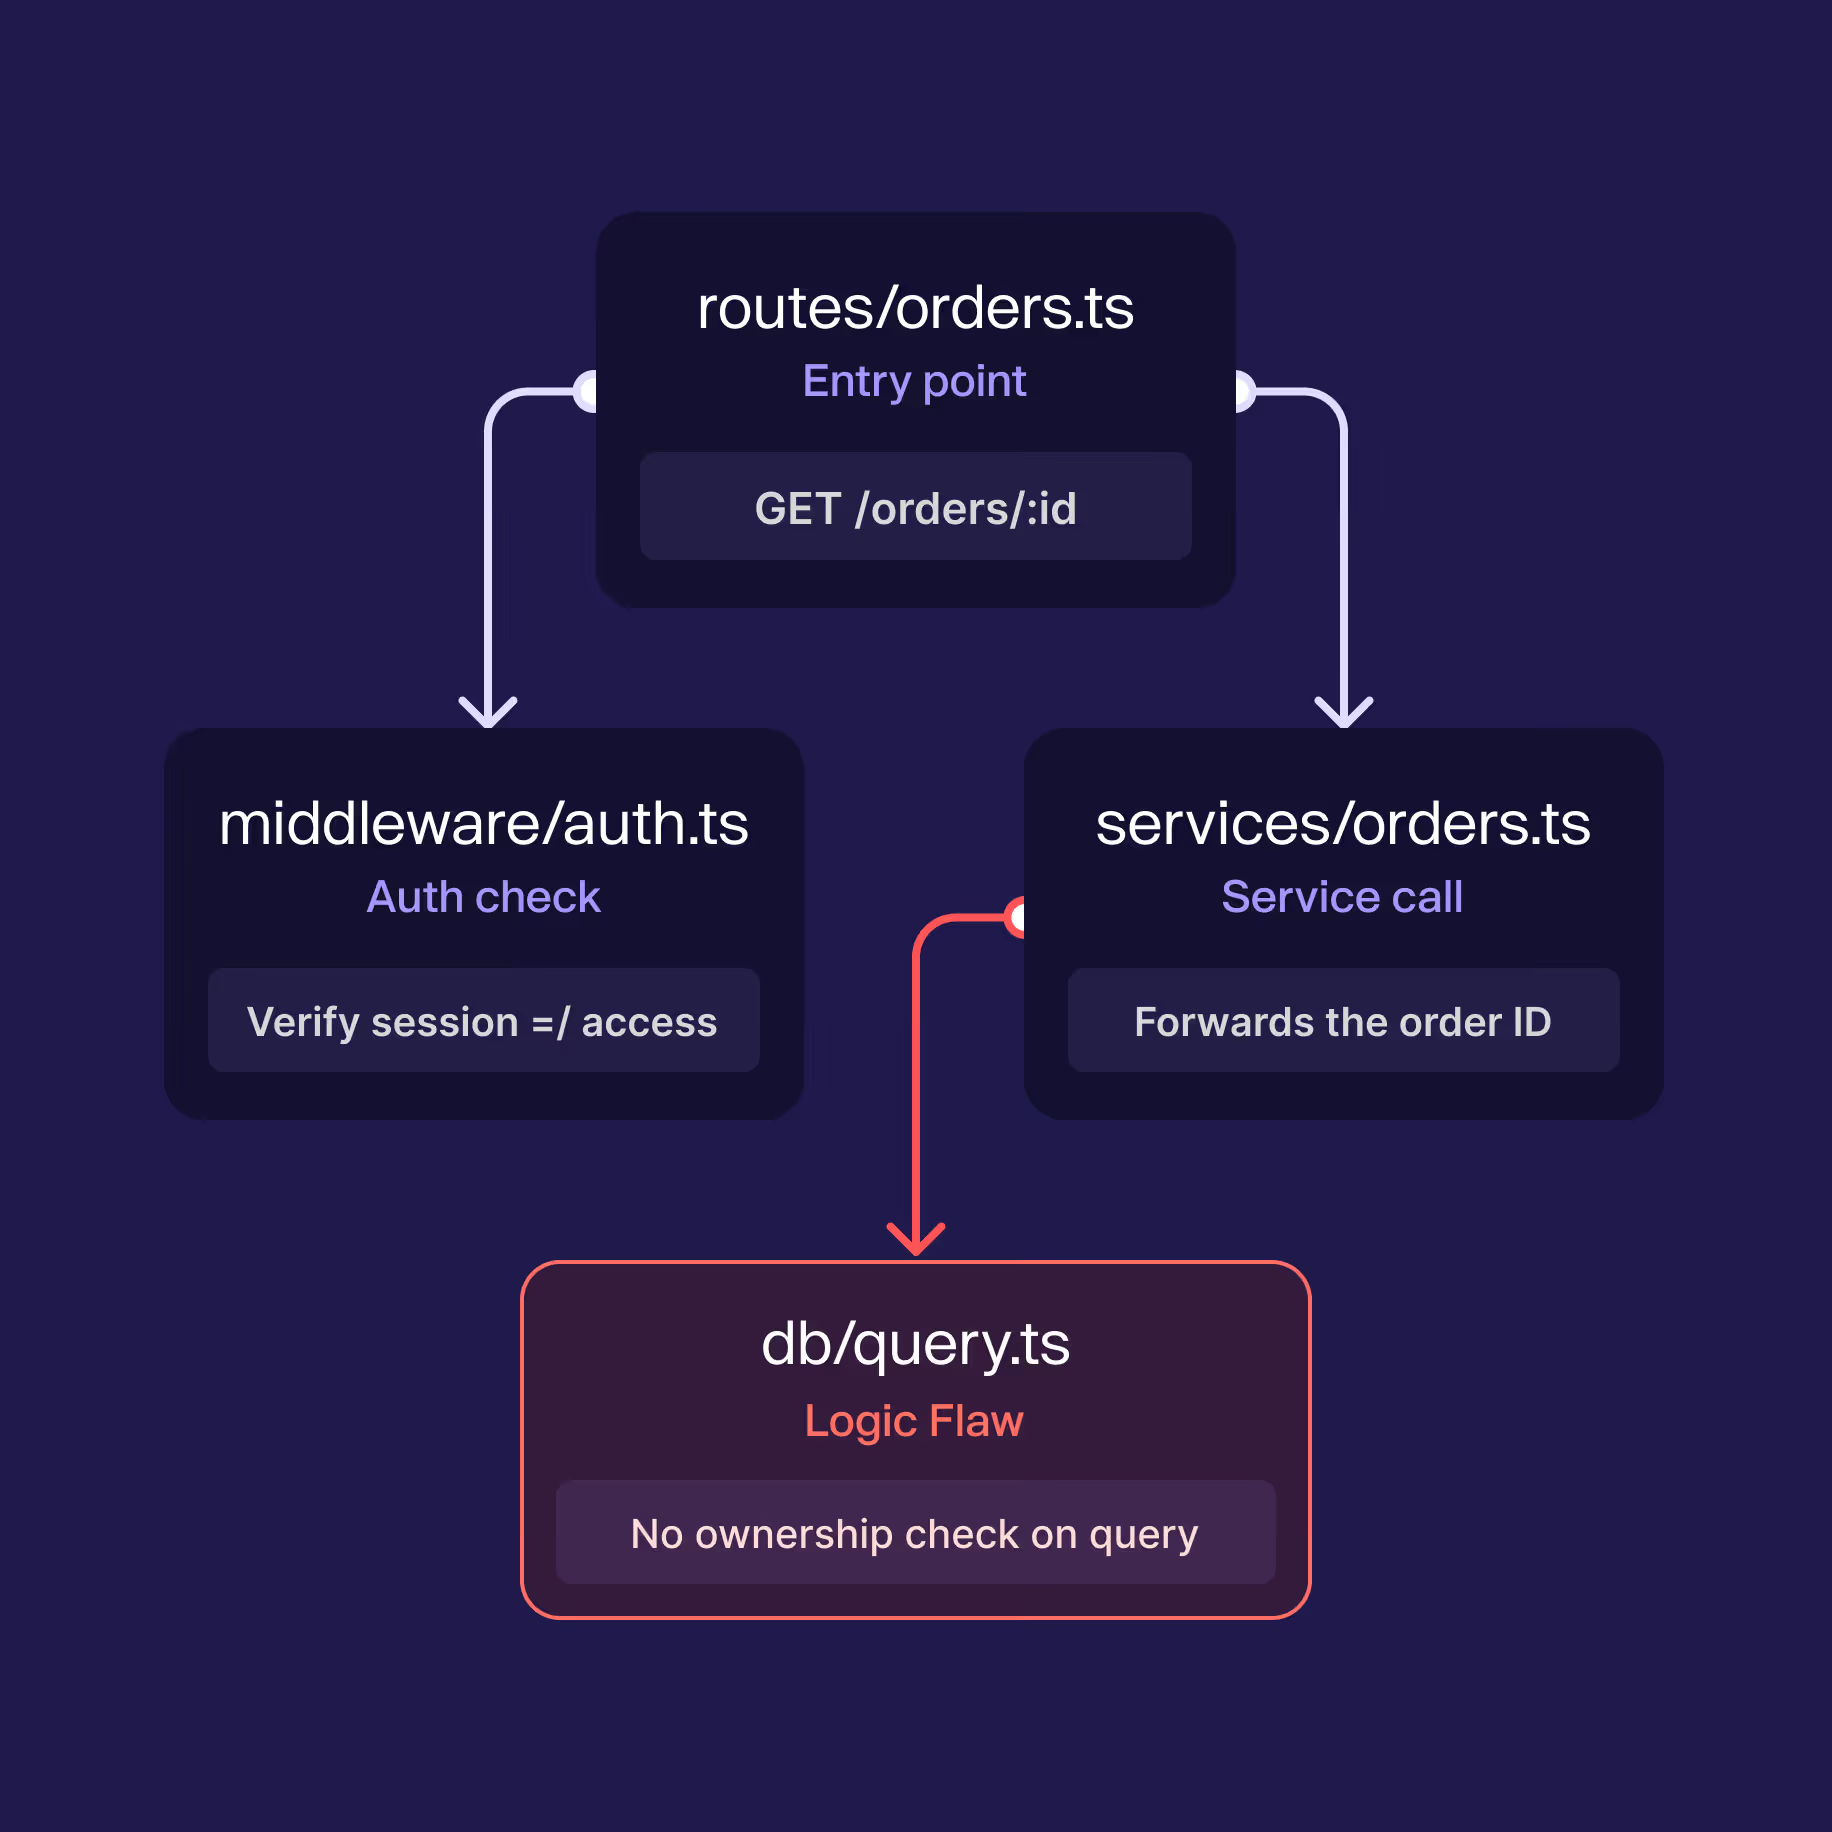
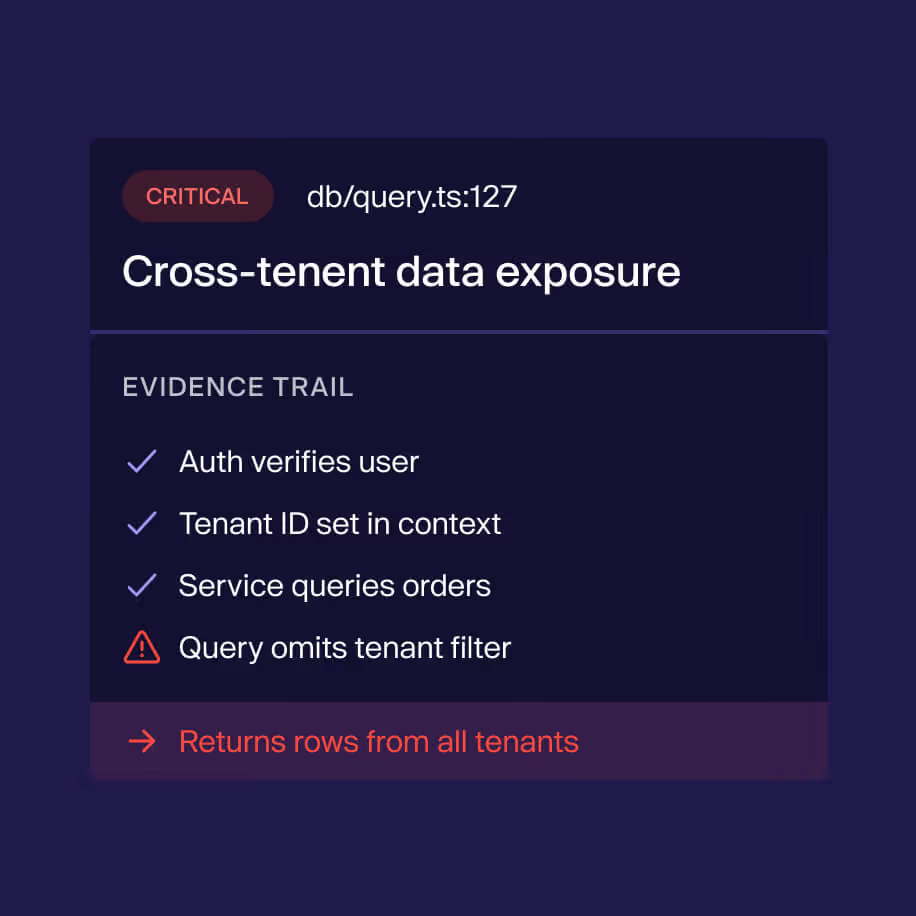
Cómo Aikido protege su código


Concéntrate en programar, no en perseguir vulnerabilidades
Evita el backlog de seguridad
Cada commit se revisa automáticamente, por lo que las vulnerabilidades nunca se acumulan esperando un escaneo.
Alivia la carga de ingeniería
El triage automatizado y las correcciones con un clic significan menos trabajo manual de seguridad, sin aumentar la plantilla.
Detecta problemas antes de que te cuesten
Las vulnerabilidades se corrigen antes del merge, cuando son más rápidas y económicas de resolver.
Reduce el tiempo de preparación de auditorías
El código escaneado continuamente significa menos tiempo dedicado a responder cuestionarios de seguridad.
Encuentre vulnerabilidades complejas dentro de su base de código
Conecte un repositorio para descubrir lo que los agentes de razonamiento encuentran en su base de código.
O ejecútelo junto a su SAST actual y vea lo que le falta.



Los motores estáticos todavía tienen su lugar en el SDLC
Cuándo usar SAST
Cuándo utilizar los escáneres con IA
Preguntas frecuentes sobre las exploraciones con IA

Los escáneres estáticos detectan patrones como un parámetro malicioso, una llamada a la API de riesgo o una comprobación que falta. AI Scans analiza la intención en todo tu código para identificar problemas que requieren la perspectiva de un atacante: IDOR, control de acceso roto, cadenas de explotación de varios pasos y fallos en la lógica de negocio. Complementa a SAST en lugar de sustituirlo.
Es compatible con TODOS los lenguajes; sin ningún tipo de limitación. AI Scans no se limita a las aplicaciones web. Los agentes analizan cualquier fuente que contengan los repositorios conectados, incluidas las aplicaciones móviles, los contratos inteligentes y las aplicaciones de escritorio, en los lenguajes más habituales, así como en la configuración y la infraestructura como código (IaC). Se admiten plenamente los monorepos con múltiples servicios.
AI Scans centra la atención de los agentes en un conjunto coherente de bases de código. A partir de un determinado número de repositorios, el análisis tiende a perder enfoque y la calidad disminuye. Ponte en contacto con el servicio de asistencia si realmente necesitas incluir más en una sola auditoría.
- Ambos productos funcionan con un motor de agentes similar, pero responden a preguntas diferentes. AI Scans analiza tu código fuente. Aikido Pentest lo valida en tu aplicación en ejecución.
- Utiliza los escáneres de IA cuando:
- Desea un razonamiento profundo del código sobre fallos lógicos y arquitectónicos — IDORs, control de acceso roto, cadenas de múltiples pasos — sin configurar un entorno en vivo.
- No dispone de un entorno de staging o QA estable, o los flujos de autenticación no están listos para pruebas en vivo.
- Necesita una respuesta rápida con una configuración mínima: conecte un repositorio, confirme los créditos, inicie.
- Desea validar cambios en el código fuente antes de que se desplieguen en un entorno en producción.
- Tienes una base de código difícil de probar en vivo, como aplicaciones móviles, aplicaciones de escritorio o contratos inteligentes
- Utilice Aikido Pentest cuando:
- Tiene un objetivo en vivo y desea validar la explotabilidad real con tráfico real.
- Desea evidencia en tiempo de ejecución — solicitudes de reproducción, mapeo de la superficie de ataque y actividad del agente en vivo.
- Su alcance incluye dominios, roles de usuario autenticados y endpoints descubiertos por rastreo más allá de lo visible en el código fuente.
- Necesita una prueba de penetración en vivo para cumplir con SOC 2, ISO 27001 o marcos de cumplimiento similares.
AI Scans lee y analiza directamente tu código fuente. No hay fase de rastreo, ni reproducción del tráfico, ni explotación en tiempo real, por lo que no hay ningún entorno al que apuntar. Si deseas realizar pruebas en tiempo real sobre un objetivo desplegado, utiliza Aikido Pentest en su lugar.
En Aikido, selecciona «AI Scans» en el menú de navegación principal. A continuación, sigue las instrucciones paso a paso para seleccionar los repositorios de código e iniciar tus primeros análisis de IA.
Se paga con créditos Aikido. El paso de Precios en el flujo de creación muestra el total exacto de créditos antes de que te comprometas. El coste depende del tamaño y la complejidad del repositorio.
Los miembros individuales de OWASP reciben 200 créditos gratuitos, válidos una sola vez, para probar los escáneres de IA. Para canjear esta ventaja:
1. Crea una cuenta gratuita en Aikido con tu dirección de correo electrónico de owasp.org:
2. Introduce tu nombre y tu dirección de correo electrónico de OWASP en la página web de Aikido para canjear tus créditos.
