Aikido adquiere Root para asegurar la cadena de suministro
Hoy, Aikido adquiere Root. 🚀
El código abierto impulsa casi todas las aplicaciones del mundo y se ha convertido en el principal punto de entrada para los atacantes. La cadena de suministro de software está bajo ataque. (algo sobre un meme de gato despertando a otro ataque a la cadena de suministro)
Los atacantes también son cada vez más rápidos. La IA está abaratando la explotación de vulnerabilidades conocidas antes de que la mayoría de los equipos tengan la oportunidad de parchearlas. Casi un tercio de las vulnerabilidades conocidas se explotan el mismo día de su divulgación o antes. Mientras tanto, nuestro viejo amigo Log4Shell, descubierto en 2021, sigue ejecutándose en millones de sistemas de producción hoy en día.
Pero la mayoría de los equipos se ven obligados a elegir entre tres opciones que no funcionan:
Actualizar y arriesgarse a romper la producción
Migrar a un reemplazo bloqueado por un proveedor
Mantener ejecutando software vulnerable
La realidad es que actualizar no es sencillo (¡sorpresa!). Una actualización de dependencia puede romper la producción, introducir docenas de cambios no relacionados, depender de versiones que aún no existen o incluso introducir nuevas vulnerabilidades propias. Incluso cuando todo sale bien, las actualizaciones consumen semanas de tiempo de ingeniería.
El hecho es que el código abierto necesita parches, y los necesita rápidamente.
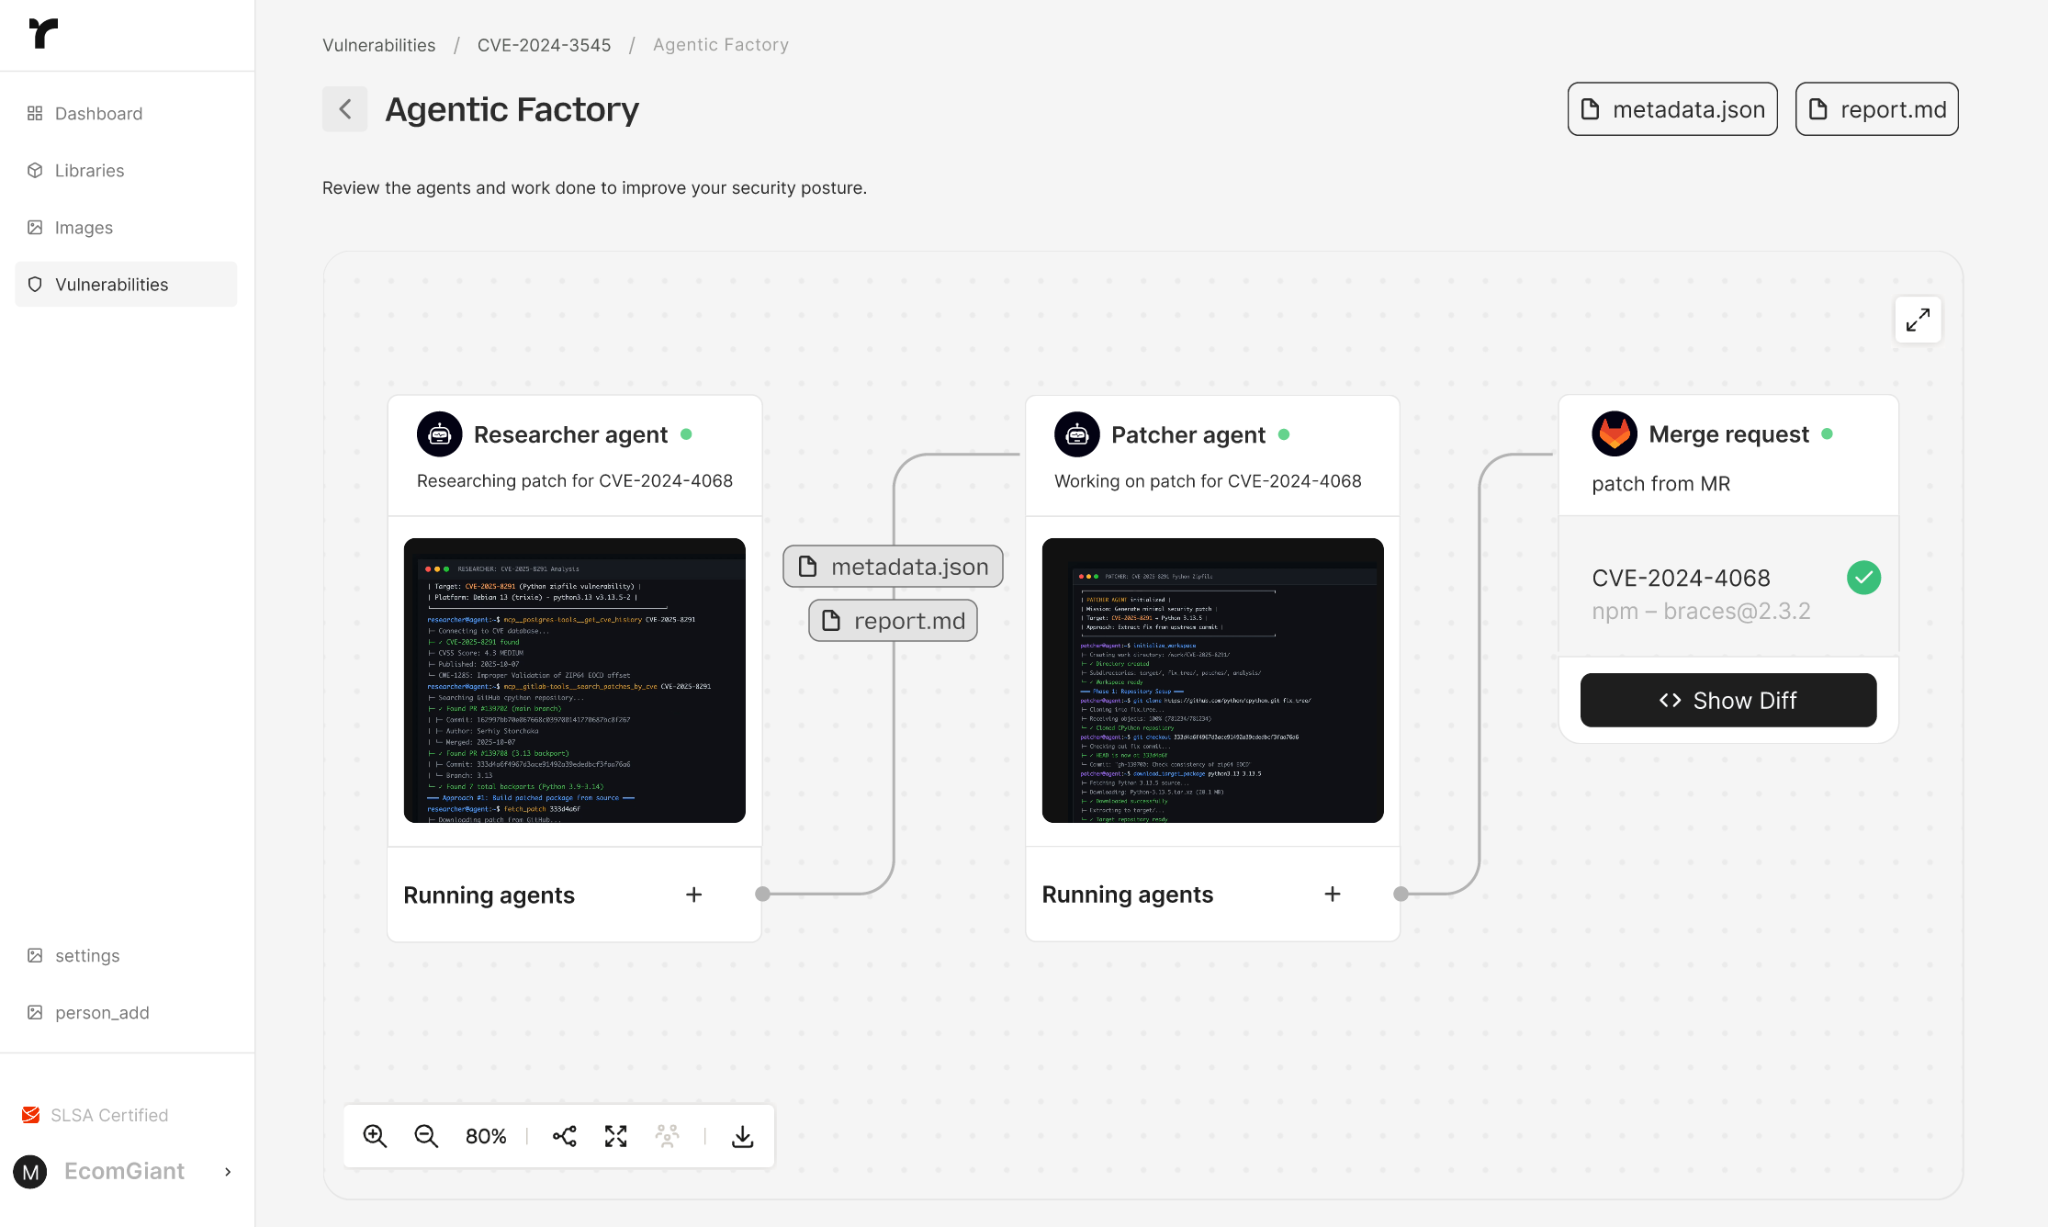
Root resuelve este desafío de la cadena de suministro con un enfoque nativo de agente. En lugar de agentes que solo encuentran vulnerabilidades, han construido un sistema similar a una fábrica donde los agentes generan parches CVE precisos para las versiones de paquetes que los equipos realmente ejecutan, a velocidad de máquina.
¿El resultado? Cientos de parches CVE verificados producidos cada día. Que –atención– no introducen cambios disruptivos.
"La industria sigue atascada en el triaje, tomando una lista gigante de CVEs y discutiendo cuáles arreglar primero. O peor aún, diciendo a los equipos que descarten sus imágenes y empiecen de nuevo con las de otro", dice Ian Riopel, cofundador y CEO de Root. "Construimos Root para saltarnos la discusión y simplemente arreglar el problema in situ. Esta es una elección entre jardines vallados y soporte real para el código abierto. Elegimos el código abierto."
Ahora estamos integrando esa capacidad en Aikido.
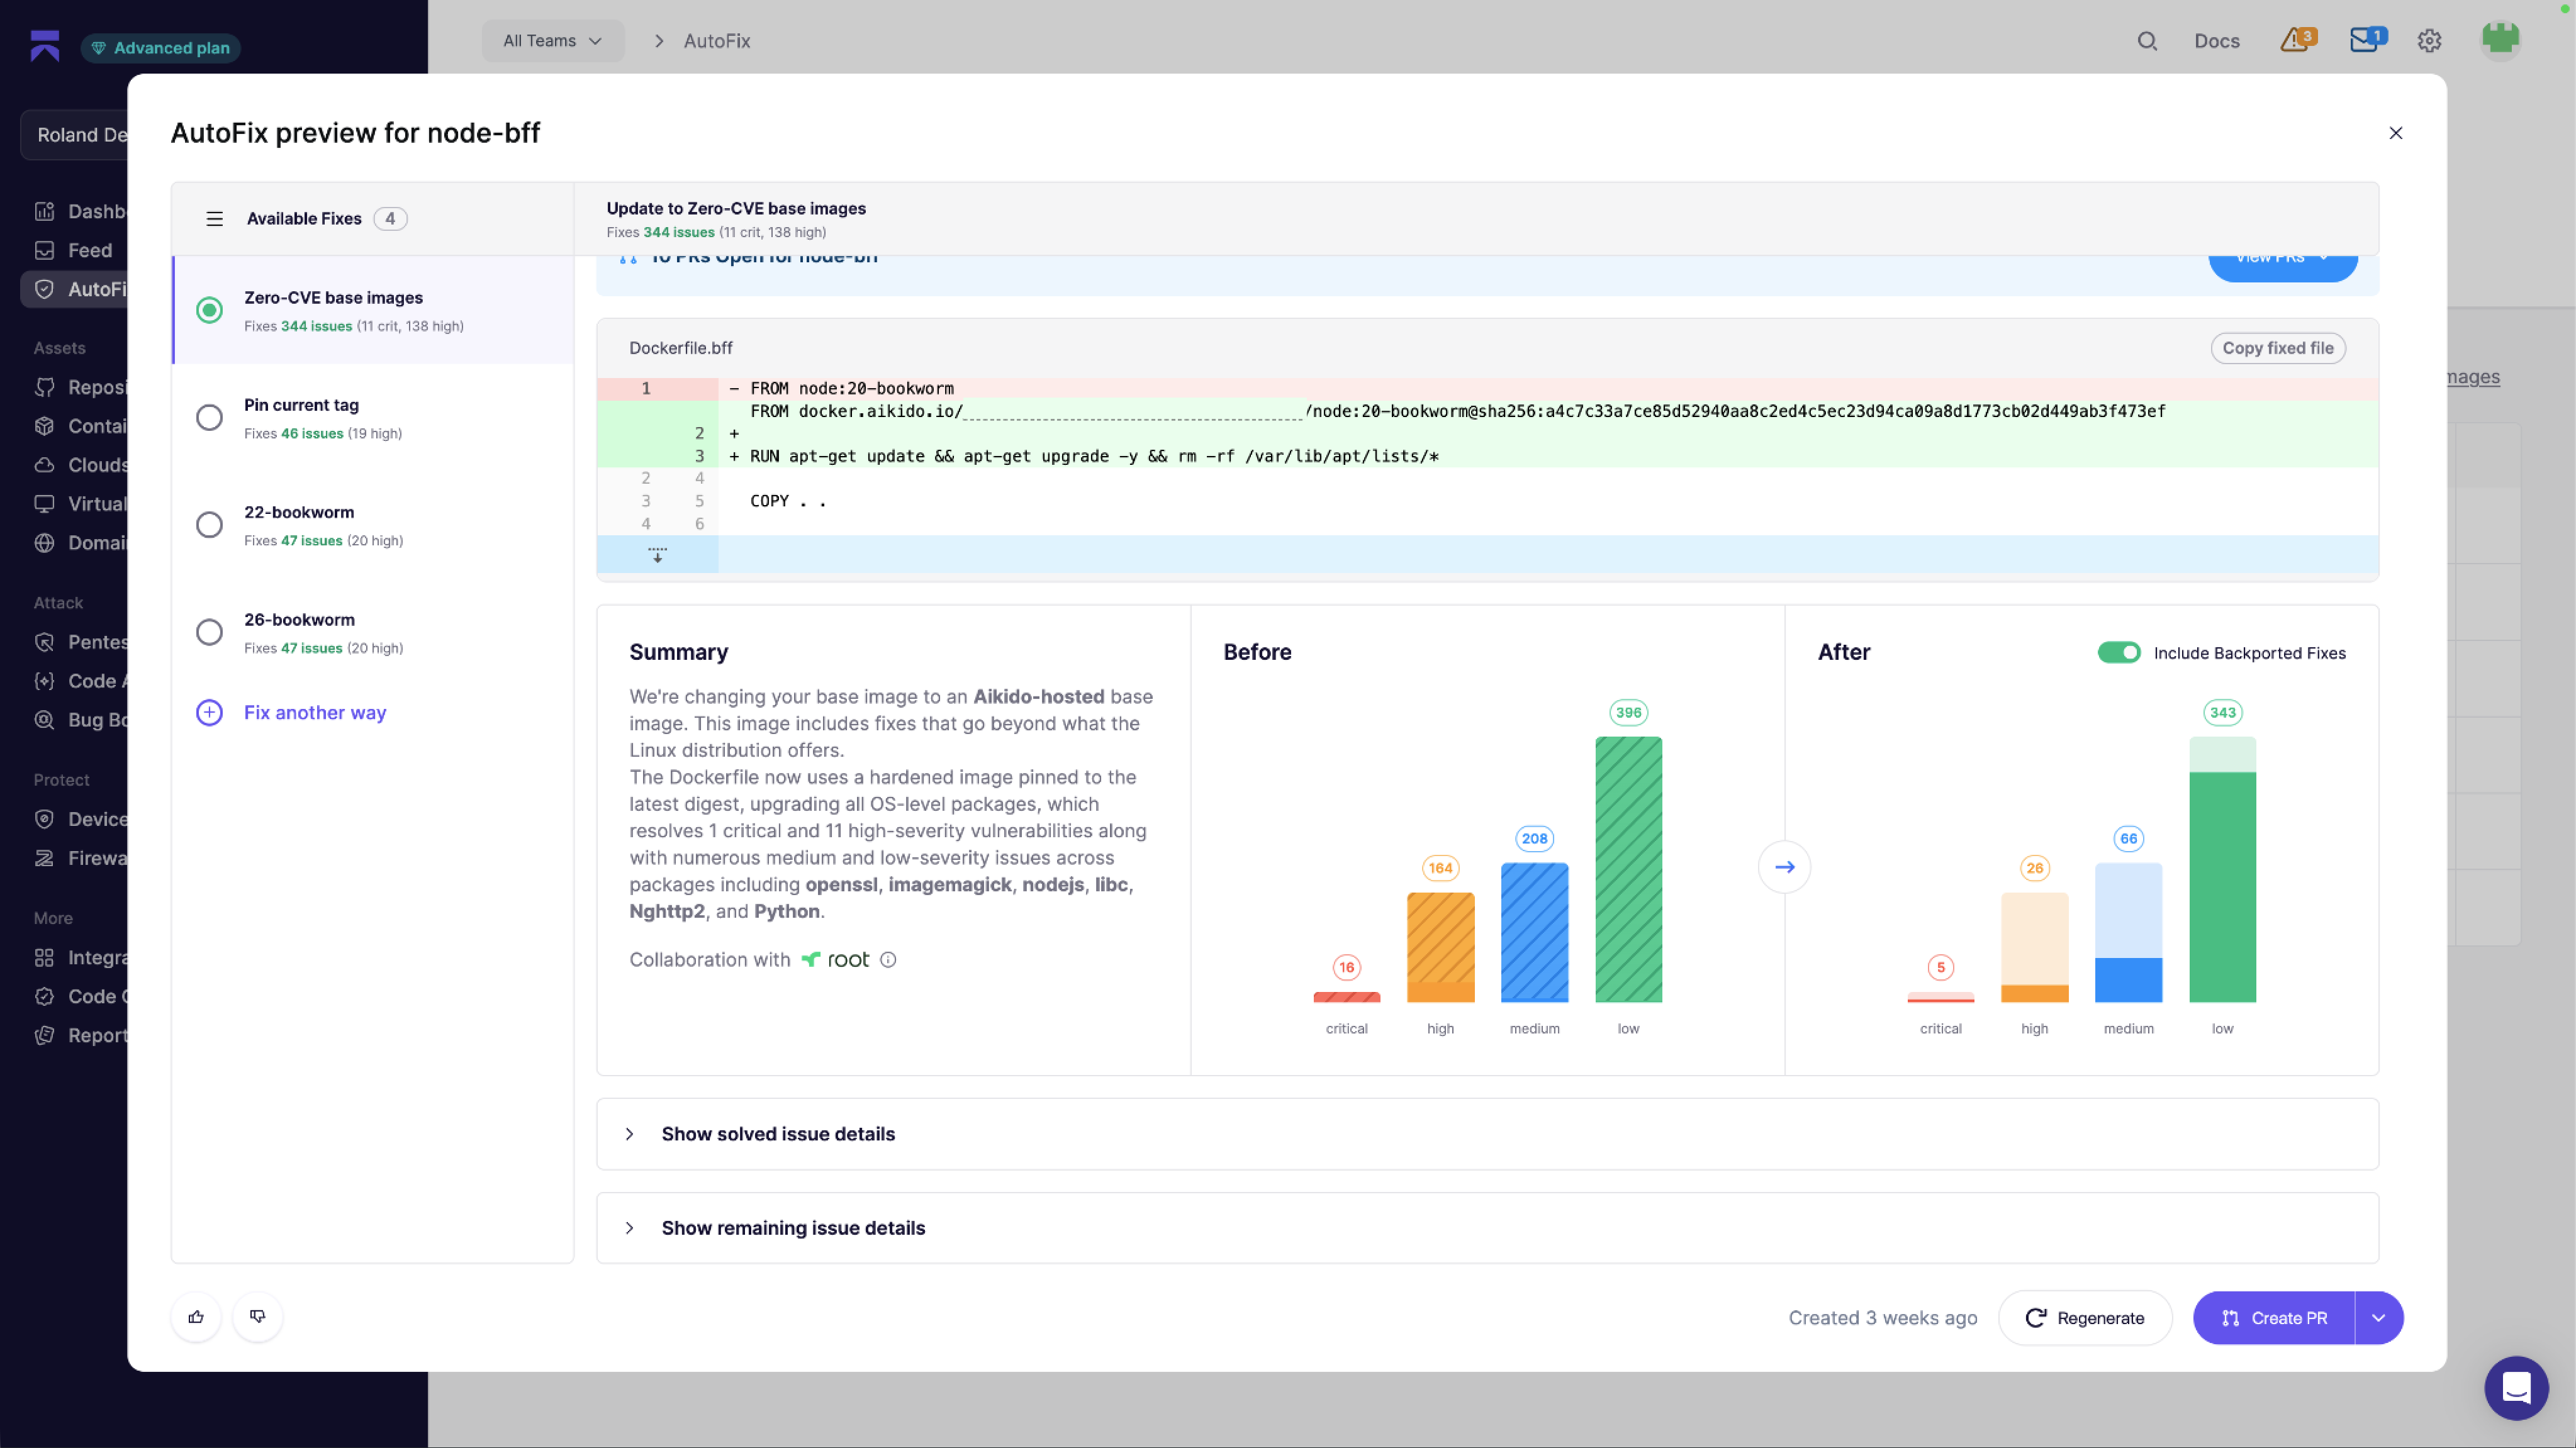
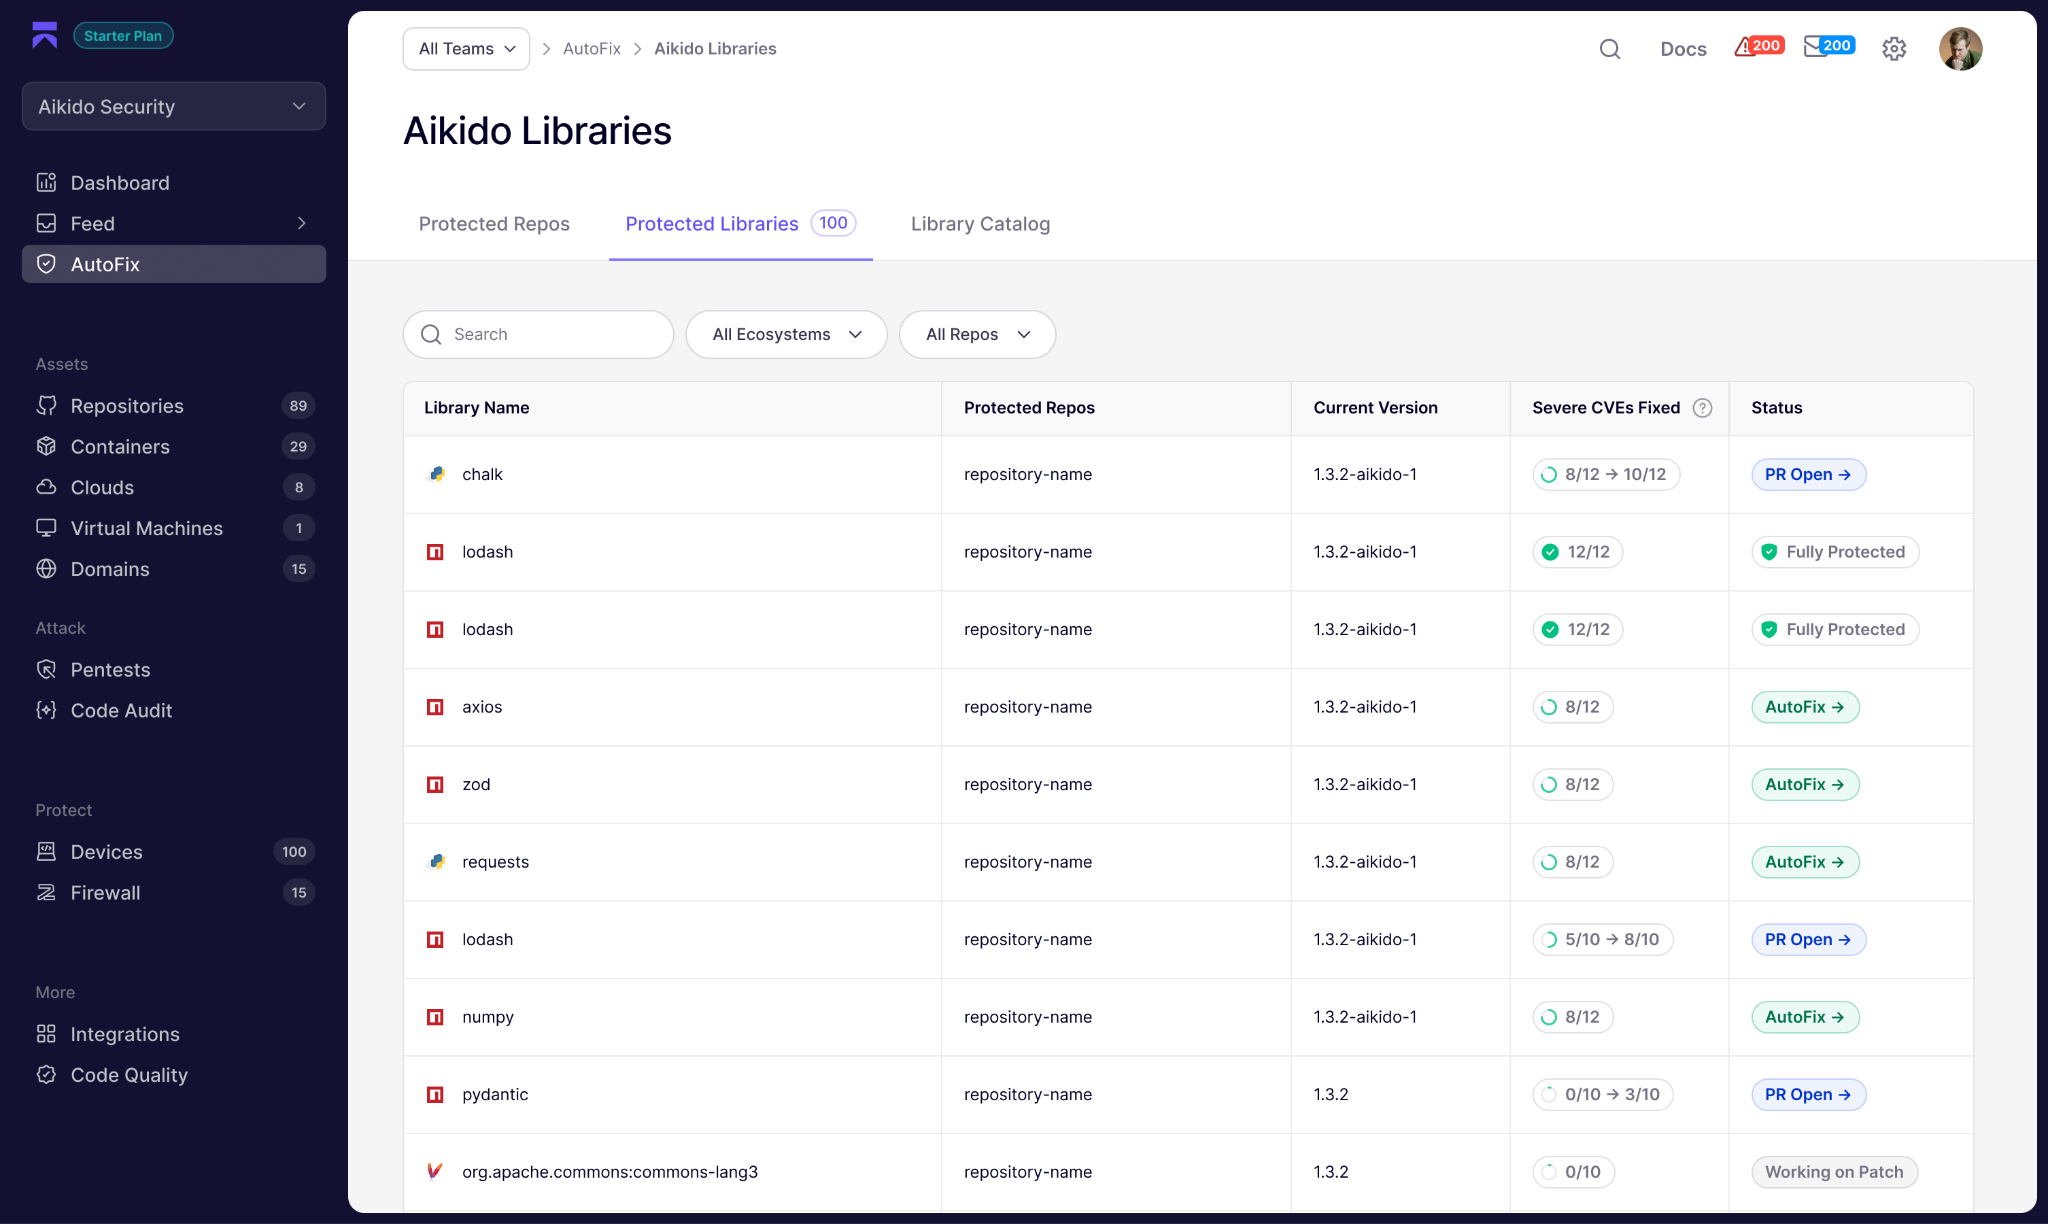
Lanzamos Aikido Libraries yAikido Images: librerías e imágenes de contenedor de reemplazo directo y sin vulnerabilidades que parchean el software que los equipos ya están ejecutando, sin migración y, lo más importante, sin cambios disruptivos.
Ya están en producción y disponibles para todos los clientes de Aikido (consulte el catálogo de imágenes aquí)
Cuando se introduce un nuevo CVE, generaremos el parche que funciona para su sistema, en su versión exacta. Manteniéndole continuamente protegido.
Y no, "parches privados para código abierto" no es el titular.
Las correcciones críticas para vulnerabilidades activamente explotadas seguirán volviendo a la comunidad, upstream a través de los ecosistemas, no bloqueadas tras un muro de pago. Si queremos resolver la seguridad de la cadena de suministro de software, el ecosistema tiene que volverse más seguro, no solo nuestros clientes.
"Los mantenedores de código abierto están abrumados con el trabajo de seguridad mientras intentan mantener en funcionamiento los proyectos de los que depende el mundo", dice Adrian Estrada, CTO de NodeSource, Director de la Junta de OpenJS y Colaborador Principal de Node.js. "Aikido y Root nos están quitando trabajo al hacer backport de las correcciones y contribuirlas upstream."
Bienvenidos a Aikido, Root. ¡Y una calurosa bienvenida a los cofundadores de Root, Ian, John, Benji y Mickey, y al resto del equipo de Root!
¿La misión? Que los desarrolladores vuelvan a construir.
xo Madeline, Aikido
{{cta}}
4.7/5
¿Cansado de los falsos positivos? Prueba Aikido como otros 100k.
Aikido lanza pruebas de penetración con agente para aplicaciones de iOS
Los agentes de Aikido ahora realizan pruebas de penetración en aplicaciones de iOS, por lo que tanto tus aplicaciones móviles como el backend que comparten se someten a prueba en una única evaluación de caja blanca.
Aikido pone en marcha pruebas de penetración en redes externas
Aikido lanza pruebas de penetración en redes externas: los agentes de IA atacan tus sistemas conectados a Internet desde el exterior e informan únicamente de los vulnerabilidades que realmente aprovechan.
Aikido lanza Noon: seguridad laboral para todos los empleados
Creamos Aikido para proteger a los desarrolladores. Hoy lanzamos Noon para proteger al resto de usuarios, desde el phishing y los deepfakes basados en IA hasta aquellas herramientas de IA que los equipos de seguridad no pueden detectar.