
Seguridad del código a la nube para el sector público
Aikido encuentra y clasifica las vulnerabilidades explotables en código, contenedores y nube en cada cambio, y luego las corrige por ti. Automatiza las evidencias de ConMon y evita que tu POA&M aumente.
Certificación FedRAMP: Clase C (Moderada)
Escaneo RA-5 continuo por commit, no trimestral
Implementable en AWS GovCloud y US-Gov-East
Con la confianza de organismos públicos y proveedores tecnológicos gubernamentales

Múltiples opciones de despliegue
FedRAMP (cloud)
Aikido para administraciones públicas en un entorno con autorización FedRAMP. Es la vía más rápida para agencias y contratistas que utilizan infraestructura cloud autorizada. Sin necesidad de alojar ni mantener nada por tu parte.
Híbrido
Totalmente on-prem: La plataforma completa para entornos IL5+, aislados (air-gapped) y próximos a clasificación de seguridad.
Aislado (Air-gapped)
La plataforma se ejecuta dentro de tu red, incluyendo pentesting de IA con Aikido Machine. Diseñada para entornos IL5+, próximos a clasificación y soberanos, con compatibilidad para NIST 800-171.
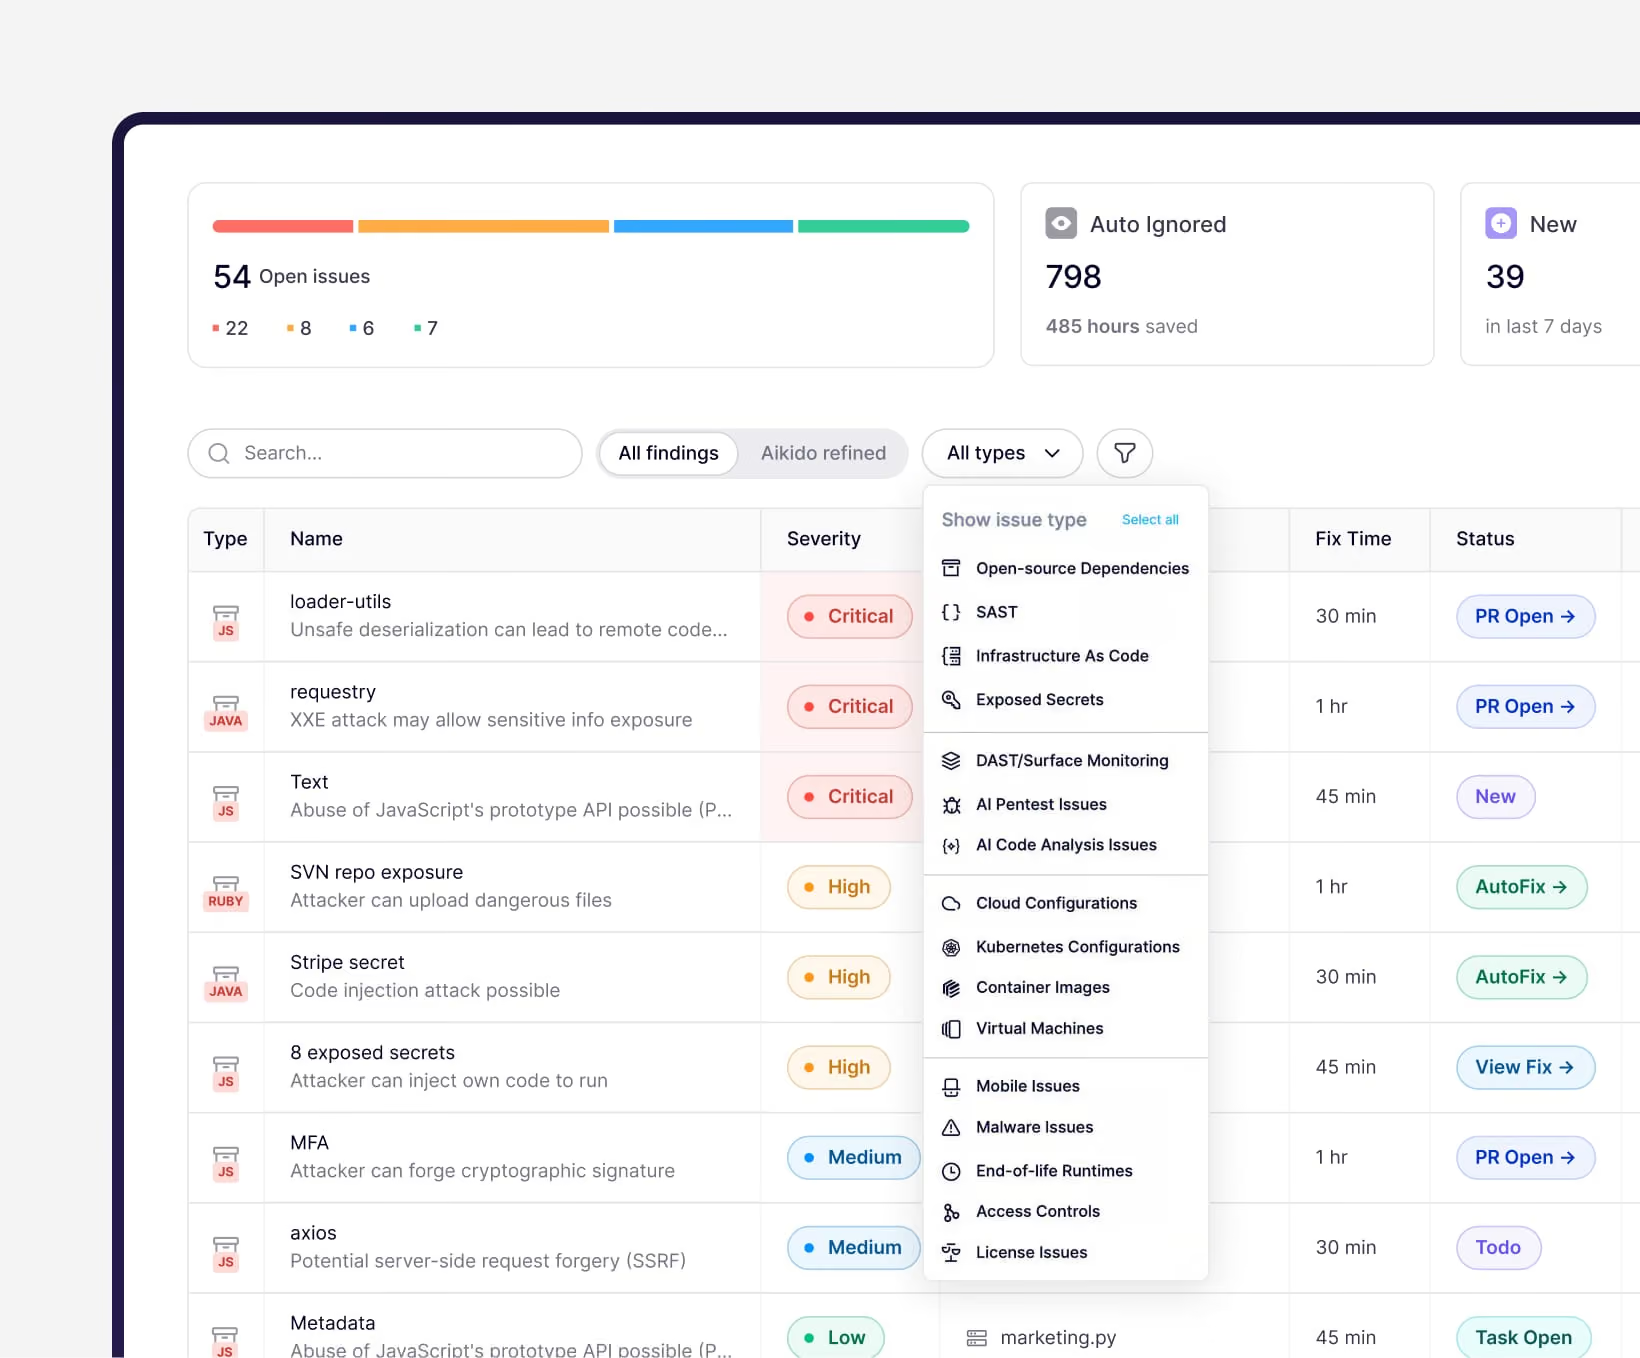
Escaneo de vulnerabilidades RA-5, integrado en su proceso de entrega
Tu organismo obtiene un análisis continuo de código a cloud alineado con RA-5. Los evaluadores obtienen las evidencias. Los desarrolladores siguen desplegando
Lo que obtiene tu organismo
Aikido está diseñado específicamente para entornos de alta confianza donde el cumplimiento
y la integridad operativa no son negociables.


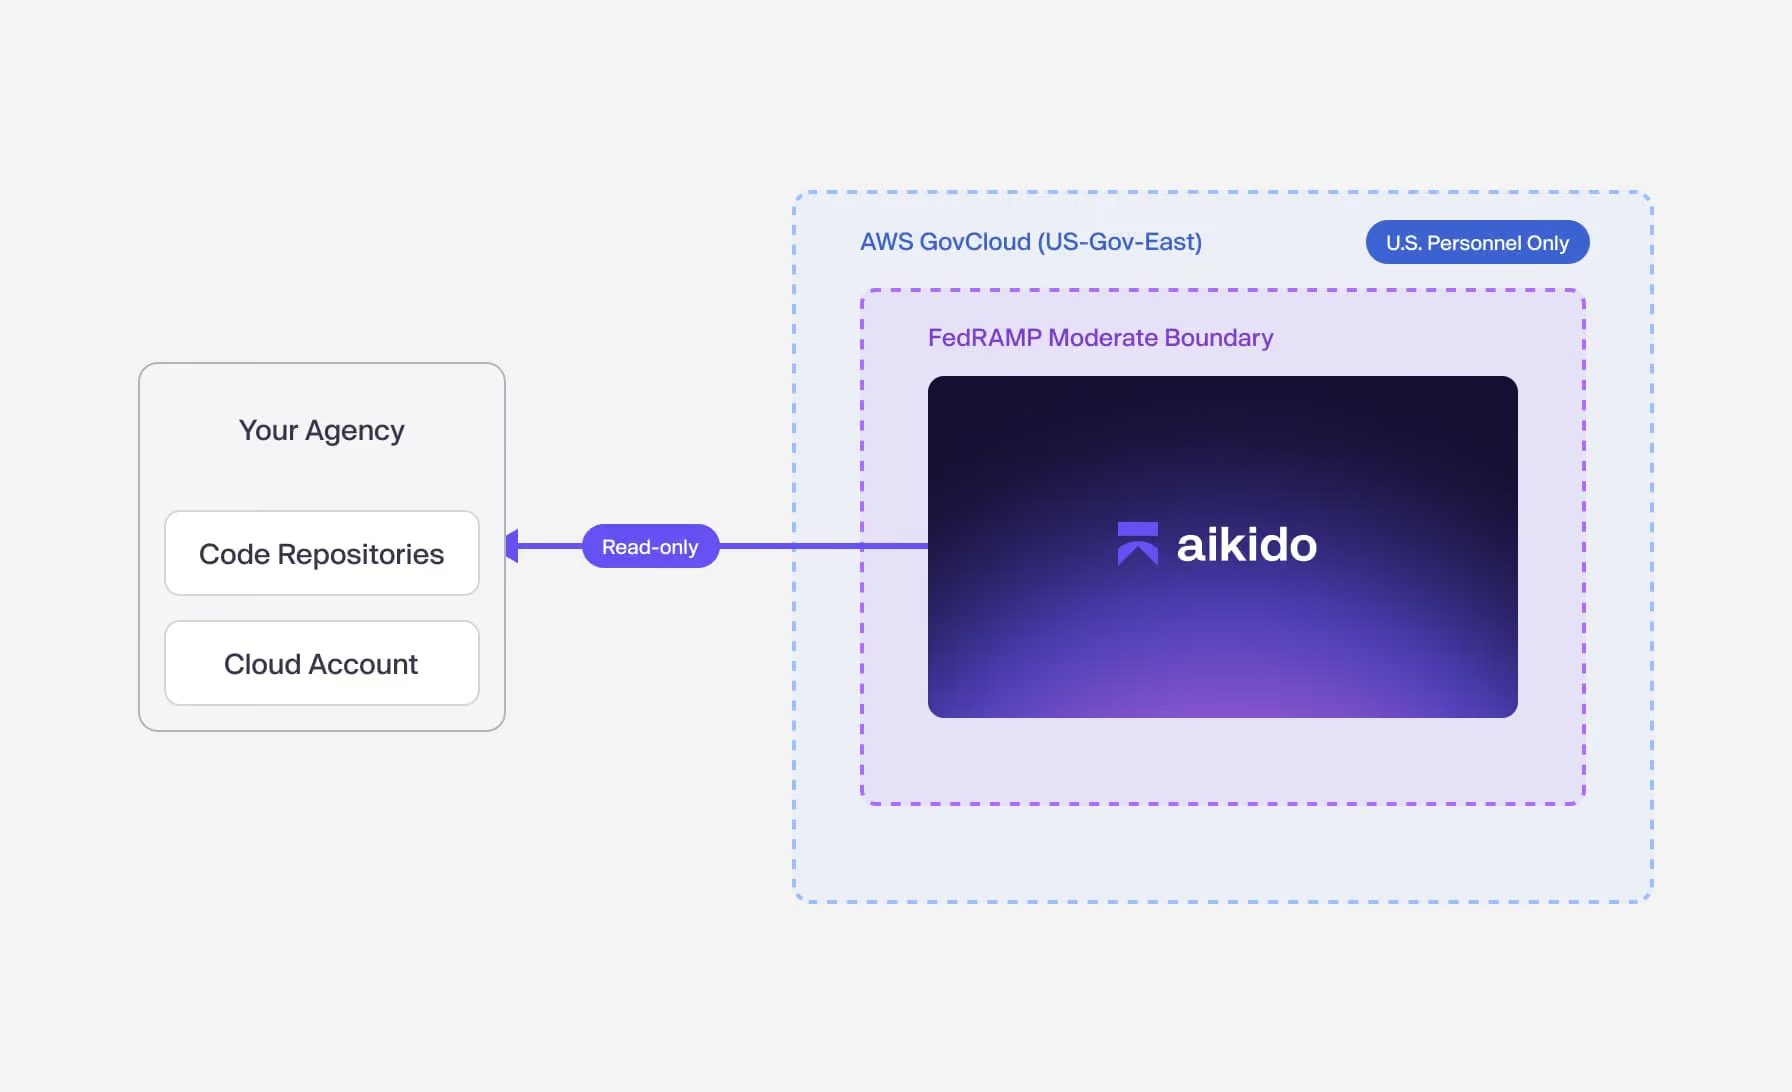
Certificación FedRAMP: Clase C (Moderada)
Aikido cuenta con la certificación FedRAMP de Clase C, el nivel para sistemas que manejan información no clasificada controlada. Las agencias pueden solicitar nuestro paquete de certificación a través del marketplace de FedRAMP y utilizarlo para su propia autorización.
Certifica tu propio sistema
Aikido genera las evidencias de vulnerabilidad para tu evaluación 3PAO y tu certificación continua a partir de los análisis que ya ejecutas.
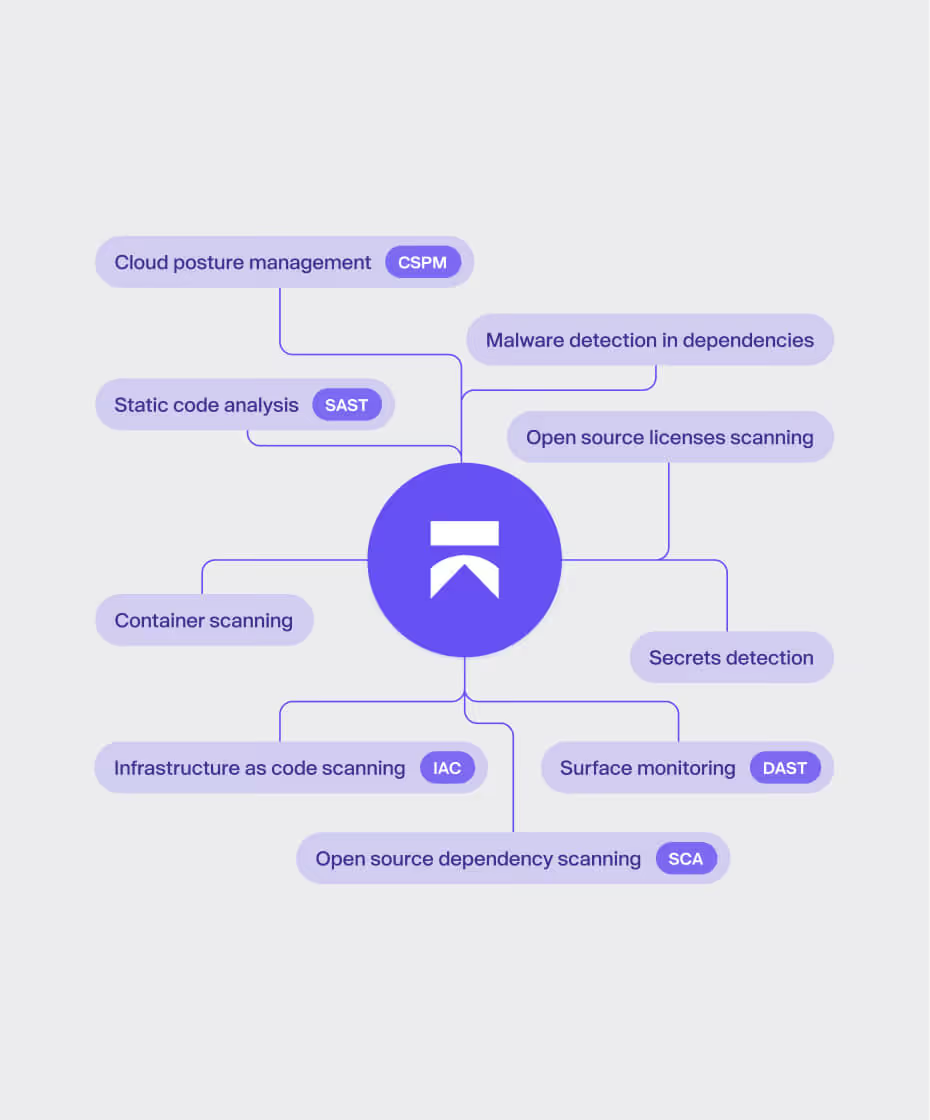
Consigue la certificación más rápido
Escanee código, dependencias, contenedores, IaC y cloud en una única plataforma. Incluye SAST, DAST, SCA, detección de secretos, CSPM y ASPM. Encuentre y corrija los problemas antes de que lleguen a producción.
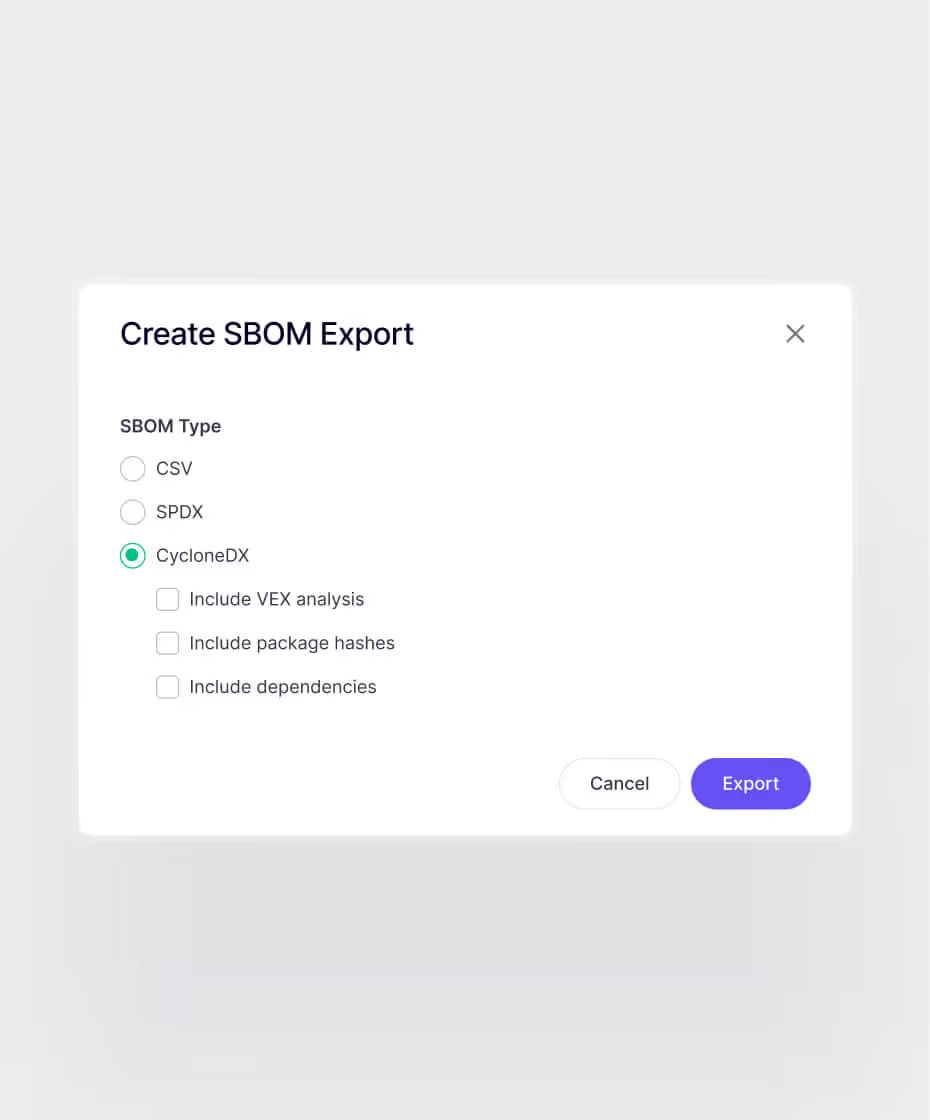
Demuestre el cumplimiento bajo demanda
Análisis RA-5, SBOMs y resultados listos para POA&M, generados de forma automática. Evidencias para FedRAMP, GovRAMP, SOC 2, ISO 27001 y NIS2, sin el caos de la gestión manual.
Mantén la certificación
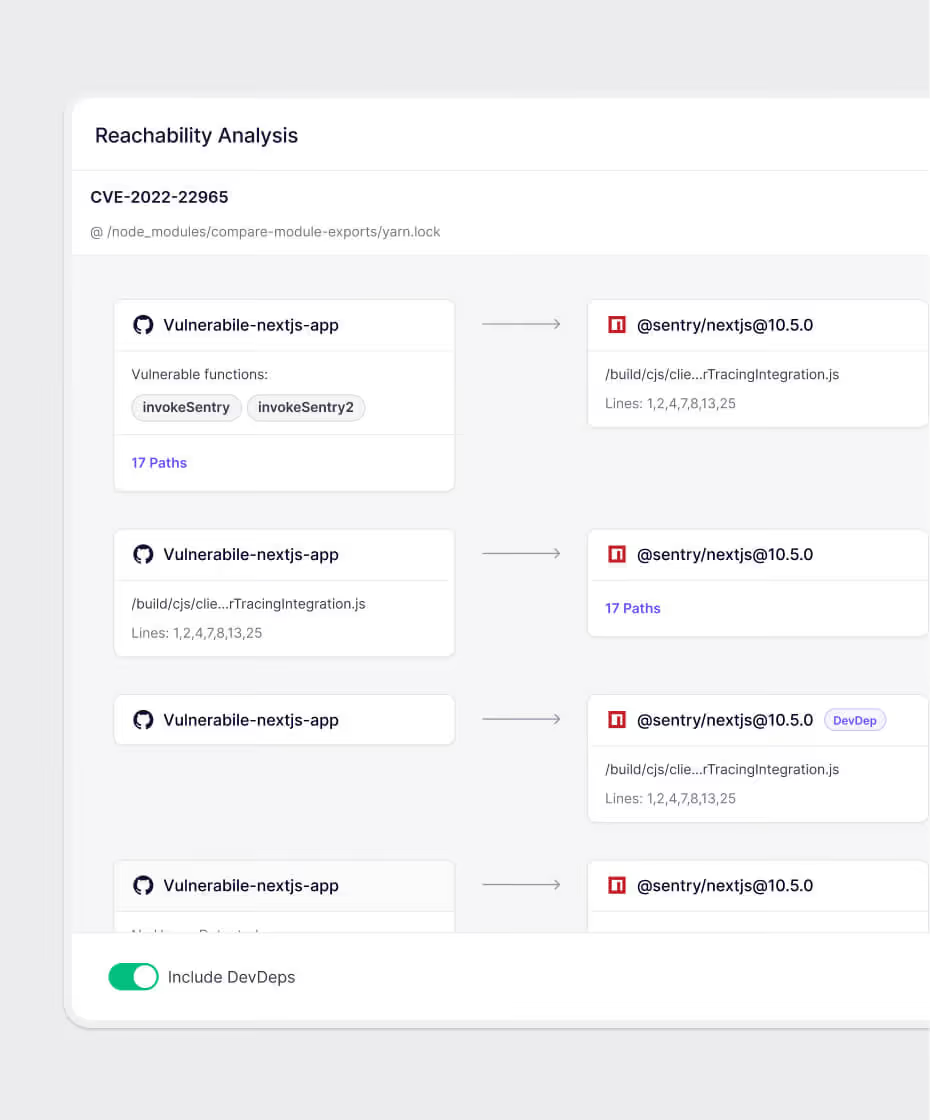
Monitorización continua en cada commit, no una vez por trimestre. La priorización basada en la alcanzabilidad reduce los falsos positivos hasta en un 95 %, para que tu equipo resuelva primero los problemas explotables.

“Aikido permitió a nuestros ingenieros volver a lo que mejor saben hacer: construir sistemas de defensa avanzados, sin empantanarse en la limpieza de CVEs. Nos ha ayudado a ganar proyectos, generar confianza y adelantarnos al calendario.”
Sam StentonJefe de DevOps y Plataforma, SiXworks

“El tiempo más rápido en el que solucionamos una vulnerabilidad fue de solo 5 segundos después de su detección. Eso es eficiencia.”
Aufar SukmajayaDesarrollador Back End
Diseñado para la certificación continua
Monitorización continua (ConMon)
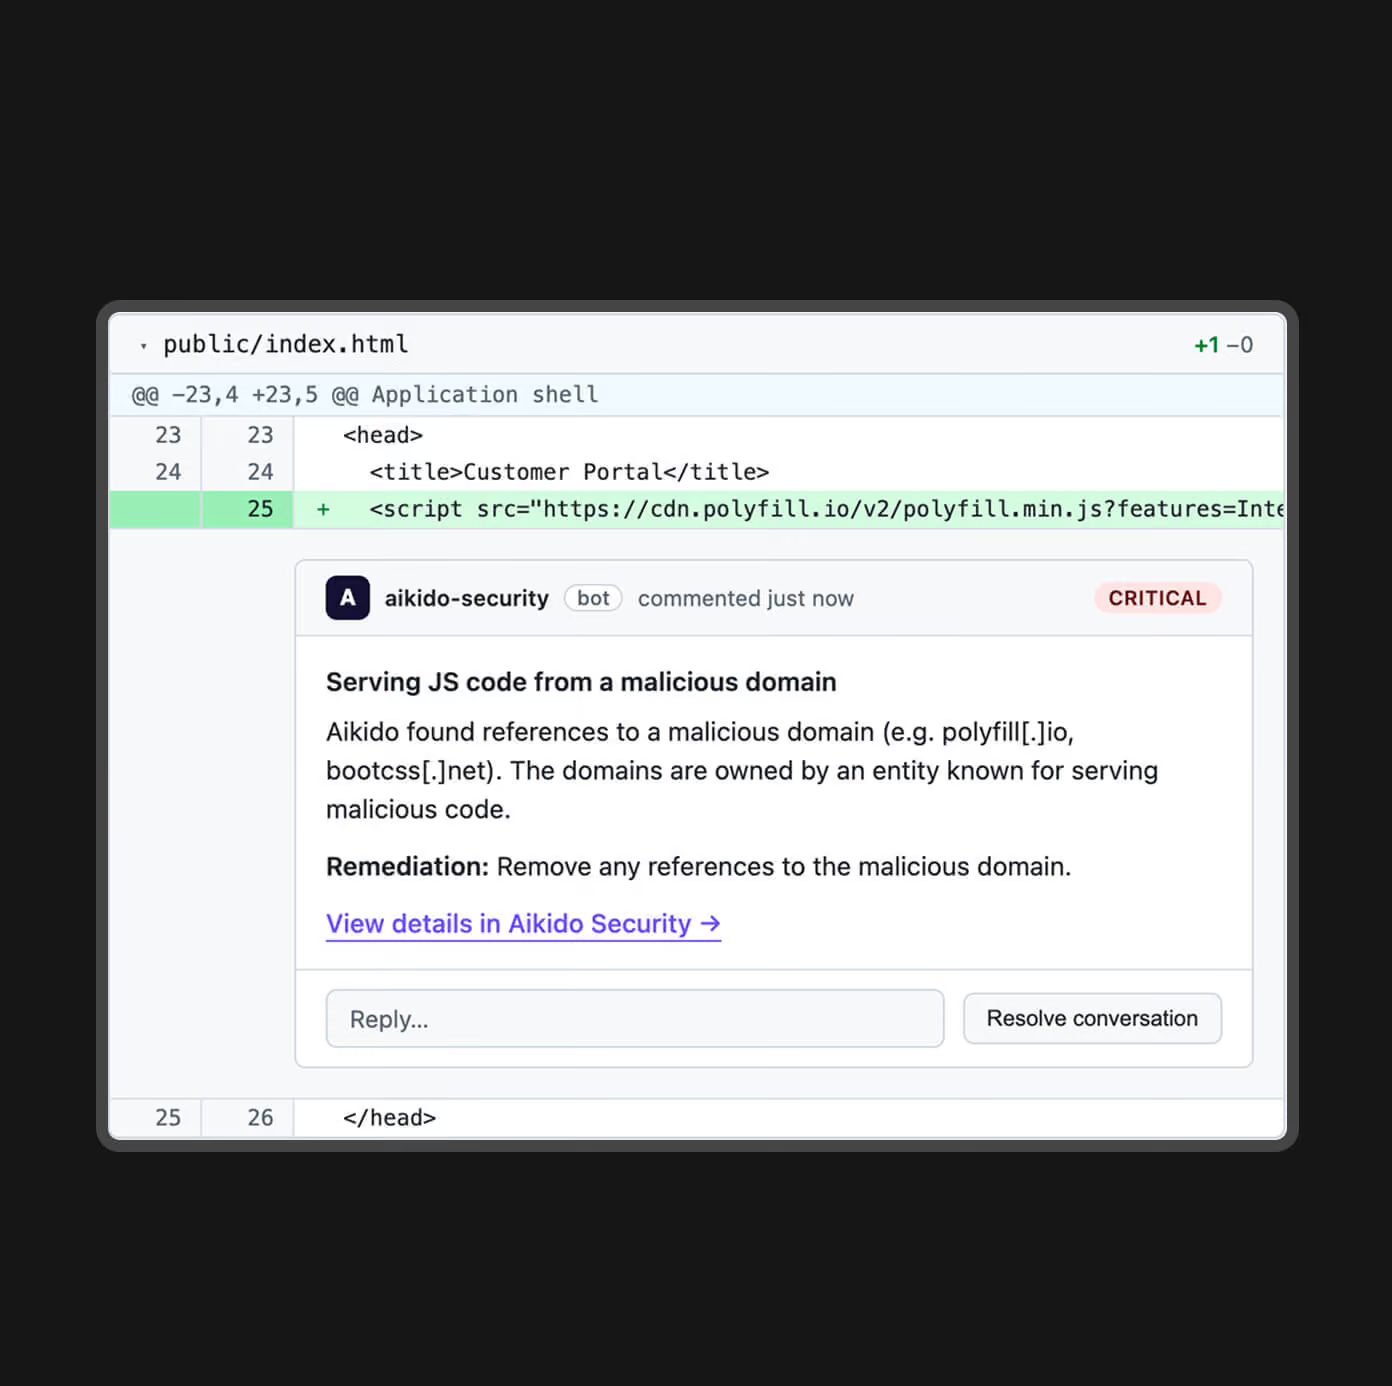
El análisis de vulnerabilidades es un componente clave de las actividades de ConMon, según FedRAMP. Aikido analiza el código, las dependencias, los contenedores, la IaC y la postura en la nube de forma continua. Para los proveedores de FedRAMP, esto se conoce ahora como certificación continua.
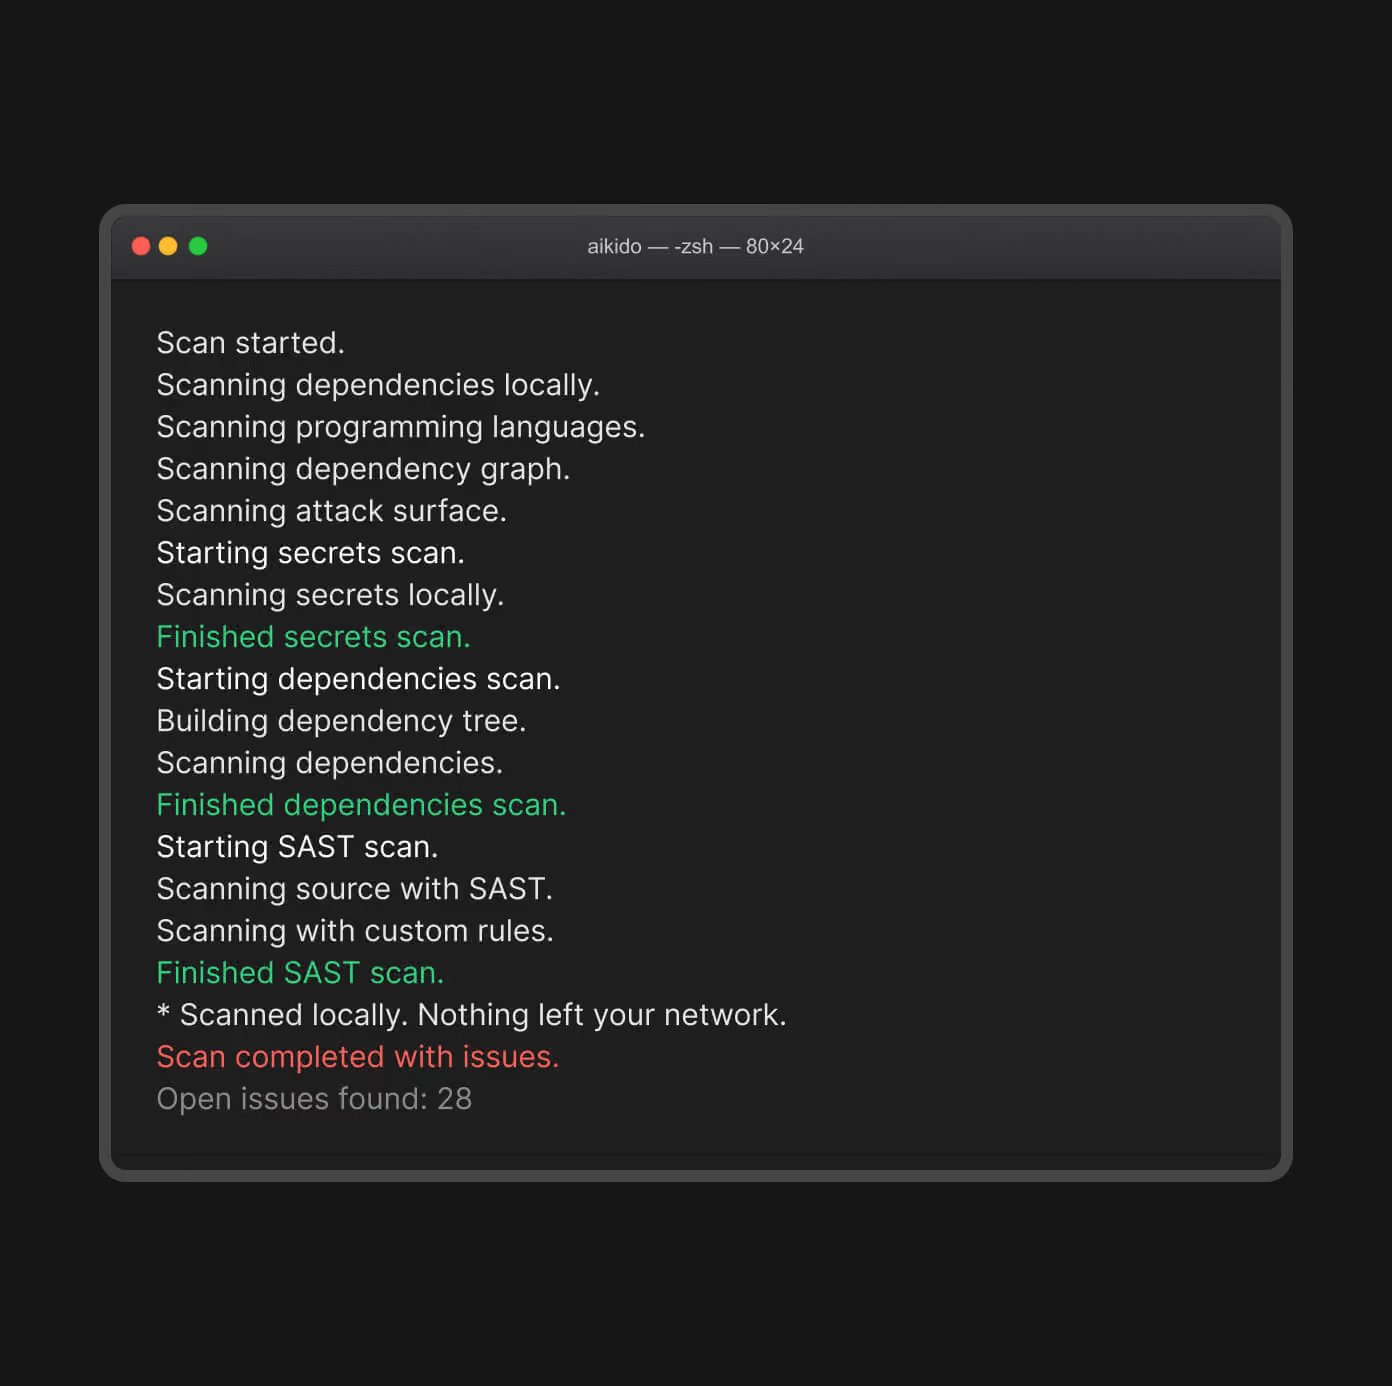
Seguridad on-premise
Aikido ejecuta toda la plataforma, incluido el pentesting de IA, dentro de tu red. Ningún dato sale de tu perímetro.
Totalmente on-prem: La plataforma completa para entornos IL5+, aislados (air-gapped) y adyacentes a clasificados.
Opción solo para CI: Los escáneres locales se ejecutan en su pipeline; ningún código sale de su entorno de compilación.
Mismas evidencias: Hallazgos y exportaciones idénticos, ya sea on-prem o en la nube.
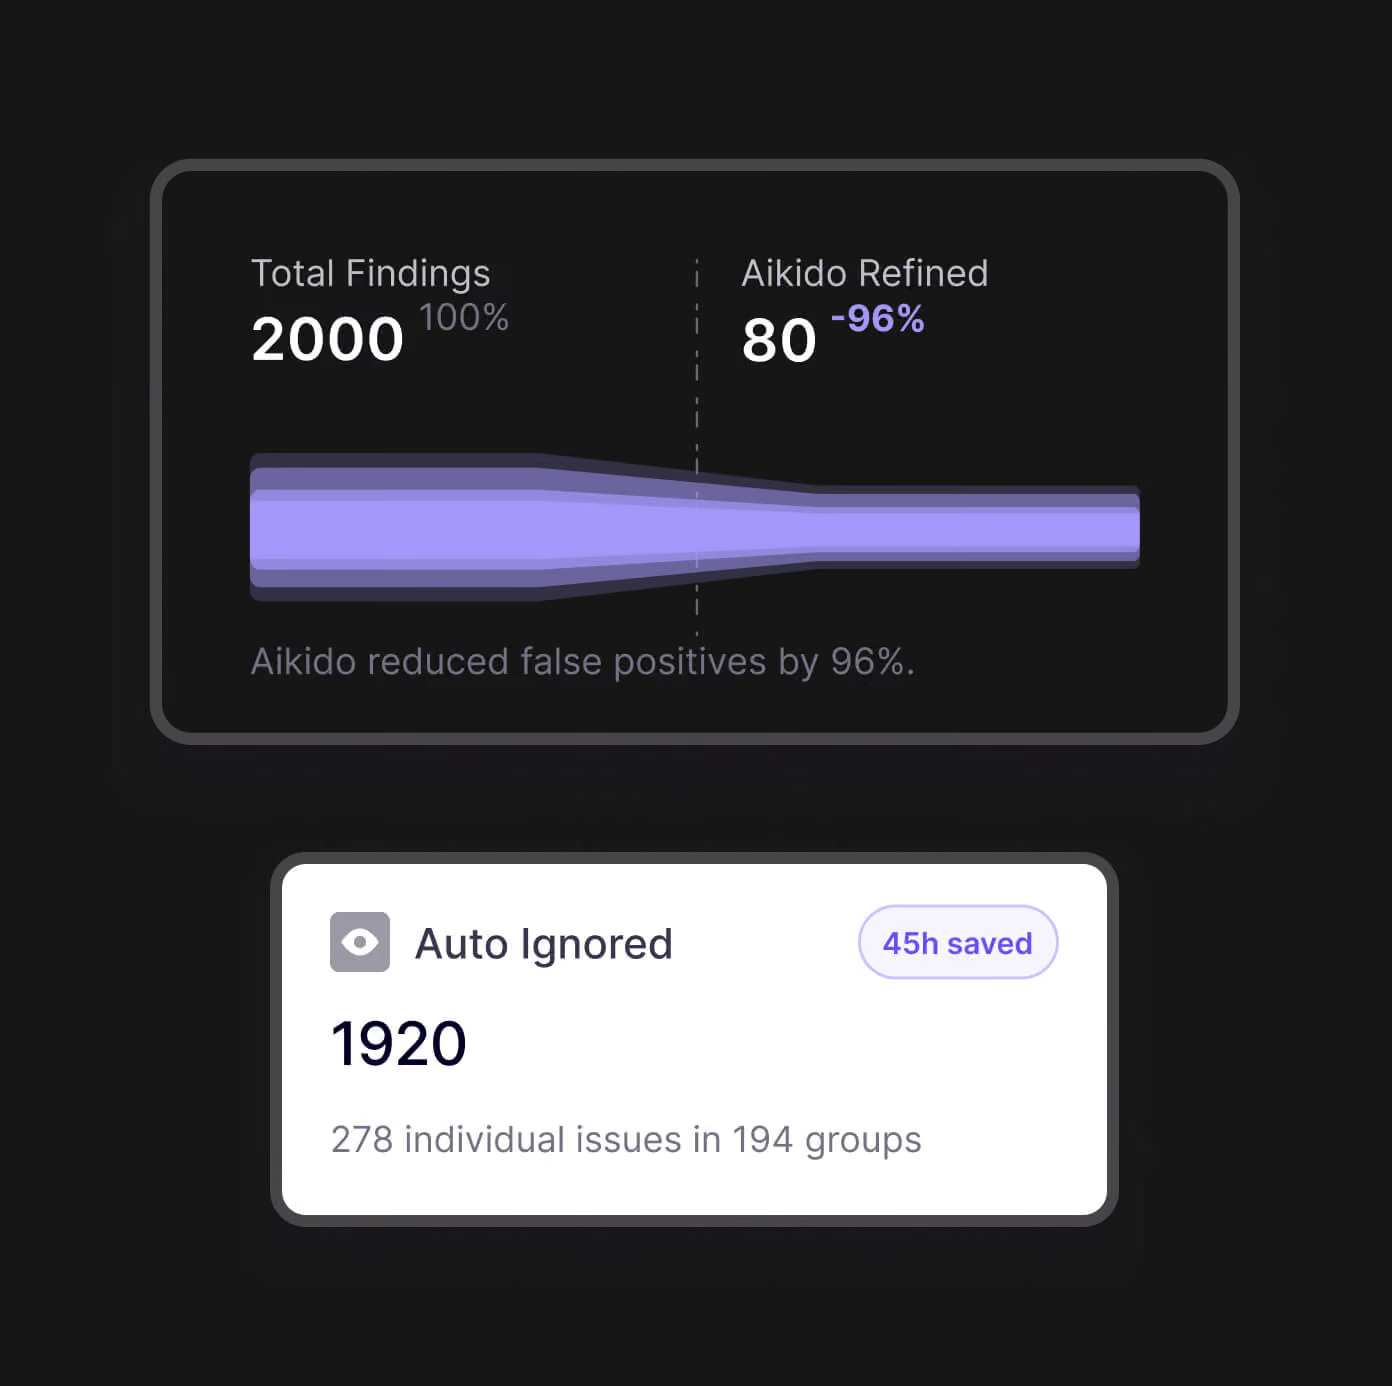
Reducción de ruido de primera clase
Aikido le ofrece una visión instantánea de sus problemas de seguridad en el código y en la nube para que pueda triar y solucionar las vulnerabilidades de alto riesgo rápidamente. Reciba notificaciones cuando una amenaza merezca su atención. Reduzca el ruido hasta en un 95 %, liberando un tiempo valioso de los desarrolladores.
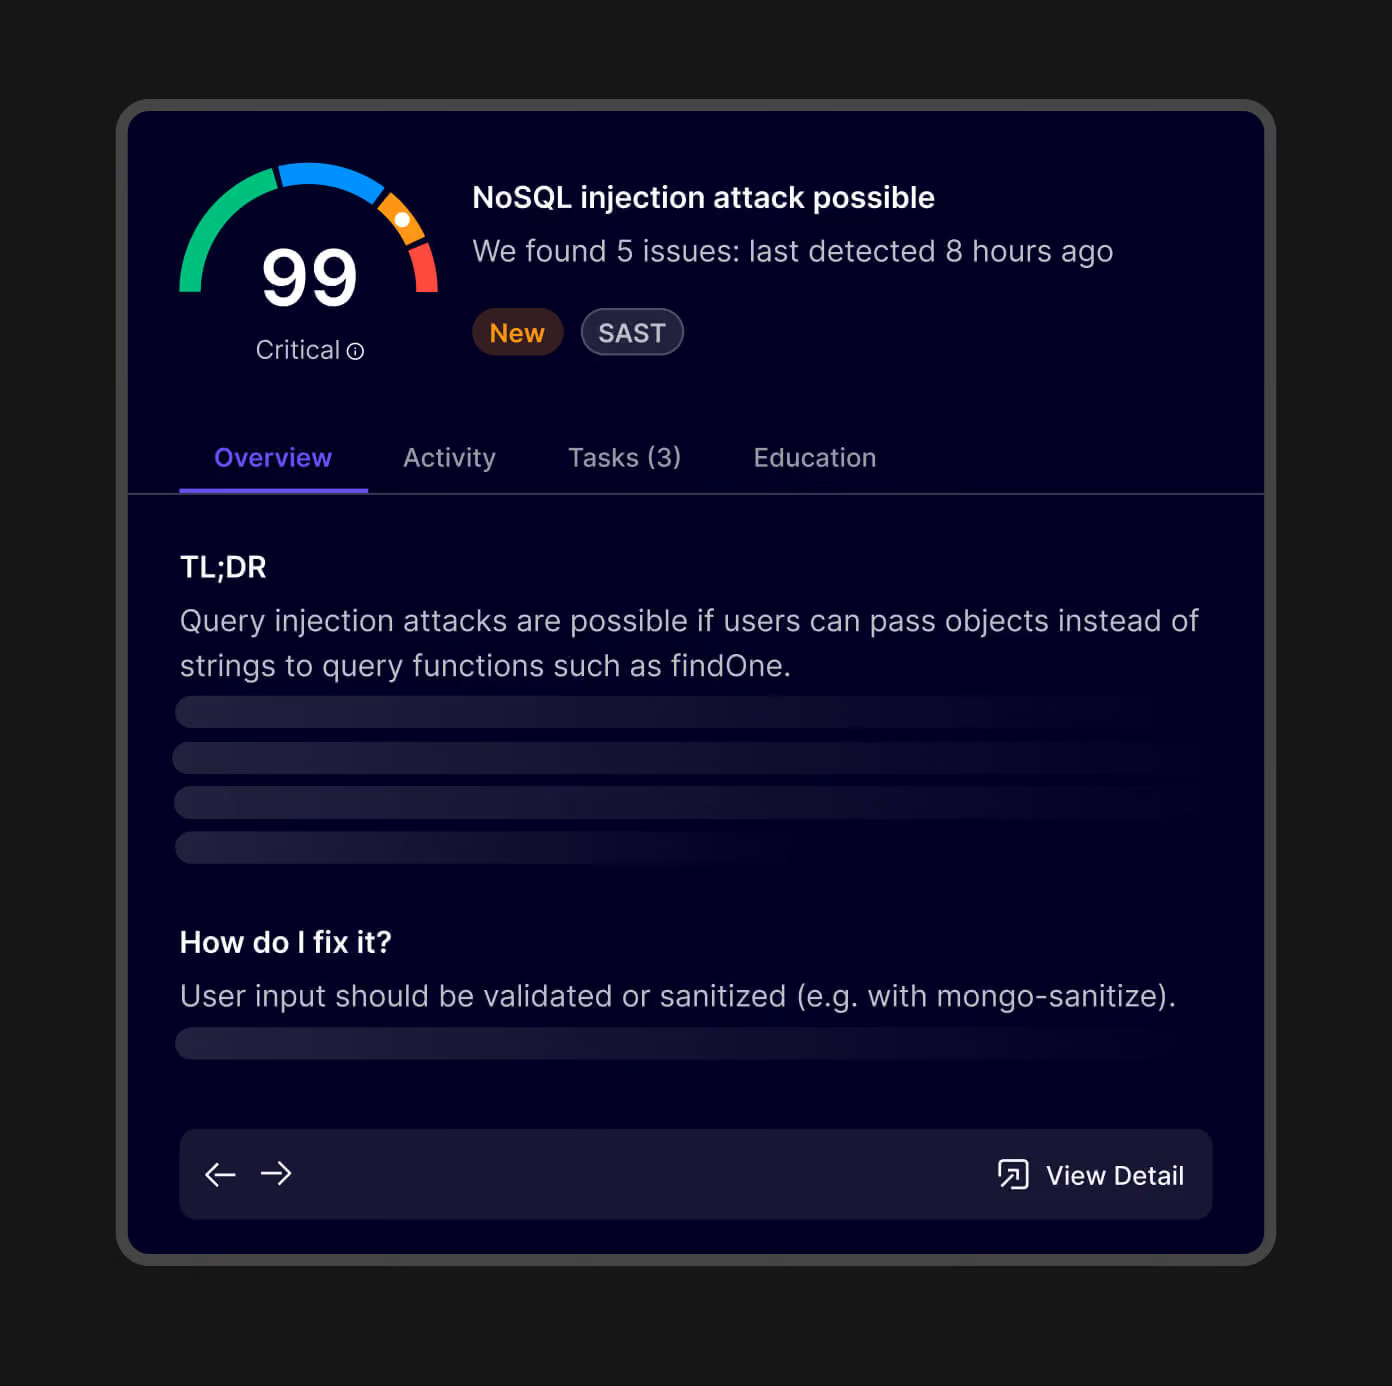
Pentesting de IA bajo tu total control
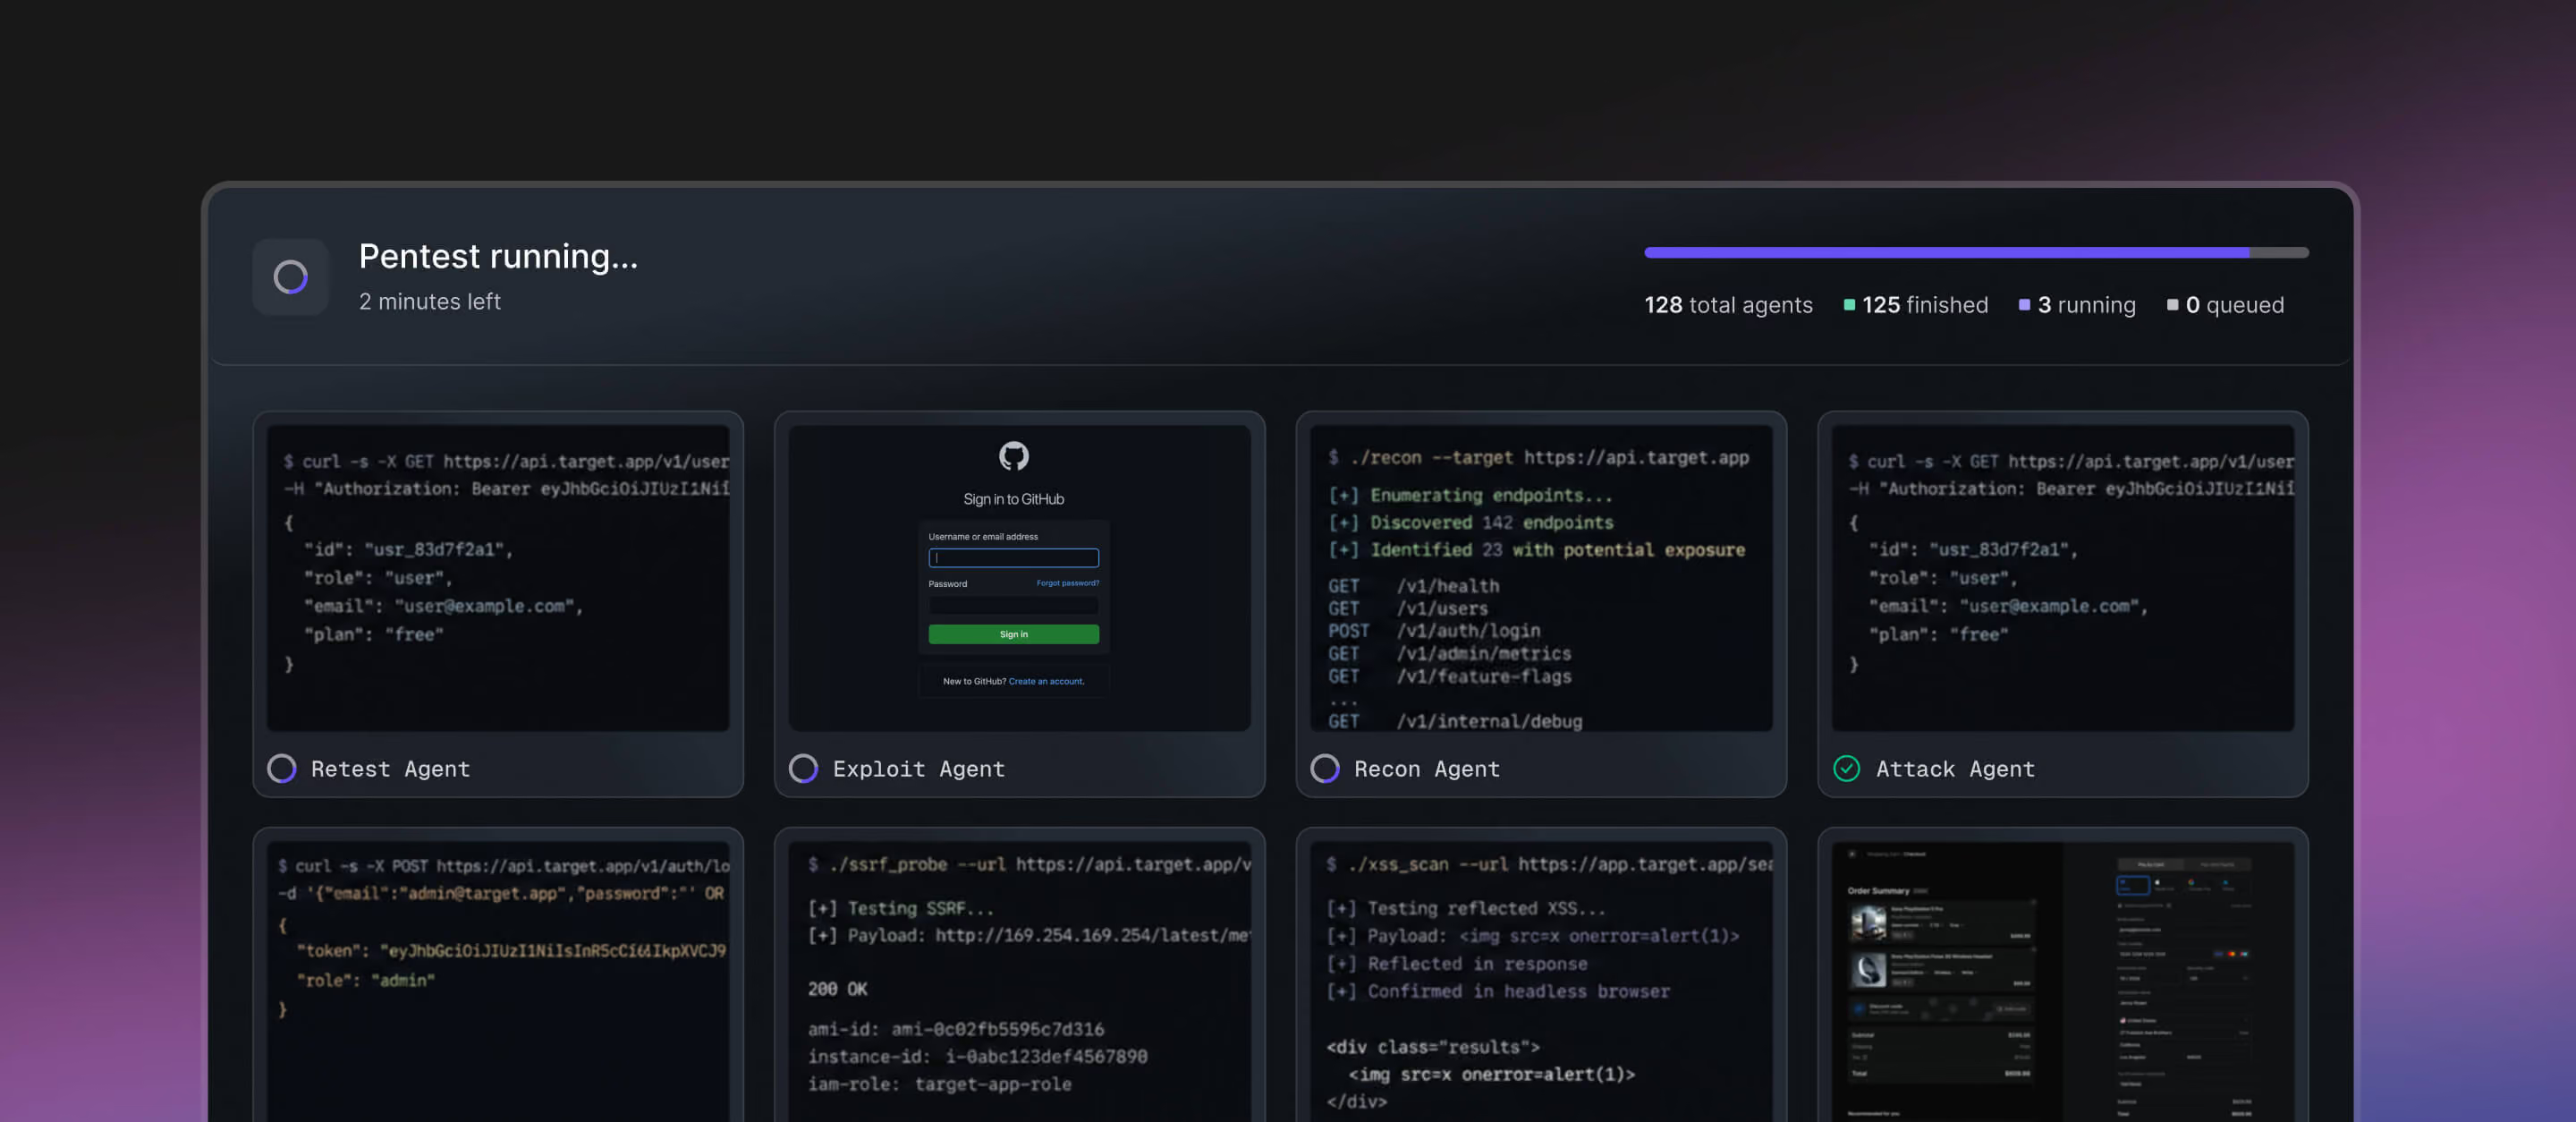
Pentesting de IA continuo que mantiene tu código en las instalaciones (on-prem).
Los sectores de finanzas, sanidad y farmacéutica lanzan software constantemente y el cumplimiento normativo exige pruebas de penetración periódicas, pero tu código no puede salir de la red.
Aikido Machine realiza pruebas de penetración en cada despliegue, valida la explotabilidad, genera parches y vuelve a probar la solución.
Pentesting autónomo para redes que nunca se conectan a internet.
Los sistemas clasificados y de misión crítica no pueden enviar código a la nube y, a menudo, no permiten el acceso a operadores externos.
Aikido Machine se ejecuta íntegramente dentro de tu enclave, aislado de internet (air-gapped), con sus propios modelos en su propio hardware, de modo que nada sale de la red.
Prueba sistemas críticos sin que los datos de los ciudadanos salgan de las instalaciones.
Los sistemas gubernamentales albergan datos personales de los ciudadanos y suelen operar durante décadas. Normativas como el RGPD y FedRAMP a menudo implican que los datos deben permanecer en el país y fuera de la nube pública, lo que descarta la mayoría de las herramientas de pentesting de IA.
Aikido Machine se ejecuta íntegramente en tu propia infraestructura, garantizando la soberanía de los datos.
Habla con nuestro equipo federal
Prueba Aikido en uno de tus sistemas, alojado en GovCloud o dentro de tu propia red.
Preguntas Frecuentes

Sí. A partir de octubre de 2026, Aikido cuenta con la autorización FedRAMP Moderate en Knox Systems ATO dentro del marketplace de FedRAMP.
La nueva vía de FedRAMP para servicios cloud basados en infraestructura certificada: continua, basada en evidencias y sin bifurcaciones del producto específicas para el gobierno. La revisión Rev5 dejará de aceptar nuevas certificaciones en junio de 2027.
No. Los análisis se ejecutan en contenedores temporales que se destruyen tras el análisis. Acceso de solo lectura, siempre.
Sí. Aikido for Government se puede implementar como una solución local (on-prem), incluido el pentesting de IA. Los escáneres locales cubren las configuraciones exclusivas de CI. Nada sale de tu perímetro.
Mapeamos los hallazgos con los controles NIST SP 800-53, incluido RA-5. Exporte evidencias para paquetes ATO, POA&Ms e informes de certificación continuos.
Aikido for Government es la edición gubernamental independiente (app.aikidogov.us, AWS GovCloud, operada por personal estadounidense). No es posible realizar autoservicio ni realizar una transición al entorno FedRAMP. Son dos productos SaaS completamente separados con derechos de uso diferentes.
Sí. Como Aikido for Government, la edición gubernamental independiente. Puedes encontrarnos como parte del listado de Knox.