

Resumen: Aikido AI Code Analysis llena el vacío entre el SAST y el pentesting al analizar bases de código estáticas para detectar vulnerabilidades de múltiples pasos y dependientes de la intención antes de que lleguen a producción.
La semana pasada, Anthropic lanzó Claude Fable 5, una versión pública de su modelo de clase Mythos, capaz de descubrir y encadenar exploits de día cero. Fable 5 se distribuye con 'guardrails' que bloquean las consultas de ciberseguridad y recurren a un modelo más limitado, por lo que la versión pública no ejecuta esos ataques por usted.
Al menos, esa era la idea.
Pero parece que una o más organizaciones han logrado hacer un 'jailbreak' a Fable 5, lo que ha provocado que Anthropic retire el modelo bajo la presión del gobierno de EE. UU. La cuestión es que no se puede volver a meter al genio en la botella. Ya sea a través de 'jailbreaks' o de código abierto, los atacantes obtendrán acceso a modelos cada vez más capaces.
La dirección está marcada. La habilidad y el tiempo necesarios para encontrar y encadenar fallos en una aplicación se están reduciendo a algo que un agente realiza sin horas o días de esfuerzo humano. Esto es especialmente cierto para los fallos basados en lógica que no están cubiertos por los motores de análisis estático de código existentes. Estas clases de fallos no siguen patrones predecibles, por lo que el análisis estático no tiene nada con lo que compararlos.
Pero los defensores pueden adelantarse utilizando los mismos modelos de agentes para analizar y detectar fallos de seguridad en sus bases de código antes de que lleguen a producción. Y por eso hemos creado Aikido AI Code Analysis
Qué hace realmente AI Code Analysis
AI Code Analysis no reemplaza a tu motor SAST, el cual es excelente para encontrar vulnerabilidades de seguridad basadas en reglas a medida que desarrollas. Tampoco reemplaza a los pentests. Se sitúa entre ambos, trabajando en tu código estático con un razonamiento de nivel de pentest.
Utiliza AI Code Analysis antes de un lanzamiento importante o después de implementar una característica principal. Sigue referencias entre archivos y módulos. Detecta problemas de múltiples pasos donde ninguna línea por sí sola constituye la vulnerabilidad. Cada hallazgo incluye la causa raíz, evidencia basada en código y un AutoFix que te permite generar instantáneamente una PR para resolver el problema.
En la práctica, esto se ve así:
Una cadena IDOR de múltiples pasos a través de tres archivos que un escáner basado en patrones nunca conectaría, porque ninguna línea individual activa una regla. AI Code Analysis rastrea la referencia, sigue la comprobación de autorización faltante en su contexto y revela toda la ruta de explotación.
El mismo concepto se aplica a otras vulnerabilidades basadas en lógica, como un patrón ReDoS identificado desde el código fuente sin explotación en vivo, o una ruta solo para administradores que nunca ha sido probada por un pentest en vivo porque nadie tenía credenciales válidas. Seguro que se le ocurren otros ejemplos.

Dado que AI Code Analysis funciona en tu código fuente, no necesitas un entorno de ensayo activo ni crear credenciales de autenticación. Simplemente conecta tu base de código y comienza una auditoría. Si el código existe en la fuente, está dentro del alcance: múltiples repositorios, rutas controladas por indicadores de características (feature flags), cambios no implementados y rutas de administración que las pruebas en vivo no pueden tocar de forma segura.
No se limita a su aplicación web
Como AI Code Analysis razona sobre código fuente estático en lugar de sondear un entorno en vivo, no está limitado por la cobertura de reglas de SAST ni por la plataforma en la que se ejecute tu código.
Esto significa que puede probar:
- Aplicaciones móviles, donde no hay una URL a la que acceder ni una forma sencilla de probar rutas de código contra una compilación en vivo.
- Contratos inteligentes, donde activamente no desea ejecutar intentos de explotación contra un contrato desplegado con valor real bloqueado en él.
- Bases de código heredadas en lenguajes con poca cobertura SAST.
Benchmarking
Según nuestras pruebas internas y los primeros usuarios, AI Code Analysis cubre aproximadamente entre el 70% y el 80% de lo que revela un servicio de pentesting completo, a un costo aproximadamente 10 veces menor. Los primeros usuarios han encontrado ~25 problemas de seguridad por base de código (mediana), sin que ninguna auditoría haya salido totalmente limpia.
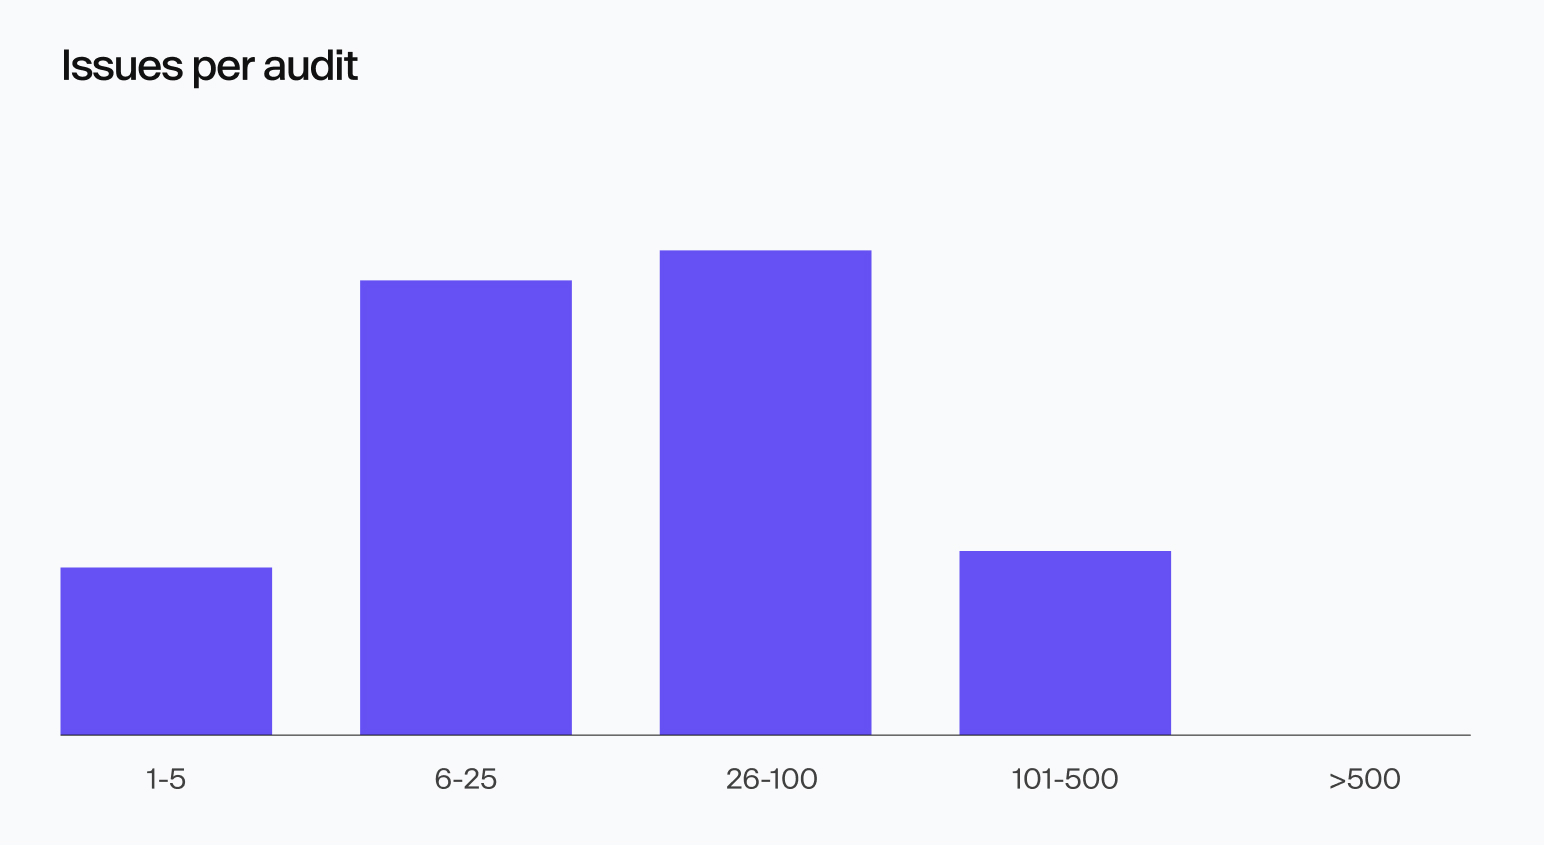
Pero la cantidad de problemas encontrados es secundaria en comparación con el momento en que se detectan. Encontrar una vulnerabilidad antes del lanzamiento solo cuesta un cambio de código mientras el desarrollador aún tiene el contexto fresco. Encontrarla después de que llega a producción probablemente cueste un ciclo de corrección y apartar a un desarrollador de otro proyecto para solucionarla. AI Code Analysis traslada el descubrimiento al momento justo antes de que se envíe el código, cuando el desarrollador que trabajó en él aún tiene todo el contexto y la solución es sencilla.
Cómo empezar
Desde tu cuenta de Aikido, selecciona AI Code Analysis en el menú y haz clic en Crear auditoría. A partir de ahí, selecciona uno o más repositorios y Aikido calculará el costo en créditos. Añade créditos a tu cuenta e inicia la auditoría. Solo toma unos minutos configurarlo y las auditorías pueden tardar tan solo 5 minutos, según el tamaño y la complejidad de tu base de código.
Ejecuta tu primer AI Code Analysis.




