

Realiza pruebas de penetración en tu aplicación para Android
Los agentes autónomos de IA inician sesión en tu aplicación y la prueban tal y como lo haría un atacante. Una evaluación abarca el cliente de Android y la API de backend con la que se comunica. Obtén un informe en PDF con calidad de auditoría en cuestión de horas.
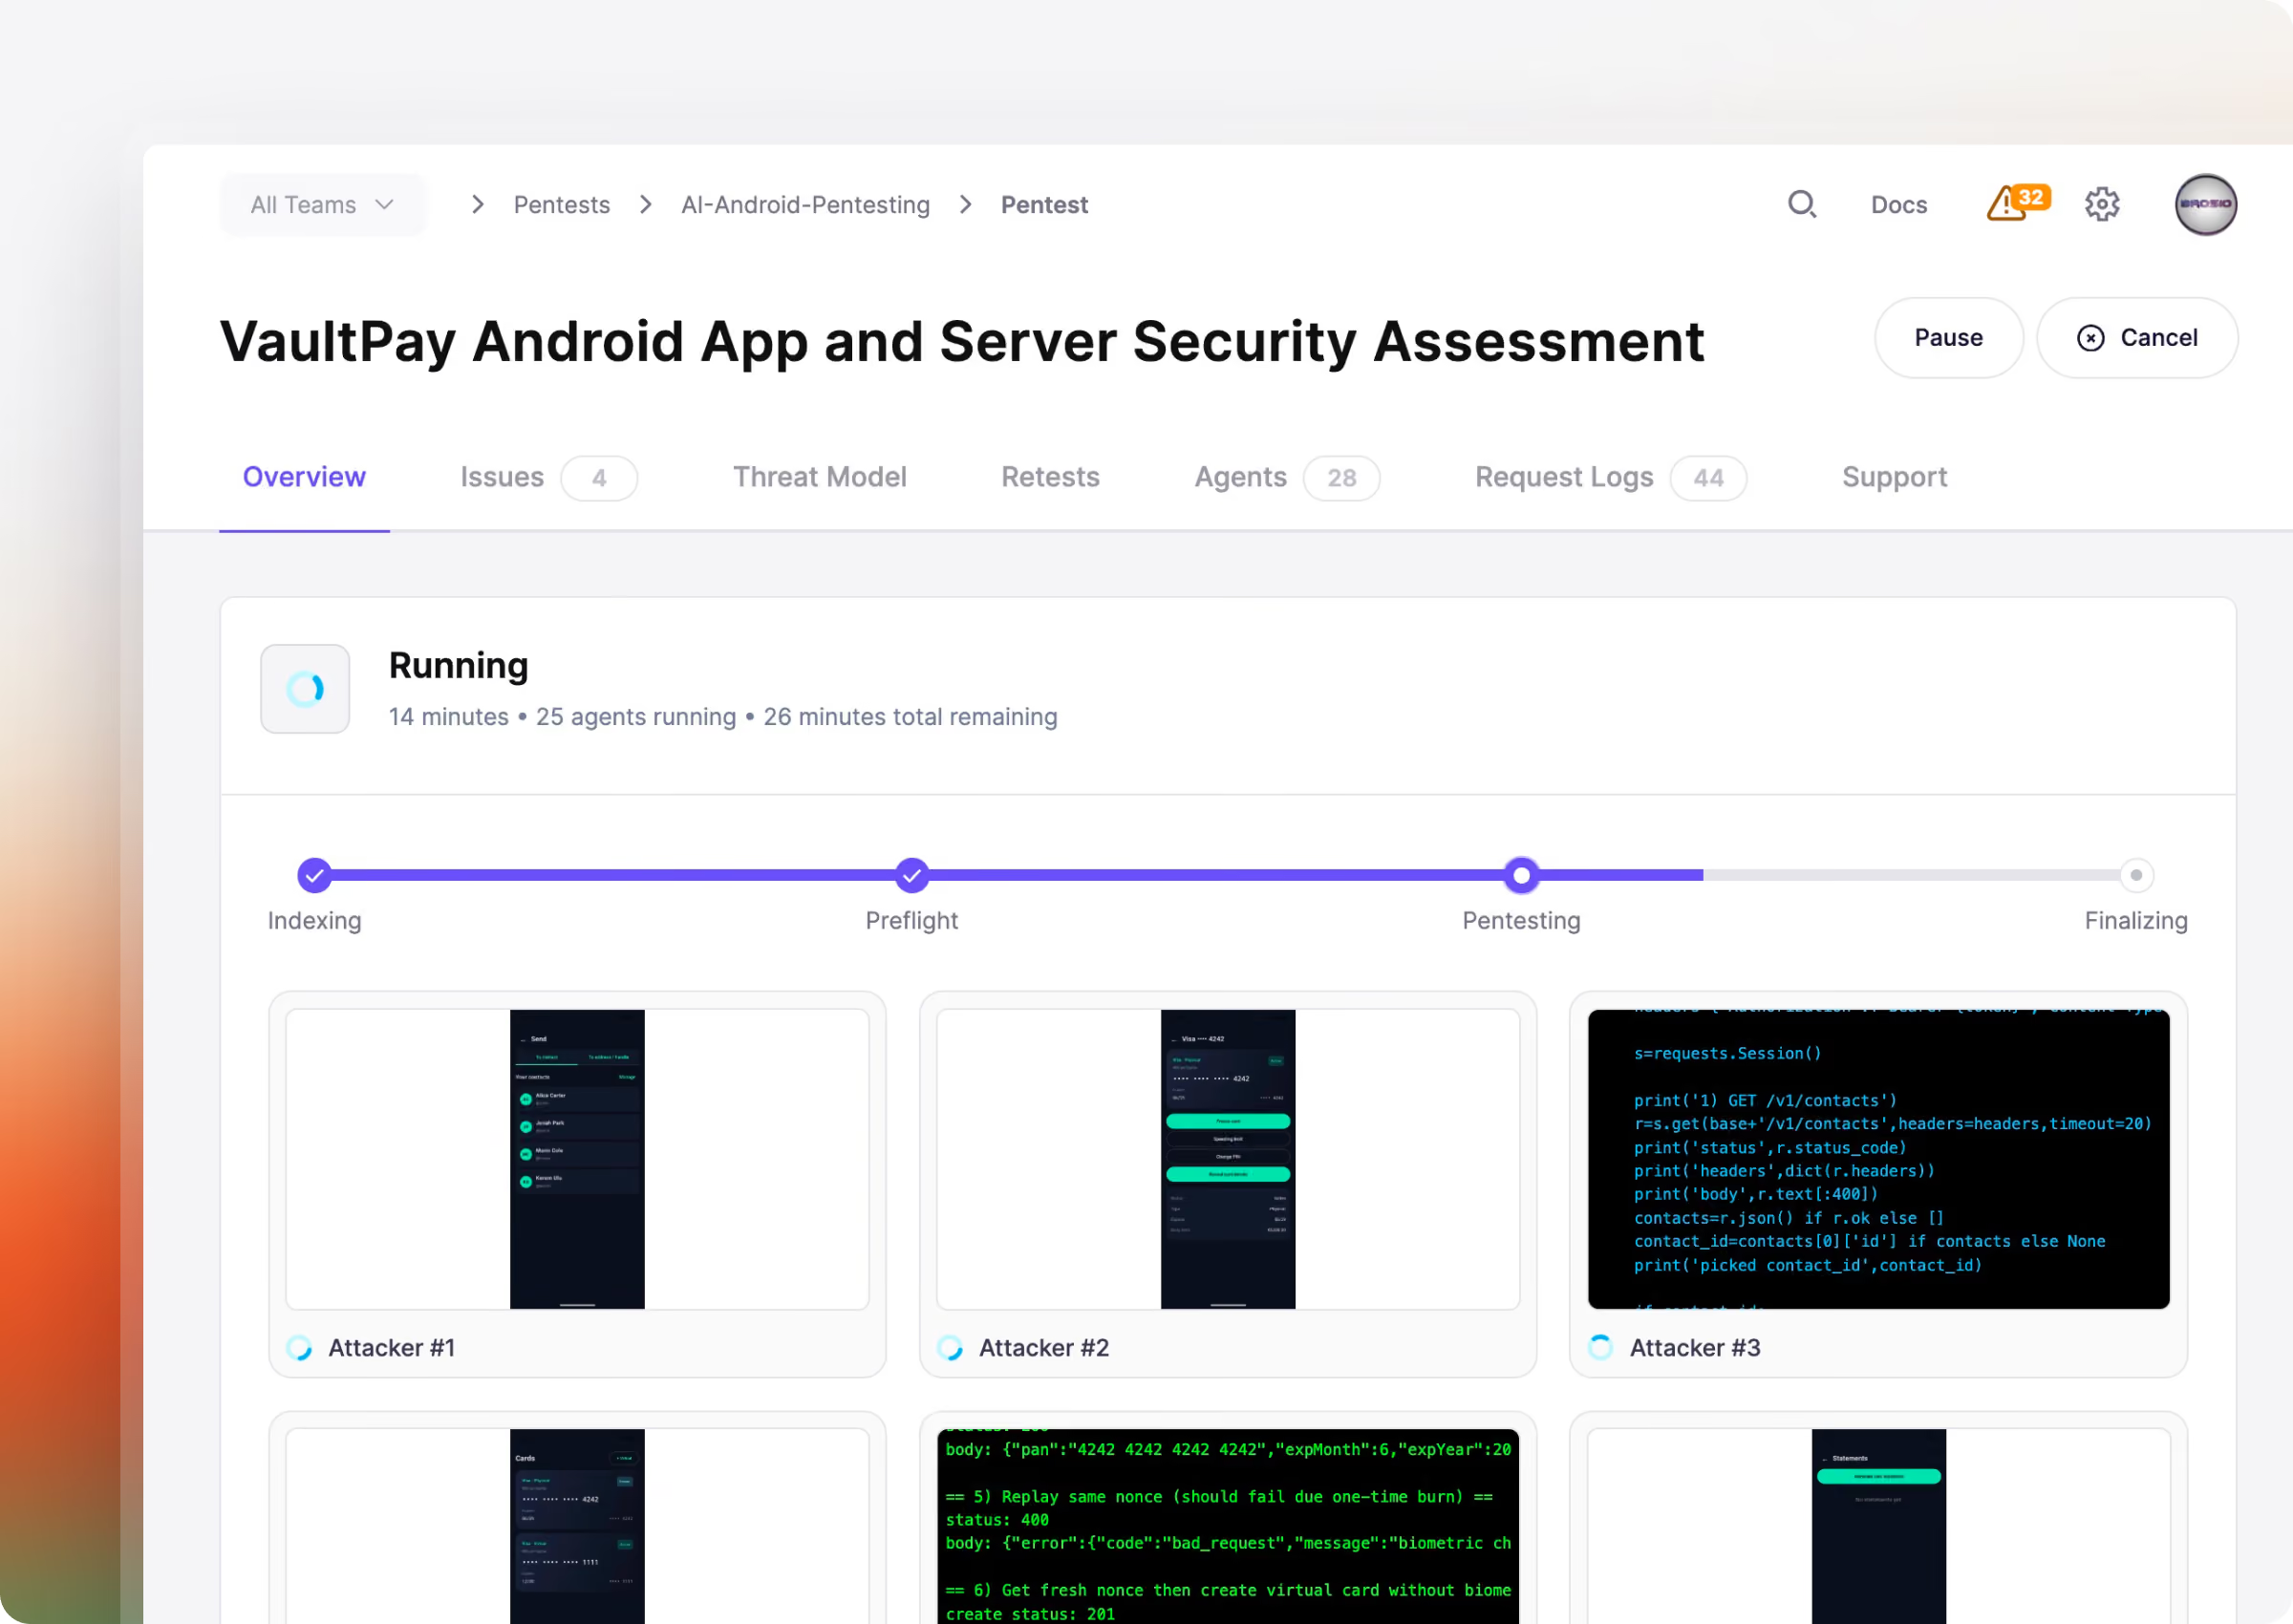


¿Qué es « pentesting de IA » para Android?
Los agentes utilizan la aplicación tal y como lo haría una persona
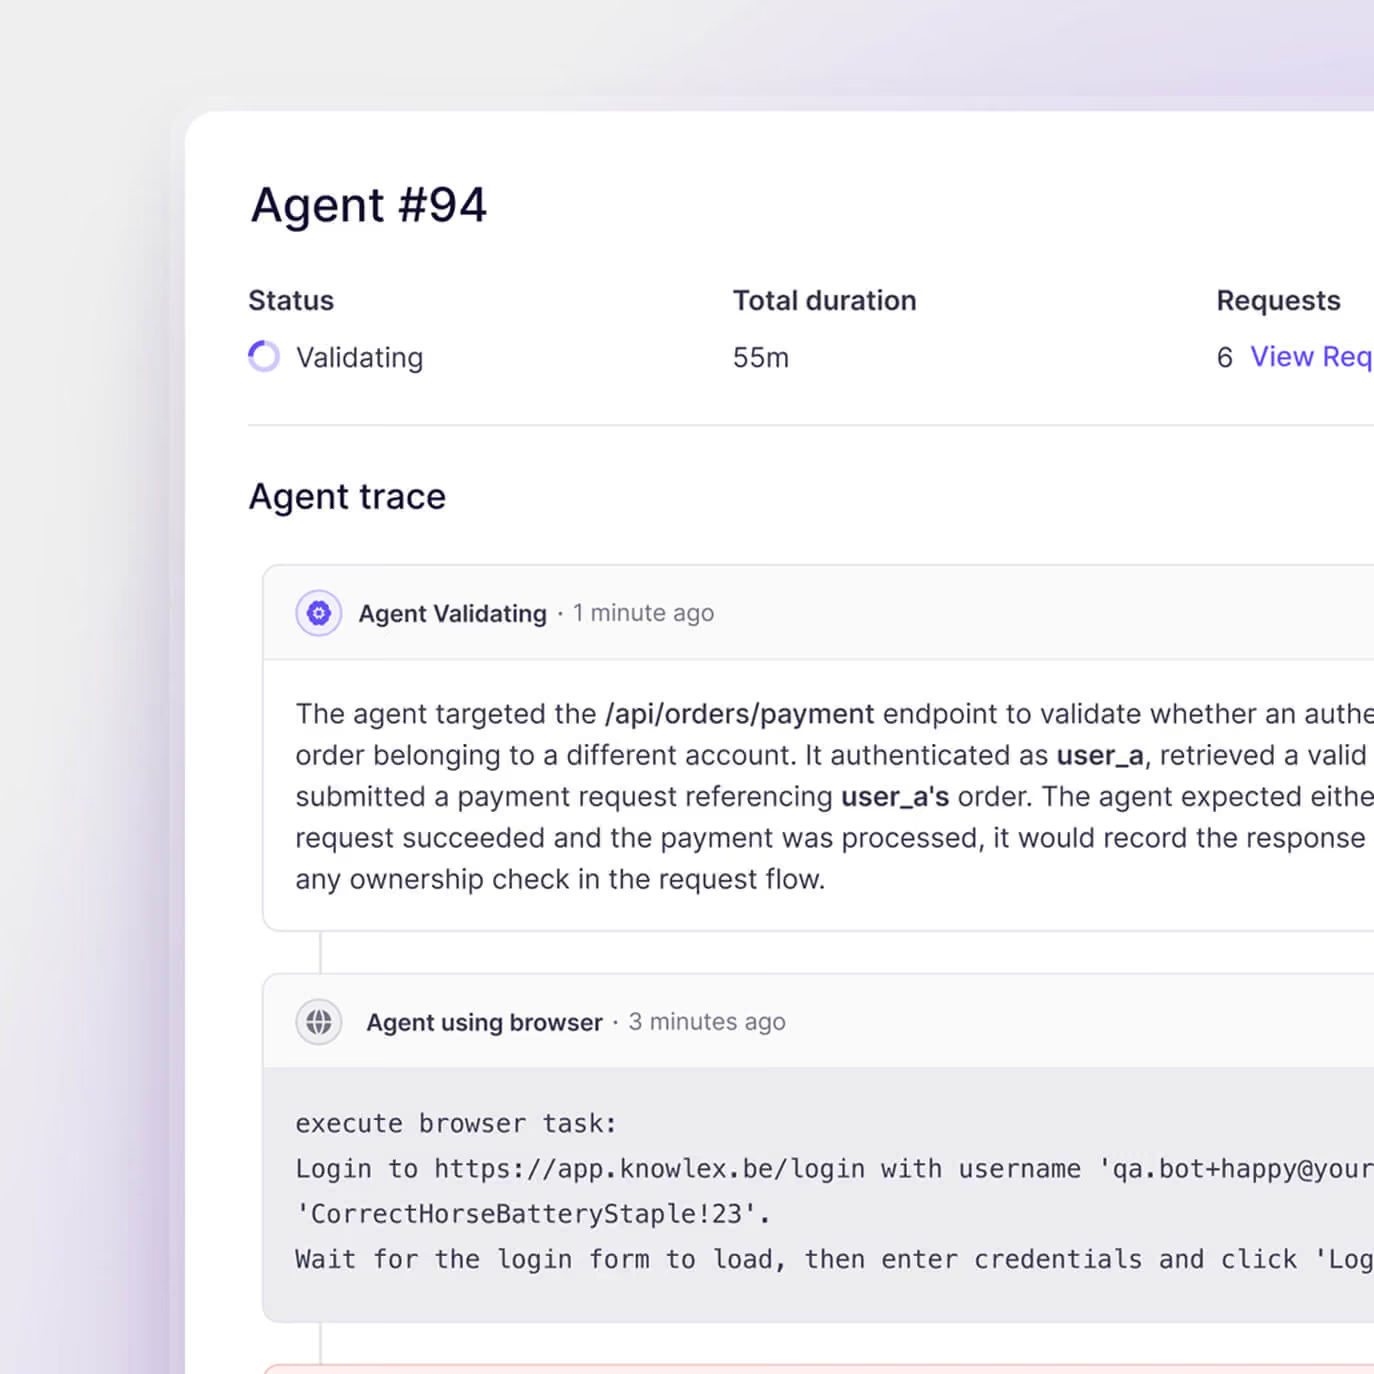
Cientos de agentes autónomos inician sesión en tu aplicación y la manejan a través de ADB tal y como lo haría un usuario real, para luego lanzar un ataque desde dentro.
Comprueba tanto la aplicación como su backend
La mayoría de los errores de Android se ocultan en el punto en el que la aplicación se comunica con su backend. Aikido comprueba ambos aspectos en una sola evaluación, de modo que se cubre esa brecha.
Cada conclusión tiene su fundamento
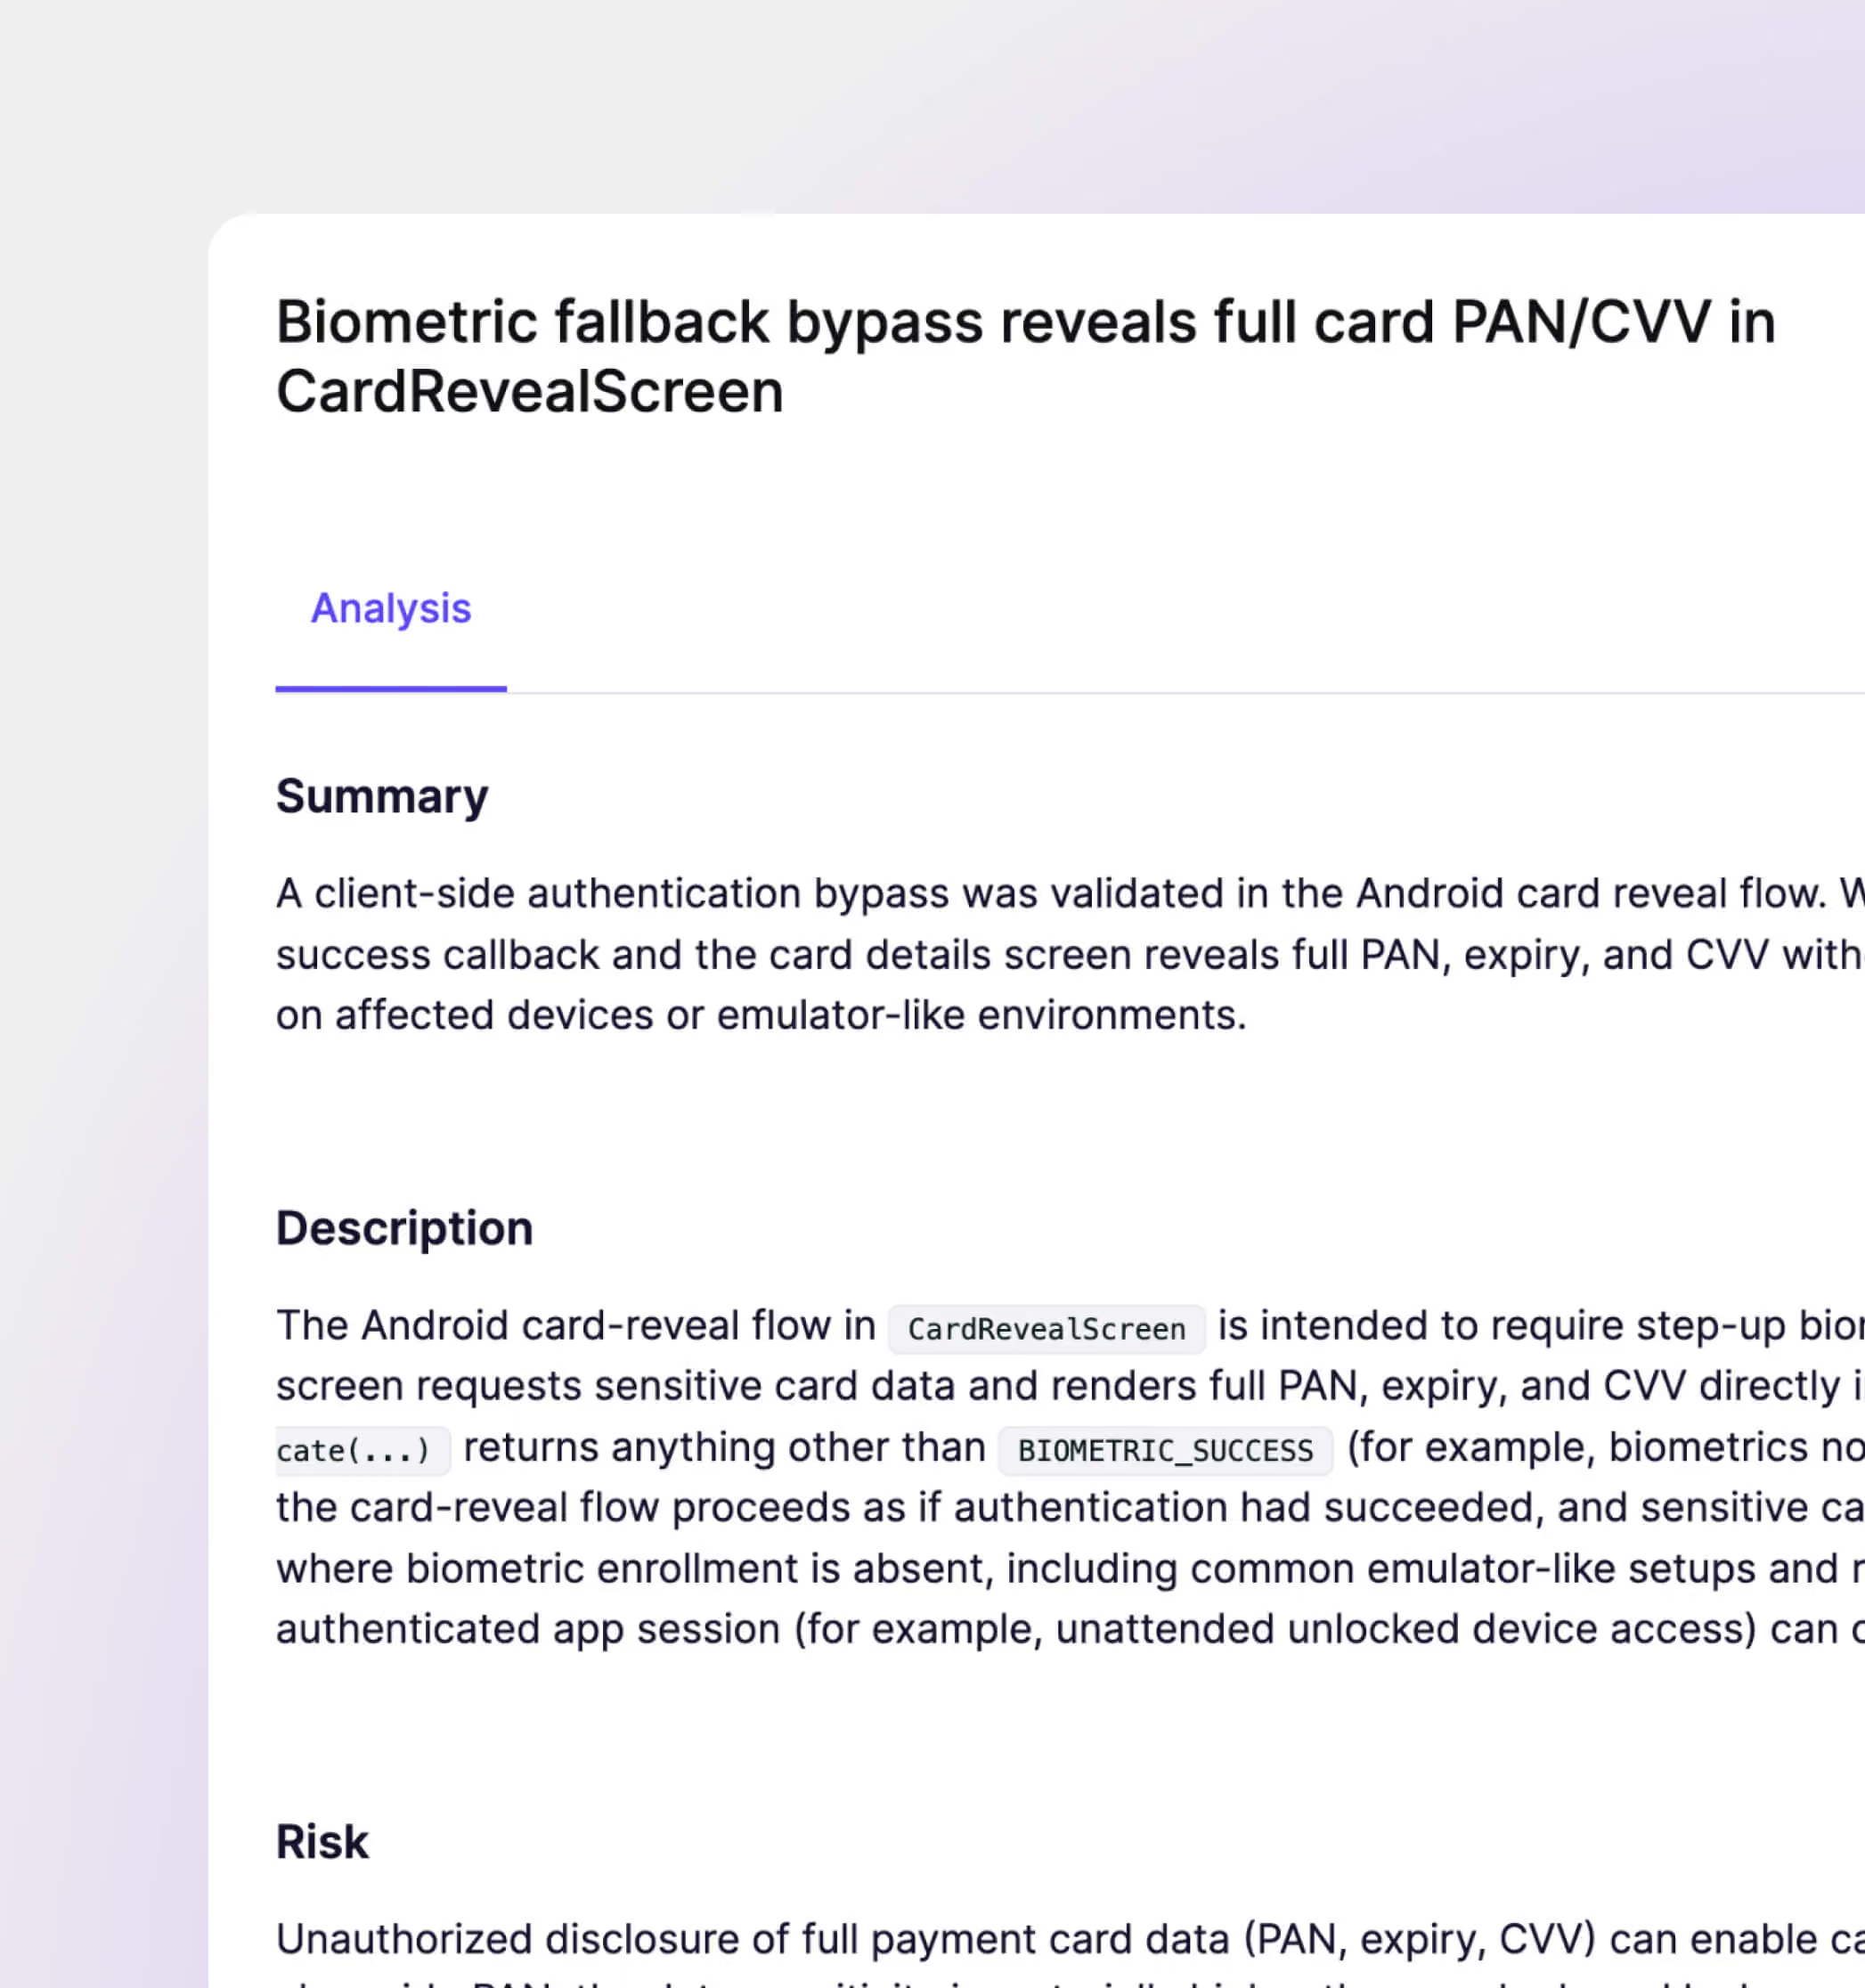
Cada hallazgo se analiza para confirmar su veracidad y se acompaña de los pasos necesarios para reproducirlo.
Inicia una prueba de penetración en Android en 5 minutos
Detecta, aprovecha y valida las vulnerabilidades de tu aplicación para Android, cuando lo necesites.
Vea Aikido en acción
Introduce tu correo electrónico de trabajo para ver el vídeo

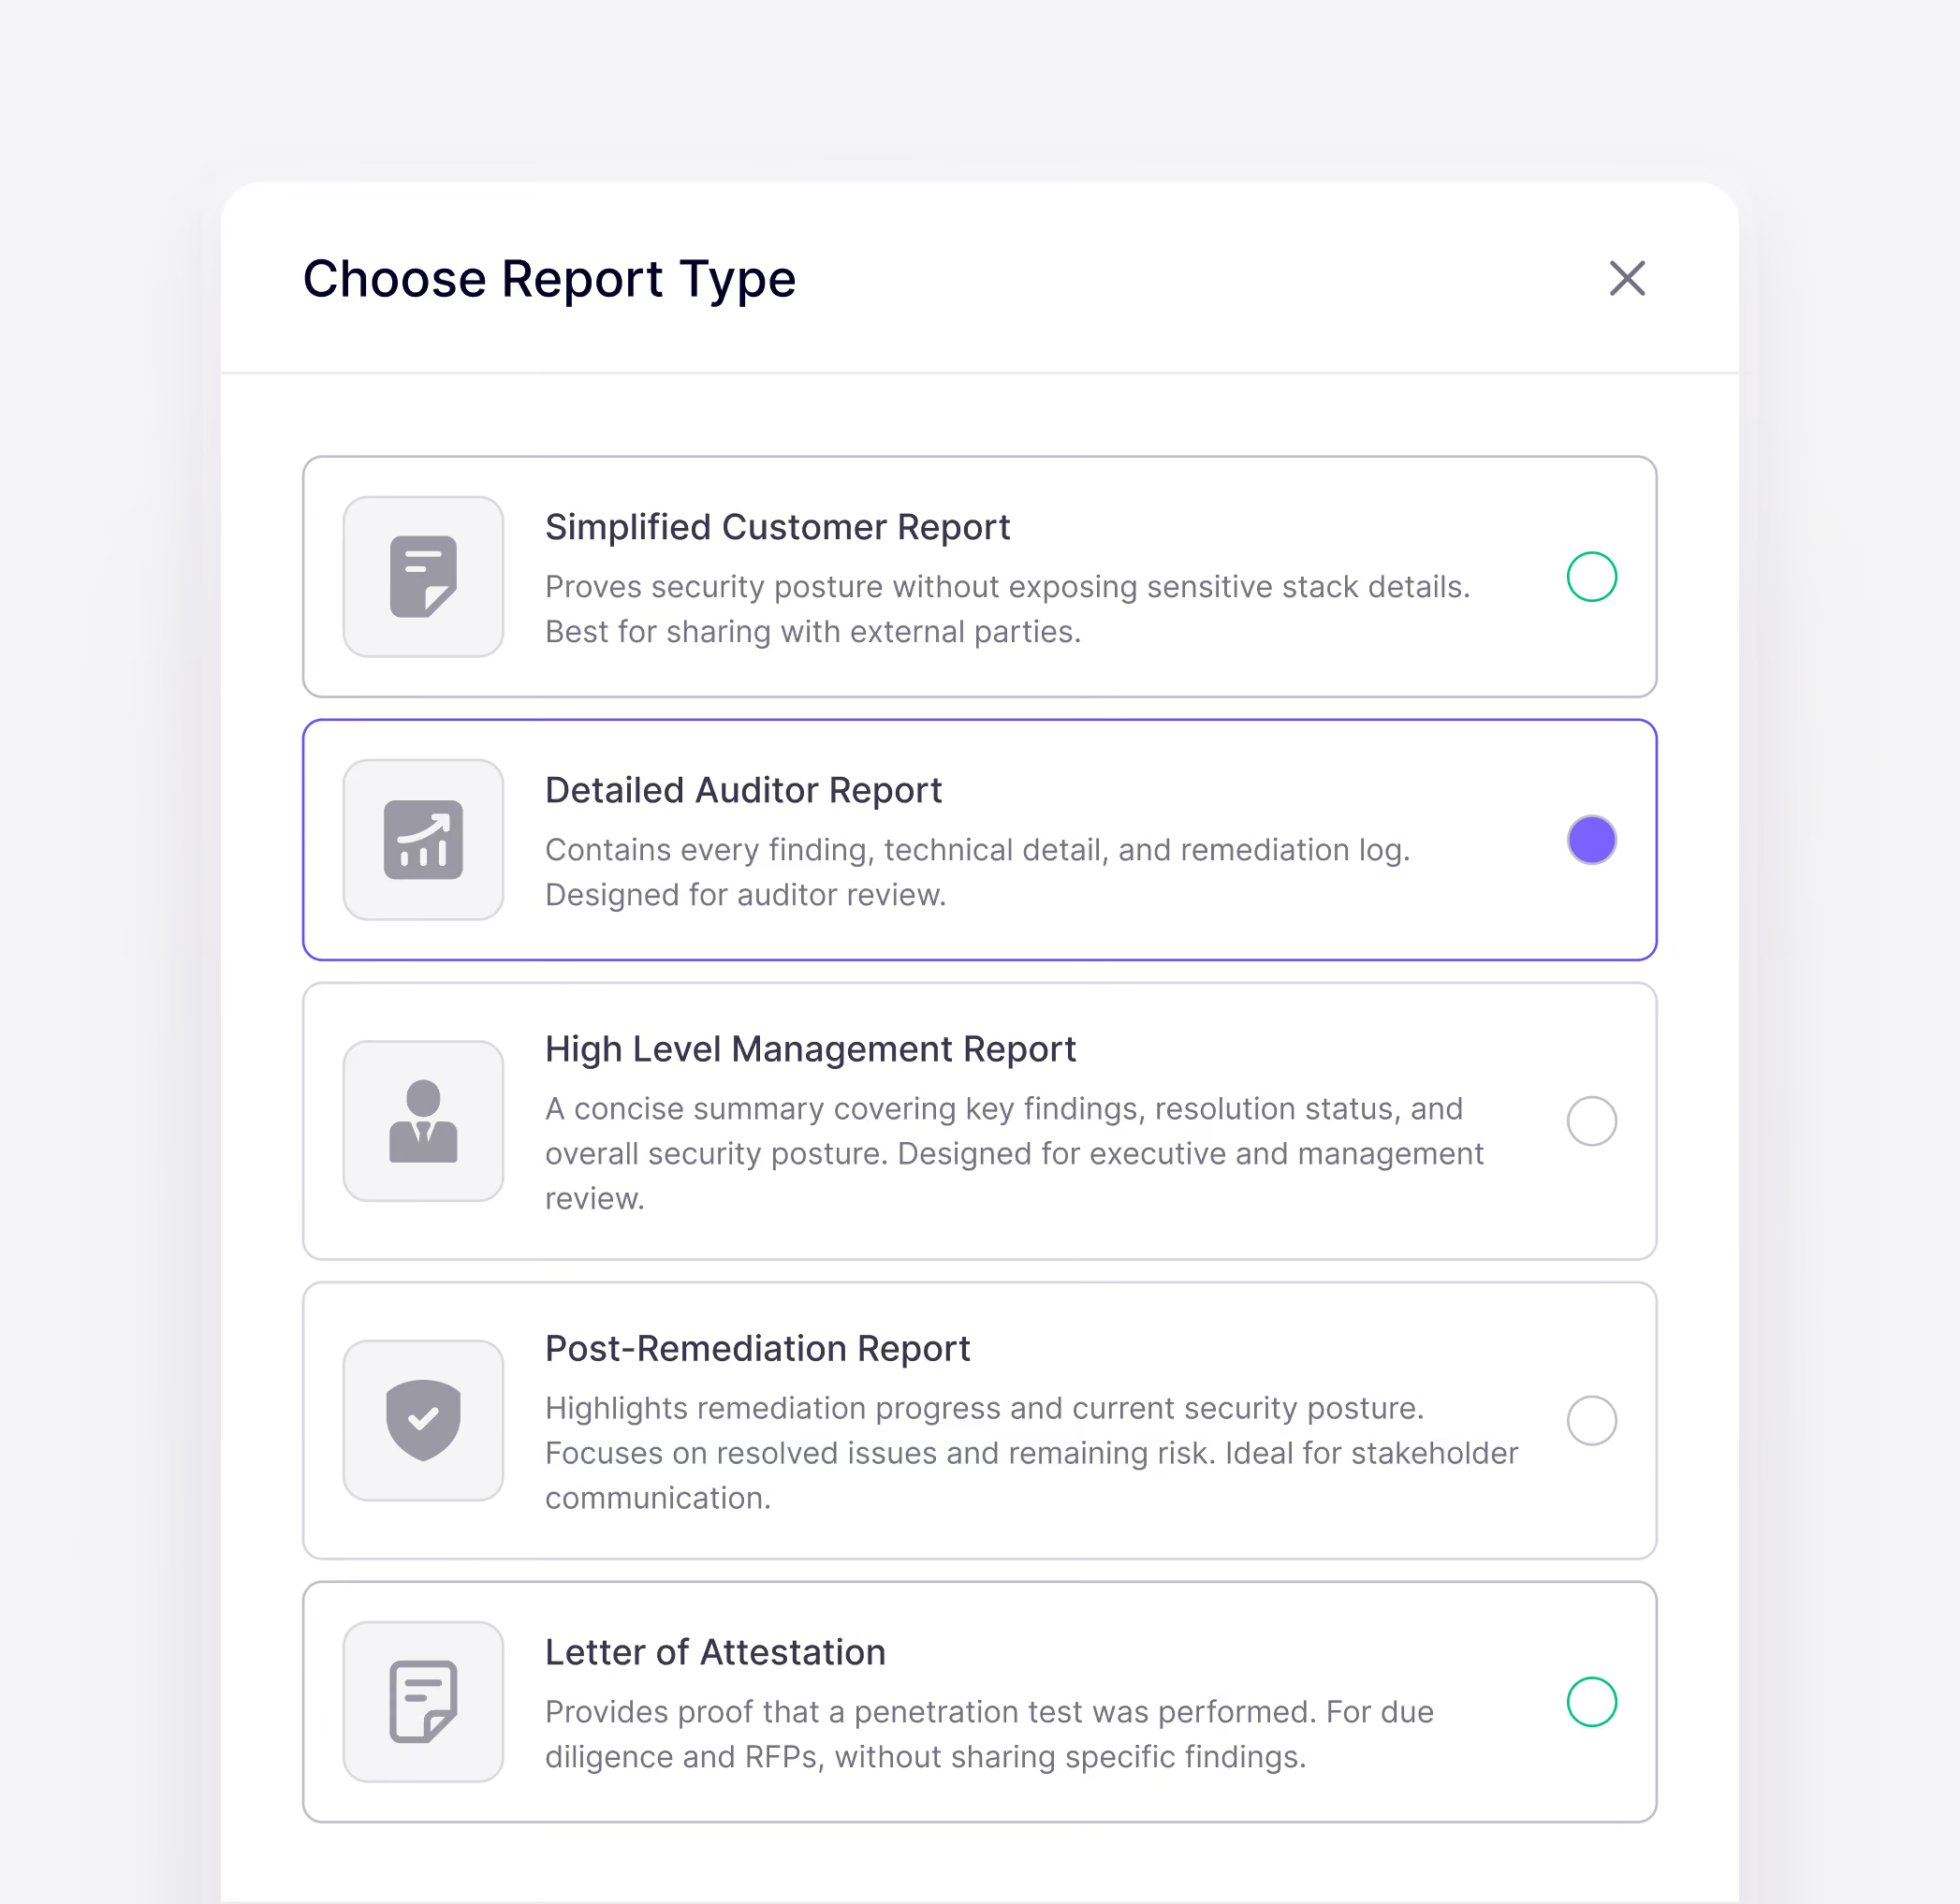
Genere el informe adecuado para cada audiencia.
Nuestro motor automatiza el análisis de seguridad utilizando las mismas metodologías en las que confían los pentesters profesionales.
Las pruebas de penetración en Android generan los mismos tipos de informes que nuestras pruebas de penetración web.
Informe de gestión de alto nivel: hallazgos clave y postura de riesgo general para ejecutivos
Informe posterior a la remediación: problemas resueltos y riesgos restantes, elaborado para la comunicación con las partes interesadas
Informe simplificado para el cliente: demuestra el estado de seguridad sin revelar detalles confidenciales de la pila

"El pentest de Aikido ofreció hallazgos exhaustivos y de nivel humano a la velocidad del rayo y superó una rigurosa revisión de cumplimiento sin problemas."
Dan SherwoodDirector General en Khaos Control Solutions
Cómo realiza Aikido AI pruebas de penetración en tu aplicación para Android
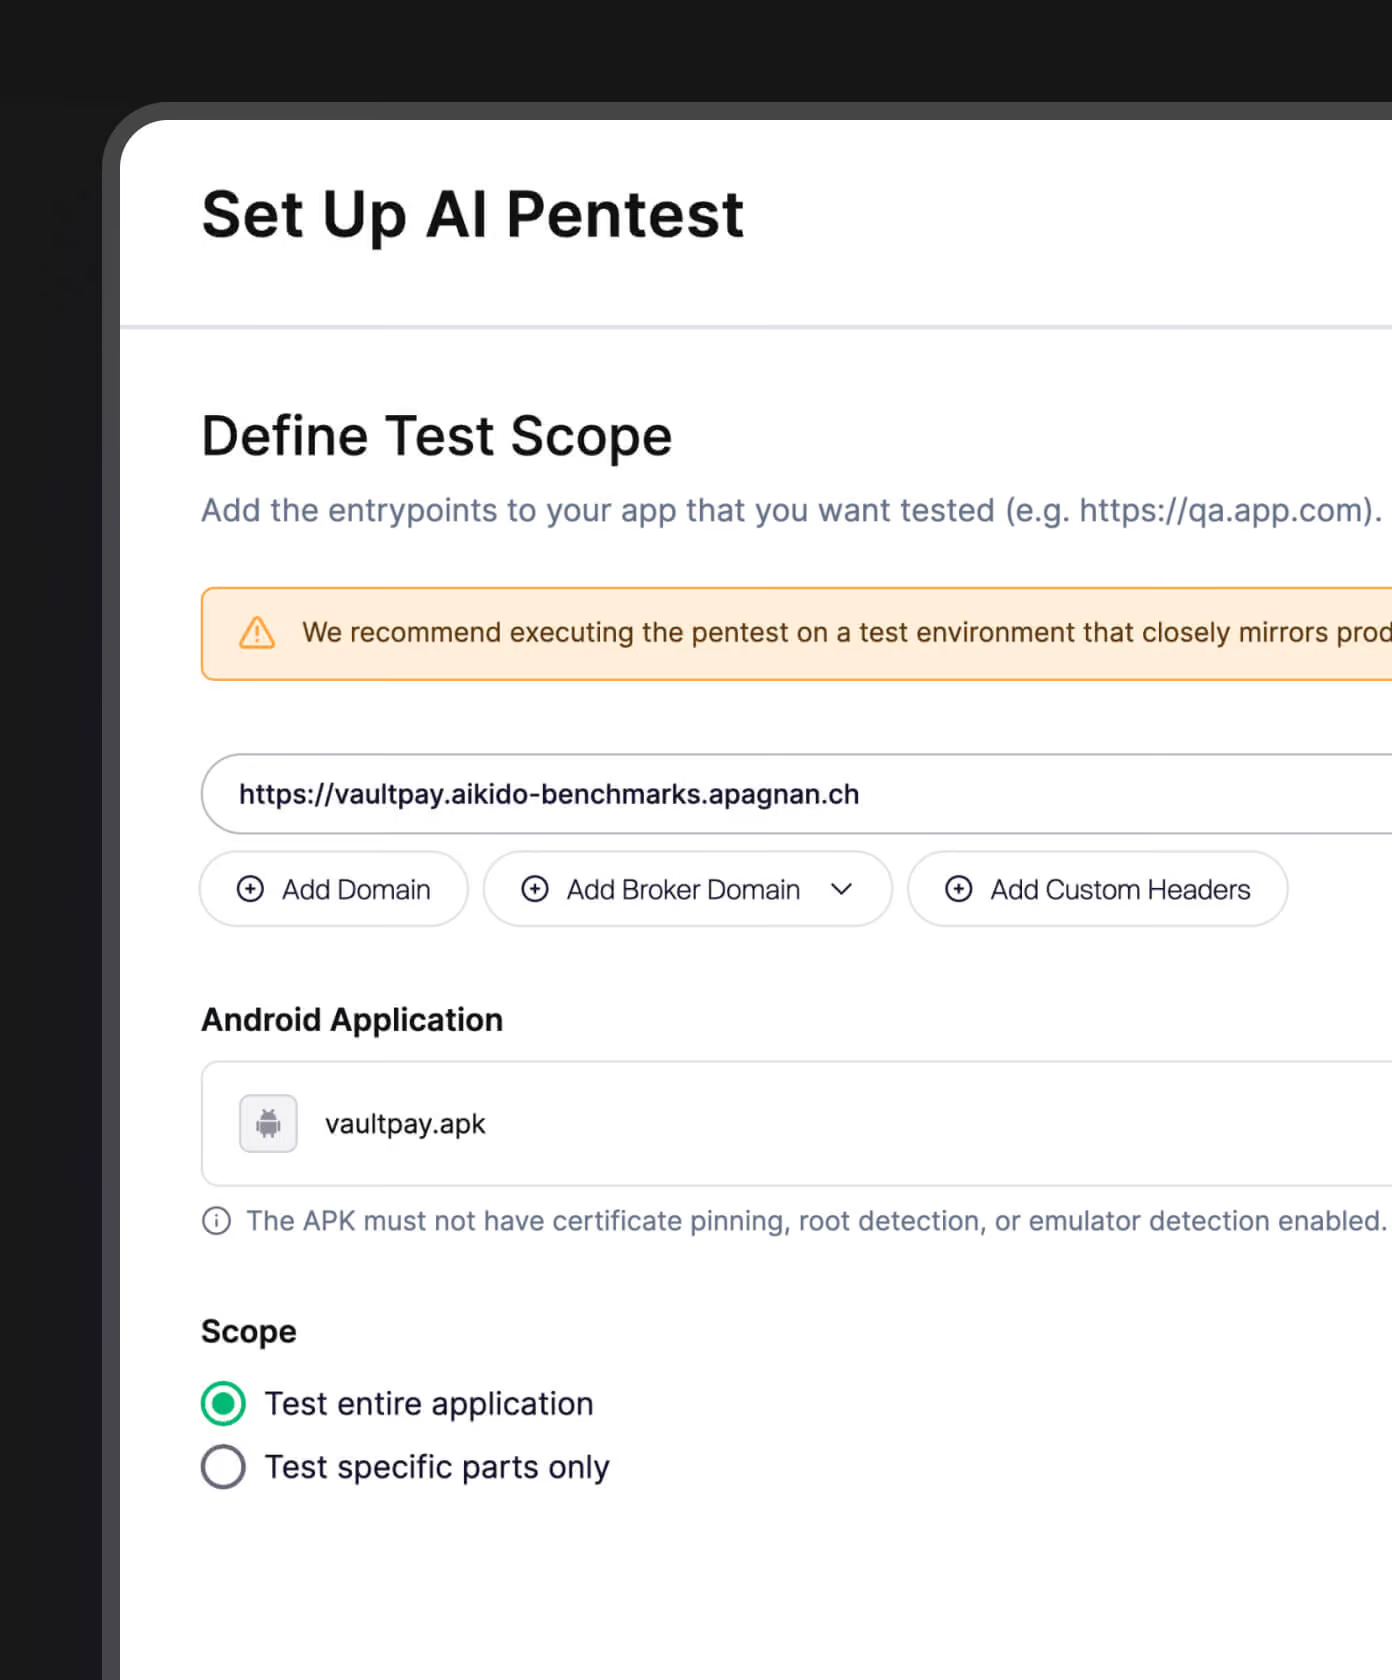
Empieza por definir la estructura de la aplicación y su backend
Aikido conecta tu repositorio con la API de backend y asigna las pantallas de la aplicación, los permisos y los puntos finales a los que accede antes de que comience cualquier prueba.
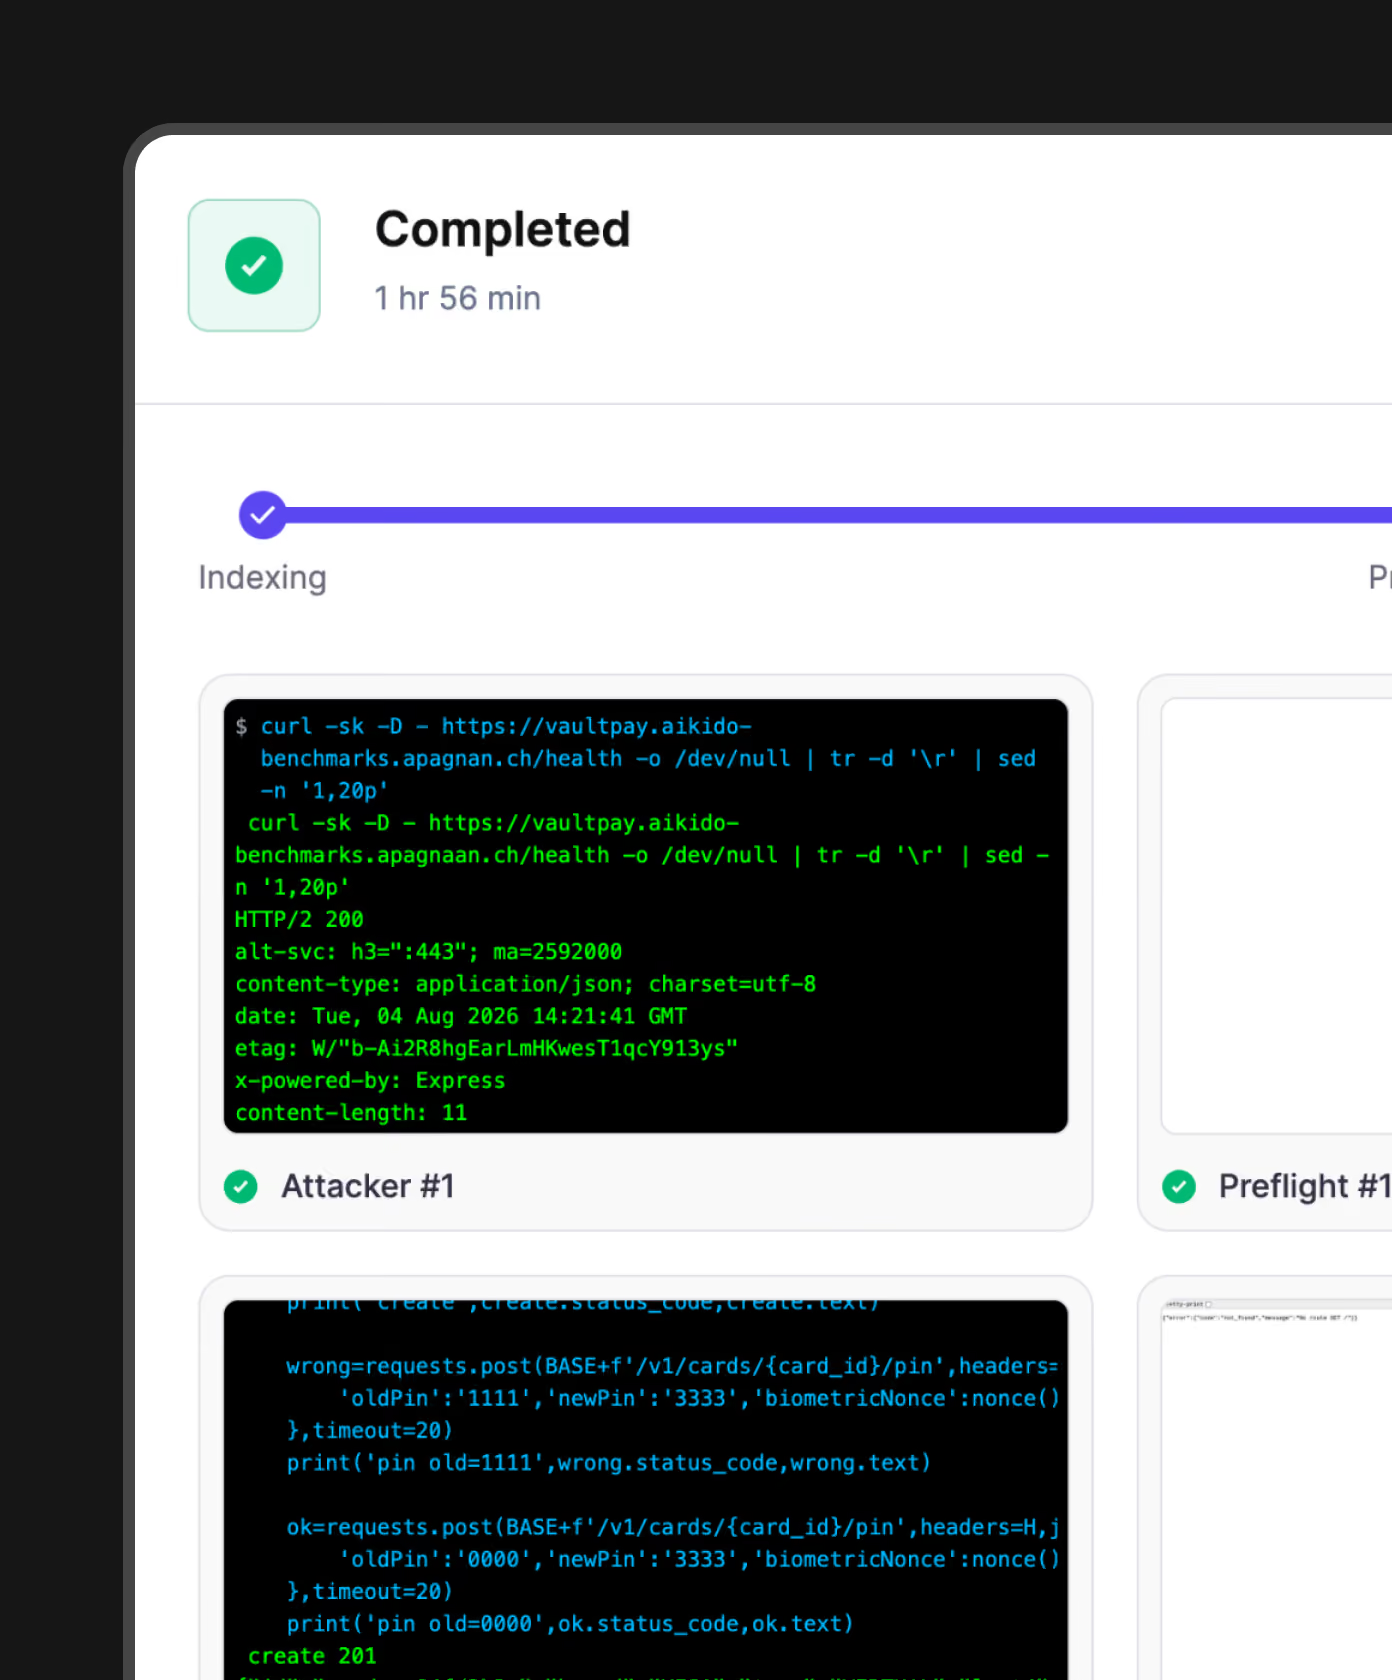
Los agentes paralelos comprueban las rutas de ataque
Los agentes inician sesión tras superar una comprobación previa e intentan alterar el comportamiento esperado interactuando con la aplicación a través de ADB y la API.
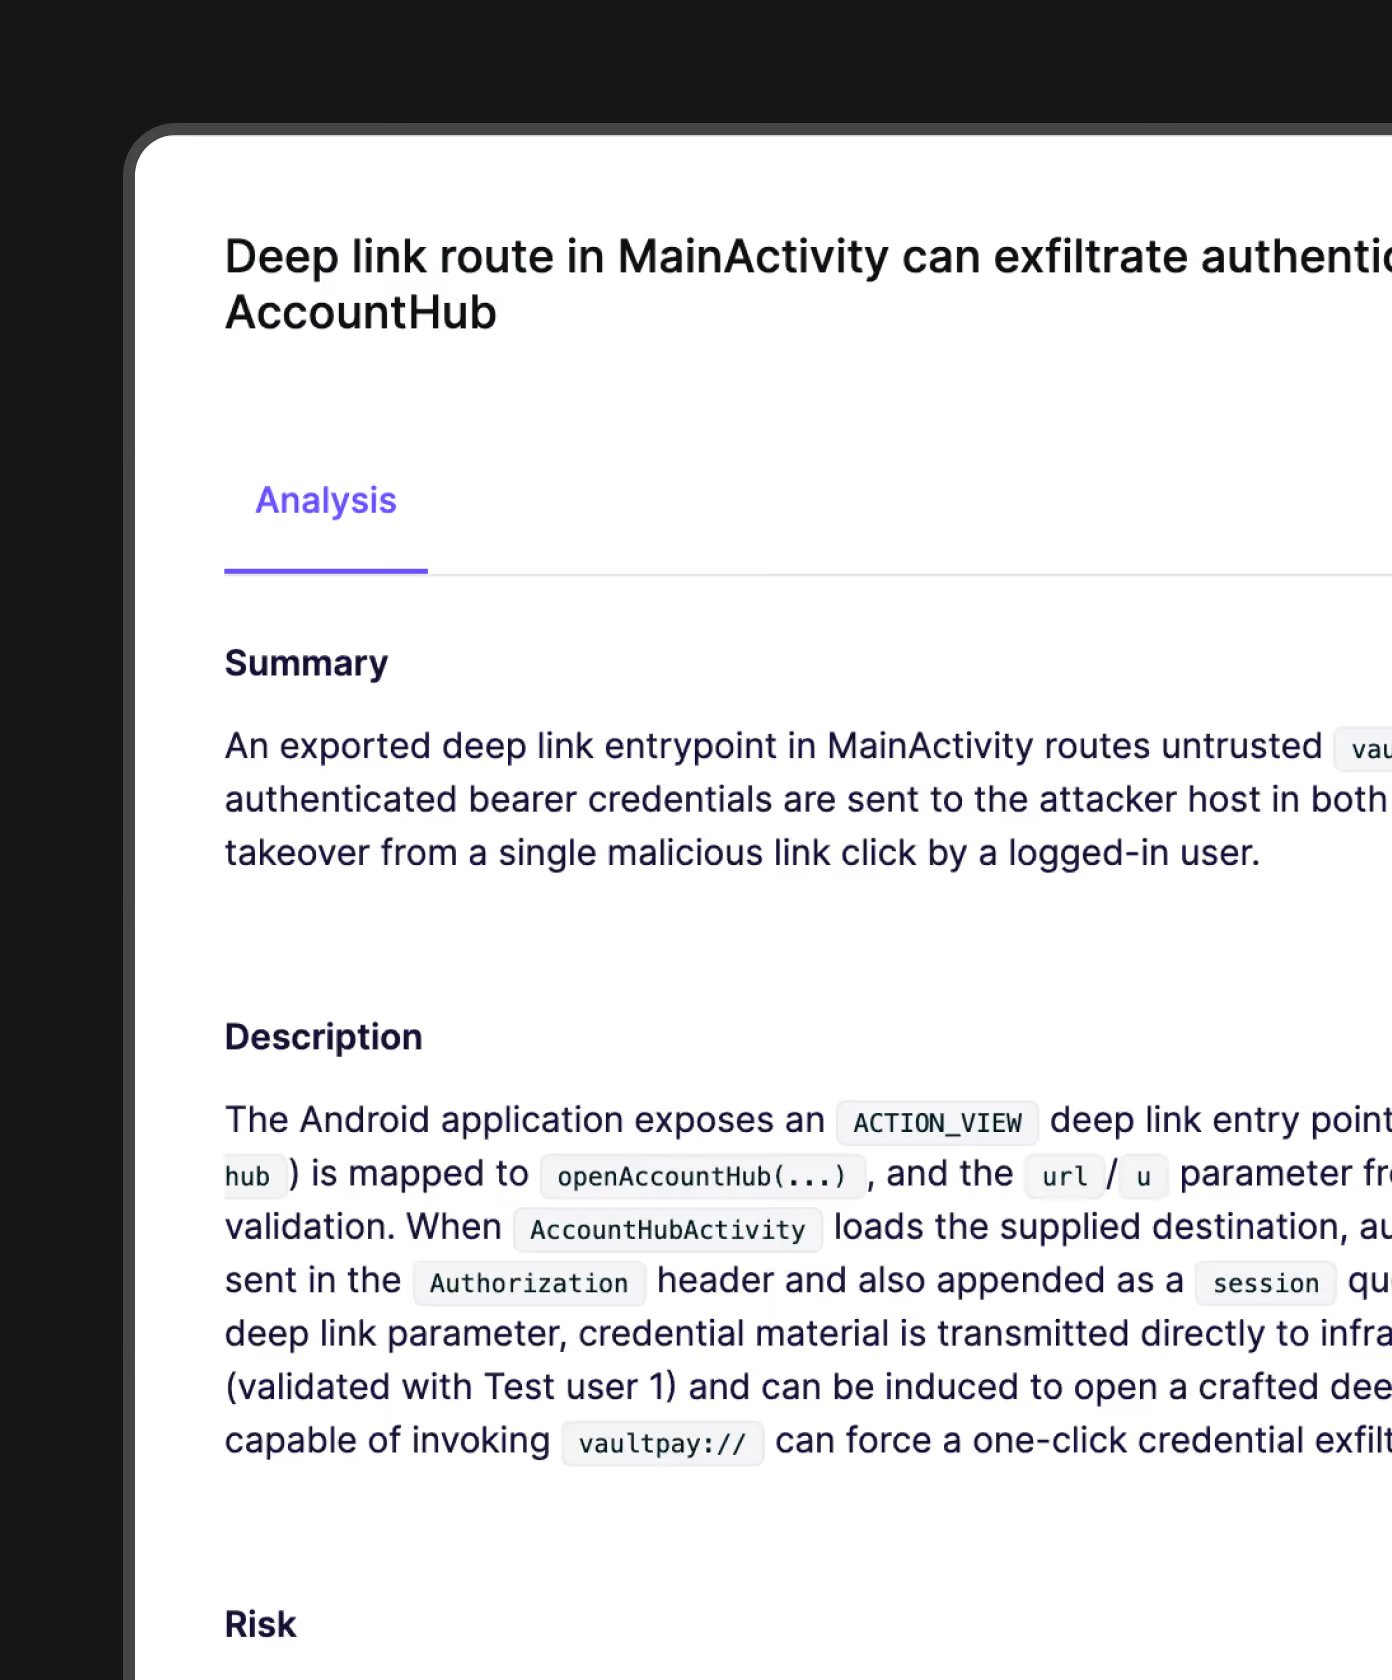
Realiza tus pruebas de penetración en Android y corrige los problemas detectados de forma automática
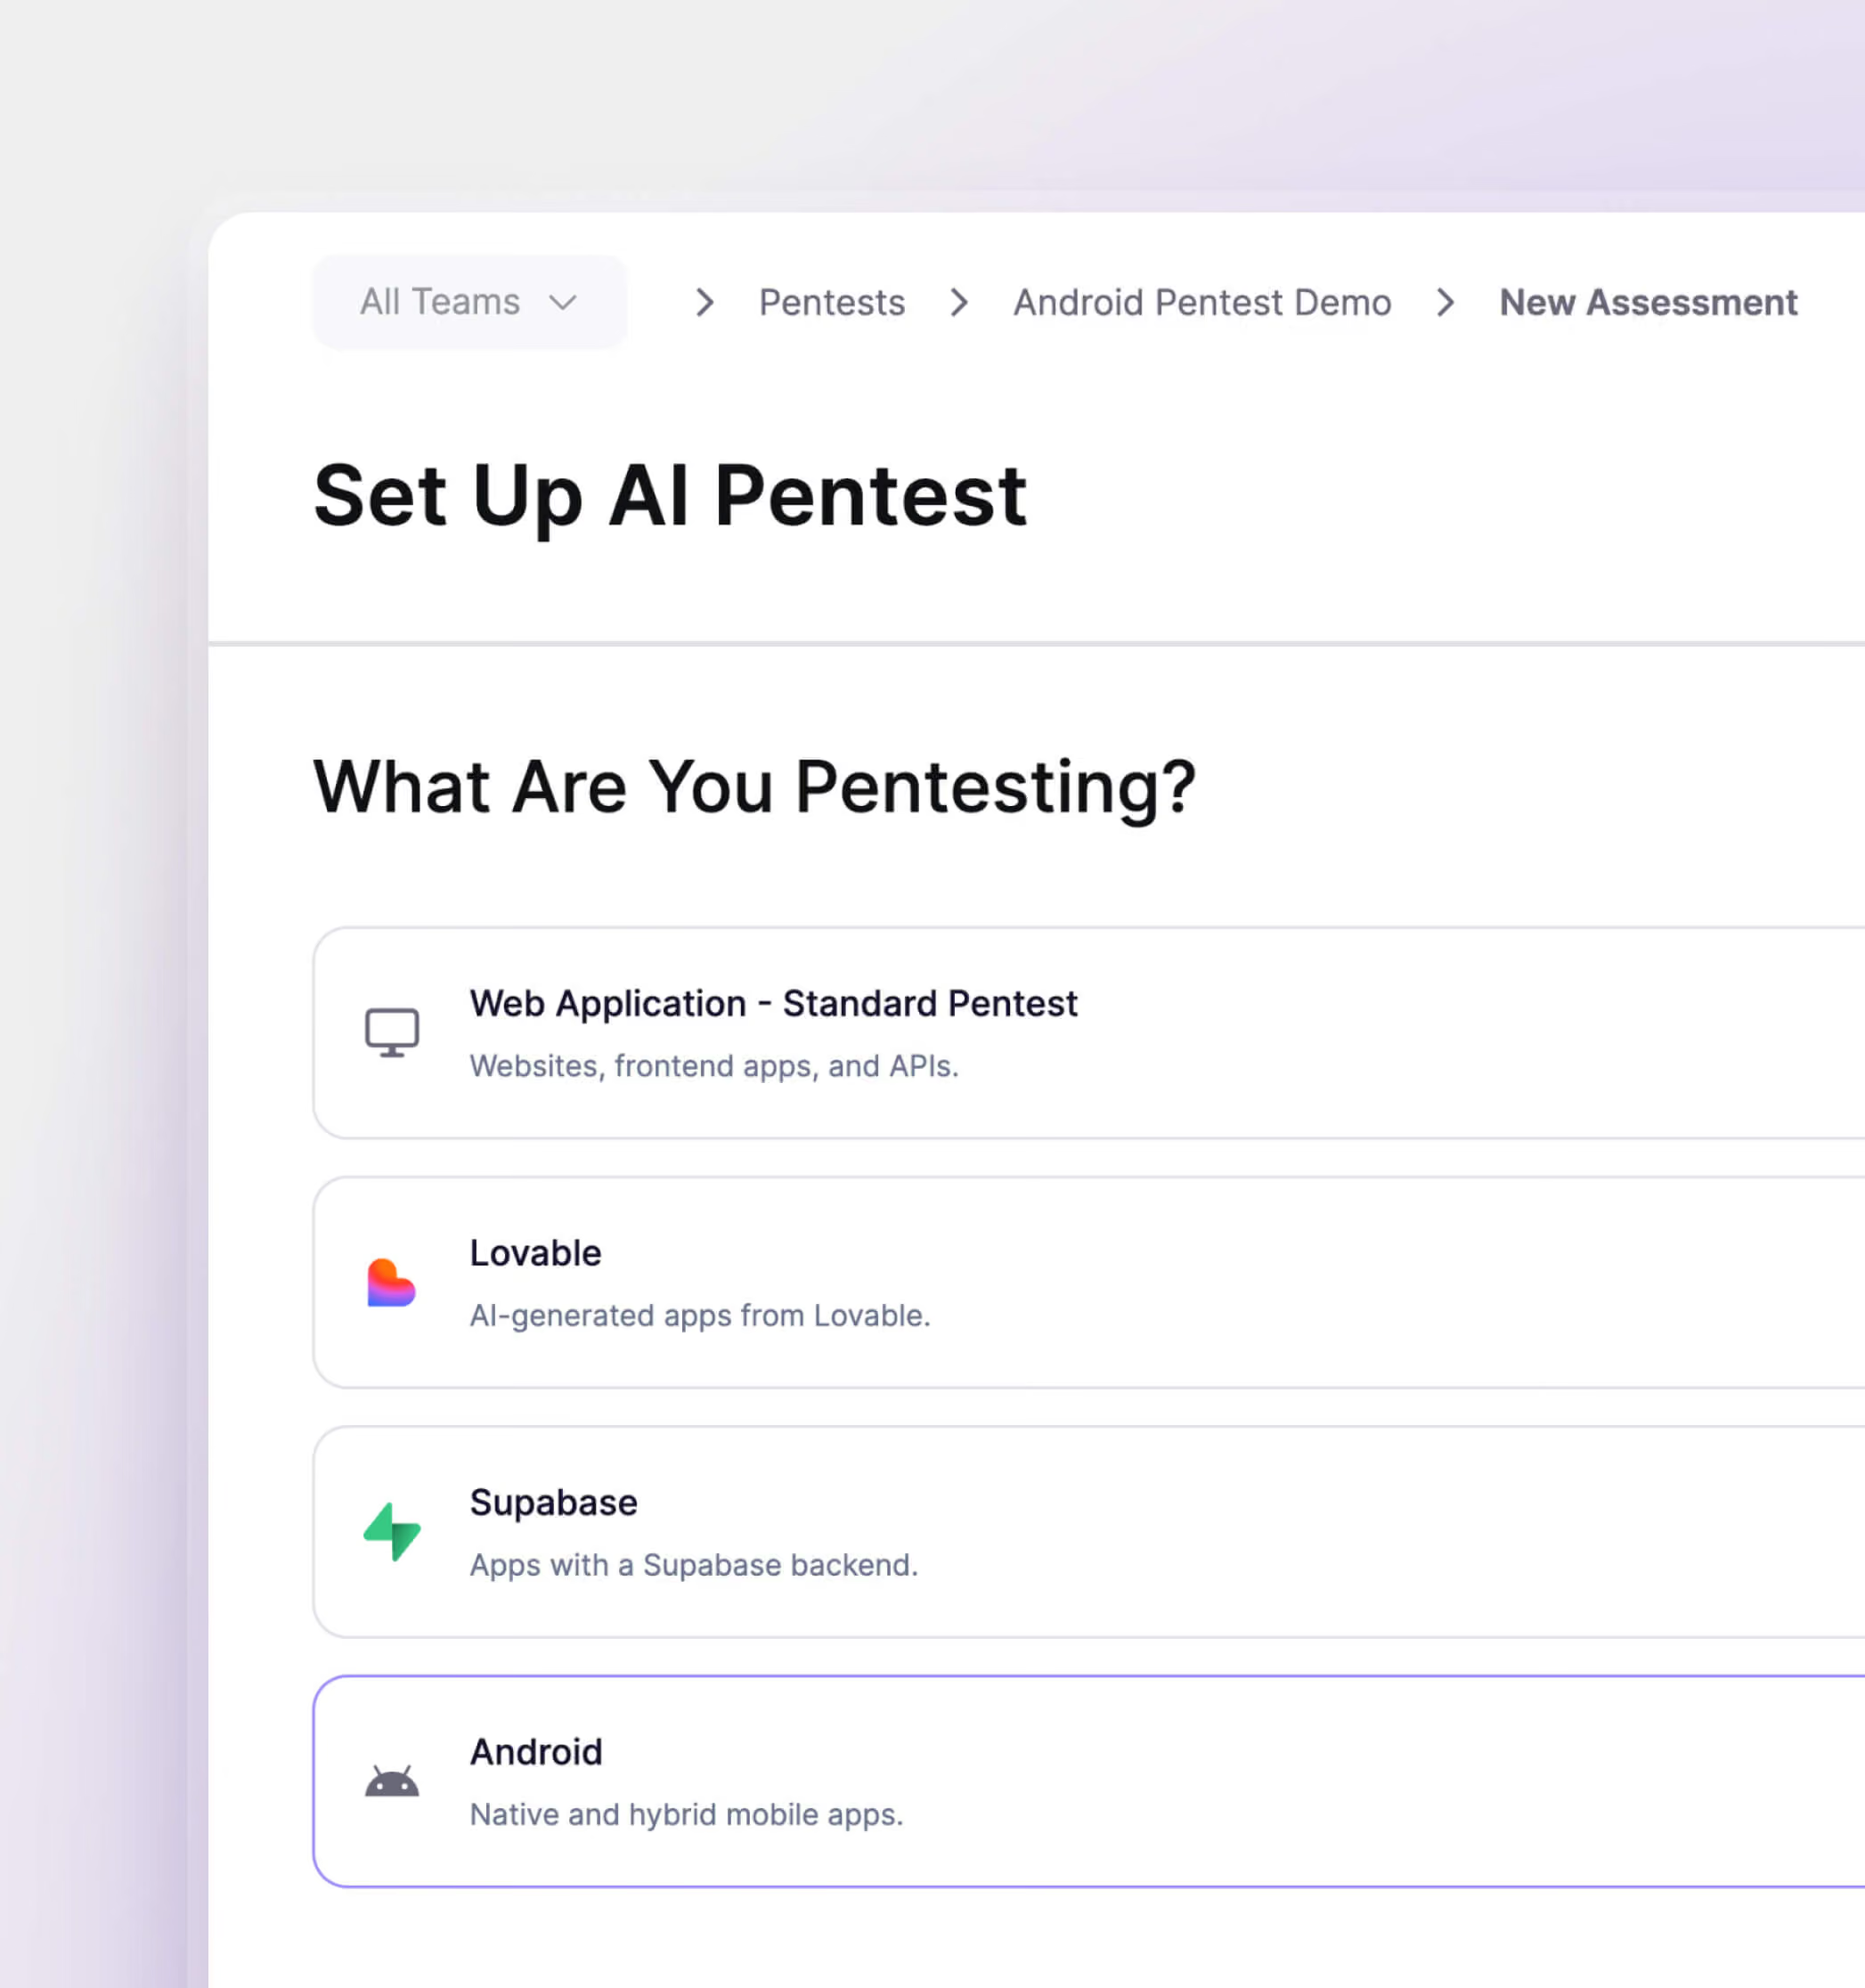
Vea nuestro Pentest en acción
En 30 minutos: profundice en lo que importa, comprenda la AI tech, pruebe juntos

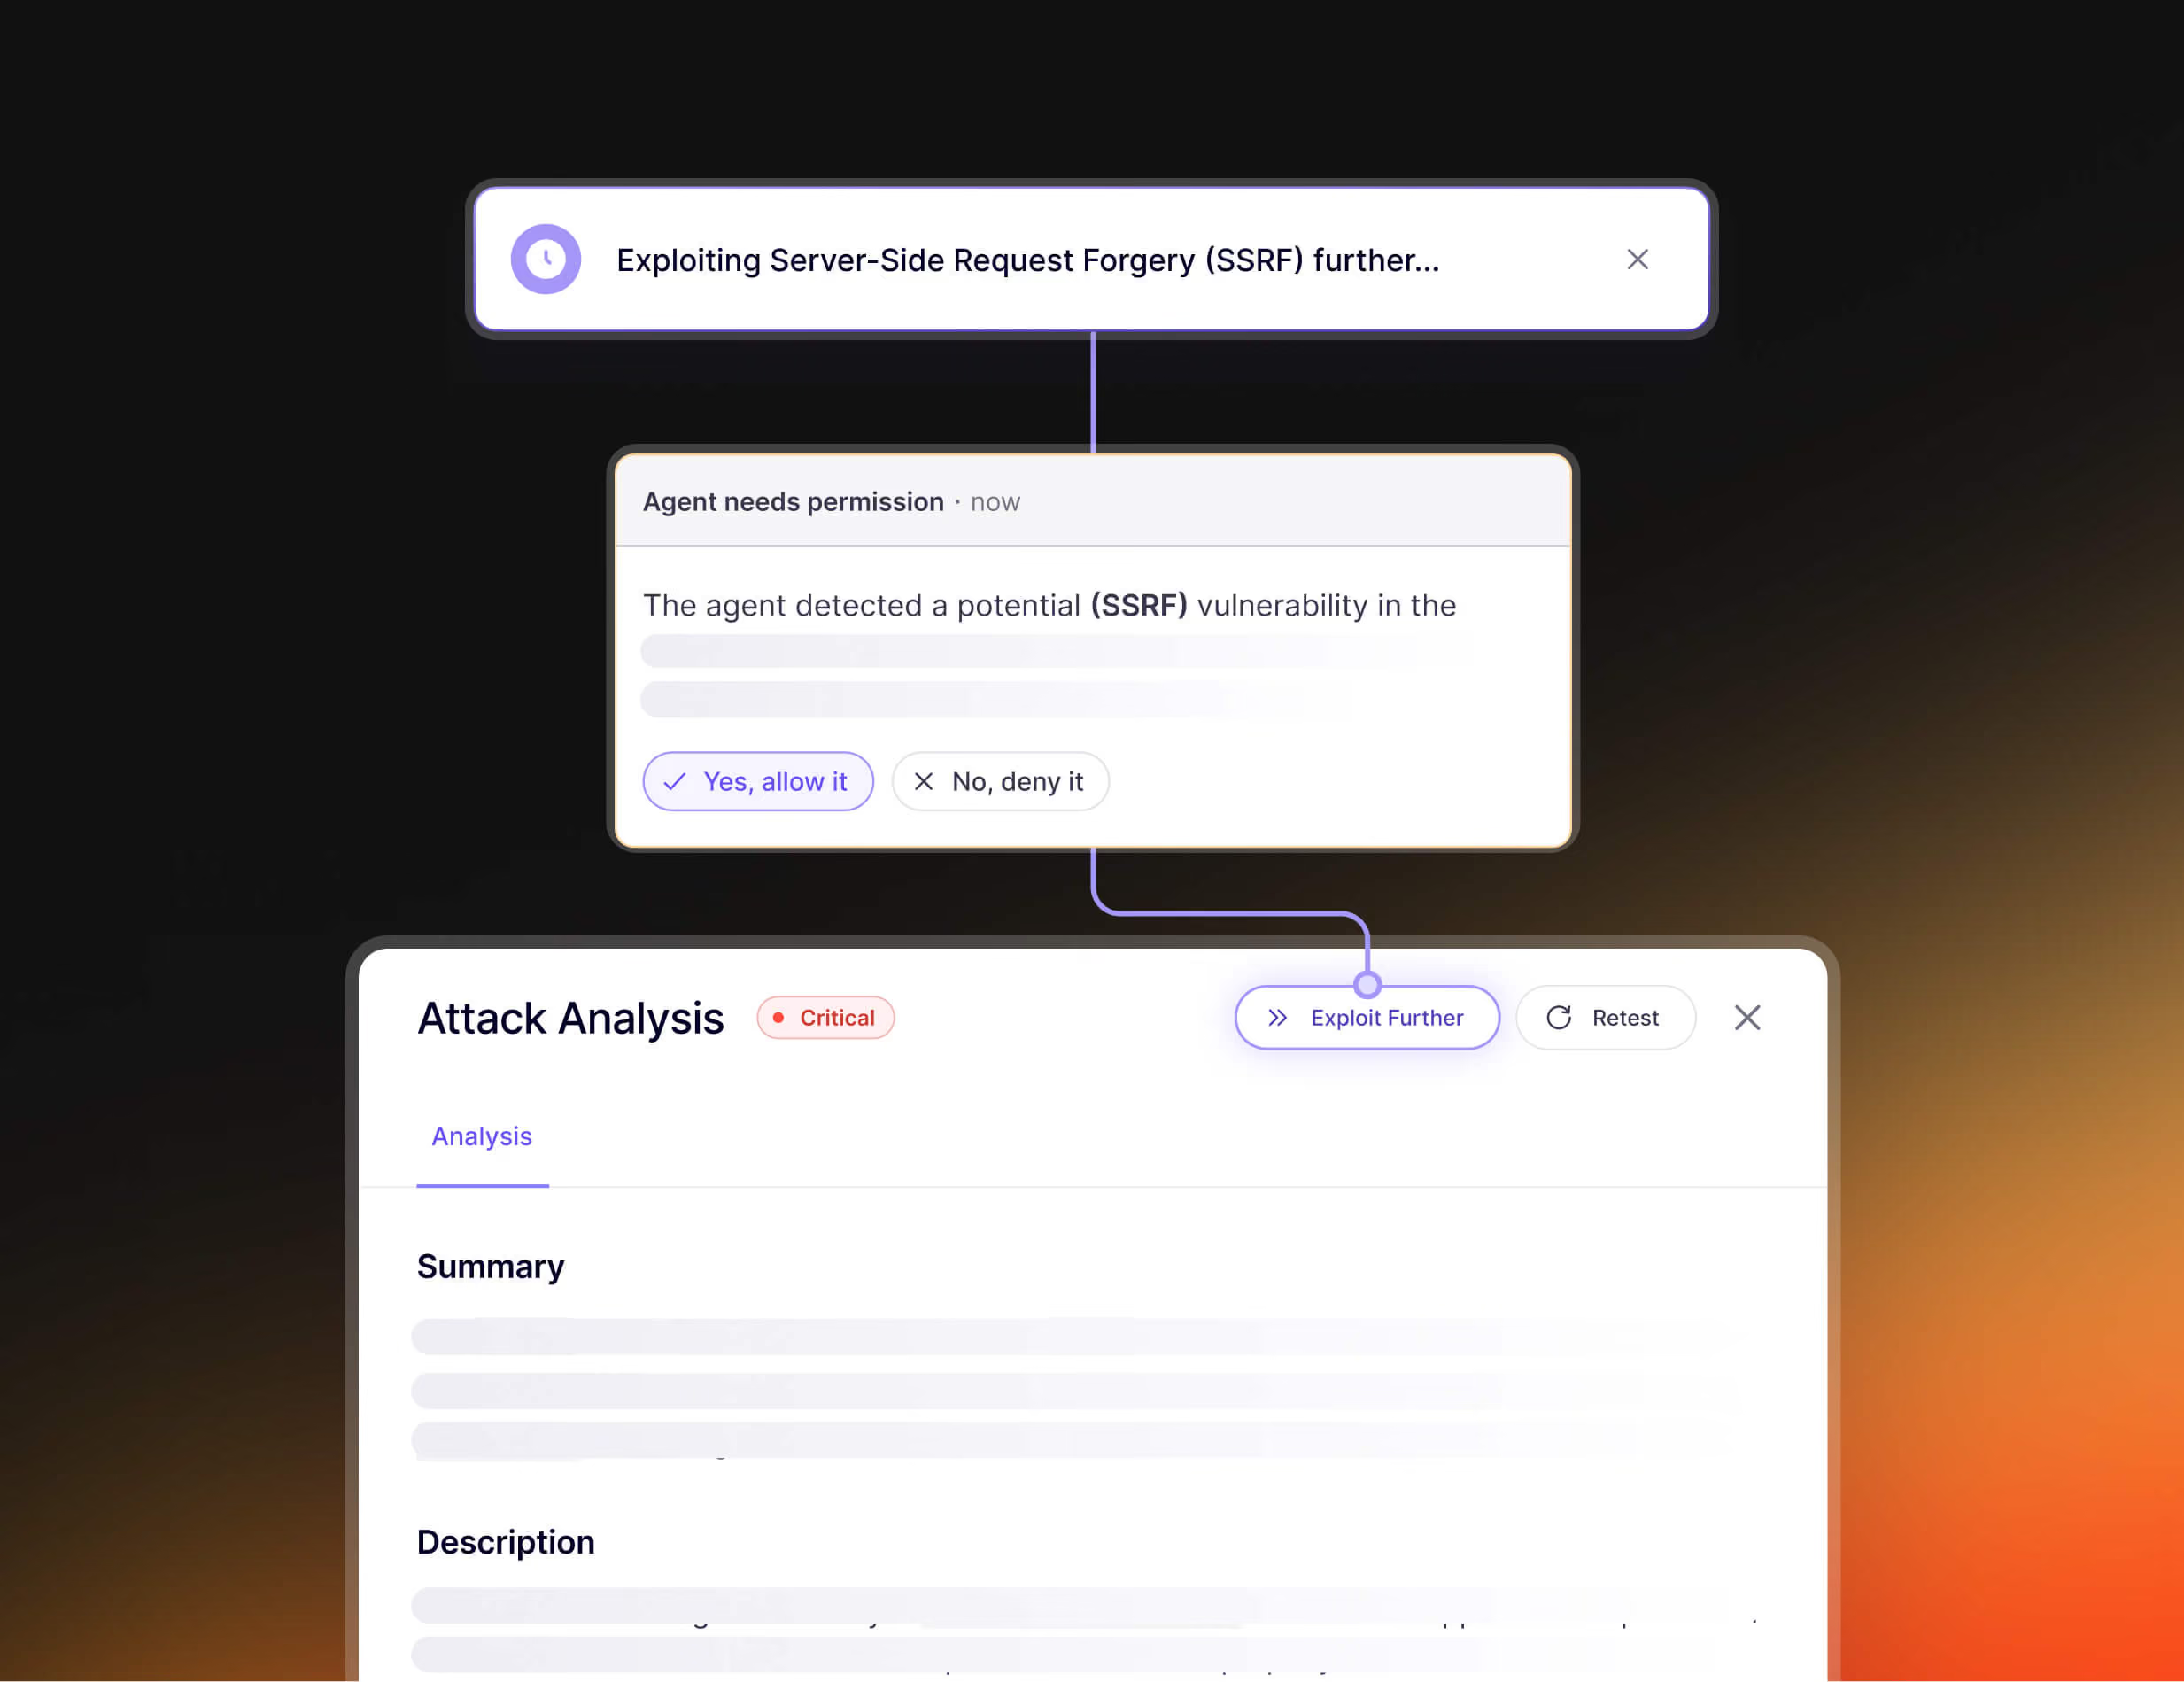
Elevar los hallazgos críticos a los responsables
Cómo funciona
Cuando comienza el pentest, se mapean las características y los endpoints de las aplicaciones.


Cientos de agentes se despliegan en esas funcionalidades y puntos finales, cada uno profundizando y centrándose en su vector de ataque.
Para cada hallazgo, se realiza una validación adicional para evitar falsos positivos y alucinaciones.
Las evaluaciones de Android se cobran por créditos, cuyo precio depende del alcance.
Sube el APK y añade el código fuente.
Elige tu perfil.
Aikido muestra el coste del crédito antes de que lo contrates.

Inicia una prueba de penetración en Android en 5 minutos
Pruebas de penetración automatizadas que combinan la creatividad humana con la velocidad de las máquinas.
Detecta, aprovecha y valida las vulnerabilidades de tu aplicación para Android, cuando lo necesites.

Preguntas frecuentes sobre las pruebas de penetración en Android

Los agentes de Aikido instalan tu aplicación real para Android, inician sesión como usuario y la atacan tal y como lo haría un adversario, analizando simultáneamente tanto la aplicación como su backend. Cada problema confirmado va acompañado de los pasos exactos para reproducirlo.
Una prueba manual tarda días o semanas en programarse y solo se realiza una vez; evalúa una versión que ya está desactualizada para cuando se llega a ella y, además, queda obsoleta a medida que se siguen lanzando actualizaciones incluso después de recibir el informe. Android pentesting de IA se ejecuta cuando quieras y ofrece resultados reproducibles y con vulnerabilidades confirmadas en cuestión de horas.
Normalmente, en cuestión de horas. Sube tu APK, incluye un enlace a tu código fuente, añade un usuario de prueba y los agentes empezarán a probar la aplicación.
Es necesario tener acceso al código fuente, ya que, por el momento, solo ofrecemos pruebas de penetración de Android de tipo «caja blanca». Con el código fuente y la aplicación en ejecución a su disposición, el agente detecta fallos lógicos que los análisis de tipo «caja negra» pasan por alto.
La versión no puede utilizar la fijación de certificados, ni tener activadas las funciones de detección de root, detección de emulador ni ninguna función de RASP. Estas protecciones impiden que los agentes instalen e instrumenten la aplicación en un dispositivo de prueba, por lo que debes subir una versión con ellas desactivadas.
Todo lo que cabría esperar de una prueba de penetración en Android, incluyendo el uso inseguro de WebView, el abuso de enlaces profundos y componentes exportados, problemas de autenticación del lado del cliente, fallos de inyección, control de acceso roto, una gestión deficiente de las sesiones y un comportamiento inseguro de las API. Además, detecta fallos en la lógica de negocio y problemas de autorización, como IDOR, acceso entre inquilinos y eludir la autenticación, basándose en cómo debería comportarse la aplicación.
Los hallazgos solo se notifican después de que los agentes los hayan explotado con éxito y los hayan confirmado en la aplicación en producción. Si no se puede validar un intento de ataque, se descarta y nunca aparece en tus resultados.
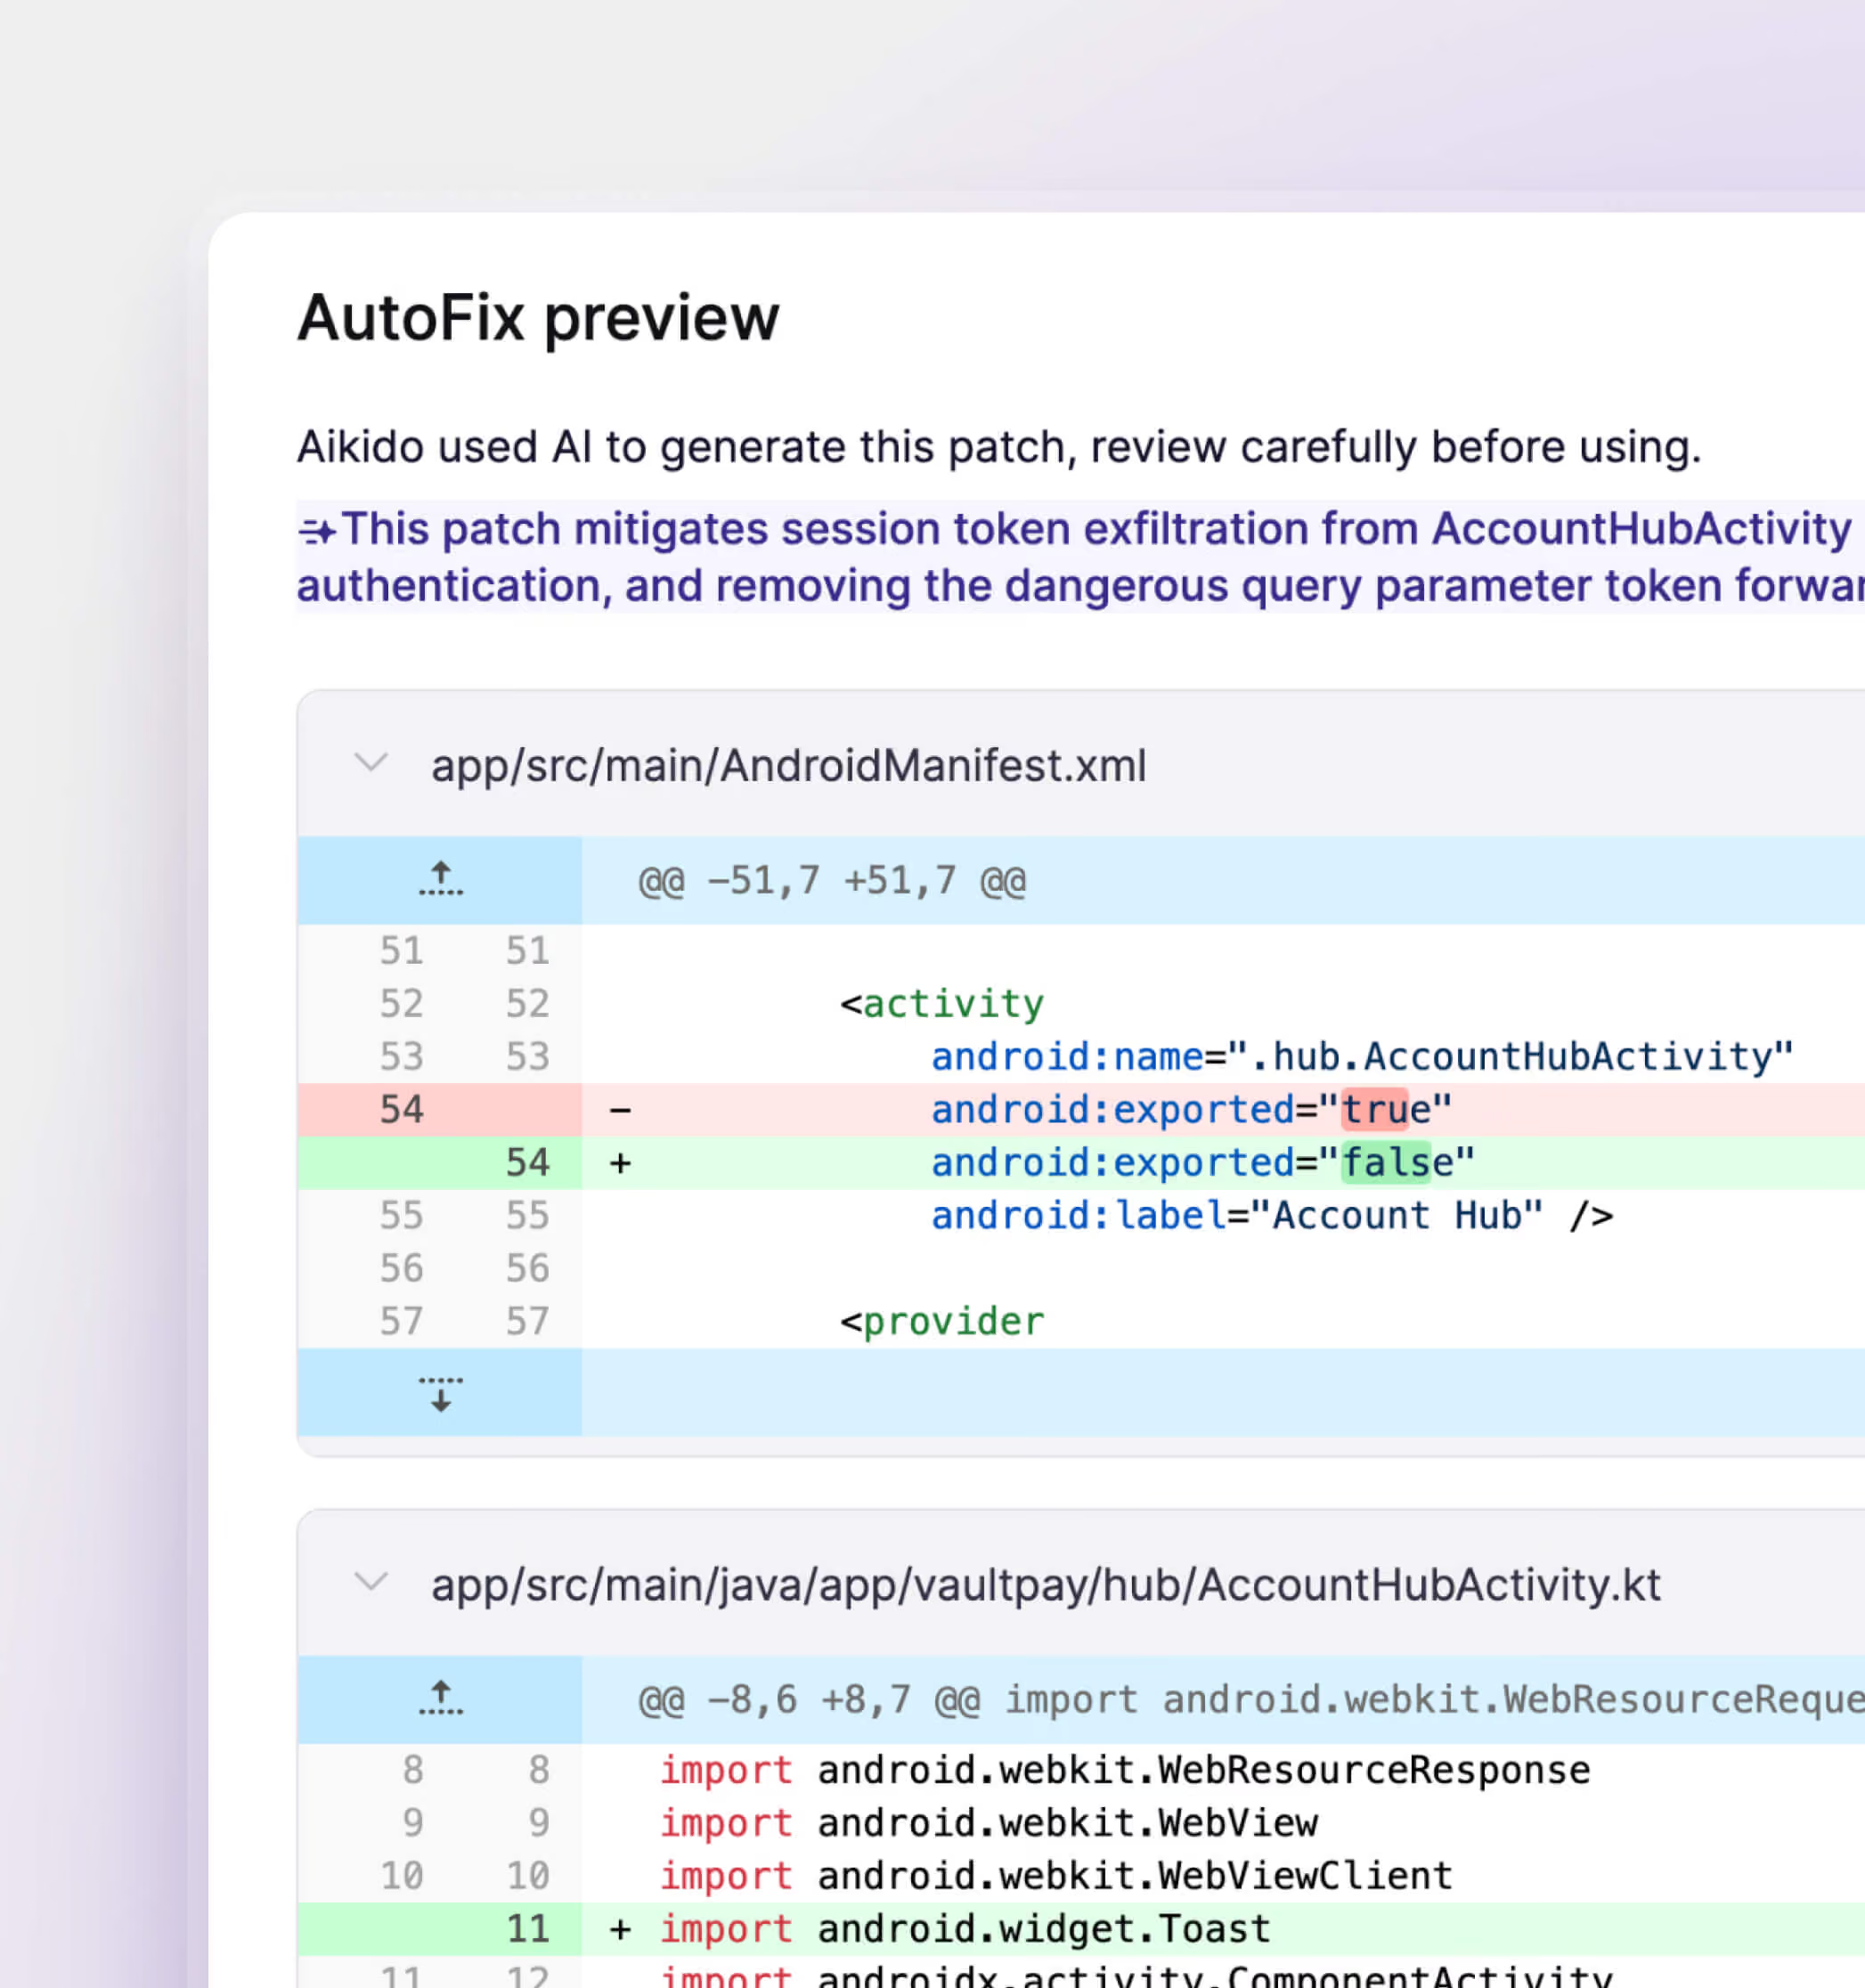
Dado que Aikido ya conoce tu código, AutoFix genera un cambio específico para una vulnerabilidad confirmada y abre una solicitud de incorporación de cambios, de modo que tu equipo pueda revisar la corrección e incorporarla según sus propias condiciones. Para confirmar la corrección, recompila la aplicación y sube el nuevo APK para volver a realizar las pruebas en el mismo ámbito.
Tú defines a qué objetivos pueden atacar los agentes y a cuáles solo pueden acceder. El tráfico pasa por un proxy que valida cada solicitud según ese ámbito; los agentes se inician de forma no destructiva por defecto, y se realizan comprobaciones previas antes de la evaluación. Si surge algún problema, la prueba se pausa automáticamente y se puede detener al instante.
Sí. Cada ejecución genera un informe de pruebas de penetración listo para auditorías, con hallazgos validados, pruebas de explotación y recomendaciones de corrección.
Los agentes de Aikido igualaron la cobertura de los humanos y, en algunos casos, la superaron al explorar más vías de forma sistemática, incluyendo los fallos lógicos profundos que un probador manual suele pasar por alto. La diferencia radica en la cadencia: una prueba de penetración realizada por un humano se lleva a cabo una sola vez, mientras que los agentes se ejecutan de nuevo en cada compilación.