

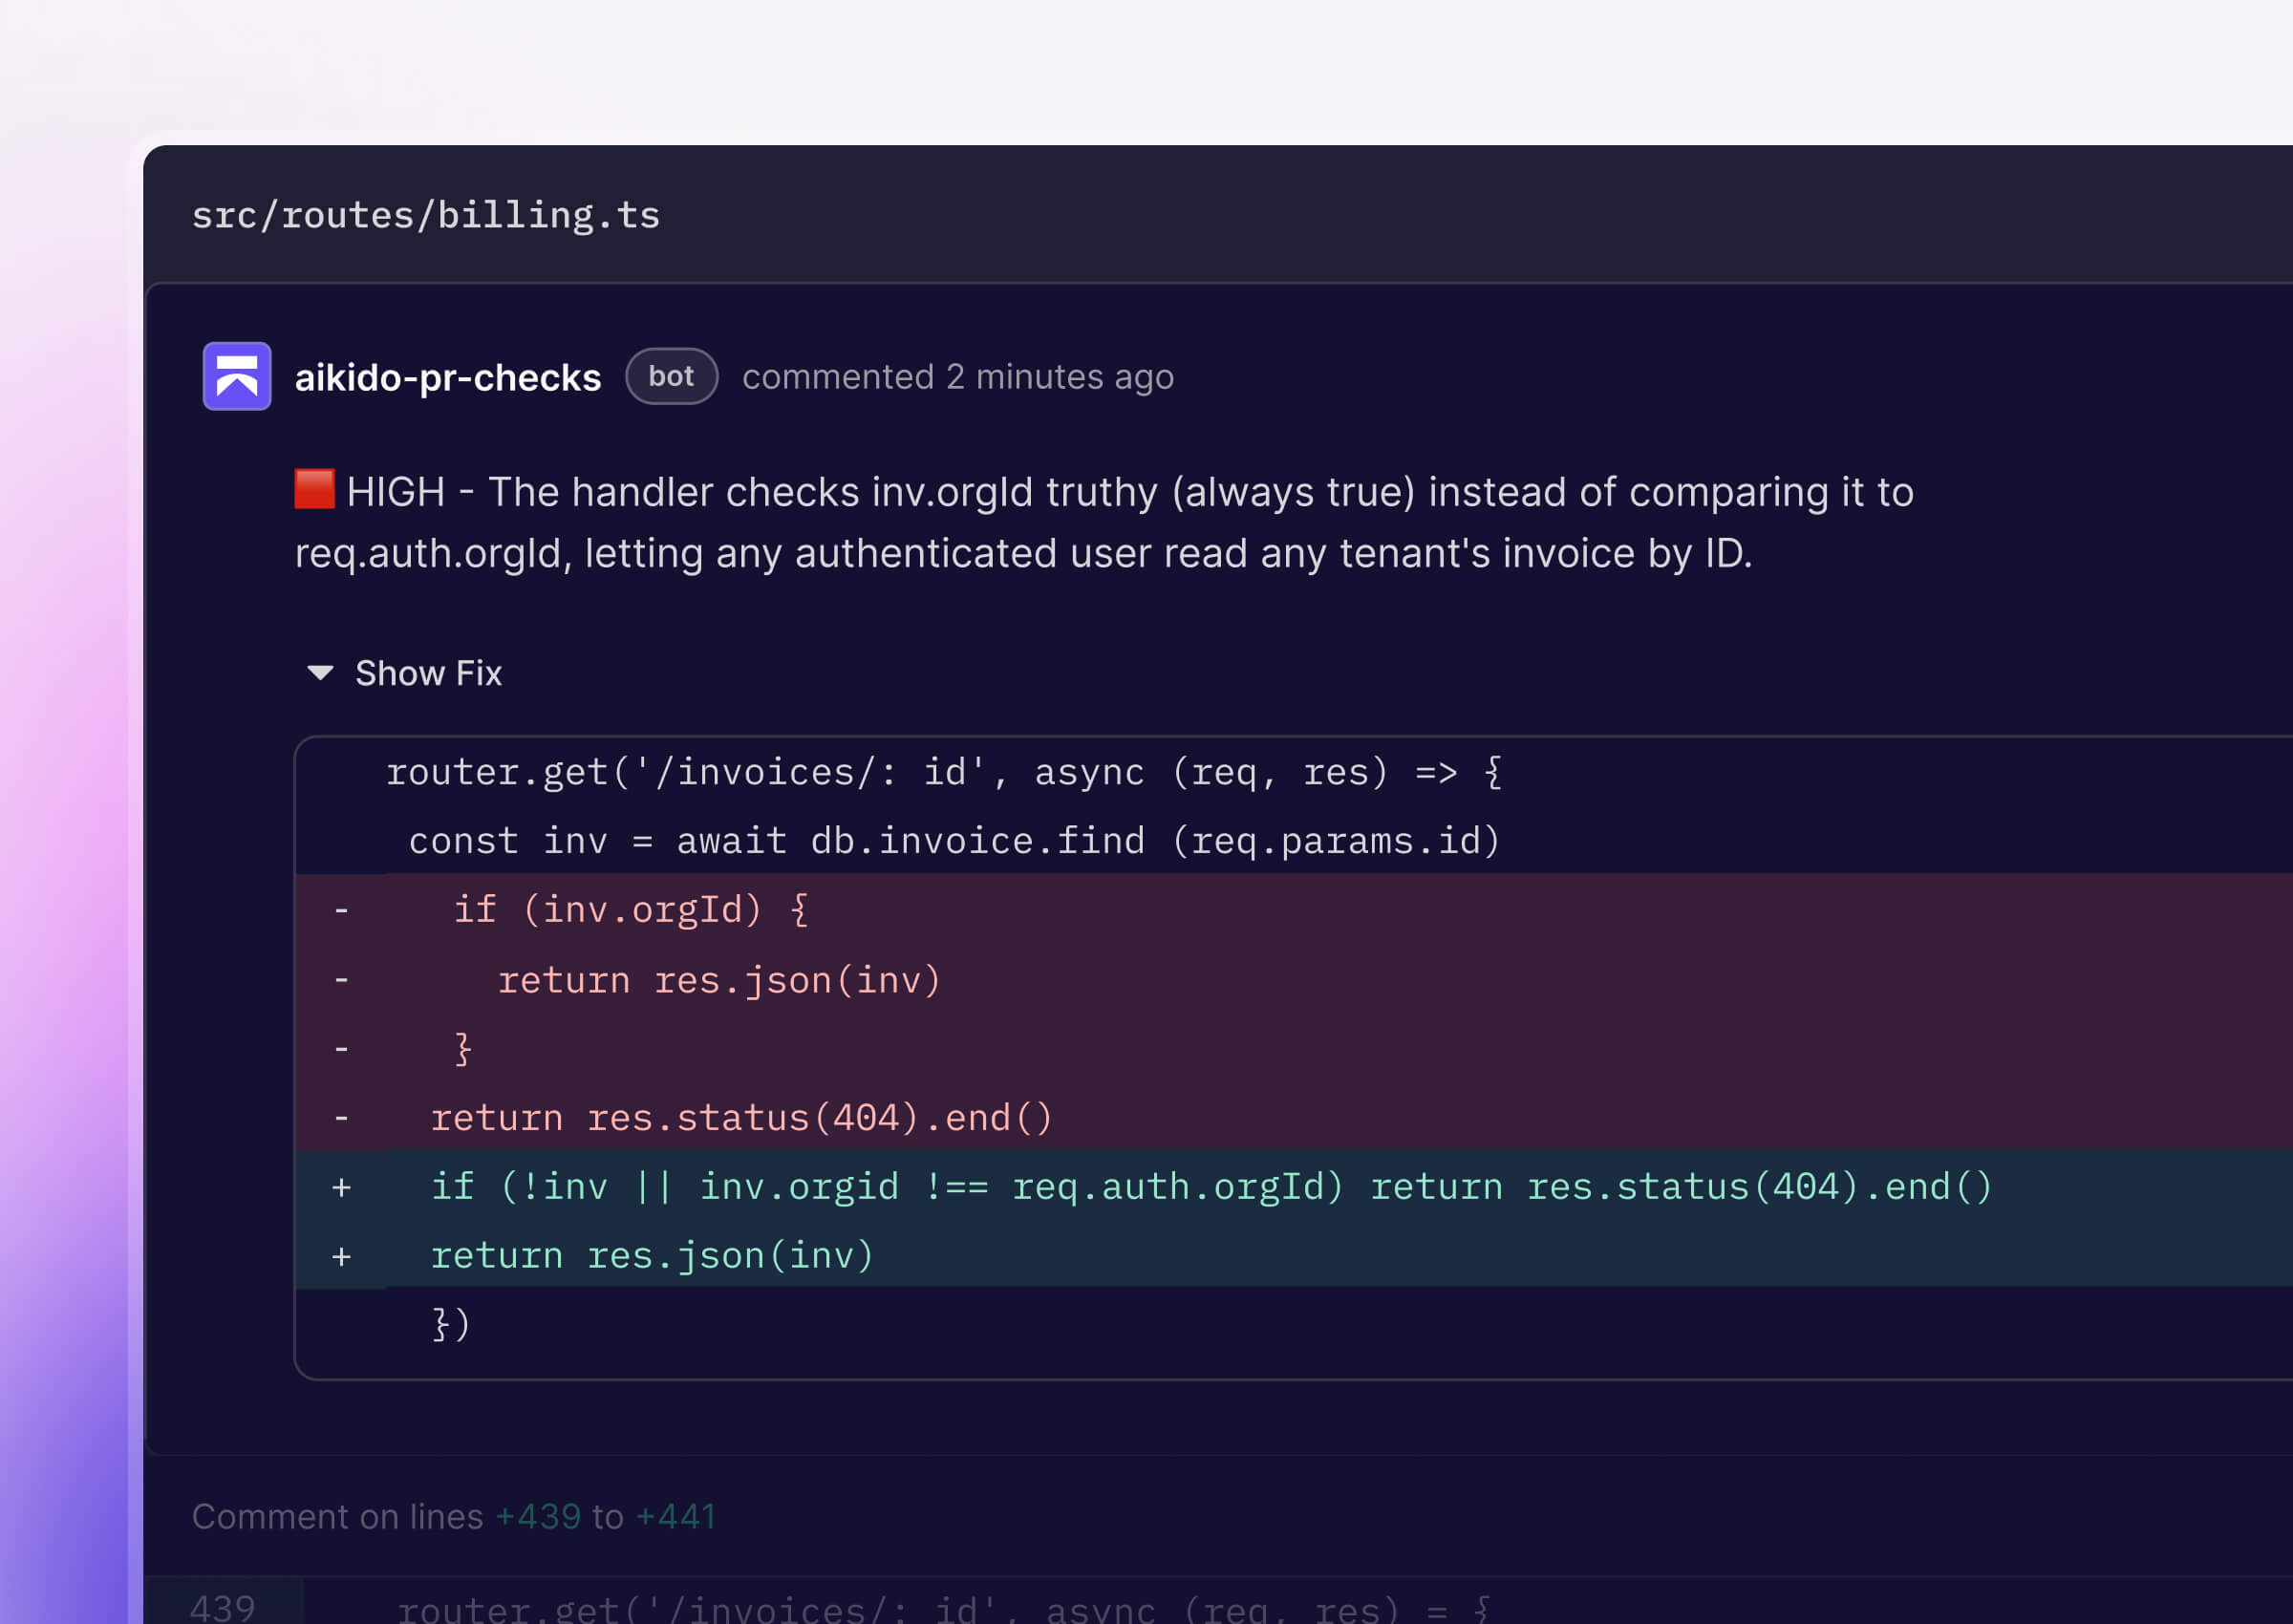
Revisiones de código que corrigen tu código, no se limitan a comentarlo.
Detecta errores, problemas de seguridad y efectos secundarios no deseados antes de la fusión. Un gran número de agentes revisa cada solicitud de incorporación de cambios teniendo en cuenta todo el contexto de tu código fuente.





La revisión de PR no se diseñó para código generado por IA
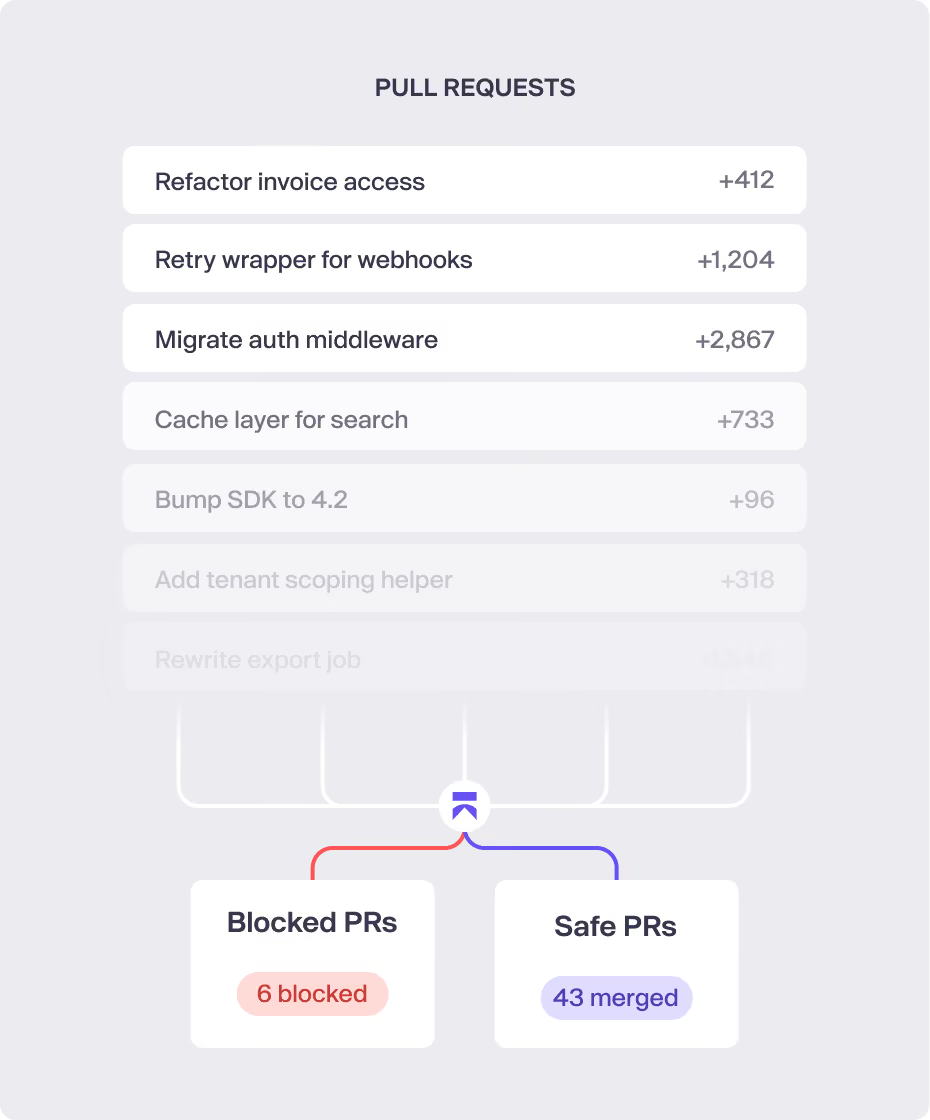
Los agentes de desarrollo crean más cambios de los que los equipos pueden revisar. Aikido es la capa de revisión independiente que analiza cada cambio antes de que se fusione,


Revisión de código por IA para cada pull request
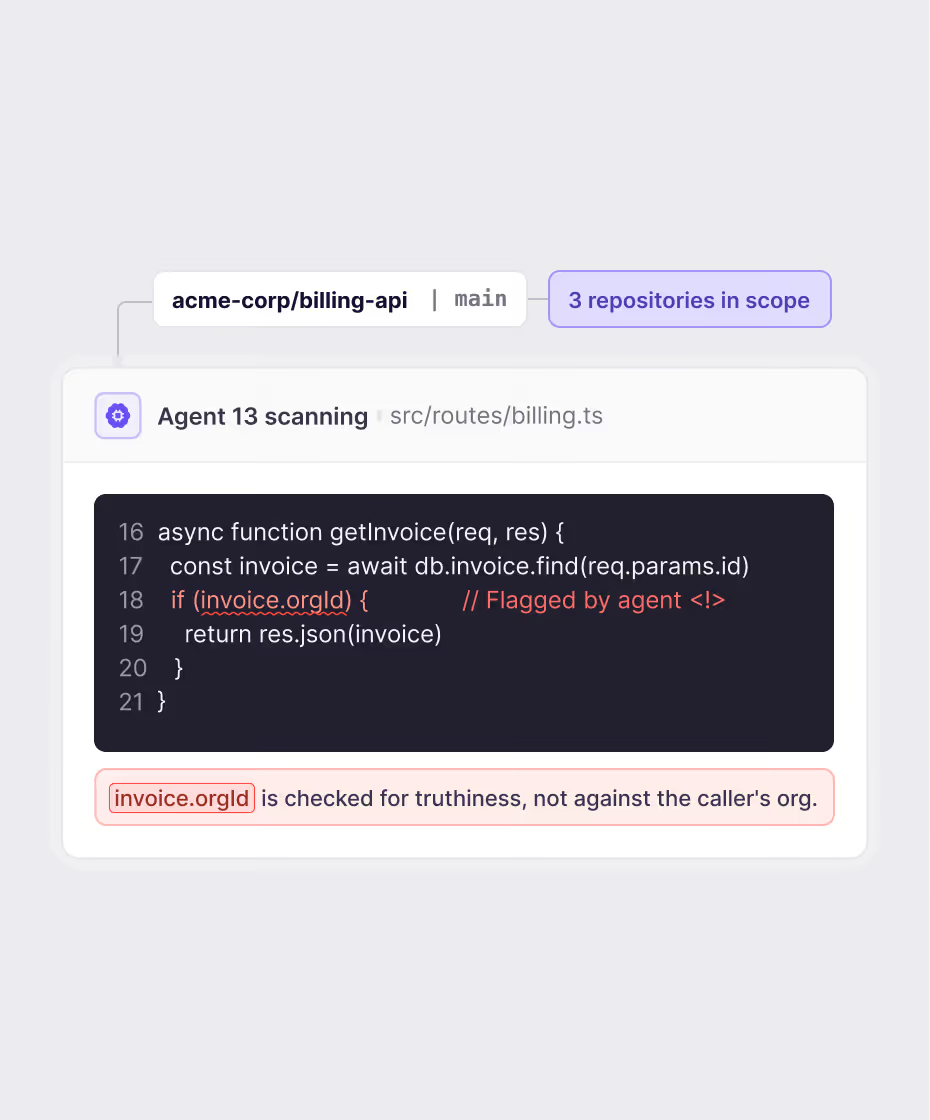
Solo encuentra los errores que son relevantes
Ahora cada pull request se revisa tal y como lo haría un ingeniero senior con tiempo ilimitado
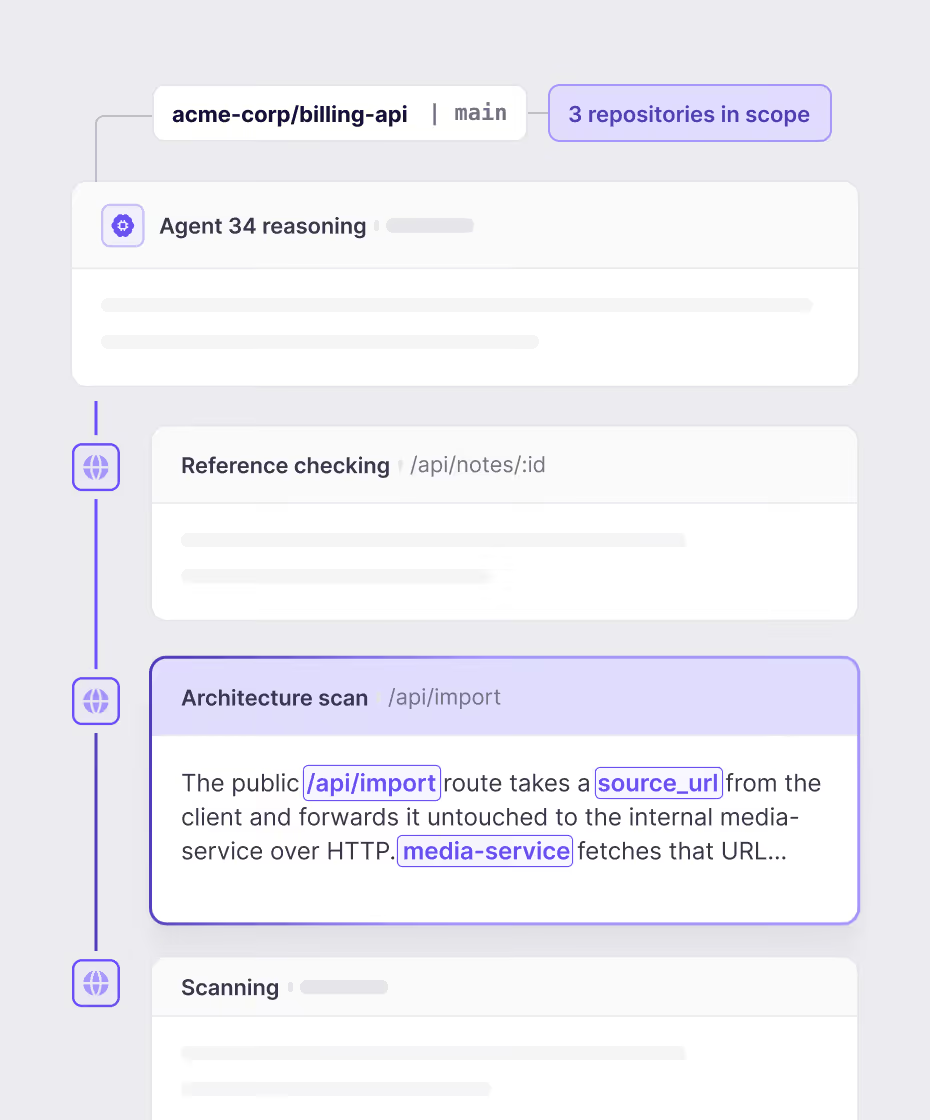
Se adapta al contexto de tu base de código
Los agentes evalúan toda la estructura de tu base de código, los repositorios relevantes, los resultados estáticos e incluso los comentarios de los PR.

El revisor de código con IA. Cada PR. Contexto completo de la base de código.

Deep PR Review explicado en menos de 4 minutos
Conecta un repositorio para descubrir lo que los agentes de razonamiento encuentran en tu código.
O ejecútalo junto con tu SAST actual para comprobar qué es lo que te falta.
Vea Aikido en acción
Introduce tu correo electrónico de trabajo para ver el vídeo
Concéntrate en programar, no en perseguir vulnerabilidades
Reduce tu lista de pendientes de seguridad
Cada PR se revisa automáticamente, por lo que las vulnerabilidades nunca llegan a producción.
Alivia la carga de ingeniería
El triage automatizado y las correcciones con un clic significan menos trabajo manual de seguridad, sin aumentar la plantilla.
Detecta los problemas antes de que causen daños
Las vulnerabilidades se corrigen antes del merge, cuando son más rápidas y económicas de resolver.
Reduce el tiempo de preparación de auditorías
Un código analizado de forma continua significa menos tiempo respondiendo a cuestionarios de seguridad.
Tu revisor de código con IA. En cada PR. Contexto completo del código base.
Conecte un repositorio para descubrir lo que los agentes de razonamiento encuentran en su base de código.
O ejecútelo junto a su SAST actual y vea lo que le falta.
Preguntas frecuentes sobre Deep PR Review

Deep Review lee todo tu repositorio, no solo el diff de la PR. Utiliza IA para encontrar fallos de lógica de negocio y vulnerabilidades dependientes del contexto que las herramientas de SAST y SCA deterministas pasan por alto, ya que analizan el código de forma aislada.
La validación estándar de PR solo comprueba el diff. Es determinista y se bloquea ante una gravedad crítica. Deep Review lee todo el repositorio junto con cualquier repositorio conectado, razona sobre ese contexto con IA y escribe comentarios directamente en la PR. Detecta problemas a nivel de lógica que la validación tradicional nunca ve.
Deep Review funciona con créditos: un crédito por pull request revisada. La validación estándar de PR no consume créditos. Puedes establecer un límite mensual de créditos y algunos planes incluyen una asignación predeterminada.
Sí. Los comentarios aparecen en línea (inline) en la pull request. La validación estándar de PR solo bloquea o aprueba, pero no comenta.
Sí. Deep Review se puede activar o desactivar por repositorio, lo que te permite implementarlo de forma selectiva en lugar de activarlo en todas partes a la vez.
Los pentests de IA requieren un entorno real al que apuntar, como tu entorno de ensayo (staging). Tanto Deep Review como la Auditoría de Seguridad de Código se ejecutan en tu base de código estática. La Auditoría de Seguridad de Código analiza toda tu base de código, mientras que Deep Review opera a nivel de PR, centrándose en los cambios y los efectos derivados de las modificaciones de tu código. Los tres utilizan un arnés similar.
Rutas de escalada de privilegios, fallos de lógica de negocio y vulnerabilidades que solo existen en el contexto de toda la aplicación. El SAST línea por línea no puede detectarlas, ya que nunca ve el panorama completo.