

Querido Internet,
Ayer publiqué un artículo sobre cómo Shai-Hulud fue una de las mejores cosas que le pudieron pasar a la seguridad de la cadena de suministro. La tesis era muy intencionadamente provocadora. Porque, al fin y al cabo, los ataques a la cadena de suministro que hemos visto durante el último año, y especialmente en los últimos seis meses, han causado daños y trastornos significativos tanto a empresas como a particulares.
La avalancha de ataques que presenciamos, especialmente por parte de TeamPCP, causó un daño increíble. Incluso si algunas de las consecuencias a largo plazo pueden acabar haciendo que el ecosistema sea más fuerte, nadie debería confundir eso con que los ataques en sí mismos sean algo bueno.
Hoy me siento, sobre todo, aliviado tras ver las noticias de la Policía Federal Australiana (AFP), la Oficina Federal de Investigación (FBI) y la Fuerza Policial de Australia Occidental (WAPF). Su anuncio afirma que han detenido a dos hombres de poco más de veinte años, a quienes señalan como los responsables del grupo TeamPCP.
Sobre Shai-Hulud
Antes de profundizar en la noticia que ha saltado hoy: no hay absolutamente ningún indicio de que TeamPCP estuviera detrás de los ataques originales de S1ngularity y Shai-Hulud que vimos en el verano de 2025. Sin embargo, clonaron el gusano y se informó con frecuencia de que estaban detrás de los ataques de Shai-Hulud. Quiero dejar claro que son ataques distintos. Todavía no sabemos quién estuvo detrás de los ataques originales, y es posible que nunca lo sepamos.
Un suspiro de alivio
Los últimos 6 meses han sido bastante surrealistas. Para mí personalmente, dio un giro extraño el 21 de marzo de 2026, cuando estaba investigando un ataque y vi esto:
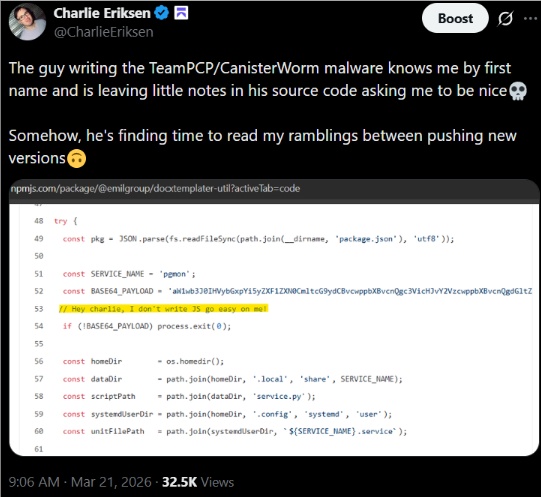
Podría elegir sentirme halagado. No fue así. Desde el principio de mi carrera en seguridad, he tenido que lidiar con grupos de crimen organizado, y no hay nada lindo ni halagüeño en atraer su atención. Estos actores pueden ser volátiles, impredecibles y perfectamente capaces de hacerte la vida imposible si deciden obsesionarse contigo.
Eso es lo que hace que estas dinámicas parasociales sean tan incómodas. Son unilaterales, inestables y potencialmente peligrosas. Que los criminales se fijen en ti puede confundirse fácilmente con una especie de estatus o validación. En realidad, significa sobre todo que personas a las que preferirías mantener a distancia han decidido prestarte atención.
Un actor de amenazas extraño
TeamPCP nunca encajó perfectamente en las categorías habituales. No eran realmente un actor estatal, tampoco del todo ciberdelincuencia organizada, ni puramente ideológicos. Parecían situarse en un punto intermedio entre los tres, mezclando dinero, política, disrupción, ego y búsqueda de atención de formas que los hacían difíciles de predecir.
Tampoco eran especialmente sofisticados. Lo que los hacía peligrosos era su capacidad para tomar exploits públicos, técnicas, investigaciones e ideas de malware y ponerlas en práctica rápidamente. Los LLM parecen haber ayudado a acortar la distancia entre ver una técnica de ataque y desplegarla a escala. Más capacidad, sin mayor contención, es probablemente la forma más sencilla de describir por qué TeamPCP supuso un problema tan grande.
Las instituciones importan más
A medida que los LLM aceleran el aprendizaje, la experimentación, las herramientas y la escalabilidad, actores relativamente inmaduros pueden volverse capaces de causar daños graves mucho más rápido que antes. TeamPCP demostró cuántos daños puede causar un grupo muy pequeño en un periodo de tiempo notablemente corto. Eso hace que las instituciones en torno a la seguridad sean aún más importantes.
Las defensas técnicas pueden contener un incidente, por sí solas no pueden ofrecer rendición de cuentas. Por eso valoro tanto a las autoridades australianas implicadas en este caso. Gran parte de este trabajo es difícil, minucioso e invisible desde el exterior, pero las instituciones funcionales son en última instancia lo que nos permite pasar de limitarnos a reaccionar ante los ataques a imponer consecuencias reales.
Pero las instituciones se mueven lentamente
Lo incómodo es que los atacantes y las instituciones operan ahora en plazos radicalmente diferentes. Un puñado de personas con las herramientas adecuadas puede pasar de una idea a una nueva campaña en cuestión de horas o días, mientras que construir pruebas, coordinarse a través de fronteras y lograr un resultado duradero puede llevar meses o años.
Los LLM no van a hacer más que empeorar el problema. Estamos comprimiendo el tiempo necesario para adquirir capacidad y convertir las ideas en acciones, mientras que los sistemas responsables de responder a ese daño no pueden simplemente acelerar al mismo ritmo. Descubrir cómo cerrar esa brecha sin sacrificar el debido proceso va a ser cada vez más importante.
Lo que viene después
Si hay algo que extraigo de los últimos seis meses, es que este no será el último grupo como TeamPCP. Las barreras son cada vez menores, las herramientas mejoran y los equipos pequeños están adquiriendo capacidades que habrían requerido mucha más experiencia e infraestructura hace solo unos años.
Las condiciones que hicieron posible a TeamPCP no van a desaparecer. Están empeorando. Es probable que la brecha entre la rapidez con la que los atacantes pueden ganar capacidad y la rapidez con la que nuestras instituciones pueden responder se amplíe aún más. El reto es garantizar que el ecosistema y los sistemas que lo rodean puedan adaptarse con la suficiente rapidez a un mundo en el que grupos muy pequeños, inmaduros e impredecibles pueden causar daños desproporcionados.
Para mí, sin embargo, hoy se trata menos de ese futuro y más de cerrar un capítulo. TeamPCP requirió mucho sueño, muchos fines de semana y mucha más atención de la que me hubiera gustado. Sé que tarde o temprano habrá otro incidente, otro grupo y otra noche larga.
Pero esperemos que no este fin de semana.


