

Las brechas en la nube rara vez se deben a que alguien supere al proveedor de la nube. Provienen de un depósito de almacenamiento dejado abierto o de un rol de IAM al que se le ha concedido mucha más potencia de la necesaria, el tipo de configuración incorrecta que una herramienta de postura está diseñada para detectar antes de que lo haga un atacante.
El desafío ha crecido junto con la infraestructura. La expansión multi-cloud, los despliegues rápidos de DevOps, los estándares de cumplimiento cambiantes y las configuraciones generadas por IA que nadie revisó por completo han hecho que la gestión manual de la postura de seguridad sea prácticamente imposible. La superficie de ataque se expande más rápido de lo que cualquier equipo puede auditarla manualmente.
Las herramientas CSPM existen para cerrar esa brecha. Monitorizan continuamente sus entornos cloud en busca de configuraciones incorrectas, desviaciones de cumplimiento y riesgos de seguridad, reemplazando las auditorías periódicas por una visibilidad en tiempo real. Las mejores van más allá, conectando los datos de postura de seguridad con el contexto de la carga de trabajo, el comportamiento en tiempo de ejecución y los flujos de trabajo de remediación para que los hallazgos se solucionen realmente en lugar de acumularse en un backlog.
Esta guía analiza las herramientas que vale la pena evaluar en 2026, medidas por su cobertura cloud, calidad de la señal, soporte de remediación y su adaptabilidad a diferentes tipos de equipos y entornos.
TL;DR
Aikido Security es la opción de CSPM de inicio más sólida. Cubre la detección de configuraciones incorrectas en la nube, la postura de Kubernetes, el escaneo de máquinas virtuales y la informes de cumplimiento en una sola plataforma, y conecta esos hallazgos con la seguridad de código, contenedores y en tiempo de ejecución cuando necesitas una cobertura más amplia. AI AutoFix significa que los hallazgos vienen con corrección en lugar de meras alertas. Puedes empezar con el módulo CSPM y ampliar desde ahí, o utilizarlo como una suite completa de código a la nube desde el primer día.
¿Qué es la gestión de la postura de seguridad en la nube (CSPM)?
La gestión de la postura de seguridad en la nube (CSPM) se refiere a una clase de herramientas de seguridad que monitorizan y evalúan continuamente su infraestructura de nube en busca de configuraciones erróneas, incumplimientos de conformidad y riesgos de seguridad. Estas herramientas escanean automáticamente sus entornos de nube, comparando las configuraciones con las mejores prácticas y marcos del sector, como los benchmarks CIS, SOC 2 e ISO 27001.
En lugar de depender de revisiones manuales o auditorías ocasionales, las herramientas CSPM operan de forma continua, proporcionando a los equipos de seguridad y DevOps visibilidad en tiempo real y alertas sobre posibles exposiciones. Muchos CSPM modernos también incluyen automatización para la corrección de problemas, ya sea a través de remediaciones generadas por IA o integraciones directas con los pipelines de desarrollo.
Por qué necesita una herramienta CSPM
Desplegar infraestructura de nube nunca ha sido tan fácil: inicias un terminal, despliegas una VM y listo. Sin embargo, esto también significa que se despliegan muchas configuraciones predeterminadas, puertos y ajustes junto con ella. Las herramientas CSPM detectan estos elementos, dándote una visibilidad completa de lo que está desplegado y de su nivel de seguridad. Aquí hay algunas cosas que las herramientas CSPM aseguran:
- Prevenir configuraciones erróneas: Detecta configuraciones inseguras (como buckets S3 abiertos, roles IAM excesivamente permisivos o almacenamiento sin cifrar) antes de que se conviertan en vectores de ataque.
- Garantice el Cumplimiento: Automatice la alineación con marcos regulatorios como SOC 2, PCI-DSS, NIST y benchmarks CIS. Genere informes listos para auditorías bajo demanda.
- Mejorar la visibilidad: Proporciona una vista centralizada de los activos en la nube y las configuraciones erróneas entre proveedores.
- Remediación Automatizada: Ahorre tiempo de ingeniería corrigiendo automáticamente problemas de IaC o de tiempo de ejecución, o enviando alertas a herramientas como Jira o Slack.
- Escalar de forma segura: A medida que su infraestructura escala, los CSPM aseguran que sus controles de seguridad se mantengan al día.
¿Tiene curiosidad por los incidentes de CSPM en el mundo real? Consulte el informe DBIR de Verizon de 2025 así como la Cloud Security Alliance.
Qué buscar al elegir una herramienta CSPM
Elegir la herramienta CSPM adecuada depende de su stack, la estructura de su equipo y sus necesidades regulatorias. Aquí hay algunos aspectos clave a tener en cuenta:
- Cobertura en la nube: ¿Es compatible con el proveedor de la nube que utilizas (AWS, Azure, GCP, Digital Ocean, Civo y otros)?
- Integración CI/CD e IaC: ¿Puede escanear infraestructura como código e integrarse en tu pipeline de CI/CD?
- Soporte de Cumplimiento: ¿Están preconfigurados los estándares comunes (SOC 2, ISO, HIPAA) y puede crear sus propias políticas?
- Calidad de las alertas: ¿Proporciona alertas procesables y con poco ruido? Idealmente con priorización consciente del contexto.
- Escalabilidad y precios: ¿Se adapta a las necesidades de escalado de tu equipo (configuraciones multinube, en local (nube privada), etc.)? Y, ¿su precio es sostenible al escalar?
Las 17 mejores herramientas de Cloud Security Posture Management (CSPM)
1. Aikido Security
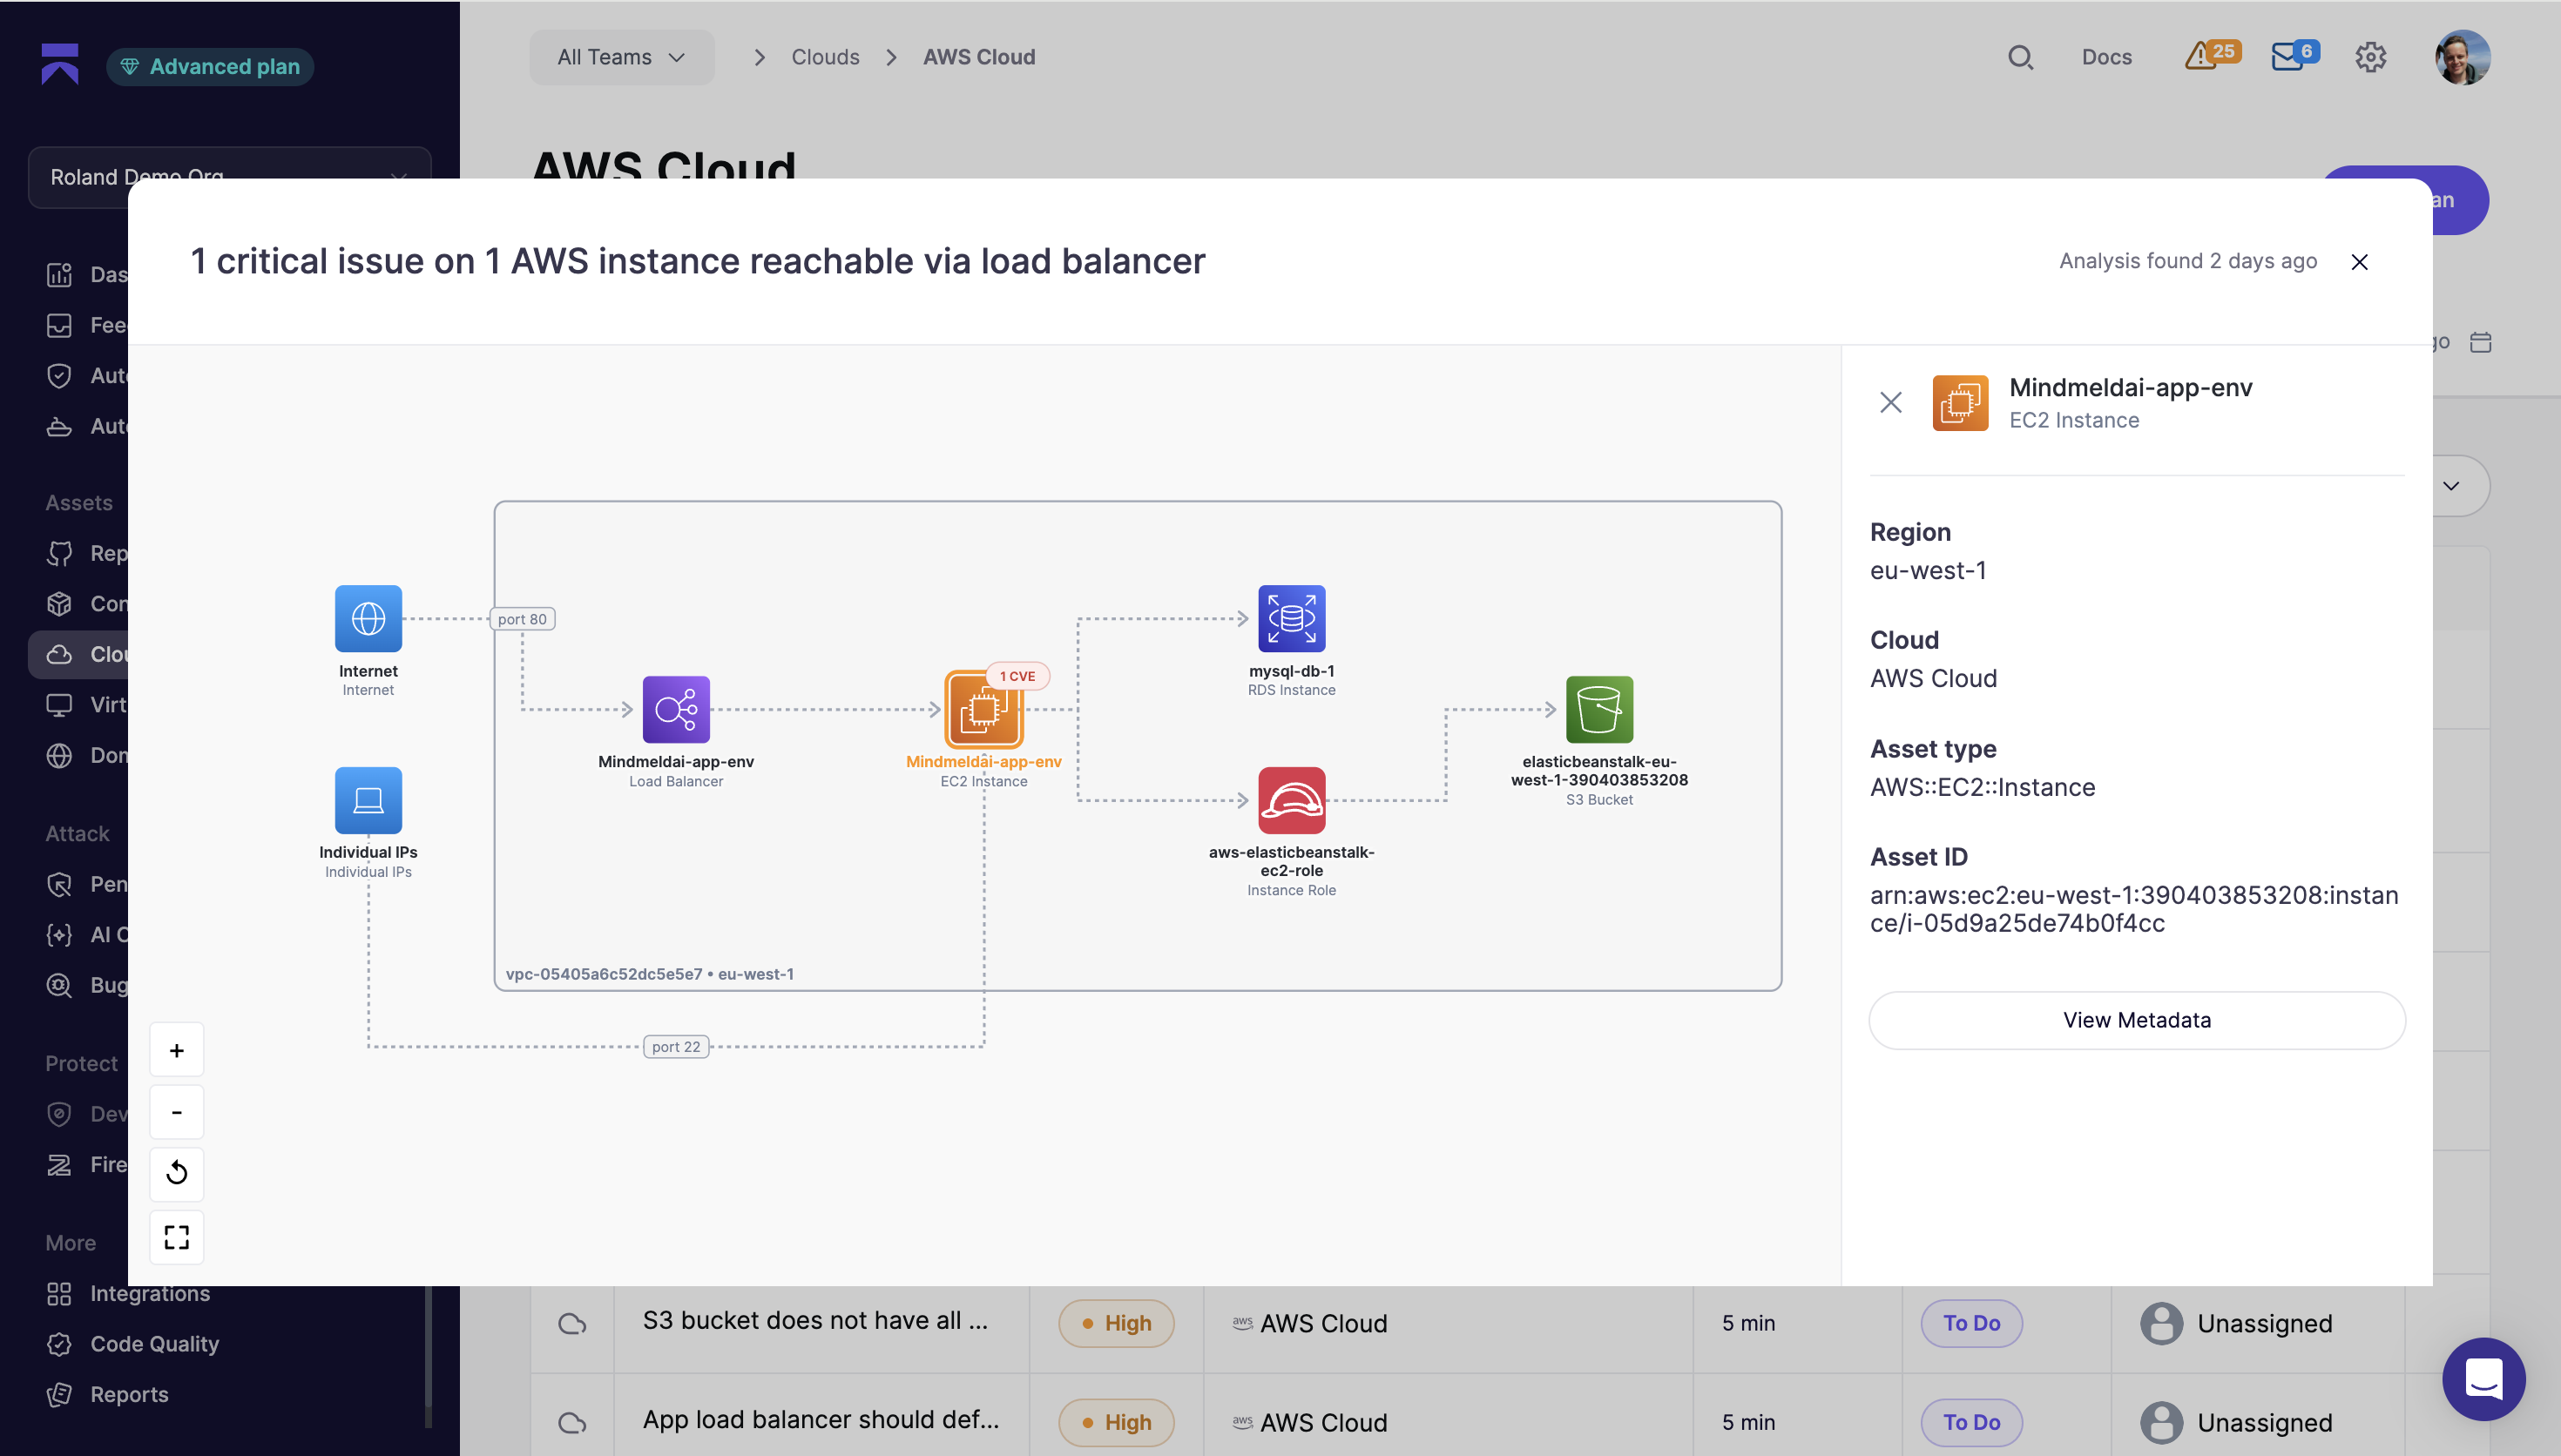
Aikido Security es una plataforma de seguridad completa con CSPM que cubre todo en la nube e incluso la seguridad en tiempo de ejecución. Está diseñada para equipos que buscan protección real sin ruido. En comparación con las alternativas, ofrece una mejor experiencia de desarrollo, cuenta con una supresión de alertas superior y puede priorizar los problemas de forma más fluida.
Además, aunque otros proveedores promocionan la seguridad de código a la nube, solo Aikido cubre elementos como SAST totalmente nativo, escaneo de código abierto (SCA) y calidad de código. Esto significa que Aikido ofrece a los equipos una única interfaz para supervisar su postura de seguridad sin la fricción habitual, a la vez que brinda tranquilidad a los líderes de ingeniería y seguridad.
Aikido Cloud ofrece los mejores escáneres de su clase para potenciar su herramienta CSPM, escaneo de contenedores, escaneo IaC, escaneo de máquinas virtuales, búsqueda en la nube y más. Cada módulo se puede seleccionar como una solución independiente que compite con las alternativas, o se puede integrar para crear una plataforma completa de seguridad desde el código hasta la nube y el tiempo de ejecución.
Características Clave:
- Configuración sin agentes/basada en API: Se conecta a sus cuentas en la nube utilizando APIs de solo lectura; no se requieren agentes de instalación.
- Búsqueda de activos en la nube: Puede consultar sus entornos en la nube con lenguaje natural o consultas estructuradas para encontrar recursos, relaciones, configuraciones erróneas, etc.
- Flujo de trabajo centrado en el desarrollador: retroalimentación instantánea en PRs e IDEs, además de corrección automática con IA y flujos de trabajo de remediación prácticos.
- Puntuación de riesgos consciente del contexto: utiliza el análisis de alcanzabilidad y reglas seleccionadas para destacar lo importante, reduciendo los falsos positivos hasta en un 95 %.
- Diseñado para desarrolladores: Se integra profundamente con GitHub, GitLab, Bitbucket, Jira, Slack y mucho más. Puedes ejecutar escaneos localmente, en pull requests o como parte de tu proceso de lanzamiento.
- Cobertura conectada «de código a nube»: Aikido conecta el código, la nube y el tiempo de ejecución en un flujo de trabajo sin interrupciones. Puede empezar con el módulo CSPM y expandir (escaneo de código, escaneo de contenedores/escaneo IaC, seguridad de API y protección en tiempo de ejecución)
- Mapeo de cumplimiento exhaustivo: compatible con los principales marcos como SOC 2, ISO 27001, ISO 42001, PCI DSS, GDPR y mucho más.
Ventajas:
- Soporta monitorización multi-nube (AWS, Azure, GCP)
- Riesgo de seguridad reducido, ya que los permisos son de solo lectura.
- Escala automáticamente a medida que se añaden nuevos recursos
- No se requieren agentes de instalación
- Informes y cumplimiento centralizados
- Escaneo IaC y seguridad Kubernetes
- Proporciona orientación de remediación sensible al contexto y puntuación de riesgo
Ideal para:
Cualquier organización que busque una plataforma intuitiva para monitorizar y proteger todo, desde el código hasta la nube.
Precios:
Todos los planes de pago a partir de 300 $/mes para 10 usuarios
- Developer (Gratis para siempre): Gratis para hasta 2 usuarios. Soporta 10 repositorios, 2 imágenes de contenedor, 1 dominio y 1 cuenta en la nube.
- Básico: Soporta 10 repositorios, 25 imágenes de contenedor, 5 dominios y 3 cuentas en la nube.
- Pro: Soporta 250 repositorios, 50 imágenes de contenedor, 15 dominios y 20 cuentas en la nube.
- Avanzado: Soporta 500 repositorios, 100 imágenes de contenedor, 20 dominios, 20 cuentas en la nube y 10 VMs.
También hay ofertas personalizadas disponibles para startups (30% de descuento) y empresas
Valoración de Gartner: 4.9/5.0
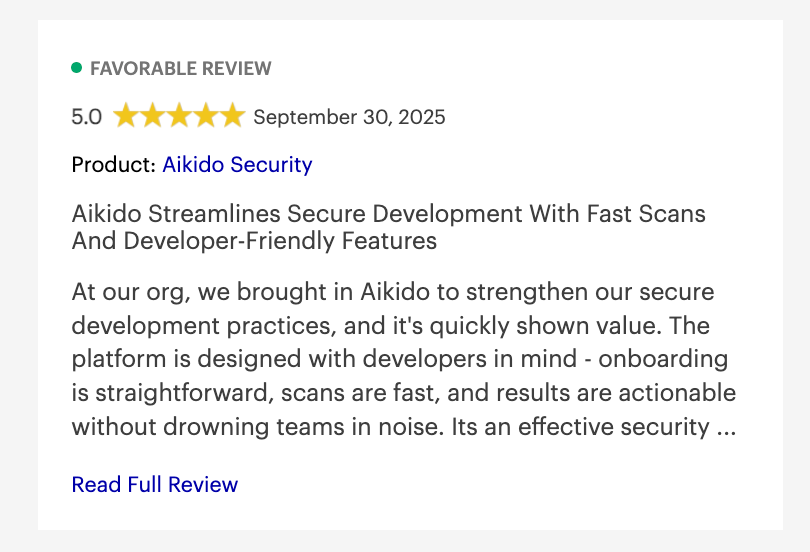
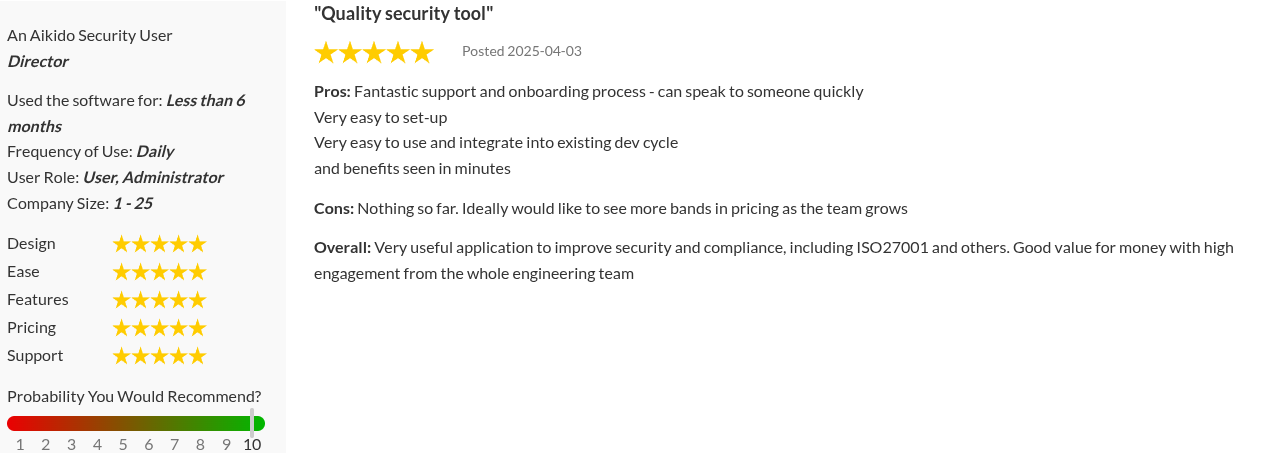
Reseñas de Aikido Security:
Además de Gartner, Aikido Security también tiene una calificación de 4.7/5 en Capterra y SourceForge.
2. Aqua Security
Aqua Security combina CSPM con protección en tiempo de ejecución en contenedores, entornos serverless y máquinas virtuales en la nube. Cuenta con el respaldo de herramientas de código abierto como Trivy y CloudSploit.
Características Clave:
- Soporte multinube: Soporta cargas de trabajo en AWS, Azure y Google Cloud.
- Integración: Se integra con pipelines CI/CD comunes
- Mapeo de cumplimiento: Alinea los resultados del escaneo con los marcos de cumplimiento
Ventajas:
- Soporta una amplia gama de proveedores de la nube
- Integración CI/CD
- Protección en tiempo de ejecución
- Ecosistema empresarial establecido
Contras:
- Principalmente enfocado a empresas
- La configuración puede ser compleja en comparación con herramientas sin agente como Aikido Cloud
- Algunas características requieren módulos y licencias separados
- Curva de aprendizaje pronunciada
- Los flujos de trabajo de remediación a menudo requieren correcciones manuales
Ideal para:
Equipos que ejecutan aplicaciones nativas de la nube y Kubernetes en producción.
Calificación de Gartner: 4.0/5.0
Reseñas de Aqua Security:


3. Orca Security
Orca es una plataforma de protección de aplicaciones nativas de la nube sin agentes con CSPM integrado. En lugar de instalar agentes, lee los datos de las cargas de trabajo a partir de las instantáneas y metadatos del proveedor de la nube mediante un enfoque que Orca denomina SideScanning, y luego añade contexto para que una configuración incorrecta vinculada a una carga de trabajo vulnerable y accesible tenga mayor prioridad que una aislada. A menudo se le describe como la principal alternativa sin agentes a Wiz.
Características clave
- Despliegue sin agentes que se conecta a través de acceso a la nube de solo lectura, por lo que no hay nada que instalar en las cargas de trabajo.
- Priorización de riesgos contextual y análisis de rutas de ataque en configuraciones incorrectas, vulnerabilidades e identidades.
- Cobertura para AWS, Azure y Google Cloud, con soporte para otros proveedores.
- Mapeo de cumplimiento con marcos comunes como benchmarks CIS, SOC 2 y PCI DSS.
Ventajas
- Rápido de implementar y sin agentes que gestionar.
- Priorización contextual sólida que reduce los falsos positivos.
- Amplia cobertura multicloud.
Contras
- Precios orientados a grandes empresas que pueden ser elevados para equipos pequeños.
- Algunos equipos informan que el volumen de hallazgos requiere ajustes para mantenerse procesable.
Ideal para equipos nativos de la nube que buscan una cobertura rápida sin agentes y con priorización contextual.
Precios. Personalizados, bajo presupuesto por entorno.
Valoración en Gartner. 4,6/5,0
4. AccuKnox
AccuKnox ofrece CSPM como producto independiente o como parte de su CNAPP de Zero Trust. Se conecta a cuentas cloud mediante acceso de solo lectura y cubre la detección de configuraciones erróneas, la detección de desviación, el inventario de activos, el cumplimiento en la nube, el escaneo de Linux y Windows, la evaluación de riesgos de Kubernetes y la seguridad serverless y Fargate en AWS, Azure, GCP y Oracle. Se admite la incorporación a nivel de organización para AWS y Azure.
Cloud Detection and Response (CDR) es un módulo separado que cubre AWS, GCP y Azure, extendiendo la gestión de la postura a la respuesta activa a amenazas. Donde AccuKnox difiere de las herramientas CSPM independientes es que los hallazgos en la nube pueden correlacionarse directamente con KSPM, los datos de cargas de trabajo CWPP y los hallazgos de seguridad de aplicaciones ASPM dentro de la misma plataforma, dando a los equipos de seguridad contexto sobre si un recurso mal configurado es realmente accesible desde una carga de trabajo vulnerable o una aplicación expuesta.
Para industrias reguladas, se admite la implementación local y se cubren los entornos con aislamiento de red (air-gapped), algo que la mayoría de los proveedores de CSPM no ofrecen.
Características clave:
- Detección sin agente de configuraciones erróneas y desviación
- Inventario de activos en AWS, Azure, GCP y Oracle
- Incorporación a nivel de organización para AWS y Azure
- Módulo CDR para AWS, GCP y Azure
- Escaneo de Linux y Windows
- Evaluación de riesgos de Kubernetes y correlación KSPM
- Seguridad serverless y Fargate
- Automatización de la seguridad en la nube
- Priorización de riesgos impulsada por IA
- Soporte para despliegues on-premises y en entornos aislados (air-gapped)
Ideal para:
Equipos de seguridad que desean CSPM disponible de forma independiente o conectado a Kubernetes y seguridad de cargas de trabajo, particularmente en entornos multicloud o regulados donde la implementación local es importante.
Ventajas:
- Independiente o integrado con CNAPP
- Cobertura multicloud, incluyendo Oracle
- Módulo CDR para respuesta activa a amenazas
- Correlación de Kubernetes y cargas de trabajo
- Priorización impulsada por IA
- Soporte local y para entornos con aislamiento de red (air-gapped)
- Amplia cobertura de cumplimiento
Contras:
- Los equipos que busquen un CSPM básico únicamente sin agente, sin correlación de Kubernetes o de cargas de trabajo, encontrarán que AccuKnox ofrece más profundidad que una herramienta de postura ligera, lo cual es un factor a tener en cuenta en la evaluación.
Calificación de Gartner: 4.5/5.0
Reseñas de AccuKnox:


5. Check Point CloudGuard
CloudGuard es la oferta de CNAPP de Check Point con CSPM integrado. Combina el análisis de configuración con la detección de amenazas mediante su motor de inteligencia ThreatCloud.
Características Clave:
- Políticas de cumplimiento listas para usar: Proporciona más de 50 políticas de cumplimiento predefinidas
- Remediación automatizada: Utiliza scripts preconfigurados llamados CloudBots para identificar y solucionar problemas automáticamente.
- Soporte Multi-nube: Se integra con los tres principales proveedores de nube: AWS, Google Cloud, Azure.
Ventajas:
- Cobertura integral de cumplimiento
- Fuerte remediación automatizada
- Soporta políticas personalizadas
- Detección avanzada de amenazas
Contras:
- El precio puede volverse elevado al escalar
- A menudo requiere un especialista para su configuración
- Interfaz de usuario poco intuitiva.
Ideal para:
Empresas que utilizan herramientas de firewall/endpoint de Check Point buscando seguridad unificada en la nube y de red.
Calificación de Gartner: 4.6/5.0
Reseñas de Check Point CloudGuard:


6. Sysdig Secure
Sysdig es una plataforma de protección de aplicaciones nativas de la nube que combina CSPM con detección y respuesta en la nube. Está construida sobre Falco, el proyecto de runtime de código abierto creado por Sysdig, y su mayor fortaleza es la cobertura de runtime para contenedores y Kubernetes. Sysdig utiliza señales de lo que se está ejecutando realmente para priorizar qué errores de configuración y vulnerabilidades se están utilizando activamente, lo que ayuda a los equipos a centrarse en las exposiciones que importan en producción.
Características clave
- CSPM combinado con detección en runtime para contenedores y Kubernetes.
- Señales de runtime que priorizan las vulnerabilidades y los errores de configuración en uso.
- Cobertura en AWS, Azure y Google Cloud.
- Orígenes en el proyecto de código abierto Falco para la detección de amenazas en runtime.
Ventajas
- Cobertura profunda en runtime para contenedores y Kubernetes.
- Priorización basada en lo que se está ejecutando realmente.
- Base de código abierto con una comunidad activa.
Contras
- El nivel de profundidad en Kubernetes puede superar las necesidades de los equipos con un uso ligero de contenedores.
- La cobertura completa en runtime requiere esfuerzo de configuración.
Ideal para entornos con un uso intensivo de Kubernetes y contenedores que buscan la postura y el runtime en un solo lugar.
Precios. Personalizados, bajo presupuesto por entorno.
Valoración en Gartner. 4,8/5,0
7. CrowdStrike Falcon Cloud Security
CrowdStrike Falcon Cloud Security combina CSPM con detección de amenazas en runtime impulsada por el EDR y XDR de CrowdStrike.
Características Clave:
- Detección de amenazas en tiempo real con IA: Utiliza IA y análisis de comportamiento para detectar amenazas.
- Análisis de riesgo de identidad (CIEM): Analiza identidades, roles y permisos para identificar rutas de explotación.
- Integración con la plataforma CrowdStrike Falcon: Se integra sin problemas con el ecosistema de CrowdStrike.
Ventajas:
- Suite de seguridad integral
- Inteligencia de amenazas
- Compatible con arquitecturas nativas de la nube
Contras:
- Falsos positivos
- Curva de aprendizaje pronunciada
- Opciones on-premise limitadas
- Complejo de configurar
- Los usuarios informan de retrasos en el soporte
Ideal para:
Equipos de seguridad que buscan combinar la detección de configuraciones erróneas con la prevención de brechas.
Calificación de Gartner: 4.8/5.0
Reseña de CrowdStrike Falcon Cloud Security:
“Finalmente, un CSPM con capacidades de detección reales, no solo otra lista de verificación.” — Analista de Seguridad en X
8. Snyk Cloud (anteriormente Fugue)
Snyk se centra en Policy-as-Code y en la detección de desviaciones (drift). Integra el escaneo IaC con el CSPM para ofrecer un flujo DevSecOps completo.
Características clave:
- Aplicación de Policy-as-Code: Los requisitos de cumplimiento se escriben como código.
- Integración CI/CD: Se integra con algunas herramientas CI/CD
Ventajas:
- Escaneos rápidos
- Seguridad de código abierto
- Guía de remediación
Contras:
- El precio es elevado
- Falsos positivos
- Soporte al cliente deficiente
- No es compatible con IAST para la seguridad en tiempo de ejecución (Aikido Cloud sí lo es).
Ideal para:
Organizaciones que buscan flujos de trabajo Policy-as-Code.
Valoración en Gartner: 4.4/5.0
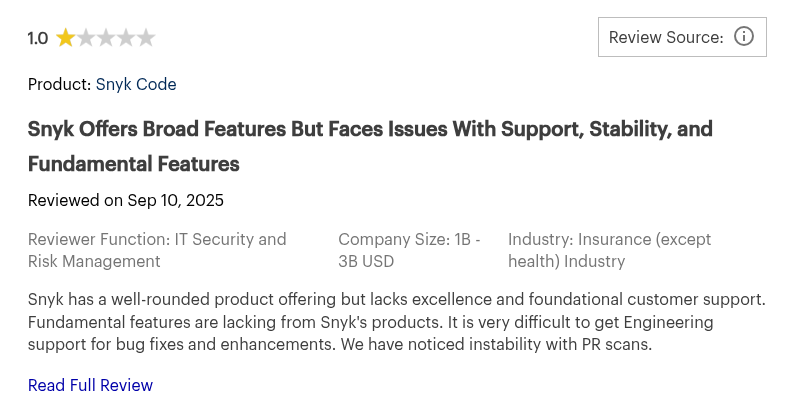
Opiniones sobre Snyk Cloud:
9. JupiterOne
JupiterOne ofrece su CSPM mediante un enfoque de gestión de activos basado en grafos. Construye un grafo de conocimiento de todos los activos en la nube y sus relaciones para identificar riesgos.
Características clave:
- Motor de consulta basado en grafos (J1QL): Proporciona una base de datos de estilo grafo para consultar y analizar las relaciones entre los activos en la nube.
- Descubrimiento de activos: Descubre e inventaría automáticamente los activos de los entornos en la nube.
- Paquetes de cumplimiento integrados: Ofrece plantillas de cumplimiento listas para usar.
Ventajas:
- Nivel comunitario gratuito disponible
- Consultas flexibles
- Grafo de relaciones de activos
Contras:
- Curva de aprendizaje pronunciada
- Enfocado en el ámbito empresarial
- Puede resultar abrumador para equipos pequeños
- Los conectores pueden omitir datos y requerir una reconciliación manual
- El precio puede volverse complejo al escalar
El rendimiento de las consultas puede ralentizarse en gráficos grandes
Ideal para:
Equipos de seguridad que buscan gráficos de activos conscientes de las relaciones y consultas flexibles en entornos extensos.
Calificación de Gartner: 4.8/5.0
Reseñas de Jupiter One:
“JupiterOne hizo que la visibilidad de activos fuera un éxito para nuestro equipo. J1QL es potente.” — Líder de SecOps en G2
10. Lacework
Lacework de Fortinet es una plataforma CNAPP que ofrece CSPM junto con detección de anomalías y protección de cargas de trabajo. Su plataforma de datos Polygraph mapea los comportamientos en toda la nube para revelar amenazas y errores de configuración.
Características Clave:
- Detección de anomalías basada en ML: Aprende el comportamiento normal de usuarios, aplicaciones y la red, y proporciona un mapeo visual de su conexión.
- Protección de cargas de trabajo sin agente: Utiliza métodos de recopilación de datos basados en API (sin agente) y basados en agente para acceder a entornos en la nube.
- Evaluaciones de cumplimiento e informes automatizados: Los usuarios pueden generar informes de cumplimiento automatizados bajo demanda o en intervalos establecidos.
Ventajas:
- Detección de anomalías en tiempo de ejecución y de comportamiento
- Reducción de la fatiga de alertas
- Integración fluida con el ecosistema Fortinet
Contras:
- Complejo de configurar
- Curva de aprendizaje pronunciada
- Posible dependencia del proveedor (vendor lock-in)
- Los usuarios han informado de una ralentización en el desarrollo de características.
Ideal para:
Equipos que buscan un CSPM combinado con detección de amenazas y mínima fatiga de alertas, y que ya cuentan con integraciones de Fortinet.
Calificación de Gartner: 4.6/5.0
Lacework Reviews:

11. Microsoft Defender for Cloud
Microsoft Defender for Cloud es el CSPM nativo de Azure, ampliado con integraciones para AWS y GCP. Ofrece gestión de la postura, controles de cumplimiento y detección de amenazas desde una única interfaz.
Características clave:
- Puntuación de seguridad de la postura en la nube: Destaca los problemas/vulnerabilidades de mayor impacto que reducirán eficazmente el perfil de riesgo de la organización.
- Detección de configuraciones incorrectas en multinube: Señala las configuraciones incorrectas que no se ajustan a las mejores prácticas del sector.
- Integración con Microsoft Defender XDR y Sentinel SIEM: Comparte inteligencia de amenazas y alertas con Microsoft Defender XDR y Microsoft Sentinel.
Ventajas:
- Soporte multinube
- Protección integral de cargas de trabajo en la nube (CWP)
- Soporte nativo para el ecosistema de Microsoft
Contras:
- Su configuración puede ser compleja
- El precio puede resultar costoso al escalar
- Aunque es multi-nube, se centra principalmente en Microsoft Azure
- Curva de aprendizaje pronunciada
- Los usuarios han informado de detección tardía
Ideal para:
Organizaciones que priorizan Azure y buscan una gestión de la postura nativa y sin interrupciones, y protección contra amenazas.
Calificación de Gartner: 4.2/5.0
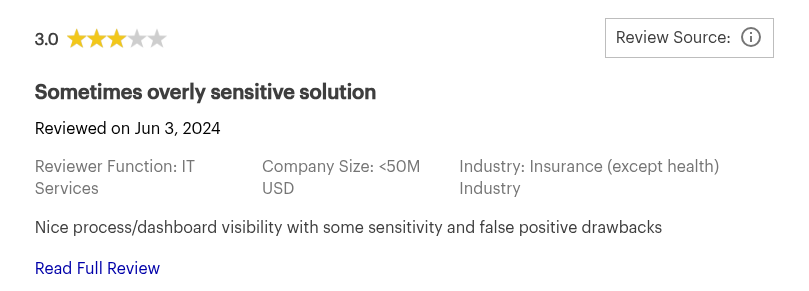
Opiniones de Microsoft Defender for Cloud:
12. Cortex Cloud (Palo Alto Networks)
Cortex Cloud es una solución CNAPP integral que incluye un robusto CSPM, escaneo IaC y seguridad de cargas de trabajo. Cubre todo el ciclo de vida desde el código hasta la nube.
Características clave:
- Monitorización en tiempo real de la postura en la nube: Monitoriza continuamente los entornos en la nube y proporciona datos históricos sobre los cambios de configuración.
- Visualización de rutas de ataque: Proporciona gráficos para visualizar rutas de ataque.
- Amplia compatibilidad con normativas y paquetes de políticas: Incluye más de 100 políticas de seguridad integradas.
Ventajas:
- Potentes características de cumplimiento
- Priorización de riesgos impulsada por IA
- Soporte multi-nube
Contras:
- Precios elevados
- Interfaz de usuario y consola obsoletas
- Los procesos de despliegue en entornos grandes pueden volverse complejos y largos
Curva de aprendizaje pronunciada
Ideal para:
Empresas que operan entornos multi-nube complejos y que requieren una visibilidad y cobertura profundas.
Precios:
Precios personalizados
Calificación de Gartner: 4.2/5.0
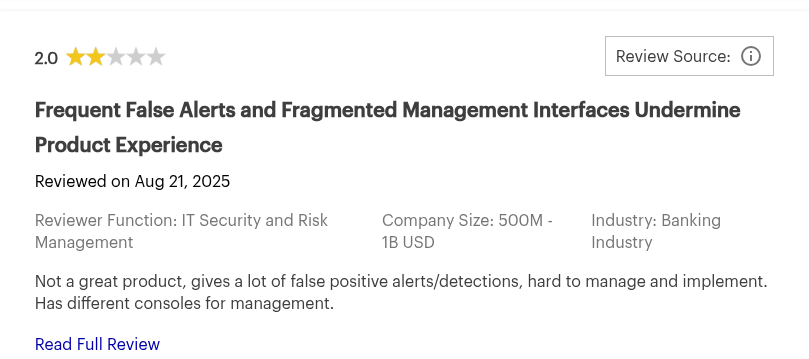
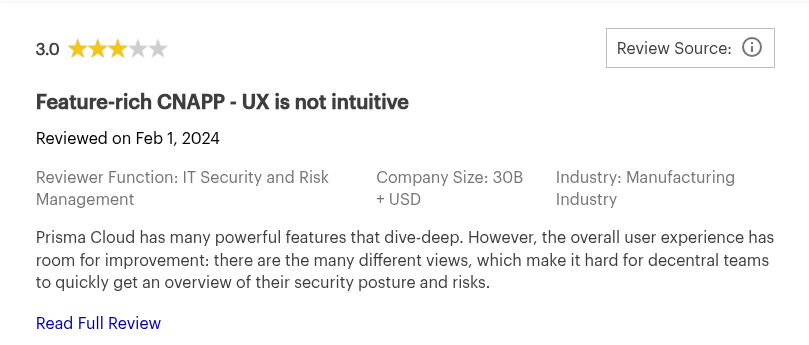
Opiniones sobre Cortex Cloud:
13. Prowler
Prowler es una herramienta de auditoría de seguridad de código abierto centrada principalmente en AWS. Comprueba tu infraestructura en función de las mejores prácticas y los marcos regulatorios.
Características Clave:
- Cumplimiento automatizado: Prowler incluye docenas de controles predefinidos que se asignan directamente a los marcos estándar de la industria.
- Soporte Multi-cloud Básico: Las funcionalidades multi-cloud están siendo desarrolladas activamente por la comunidad de código abierto.
- Integración de pipelines CI/CD: Compatible con pipelines CI/CD comunes.
Ventajas:
- Código abierto
- Impulsado por la comunidad
- Soporte para la remediación
Contras:
- La remediación es principalmente manual
- Falta de soporte del proveedor
- Sin datos históricos ni análisis de tendencias
- Añade sobrecarga operativa al autoalojarse
Ideal para:
Organizaciones con gran dependencia de AWS que buscan escaneo personalizable de código abierto.
Reseñas de Prowler:

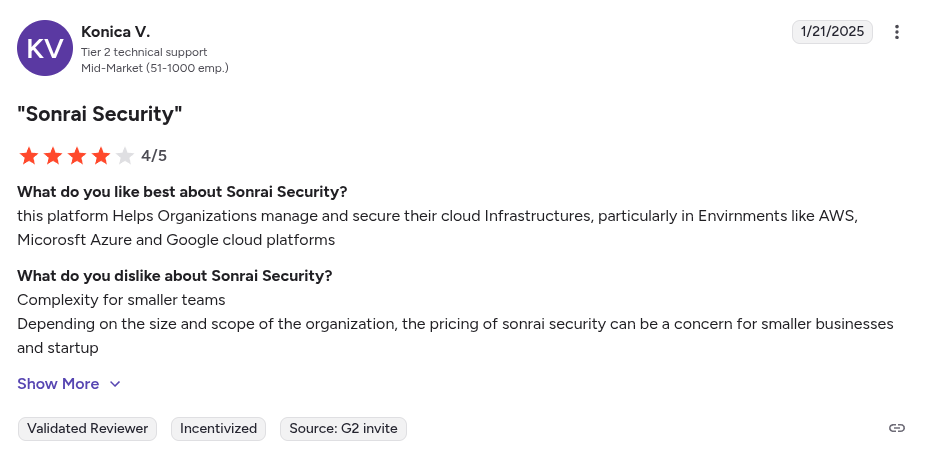
14. Sonrai Security
Sonrai Security combina CSPM con CIEM y seguridad de datos, haciendo hincapié en la gobernanza de identidades en la nube y la prevención de la exposición de datos sensibles.
Características clave:
- Análisis de relaciones de identidad y riesgo de privilegios: Identifica rutas de escalada de privilegios arriesgadas y «combinaciones tóxicas» de permisos.
- CSPM y auditoría de cumplimiento: Monitoriza continuamente los entornos cloud en busca de configuraciones erróneas y desviaciones de la postura de seguridad.
- Automatización para la aplicación del principio de mínimo privilegio: Su Firewall de Permisos en la Nube puede deshabilitar automáticamente servicios e identidades no utilizados, y eliminar permisos sensibles no utilizados.
Ventajas:
- Acceso Just-in-Time (JIT):
- Priorización inteligente de riesgos
Contras:
- Principalmente enfocado a empresas
- Opciones de personalización limitadas
- Informes de problemas de rendimiento con consultas avanzadas
- La integración puede ser compleja
- La licencia puede ser difícil de predecir
Ideal para:
Empresas centradas en la gobernanza de identidades, el cumplimiento y la protección de datos sensibles alojados en la nube.
Valoración de Gartner: 4.0/5.0
Reseñas de Sonrai Security:
15. Tenable Cloud Security (anteriormente Accurics)
Tenable Cloud Security (anteriormente Accurics) se centra en el escaneo IaC, la detección de desviaciones y la gestión de la postura. Encaja perfectamente en los pipelines de GitOps y DevSecOps.
Características Clave:
- Aplicación de políticas: Las políticas pueden ser personalizadas o basarse en estándares de la industria.
- Detección de configuraciones erróneas: Escanea continuamente sus recursos en la nube frente a los estándares y regulaciones de la industria.
- Integración con Tenable.io: Combina la información de sus entornos en la nube con la inteligencia de vulnerabilidades más amplia de Tenable.
Ventajas:
- Controles de seguridad exhaustivos
- Gestión automatizada del cumplimiento
- priorización basada en riesgos
Contras:
- El precio es elevado
- Configuración compleja
- Los usuarios han informado de un rendimiento lento e ineficiencia al tratar con entornos de nube grandes y complejos
- Falsos positivos
- Profundidad de características limitada
Ideal para:
Equipos DevOps que necesitan comprobaciones de postura previas al despliegue y en tiempo de ejecución vinculadas a IaC.
Precios:
Parte de la plataforma Tenable; precios basados en el uso.
Calificación de Gartner: 4.7/5.0
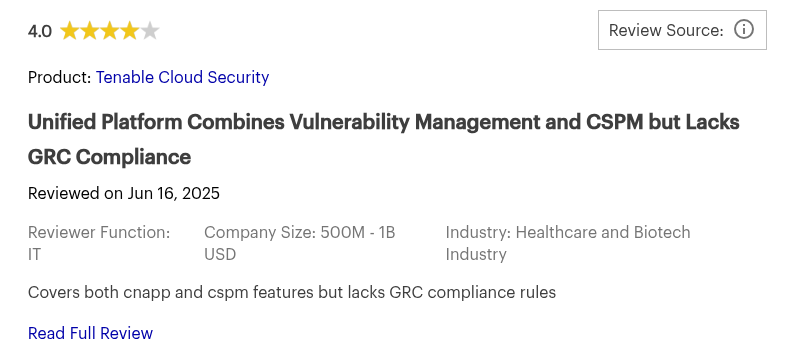
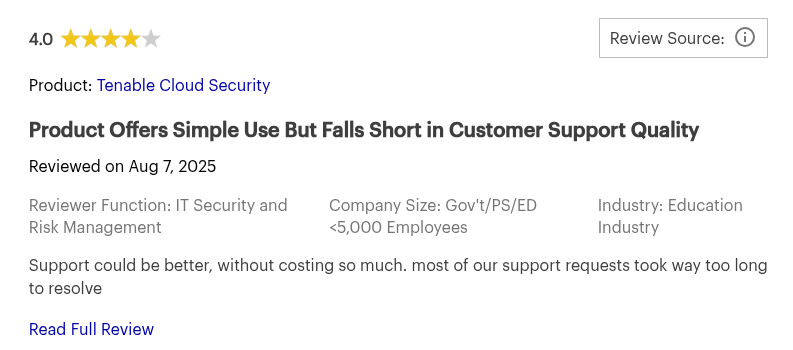
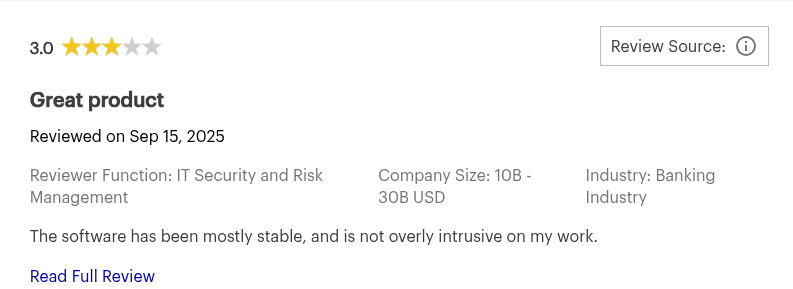
Reseñas de seguridad en la nube de Tenable:
16. Zscaler Posture Control
Zscaler Posture Control incorpora CSPM al ecosistema Zero Trust Exchange de Zscaler. Combina el contexto de la postura, la identidad y las vulnerabilidades para destacar los riesgos reales.
Características Clave:
- CSPM y CIEM unificados: Ofrece una única plataforma para gestionar tanto CSPM como CIEM.
- Correlación de amenazas: Correlaciona los hallazgos de múltiples motores de seguridad para identificar las rutas de ataque más críticas y explotables.
- Cobertura multi-cloud: Compatible con todos los principales proveedores de cloud.
- Integrado con el ecosistema Zero Trust más amplio de Zscaler: Parte nativa de la plataforma Zscaler Zero Trust Exchange
Ventajas:
- Parte de un ecosistema Zero Trust
- Despliegue sin agente
- Aplicación de políticas
Contras:
- Curva de aprendizaje pronunciada
- El precio puede ser elevado
Puede requerir profesionales externos para su despliegue debido a su complejidad.
Ideal para:
Clientes de Zscaler que buscan información nativa sobre la postura alineada con estrategias Zero Trust.
Valoración de Gartner: 4.0/5.0
Reseñas de Zscaler Posture Control:
17. Wiz
Wiz es una plataforma de protección de aplicaciones nativas de la nube sin agentes, cuyo núcleo es el CSPM. Se conecta a cuentas de nube mediante acceso API de solo lectura y construye un grafo de seguridad que vincula errores de configuración, vulnerabilidades, identidades y exposición de red, lo que permite a los equipos revisar rutas de ataque en lugar de alertas aisladas. Google completó la adquisición de Wiz en marzo de 2026; Wiz conserva su marca y sigue dando soporte a todas las principales nubes. Es una de las herramientas más mencionadas en las comparativas actuales de CSPM y CNAPP, y cuenta con una de las bases de reseñas más amplias en Gartner Peer Insights.
Características clave
- Configuración sin agentes mediante acceso a la nube de solo lectura, sin necesidad de instalar nada en las cargas de trabajo.
- Un grafo de seguridad que correlaciona errores de configuración, vulnerabilidades, identidades y exposición para convertirlos en rutas de ataque.
- Cobertura en AWS, Azure, GCP y Oracle Cloud.
- Mapeo de cumplimiento con marcos como benchmarks CIS, SOC 2, ISO 27001 y PCI DSS.
Ventajas
- Priorización de rutas de ataque que filtra los hallazgos aislados.
- Incorporación rápida y sin agentes.
- Amplia cobertura multicloud.
- Amplia base de usuarios y hoja de ruta activa.
Contras
- Precios para empresas que pueden ser elevados para equipos pequeños.
- La amplitud puede superar lo que necesita un equipo que solo requiere gestión de postura.
Ideal para organizaciones que buscan una CNAPP amplia y sin agentes, con priorización de rutas de ataque en múltiples nubes.
Precios. Personalizados, bajo presupuesto por entorno.
Calificación en Gartner. 4,7/5,0
Las 4 mejores herramientas CSPM para desarrolladores
Criterios clave al elegir herramientas CSPM para desarrolladores:
- Escaneo de Infraestructura como Código (IaC)
- UI y API amigables para desarrolladores
- Compatibilidad con GitOps y CI/CD
- Autofix o guía de remediación accionable
- Propiedad clara y mínimos falsos positivos
Aquí están las 4 principales herramientas CSPM adaptadas para desarrolladores:
- Aikido Cloud: Configuración sencilla, autocorrección basada en IA y diseñada para desarrolladores. Se integra directamente con CI y GitHub.
- Snyk Cloud (anteriormente Fugue): Policy-as-Code con Regula; ideal para equipos que utilizan Terraform y GitOps.
- Cortex Cloud: escaneo completo de código a nube e integración con IDE.
- Prowler: Herramienta CLI sencilla que los devs pueden ejecutar localmente o en pipelines.
Las 5 mejores herramientas CSPM para empresas
Criterios clave para elegir una herramienta CSPM para su empresa:
- Soporte multi-cuenta, multi-nube
- Marcos de cumplimiento integrados
- Control de acceso basado en roles (RBAC)
- Integraciones SIEM/ITSM
- Precios escalables y soporte del proveedor
Aquí están las 5 principales herramientas CSPM adaptadas para empresas:
- Aikido Cloud: Cobertura CSP integral, informes de cumplimiento, precios empresariales asequibles
- Cortex Cloud: cubre la postura, el entorno de ejecución y el cumplimiento a escala.
- Check Point CloudGuard: Gobernanza multinube y aplicación profunda de políticas.
- Microsoft Defender for Cloud: Cobertura nativa de Azure más AWS/GCP.
- Tenable Cloud Security: CIEM, CSPM y escaneo IaC para grandes entornos híbridos (ahora incluye las capacidades de identidad de la antigua Ermetic).
Las 3 mejores herramientas de CSPM para startups
Criterios clave para elegir una herramienta CSPM para tu startup:
- Nivel gratuito o planes asequibles
- Onboarding y UX sencillos
- Preparación SOC 2/ISO lista para usar
- Enfoque centrado en el desarrollador
- Características de la plataforma unificada
Aquí tienes las 4 mejores herramientas CSPM adaptadas para startups:
- Aikido Cloud: Nivel gratuito, corrección automática con IA y centrado en el desarrollador.
- JupiterOne: Nivel comunitario gratuito y consultas de riesgo sencillas basadas en activos.
- Prowler: Escáner de AWS gratuito, gestionado por CLI y con soporte de cumplimiento.
Las 5 mejores herramientas CSPM para entornos multi-nube
Criterios clave al elegir una herramienta CSPM para entornos multinube:
- Soporte completo para AWS, Azure, GCP (y más)
- Paneles de control unificados
- Informes de cumplimiento normalizados
- Visibilidad multi-cuenta y multi-región
- Alertas consistentes en todas las nubes
Estas son las 5 mejores herramientas CSPM adaptadas a entornos multinube:
- Aikido Cloud: Agnóstico de la nube con soporte para los tres principales proveedores de la nube y más.
- Cortex Cloud: Verdaderamente agnóstica de la nube con funciones avanzadas.
- JupiterOne: Visibilidad basada en grafos a través de nubes y servicios.
- Check Point CloudGuard: Un único motor de políticas para todas las nubes.
- Wiz: Plataforma empresarial para equipos multicloud
Las 5 mejores herramientas CSPM para protección en la nube
Criterios clave al elegir una herramienta CSPM para la protección en la nube:
- Detección de amenazas (más allá del escaneo de configuración)
- Visibilidad de la carga de trabajo en runtime
- Análisis del tráfico de red en la nube
- Correlación y priorización de alertas
- Remediación automatizada o bloqueo
Estas son las 5 mejores herramientas CSPM adaptadas a la protección en la nube:
- Aikido Cloud: ofrece cobertura desde el código hasta la nube y todo lo que hay en medio, así como en entornos de Kubernetes.
- CrowdStrike Falcon Cloud Security: CNAPP con inteligencia de amenazas de primera clase.
- Lacework: El motor Polygraph detecta configuraciones erróneas y anomalías de forma conjunta.
- Microsoft Defender for Cloud: Visibilidad de amenazas en tiempo de ejecución y configuración en Azure.
- Check Point CloudGuard: Combina la postura con la prevención activa de amenazas.
Las 5 mejores herramientas CSPM para AWS
Criterios clave al elegir una herramienta CSPM para AWS:
- Integración profunda de la API de AWS
- Soporte para frameworks AWS CIS/NIST
- Soporte multi-cuenta
- Compatibilidad con servicios nativos (por ejemplo, GuardDuty, Config)
- Detección de desconfiguraciones de baja latencia
Estas son las 5 principales herramientas CSPM adaptadas para AWS:
- Aikido Cloud: Soporte integral para AWS, amplia cobertura de cumplimiento y centrado en el desarrollador.
- Prowler: Ligero, prioridad CLI y nativo de AWS.
- Wiz: postura en AWS sin agentes con rutas de ataque
- Aqua Security: Soporte extendido para AWS + contenedores.
- Orca Security: despliegue en AWS sin agentes
Las 5 mejores herramientas CSPM para Azure
Criterios clave al elegir una herramienta CSPM para Azure:
- Integración nativa con el ecosistema de Azure
- Soporte para Secure Score y Azure Security Benchmark
- Cobertura de Azure RBAC e Identity
- Remediación automatizada y alertas
- Compatibilidad con Sentinel y Defender XDR
Estas son las 5 principales herramientas CSPM adaptadas para Azure:
- Microsoft Defender for Cloud: Cobertura de primera parte con nivel gratuito.
- Aikido Cloud: Plataforma CSPM lista para Azure con escaneo sin agente, alertas de configuración errónea en tiempo real y remediación basada en IA.
- Wiz: cobertura en Azure sin agentes con un sólido análisis de identidad y de rutas de ataque.
- Check Point CloudGuard: Visibilidad multi-nube incluyendo Azure.
- Tenable Cloud Security: Escaneo de IaC y en tiempo de ejecución para Azure con detección de desviación.
Conclusión
La gestión de la postura de seguridad en la nube (CSPM) no es solo un requisito para las auditorías, es la diferencia entre una nube segura y escalable y una que filtra datos sensibles.
Tanto si eres el fundador de una startup buscando una herramienta gratuita para fortalecer tu cuenta de AWS como si eres un responsable de seguridad en una empresa que gestiona entornos multicloud, la herramienta CSPM adecuada puede simplificar enormemente tu trabajo.
Aikido Cloud se adapta tanto a startups como a empresas con una solución CSPM dev-first que ofrece una cobertura completa del código a la nube a un precio asequible. Se acabó el cambio de contexto entre herramientas, las horas de configuración manual o los presupuestos inflados — solo una gestión de la postura de seguridad bien hecha.
¿Quieres menos ruido y más protección real? Empieza tu prueba gratuita o reserva una demo con Aikido Cloud hoy mismo.
Preguntas frecuentes
¿Requiere Aikido Cloud agentes o sensores en tiempo de ejecución?
No. Aikido Cloud es completamente sin agentes, se conecta a tus entornos de nube utilizando APIs de solo lectura, por lo que no hay nada que instalar, no hay sobrecarga de recursos y no hay impacto en las cargas de trabajo.
¿Qué estándares de cumplimiento soporta de serie?
Aikido Cloud asocia los hallazgos con SOC 2, ISO 27001, benchmarks CIS, GDPR, NIST 800-53 y otros marcos. Los informes se pueden exportar para auditorías o integrarse en flujos de trabajo de cumplimiento.
¿Puede Aikido Cloud detectar riesgos de escalada de privilegios de IAM?
Sí. Puede identificar roles de IAM con permisos excesivos, privilegios no utilizados y «combinaciones tóxicas» que podrían permitir la escalada de privilegios o el movimiento lateral.
¿Cómo gestiona Aikido Cloud entornos multicloud y multicuentas?
Puedes conectar múltiples cuentas de AWS, Azure y GCP bajo un único espacio de trabajo. Aikido normaliza automáticamente los datos y proporciona visibilidad unificada, puntuación de postura y seguimiento de cumplimiento en todos ellos.
¿Cómo gestiona Aikido Cloud los datos sensibles?
Aikido Cloud utiliza acceso de solo lectura, no modifica configuraciones y cumple con estrictas políticas de manejo de datos y cifrado, asegurando que no se almacenen ni expongan datos de clientes o secretos.
También le podría interesar:




