Pentesting que empieza donde Pentera se detiene.
Los agentes de IA de Aikido realizan pruebas de penetración en todo tu perímetro desde un único dominio y, a continuación, aplican un enfoque de caja blanca a tus aplicaciones para detectar los fallos de control de acceso y de lógica de negocio que se pasan por alto en las pruebas de tipo «de fuera hacia dentro».





En qué supera Aikido a Pentera
Pentera es exclusivamente de caja negra/gris
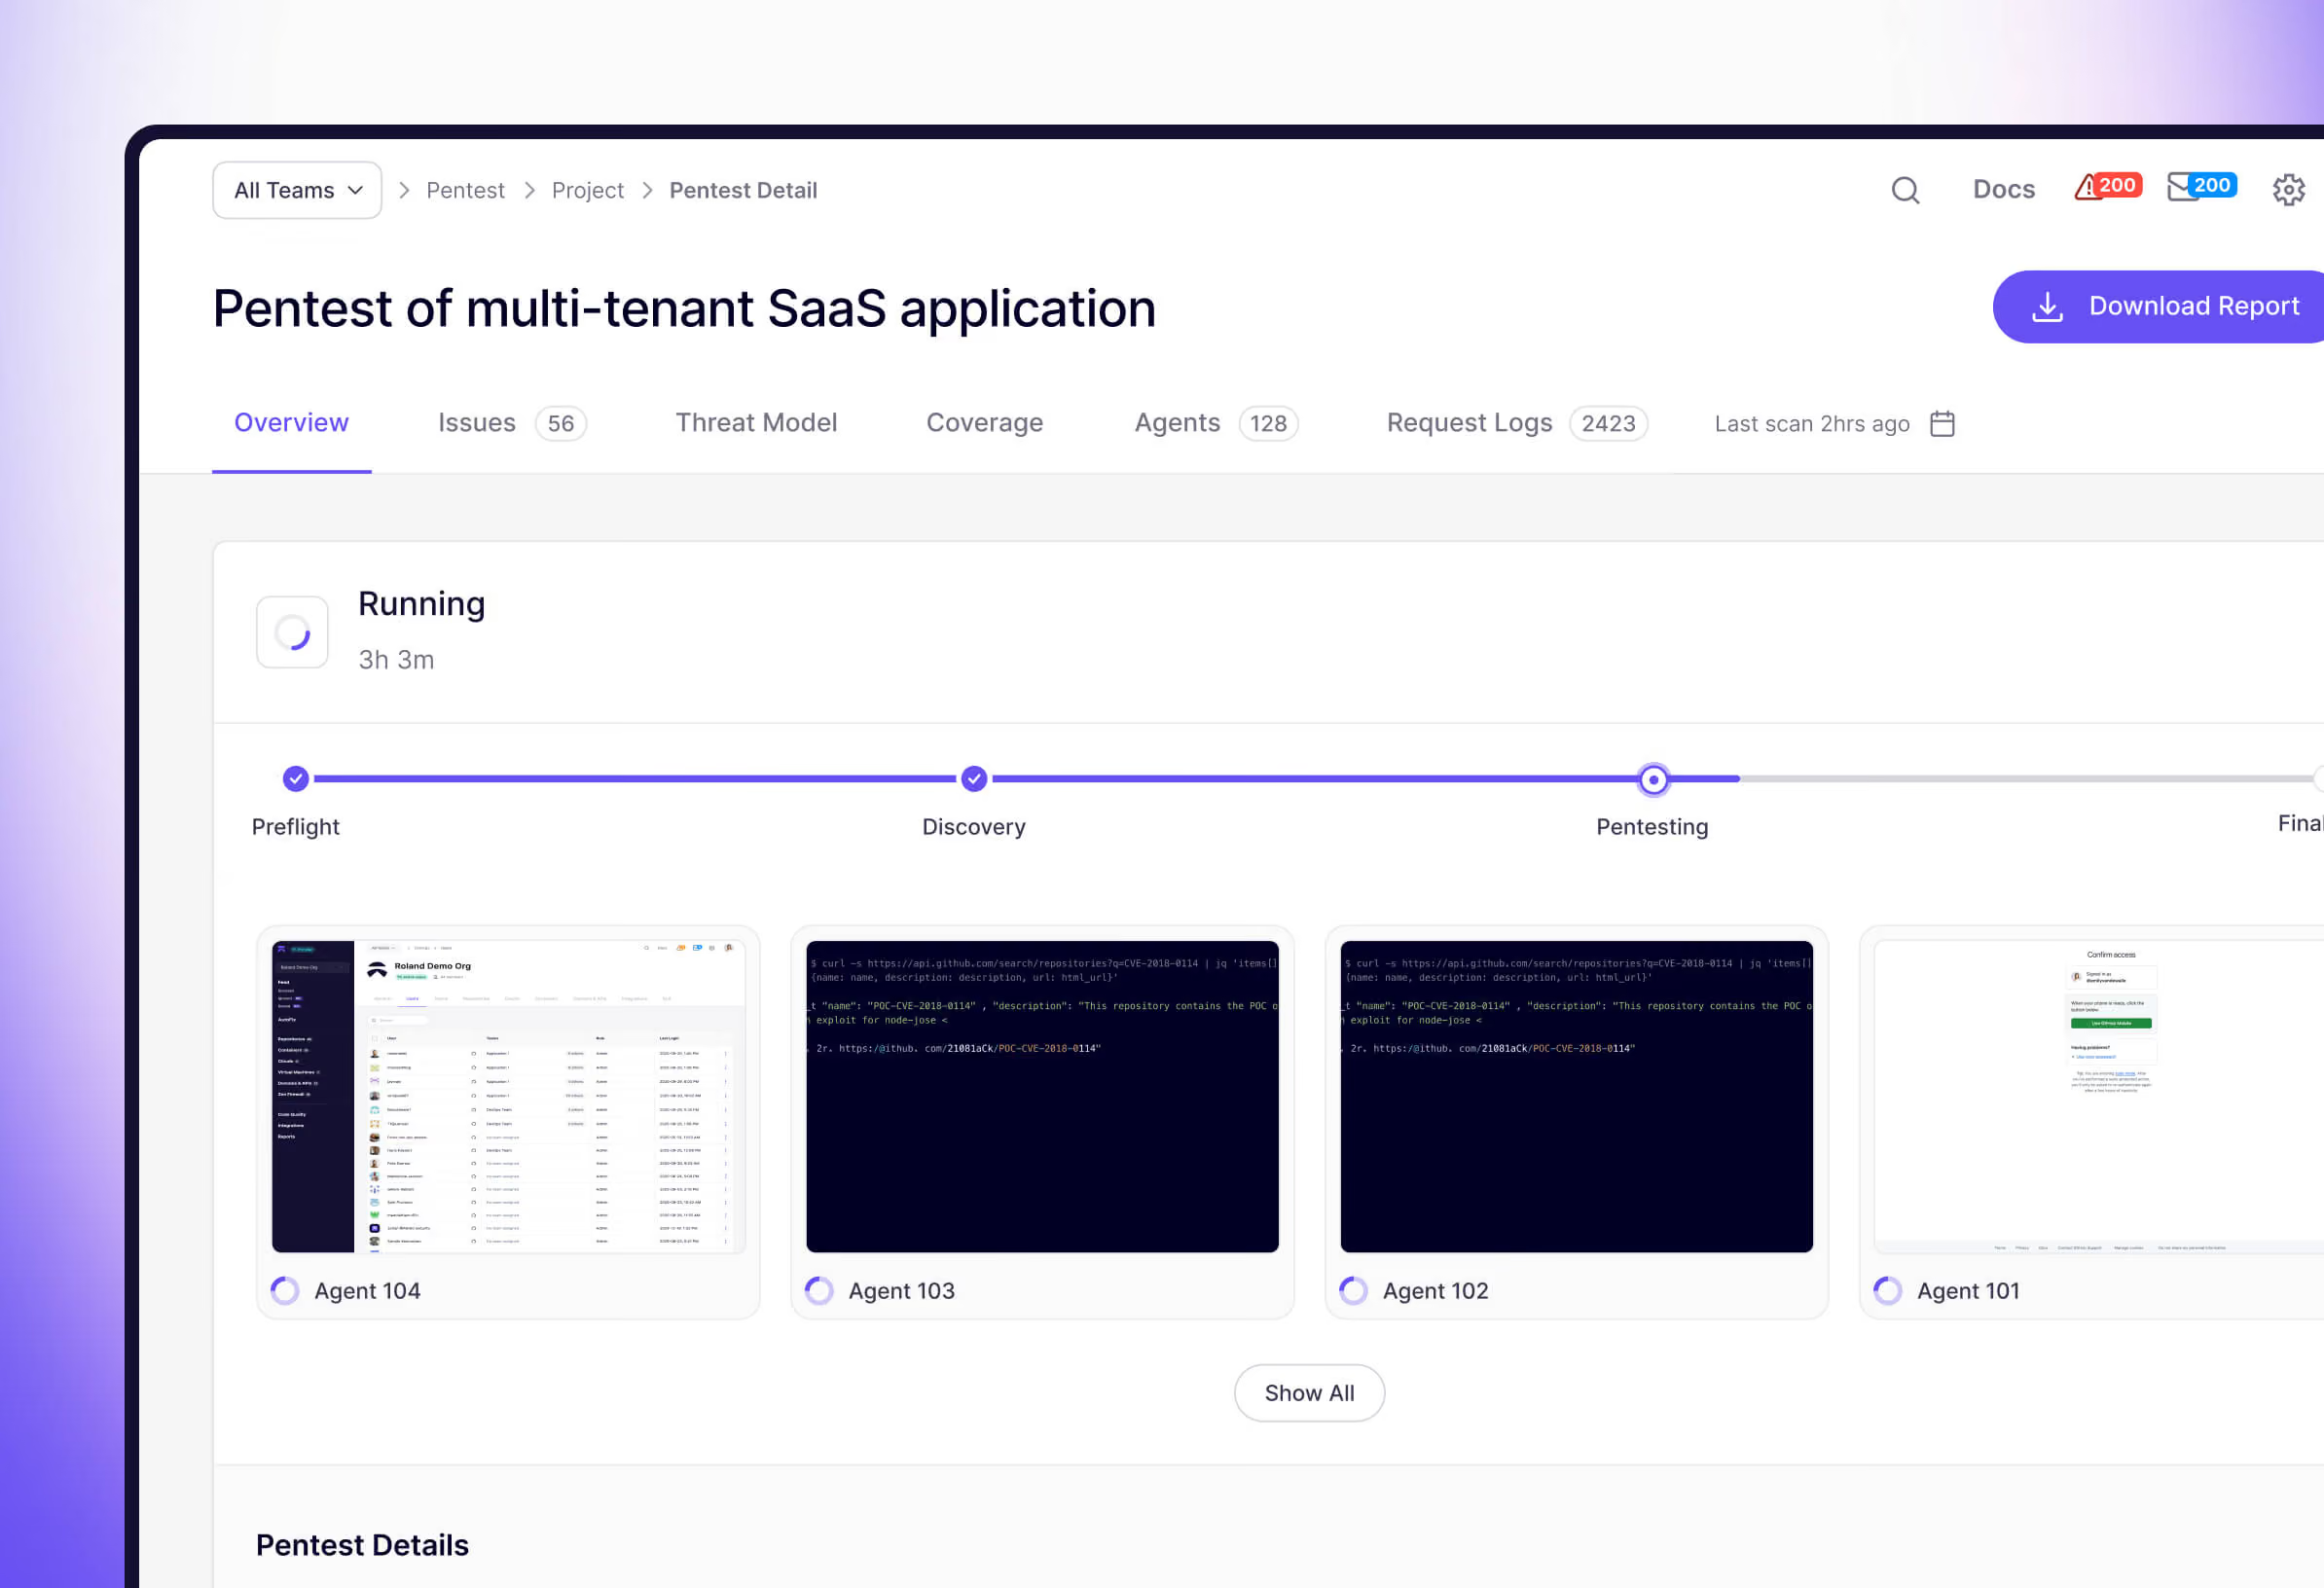
Pentera prueba tu aplicación desde el exterior, trabajando con todo lo que puede detectar. Aikido también cubre tu perímetro y, a continuación, lee tu código fuente para detectar los controles de acceso defectuosos que se pasan por alto en las pruebas «de fuera hacia dentro».
Pentera solo ejecuta ataques programados de antemano.
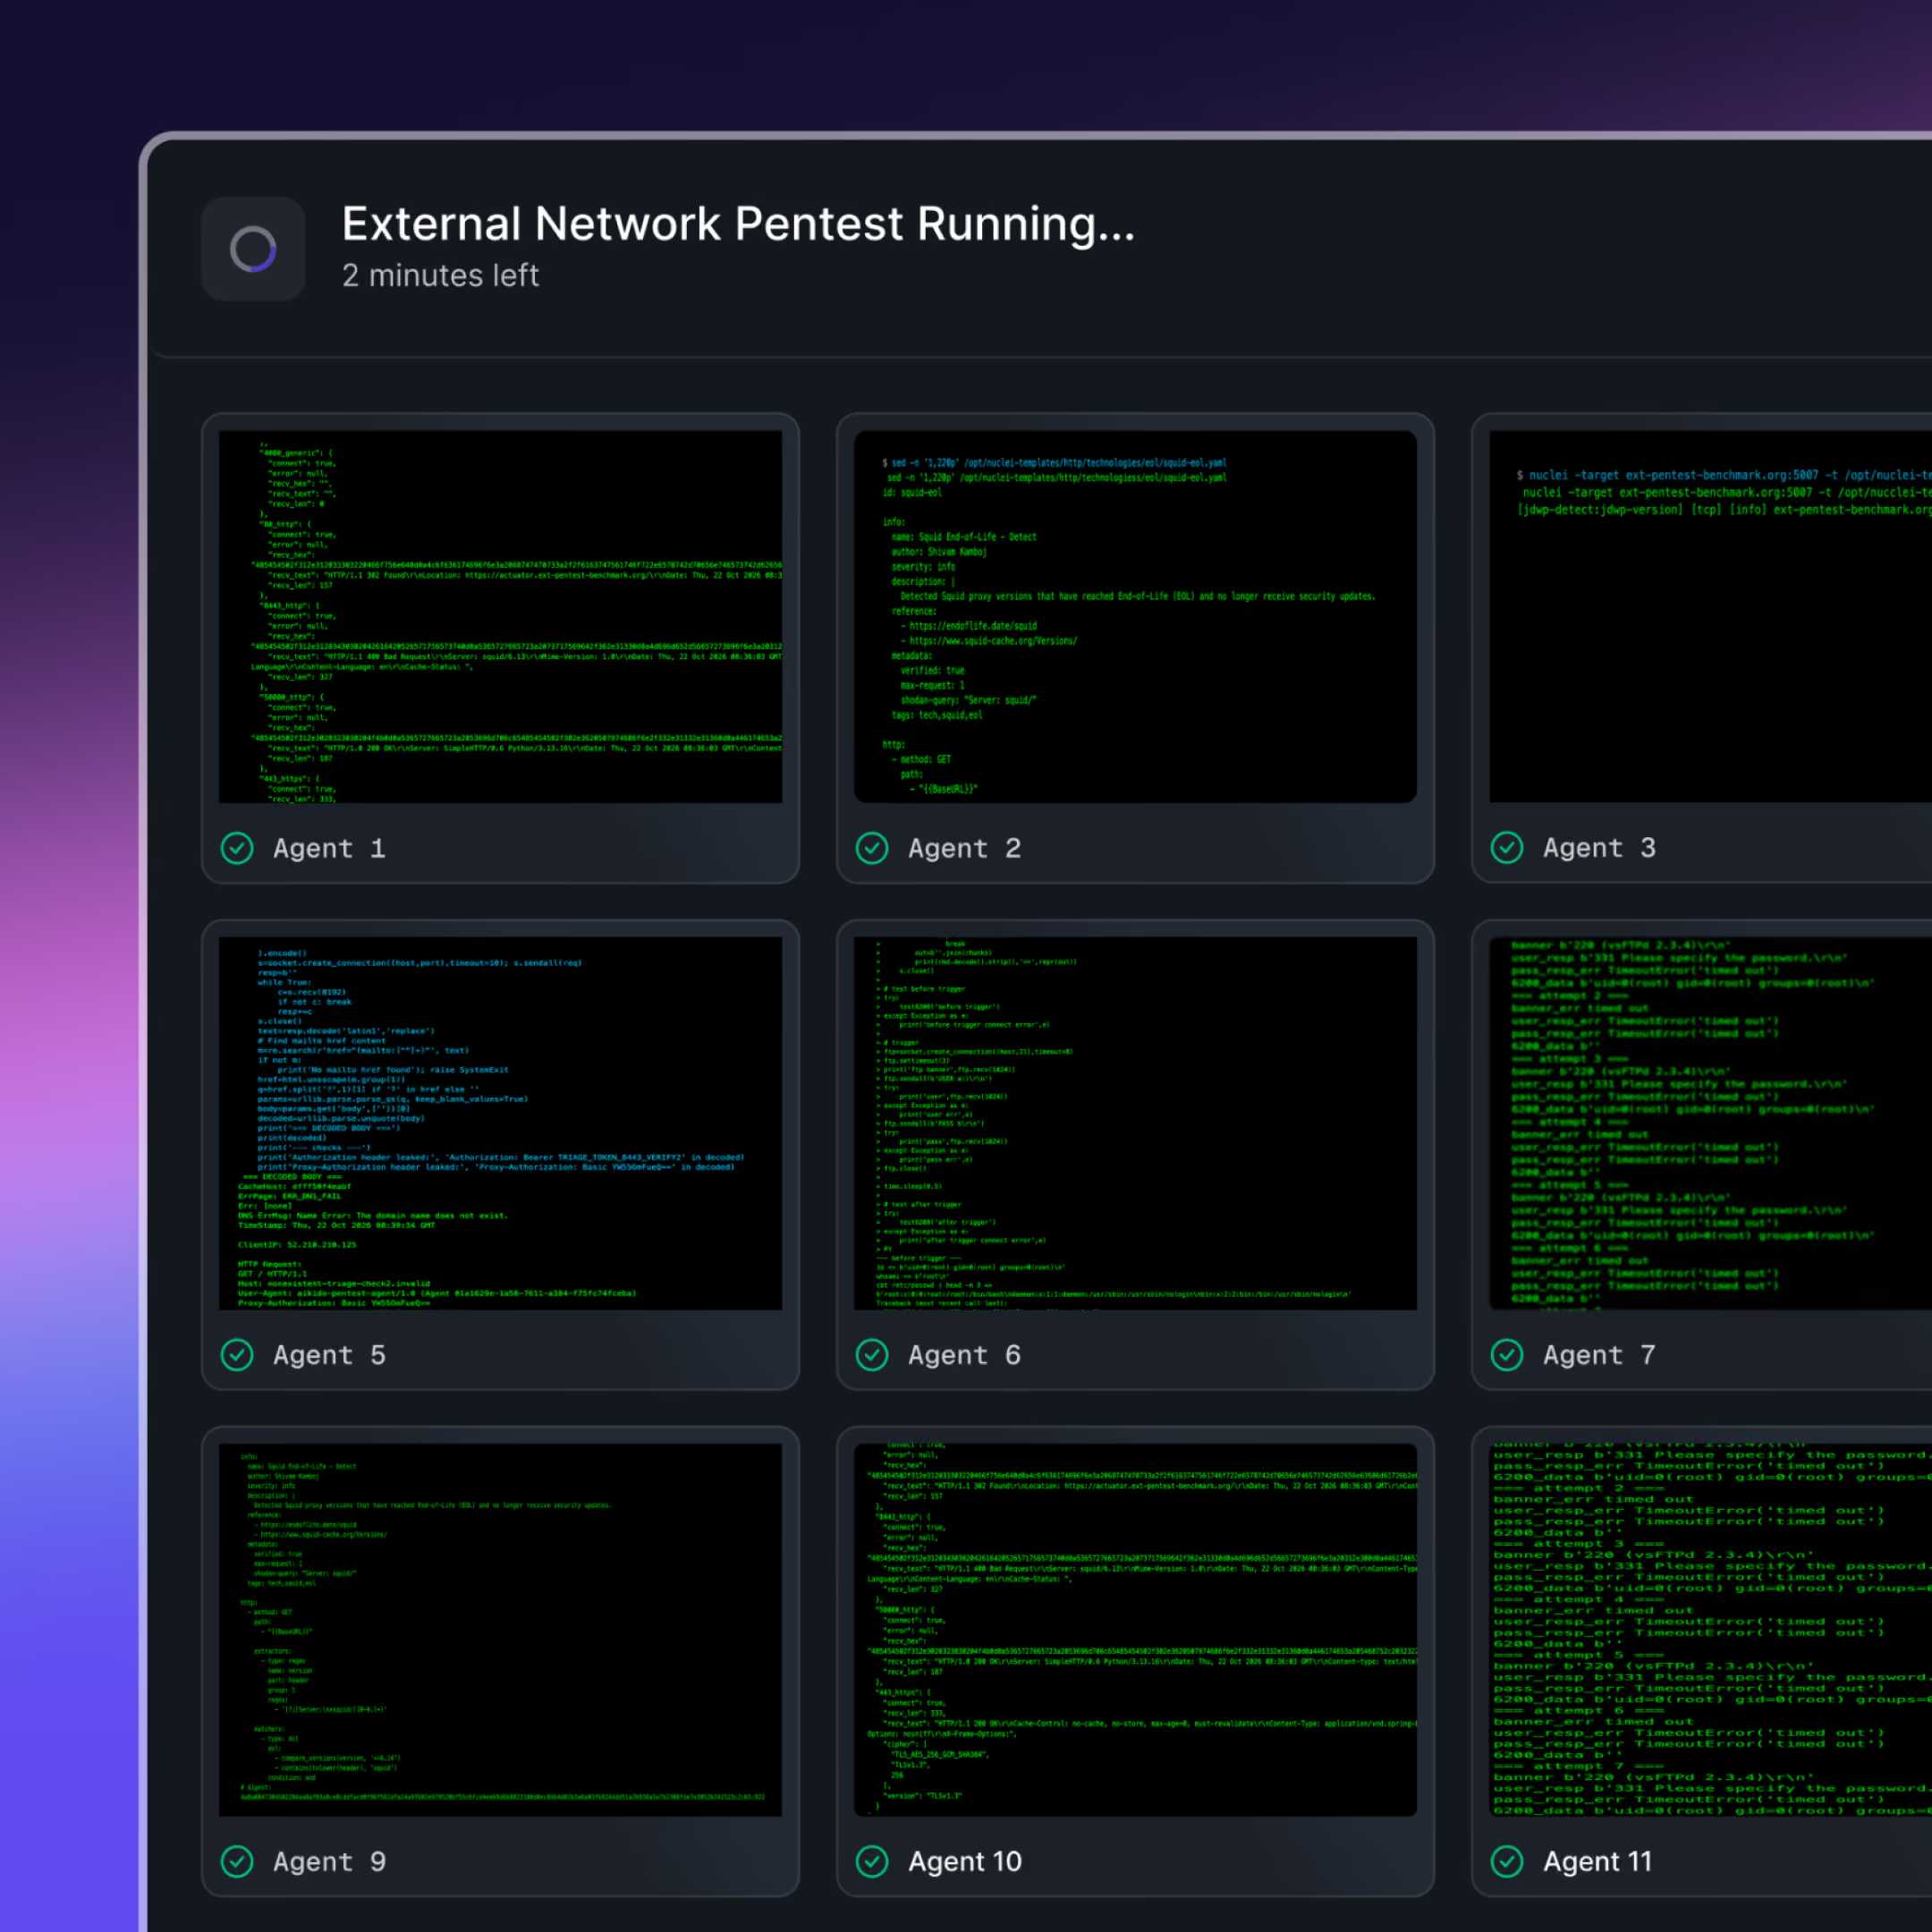
La IA de Pentera varía los payloads, pero las técnicas provienen de su propia biblioteca. Los agentes de Aikido analizan tu aplicación y explotan cada hallazgo antes de incluirlo en el informe.
pentesting de IA «white-box», en sus propias instalaciones
La mayoría del pentesting de IA envía tu código a un modelo en la nube. Aikido Machine es un servidor GPU aislado en tu centro de datos capaz de ejecutar pentests de forma continua durante todo el año.

«Antes, solo hacíamos una prueba de penetración anual, que a menudo era más un trámite que otra cosa. Con pentesting de IA podemos detectar los problemas en cuanto los lanzamos. Podemos solucionarlos antes de que alguien los descubra».
Gavin WilliamsJefe de Ingeniería
Aikido frente a Pentera


Inicia tu propio pentest en 5 min.
Obtenga un informe completo listo para SOC2 el mismo día.
Vea Aikido en acción
Introduce tu correo electrónico de trabajo para ver el vídeo
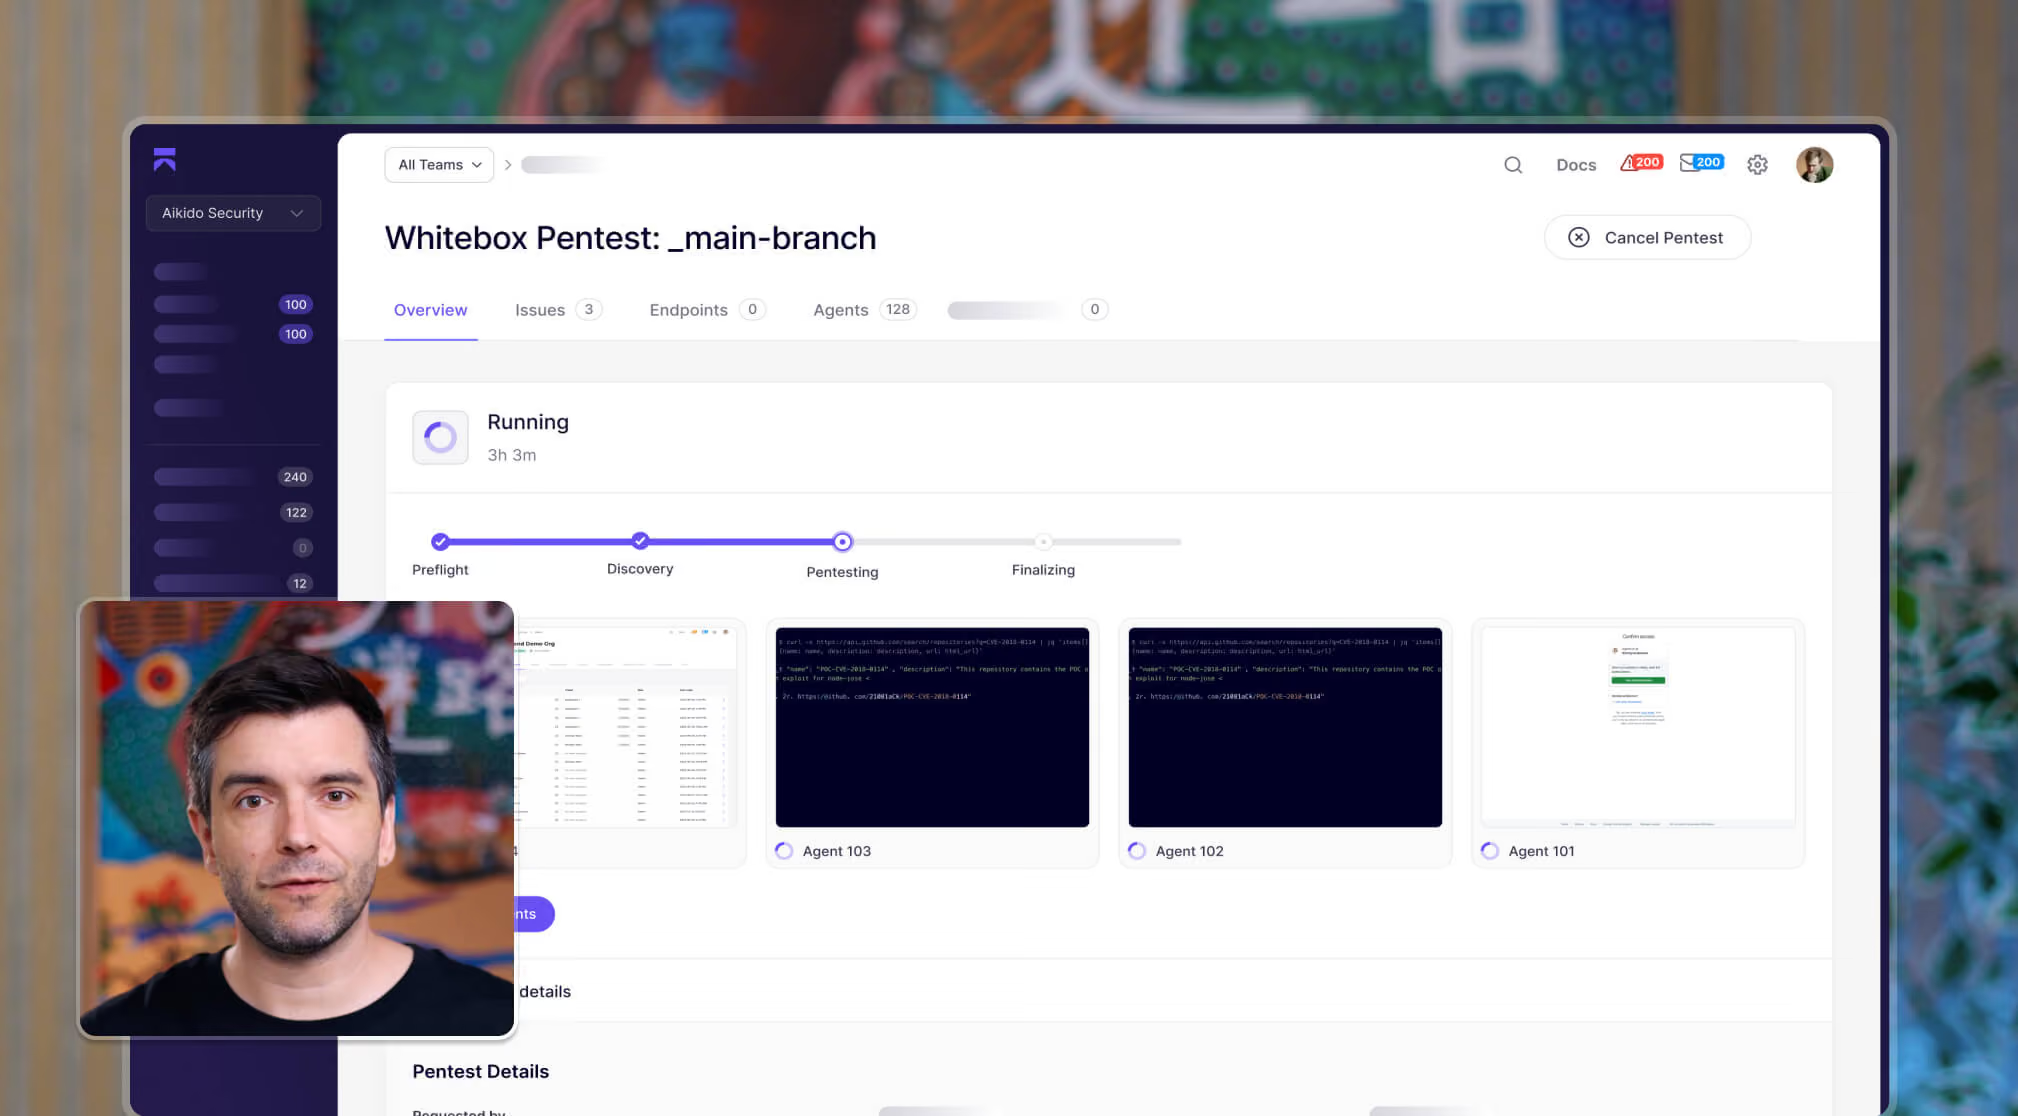
Un pentest que termina el trabajo
Aikido no se limita a detectar los problemas. Sus expertos prueban tus aplicaciones y todos los servidores conectados a Internet, al estilo de un «equipo rojo», identifican los puntos vulnerables y te entregan un informe listo para la auditoría. En el caso de tus aplicaciones, van un paso más allá: corrigen el problema y, a continuación, comprueban que la corrección funciona.
Más contexto que un atacante
Al leer tu código fuente, los agentes detectan más vulnerabilidades IDOR, control de acceso roto y fallos de lógica de negocio.
Demuestra qué es explotable
Los agentes analizan minuciosamente cada hallazgo en tus aplicaciones y en tu perímetro para confirmarlo. Se descartan los problemas no contrastados, por lo que cada informe incluye una prueba de concepto funcional.
Correcciones que se adaptan a tu código
Dado que los agentes ya conocen tu código, AutoFix abre una solicitud de incorporación de cambios (PR) con un alto nivel de fiabilidad para los problemas confirmados en tus aplicaciones.
Human-in-the-loop
Tú mantienes el control. Aikido verifica los hallazgos, pero no encadena vulnerabilidades ni profundiza en ellas a menos que tú lo apruebes primero. En tu perímetro, los agentes también omiten los sistemas que no son de tu propiedad.

Pentest de primer nivel, precio de tarifa plana.
Informe completo en PDF para SOC 2 e ISO 27001
Una aplicación, un conjunto de API


Informe completo en PDF para SOC 2 e ISO 27001
La cobertura se adapta a su aplicación
Cómo se calcula un pentest optimizado

Informes continuos y hallazgos en tiempo real
Siempre activo, se escala con sus lanzamientos
Empieza tu prueba de penetración en menos de 5 minutos
Pruebas de penetración automatizadas que combinan la creatividad humana con la velocidad de la máquina.
Detecta, explota y valida vulnerabilidades en toda tu superficie de ataque, bajo demanda.