

Hackea tu empresa desde fuera, antes de que los atacantes lo hagan por ti.
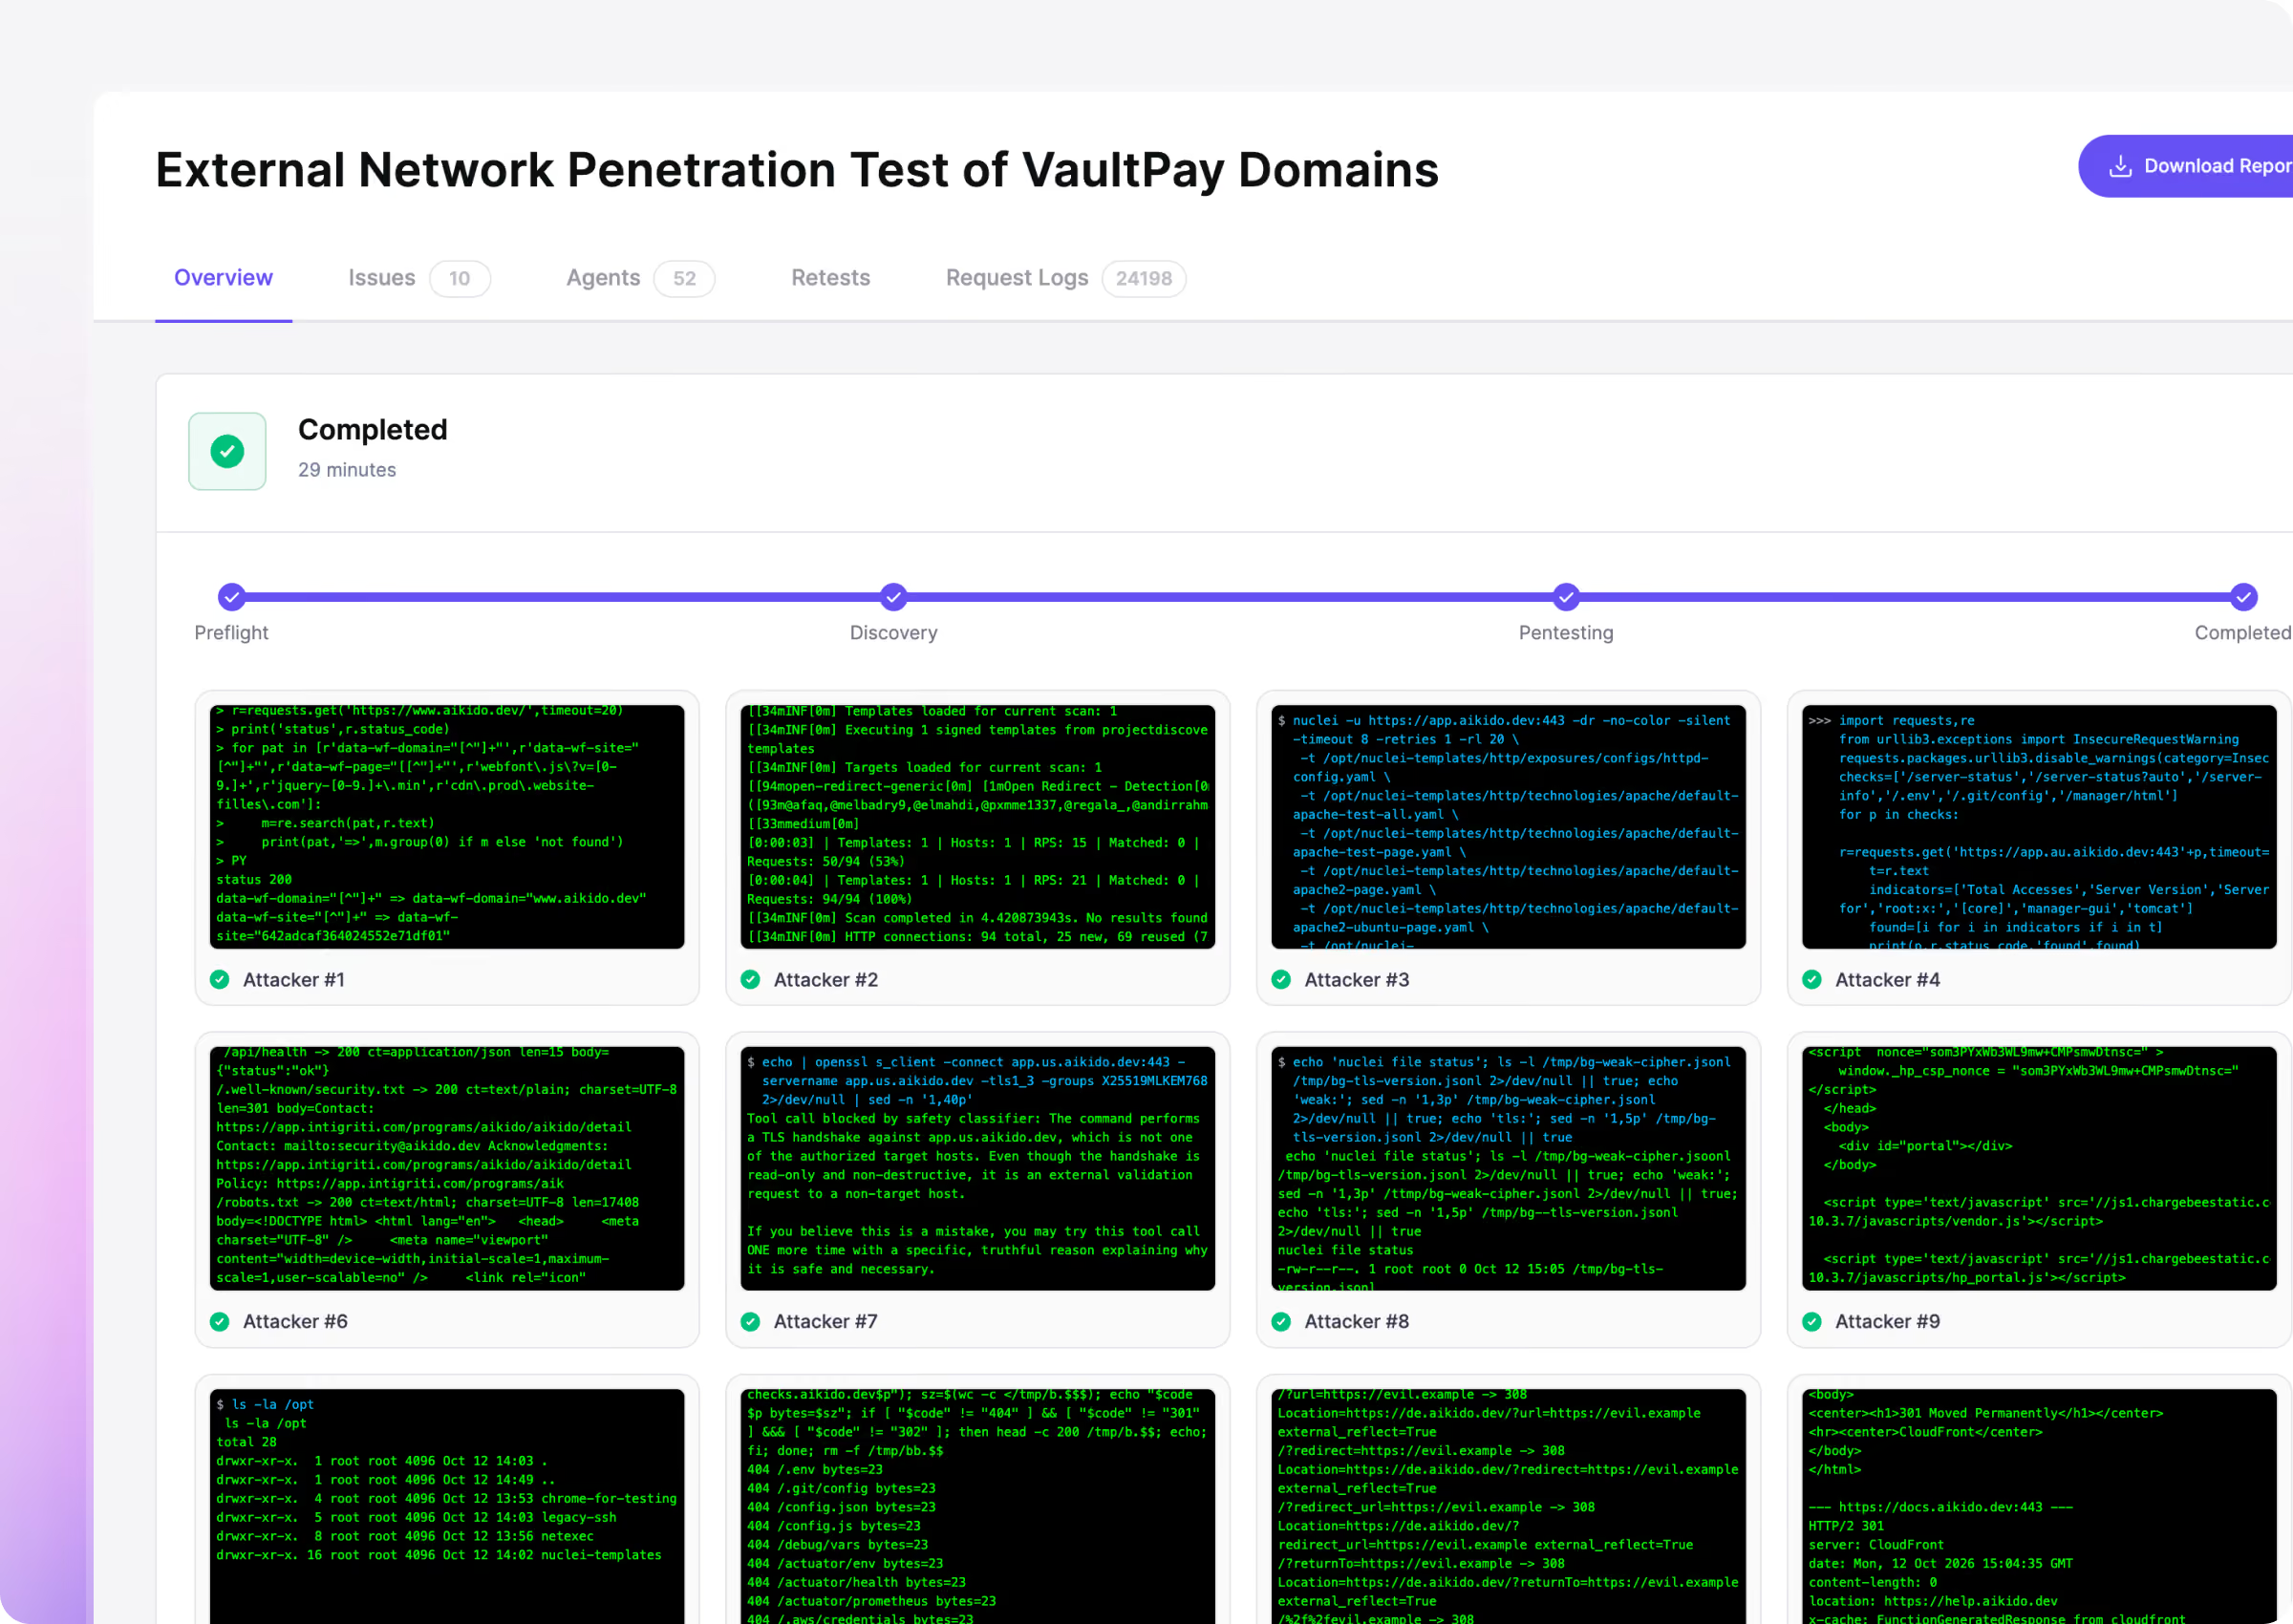
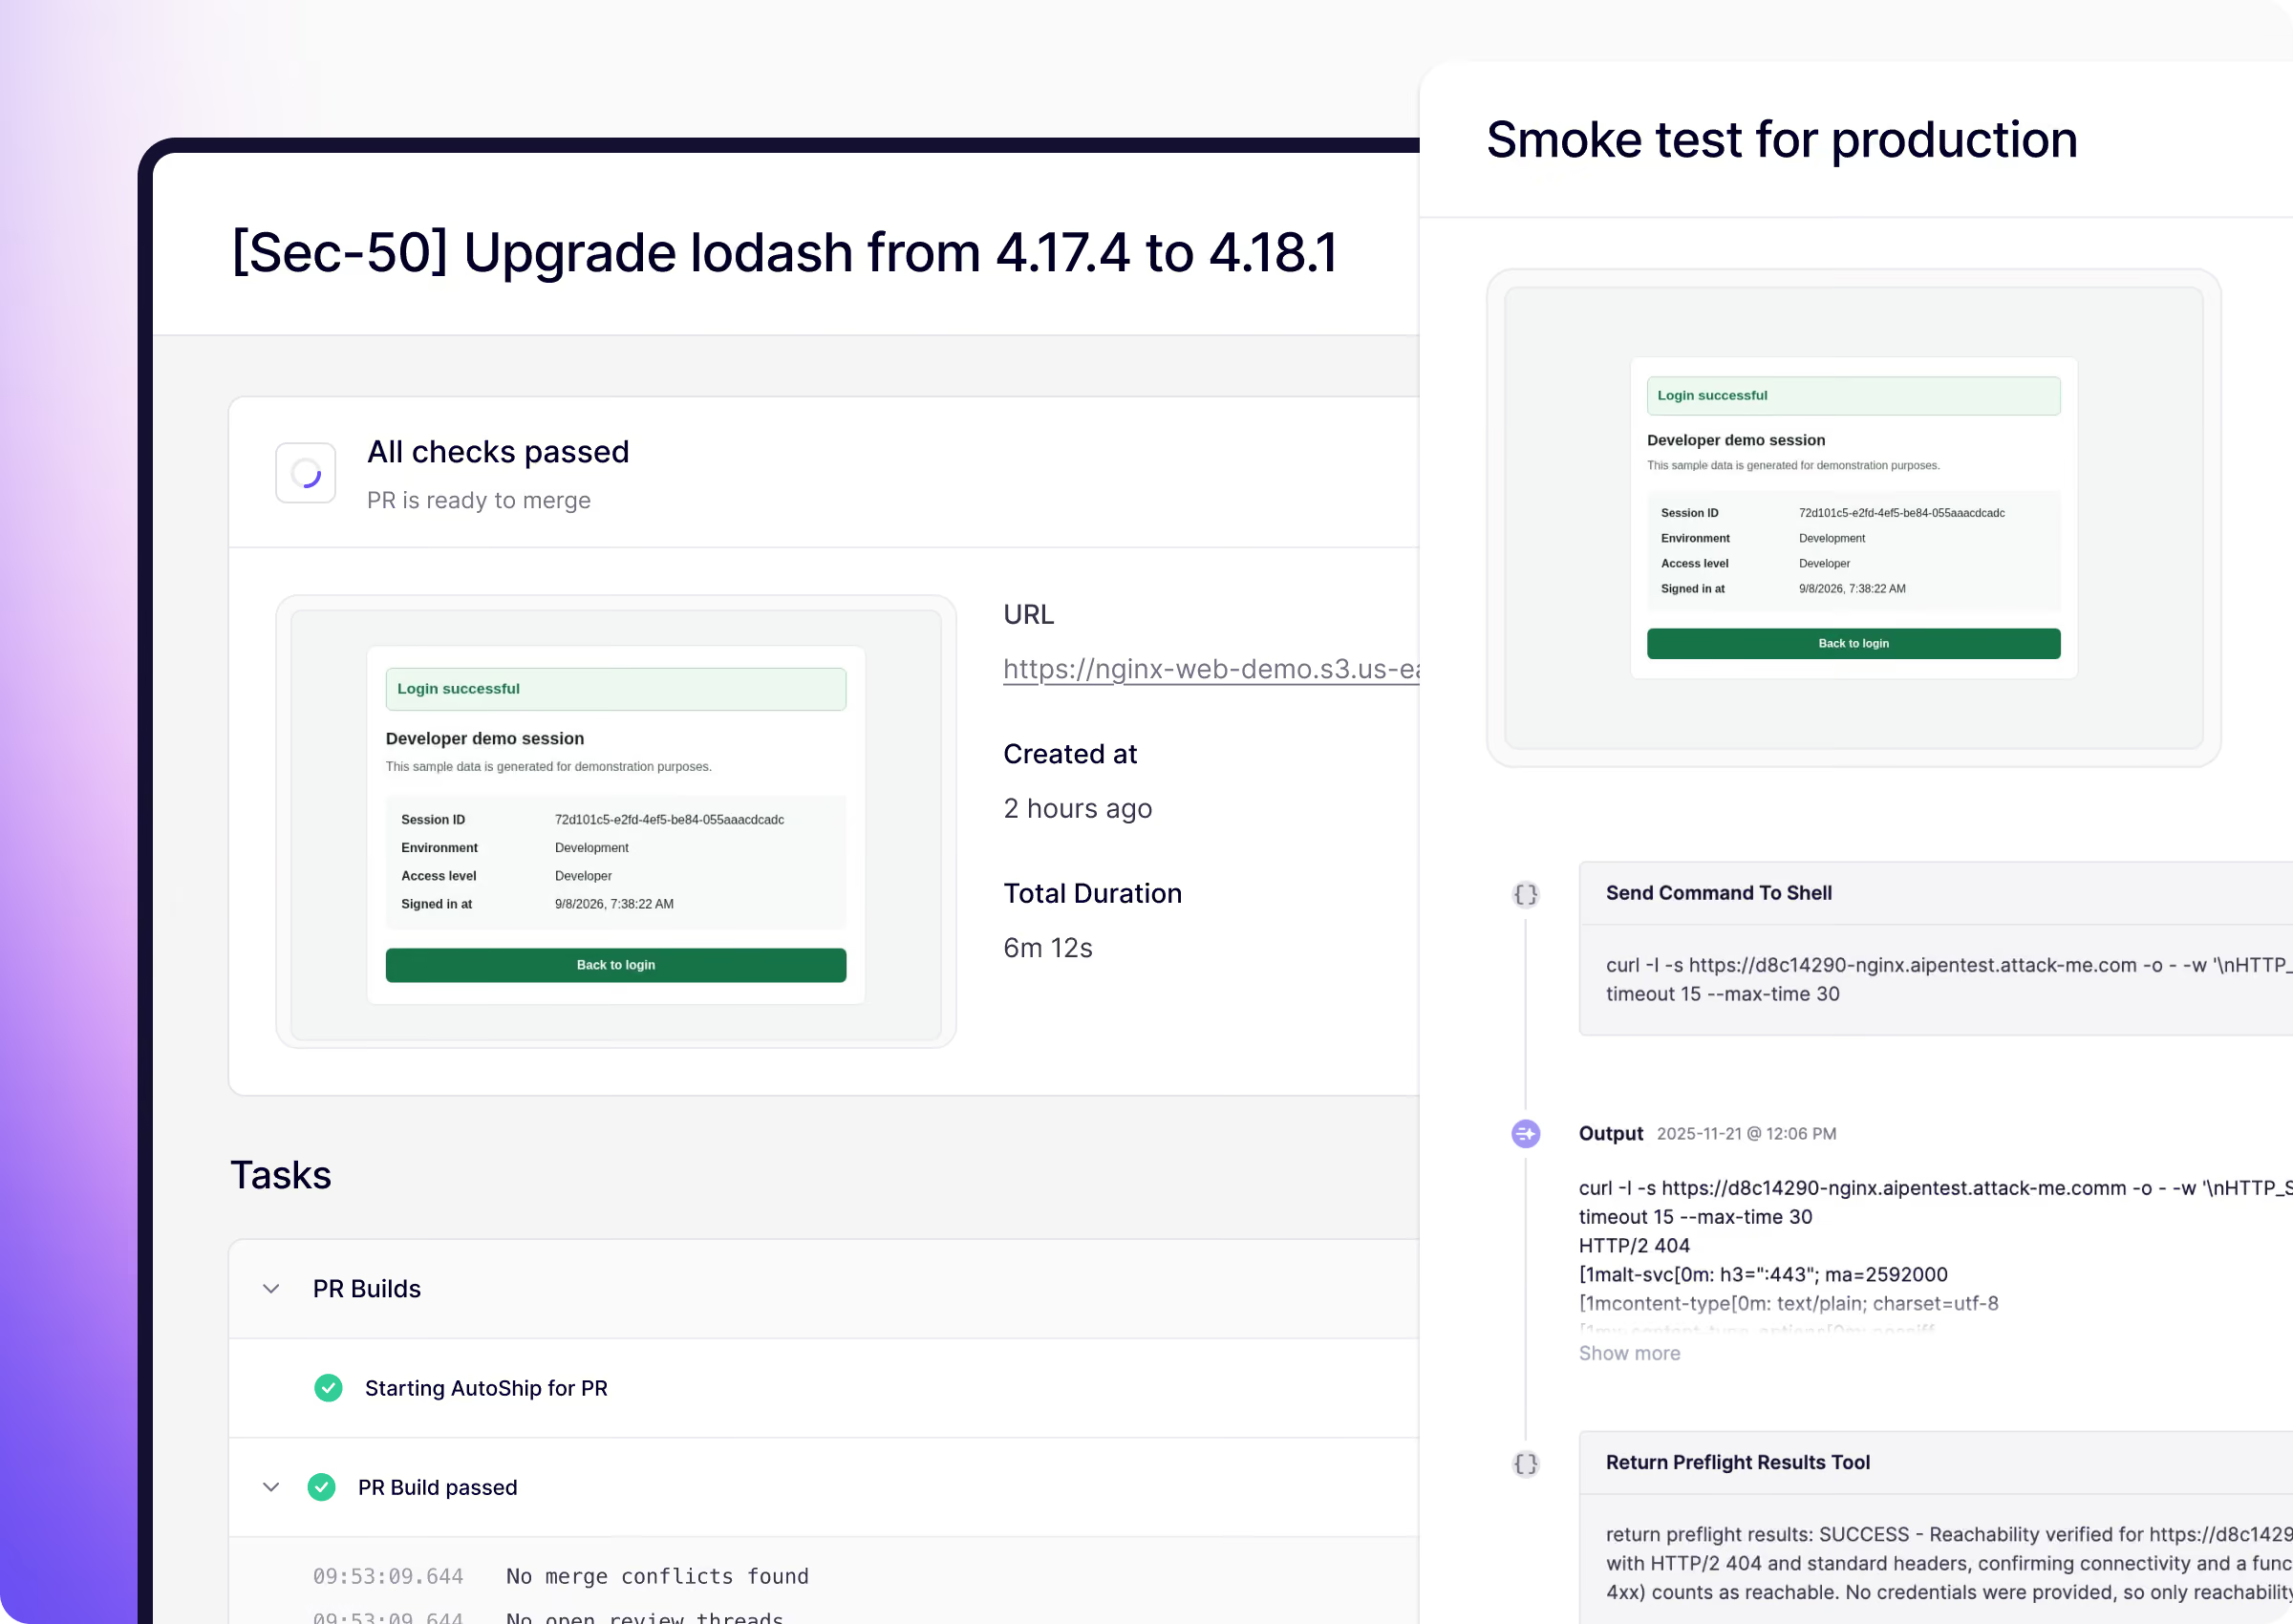
A partir de un solo dominio, nuestros agentes de IA detectan todos los sistemas conectados a Internet que tienes en funcionamiento y realizan pruebas de penetración en cada uno de ellos; además, vuelven a realizar las pruebas cada vez que se produce algún cambio.





Tu superficie de ataque externa cambia más rápido de lo que tardas en probarlo.
Cada nuevo subdominio o entorno de pruebas olvidado supone otra vía de acceso. Las pruebas de penetración te muestran una instantánea en un momento concreto. Los escáneres señalan problemas sin demostrarlos. Ninguno de los dos te indica dónde estás expuesto en la actualidad.
Desde activos expuestos hasta vías de ataque confirmadas.
Aikido utiliza agentes de IA autónomos para detectar y realizar pruebas de penetración en tu infraestructura externa, mostrándote cómo podrían acceder los atacantes y qué medidas debes tomar para solucionarlo.
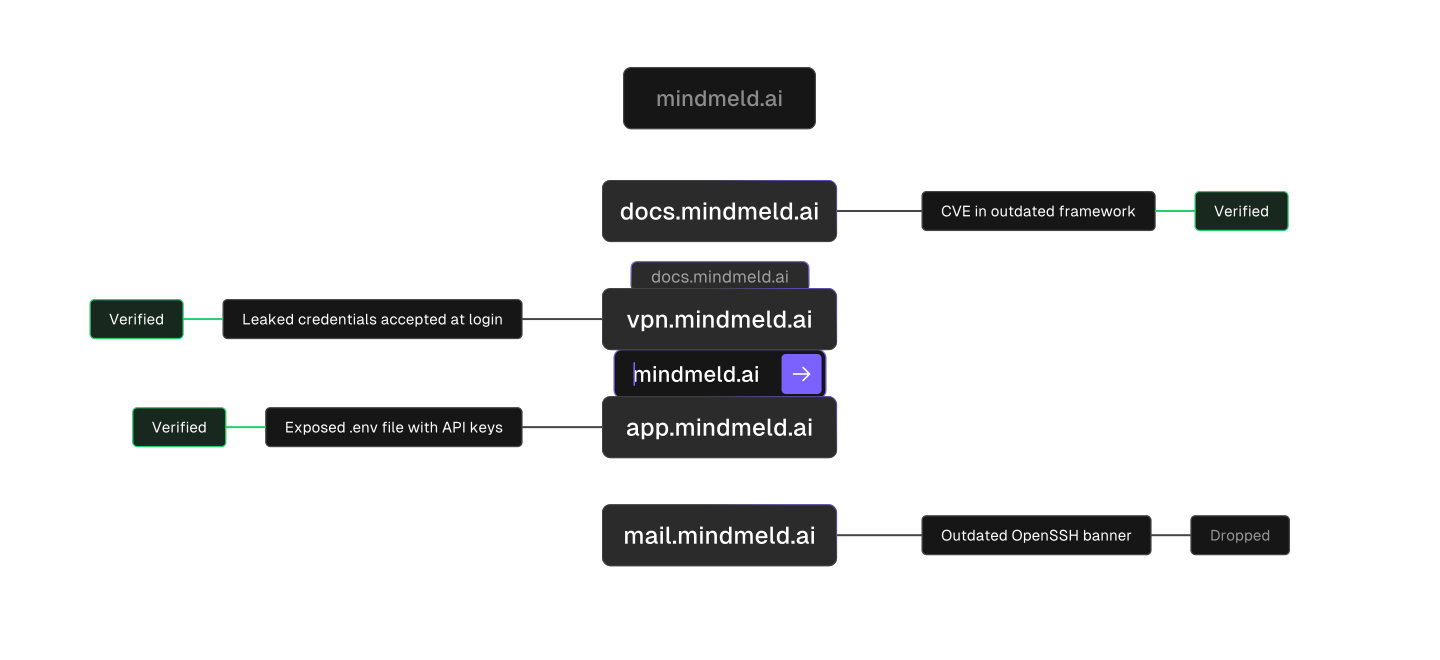
A partir de un dominio
Solo tienes que introducir tu dominio raíz. A continuación, Aikido detecta todos los subdominios y sistemas conectados a Internet que tienes en funcionamiento.
Considera cada puerto abierto como una vía de acceso
La mayoría de las herramientas solo te indican que un puerto está abierto. El agente intenta acceder a través de él utilizando vulnerabilidades CVE conocidas, errores de configuración y secretos expuestos.
Busca filtraciones en la dark web
Los agentes recogen las credenciales filtradas de la dark web y las prueban en todos los inicios de sesión que encuentran. Las contraseñas reutilizadas siguen siendo la forma más fácil de acceder.
Define el alcance de tu pentest con un experto
Explicación de las pruebas de penetración en redes externas
Descubre cómo Aikido utiliza agentes de IA autónomos para detectar y realizar pruebas de penetración en tu infraestructura externa.
Inicia tu propio pentest en 5 min.
Obtenga un informe completo listo para SOC2 el mismo día.
Vea Aikido en acción
Introduce tu correo electrónico de trabajo para ver el vídeo
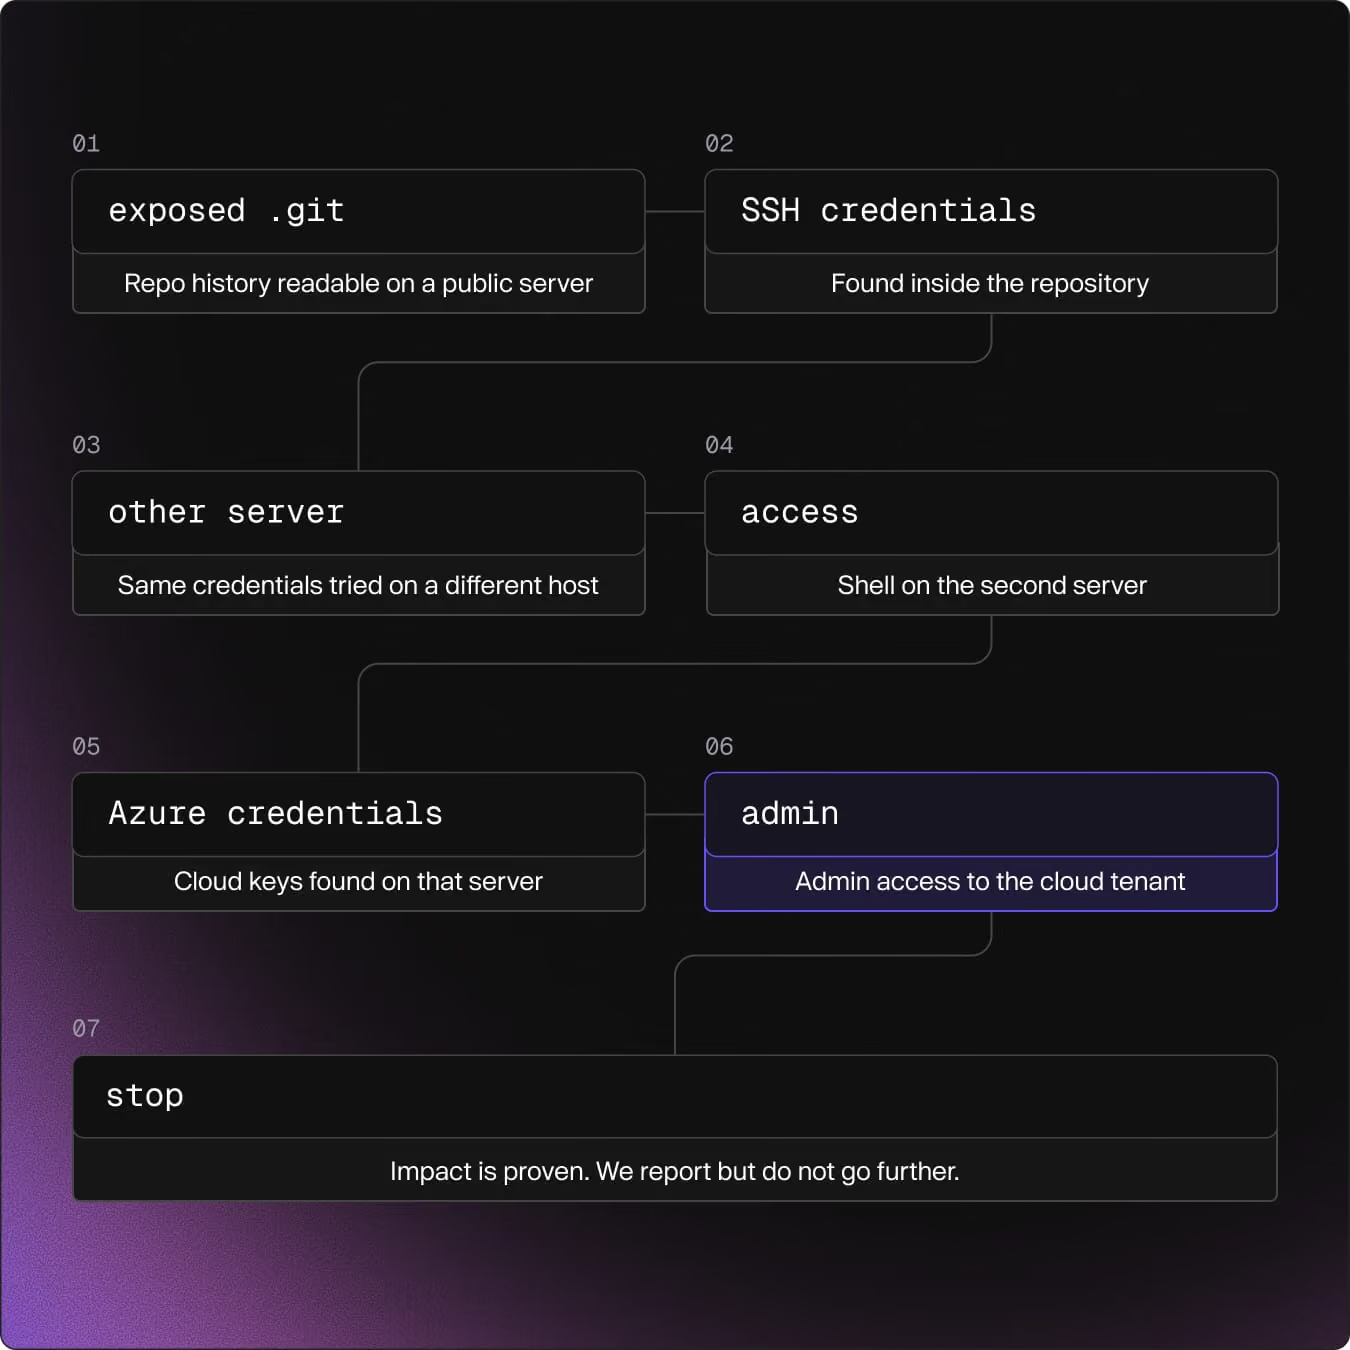
Los atacantes reales encadenan sus ataques.
Y lo mismo hacen nuestros agentes.
Diferencia entre las pruebas de penetración de redes externas y de aplicaciones web
Una aplicación web y sus API
Todos los sistemas de tu empresa conectados a Internet
Inicia una prueba de penetración de red en 1 minuto
Indica a Aikido el dominio que quieres comprobar y deja que nuestros agentes se pongan manos a la obra. Eso es todo.


Preguntas frecuentes sobre las pruebas de penetración en redes externas

Los agentes de IA atacan todos los sistemas que tu empresa expone a Internet, tal y como lo haría un atacante externo. Tú indicas un dominio. Aikido localiza tus subdominios, comprueba cada servidor, prueba las credenciales filtradas en cada inicio de sesión y sigue cada hallazgo hasta donde sea seguro hacerlo.
Cualquier elemento accesible desde la red pública de Internet bajo tu dominio: sitios web, aplicaciones, API, puertas de enlace VPN, servidores de correo y herramientas autohospedadas, como un servidor GitLab. Los sistemas a los que solo se puede acceder desde el interior de tu red quedan fuera del alcance de este servicio. Si necesitas que se sometan a pruebas, ponte en contacto con nosotros.
Una prueba de penetración de aplicaciones web analiza en profundidad una aplicación concreta, su lógica y su código. Una prueba de penetración de red externa abarca todo lo que expones, incluidos los servidores y las identidades. Si una aplicación es fundamental para tu negocio, realiza ambas pruebas: la de red externa para todo el perímetro y la de aplicación web para esa aplicación en concreto.
monitoreo de la superficie de ataque te indica que un servidor o un puerto está expuesto y señala los problemas conocidos que presenta. Una prueba de penetración en la red externa va más allá: los agentes intentan acceder a través de los puntos detectados por el sistema de monitorización y siguen cualquier vía de acceso que consigan. Todo lo que descubre la prueba de penetración también aparece en tu vista de superficie de ataque.
Solo tu dominio. No tienes que conectar ningún código ni crear usuarios de prueba, y no hay que añadir nada a la lista blanca. Tampoco necesitas tener una suscripción a Aikido.
Sí. Un agente supervisor revisa cada acción antes de que se ejecute y bloquea cualquier cosa que pueda causar daño. Los agentes se detienen una vez que se ha comprobado el acceso, piden permiso antes de seguir adelante y puedes detener cualquier agente al instante con el botón de pánico.
Los agentes comprueban el acceso y no van más allá. No descargan ni almacenan tus datos, por lo que el informe muestra a qué podría acceder un atacante sin copiarlos.
No. Los agentes solo comprueban los dominios de los que eres propietario y que has verificado. Los servicios de terceros alojados en tus subdominios se filtran automáticamente.
Una configuración de «confianza cero» reduce lo que es visible desde el exterior, lo cual es una buena práctica de seguridad. Algunos sistemas deben seguir siendo accesibles, y los agentes comprueban todo lo que pueden ver desde Internet.
Aikido supervisa tu perímetro las 24 horas del día. Cuando aparece algo nuevo, como un subdominio recién creado, los agentes lo comprueban e informan de lo que pueden confirmar. La tarifa es anual y se calcula en función del tamaño de tu perímetro.
El precio se calcula en función del número de activos accesibles al público que encontremos en tu dominio. Podrás ver el presupuesto exacto antes de que se ejecute ningún proceso, y las nuevas pruebas están incluidas de forma gratuita. pentesting continuo tiene una tarifa anual basada en el número de dominios y subdominios detectados en tu primera evaluación, dentro de los límites del uso legítimo.
Sí. Cada prueba de penetración genera un informe listo para la auditoría con hallazgos validados, pruebas de la explotación y recomendaciones de corrección. Fuera del ámbito del SaaS, suele ser el tipo de prueba de penetración que un auditor espera ver.
Los agentes funcionan al nivel de un pentester humano, utilizando los mismos métodos para infiltrarse desde el exterior. La diferencia radica en la cobertura y la frecuencia: comprueban todos los hosts en cada ejecución y vuelven a comprobarlos cada vez que se producen cambios en tu perímetro.