

Visualiza la ruta de ataque antes de que sea explotada
Aikido conecta tu exposición en la nube, las vulnerabilidades de los contenedores y los permisos de IAM en un único gráfico, para que sepas exactamente a qué CVEs puede acceder un atacante.





La puntuación CVSS por sí sola no te muestra qué está expuesto
Los equipos priorizan según la puntuación de gravedad, no según lo que es accesible. Una vulnerabilidad de 9.8 en un pod interno recibe la misma urgencia que una situada tras un balanceador de carga público con una ruta directa a tus secretos.
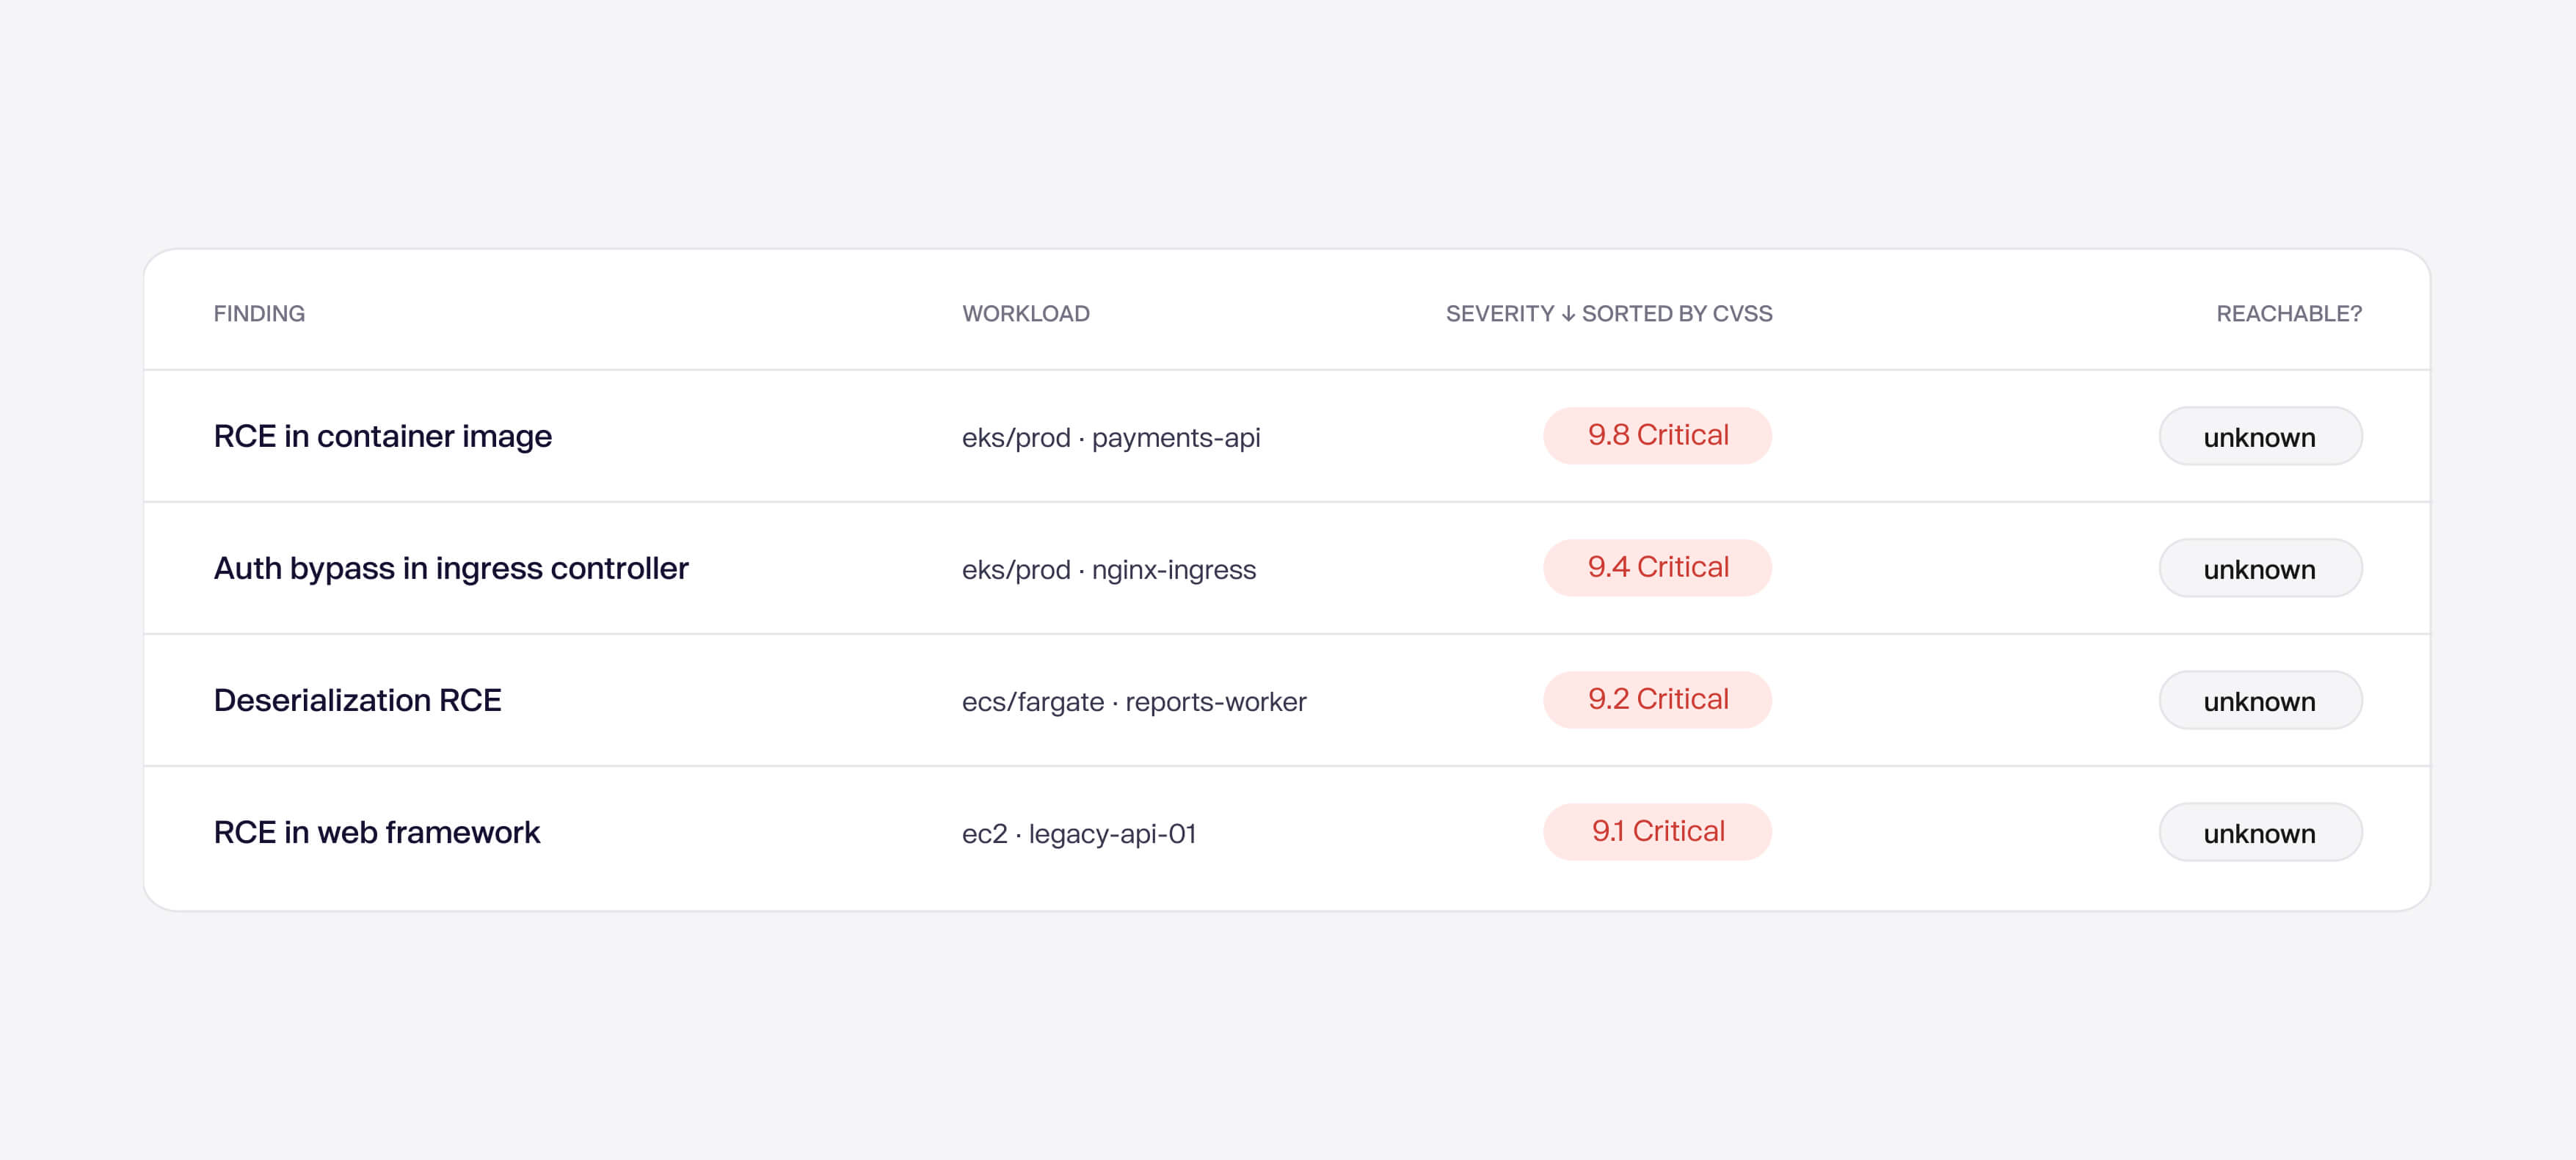
Todas tus rutas de ataque en un único gráfico.
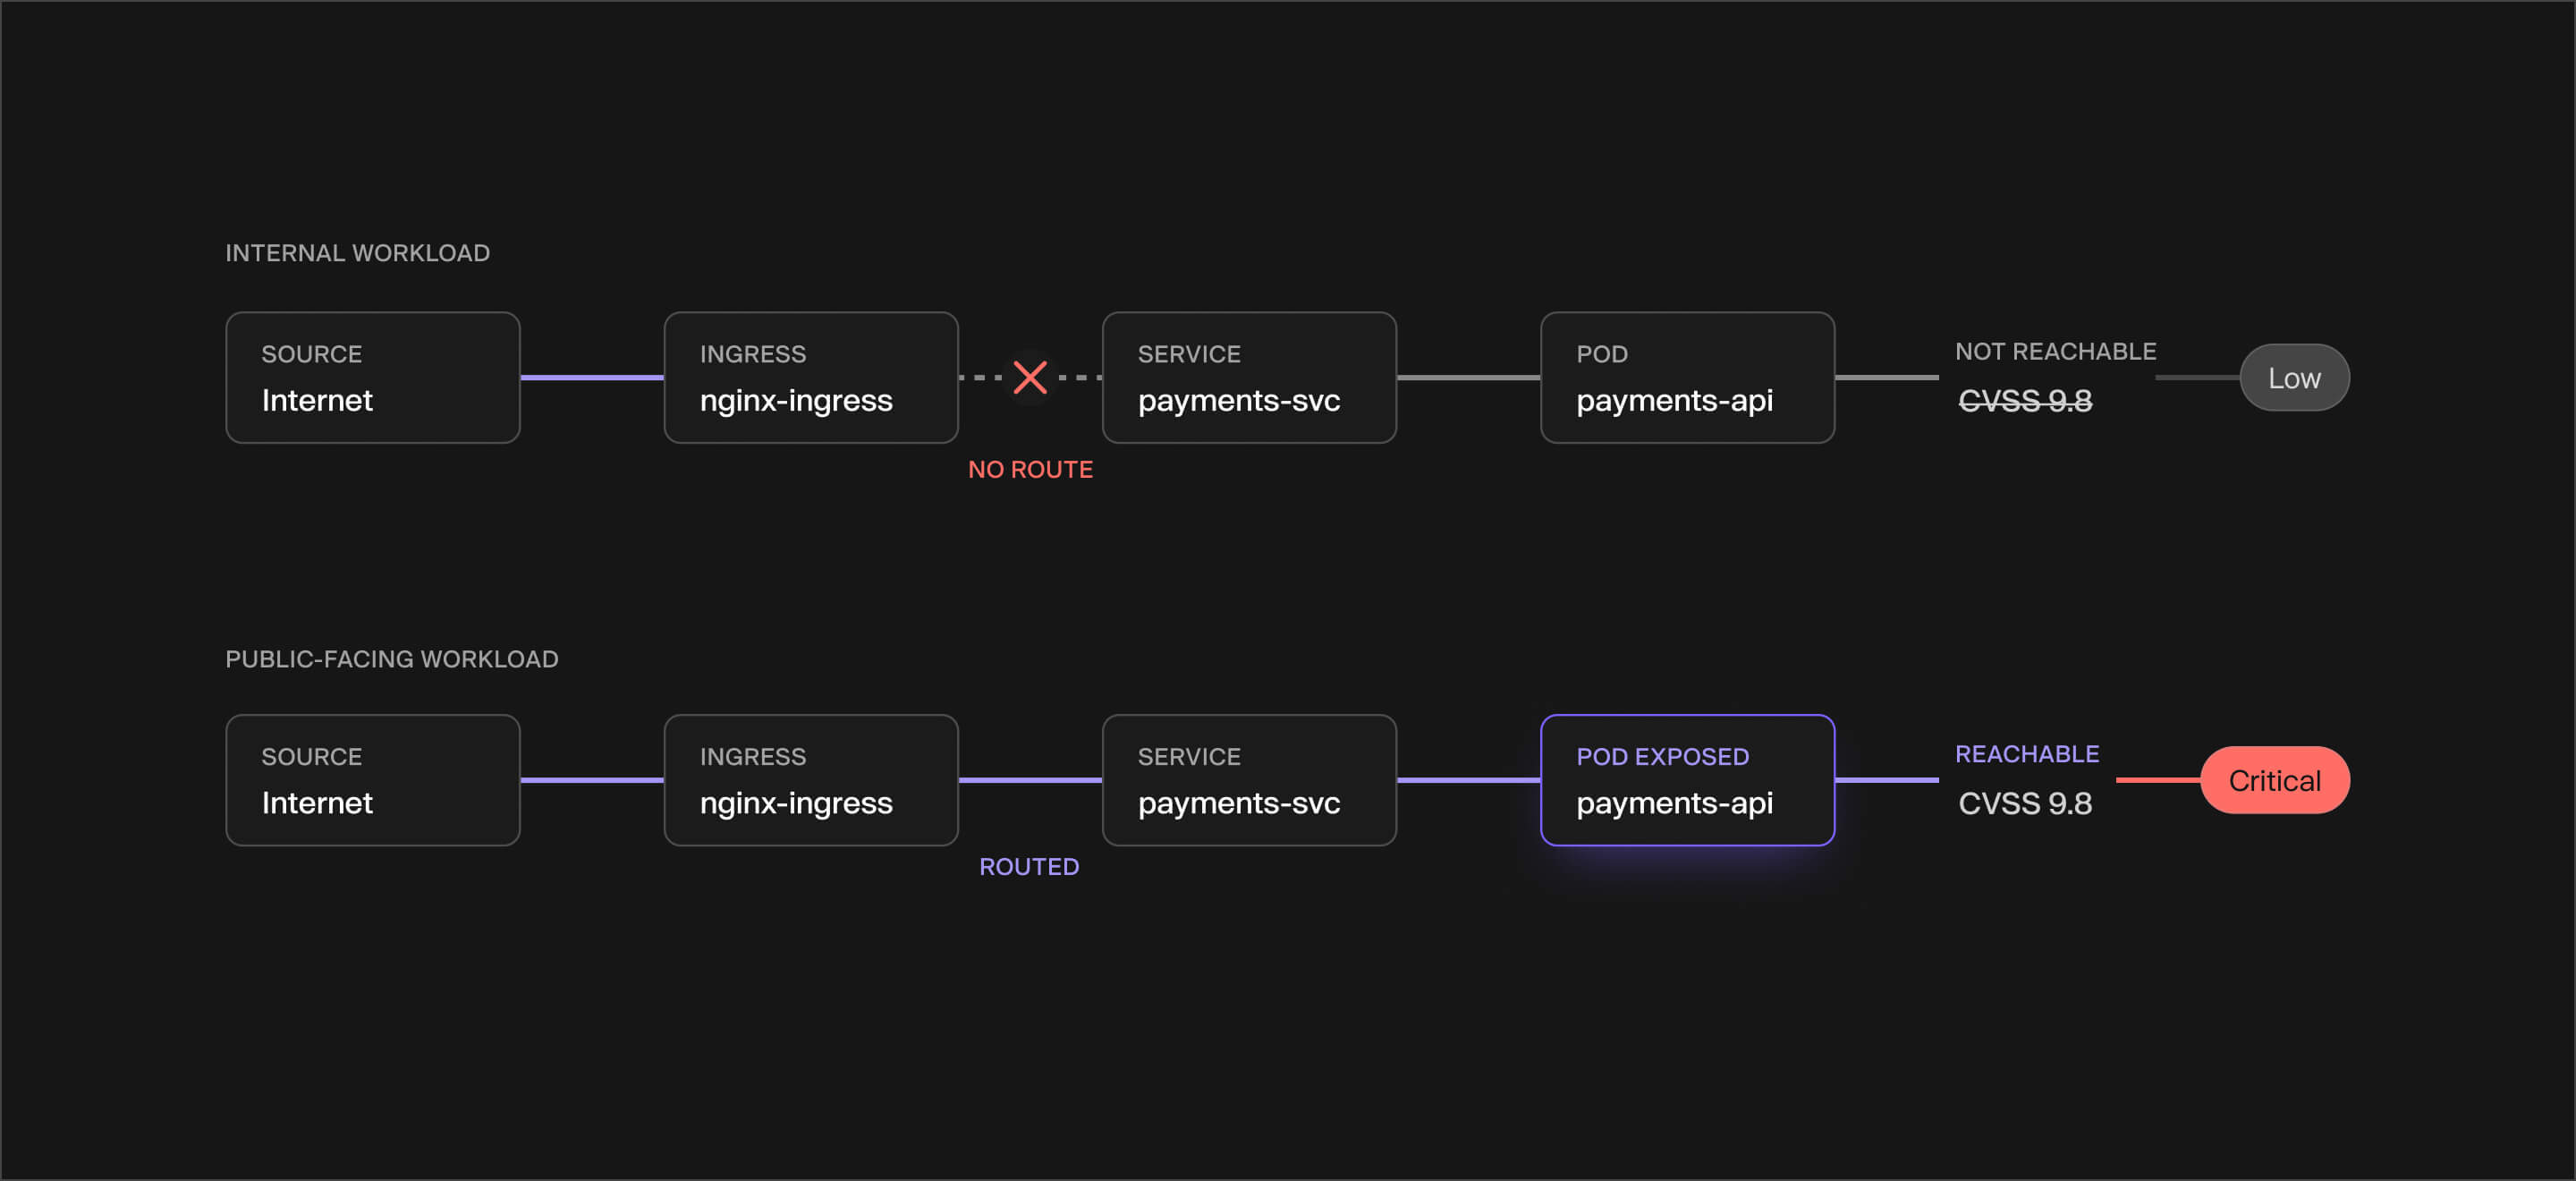
Comprueba qué es accesible detrás de tu ingress
Rastrea la cadena completa y vincula el CVE al pod que es accesible.
Nada se oculta detrás de tu CDN
Rastrea directamente a través de tu CDN hasta la función serverless exacta que ejecuta el paquete vulnerable.
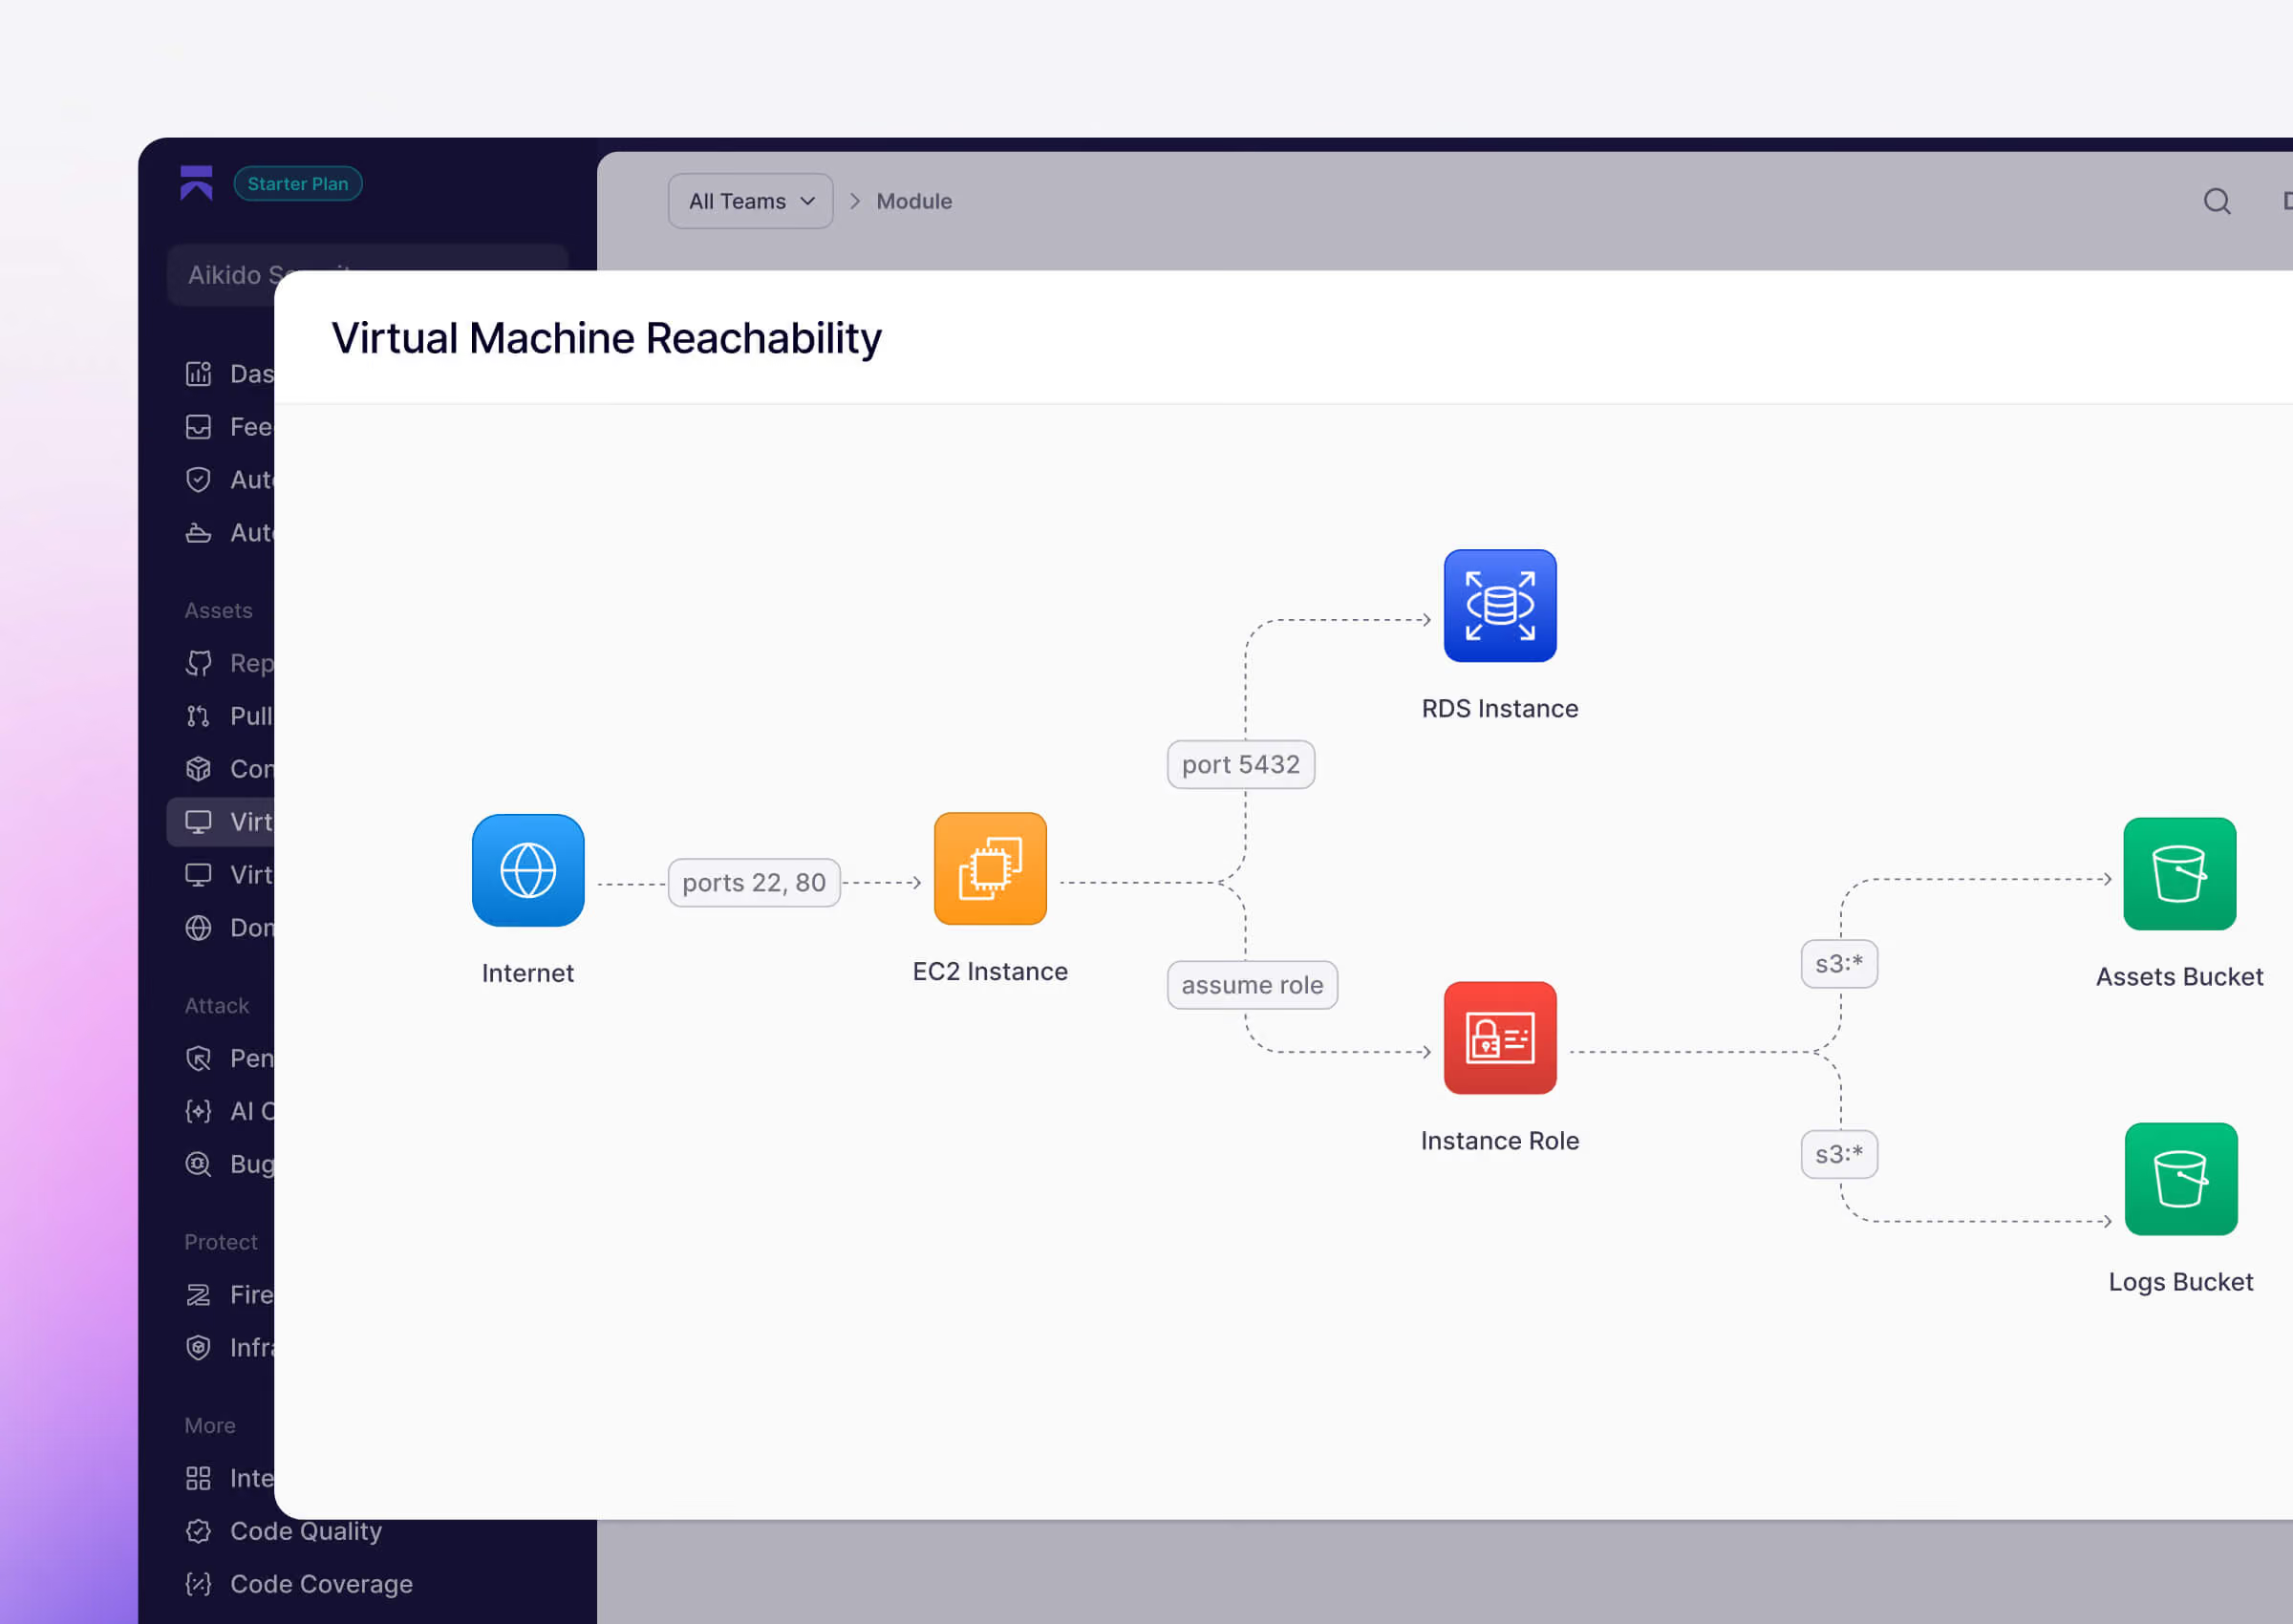
Descubre a qué pueden acceder tus recursos de computación
Conecta la exposición de red con aquello a lo que pueden acceder los permisos de una máquina virtual, como secretos y claves de cifrado.
Dónde funcionan las rutas de ataque


Las vías de ataque en la nube explicadas en 3 minutos.
Descubre cómo integrar tu exposición en la nube, las vulnerabilidades de los contenedores y los permisos de IAM en un único gráfico, para que sepas exactamente a qué CVE puede acceder realmente un atacante.
Consulta todas las vías de ataque en la nube
Conecta tu nube en unos minutos y obtén una visión general de todas las vías de ataque en tu infraestructura en la nube.
Vea Aikido en acción
Introduce tu correo electrónico de trabajo para ver el vídeo
Por qué los equipos utilizan las rutas de ataque en la nube
Reduce la fatiga por alertas
Solo los CVEs que se encuentran en una ruta real desde internet generan alertas para tu equipo
Libera tiempo de desarrollo
El equipo de seguridad deja de crear tickets para rutas inaccesibles y los ingenieros se centran en los problemas realmente urgentes
Detecta la exposición antes que los atacantes
Visualiza la ruta completa desde internet hasta el activo y ciérrala antes de que sea explotada
Inicia auditorías con evidencias
Demuestra que tu equipo prioriza las correcciones basándose en la exposición mapeada y no solo en las puntuaciones de gravedad.
Visualiza todas tus rutas de ataque en la nube de un vistazo.
Conecta tu nube en unos minutos y obtén una visión general de todas las vías de ataque en tu infraestructura en la nube.


Preguntas frecuentes sobre las rutas de ataque en la nube

Mapea la ruta de red real desde internet, a través de tu infraestructura en la nube, hasta un contenedor o máquina virtual específicos que tengan una vulnerabilidad. En lugar de limitarse a mostrar que existe una CVE, indica si un atacante realmente puede alcanzarla y exactamente cómo.
Las puntuaciones de gravedad (CVSS) se asignan sin conocer tu entorno. Una CVE crítica en una máquina virtual sin ruta de red pública es mucho menos urgente que una CVE media en un contenedor expuesto directamente a internet. La alcanzabilidad te dice qué es explotable en realidad en tu configuración específica.
No. La alcanzabilidad se infiere a partir de los grupos de seguridad, la configuración de VPC y subredes, y los metadatos de la infraestructura en la nube. No se realizan sondeos activos ni análisis de puertos.
Aikido reduce automáticamente la gravedad y muestra "Sin alcanzabilidad de red" en el desglose de puntuación. Para paquetes específicos, Aikido va más allá y descarta automáticamente el problema por completo cuando no se puede acceder al puerto correspondiente.
Actualmente: OpenSSH y openssh-server (puerto 22), Telnet (puerto 23), Redis (puerto 6379), MongoDB (puerto 27017) y n8n (puertos 80, 443, 5678). Esta lista sigue creciendo.
Para máquinas virtuales: grupos de seguridad, configuración de VPC, configuración de subredes, balanceadores de carga. Para contenedores: controladores de entrada de Kubernetes, balanceadores de carga, pasarelas de API, URLs de funciones de AWS Lambda y otros puntos de entrada en la nube.
No. El análisis de alcanzabilidad se ejecuta automáticamente una vez que tu nube y tu registro de contenedores están conectados a Aikido. No se requiere ninguna configuración adicional.
De dos formas: pasa el cursor sobre una máquina virtual en la pestaña de Máquinas virtuales y haz clic en "Ver alcanzabilidad de la máquina virtual", o abre cualquier problema de máquina virtual en el feed y haz clic en el enlace del diagrama de alcanzabilidad desde la vista de detalles del problema.
Wiz y Orca proporcionan contexto sobre las rutas de ataque, pero son plataformas exclusivamente en la nube. Aikido combina el análisis de alcanzabilidad con un escaneo completo de AppSec (SAST, SCA, DAST, secretos, IaC) en una sola plataforma. Obtienes el contexto de priorización sin necesidad de otra herramienta o inicio de sesión adicional.