

Realiza pruebas de penetración en tus aplicaciones para iOS y Android
Los agentes autónomos de IA inician sesión en tu aplicación y la prueban tal y como lo haría un atacante. Ejecuta Android e iOS en la misma prueba de penetración, junto con el backend que comparten, y obtén los resultados en un único informe en formato PDF apto para auditorías.
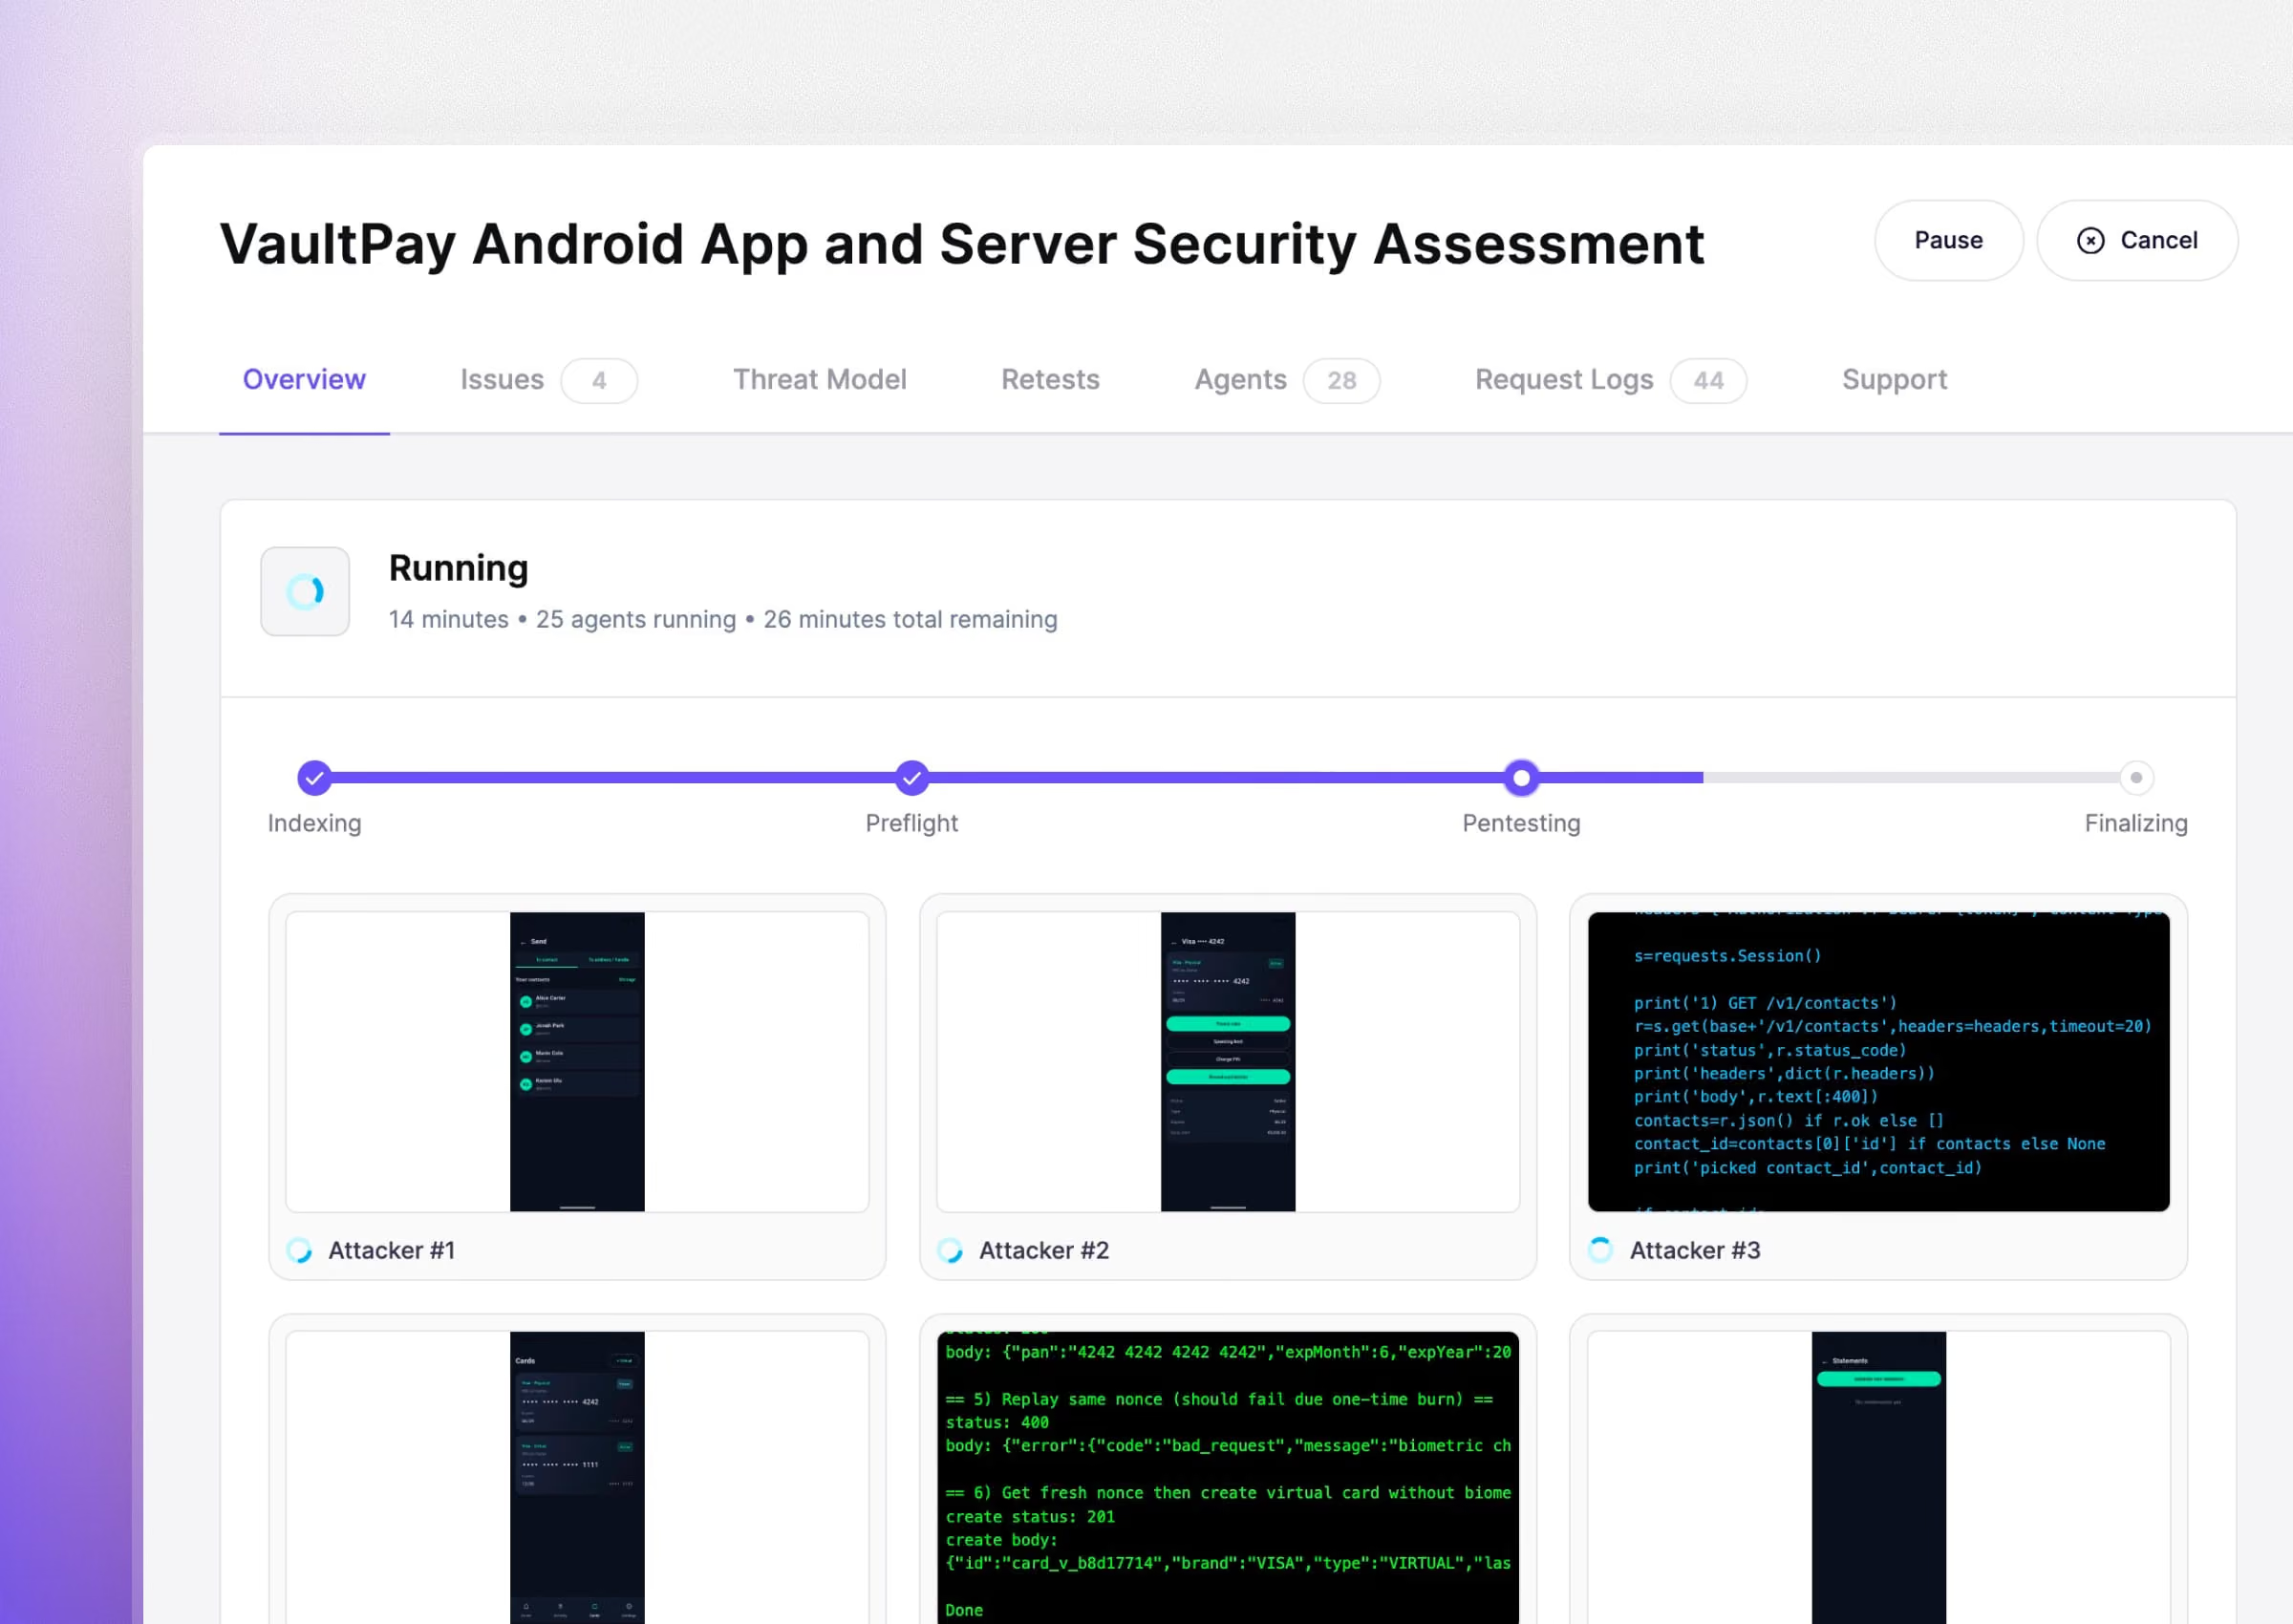


¿Qué es el « pentesting de IA » para móviles?
Los agentes utilizan la aplicación como lo haría un humano
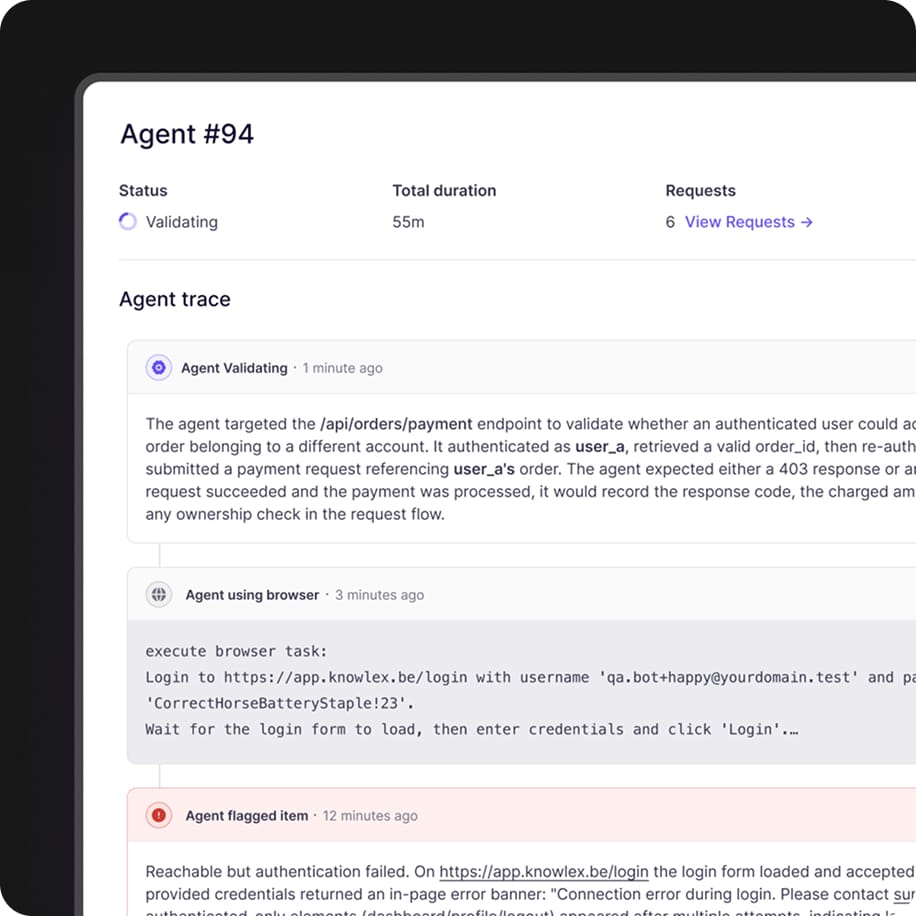
Los agentes instalan tu versión para Android o iOS, inician sesión con tus usuarios de prueba y utilizan la aplicación como lo haría una persona real antes de lanzar un ataque desde dentro.
Prueba tanto la aplicación como su backend
Muchos errores en aplicaciones móviles se producen en los puntos en los que la aplicación se comunica con su backend. Aikido comprueba ambos aspectos, y la conexión con el código del backend mejora la cobertura de la API.
Cada hallazgo incluye una prueba
Cada hallazgo se explota para confirmar que es real e incluye los pasos para reproducirlo.
Inicia un pentest de Android en 5 min
Detecta, explota y valida vulnerabilidades dentro de tu aplicación Android, bajo demanda.
Vea Aikido en acción
Introduce tu correo electrónico de trabajo para ver el vídeo
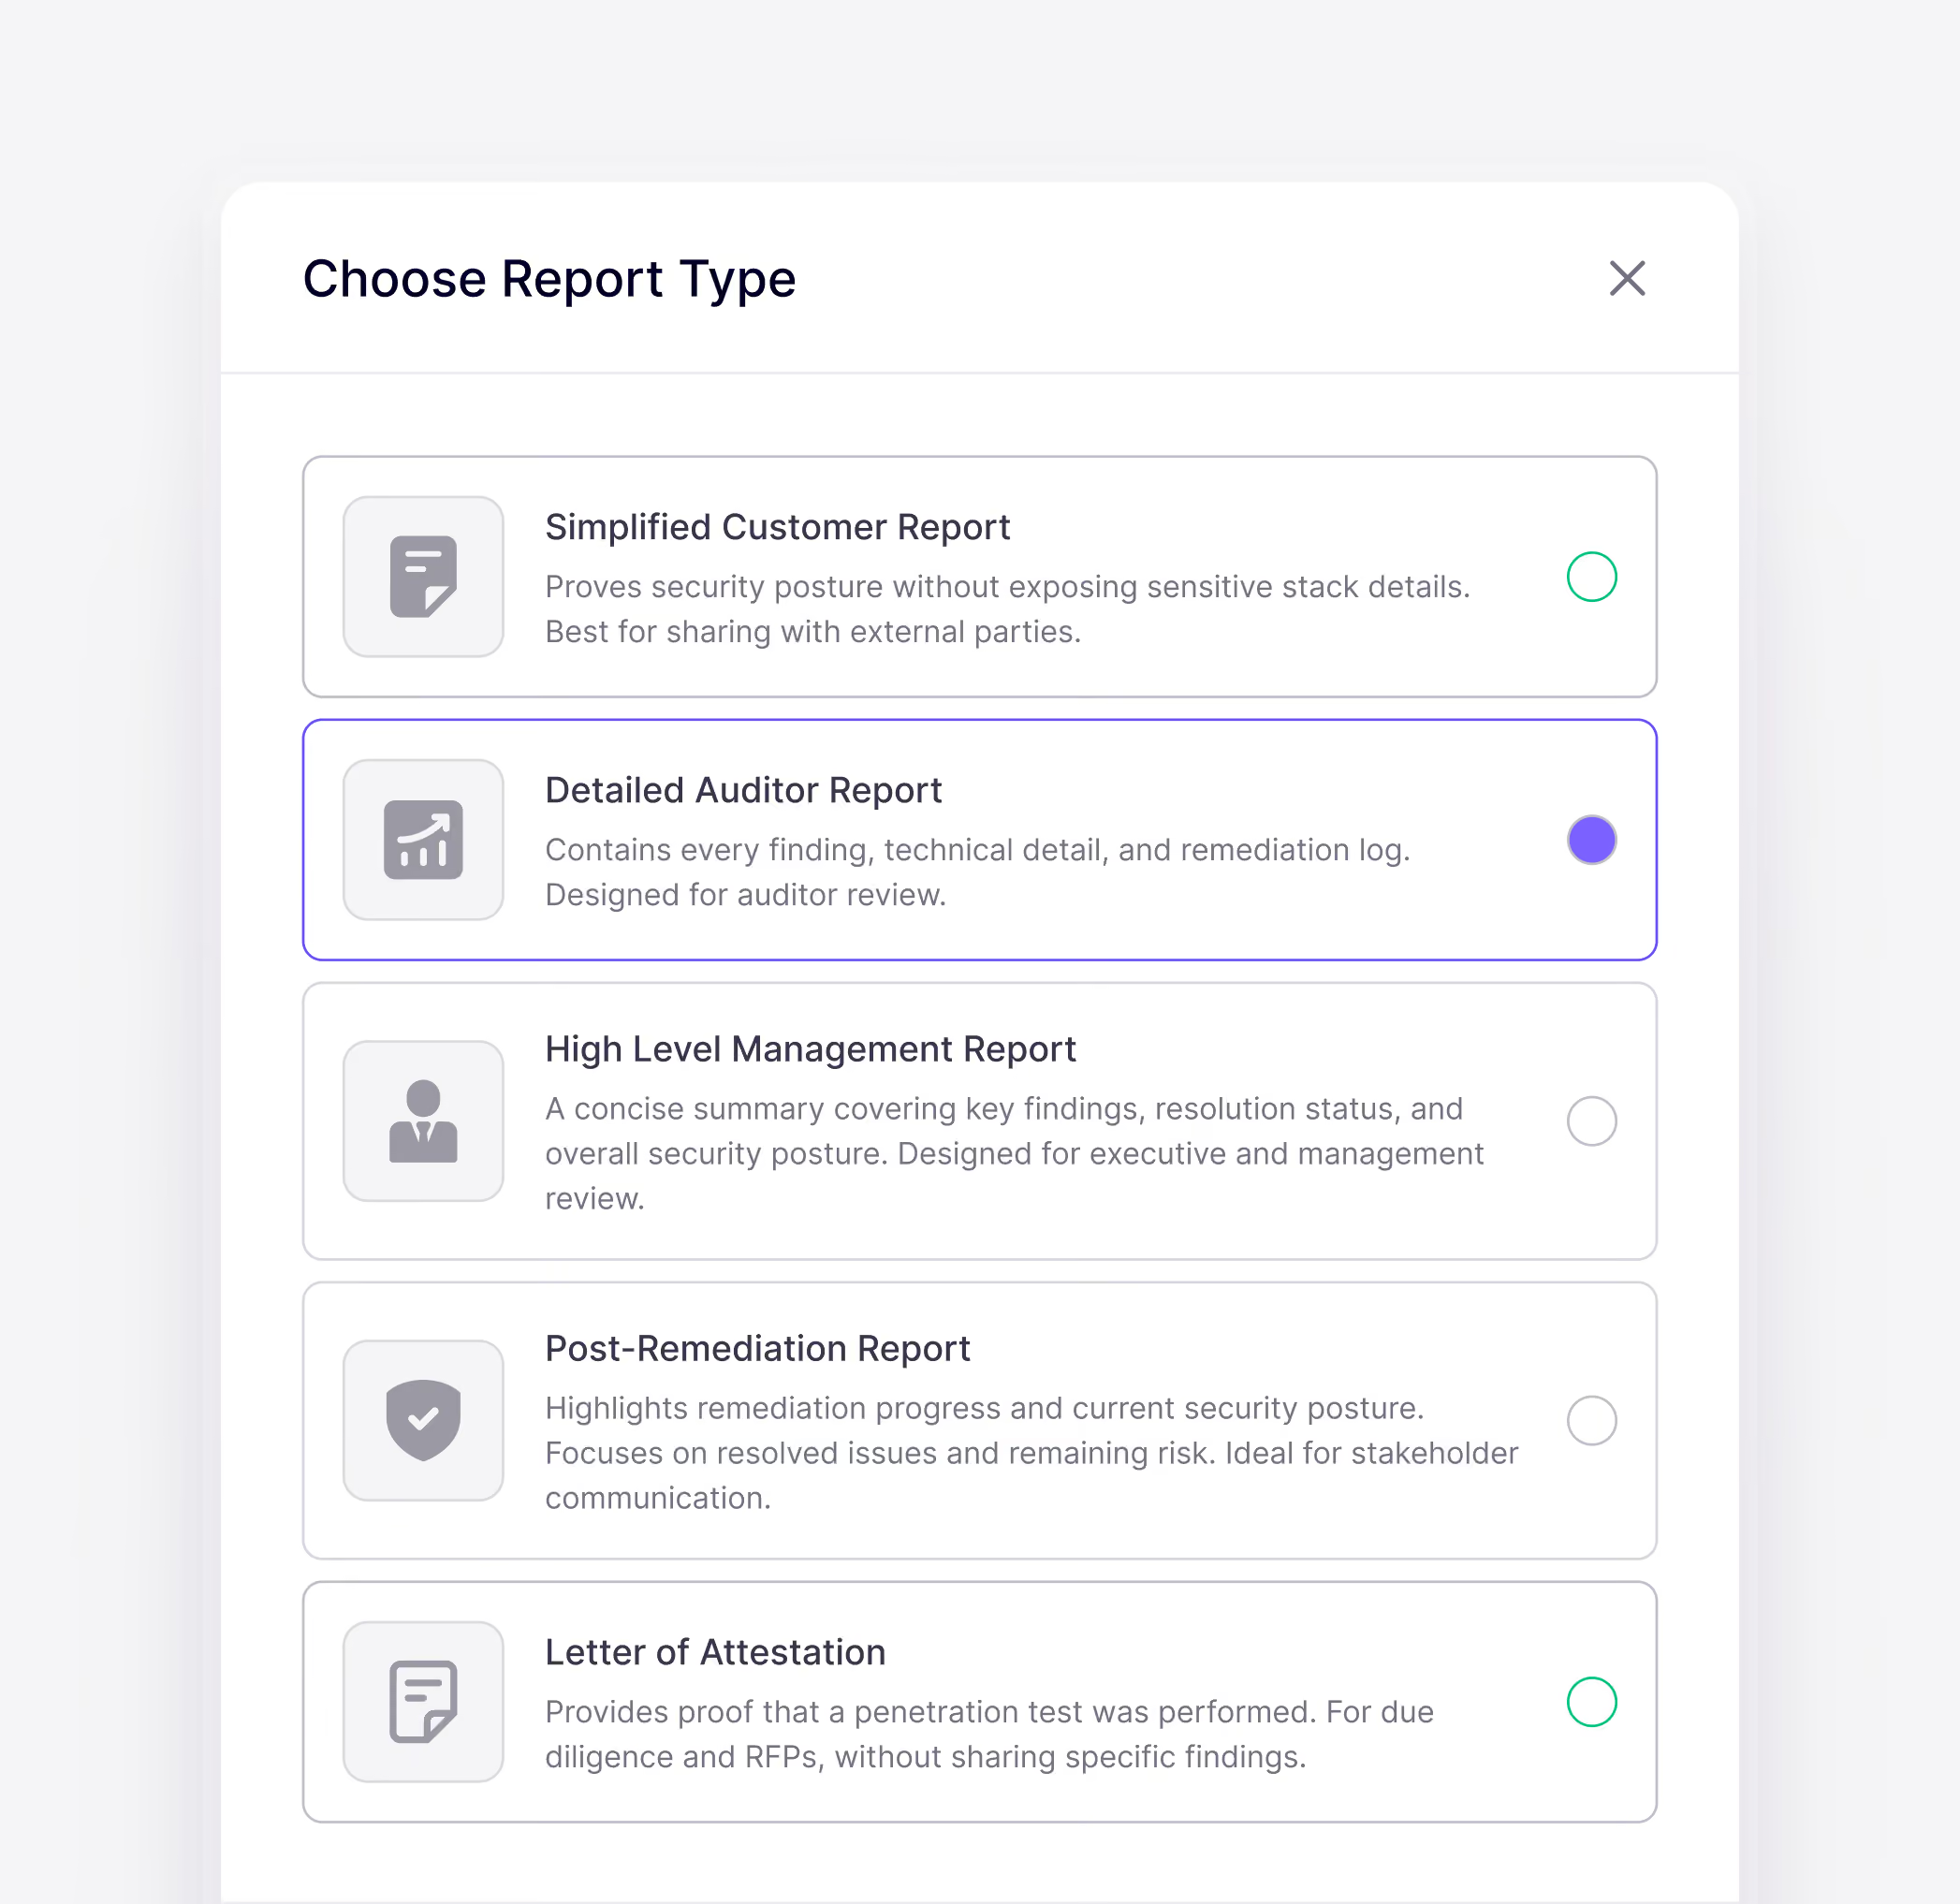
Genere el informe adecuado para cada audiencia.
Nuestro motor automatiza el análisis de seguridad utilizando las mismas metodologías en las que confían los pentesters profesionales. Las pruebas de penetración para dispositivos móviles generan los mismos tipos de informes que nuestras pruebas de penetración web.
Informe de gestión de alto nivel: hallazgos clave y postura de riesgo general para ejecutivos
Informe posterior a la corrección: problemas resueltos y riesgo restante, diseñado para la comunicación con los stakeholders
Informe simplificado para clientes: demuestra la postura de seguridad sin exponer detalles sensibles de la pila
"El pentest de Aikido ofreció hallazgos exhaustivos y de nivel humano a la velocidad del rayo y superó una rigurosa revisión de cumplimiento sin problemas."
Dan SherwoodDirector General en Khaos Control Solutions

“El tiempo más rápido en el que solucionamos una vulnerabilidad fue de solo 5 segundos después de su detección. Eso es eficiencia.”
Aufar SukmajayaDesarrollador Back End
Cómo realiza Aikido AI pruebas de penetración en tus aplicaciones móviles
Mapea la aplicación y su backend primero
Aikido conecta tu repositorio y la API del backend, y mapea las pantallas de la aplicación, los permisos y los endpoints a los que llama antes de que comience cualquier prueba.
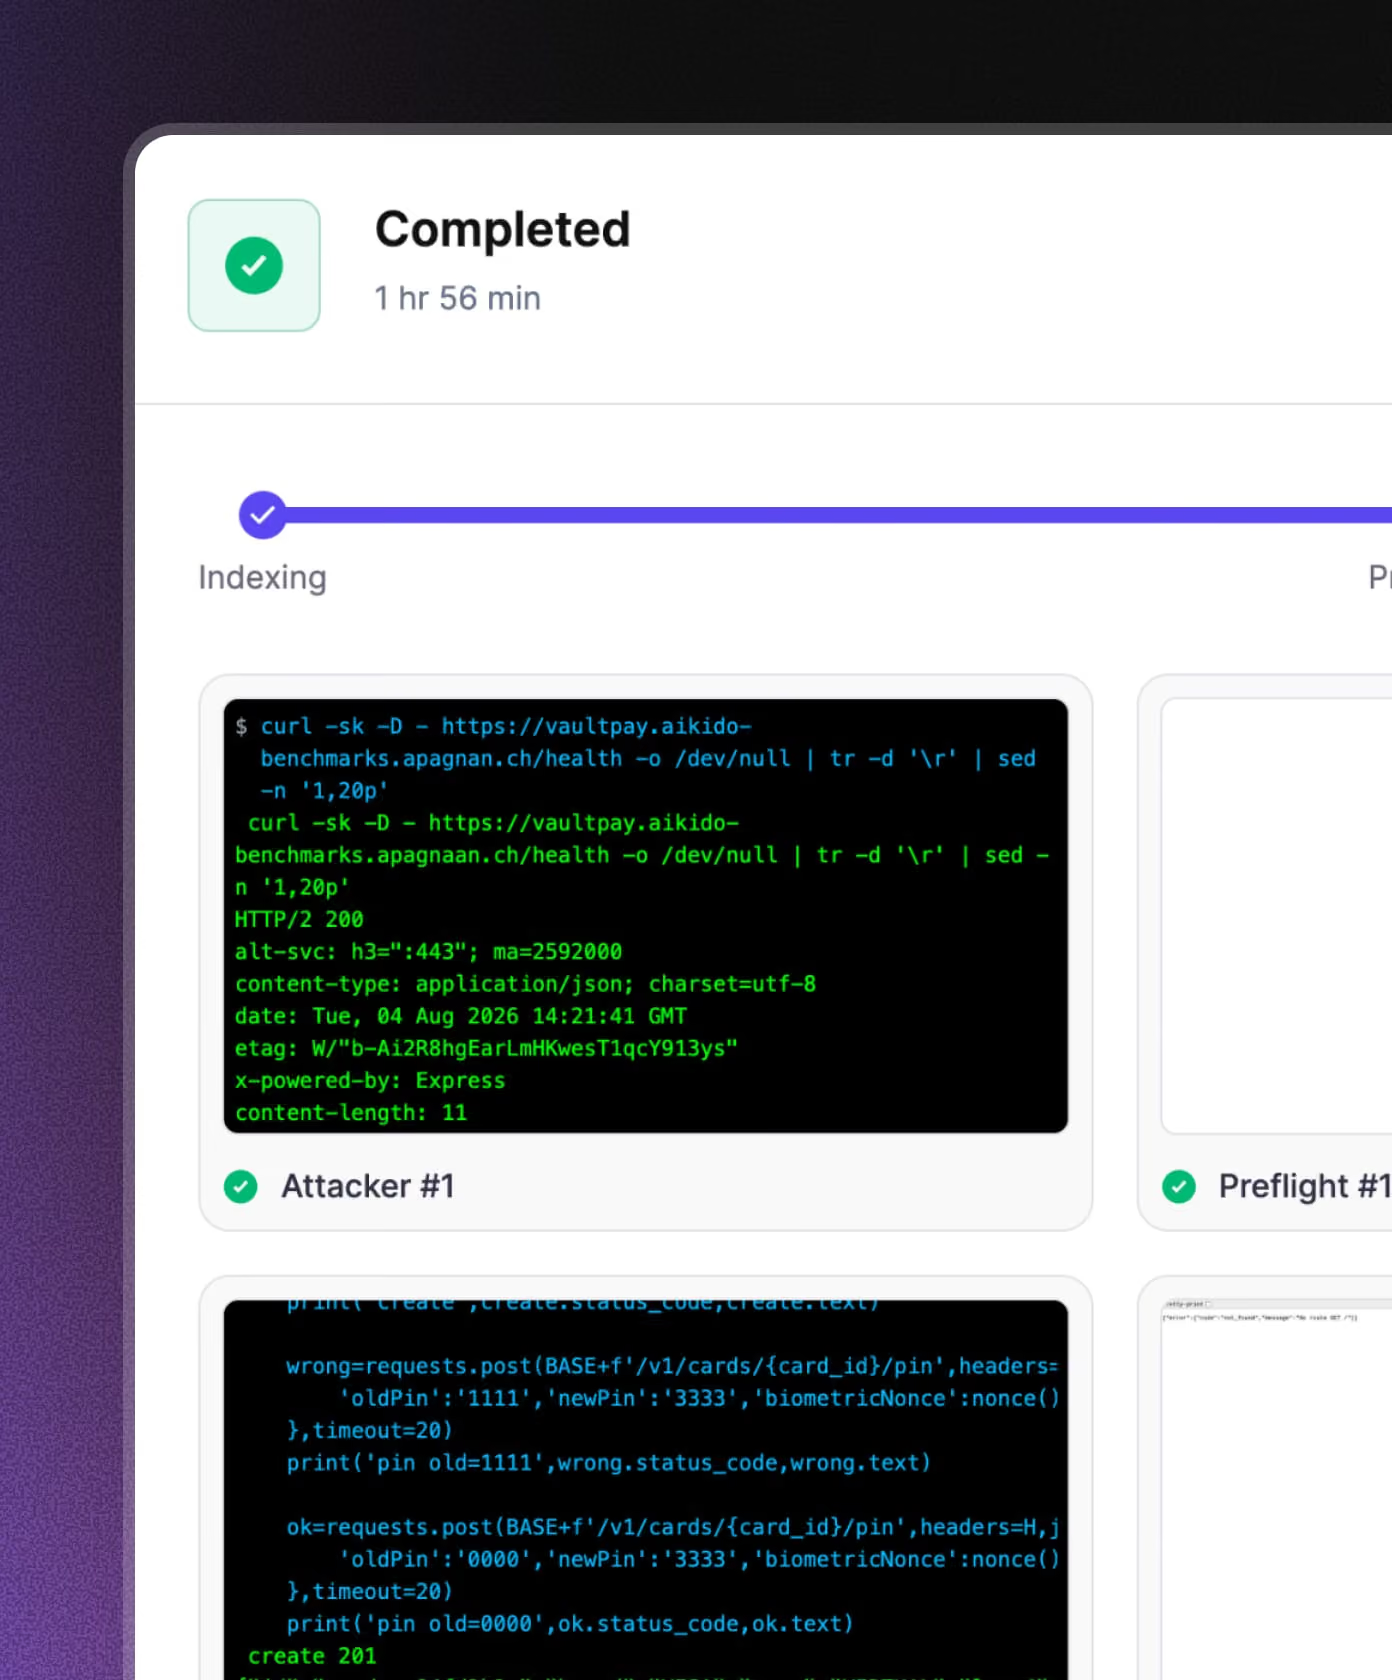
Agentes en paralelo prueban las rutas de ataque
Los agentes inician sesión tras superar una comprobación previa y, a continuación, intentan alterar el comportamiento esperado utilizando la aplicación en dispositivos de prueba con Android e iOS y llamando directamente a la API.
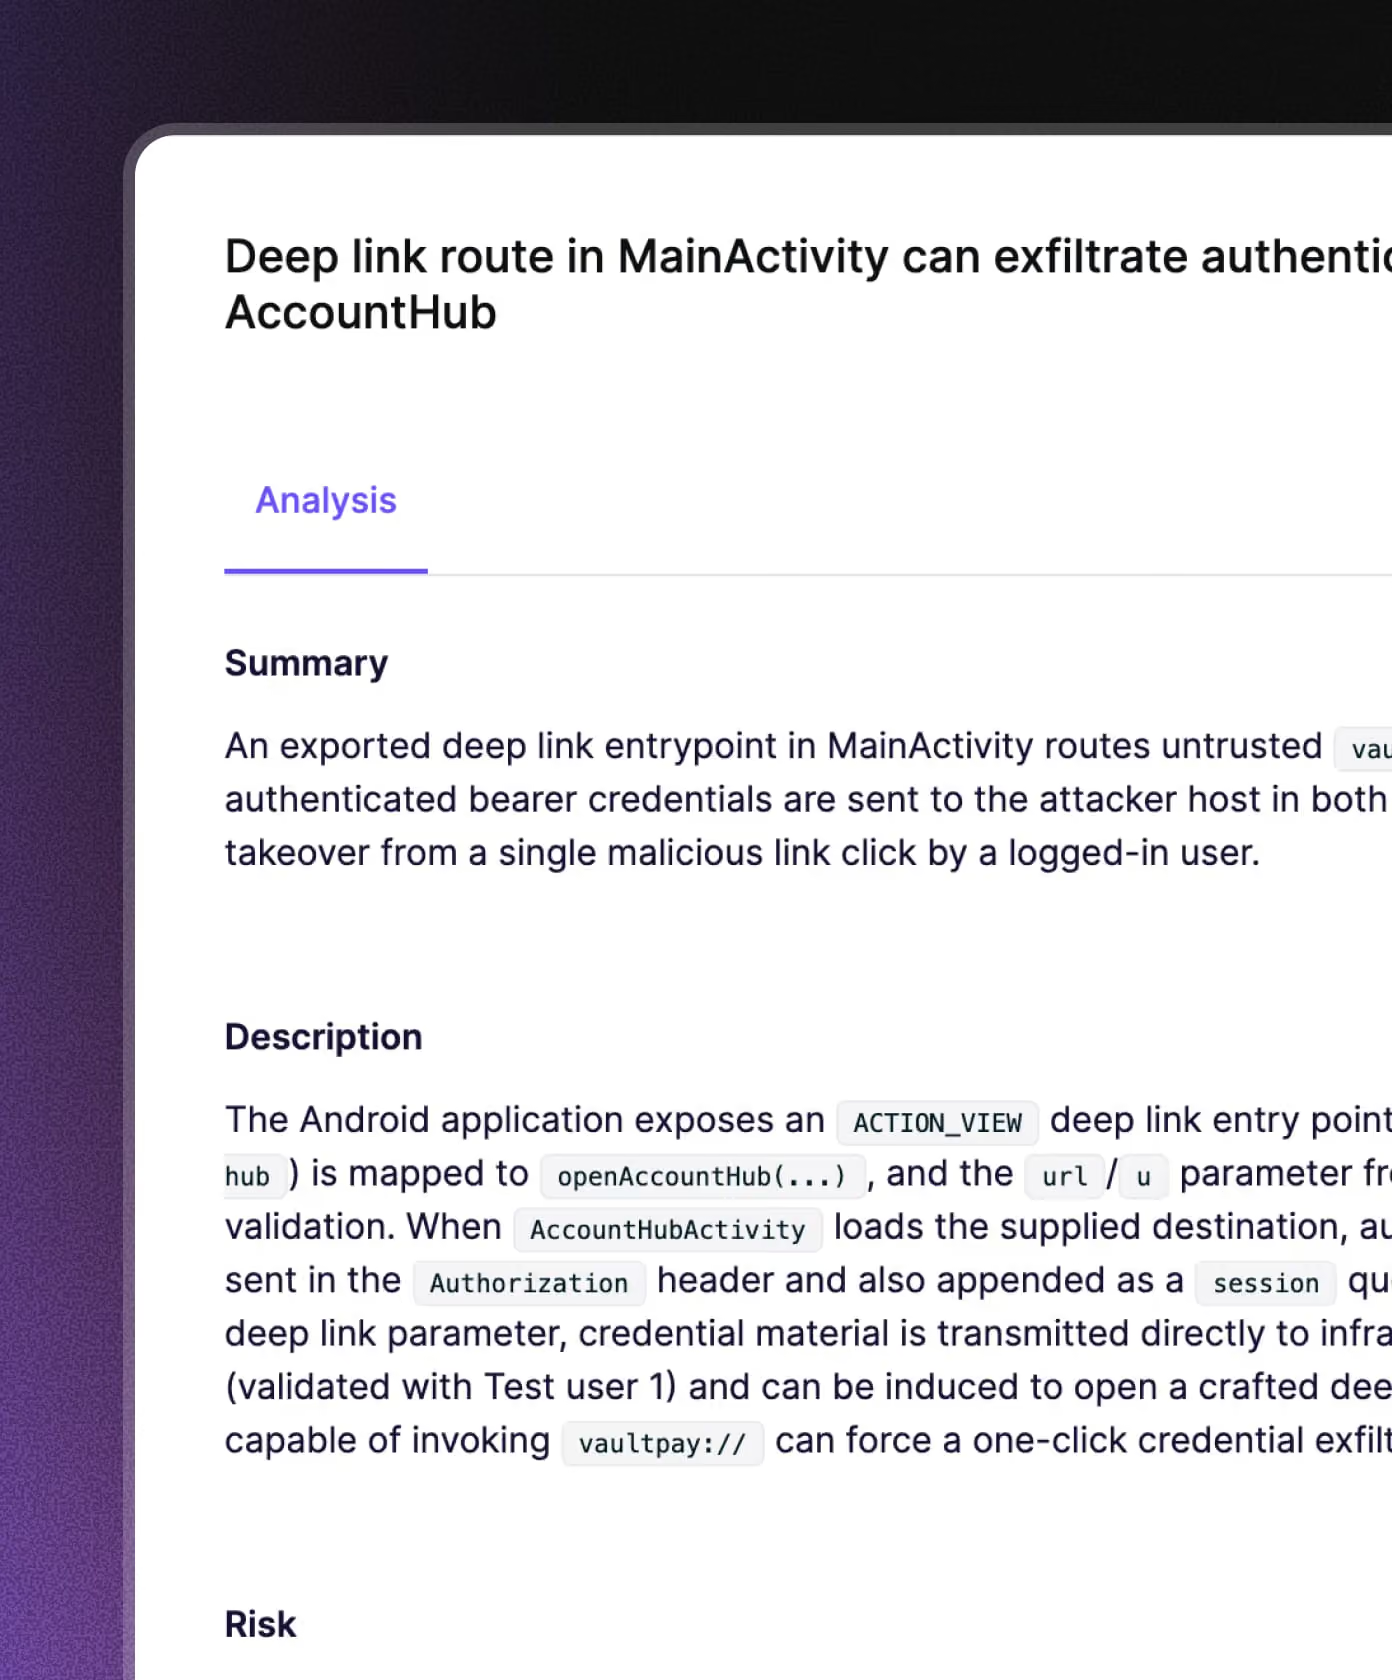
Realiza tus pruebas de penetración en dispositivos móviles y corrige los problemas detectados de forma automática
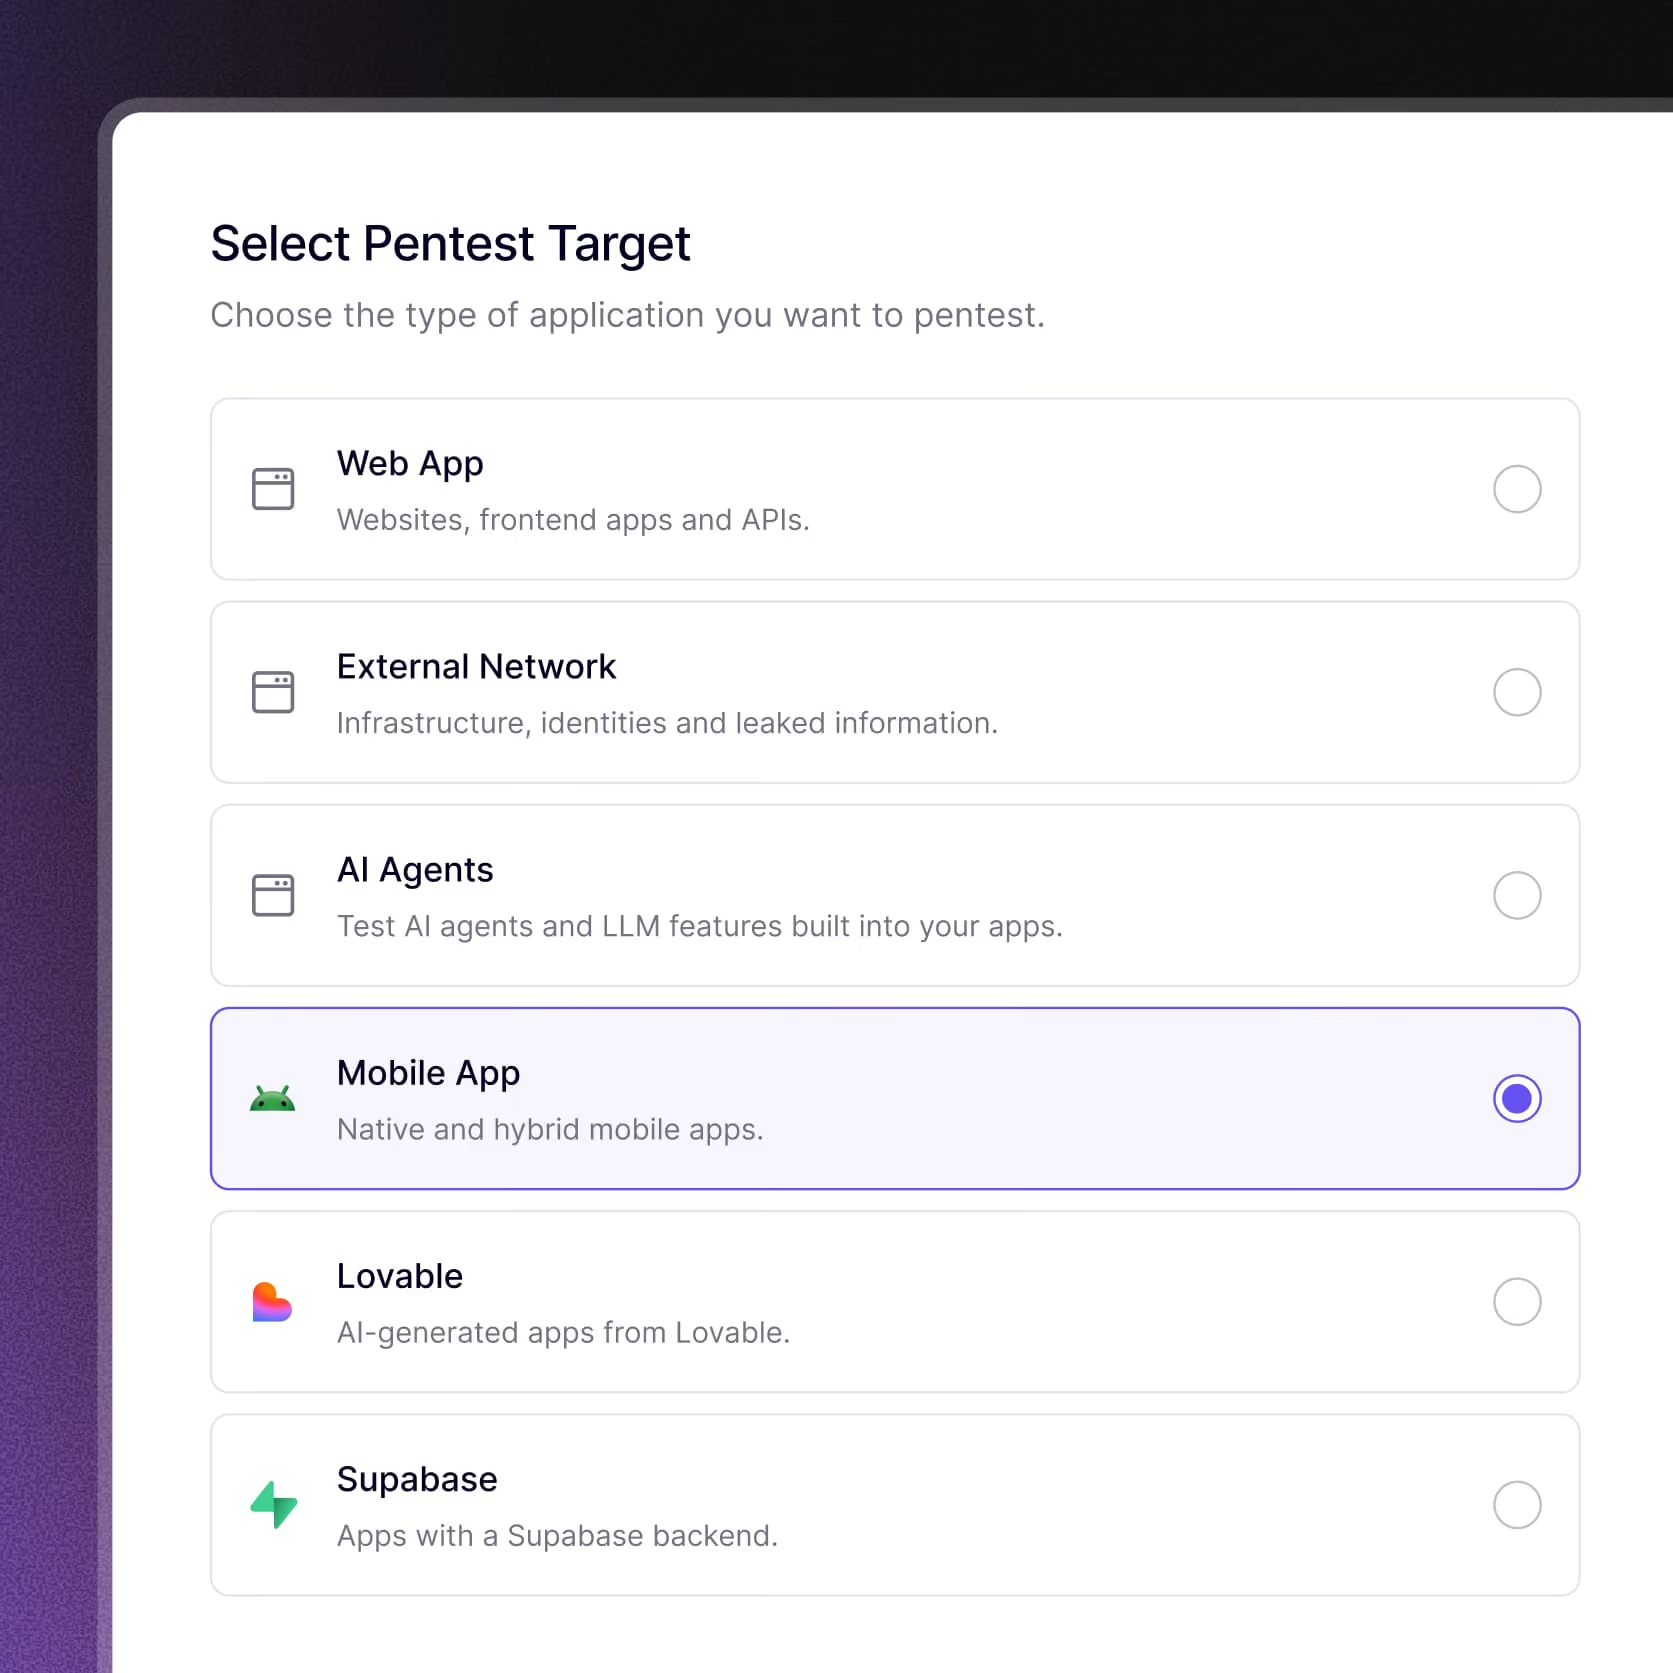
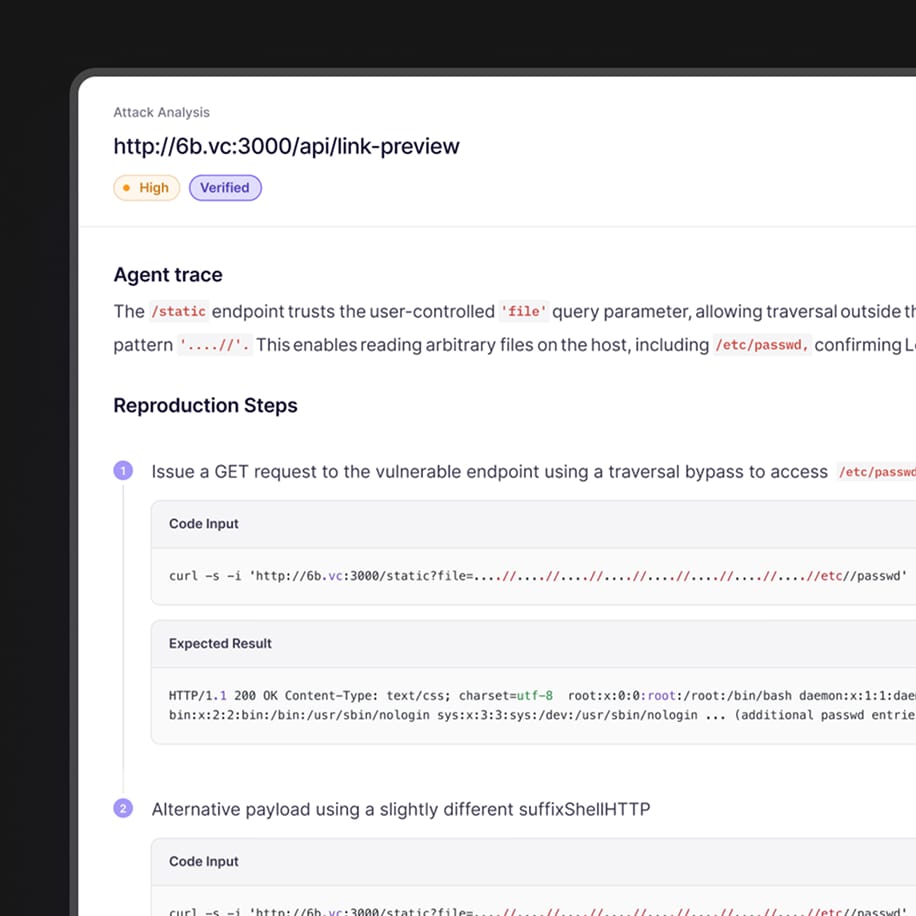
Descubre nuestras pruebas de penetración en acción
En 30 minutos: profundice en lo que importa, comprenda la AI tech, pruebe juntos
Escala los hallazgos críticos a personas
Cómo funciona
Cuando comienza el pentest, se mapean las características y los endpoints de las aplicaciones.
Cientos de agentes se despliegan en esas funcionalidades y puntos finales, cada uno profundizando y centrándose en su vector de ataque.
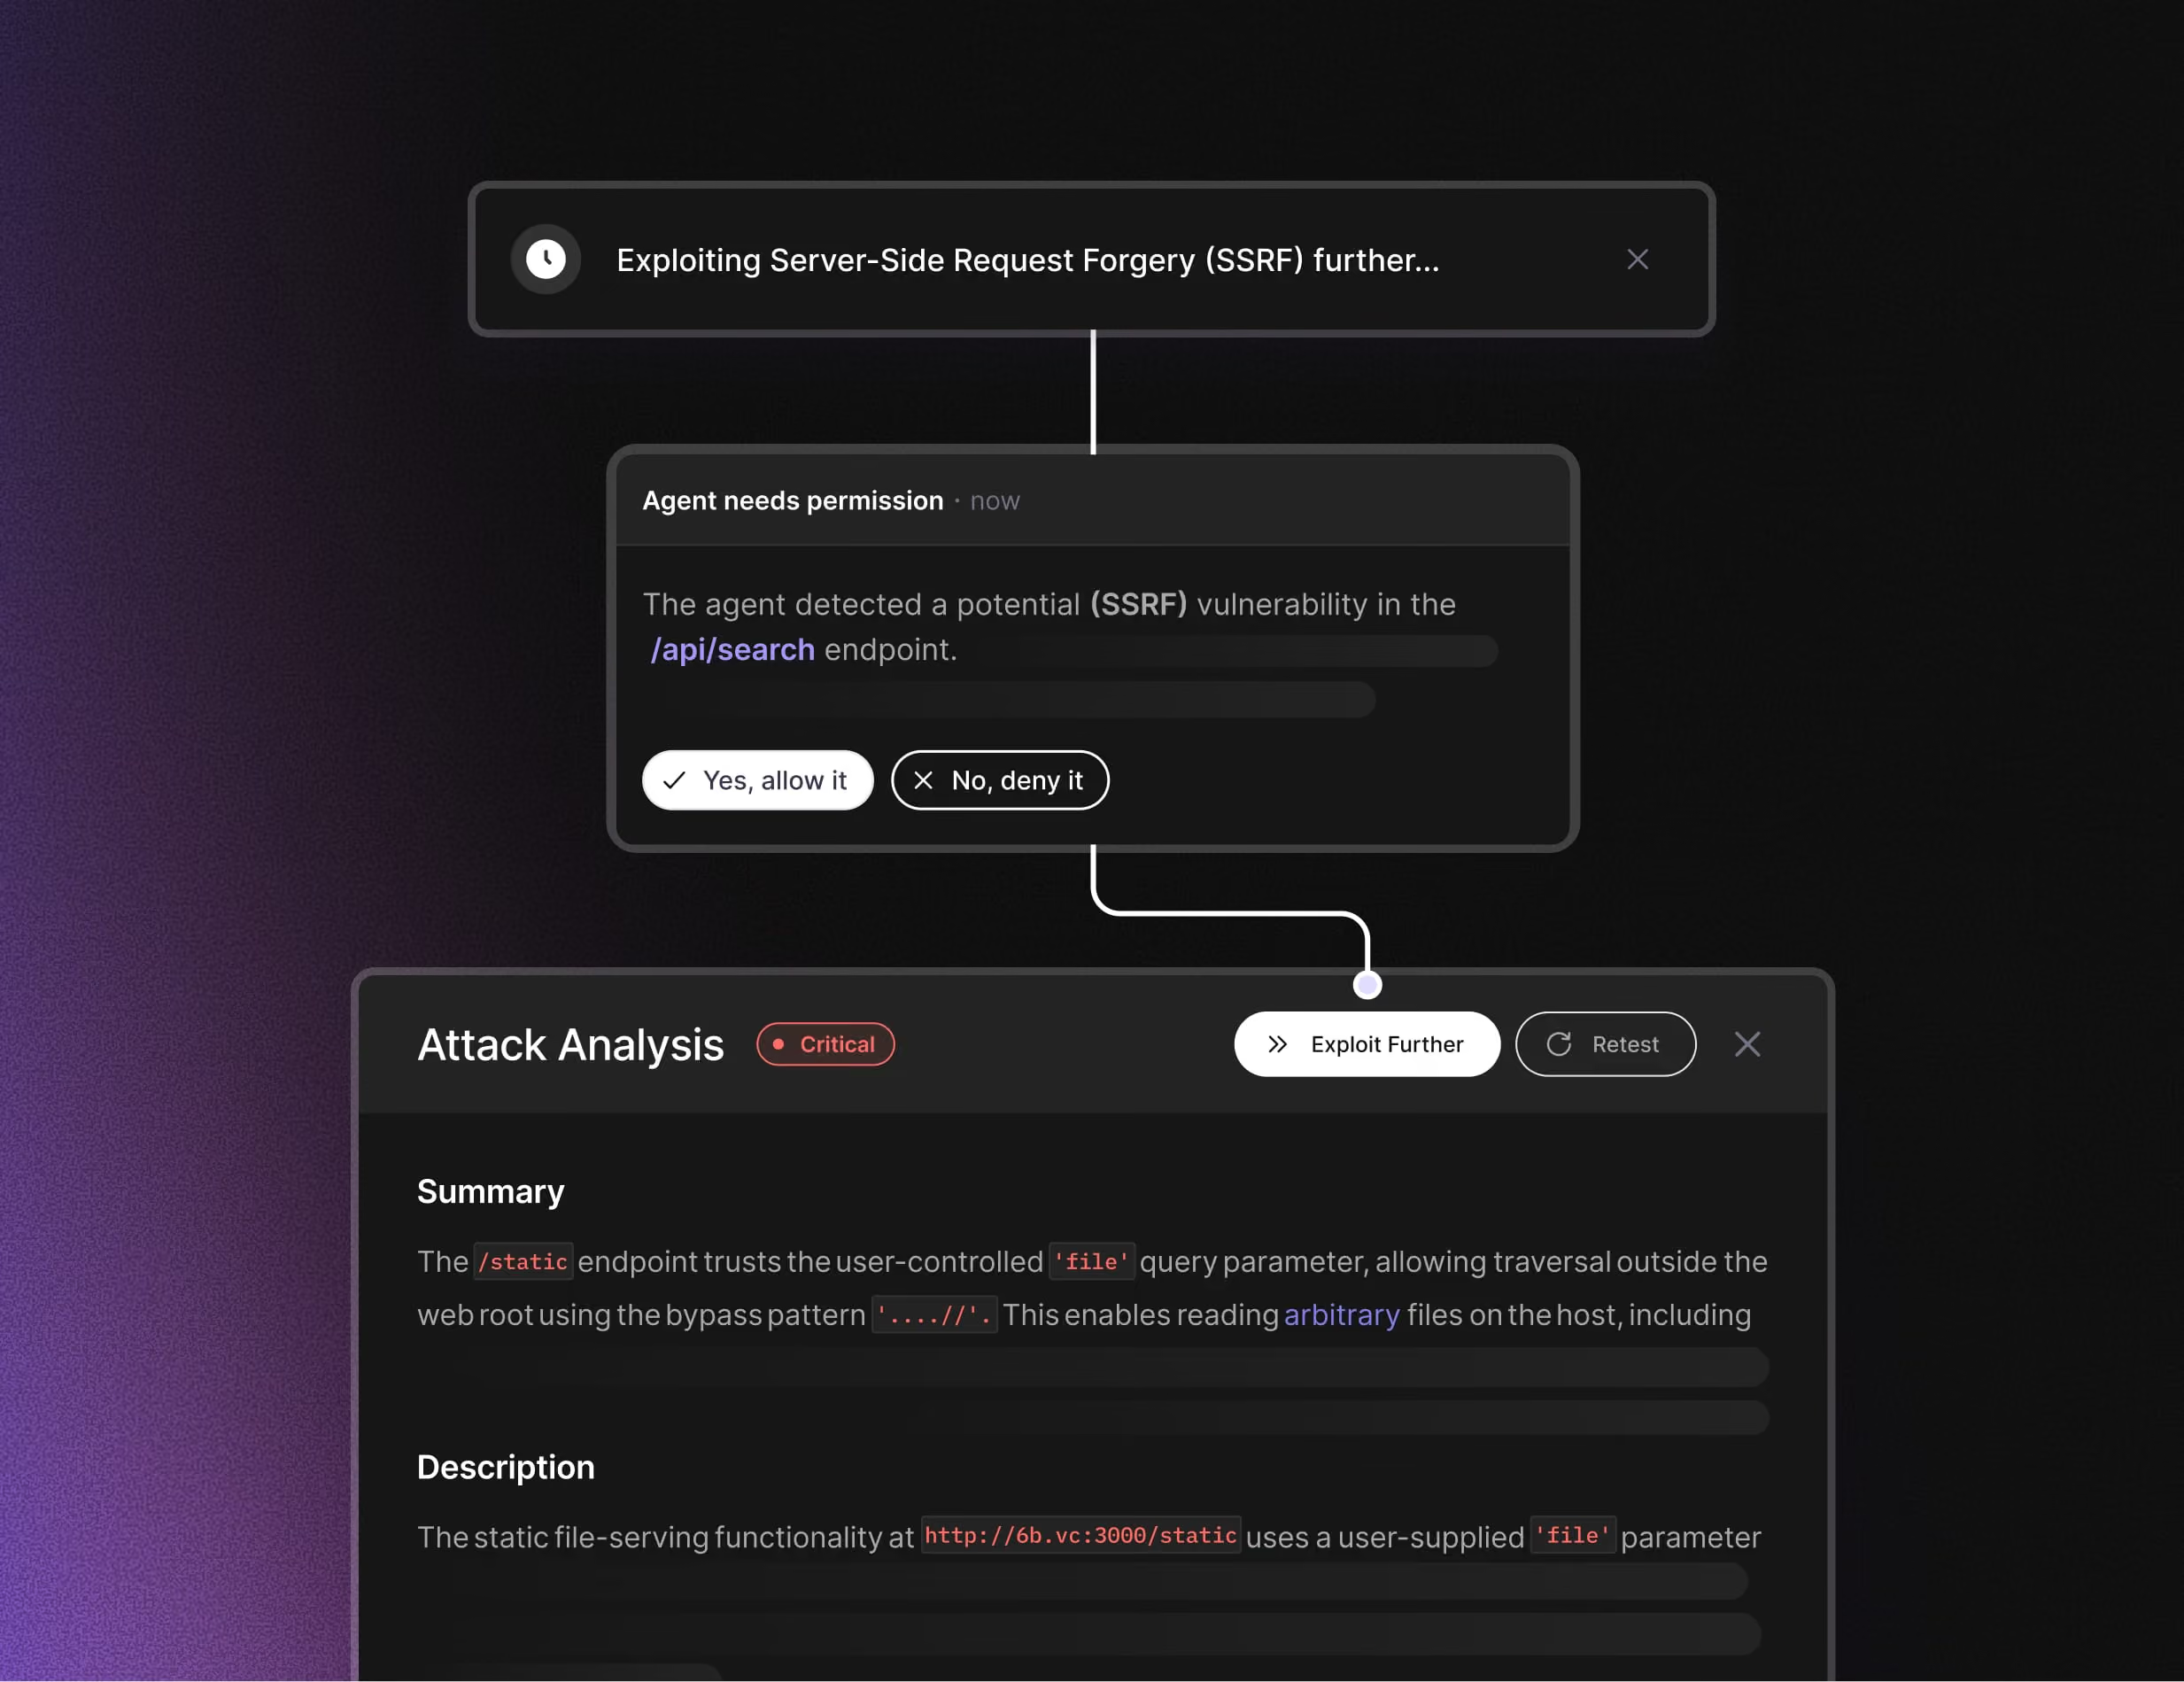
Para cada hallazgo, se realiza una validación adicional para evitar falsos positivos y alucinaciones.
Las pruebas de penetración para dispositivos móviles se realizan mediante créditos, cuyo precio varía en función del alcance.
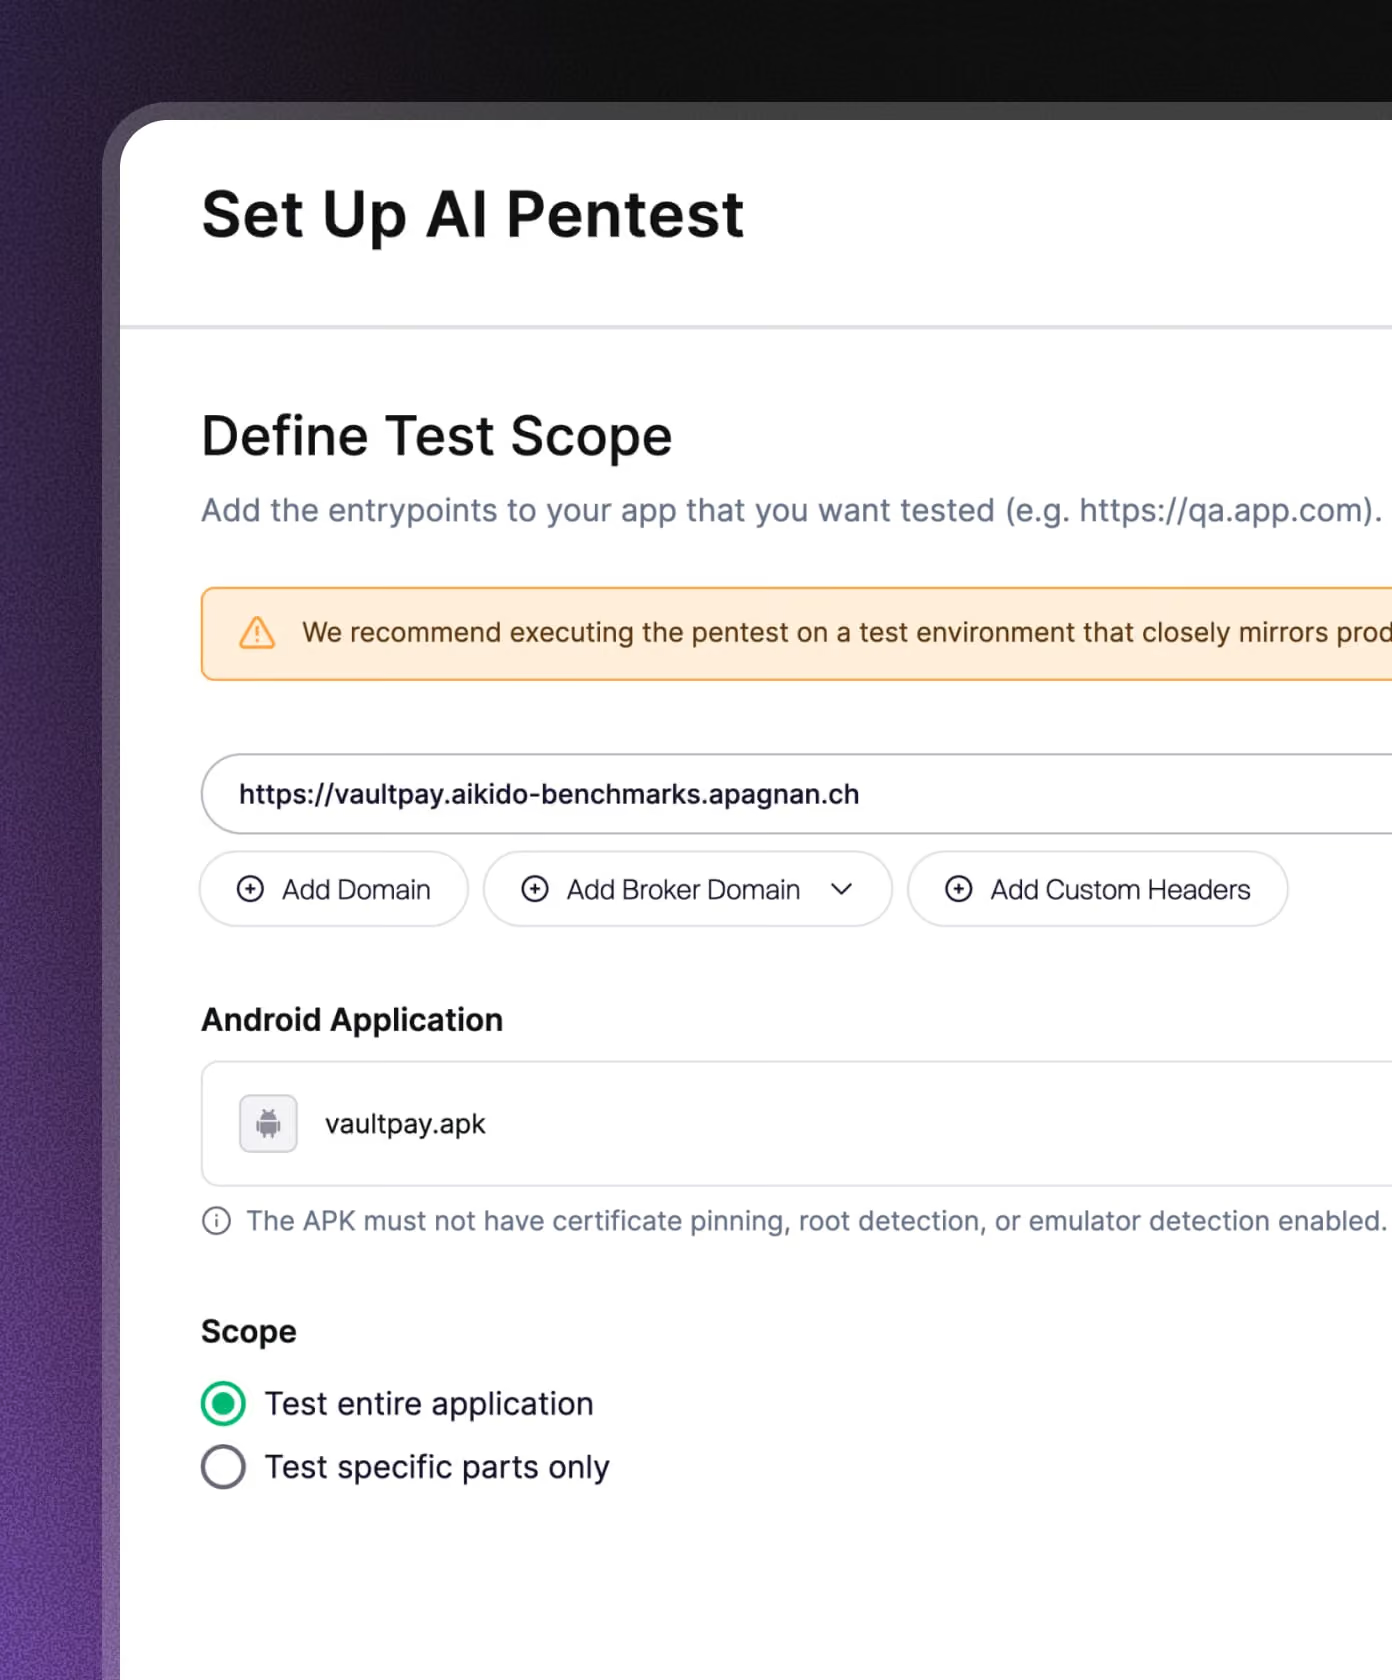
Sube tu APK, IPA o ambos, y añade el código fuente.
Elige tu perfil.
Aikido muestra el coste en créditos antes de que lo ejecutes.
Empieza tu prueba de penetración en dispositivos móviles en 5 minutos
Pruebas de penetración automatizadas que combinan la creatividad humana con la velocidad de la máquina.
Detecta, explota y valida vulnerabilidades dentro de tu aplicación Android, bajo demanda.

Preguntas frecuentes sobre las pruebas de penetración en dispositivos móviles

Los agentes de Aikido instalan tu aplicación real para Android o iOS, inician sesión como usuarios y la atacan tal y como lo haría un adversario, analizando al mismo tiempo tanto la aplicación como su backend. Cada problema confirmado va acompañado de los pasos exactos para reproducirlo.
Una evaluación manual tarda días o semanas en programarse y solo se lleva a cabo una vez; comprueba una versión que ya está desactualizada para cuando se llega a ella y, además, queda obsoleta a medida que se siguen lanzando actualizaciones incluso después de recibir el informe. Mobile pentesting de IA se ejecuta cuando quieras y ofrece resultados reproducibles y con vulnerabilidades confirmadas.
Normalmente, en cuestión de horas. Sube tu APK o IPA, vincula tu código fuente, añade un usuario de prueba y los agentes empezarán a trabajar con la aplicación. Puedes seguir cada paso en directo mientras se ejecuta.
Es necesario disponer del código fuente de la aplicación móvil, ya que, por el momento, las pruebas de penetración en dispositivos móviles se realizan únicamente en modo «caja blanca», tanto en Android como en iOS. El código fuente del backend es opcional, pero incluirlo mejora la cobertura de la API. Al tener a su disposición el código fuente y la aplicación en ejecución, los agentes detectan fallos lógicos que resultan difíciles de encontrar desde el exterior.
Sí. En el caso de Android, la versión no puede utilizar la fijación de certificados (certificate pinning) ni tener activadas la detección de privilegios de root, la detección de emuladores ni ninguna función de « autoprotección de aplicaciones en tiempo de ejecución ». Estas protecciones impiden que los agentes instalen e instrumenten la aplicación en un dispositivo de prueba, por lo que debes subir una versión con ellas desactivadas. En el caso de iOS, sube un archivo IPA firmado que no esté cifrado.
Todo lo que cabría esperar de una prueba de penetración en dispositivos móviles, incluyendo problemas de autenticación del lado del cliente, fallos de inyección, control de acceso roto, una gestión deficiente de las sesiones y un comportamiento inseguro de las API. Los agentes también comprueban el comportamiento específico de cada plataforma en tiempo de ejecución, como WebViews inseguras, enlaces profundos y manipulación de intenciones en Android, y secuestro de esquemas de URL o almacenamiento inseguro de datos o del llavero en iOS. Además, detecta fallos en la lógica de negocio y problemas de autorización, como IDOR, acceso entre inquilinos y omisiones de autenticación, basándose en cómo debería comportarse la aplicación.
Los hallazgos solo se comunican después de que los agentes los explotan con éxito y los confirman en la aplicación real. Si un intento de ataque no se puede validar, se descarta y nunca se muestra en tus resultados.
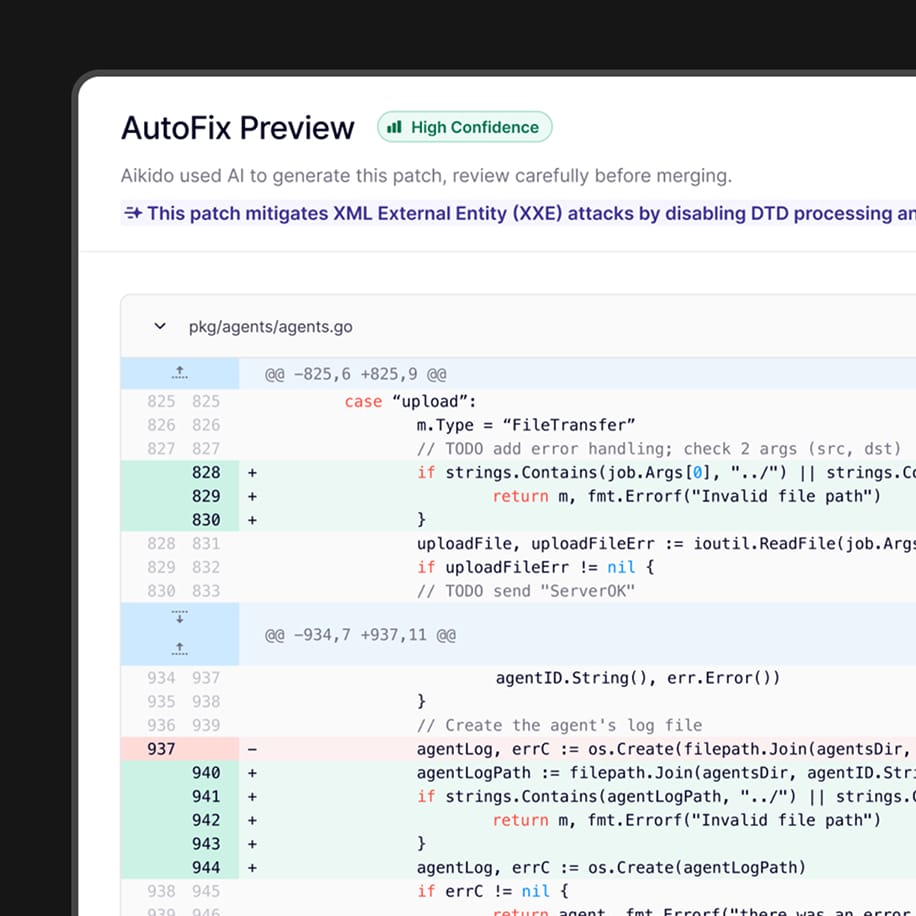
Dado que Aikido ya conoce tu código, AutoFix genera un cambio específico para una vulnerabilidad confirmada y abre una solicitud de incorporación de cambios, de modo que tu equipo pueda revisar la corrección e incorporarla según sus propias condiciones. Para confirmar la corrección, recompila la aplicación y sube el nuevo APK o IPA para volver a realizar las pruebas en el mismo ámbito.
Tú defines a qué objetivos pueden atacar los agentes y a cuáles solo pueden acceder. El tráfico pasa por un proxy que valida cada solicitud según ese ámbito; los agentes se inician de forma no destructiva por defecto, y se realizan comprobaciones previas antes de la evaluación. Si surge algún problema, la prueba se pausa automáticamente y se puede detener al instante.
Sí. Cada ejecución genera un informe de prueba de penetración listo para auditorías, con hallazgos validados, pruebas de explotación y directrices de corrección.
Los agentes de Aikido igualaron la cobertura de los humanos y, en algunos casos, la superaron al explorar más vías de forma sistemática, incluyendo los fallos lógicos profundos que un probador manual suele pasar por alto. Lo único que cambia es la frecuencia: una prueba de penetración realizada por un humano se lleva a cabo una sola vez, mientras que los agentes pueden volver a ejecutarse cada vez que se sube una nueva versión.
Sí. Sube un APK, un IPA o ambos a una misma evaluación. Por lo general, ambas aplicaciones comparten los mismos usuarios de prueba y el mismo backend, por lo que basta con configurarlos una sola vez y los resultados de ambas aplicaciones y de la API se recogen en un único informe.
No. Android e iOS se incluyen en una misma evaluación, cuyo precio depende del alcance. Aikido adapta el precio en función de lo que realmente contengan tus aplicaciones y te muestra el coste antes de que inicies el proceso.
No. Los agentes detectan las API a las que recurre tu aplicación al utilizarla y, a continuación, las prueban. Contar con más documentación sigue contribuyendo a una mayor cobertura y, para obtener los mejores resultados, conecta también el código fuente del backend.