

Puedes escribir código sin una herramienta de revisión de código. Pero, ¿por qué ibas a hacerlo, si la herramienta adecuada te permite avanzar más rápido y te da confianza en lo que lanzas?
Muchos equipos siguen recurriendo a revisiones manuales o a que los propios desarrolladores comprueben su trabajo. Según el informe «Estado de la IA en seguridad y desarrollo 2026» de Aikido, el 73 % de los equipos lo hacen. La revisión humana siempre será importante, pero en una base de código extensa resulta lenta y es fácil pasar cosas por alto, y ahí es precisamente donde la automatización cobra sentido. Y si la IA ya te está ayudando a escribir código más rápido , dejar que te ayude a revisar ese código es el siguiente paso lógico.
Las herramientas que vale la pena utilizar hoy en día hacen mucho más que señalar pequeños errores de estilo. Sugieren soluciones, detectan vulnerabilidades de seguridad y analizan un cambio en relación con el resto del repositorio para identificar qué podría dejar de funcionar. Hemos probado las opciones más destacadas y las hemos clasificado según a quién se adaptan realmente.
A continuación encontrarás una descripción general de las principales herramientas, seguida de las mejores opciones para startups y para grandes empresas. Ve directamente a la que más te convenga:
- Las 5 mejores herramientas de revisión de código para equipos ágiles y startups
- Las 3 mejores herramientas de revisión de código para equipos de desarrollo empresarial
¿Qué son las herramientas de revisión de código?
Las herramientas de revisión de código ayudan a los equipos de desarrollo a detectar errores, fallos de seguridad y cualquier desviación respecto a sus estándares antes del lanzamiento. En 2026, esto significa algo más que encontrar código defectuoso: utilizan la inteligencia artificial para sugerir correcciones, señalar vulnerabilidades y analizar patrones en los repositorios con el fin de detectar problemas antes de que lleguen a producción. Dado que la mayoría de ellas se integran con el sistema de control de versiones y los entornos de desarrollo integrado (IDE), los revisores pueden realizar comentarios, dar su aprobación y generar información útil sin salir del entorno en el que ya trabajan.
Cómo elegir herramientas de revisión de código para tu flujo de trabajo
La elección adecuada depende de tu flujo de trabajo, tu pila tecnológica y la forma en que colaboran tus ingenieros. Seis aspectos que debes tener en cuenta:
1. Integración con tu entorno actual. Una buena herramienta se adapta a tu ecosistema, ya sea GitHub, GitLab, Bitbucket o un proceso de CI/CD autohospedado, sin que tengas que cambiar tu forma de trabajar. Si la puesta en marcha lleva semanas, sigue buscando.
2. Asistencia mediante IA y automatización. Estas útiles herramientas detectan errores lógicos, sugieren mejoras y reducen la fatiga derivada de la revisión, ya que aprenden del código y del contexto, en lugar de limitarse a aplicar reglas estáticas.
3. Personalización y contexto. Cada equipo cuenta con sus propias convenciones y arquitectura. Las mejores herramientas permiten codificar esas reglas para que las revisiones mantengan un alto nivel de relevancia.
4. Experiencia de colaboración. Busque debates en hilos, comentarios en línea y revisión asíncrona, factores clave para equipos distribuidos.
5. Escalabilidad y rendimiento. A medida que los repositorios crecen, la herramienta debe gestionar grandes diferencias (diffs), monorepos y pull requests simultáneas sin ralentizar su pipeline.
6. Compatibilidad con estándares de seguridad. Hoy en día, los equipos revisan el código pensando en el cumplimiento normativo y la postura de seguridad, no solo en una sintaxis limpia. La herramienta adecuada aplica marcos como el Top 10 OWASP, CWE y benchmarks CIS, o sus propios estándares internos, y detecta patrones inseguros, riesgos en dependencias y violaciones de políticas durante la revisión para evitar que lleguen a producción.
Las 7 Mejores Herramientas de Revisión de Código de 2026
1. Aikido Security
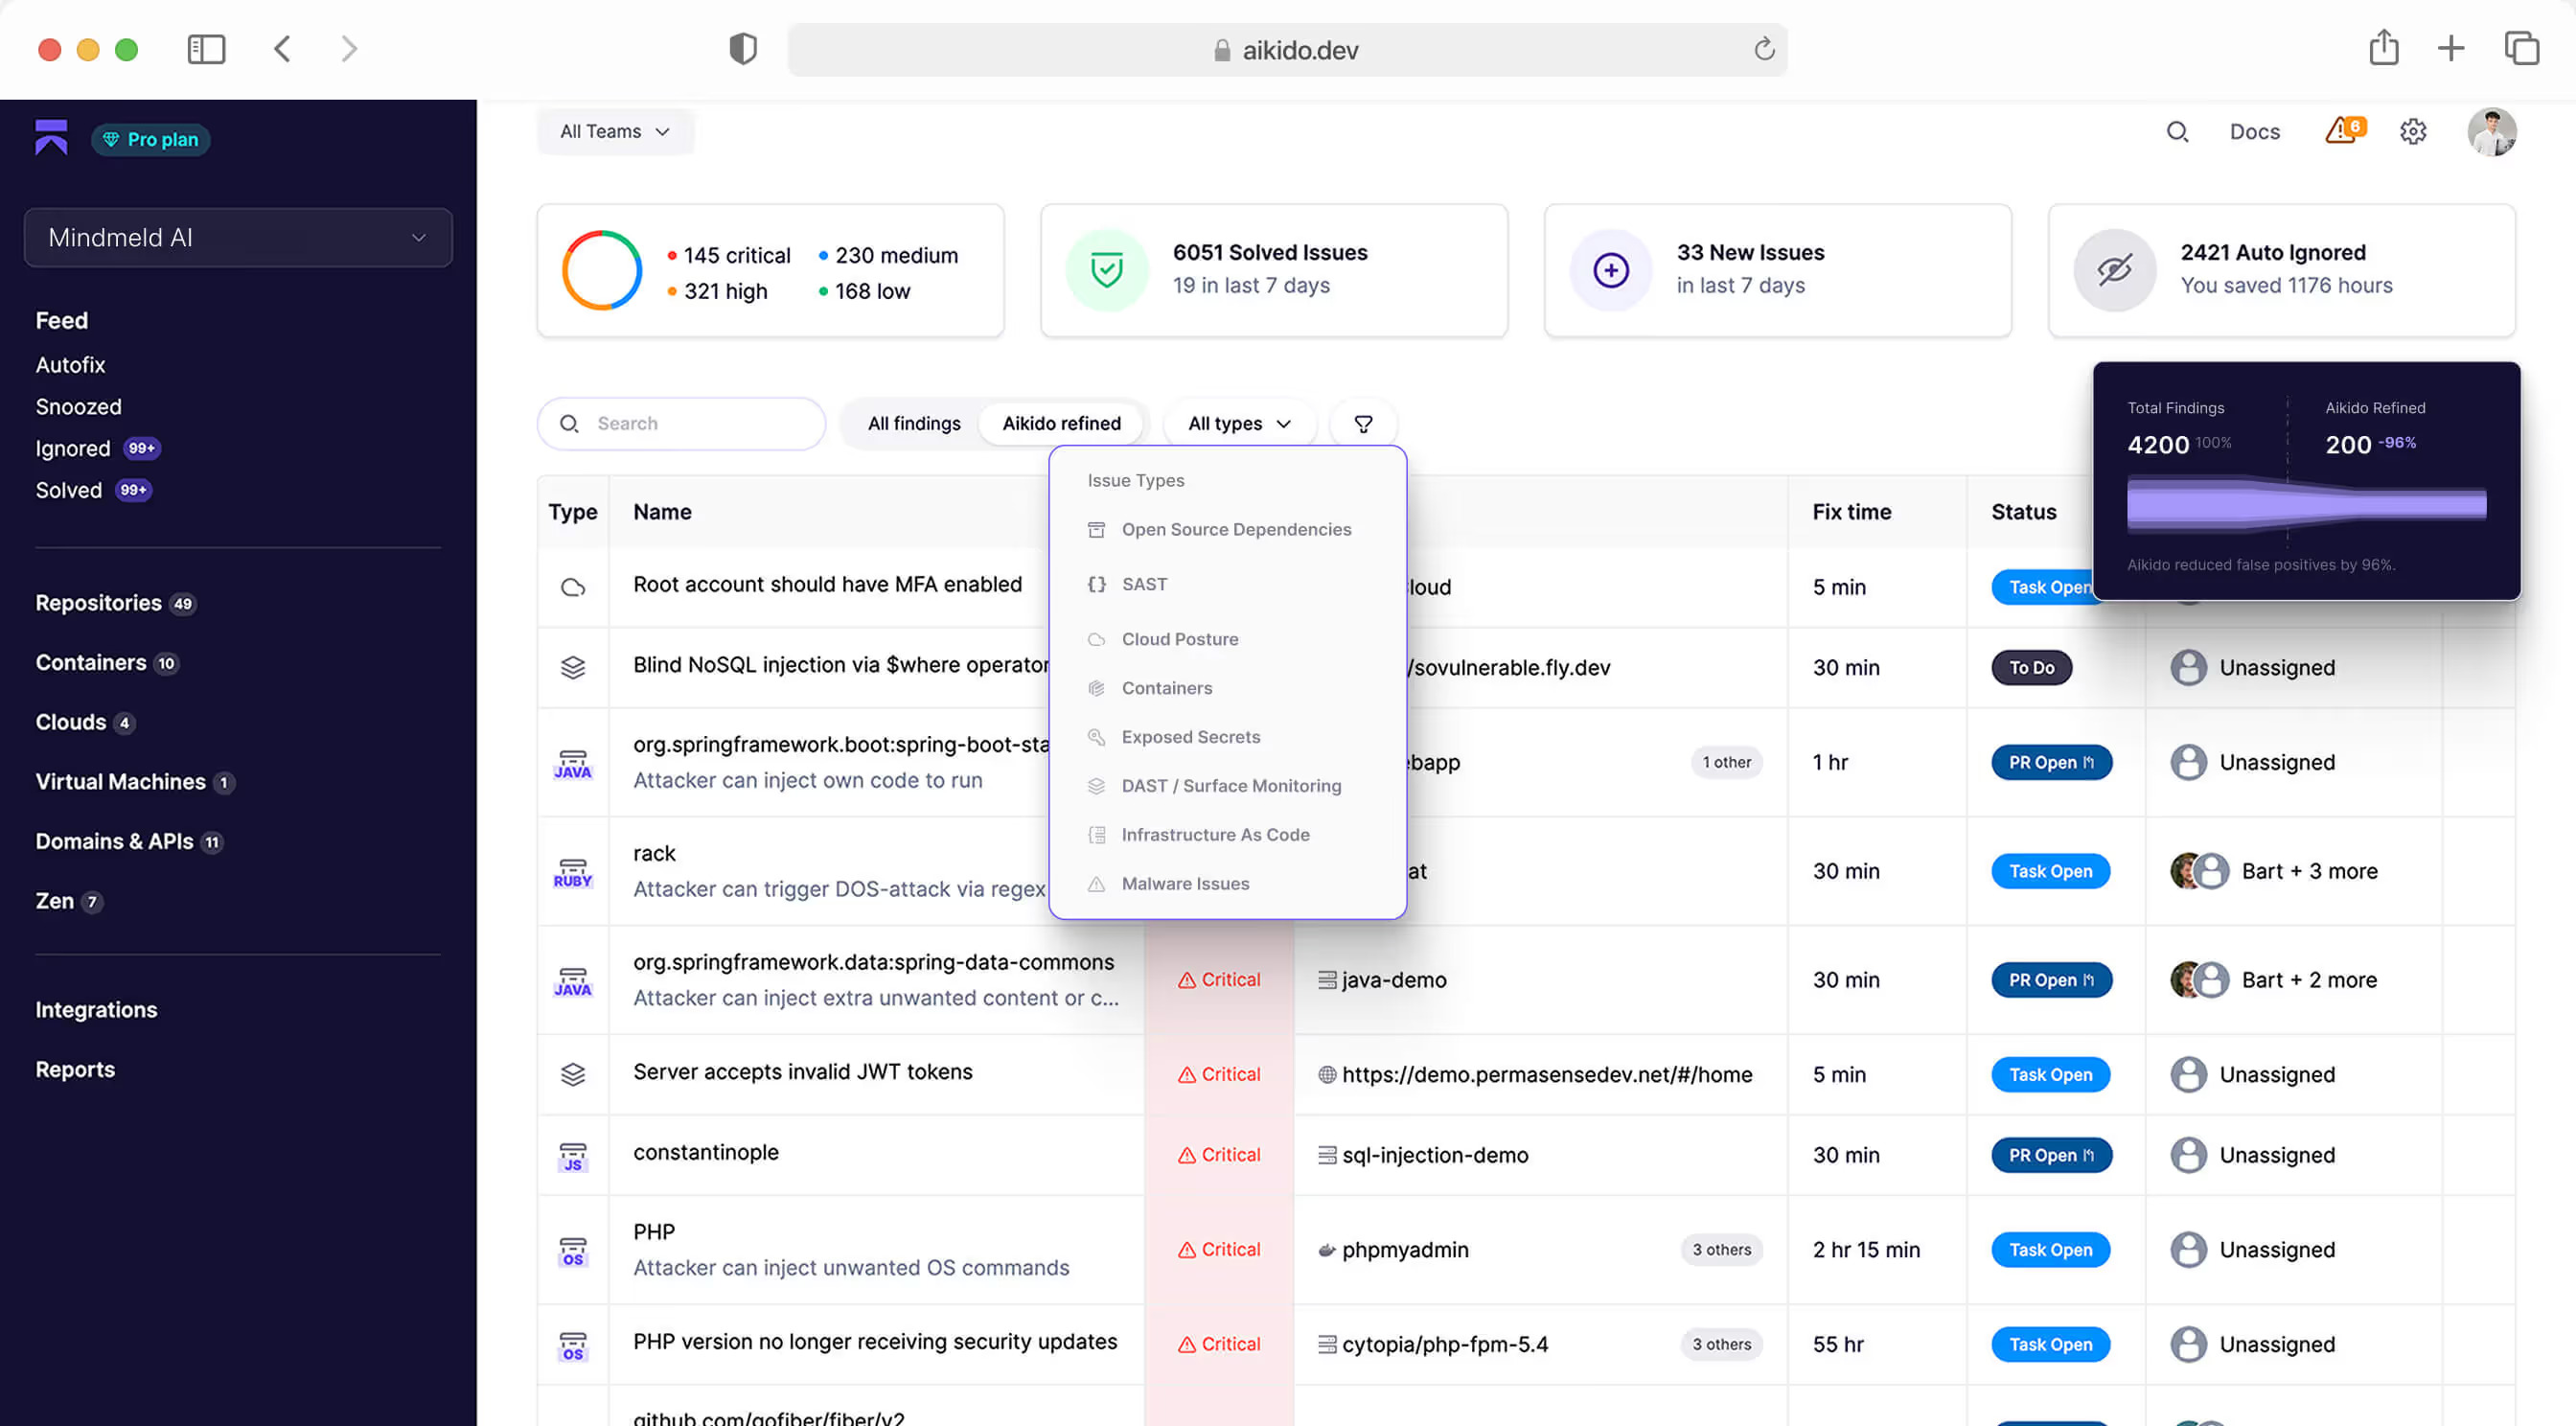
Aikido Security revisa cada pull request y protege su contenido a través de tres productos que actúan a diferentes niveles de profundidad. Code Quality gestiona la revisión del día a día. Deep PR Review aplica un razonamiento de IA completo en cada pull request en el momento de su apertura. Code Security Audit traslada ese mismo razonamiento al código que ya ha desplegado. Los tres operan en su control de versiones y entornos de desarrollo (IDEs), analizando cada cambio en el contexto de todo el código base y no solo en las diferencias del cambio.
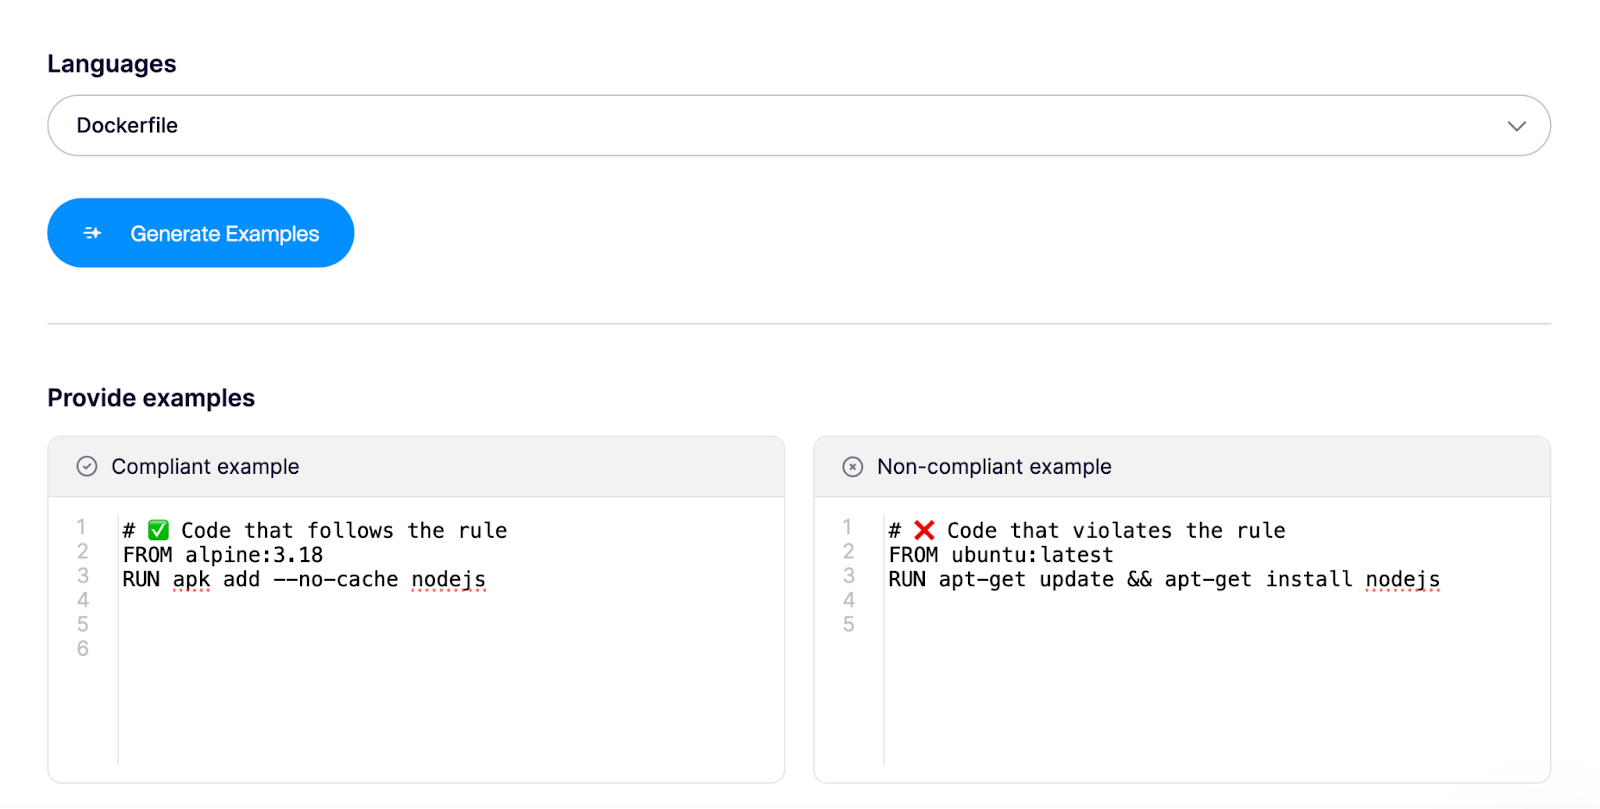
Code Quality genera comentarios integrados en las PR y correcciones con un clic en cada cambio, mediante reglas personalizadas y predefinidas que se aplican en todo el equipo. Al conectar un repositorio, funciona con configuraciones predeterminadas inteligentes, sin necesidad de ajustes manuales. Aprende de su base de código a partir de revisiones anteriores, por lo que los comentarios que reciben los desarrolladores son realmente útiles. Por ejemplo, si desea una regla que permita exclusivamente imágenes base de Alpine en archivos Dockerfile, puede crearla proporcionando ejemplos conformes y no conformes, y Code Quality la aplicará junto con las mejores prácticas de la industria.
Por ejemplo, si desea una regla que diga:
Permitir solo imágenes base de Alpine en Dockerfiles como imágenes base
Puedes crear uno simplemente proporcionando ejemplos conformes y no conformes para que la calidad del código de Aikido sepa qué buscar, además de las mejores prácticas del sector.
Deep PR Review analiza cada pull request tal y como lo haría un ingeniero senior con tiempo ilimitado. Antes de señalar cualquier incidencia, procesa la totalidad de su código base, los repositorios relacionados, los resultados estáticos existentes y los comentarios ya añadidos al cambio. Este contexto es lo que le permite comprender la lógica de negocio y detectar fallos de control de acceso, como IDORs, mientras la pull request aún está abierta, superando con creces lo que un linter o una revisión humana rápida podrían alcanzar.
Code Security Audit aplica este mismo razonamiento al código que ya ha enviado a producción, siguiendo el flujo de datos y las comprobaciones de permisos entre servicios para identificar dónde falla la lógica. Conecta vulnerabilidades de gravedad individual baja para transformarlas en la ruta real de escalada de privilegios a la que conducen, simulando el tipo de ataque de varios pasos que un atacante real llevaría a cabo. Cada hallazgo muestra qué elementos son explotables y cómo se podría acceder a ellos, acompañado de un registro completo del razonamiento.
La cobertura de código te permite cargar la cobertura de pruebas desde GitHub Actions y realizar un seguimiento de la misma junto con tus hallazgos de seguridad y calidad. Comprueba qué repositorios no se han sometido a suficientes pruebas, explora los archivos sin cubrir hasta el nivel de línea y observa cómo evoluciona la cobertura a medida que añades pruebas. Cuando un análisis o una comprobación de PR señala un archivo, puedes comprobar en el mismo lugar si ese archivo se ha sometido a pruebas. Más información
Por qué a los desarrolladores les gusta Aikido:
Cada organización escribe código de una manera diferente, y Aikido aprende la suya. Puede enseñarle los estándares de codificación, las mejores prácticas y las excepciones de su equipo para que las revisiones reflejen su forma real de trabajar. Es posible añadir contexto como:
"Almacenamos las fechas como UTC en la base de datos, pero siempre las mostramos en la hora local del usuario; toda la lógica de conversión está en utils/timezone.js, así que no marques las conversiones de zona horaria como redundantes".
También puede ajustar dicho contexto para cada repositorio. Como Code Quality es independiente del sistema y del lenguaje, puede revisar, comentar y aprobar cambios directamente dentro de su propio entorno.

Ventajas:
- Revisión mediante IA que comprende la lógica de negocio y el control de acceso, detectando IDORs y permisos rotos que un linter o una revisión humana rápida pasan por alto, con orientaciones de corrección integradas.
- Reglas personalizadas en formato Opengrep que se mantienen coherentes en cientos de repositorios, asegurando que los mismos estándares se apliquen ya sea a un solo servicio o a toda una infraestructura.
- Reducción de falsos positivos de hasta un 95 % mediante triaje inteligente.
- Plugins de IDE para VS Code, Cursor, Windsurf, JetBrains, Android Studio y Visual Studio, para que el feedback llegue a los desarrolladores en su entorno de trabajo habitual.
- La revisión no se detiene en la pull request: las dependencias, el cloud y el runtime están cubiertos en la misma plataforma.
- Precios de tarifa plana con 10 usuarios incluidos y sin costes ocultos por soporte, uso o líneas de código.
Opiniones de clientes:
- “Herramienta revolucionaria para la mentalidad de seguridad 'shift left'” – Un revisor de G2
- “Configuración rápida (minutos), soporte humano (sin bots) y una solución fantástica.” – Un revisor de G2
- “Aikido ahorra cientos de horas de tiempo a los desarrolladores al detectar y filtrar” – Gartner
- Muchos señalan que reduce significativamente la fatiga de revisión y ayuda a los desarrolladores junior a aprender las mejores prácticas a través de explicaciones detalladas en los PRs.
En resumen, Aikido le ahorra tiempo y costes, tal como desearía que lo hiciera su revisión de código.
{{pentest}}
2. Graphite
Graphite es una plataforma diseñada para simplificar las revisiones de código, especialmente para equipos que utilizan GitHub. Su función de 'pull requests apiladas' permite a los equipos dividir cambios complejos en actualizaciones más pequeñas y manejables para revisiones más sencillas y aprobaciones más rápidas.
La plataforma ofrece herramientas para minimizar el cambio de contexto y mantener la concentración durante el proceso de revisión.
Por qué a los desarrolladores les gusta Graphite:
Los desarrolladores se inclinan por Graphite porque introduce mecánicas de revisión avanzadas sin interrumpir los flujos de trabajo existentes basados en Git.
Su característica distintiva, el “flujo de trabajo de pull requests apiladas”, permite a los desarrolladores dividir grandes funcionalidades en fragmentos más pequeños y revisables. En lugar de enviar un PR masivo, Graphite le permite crear cambios incrementales que se construyen unos sobre otros utilizando comandos como gt create, gt modify y gt sync.
Ventajas:
- Ofrece PRs apiladas para desglosar cambios complejos, acelerando las aprobaciones.
- Muestra una vista en paralelo para mantener todo en un solo lugar, reduciendo las distracciones.
- Presenta un diseño más sencillo que resalta rápidamente los errores y posibles problemas.
- Incluye verificaciones de fusión que verifican los estándares de calidad antes de fusionar el código.
- Se integra sin problemas con GitHub para facilitar el uso de las herramientas existentes.
Contras:
- Las PRs apiladas pueden suponer una curva de aprendizaje para los equipos acostumbrados a los flujos de trabajo de Git tradicionales.
- Compatibilidad limitada fuera de GitHub.
- Una comunidad más pequeña significa menos integraciones de terceros.
Opiniones de clientes:
“He disfrutado tanto usando Graphite que escribí mi propia integración de Emacs para ello” - Caso de estudio de Graphite.
Precios: Gratuito para proyectos personales, 20 $ por usuario/mes en adelante para planes de pago.
3. CodeRabbit
CodeRabbit es una herramienta de revisión de código impulsada por IA que tiene como objetivo optimizar el proceso de revisión para los equipos de desarrollo. Proporciona retroalimentación automatizada, colaboración rápida y reglas personalizables para cumplir con los estándares del proyecto. Con la integración de Pull request, IDE y CLI, CodeRabbit se adapta a los desarrolladores en su proceso de producción de código.
Por qué a los desarrolladores les gusta CodeRabbit:
Los desarrolladores valoran CodeRabbit por su precisión y relación señal/ruido. Además, su UX nativa de GitHub hace que se sienta como una extensión del flujo de trabajo de PRs, no como un revisor externo.
CodeRabbit utiliza modelos avanzados de aprendizaje automático entrenados con un vasto conjunto de datos de código para proporcionar retroalimentación muy precisa y relevante. Sin embargo, está diseñado para complementar, no para reemplazar, la revisión humana.
Ventajas:
- Las revisiones impulsadas por IA ofrecen retroalimentación línea por línea, ayudando a detectar errores y a sugerir mejoras.
- Las revisiones paso a paso detectan problemas tempranamente al analizar los cambios en el código con cada commit.
- Las sugerencias confirmables permiten a los desarrolladores realizar cambios directamente dentro de la herramienta.
- Reglas de revisión personalizables establecidas según los estándares específicos del proyecto.
- La integración con GitHub garantiza un flujo de trabajo fluido.
Contras:
- Los precios pueden no ser adecuados para equipos pequeños o desarrolladores individuales.
- Las sugerencias a veces pueden carecer de suficiente contexto para ser totalmente fiables.
- Los problemas de rendimiento, como ralentizaciones ocasionales, pueden interrumpir el proceso de revisión.
- La interfaz puede resultar poco intuitiva para algunos usuarios, dificultando la navegación.
Opiniones de clientes:
- «Los desarrolladores destacan la integración limpia de Coderabbit con GitHub, la retroalimentación de IA contextualizada y su capacidad para detectar errores lógicos sutiles que los linters convencionales pasan por alto.» – Reseña de G2
- Un usuario de Apidog probó Coderabbit y encontró que su curva de aprendizaje es suave.
Precios:
Gratuito para el resumen de PR, 15 $ por usuario/mes en adelante para las funcionalidades de pago.
4. Servidor SonarQube
SonarQube es una de las herramientas líderes de revisión de código que ayuda a los desarrolladores a mantener su código limpio y seguro. Destaca problemas como puntos débiles, code smells y deuda técnica en numerosos lenguajes de programación.
Con una fácil integración en los pipelines de CI/CD, mantiene la calidad del código en cada etapa del desarrollo. Los paneles de control e informes claros de SonarQube facilitan a los equipos el seguimiento del progreso y la concentración en mejoras clave.
Por qué a los desarrolladores les gusta SonarQube:
Los desarrolladores aman y confían en SonarQube por dos razones principales:
- Es una herramienta de análisis estático de eficacia probada. Lleva más de una década en el mercado.
- Su núcleo es de código abierto. Esta apertura permite a los equipos autohospedar la herramienta, personalizarla y ampliarla para adaptarla a sus propios flujos de trabajo y necesidades de cumplimiento normativo, sin dependencia de un único proveedor.
Ventajas:
- Identifica errores, vulnerabilidades y code smells en varios lenguajes.
- Se integra con herramientas de CI/CD como Jenkins, Azure DevOps y GitLab CI para verificaciones automatizadas.
- Las puertas de calidad personalizables reducen la deuda técnica al establecer reglas de fusión/despliegue.
- Los paneles de control monitorizan tendencias y destacan áreas de mejora.
- Soporta más de 25 lenguajes de programación.
- De código abierto con una gran comunidad que contribuye con plugins y extensiones.
Contras:
- Demasiado complejo para proyectos o equipos pequeños.
- La configuración requiere tiempo y experiencia técnica, especialmente para las versiones autoalojadas.
- Algunas funcionalidades son limitadas sin la integración con herramientas de CI.
- Puede ser intensivo en recursos, requiriendo una infraestructura de servidor más robusta para proyectos grandes.
Opiniones de clientes:
Las reseñas de SonarQube están plagadas de opiniones encontradas. Algunos confían ciegamente en ella, otros la detestan:
- Un usuario de Reddit dijo: «SonarQube es una auténtica porquería.»
- Un revisor de software advice dijo: “Perfecto para detectar la cobertura de pruebas unitarias”
Tú decides.
Precios:
- Gratuito con funciones limitadas para desarrolladores que quieran probarlo.
- Los planes de equipo son de pago y comienzan en 32 $ al mes.
5. Snyk
Snyk es una herramienta de seguridad amigable para desarrolladores, diseñada para identificar y abordar vulnerabilidades en código y dependencias. Se integra con herramientas populares, ofreciendo escaneo en tiempo real y análisis de código abierto para mejorar la seguridad del proyecto. Con un diseño simple y un enfoque proactivo, Snyk simplifica la gestión de vulnerabilidades para equipos de todos los tamaños, aunque las organizaciones más grandes podrían encontrar sus funcionalidades limitadas.
Por qué a los desarrolladores les gusta Snyk:
A los desarrolladores les gusta Snyk porque integra la seguridad directamente en el flujo de trabajo de desarrollo.
Ventajas:
- Funciona sin problemas con herramientas como IDEs y pipelines de CI/CD para adaptarse a los flujos de trabajo existentes.
- Se centra en la seguridad de código abierto mediante el análisis de dependencias.
- El escaneo en tiempo real mantiene los proyectos seguros al detectar problemas rápidamente.
- La interfaz sencilla facilita y agiliza la incorporación, incluso para equipos nuevos.
Contras:
- Puede generar falsos positivos, lo que puede crear alertas innecesarias y ralentizar los procesos.
- El coste puede ser elevado para equipos grandes, especialmente aquellos que requieren un uso intensivo.
- Las funciones de informes podrían carecer de la profundidad necesaria para obtener información detallada y análisis.
- Algunas integraciones con herramientas de terceros pueden parecer limitadas.
Opiniones de clientes:
Las opiniones sobre las revisiones de Snyk son dispares. Algunos confían plenamente en ella, mientras que otros la critican:
- Un usuario de Reddit dijo: “Usamos Snyk en nuestro pipeline y reporta tantas cosas que los desarrolladores simplemente dijeron 'a la mierda' y configuraron allow_failure: true para poder seguir haciendo builds.”
- Otro pregunta si vale la pena el precio.
Precios:
- Gratuito para desarrolladores individuales
- El plan de equipo comienza en 25 $ por usuario/mes con un mínimo de 5 usuarios y un máximo de 10.
6. Calidad de Codacy
Codacy es una herramienta flexible diseñada para ayudar a los equipos a mejorar la calidad del código con revisiones automatizadas y soporte para muchos lenguajes de programación.
Se posiciona como una herramienta integral para garantizar la calidad, seguridad y mantenibilidad en pull requests y ramas. Y funciona bien para equipos que buscan ajustar el análisis de código a sus necesidades.
Sin embargo, tiene algunos inconvenientes, como alertas falsas ocasionales y un coste elevado a escala, lo que podría hacerlo menos favorable para algunos usuarios.
Por qué a los desarrolladores les gusta Codacy:
Los desarrolladores valoran Codacy por su amplio soporte de lenguajes y reglas, ya que los equipos con múltiples pilas tecnológicas pueden aplicar controles de calidad consistentes en todos los proyectos sin tener que manejar herramientas separadas.
Muchos usuarios destacan que Codacy acelera los ciclos de retroalimentación y ayuda a aplicar la calidad a escala.
Ventajas:
- Ofrece una interfaz limpia y fácil de navegar que se adapta a equipos de todos los tamaños.
- Funciona con varios lenguajes de programación.
- Permite a los equipos ajustar las reglas de análisis de código para adaptarse a las necesidades específicas del proyecto.
- Se integra con herramientas de CI/CD como GitHub y GitLab para una retroalimentación en tiempo real.
- Automatiza las revisiones comentando en los pull requests.
Contras:
- No soporta comprobaciones pre-commit localmente.
- Ocasionalmente marca falsos positivos, causando alertas innecesarias.
- El precio puede ser elevado para equipos más grandes.
- Algunas características carecen de directrices detalladas.
- Las versiones on-premise pueden enfrentar problemas ocasionales de rendimiento, mientras que la versión en la nube es más fiable.
Opiniones de clientes:
La mayoría de las reseñas públicas de Codacy tienen una antigüedad media de 2 años, pero aquí están:
- “La revisión automatizada de código me viene a la mente cuando pienso en los aspectos que más me gustan.” – Gartner peer insights
- “Me gustan las puertas de calidad” – G2 reviews
Precios:
- Gratuito para proyectos de código abierto y desarrolladores individuales
- Los planes para equipos comienzan en 21 $ por usuario/mes
7. CodeAnt AI
CodeAnt AI combina automatización con flexibilidad, ofreciendo herramientas para detectar, corregir y optimizar código de manera eficiente. Sus integraciones y la retroalimentación en tiempo real lo convierten en una opción sólida para equipos que buscan mejorar la productividad.
Por qué a los desarrolladores les gusta CodeAnt AI:
Los desarrolladores se sienten atraídos por CodeAnt AI porque ofrece una revisión de código de extremo a extremo aumentada por IA que combina calidad de código, seguridad y contexto a nivel de PR, todo en una sola plataforma.
Debido a que su motor de IA comprende los árboles de sintaxis abstracta (ASTs) y conecta el contexto del código entre módulos, puede detectar problemas que los linters aislados o los escáneres basados en reglas suelen pasar por alto.
Ventajas:
- Detecta y corrige automáticamente problemas comunes, ahorrando tiempo en las revisiones de código.
- Funciona con IDEs populares y herramientas de CI/CD como GitHub y Bitbucket.
- Proporciona feedback inmediato durante los pull requests.
- Permite a los usuarios ajustar las reglas de análisis para que coincidan con estándares de codificación específicos.
- Optimiza el código para soportar la escalabilidad en aplicaciones que anticipan crecimiento.
Contras:
- Las características avanzadas conllevan un coste.
- Se centra en operaciones basadas en la nube, limitando las opciones de análisis offline o local.
- Las directrices complejas dificultan el uso completo de todas las características.
- Pueden producirse falsos positivos ocasionales.
Opiniones de clientes:
“CodeAnt.ai ha mejorado fundamentalmente nuestra forma de abordar las revisiones de código.” – Revisor de G2.
Precios:
- El plan básico empieza en 12 $ por usuario/mes
- El plan premium empieza en 25 $ por usuario/mes
8. Kodus
Kodus es una herramienta de revisión de código con IA de código abierto creada para equipos de ingeniería que desean más control sobre cómo funcionan las revisiones automatizadas. En lugar de encerrar a los equipos en un único modelo o un estilo de revisión fijo, Kodus es agnóstico al modelo y admite Bring Your Own Key, para que los equipos puedan elegir el proveedor de LLM que se adapte a sus necesidades de coste, privacidad y rendimiento.
Su revisor de IA, Kody, revisa las pull requests basándose en las propias reglas, estándares, arquitectura y flujos de trabajo de su equipo. Los equipos pueden definir directrices de revisión personalizadas en lenguaje sencillo, sincronizar archivos de reglas existentes de herramientas como Cursor, Copilot, Claude y Windsurf, y mantener las revisiones alineadas con las convenciones que ya utilizan.
Por qué a los desarrolladores les gusta Kodus:
Kodus es una opción sólida para equipos que desean una revisión de código asistida por IA sin renunciar al control. Funciona directamente en los flujos de trabajo de pull requests, admite los principales proveedores de Git como GitHub, GitLab, Bitbucket y Azure DevOps, y puede publicar comentarios en línea basándose en los estándares específicos que defina su equipo.
Debido a que Kodus es de código abierto y admite BYOK, los equipos pueden gestionar sus propios costes de IA y evitar estar atados a las opciones de modelo de un único proveedor. Esto lo hace especialmente útil para equipos que valoran la flexibilidad, la transparencia y mantener la revisión de IA alineada con las prácticas de ingeniería internas.
Ventajas:
- Herramienta de revisión de código con IA de código abierto.
- Agnóstico al modelo, con soporte para Claude, GPT, Gemini, Llama y puntos finales compatibles con OpenAI.
- Admite Bring Your Own Key, dando a los equipos más control sobre la elección del modelo y el gasto en IA.
- Permite a los equipos definir reglas de revisión personalizadas basadas en sus propios estándares.
- Funciona con GitHub, GitLab, Bitbucket y Azure DevOps.
- Puede admitir configuraciones autoalojadas o alojadas, dependiendo del plan.
- Posicionamiento centrado en la privacidad, incluyendo no almacenar código fuente ni utilizar el código del cliente para entrenar modelos.
Contras:
- Los equipos que utilizan BYOK necesitan gestionar su propia configuración de proveedor de modelo y los costes de los tokens.
- Los equipos más pequeños pueden necesitar tiempo para definir reglas personalizadas útiles antes de obtener los mejores resultados.
- Como un actor más reciente en comparación con las herramientas de revisión heredadas, algunos compradores empresariales pueden querer validar las necesidades de gobernanza, informes y soporte antes de adoptarlo a gran escala.
Precios:
Kodus ofrece una opción Community gratuita, un plan Teams con un precio de 10 $ por desarrollador al mes o 8 $ por desarrollador al año más los costes de los tokens, y precios Enterprise personalizados. BYOK está incluido en los planes Community y Teams.
Otras Menciones Honoríficas
9. Codebeat
10. Codegrip
11. DeepSource
12. CodeQL de GitHub
13. Qodo Merge
14. Greptile
15. Devlo.ai
16. Korbit.ai
17. Codiga
18. Gerrit – Totalmente de Código Abierto
Las 5 mejores herramientas de revisión de código para equipos ágiles y startups
Los equipos ágiles y las startups se mueven rápido. Desde el lanzamiento diario de funcionalidades hasta la gestión de múltiples prioridades con recursos limitados. La herramienta de revisión de código que utilicen debe ayudarles a avanzar rápidamente sin un coste excesivo.
Además, estas herramientas deben ser rápidas de configurar (los fundadores no tienen tiempo para despliegues de una semana) e idealmente escalar con el crecimiento de la empresa.
La flexibilidad también es clave, ya que una startup podría cambiar de pila tecnológica o pasar de on-premise a la nube de la noche a la mañana, por lo que una herramienta de revisión de código que cubra múltiples entornos es un plus.
Aquí tienes excelentes opciones para empresas jóvenes:
- Aikido Security
- Graphite
- CodeRabbit
- Codacy
- CodeAnt AI
Las 3 mejores herramientas de revisión de código para equipos de desarrollo empresarial
El desarrollo de software empresarial conlleva escala, complejidad y estrictas necesidades de cumplimiento normativo. Las herramientas de revisión de código deben ir más allá de la detección de errores para soportar la gobernanza, la seguridad y la coordinación entre equipos.
Los requisitos clave incluyen:
- Gestión centralizada y aplicación de políticas para estándares de calidad consistentes en todos los equipos y repositorios.
- Escalabilidad y rendimiento para manejar monorepos grandes, revisiones paralelas y altos volúmenes de commits.
- Gobernanza y cumplimiento normativo con pistas de auditoría integradas y soporte para marcos como SOC 2, ISO 27001 y GDPR.
- Seguridad y control de acceso con SSO, SAML y permisos basados en roles.
- Integración con sistemas empresariales como Jira, Azure DevOps y pipelines de CI/CD.
- Soporte multi-idioma para asegurar un análisis consistente en diversas pilas tecnológicas.
- Análisis avanzado e informes para rastrear métricas de revisión y mejorar la eficiencia de la ingeniería.
En esencia, las herramientas de revisión de código empresariales deben combinar gobernanza, escalabilidad y seguridad mientras se integran sin problemas en los flujos de trabajo existentes.
Aquí están las 3 mejores herramientas de revisión de código empresariales:
- Aikido Security
- SonarQube
- Snyk
Encuentra la mejor herramienta de IA para revisión de código con Aikido Security
La revisión de código siempre ha sido el pilar de una buena ingeniería. Y también uno de los procesos más odiados. Entre el cambio de contexto, las críticas minuciosas y los interminables hilos de comentarios, las revisiones pueden ralentizar incluso a los mejores equipos.
La calidad de código de Aikido hace que las revisiones de código sean más inteligentes y eficientes gracias a sus funciones de revisión de código con IA. Al automatizar las comprobaciones repetitivas y ofrecer sugerencias contextuales, ayuda a los equipos a centrarse en mejorar la calidad del código en lugar de quedarse atascados con tareas manuales. Su capacidad para adaptarse a las necesidades específicas del proyecto da como resultado revisiones que se alinean perfectamente con tu sistema.
Ahorra tiempo valioso a tu equipo de desarrollo. ¡Prueba hoy mismo la calidad de código de Aikido!


