La campaña de Graphalgo se extiende a los proveedores de Terraform y módulos de Go
Hemos identificado malware de Go distribuido a través de al menos dos proveedores de Terraform y al menos dos módulos de Go. Es la primera vez que observamos malware distribuido mediante proveedores de Terraform. Los siguientes paquetes contienen el malware:
Proveedores de Terraform:
gocommunity-io/dockerd
kreuzwenker/docker
Módulos de Go:
gocommunity.io/orderedbtree
gogets.dev/btreex
El malware coincide con la campaña de malware de Graphalgo en NPM, informada por primera vez por ReversingLabs en febrero de 2026, y de la que también informaron la semana pasada Safedep, Checkmarx y JFrog. El malware es una adaptación a Go del malware de Graphalgo que comparte infraestructura de blockchain y Slack, así como una clave pública, con muestras recientes de JavaScript distribuidas a través de NPM. El actor de amenazas también ha creado al menos dos ecosistemas de Go falsos para ayudar a promocionar sus paquetes, lo que sugiere un interés continuo en el ecosistema de Go.
Proveedores de Terraform maliciosos
A principios de septiembre, un actor malicioso publicó los proveedores de Terraform gocommunity-io/dockerd y kreuzwenker/docker. Este último es una usurpación de identidad por errata (typosquat) del popular kreuzwerker/docker proveedor de Terraform, que cuenta con 56 millones de descargas registradas. Ambos proveedores contienen puntos de entrada ocultos en el /internal/provider/resource_docker_container_funcs.go archivo que solo se activan cuando el hash SHA256 de las containerName y networkID variables de Terraform concatenadas es b9966e3762e9a0d5d263b8cb3cca07294f81af9714d40ddf4628cb85d74e8ad5. Esto significa que el proveedor malicioso permanece inactivo salvo bajo condiciones específicas de ejecución, lo que sugiere que el malware se despliega como parte de un ataque dirigido.
El hash SHA256 se utiliza como clave AES para descifrar una ruta de archivo desde el interior del paquete. El malware descomprime el contenido del archivo, descifra con AES cada archivo contenido y ejecuta el código descifrado como un paquete de Go mediante un comando go run . independiente. El archivo ZIP de destino en ambos proveedores es examples/resources/docker_container/import-resource.sqlite3 con el hash SHA256 5f892a5424e88a21a3eb3d7f82ebf04d8ac31cdb19ada25153be4165df977d0f.
RAT de segunda fase
El RAT de segunda fase es un agente en Go con canales de comando y control duales, que utiliza buzones muertos en blockchain y un token de bot de Slack. El malware recopila inicialmente información del sistema, incluidos los atributos de hardware, el SO, el nombre de host y si node está disponible en el sistema infectado. El malware envía esta información a un canal de Slack llamado frontend-devs en el espacio de trabajo de Slack hxxps[:]//portfolio-devs.slack[.]com/ (Portfolio Devs). Cabe destacar que el malware se comunica con api.slack.com y el subdominio del espacio de trabajo no es contactado directamente por el malware.
Tras la llamada de control (check-in), el malware genera un par de claves pública-privada efímeras. El malware genera claves compartidas combinando su clave efímera con dos claves públicas del actor de amenazas. La clave compartida permite al malware comunicarse con los clientes infectados mediante canales compartidos sin exponer las comunicaciones de C2 ni filtrar mensajes entre hosts infectados. Para las comunicaciones de C2 en Slack, el malware utiliza la clave pública incrustada 302a300506032b656e032100bad013df6eec5d686f4cc8551e0a5c87a0135164bdd1dafb1c75141d1b526702. El malware escribe la clave pública de cada cliente en el canal frontend-devs, tras lo cual toda la comunicación se cifra utilizando la clave compartida. Las comunicaciones posteriores se envían a un espacio de trabajo de Slack diferente, hxxps[:]//portfolio-testers.slack[.]com/ (Portfolio-testers), en un canal llamado qa-announcements.
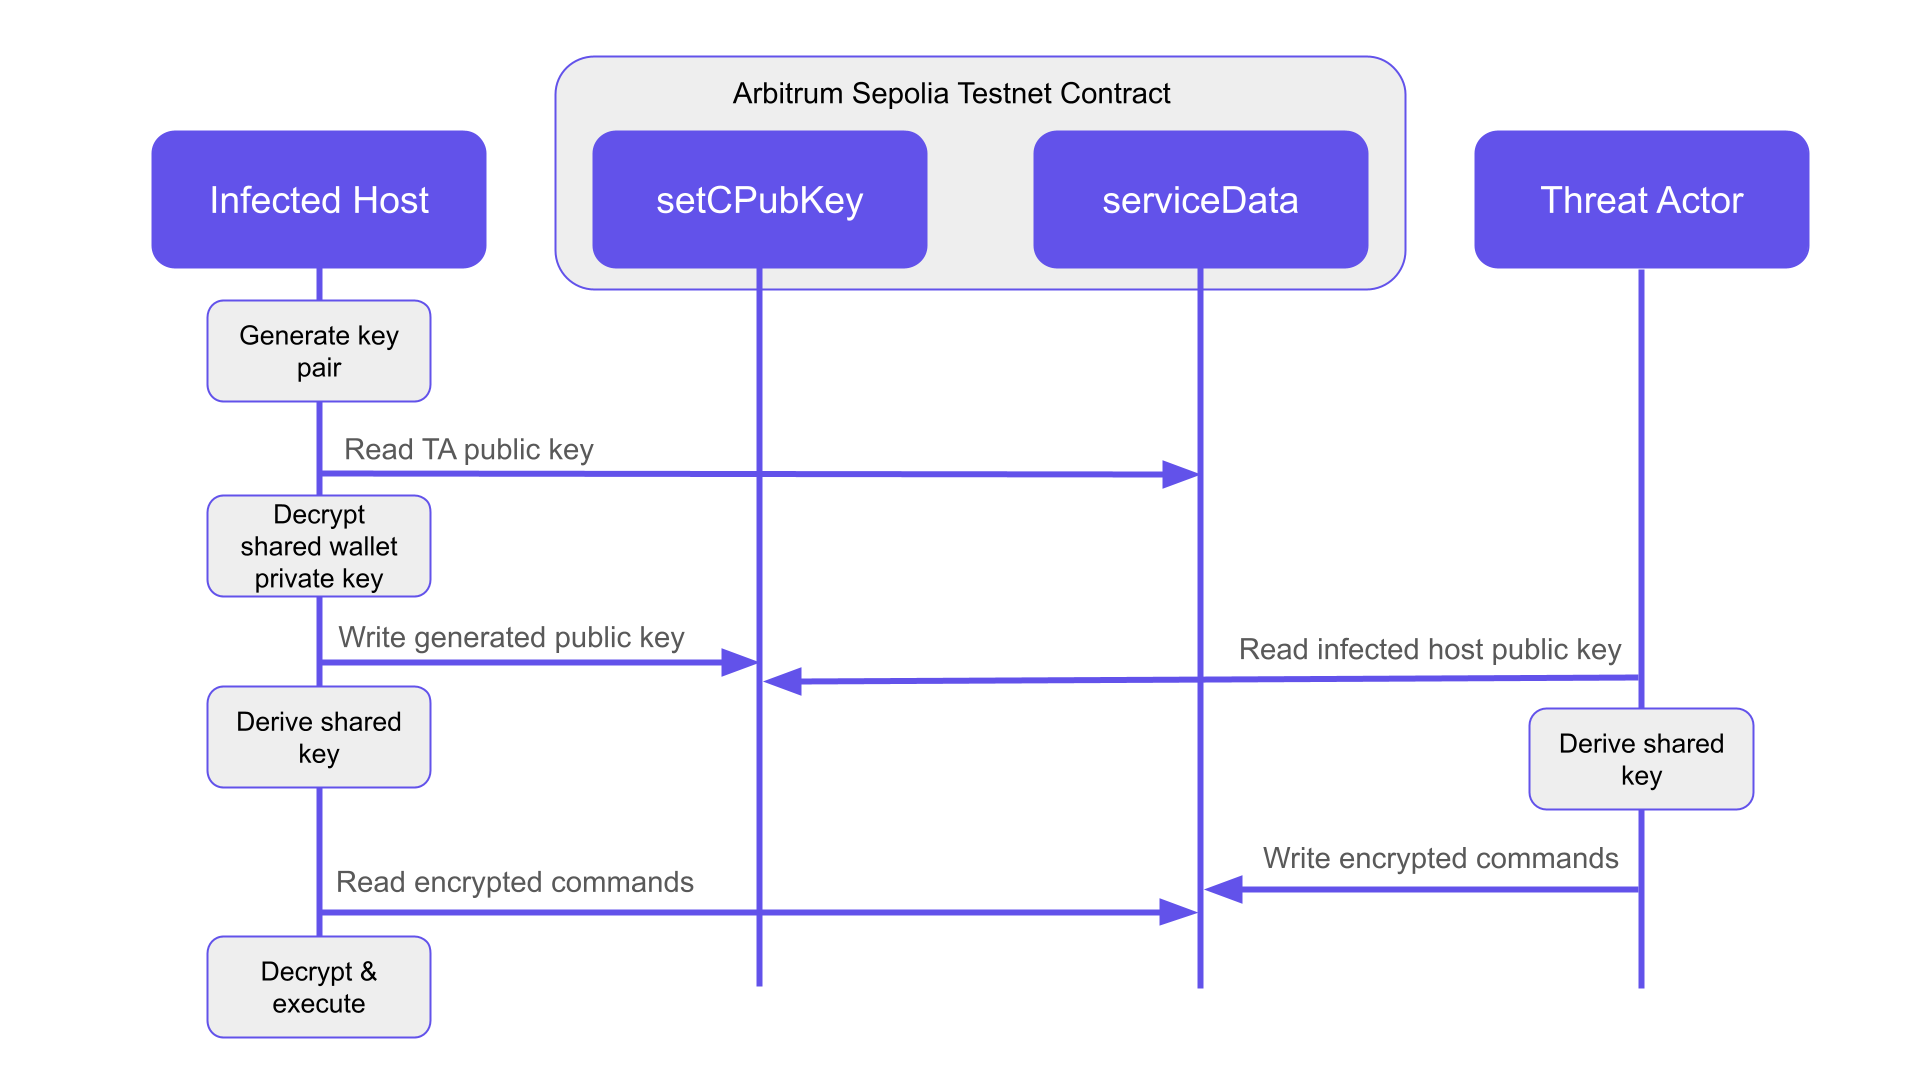
Para el C2 basado en blockchain, el malware recupera datos de un contrato inteligente de Ethereum en la testnet Arbitrum Sepolia utilizando la dirección de contrato incrustada 0xAD02b5cDE693529d3bdA0266299501ad0193036C, y luego:
Recupera la clave privada de un monedero de Ethereum compartido.
Descifra la clave privada utilizando una clave derivada del mismo material empleado para descifrar la segunda etapa.
Recupera la clave pública del actor de amenazas del contrato.
Crea una clave compartida utilizando la clave pública y la clave privada efímera.
Escribe su clave privada efímera en el contrato utilizando el método setCPubKey .
Lee comandos cifrados de serviceData1 y serviceData2.
El monedero compartido solo tiene permisos de escritura para el setCPubKey almacén de clave-valor, lo que limita las vías para que clientes maliciosos interrumpan el canal de C2 con mensajes ficticios.
El malware consulta las instrucciones de la blockchain cada 3 segundos y las de Slack cada 10 segundos. Los mensajes de C2 descifrados contienen una cabecera que indica al malware que ejecute el cuerpo como código adicional de Go o JavaScript (mediante node) o que se autodestruya.
El mecanismo de C2 es un indicio más de que este malware forma parte de una operación dirigida. La capacidad del actor de amenazas para emitir comandos está limitada porque todos los clientes consumen todos los mensajes y realizan una operación nula (no-op) cuando no logran descifrar los mensajes destinados a otros clientes. Esta es una implementación notablemente sofisticada de un dead drop en blockchain que integra comunicación bidireccional con un riesgo mínimo de filtración de información o interrupción. Dada la creciente popularidad de los dead drops en blockchain dentro del malware, las organizaciones que no tengan la necesidad comercial de interactuar con blockchains deberían considerar la posibilidad de generar alertas sobre las comunicaciones de red con servicios de blockchain basados en HTTP.
Variantes de módulos de Go
También identificamos el mismo malware de Go distribuyéndose a través de dos Go Modules. El módulo gocommunity.io/orderedbtree, publicado por primera vez el 11 de agosto, contenía el malware en texto plano en lugar de ocultarlo de forma cifrada y comprimida. El segundo paquete, gogets.dev/btreex, ocultaba el malware dentro de un archivo ZIP disfrazado de archivo SQL con el hash SHA256 ab01686d87565250fc4989faddb877d793667b07ec217a61cbd798f5695d62f5. Este último paquete requería una entrada diseñada de forma específica para activarse, de manera coherente con los proveedores de Terraform; el malware solo se activaba al procesar un objeto con un valor entero de precio específico.
gogets.dev/btreex se publicó por primera vez el 8 de septiembre. El actor de amenazas utilizó confirmaciones (commits) falsificadas en el repositorio gogets-dev/btreex para cambiar la fecha de los commits a noviembre de 2025. Dado que Go Modules trata las fechas de los commits como autoritarias, el proxy de Go module y pkg.go.dev muestran la fecha de lanzamiento falsificada.
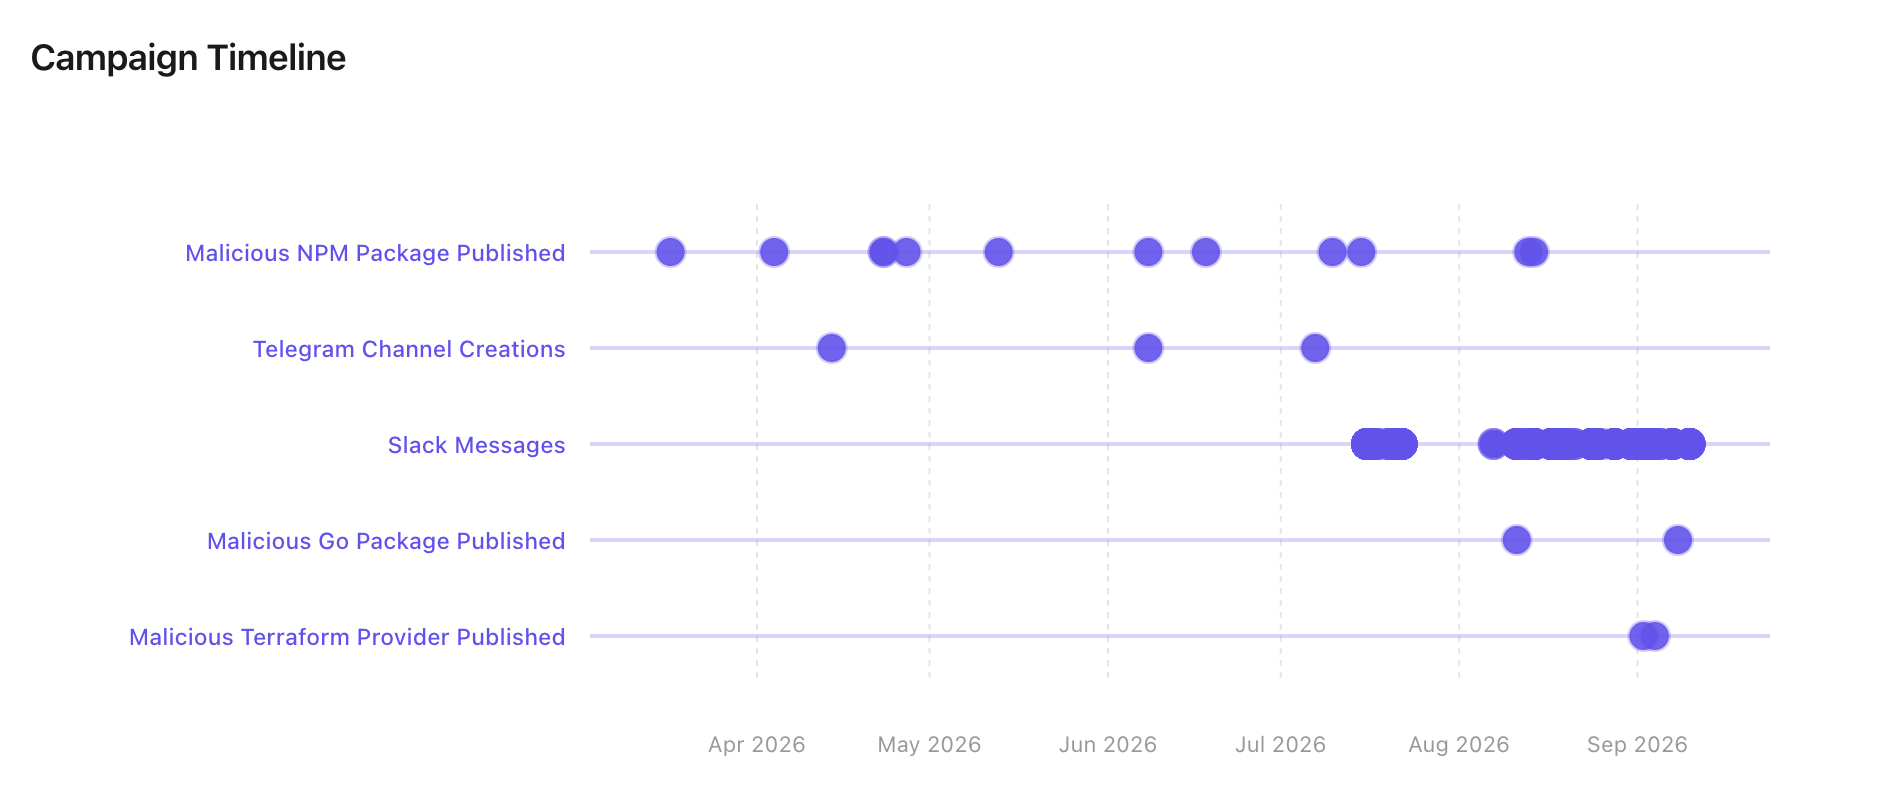
Cronología de la campaña
La clave pública 302a300506032b656e032100bad013df6eec5d686f4cc8551e0a5c87a0135164bdd1dafb1c75141d1b526702 utilizada en este malware también se ha empleado en cargas útiles (payloads) de NPM al menos desde abril de 2026, apareciendo por primera vez en el paquete malicioso de NPM modern-events. Las direcciones de contratos inteligentes, direcciones de Telegram y espacios de trabajo de Slack comunes vinculan de nuevo con la publicación de ReversingLabs de abril sobre la campaña Graphalgo.
En el momento de nuestro análisis, el qa-announcements canal de Slack contenía 1240 mensajes cifrados desde el primer mensaje disponible el 16 de julio, y el contrato contenía 1402 transacciones que se remontaban al 6 de agosto.
Los mensajes de registro (check-in) en texto plano en el canal de Slack del actor de amenazas contienen 18 nombres de host únicos a lo largo de 725 mensajes. Se han registrado tres víctimas en dispositivos Windows, cinco en Linux y 10 en macOS. No disponemos de información suficiente para notificar a ninguna víctima basándonos en los datos de registro en texto plano, pero la escala de las operaciones del actor de amenazas parece pequeña y específica. Según los mensajes más antiguos del chat, el actor de amenazas probó esta variante del malware en un dispositivo Windows con el nombre de host Frank y el nombre de usuario Frank1, a partir del 16 de julio de 2026.
Pivotes de GitHub y ecosistemas de Go falsos
Las siguientes cuentas y organizaciones de GitHub se utilizaron para respaldar esta actividad. Observamos que el actor de amenazas elimina periódicamente su malware en GitHub, probablemente para prolongar la vida útil de las cuentas de GitHub.
Paquete relacionado
Cuenta/Org de GitHub
Comentario
gocommunity-io/dockerd
gocommunity-io
Organización controlada por el actor de amenazas (TA)
gocommunity-io/dockerd
go-pack-tech
Malware confirmado
kreuzwenker/docker
kreuzwenker
Malware confirmado
gocommunity.io/orderedbtree
victormmpp
Repositorio dropper publicado con confirmaciones (commits) falsificadas para ejecutar malware
gogets.dev/btreex
gogets-dev
Organización controlada por el actor de amenazas (TA)
gogets.dev/btreex
markcary3
Malware confirmado
gogets.dev/btreex
steveb082
Miembro de una organización controlada por el actor de amenazas
gogets.dev/btreex
go-community-admin
Miembro de una organización controlada por el actor de amenazas
Ambas organizaciones de GitHub controladas por el actor de amenazas cuentan con sitios web asociados que se hacen pasar por nuevos ecosistemas de paquetes de Go, gogets[.]dev y gocommunity[.]io. Ambos dominios se registraron un día después de la creación de las organizaciones de GitHub controladas por el actor de amenazas. Ambos dominios aseguran ofrecer un sistema de nombres personalizados para paquetes de Go, pero no proporcionan un mecanismo para que usuarios externos añadan paquetes y parecen no funcionar. Es probable que estos actores de amenazas utilicen estos dominios en ataques de ingeniería social para aumentar la legitimidad percibida de los paquetes maliciosos.
La creación de una infraestructura de ecosistema dedicada a respaldar la ingeniería social contra los desarrolladores de Go sugiere que el actor de amenazas tiene la intención de seguir publicando malware dirigido a la cadena de suministro de Go. Dirigirse a los proveedores de Terraform también es destacable: aunque las estaciones de trabajo de los desarrolladores son sistemáticamente objetivos de alto valor para los actores de amenazas, es más probable que los usuarios de Terraform participen en el despliegue de infraestructura. Al atacar las estaciones de trabajo de DevOps, el actor de amenazas puede obtener una vía aún más directa hacia credenciales de producción críticas. Aunque tenemos conocimiento de otras investigaciones recientes sobre proveedores maliciosos de Terraform, este incidente es el primer caso de distribución sistemática de malware a través de Terraform del que tenemos constancia.
hxxps[:]//mediumstar.slack[.]com (indicador histórico no reportado)
Cómo te protege Aikido
Ambos módulos de Go maliciosos identificados en esta campaña, gocommunity.io/orderedbtree y gogets.dev/btreex, ya están marcados como malware en Aikido Intel. Si cualquiera de los paquetes aparece en su árbol de dependencias, recibirá una alerta de inmediato.
Todavía no contamos con monitorización para el Terraform Registry. Los dos proveedores maliciosos de Terraform en esta campaña, gocommunity-io/dockerd y kreuzwenker/docker , no aparecerán en el panel de Aikido. Pronto ampliaremos nuestra cobertura a los proveedores de Terraform.
Si alguno de los paquetes o proveedores enumerados anteriormente se instaló en una máquina de desarrollo o en un ejecutor de CI/CD, considere todo ese entorno como comprometido y asuma que la propia máquina está afectada mucho más allá del paquete individual.
Aísle la máquina de la red. Dados los canales C2 del malware (llamadas a la API de Slack y un contrato inteligente de Ethereum), es posible que el actor malicioso aún pueda acceder a un host infectado incluso después de eliminar el paquete.
Rotar todas las credenciales que hayan tenido contacto con esa máquina. No se limite a los tokens de los módulos de Go. Rote los tokens de GitHub/GitLab, los tokens de publicación de npm/PyPI/Go, las credenciales de proveedores cloud y las claves SSH. Si el paquete afectado se ejecutó mediante un proveedor de Terraform, priorice específicamente las credenciales de cloud e infraestructura, ya que el vector de Terraform de esta campaña apunta a las estaciones de trabajo de DevOps con acceso directo a producción.
Compruebe si hubo actividad no autorizada durante el periodo de exposición. Revise los commits recientes, las publicaciones de paquetes, las aplicaciones de Terraform y las ejecuciones de GitHub Actions realizadas desde esa máquina o utilizando sus credenciales. Asuma que el atacante pudo haber actuado utilizando credenciales válidas y operativas.
Elimine el paquete y reinstale la imagen de la máquina. Como el malware ejecuta una segunda fase descifrada a través de un proceso independiente go run ., eliminar el paquete por sí solo no garantiza que todo lo que inició haya desaparecido. Volver a desplegar la imagen es la única forma de tener la certeza de que el host está limpio.
Si no está seguro de si un paquete de su entorno coincide con estos indicadores, la lista completa de hashes, dominios y la clave pública del actor malicioso se encuentra en la sección de Indicadores de Compromiso más arriba.
4.7/5
¿Cansado de los falsos positivos? Prueba Aikido como otros 100k.
PHP tiene prevista una actualización de seguridad crítica para el 19 de noviembre, que incluye el CVE-2026-115560
PHP publicará parches de seguridad críticos el 19 de noviembre. Esto es lo que sabemos sobre el CVE-2026-115560 y cómo mitigarlo antes de que salga el parche.
nginx2root: Vulnerabilidades críticas de nginx, incluida una de ejecución remota de código (RCE) [CVE-2026-123007, CVE-2026-123634, CVE-2026-123633, CVE-2026-121810, CVE-2026-113425]
nginx2root hace referencia a cinco vulnerabilidades críticas de RCE en nginx, entre las que se incluye la CVE-2026-123007 en HTTP/2. Comprueba si te ves afectado y actualiza a la versión 1.31.9 o 1.30.7 de nginx.
Java4Shell: Vulnerabilidad de ejecución remota de código (RCE) en el decodificador Base64 de OpenJDK, con las versiones afectadas y la corrección (CVE-2026-114938)
Java4Shell es una vulnerabilidad en el decodificador Base64 de OpenJDK que puede permitir a los atacantes ejecutar código de forma remota, en ocasiones sin necesidad de autenticación. A continuación se indican las versiones afectadas, las versiones corregidas y cómo mitigar el problema en estos momentos.