Si alguna vez te has sometido a una auditoría SOC 2, ya sabes cómo va la cosa. Son semanas enteras haciendo capturas de pantalla de paneles de control y buscando pruebas en una docena de herramientas, mientras esperas que el auditor no te haga ninguna pregunta de seguimiento que no puedas responder. Afortunadamente, la auditoría SOC 2 no tiene por qué ser tan pesada, sobre todo si las herramientas de seguridad que ya utilizas generan las pruebas por ti como resultado de su propio funcionamiento.
Eso es lo que puede ofrecer Aikido Security para la aplicación y seguridad en la nube. A continuación se explica cómo se corresponde con lo que realmente exige SOC 2 y en qué aspectos varía en función de si se busca un informe de Tipo 1 o de Tipo 2.
SOC 2 Tipo 1 frente a Tipo 2
La firma de contables públicos autorizados que lleva a cabo tu auditoría está evaluando tus controles en función de los criterios de servicios de confianza que hayas incluido en el alcance de la misma. La seguridad es la única categoría obligatoria, pero la mayoría de las empresas añaden la disponibilidad, la confidencialidad o ambas (la privacidad y la integridad del procesamiento son las otras dos categorías). En última instancia, las categorías que elige una empresa además de la seguridad dependen de sus necesidades empresariales.
El tipo de informe, SOC 2 Tipo 1 o Tipo 2, determina qué tipo de pruebas se necesitan:
- El tipo 1 es una instantánea en un momento determinado. El auditor comprueba si tus controles están diseñados adecuadamente a fecha de un día concreto. Muestras tu sistema y demuestras que los controles existen y están configurados correctamente en la actualidad.
- El tipo 2 abarca un periodo (normalmente de 3 a 12 meses) y certifica que los controles funcionaron de forma eficaz durante todo ese periodo. Este es el más complicado. Se necesitan pruebas continuas en forma de registros, marcas de tiempo e historiales de correcciones. Deben demostrar que un control no solo existía el primer día, sino que siguió funcionando el día 47 y el día 214.
Muchos equipos no dedican los recursos suficientes a la preparación del Tipo 1 porque pueden limitarse a enviar una captura de pantalla de la configuración y dar el tema por zanjado. Pero luego se ven sorprendidos por el Tipo 2, ya que ahora el auditor exige el historial completo y las capturas de pantalla no son suficientes. Las herramientas que solo sirven para generar una instantánea no son de gran ayuda a la hora de elaborar un informe de Tipo 2 año tras año.
El lugar que ocupa el aikido en los criterios de los servicios de confianza
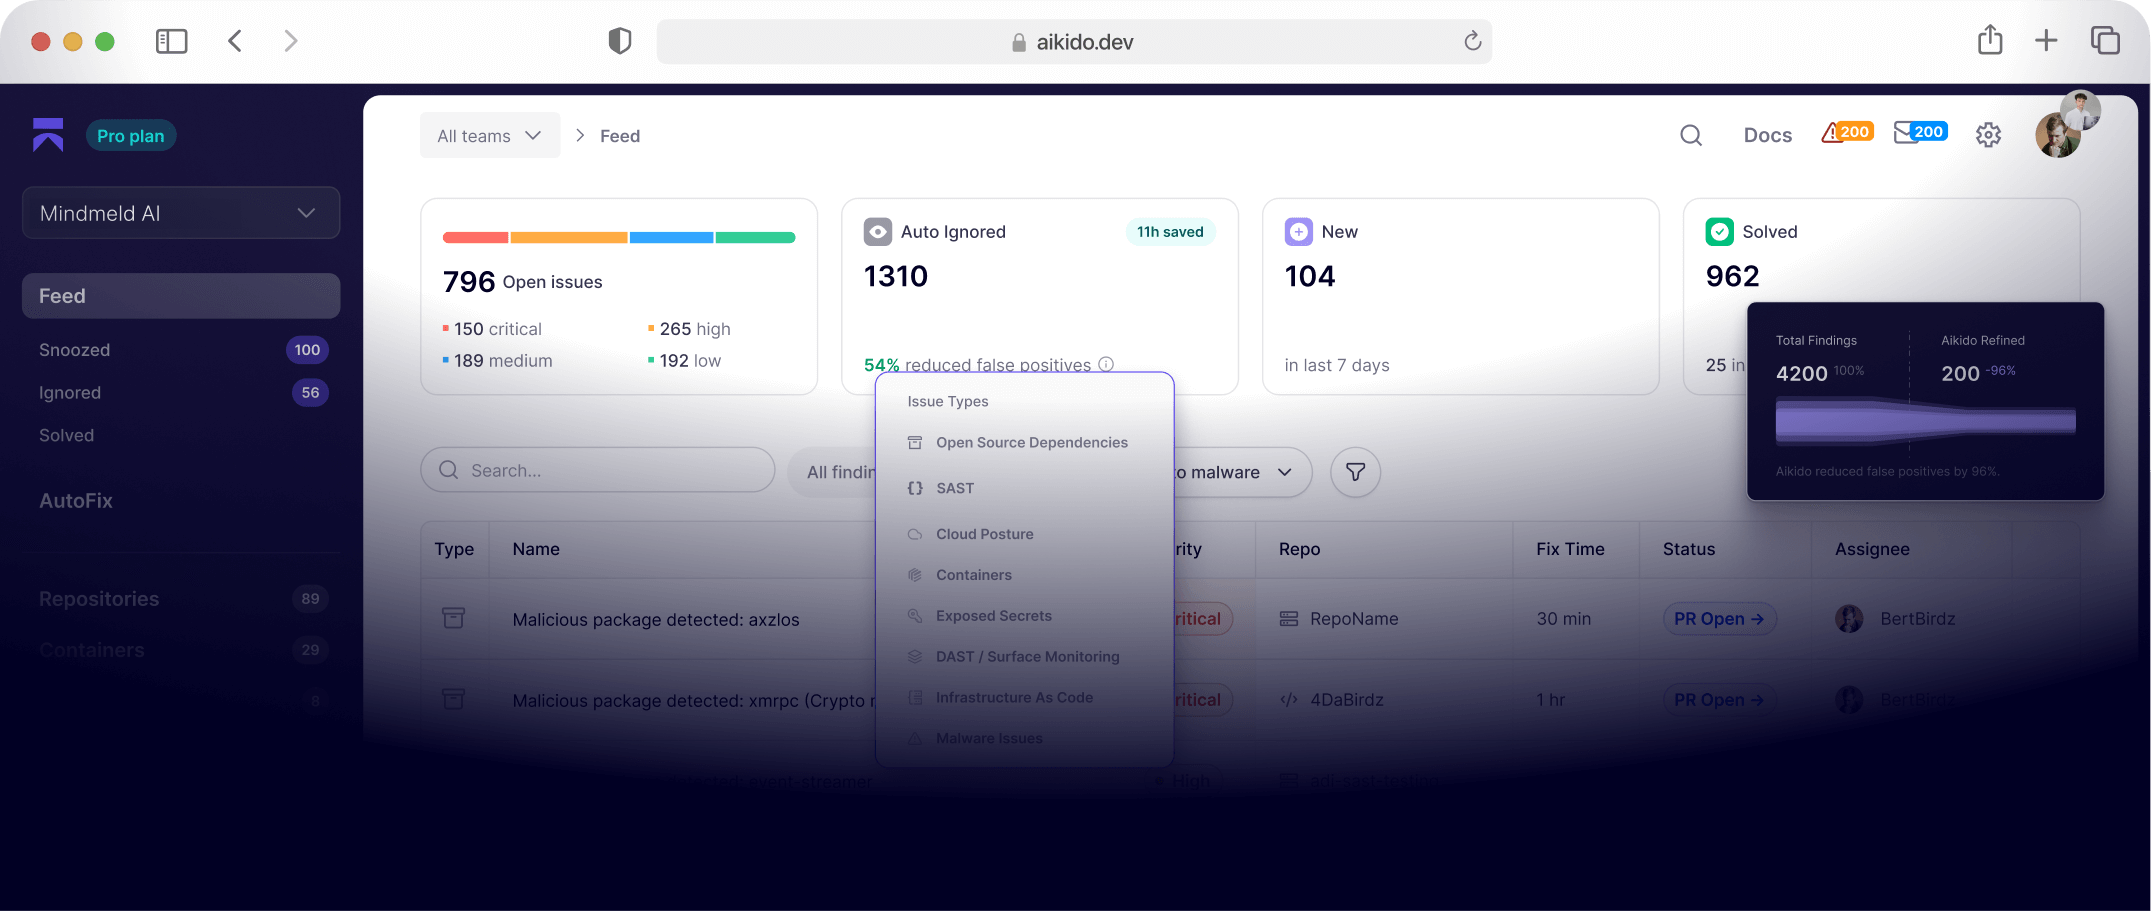
Aikido integra SAST, DAST, SCA, detección de secretos, la gestión de contenedores y escaneo IaC, la gestión de la seguridad en la nube (CSPM), la detección de malware y pentesting de IA en una única plataforma. Esto te ofrece un panel de control unificado: un único lugar desde el que obtener todas tus pruebas, con un SLA y un flujo de trabajo de corrección integrados. Los auditores quieren un informe coherente sobre las vulnerabilidades detectadas y corregidas dentro de los plazos definidos, no seis exportaciones diferentes ensambladas a la fuerza con distintos formatos de marca de tiempo.
Algunos de los aspectos en los que el aikido puede ayudar:
Acceso lógico (CC6.1) y protección de límites (CC6.6)
La herramienta «Cloud Checks» de Aikido señala la falta de aplicación de la autenticación de dos factores (MFA) y los controles de acceso mal configurados, mientras que su « detección de secretos » analiza continuamente en busca de credenciales expuestas en los repositorios y la infraestructura. La norma CC6.6 aborda la protección frente a amenazas externas en los límites del sistema. Las reglas de postura en la nube de Aikido señalan las deficiencias en la segmentación de la red y los servicios expuestos, proporcionándote esa evidencia de forma directa.
Transmisión y cifrado de datos (CC6.7)
Las comprobaciones de Cloud y SAST verifican el cifrado en tránsito (y, por lo general, también en reposo, aunque debes confirmarlo con la interpretación de tu auditor específico), por lo que no es necesario que compruebes manualmente las configuraciones TLS en todos y cada uno de los servicios antes de una auditoría.
Integridad del software y malware (CC6.8)
La evaluación de dependencias y la detección de malware de Aikido te proporcionan un inventario en tiempo real de lo que se está ejecutando y señalan los paquetes que se sabe que son maliciosos o que han sido comprometidos. Esto responde directamente a la formulación de la cláusula CC6.8: «prevenir o detectar y actuar ante la introducción de software no autorizado o malicioso».
Supervisión y « gestión de vulnerabilidades » (CC7.1/CC7.2)
El escaneo continuo en SAST, SCA, contenedores y DAST proporciona exactamente el tipo de evidencia continuada que un auditor de Tipo 2 desea ver a lo largo de todo el periodo de auditoría. El seguimiento del SLA (tiempo de corrección frente a umbrales definidos) genera un registro fechado y exportable. Y aunque SOC 2 no exige explícitamente una prueba de penetración, por lo general se espera que las organizaciones la realicen para garantizar que los controles se mantengan en caso de un ataque real. La solución « pentesting de IA » de Aikido despliega agentes de IA que actúan como atacantes reales, descubriendo y explotando fallos en tus aplicaciones, API e infraestructura. Los informes de las pruebas de penetración muestran todo lo que se ha probado y las vulnerabilidades encontradas. Y para las pruebas continuas, Aikido Infinite ofrece un servicio de pentesting de IA.
Gestión del cambio (CC8.1)
Las compuertas de CI/CD y las comprobaciones de seguridad de SCM de Aikido te ofrecen un historial de gestión de cambios integrado con dos puntos de control. El control de solicitudes de incorporación de cambios (PR) comprueba cada solicitud de incorporación de cambios y la rechaza cuando los problemas recién introducidos superan tu umbral de gravedad. El control de lanzamientos aplica la misma lógica a una compilación o un lanzamiento, de modo que una confirmación que no supere el umbral no se distribuye. Tú mismo estableces el umbral, que puede ir desde «bajo» hasta «crítico», y las puertas de control abarcan vulnerabilidades de dependencias, SAST, IaC, secretos y problemas de malware. En GitHub, la protección de ramas con comprobaciones de estado obligatorias hace que una comprobación fallida bloquee la fusión. Todas las PR, decisiones de las puertas de control, anulaciones y excepciones quedan registradas y son auditables.
Evaluación de riesgos (CC3.2)
La puntuación de gravedad y la comprobación de « análisis de alcanzabilidad » (que verifica si una función vulnerable es realmente accesible en tu código o si solo está presente en un árbol de dependencias), CVE análisis de explotabilidad y pentesting de IA —que valida si una vulnerabilidad es explotable en tu entorno— se integran en un proceso de « priorización basada en riesgos ». Cuando se habilita « análisis de explotabilidad », el agente Aikido analiza cómo se utiliza un paquete vulnerable en tus repositorios y contenedores. Cada ejecución se registra en un historial, y puedes exigir la aprobación humana antes de que se aplique cualquier acción. Los auditores esperan cada vez más ver esto, en lugar de aceptar la excusa de «al final lo parcheamos todo».
Disponibilidad (A1.2)
Las comprobaciones en la nube sobre la integridad y la exhaustividad de las copias de seguridad respaldan los criterios de disponibilidad, que se sitúan totalmente al margen de la serie CC, constituyendo sus propios criterios «A».
Preparándonos para la certificación SOC 2
Un panel de control que muestre el cumplimiento del SLA en materia de detección y corrección de vulnerabilidades a lo largo de todo el periodo de auditoría proporciona al auditor toda la información que necesita. Sin esa visión global, te verás envuelto en una cadena interminable de correos electrónicos en la que se te pedirá «más información» sobre ese periodo.
Por supuesto, ninguna herramienta por sí sola te permitirá superar la auditoría. Los auditores siempre querrán ver tus políticas, procedimientos, evaluaciones de riesgos, revisiones de acceso y proceso de respuesta ante incidentes.
Sin embargo, Aikido se encarga de la parte más tediosa y con mayor volumen de pruebas de SOC 2 y permite exportarla durante la temporada de auditorías. gestión de vulnerabilidades, la verificación del control de acceso, el seguimiento de la gestión de cambios y la validación del cifrado se gestionan en una única plataforma con una única ruta de exportación.
Si tu objetivo principal es el Tipo 1, con el Tipo 2 como meta a corto plazo, configura el escaneo continuo y el seguimiento SLA con antelación, incluso antes de que comience oficialmente el periodo de auditoría. Las pruebas que no hayas recopilado no existen con carácter retroactivo y, en el caso del Tipo 2, el plazo para «operar de forma eficaz durante todo el periodo» comienza el día que tu auditor indique.