

Chainguard construyó su producto en torno a reducir una imagen de contenedor a solo lo que su aplicación realmente necesita y reconstruirla desde una base mínima. La idea es que menos paquetes significan menos vulnerabilidades. Para escalar esto, mantiene su propia distribución de Linux, Wolfi, que es donde el modelo empieza a mostrar sus limitaciones.
Para utilizar Chainguard, debes pasarte a sus imágenes y comprometerte con su distribución. Si tu aplicación depende de algún componente que Chainguard haya eliminado, dejará de funcionar. Chainguard , por su parte, solo cubre la capa de contenedores de forma significativa. Su producto «Libraries» abarca tres ecosistemas en total. Recompila paquetes de Java y Python a partir del código fuente y corrige las vulnerabilidades CVE que contienen, mientras que JavaScript solo obtiene protección contra el malware gracias a la recompilación. Se aplica el mismo compromiso con la distribución propietaria.
Para los equipos que ejecutan software que han estado distribuyendo durante un tiempo, cambiar las imágenes base es un proyecto de migración. Puede ser costoso, y desvincularse de una distribución propietaria es más difícil de lo que parece. Probablemente por eso está en esta página buscando alternativas.
Esta publicación detalla qué buscar en una alternativa a Chainguard y los proveedores que vale la pena evaluar.
TL;DR
Aikido Security es la alternativa más sólida a Chainguard para equipos que desean que los CVE se solucionen en la versión de imagen base que ya utilizan, sin migrar a una distribución propietaria. Aikido parchea las vulnerabilidades de código abierto in situ tanto para las dependencias de aplicaciones como para las imágenes base de contenedores, manteniendo su distribución existente en lugar de reemplazarla. También bloquea paquetes maliciosos en el momento de la instalación antes de que lleguen al portátil de un desarrollador, y resuelve los CVE que pueden actualizarse limpiamente a través de solicitudes de extracción automatizadas. El resultado es un ciclo de protección continuo que encuentra vulnerabilidades, las corrige donde están y bloquea nuevas amenazas antes de que entren en el pipeline. Ninguna otra plataforma lo cierra de extremo a extremo de esta manera.
Si lo que busca específicamente son imágenes reforzadas y nada más, Docker Hardened Images, Minimus, RapidFort y Echo son las alternativas directas.
Lo que Chainguard hace bien
Las propias imágenes son robustas. Chainguard las distribuye con SBOMs y firmas Sigstore generadas en tiempo de compilación, las reconstruye diariamente a partir de fuentes upstream para que los parches lleguen a las imágenes base en un día, y publica un SLA de remediación de CVE de 7 días para las críticas y 14 días para el resto.
Otra área donde Chainguard es fuerte es la conformidad federal. Mantienen más de 700 variantes de imágenes validadas por FIPS con módulos criptográficos validados por NIST, un diseño independiente del kernel que elimina la necesidad tradicional de un host en modo FIPS, y endurecimiento DISA STIG aplicado por defecto. Para equipos que buscan FedRAMP, niveles de impacto del DoD o entornos regulados similares, el catálogo de imágenes de Chainguard es un camino corto hacia contenedores listos para la conformidad.
¿Por qué los equipos buscan alternativas a Chainguard?
Requiere migración completa al catálogo y distribución de Chainguard
Para obtener el SLA de remediación de CVE de Chainguard, debe comprometerse con su catálogo curado, su distribución basada en Wolfi y sus versiones de paquetes. Custom Assembly le permite añadir paquetes, pero cualquier cosa extraída del repositorio general de Wolfi OSS queda fuera del SLA, y el compromiso FIPS no se extiende a las compilaciones personalizadas. Si está ejecutando algo que no tiene un equivalente en Chainguard, o si mantiene paquetes internos personalizados, el coste de migración aumenta y las garantías de seguridad se fragmentan.
La constante necesidad de actualización de Chainguard
El enfoque de Chainguard para mantener bajo el número de CVEs es reconstruir las imágenes desde el upstream cada noche y enviar nuevos digests. Cuando se aplica una corrección, se avanza. Esto cambia una carga operativa (parchear CVEs manualmente) por otra (gestión constante de cambios en sus imágenes base). Cada nuevo digest es una imagen diferente que necesita ser probada de nuevo, y si su postura de conformidad requiere control de cambios, estará aprobando actualizaciones diariamente. Chainguard incluso recomienda fijar un digest para la reproducibilidad, pero fijarlo impide que los parches le lleguen, que es la razón por la que estaba en Chainguard en primer lugar.
Le dicen que escanee con herramientas de terceros
Chainguard construye imágenes endurecidas y sin CVEs, pero no le dice qué contienen realmente a nivel de CVE, ni qué ha cambiado entre digests. Su propia documentación guía a los usuarios para escanear imágenes de Chainguard con Trivy, Grype, Snyk o Docker Scout, porque de ahí provienen los hallazgos de vulnerabilidades.
La corrección de bibliotecas es aún más limitada. El feed VEX de Chainguardes la forma en que los escáneres saben qué CVE se han corregido, y solo se integra con Grype de Anchorey Trivy, además de AWS Inspector como única otra opción. La compatibilidad con VEX solo cubre una parte de esa lista, por lo que un equipo que utilice cualquier otro escáner seguirá viendo hallazgos que, según Chainguard , ya están corregidos.
Fragmentado, no una plataforma
Chainguard solo abarca una pequeña parte de la pila de seguridad. Se ofrece « imágenes base endurecidas », variantes FIPS, un SLA para los paquetes que seleccionan y SBOM para lo que distribuyen. Según las propias preguntas frecuentes de Chainguard, «Libraries» abarca tres ecosistemas, y Go y otros lenguajes solo se están barajando para el futuro. La corrección de vulnerabilidades CVE se aplica a Java y Python, mientras que JavaScript se recompila desde el código fuente para la protección contra malware y no recibe correcciones de vulnerabilidades. Incluso en Java, el catálogo es reducido, con 135 bibliotecas corregidas, frente a las 1.145 que Aikido ha corregido en todos sus ecosistemas. Todo lo demás, desde SAST y DAST hasta detección de secretos, escaneo IaC, la supervisión del tiempo de ejecución de contenedores y la gestión de la postura de seguridad en la nube, sigue siendo un problema que tendrás que resolver por tu cuenta en otro lugar.
Qué buscar en una alternativa a Chainguard
Backports para versiones fijadas
Cada corrección de CVE de Chainguard requiere que se mueva a una nueva imagen. Esto significa nuevas pruebas, una nueva aprobación de conformidad y un nuevo despliegue para cada parche. La alternativa correcta debería permitirle aplicar las correcciones de seguridad en la versión que ya está ejecutando, de modo que una corrección de seguridad no requiera un ciclo de lanzamiento completo. Este es el patrón que evita la trampa de la actualización. Mantiene la versión fijada, aplica el backport de la corrección de seguridad en ella y termina sin CVEs conocidos, sin actualizaciones forzadas y sin ninguno de los riesgos de malware de la "última versión" que conlleva la descarga del paquete más reciente disponible.
Las adaptaciones a versiones anteriores también se realizan en función de las solicitudes. Chainguard se centra en las vulnerabilidades CVE críticas y de alto riesgo en versiones anteriores, priorizadas según la demanda de los clientes, sin una matriz de soporte fija; para solicitar bibliotecas específicas, debes dirigirte a tu equipo de cuentas. Las correcciones se distribuyen desde un repositorio independiente con un -0.cgr.N sufijo de versión, para que puedas anular las versiones en tu compilación y volver a realizar las pruebas.
Un camino que funciona con sus imágenes existentes
Adoptar Chainguard significa pasar al catálogo de Chainguard y a la distribución Wolfi. La alternativa correcta debería funcionar con las imágenes base que ya utiliza, como las oficiales de Docker Hub, las imágenes de proveedores como Elastic o Bitnami, y sus propias compilaciones internas. Aikido escanea todas estas y aplica atestaciones VEX de fuentes como Docker Hardened Images automáticamente, por lo que la adopción no requiere reconstruir su estrategia de imágenes.
Cobertura más allá de la imagen base
imágenes base endurecidas Reduce el número de CVE en la capa subyacente a tu aplicación. Todo lo demás a lo que acceden los atacantes se encuentra por encima de ella, empezando por los paquetes de código abierto de los que depende directamente tu código. Chainguard se ha ampliado a las bibliotecas, pero solo para tres ecosistemas, y la corrección de CVE solo cubre Java y Python. JavaScript obtiene protección contra el malware mediante una recompilación, pero no ofrece nada para las vulnerabilidades conocidas, y el catálogo de Java cuenta con 135 bibliotecas corregidas. Aikido corrige las vulnerabilidades in situ en siete ecosistemas (npm, PyPI, Maven, Go, NuGet, RubyGems y PHP), con 1.145 bibliotecas corregidas, en las mismas versiones de los paquetes que ya ejecuta tu aplicación y sin necesidad de migrar a una distribución propietaria.
El resto del ciclo de vida del desarrollo de software se sitúa por encima de eso: SAST, IaC, detección de secretos y señales de tiempo de ejecución. Aikido abarca todos estos aspectos en una misma plataforma, por lo que cualquier hallazgo en una dependencia se enriquece con el contexto de IaC y de tiempo de ejecución que lo rodea.
Principales alternativas a Chainguard
Aikido Security
Aikido va más allá de Chainguard en seguridad de contenedores, combinando más de 2.000 imágenes base seguras con escaneo de imágenes de contenedores, triaje consciente de VEX y análisis de alcanzabilidad que rastrea una CVE desde un punto de entrada expuesto hasta la ruta de código exacta que afecta.
Aikido Images proporciona imágenes base de contenedores seguras y de fácil integración que se mantienen en la misma distribución y versión principal que su base existente, con parches ya retroportados. AutoFix abre una pull request que actualiza la FROM línea, para que la corrección se integre en la revisión de código en lugar de un intercambio forzado de digest. Aikido entrega correcciones de CVE con un SLA definido utilizando backports y actualizaciones selectivas, para que los parches se apliquen a la versión que está ejecutando en lugar de obligarle a una nueva versión principal. Usted mantiene la versión fijada, aplica la corrección de seguridad y termina sin CVEs conocidos y sin migración forzada.
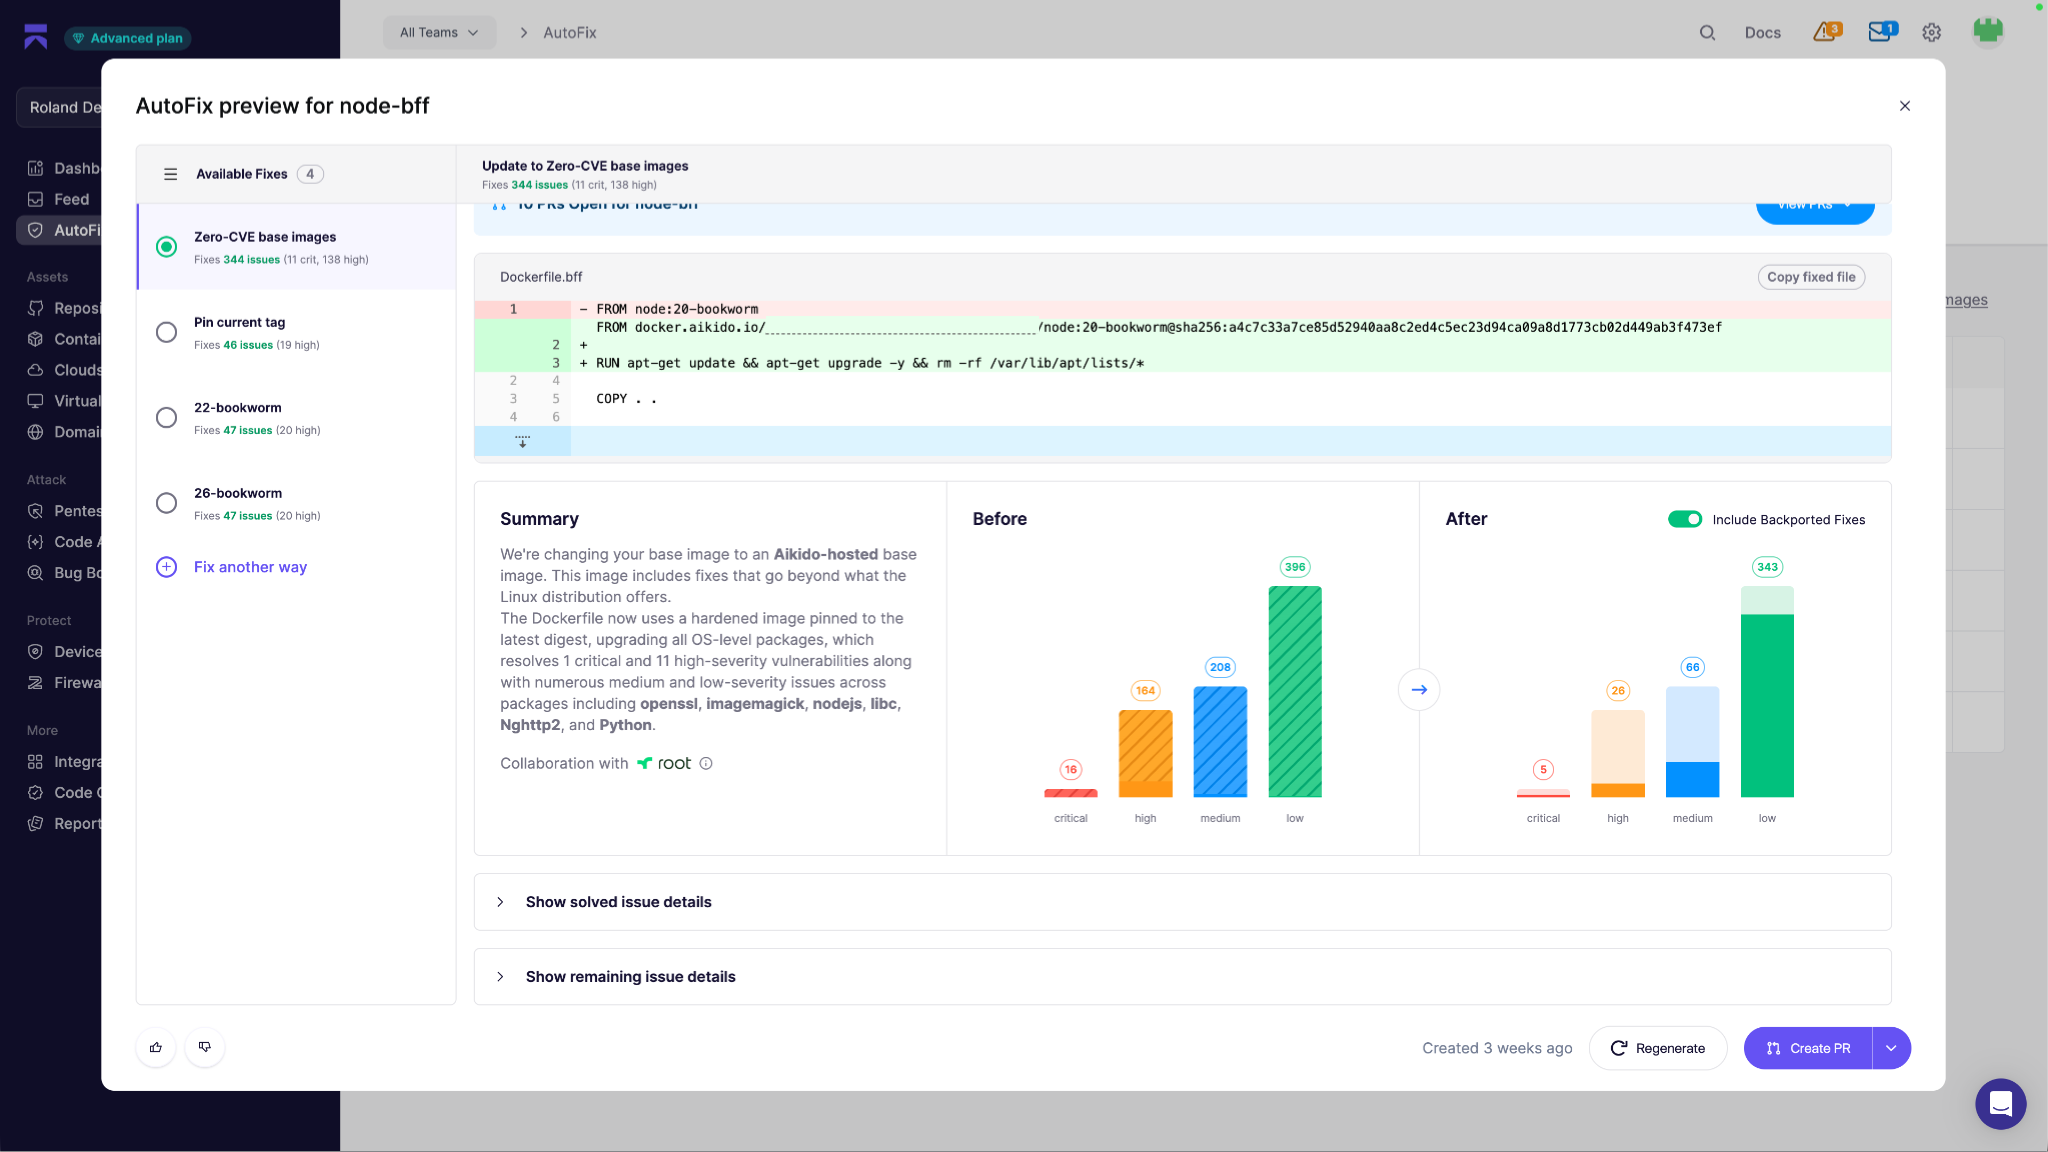
Aikido Libraries hace lo mismo con las dependencias de las aplicaciones en siete ecosistemas (npm, PyPI, Maven, Go, NuGet, RubyGems y PHP). Una dependencia vulnerable de Go, .NET o PHP no tiene ninguna solución pendiente por parte de Chainguard , y en Java la diferencia es de 135 bibliotecas frente a 1.145. Cuando un CVE afecta a una versión de paquete que has fijado, Aikido adapta la corrección a esa versión y la envía como una solicitud de incorporación de cambios, de modo que obtienes el parche sin los cambios incompatibles que conlleva una actualización mayor.
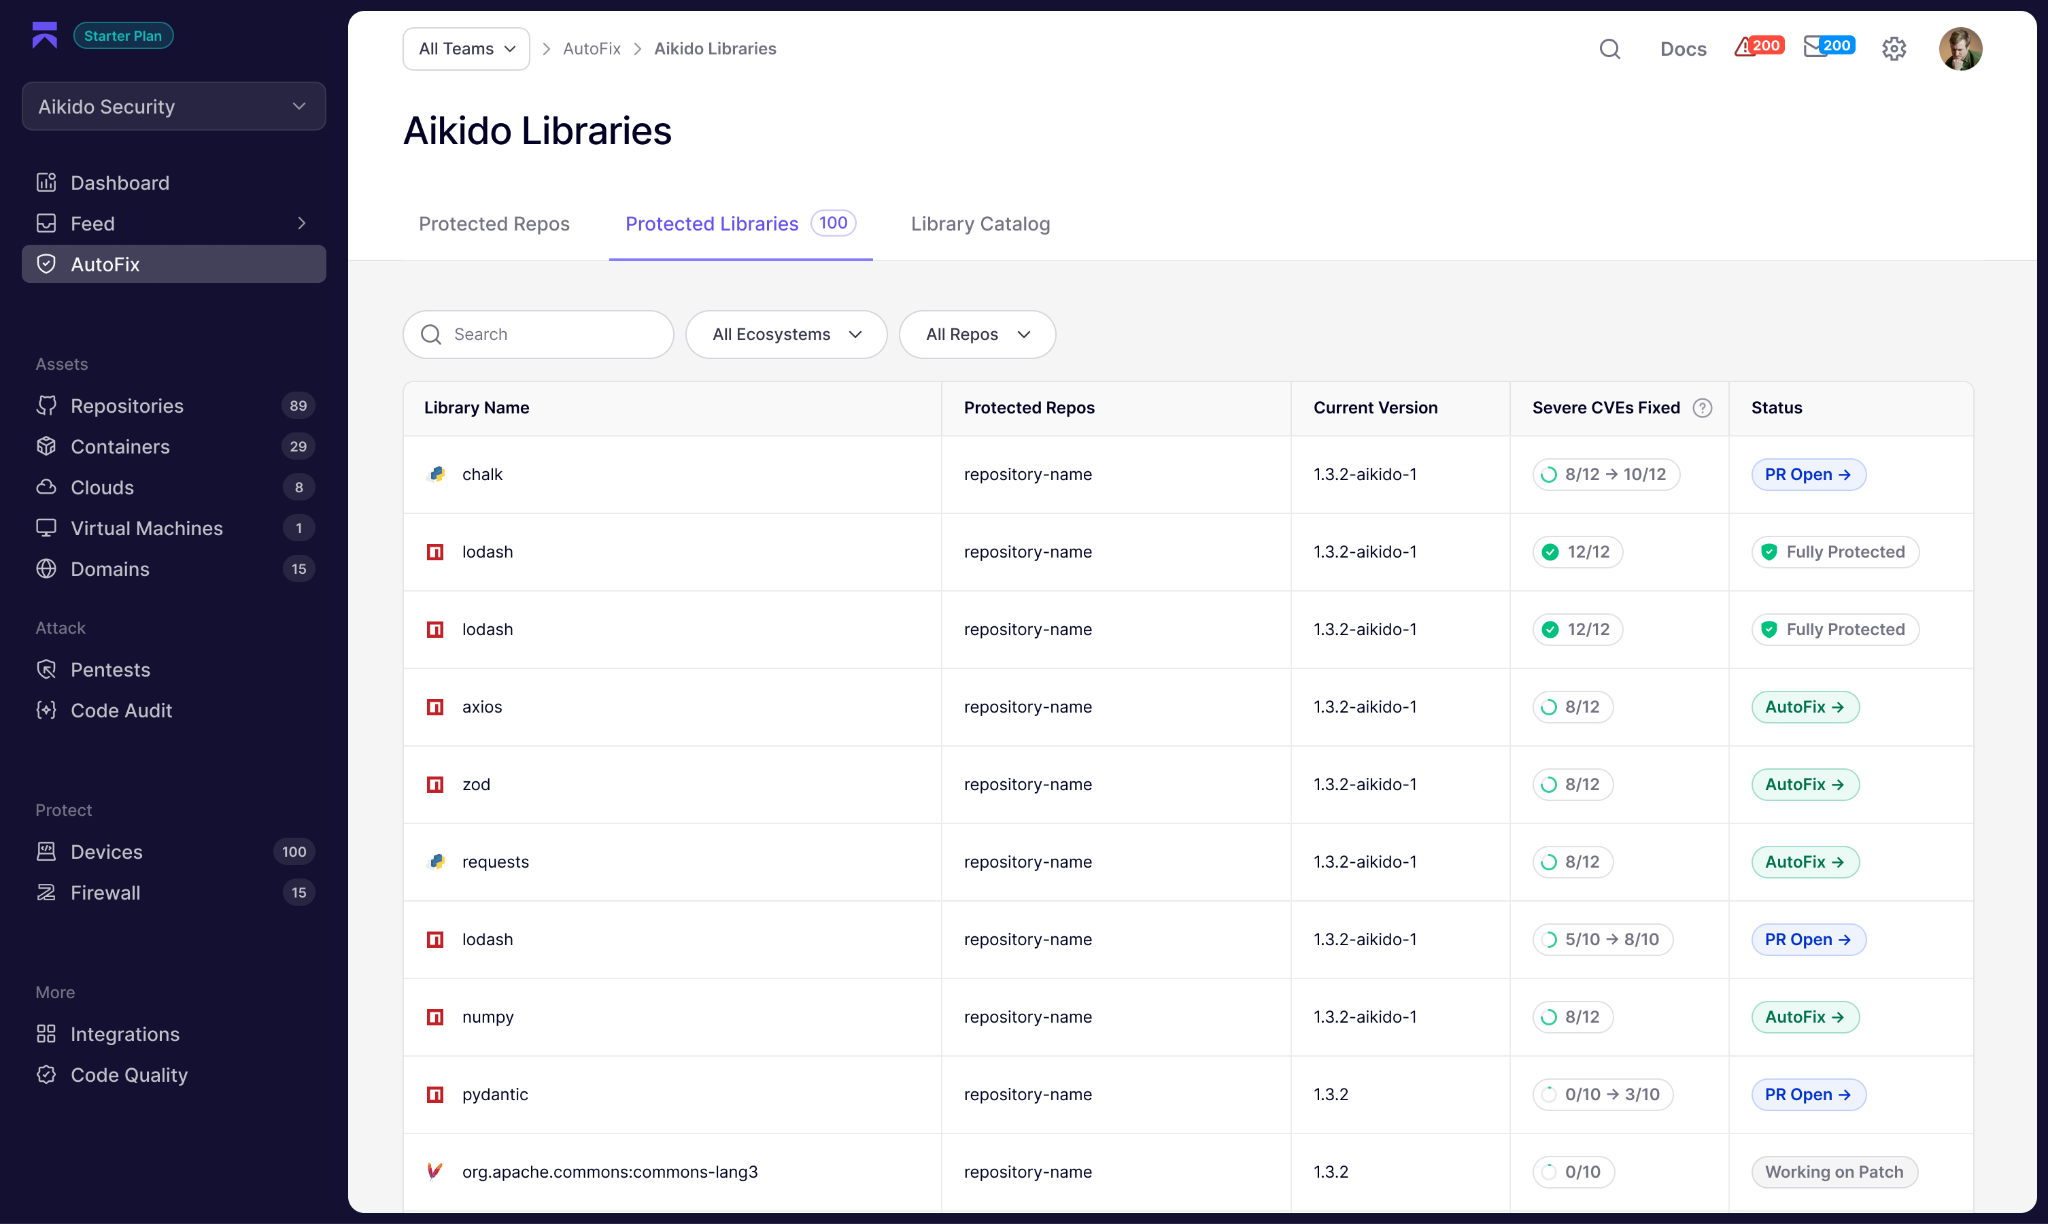
Para imágenes y dependencias que prefiera reforzar en lugar de reemplazar, Aikido funciona con lo que ya utiliza, incluyendo imágenes oficiales de Docker Hub, imágenes de proveedores como las de Elastic o Bitnami, Docker Hardened Images y compilaciones internas. Todas ellas pasan por el mismo flujo de trabajo de escaneo de imágenes de contenedores sin migración a un catálogo específico de Aikido. Cuando una imagen incluye atestaciones VEX, Aikido las lee y elimina automáticamente las CVEs resueltas de la cola activa. Para las imágenes que aún no se han asegurado, Aikido combina la detección de CVE con el análisis de alcanzabilidad, rastreando la ruta de red desde un punto de entrada expuesto hasta el contenedor en ejecución y confirmando si la ruta de código vulnerable se ejecuta realmente.
Aikido Intel detecta paquetes maliciosos y vulnerabilidades no reveladas antes de que lleguen a bases de datos públicas. Safe Chain utiliza esa información para bloquear paquetes maliciosos en el momento de la instalación, antes de que lleguen al portátil de un desarrollador. Y AutoFix resuelve las CVEs que pueden actualizarse limpiamente, abriendo pull requests con la corrección ya redactada. Junto con Images y Libraries, así se cierra el ciclo completo de la cadena de suministro, desde el portátil del desarrollador hasta el registro y el contenedor en ejecución.
Y Aikido es una plataforma completa de seguridad de software que cubre todo el SDLC, por lo que la misma plataforma que parchea sus imágenes base también ejecuta SAST en su código de aplicación, SCA en sus dependencias, comprobaciones de IaC, detección de secretos, gestión de la postura de seguridad en la nube y protección en tiempo de ejecución. Los hallazgos en esos dominios comparten contexto, por lo que una vulnerabilidad en una dependencia de contenedor tiene una prioridad diferente si la IaC que la rodea expone el contenedor a internet o la telemetría en tiempo de ejecución muestra que la ruta de código afectada se ejecuta realmente.
Para una visión más detallada de cómo se compara Aikido, echa un vistazo a nuestra comparativa directa de Chainguard.
Ideal para: equipos de ingeniería que buscan solucionar las CVE en la imagen base y las dependencias que ya utilizan, sin migrar a una distribución propietaria.
{{cta}}
Rapidfort
RapidFort ofrece imágenes de contenedor curadas con casi cero CVE, respaldadas por la validación FIPS y el endurecimiento STIG y CIS. Su enfoque consiste en eliminar paquetes y componentes que una aplicación no utiliza realmente en tiempo de ejecución, basándose en el comportamiento observado en producción. Lo que lo distingue es que las imágenes de RapidFort se construyen sobre distribuciones LTS estándar como Alpine, Debian, Ubuntu y Red Hat, en lugar de una distribución de contenedor propietaria. Así, los equipos que prefieran no comprometerse específicamente con Wolfi no tienen por qué hacerlo. El catálogo abarca más de 25.000 imágenes y está fuertemente orientado a cargas de trabajo federales y de defensa, incluyendo FedRAMP, FISMA y CMMC.
Lo que RapidFort añade a las propias imágenes es el runtime profiling. Su componente Profiler observa qué paquetes y binarios se ejecutan realmente en producción, genera una Lista de Materiales en Tiempo de Ejecución (RBOM) y utiliza esos datos para eliminar componentes no utilizados de la imagen.
La limitación es que RapidFort, al igual que Chainguard, es un producto centrado en contenedores. No hay SAST para el código de la aplicación, no hay análisis de dependencias del código fuente antes de que se construyan las imágenes, no hay escaneo IaC, no hay detección de secretos y no hay gestión de la postura de seguridad en la nube. Todavía se necesita adquirir herramientas separadas para el resto del ciclo de vida del desarrollo de software. El runtime profiling también es una integración más pesada que los enfoques basados únicamente en imágenes, ya que es necesario ejecutar cargas de trabajo bajo el Profiler para generar los datos de tiempo de ejecución de los que depende el endurecimiento.
Ideal para: contratistas federales, proveedores de defensa y equipos regulados ya comprometidos con el cumplimiento de FIPS y STIG que desean un resultado al estilo Chainguard sin adoptar una distribución propietaria.
Echo
Echo es un nuevo participante, cuya propuesta es una fábrica de imágenes impulsada por IA que compila imágenes de contenedor a partir del código fuente, incluyendo solo los componentes que una aplicación realmente necesita. Sus agentes monitorizan los feeds de vulnerabilidades y regeneran las imágenes a medida que nuevas CVEs llegan a la cadena de suministro. Las imágenes resultantes buscan cero CVEs y se entregan como reemplazos directos para las imágenes base estándar de Docker.
Las imágenes están validadas por FIPS y alineadas con STIG para los equipos que lo necesiten, y Echo se posiciona como una alternativa directa a Chainguard y Docker Hardened Images en el ámbito de las imágenes base reconstruidas. Donde Echo está menos probado es en el historial operativo de su pipeline de reconstrucción y parcheo impulsado por IA bajo cargas de trabajo reguladas y a escala de producción.
Ideal para: equipos que buscan una estrategia de imágenes base reconstruidas y se sienten cómodos evaluando a un proveedor de Serie A con un catálogo más pequeño y un historial operativo más corto.
Minimus
Minimus fue fundada en octubre de 2022 por cofundadores que anteriormente crearon Twistlock (adquirida por Palo Alto Networks en 2019). El producto se lanzó públicamente en RSAC en abril de 2025, por lo que su trayectoria es todavía bastante reciente. Las imágenes de Minimus se construyen a partir de la fuente upstream con solo el software mínimo necesario para ejecutar una aplicación. Su pipeline monitoriza continuamente proyectos de código abierto, reconstruye paquetes cuando los mantenedores publican nuevas versiones y envía imágenes actualizadas diariamente después de pruebas y firmas automatizadas. Su catálogo publicado abarca más de 1.200 imágenes endurecidas y son compatibles con las líneas base de cumplimiento FIPS, CIS, NIST y STIG.
El movimiento de posicionamiento notable es que en junio de 2026, Minimus abrió todo su catálogo de forma gratuita sin necesidad de registro. La compañía lo enmarcó como una respuesta a que el descubrimiento de CVEs impulsado por IA supera la capacidad de remediación. La reducción de la fricción es real para los compradores, y la evaluación no cuesta nada. Al igual que Chainguard y los demás en esta categoría, Minimus es un producto de imagen base y no cubre el resto de la pila de seguridad. Los reemplazos directos mediante cambios de una sola línea en el Dockerfile son la ruta de migración, lo cual es aproximadamente comparable a lo que ofrece Chainguard.
Ideal para: equipos que buscan un catálogo de imágenes mínimas gratuitas, construidas desde la fuente, y se sienten cómodos con un proveedor cuyo historial de producción aún se mide en meses.
Docker Hardened Images
El propio catálogo de imágenes endurecidas de Docker se lanzó en mayo de 2025 y se convirtió en software libre y de código abierto bajo la licencia Apache 2.0 en diciembre de 2025. DHI es la alternativa a Chainguard que mejor se adapta a los equipos que ya utilizan Docker Hub. Ofrece imágenes base con casi cero CVE, construidas sobre las bases estándar de Alpine y Debian, se entrega con SBOMs firmados, procedencia SLSA Build Level 3 y atestaciones VEX, y está disponible en un nivel comunitario gratuito que cubre todo el catálogo. DHI Select añade un SLA de 7 días para CVEs críticas y variantes FIPS y STIG. DHI Enterprise añade personalización ilimitada, con soporte de ciclo de vida extendido disponible como complemento de pago hasta cinco años después del fin de vida útil upstream.
La ventaja de DHI sobre Chainguard es la reducción de fricción. El catálogo abarca más de 1.000 imágenes, las bases son Alpine y Debian, y el flujo de trabajo se integra donde la mayoría de los equipos ya operan. Las atestaciones VEX están diseñadas para funcionar con los escáneres que ya utiliza, con integraciones documentadas en los principales escáneres de contenedores, incluido Aikido. El argumento en contra es que el catálogo de Chainguard es más maduro, ya que existe desde 2021, y el Custom Assembly de Chainguard ofrece un control a nivel de paquete más granular que el modelo de personalización de DHI. DHI también es más reciente, por lo que su historial bajo cargas de trabajo altamente reguladas es más corto.
Ideal para: equipos que prefieren adoptar imágenes endurecidas dentro de su flujo de trabajo Docker existente en lugar de migrar a un nuevo catálogo de imágenes y una nueva distribución.
Otras herramientas a tener en cuenta
Algunas opciones adyacentes no encajan en el marco de las imágenes endurecidas, pero podrían ser de su interés. Seal Security parchea vulnerabilidades in situ en dependencias de aplicaciones, paquetes de SO e imágenes base de contenedores, centrándose en equipos que no pueden permitirse actualizaciones forzadas. Son conocidos principalmente por parchear dependencias de aplicaciones y paquetes de SO, y su catálogo de imágenes base es más reciente y limitado que el de Chainguard. Wiz es una plataforma de protección de aplicaciones nativas de la nube que recientemente añadió WizOS, su propia oferta de imágenes endurecidas, aunque el valor de adquirir Wiz reside realmente en el gráfico de seguridad en la nube más amplio y no en las imágenes en sí. HeroDevs vende Never-Ending Support para software de código abierto al final de su vida útil, cubriendo la brecha cuando un framework del que dependes ha quedado obsoleto y ninguna imagen endurecida solucionará la dependencia subyacente. Depthfirst es una plataforma de seguridad nativa de IA centrada en el triaje en lugar de imágenes endurecidas, utilizando agentes de IA para determinar qué hallazgos son realmente explotables en su base de código.


