

Las empresas saben qué tipos de datos sensibles poseen, pero no siempre dónde ha acabado todo ni quién puede acceder a ellos, especialmente a nivel empresarial. Los datos personales como nombres y direcciones de correo electrónico, detalles de tarjetas de pago, historiales médicos, secretos y tokens, y ahora todo lo que se introduce en las funciones de IA, son ejemplos de información de identificación personal (PII) y datos regulados de los cuales leyes como el RGPD y la HIPAA te hacen responsable.
El problema es que los datos no son estáticos. El correo electrónico de un cliente introducido en un formulario de registro puede pasar por una API, llegar a Postgres, copiarse en Snowflake y, más tarde, incluirse en un prompt de IA.
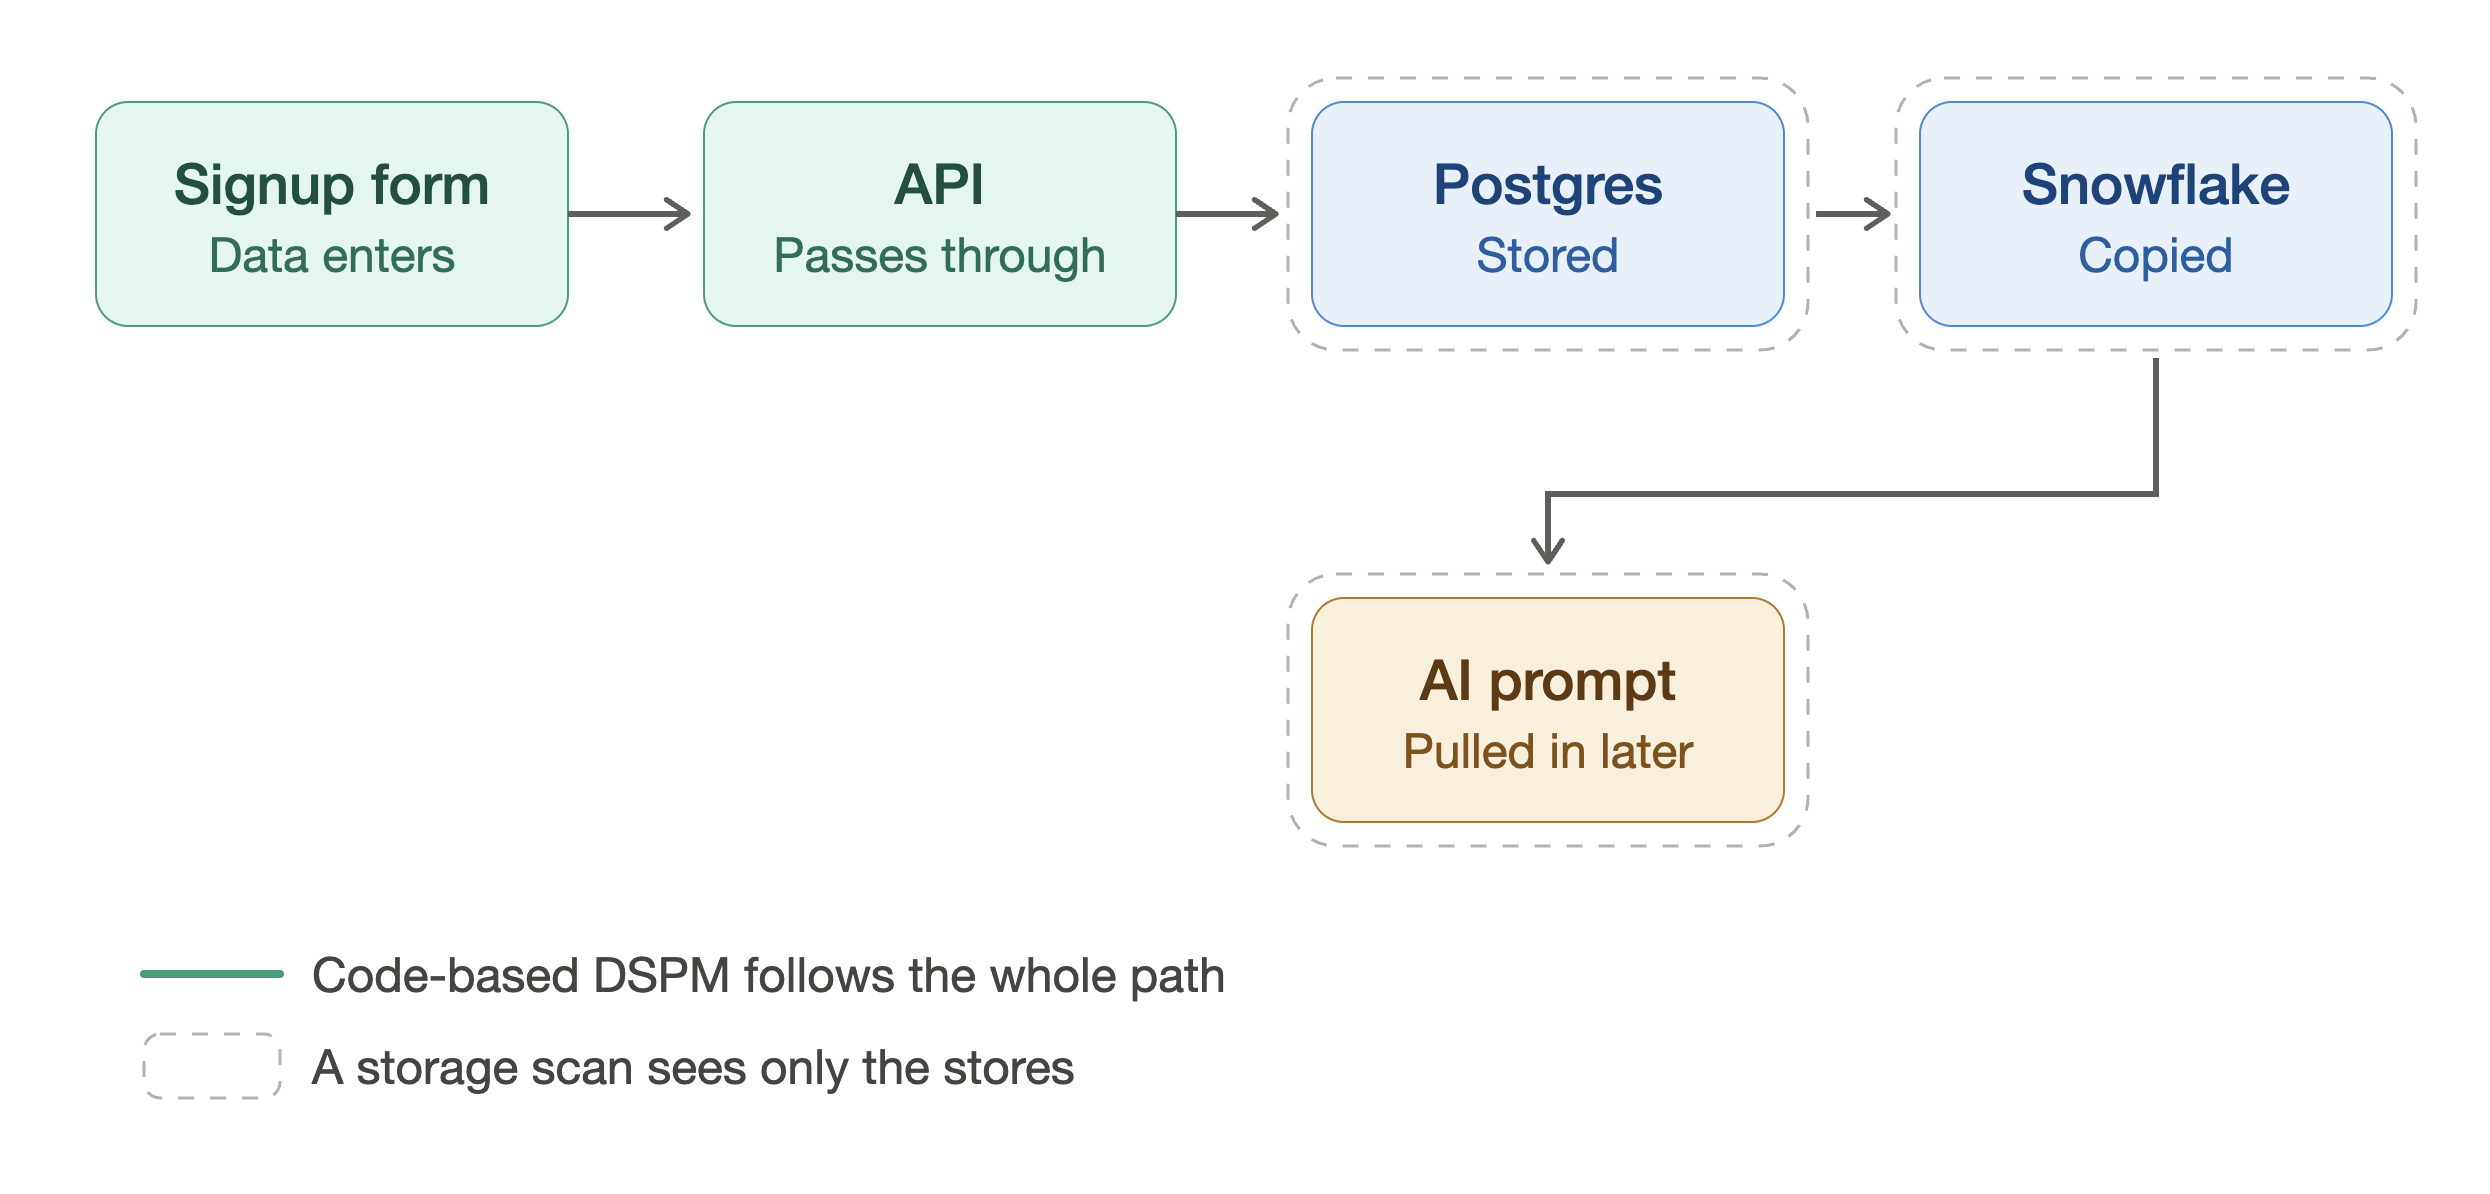
Las herramientas de DSPM (Data Security Posture Management) mapean dónde se encuentran tus datos confidenciales y dónde están expuestos, ya que perder el rastro resulta costoso. Una brecha que abarque varios entornos asciende a un promedio de 5,05 millones de dólares y requiere 276 días para ser detectada y contenida, según el informe Cost of a Data Breach de IBM de 2025.
En 2026, las herramientas de DSPM se dividen en dos categorías. Las herramientas tradicionales se conectan directamente a tus bases de datos, buckets y almacenes para leer su contenido, y luego te advierten de que hay datos personales donde no deberían estar, como un correo o un número de tarjeta en un registro (log). Esto es útil, pero no va más allá: te indica que los datos existen, pero no qué parte de la aplicación los colocó allí ni cómo solucionarlo.
Las herramientas basadas en código, en cambio, leen el código. En lugar de conectarse a los datos, rastrean cómo viaja un campo a través de la aplicación que los crea y los mueve, sin tocar jamás los datos de producción. Así, en lugar de recibir un aviso de que «se han encontrado datos personales en este registro», obtienes la ruta exacta del código que lo provocó, los campos expuestos y el cambio que lo soluciona.
Esta publicación compara cómo las principales herramientas realizan cada tarea y con qué nivel de eficacia. Analizamos:
- Aikido Security
- Wiz
- Cyera
- Varonis
- Orca
{{cta}}
TL;DR
Si necesitas DSPM para encontrar y solucionar cómo se exponen los datos, Aikido es nuestra elección. Su DSPM basado en código lee tus esquemas y modelos ORM para rastrear cómo se mueven los datos confidenciales a través de tu aplicación, sin conectarse nunca a información confidencial. Cada hallazgo nombra el archivo y la línea exactos e incluye una pull request que lo soluciona, y los resultados llegan en cuestión de minutos. Aikido cubre la capa de aplicación, donde realmente se genera la mayor parte de la exposición, y la combina con CSPM para la capa de almacenamiento. Si necesitas inventariar los datos que ya están en tu sistema, Wiz y Orca lo hacen como un módulo dentro de una plataforma cloud amplia; Cyera y Varonis lo hacen como un producto dedicado.
DSPM basado en código frente a basado en almacenamiento
Las herramientas de DSPM basadas en almacenamiento se conectan a tus bases de datos y almacenes para leer su contenido. Son eficaces para encontrar datos que se copiaron en algún lugar y quedaron en el olvido, como una copia de seguridad llena de registros de producción en un bucket que nadie revisa desde hace un año. Sin embargo, necesitan acceso de lectura a tus datos y, dado que identifican la información confidencial por su apariencia en lugar de leer el código, se detienen donde residen los datos. Una herramienta de almacenamiento puede indicarte que hay PII en un registro, pero no qué parte de la aplicación los escribió allí ni qué cambio evitaría que volviera a ocurrir.
El DSPM basado en código lee el código de tu aplicación para rastrear cómo fluye la información, desde las API y los modelos ORM que la mueven hasta las llamadas de registro y las integraciones de IA que pueden filtrarla. Nunca toca tus datos y, dado que lee nombres de campos y esquemas en lugar de adivinar qué tipo de datos son por su aspecto, genera menos falsos positivos y puede señalar exactamente la ruta de código que causó la exposición, a menudo incluyendo la corrección.
El DSPM basado en código también puede detectar la exposición antes de que ocurra. Una herramienta de almacenamiento solo encuentra datos confidenciales una vez que ya están en un registro o un bucket, mientras que leer el código advierte sobre la línea de registro riesgosa o una respuesta de API demasiado amplia en el pull request, antes de que llegue a producción. Además, va más allá de la exposición: comprueba si los datos se manejan de forma segura en cada paso, como verificar si el cifrado se realiza correctamente o si un flujo podría enviar campos confidenciales a un destino no autorizado. El principio es que si el código creó la exposición, la corrección debe hacerse en el código.
Qué buscar en una herramienta de DSPM
- ¿Necesita acceso a tus datos confidenciales? Algunas herramientas se conectan a tus almacenes y leen o muestrean el contenido; otras operan desde tu código y nunca tocan los datos. Leer los datos permite clasificar lo que realmente hay, pero implica conceder acceso a producción. Trabajar desde el código evita ese acceso, pero solo ve los datos a los que el código hace referencia.
- ¿Puede encontrar datos tanto en su flujo como en reposo? El descubrimiento basado en almacenes es la forma de encontrar datos olvidados a los que ya ningún código apunta. El descubrimiento basado en código es cómo detectas datos en tránsito, como un número de teléfono incluido en la carga útil de un webhook enviado a un tercero antes de que se almacene. Ambas opciones cubren diferentes puntos ciegos, por lo que es posible que necesites ambas.
- ¿Cuántas alertas falsas genera? Las herramientas que adivinan la confidencialidad basándose en patrones marcan cualquier número de nueve dígitos como un SSN. Las herramientas basadas en código que leen nombres de campos y esquemas saben qué es un campo sin tener que adivinar, lo que se traduce en menos falsos positivos.
- ¿Mapea la exposición y cómo se produjo? Saber que hay información PII en un registro indica que hay un problema, pero te deja el análisis a ti. Busca una herramienta que trace el origen hasta la fuente, ya sea la ruta de código que lo escribió o la mala configuración que expuso el almacén.
- ¿Corrige lo que encuentra? Las mejores herramientas sugieren una solución mediante un pull request real o un cambio de configuración que puedes revisar y aplicar.
- ¿Conecta los hallazgos con las obligaciones de cumplimiento normativo? Un hallazgo en bruto como «patrón de registro no seguro» deja trabajo de mapeo de cumplimiento por hacer. Las herramientas más útiles vinculan el problema con las reglas de cumplimiento. Los datos de identificación personal (PII) registrados sin ofuscación incumplen los requisitos de minimización y retención de datos, y los registros que sobreviven a una solicitud de eliminación se relacionan directamente con el GDPR y la CCPA, los cuales solo puedes solucionar en la propia lógica de eliminación.
Las mejores herramientas de DSPM en 2026
DSPM basado en código
Aikido Security
El DSPM basado en código de Aikido funciona como una auditoría de exposición de datos dentro de su análisis de código con IA. En lugar de conectarse a tus almacenes de datos, utiliza agentes de LLM para leer tu código y archivos relacionados, mapeando cómo se crean, mueven, almacenan y exponen los datos sensibles, sin tocar jamás los datos de producción. Rastrea los campos sensibles desde sus orígenes (cuerpos de solicitudes, subidas de archivos, lecturas de bases de datos y configuraciones) hasta sus destinos (destinos de flujo o sinks, registros, API de terceros, prompts de LLM, cachés y almacenamiento). Cada hallazgo indica el archivo y la línea exacta, explica el flujo de datos e indica el riesgo de exposición.
"La mayoría de los incidentes de seguridad de datos solo se detectan después de que ocurren. El enfoque centrado en el código de Aikido para el DSPM permite a los equipos detener costosas configuraciones erróneas antes de que sucedan". — James Berthoty, fundador y analista principal de Latio
Qué encuentra
- Exposición excesiva de API. Endpoints que devuelven más campos de los que el invocador tiene derecho a ver y que carecen de comprobaciones de propiedad del inquilino (tenant). Una página de perfil público muestra un nombre y un avatar, pero el endpoint /me subyacente devuelve todo el registro del usuario, incluida la fecha de nacimiento (date_of_birth), que se envía al navegador en cada carga.
- Registros y exportaciones no seguros. PII y secretos sin enmascarar en registros de aplicaciones, trazas y volcados (dumps). El controlador de pagos registra el objeto de facturación completo en caso de un pago fallido, incluidos el correo electrónico, el teléfono y los últimos cuatro dígitos de la tarjeta, y los envía a Datadog.
- Uso compartido excesivo con terceros y con IA. Datos de clientes y secretos enviados a proveedores, herramientas de análisis, prompts de LLM y almacenes vectoriales más allá de lo necesario.
- Credenciales en URL. Tokens y claves de API en cadenas de consulta (query strings), redireccionamientos y URL de clonación, donde los registros y el historial del navegador pueden capturarlos.
- Almacenamiento débil. Datos regulados almacenados sin cifrar, o con base64, MD5 o SHA-1 reemplazando al cifrado real.
- Eliminación incompleta. Flujos de eliminación que borran la fila del usuario pero dejan documentos, tickets y registros posteriores.
Del hallazgo a la solución
Cuando la solución se encuentra a nivel de código, AutoFix abre una solicitud de extracción (pull request) para que la revises y fusiones, sin necesidad de asignar un ticket a otro equipo. Puedes volver a probar cualquier hallazgo para confirmar que se ha resuelto. Como la auditoría se ejecuta en repositorios ya conectados a Aikido, no hay nuevas fuentes de datos que integrar y cada auditoría consume créditos de tu Aikido Wallet.
Cómo se integra con la nube y el cumplimiento normativo
Dado que opera a partir del código, la auditoría mapea lo que tus aplicaciones hacen con los datos, de modo que los datos a los que ningún código hace referencia, como una exportación olvidada en un bucket antiguo, corresponden a una cuestión de configuración cloud más que de código. El CSPM de Aikido cubre esto desde la misma plataforma, junto con roles IAM con exceso de privilegios y almacenes de datos sin autenticar, por lo que la capa de código y la capa cloud se integran. Y dado que los hallazgos se asignan a datos regulados bajo el GDPR, la HIPAA y PCI DSS, se conectan con el producto de cumplimiento de Aikido, el cual los transforma en evidencia de auditoría.
Ideal para: Equipos empresariales que desean detectar y solucionar la exposición de datos en la fuente, sin conceder acceso a los datos de producción, y mantener los datos regulados alineados con GDPR y PCI DSS.
{{walkthrough}}
Plataformas de DSPM dedicadas
Cyera
Cyera ofrece un DSPM nativo de IA y sin agentes que se conecta a tus entornos de nube, SaaS y locales para localizar y clasificar datos sensibles. Su implementación es rápida —los usuarios informan de una amplia visibilidad en cuestión de días— y goza de gran reconocimiento por su precisión en la clasificación.
Sin embargo, al igual que la mayoría de las ofertas de este tipo, Cyera necesita acceso a tus datos sensibles para funcionar. También tiende a centrarse en mapear dónde residen esos datos en lugar de impulsar la solución, por lo que el valor que obtienes depende de tu propio nivel de madurez en gobernanza. Los equipos que no cuentan con un programa maduro de gobernanza de datos pueden acumular hallazgos sin transformarlos en soluciones. Los informes son otra de las quejas habituales, ya que las exportaciones personalizadas suelen requerir la ayuda del proveedor y los informes a nivel ejecutivo aún están poco desarrollados.
Ideal para: Equipos que necesitan visibilidad de los datos con rapidez, pero que deben estar preparados para gestionar la corrección por sí mismos, ya que Cyera destaca más en la detección de datos que en su remediación.
Varonis
Varonis destaca por mostrar el contexto de acceso. Más allá de encontrar datos sensibles, mapea con precisión quién y qué puede acceder a cada archivo o registro, rastreando los permisos (entitlements) y los enlaces para compartir que conforman el acceso real, y supervisando cómo se utiliza dicho acceso.
Varonis nació en la gobernanza de archivos locales (on-prem), por lo que su cobertura de datos nativos de la nube no está al nivel de las herramientas diseñadas desde cero para la nube; en consecuencia, para los equipos con infraestructuras mayoritariamente en la nube puede resultar una opción más pesada de lo necesario. Su nivel de profundidad se basa en la recopilación de extensos datos de actividad, lo que hace que su implementación y puesta en marcha sean más lentas que las de la mayoría de las herramientas analizadas aquí. Además, los evaluadores citan un coste elevado y un modelo de precios complejo.
Ideal para: Equipos cuyos datos sensibles residen principalmente en recursos compartidos de archivos y en M365, y que necesitan una gobernanza de acceso profunda sobre ellos; sin embargo, no es la opción adecuada si tus datos son principalmente nativos de la nube o si buscas una solución ligera de desplegar.
Plataformas unificadas con DSPM integrado
Wiz
Wiz ofrece acceso API de solo lectura y sin agentes con una configuración rápida en todas las cuentas de la nube, y sitúa cada hallazgo de datos en su gráfico de seguridad junto con la identidad y la exposición de la red, para que puedas ver quién tiene acceso a los datos sensibles. Dicha correlación permite a los equipos que ya usan Wiz comparar un hallazgo de datos con su exposición real y priorizarlo en el mismo lugar donde gestionan el resto de su riesgo en la nube.
Al igual que con los demás, debes otorgarle acceso a tus datos sensibles, y Wiz toma muestras de registros de los datos de producción para clasificar las vulnerabilidades. Dado que el DSPM es un módulo dentro de la CNAPP en lugar de ser el producto principal, su cobertura de almacenamiento de datos es más limitada que la de las plataformas especializadas. Las opiniones de los usuarios señalan margen de mejora en la detección de datos sensibles y financieros, así como una variedad todavía limitada de almacenes de datos compatibles. La remediación se basa en el contexto del gráfico junto con fragmentos de IaC que aplicas tú mismo, y un hallazgo solo se resuelve después de que Wiz vuelva a escanear el recurso en su siguiente ciclo.
Orca
El escaneo sin agentes de Orca descubre y clasifica datos en los almacenes de la nube sin desplegar agentes, y vincula la sensibilidad de los datos con el acceso, la exposición y las rutas de ataque, de modo que un almacén con datos de clientes reales tiene prioridad sobre uno que contiene datos de prueba. Ese contexto permite a Orca, por ejemplo, situar un almacén accesible públicamente con datos de clientes reales por delante de datos bien controlados para que los equipos prioricen la exposición real.
Como el resto de este grupo, necesita acceso a tus datos sensibles para funcionar. Su DSPM también se encuentra dentro de una CNAPP amplia, por lo que este gran alcance aumenta la evaluación y la carga operativa, y la protección en tiempo real no es nativa del modelo sin agentes, lo que requiere que desplegues el sensor de runtime.
Ideal para: Usuarios actuales de Orca que desean ver los hallazgos de datos en la misma vista de ruta de ataque que el resto de sus riesgos en la nube, pero no para equipos que buscan una herramienta de seguridad de datos independiente y enfocada.
Qué herramienta DSPM necesitas realmente en 2026
Una herramienta de almacenamiento te indica que el número de una tarjeta se encuentra en un registro. Una herramienta basada en código lo rastrea hasta la llamada de registro que lo colocó allí y te entrega la pull request que lo elimina. La mayoría de los equipos necesitan ambas, ya que los datos olvidados en reposo y los datos que se filtran a través de rutas de código activas son puntos ciegos diferentes. Sin embargo, la exposición que te cuesta dinero suele generarse en la aplicación. Aikido Security lee tus esquemas y modelos ORM para detectarla antes de que llegue a producción, nombra el archivo y la línea exactos, y viene con una pull request que la soluciona, vinculada a tus obligaciones bajo el GDPR y PCI DSS.
<script type="application/ld+json">
{
"@context": "https://schema.org",
"@graph": [
{
"@type": "Organization",
"@id": "https://www.aikido.dev/#organization",
"name": "Aikido Security",
"url": "https://www.aikido.dev",
"logo": {
"@type": "ImageObject",
"@id": "https://www.aikido.dev/#logo",
"url": "https://www.aikido.dev/logo.png",
"contentUrl": "https://www.aikido.dev/logo.png"
},
"sameAs": [
"https://www.linkedin.com/company/aikido-security",
"https://x.com/AikidoSecurity"
]
},
{
"@type": "WebSite",
"@id": "https://www.aikido.dev/#website",
"url": "https://www.aikido.dev",
"name": "Aikido Security",
"publisher": { "@id": "https://www.aikido.dev/#organization" }
},
{
"@type": "Person",
"@id": "https://www.aikido.dev/authors/nicholas-thomson#person",
"name": "Nicholas Thomson",
"url": "https://www.aikido.dev/authors/nicholas-thomson",
"jobTitle": "Senior SEO & Growth Lead",
"worksFor": { "@id": "https://www.aikido.dev/#organization" },
"sameAs": [
"https://www.linkedin.com/",
"https://x.com/"
]
},
{
"@type": "ImageObject",
"@id": "https://www.aikido.dev/blog/top-dspm-tools-2026#primaryimage",
"url": "https://www.aikido.dev/blog/top-dspm-tools-2026.png",
"contentUrl": "https://www.aikido.dev/blog/top-dspm-tools-2026.png"
},
{
"@type": "BreadcrumbList",
"@id": "https://www.aikido.dev/blog/top-dspm-tools-2026#breadcrumb",
"itemListElement": [
{
"@type": "ListItem",
"position": 1,
"name": "Home",
"item": "https://www.aikido.dev"
},
{
"@type": "ListItem",
"position": 2,
"name": "Blog",
"item": "https://www.aikido.dev/blog"
},
{
"@type": "ListItem",
"position": 3,
"name": "Top DSPM tools in 2026",
"item": "https://www.aikido.dev/blog/top-dspm-tools-2026"
}
]
},
{
"@type": "WebPage",
"@id": "https://www.aikido.dev/blog/top-dspm-tools-2026#webpage",
"url": "https://www.aikido.dev/blog/top-dspm-tools-2026",
"name": "Top DSPM Tools in 2026: Compared and Ranked",
"description": "Compare the top DSPM tools of 2026, Aikido, Wiz, Cyera, Varonis, and Orca, on data access, remediation, and how they find exposure.",
"isPartOf": { "@id": "https://www.aikido.dev/#website" },
"primaryImageOfPage": { "@id": "https://www.aikido.dev/blog/top-dspm-tools-2026#primaryimage" },
"breadcrumb": { "@id": "https://www.aikido.dev/blog/top-dspm-tools-2026#breadcrumb" },
"inLanguage": "en-US",
"speakable": {
"@type": "SpeakableSpecification",
"cssSelector": ["h1", "h2"]
}
},
{
"@type": ["BlogPosting", "TechArticle"],
"@id": "https://www.aikido.dev/blog/top-dspm-tools-2026#article",
"isPartOf": { "@id": "https://www.aikido.dev/blog/top-dspm-tools-2026#webpage" },
"mainEntityOfPage": { "@id": "https://www.aikido.dev/blog/top-dspm-tools-2026#webpage" },
"headline": "Top DSPM tools in 2026",
"description": "The top DSPM tools of 2026 compared. How code-based and storage-based tools differ on data access, accuracy, and fixing exposure at the source.",
"datePublished": "2026-09-01",
"dateModified": "2026-09-01",
"author": { "@id": "https://www.aikido.dev/authors/nicholas-thomson#person" },
"publisher": { "@id": "https://www.aikido.dev/#organization" },
"image": { "@id": "https://www.aikido.dev/blog/top-dspm-tools-2026#primaryimage" },
"inLanguage": "en-US",
"wordCount": 2600,
"timeRequired": "PT12M",
"articleSection": "DevSec Tools & Comparisons",
"keywords": [
"DSPM",
"Data Security Posture Management",
"code-based DSPM",
"storage-based DSPM",
"data exposure",
"PII",
"CSPM",
"cloud data security",
"data security tools 2026"
],
"about": [
{
"@type": "DefinedTerm",
"name": "Data Security Posture Management",
"alternateName": "DSPM",
"description": "A category of tools that find, classify, and monitor sensitive data and flag where it is exposed."
},
{ "@type": "Thing", "name": "Data exposure" },
{ "@type": "Thing", "name": "Personally identifiable information" },
{ "@type": "Thing", "name": "Cloud data security" }
],
"mentions": [
{
"@type": "SoftwareApplication",
"name": "Aikido Security",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud",
"url": "https://www.aikido.dev"
},
{
"@type": "SoftwareApplication",
"name": "Wiz",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud",
"url": "https://www.wiz.io"
},
{
"@type": "SoftwareApplication",
"name": "Cyera",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud",
"url": "https://www.cyera.io"
},
{
"@type": "SoftwareApplication",
"name": "Varonis",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud",
"url": "https://www.varonis.com"
},
{
"@type": "SoftwareApplication",
"name": "Orca Security",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud",
"url": "https://orca.security"
},
{ "@type": "Thing", "name": "GDPR" },
{ "@type": "Thing", "name": "HIPAA" },
{ "@type": "Thing", "name": "PCI DSS" },
{ "@type": "Thing", "name": "CCPA" }
]
},
{
"@type": "ItemList",
"@id": "https://www.aikido.dev/blog/top-dspm-tools-2026#itemlist",
"name": "Top DSPM tools in 2026",
"itemListOrder": "https://schema.org/ItemListOrderAscending",
"numberOfItems": 5,
"itemListElement": [
{
"@type": "ListItem",
"position": 1,
"name": "Aikido Security",
"url": "https://www.aikido.dev/cloud/dspm"
},
{
"@type": "ListItem",
"position": 2,
"name": "Wiz",
"url": "https://www.wiz.io"
},
{
"@type": "ListItem",
"position": 3,
"name": "Cyera",
"url": "https://www.cyera.io"
},
{
"@type": "ListItem",
"position": 4,
"name": "Varonis",
"url": "https://www.varonis.com"
},
{
"@type": "ListItem",
"position": 5,
"name": "Orca Security",
"url": "https://orca.security"
}
]
},
{
"@type": "FAQPage",
"@id": "https://www.aikido.dev/blog/top-dspm-tools-2026#faq",
"mainEntity": [
{
"@type": "Question",
"name": "What is DSPM?",
"acceptedAnswer": {
"@type": "Answer",
"text": "DSPM stands for Data Security Posture Management. These tools work out where an organization stores sensitive data, what type it is, and whether it is at risk, for example because it is not encrypted or the wrong people can access it. Most do this by connecting to your databases and cloud storage and reading what is inside."
}
},
{
"@type": "Question",
"name": "What is code-based DSPM?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Instead of scanning your data stores, code-based DSPM analyzes the application that handles the data: your code, ORM models, API definitions, infrastructure as code, and CI/CD pipelines. From those it works out where sensitive data is created, stored, exposed, and leaked, and which code change fixes each problem."
}
},
{
"@type": "Question",
"name": "How can Aikido do DSPM without accessing my data?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Your repos already contain the information other tools try to find by scanning data. Schemas and ORM models describe what you store. Storage calls and infrastructure config describe where it goes. Encryption logic describes how it is protected. Aikido reads all of this with the same read-only access as its other products."
}
},
{
"@type": "Question",
"name": "Why does code-based analysis produce fewer false positives?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Tools that scan data contents have to guess what a piece of data is based on how it looks, and wrong guesses become false positives. Code-based tools read your field names and schemas instead, so they know what the data is without guessing."
}
},
{
"@type": "Question",
"name": "Which compliance frameworks does DSPM help with?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Any framework that requires you to know where regulated data lives and prove it is handled safely. That includes GDPR and CCPA for personal data, HIPAA for health data, and PCI DSS for cardholder data, all of which expect data minimization, controlled access, and proper deletion. A code-based approach helps by tying each finding to the obligation it touches, and Aikido's Compliance product turns those findings into audit evidence."
}
},
{
"@type": "Question",
"name": "What about data that no code touches, like old buckets or forgotten exports?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Code-based DSPM maps what your applications do with data. If an old bucket exists but no code references it, this will not see it. That is a cloud configuration problem, and CSPM covers it."
}
},
{
"@type": "Question",
"name": "How does this relate to CSPM and ASPM?",
"acceptedAnswer": {
"@type": "Answer",
"text": "They answer different questions about different layers. CSPM checks whether your cloud is configured safely, flagging things like a public bucket or an over-permissioned role. ASPM tracks vulnerabilities across your application security tools and helps you prioritize them. Aikido's code-based DSPM sits alongside both, tracing how your application creates, moves, and exposes sensitive data, and how to fix it in the code."
}
}
]
}
]
}
</script>


