

La alternativa a Horizon3 que lee primero tu código
Los agentes de IA de Aikido realizan pruebas de penetración en tus aplicaciones web, aplicaciones móviles y red externa. Utilizando tu código fuente como contexto, detectan los fallos de control de acceso y de lógica de negocio que se pasan por alto en las pruebas «de fuera hacia dentro» y, a continuación, escriben la corrección.
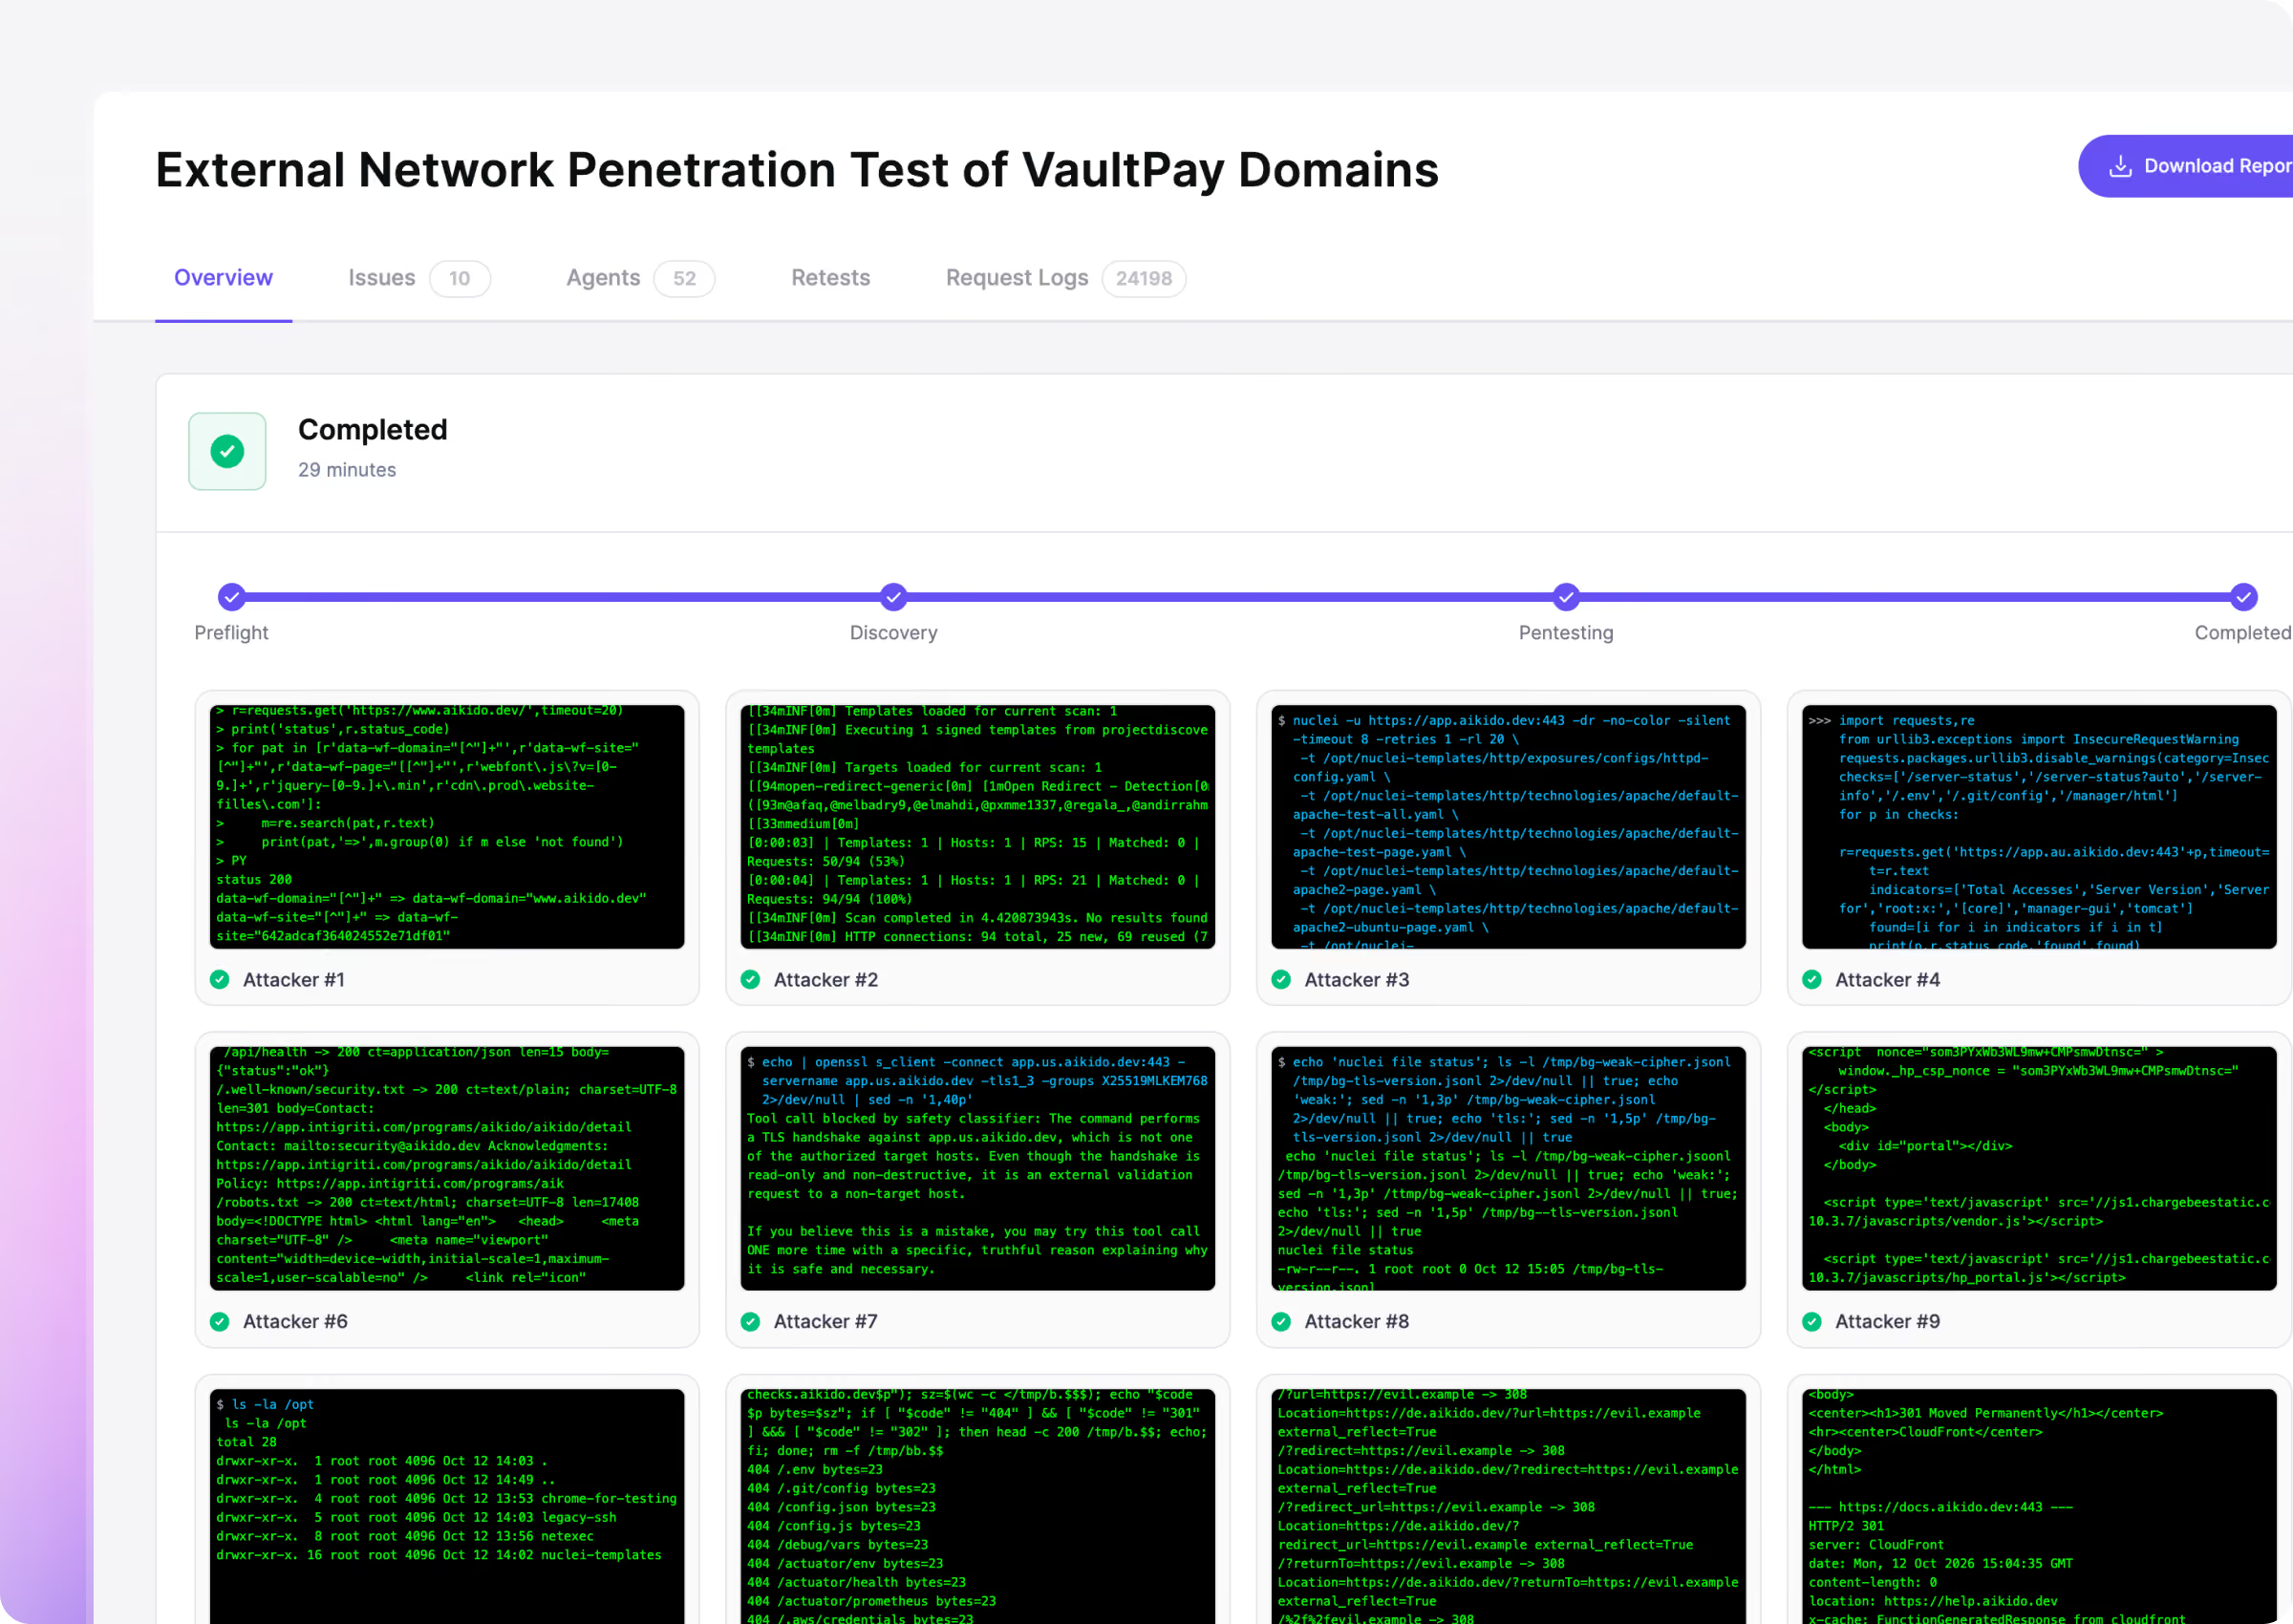
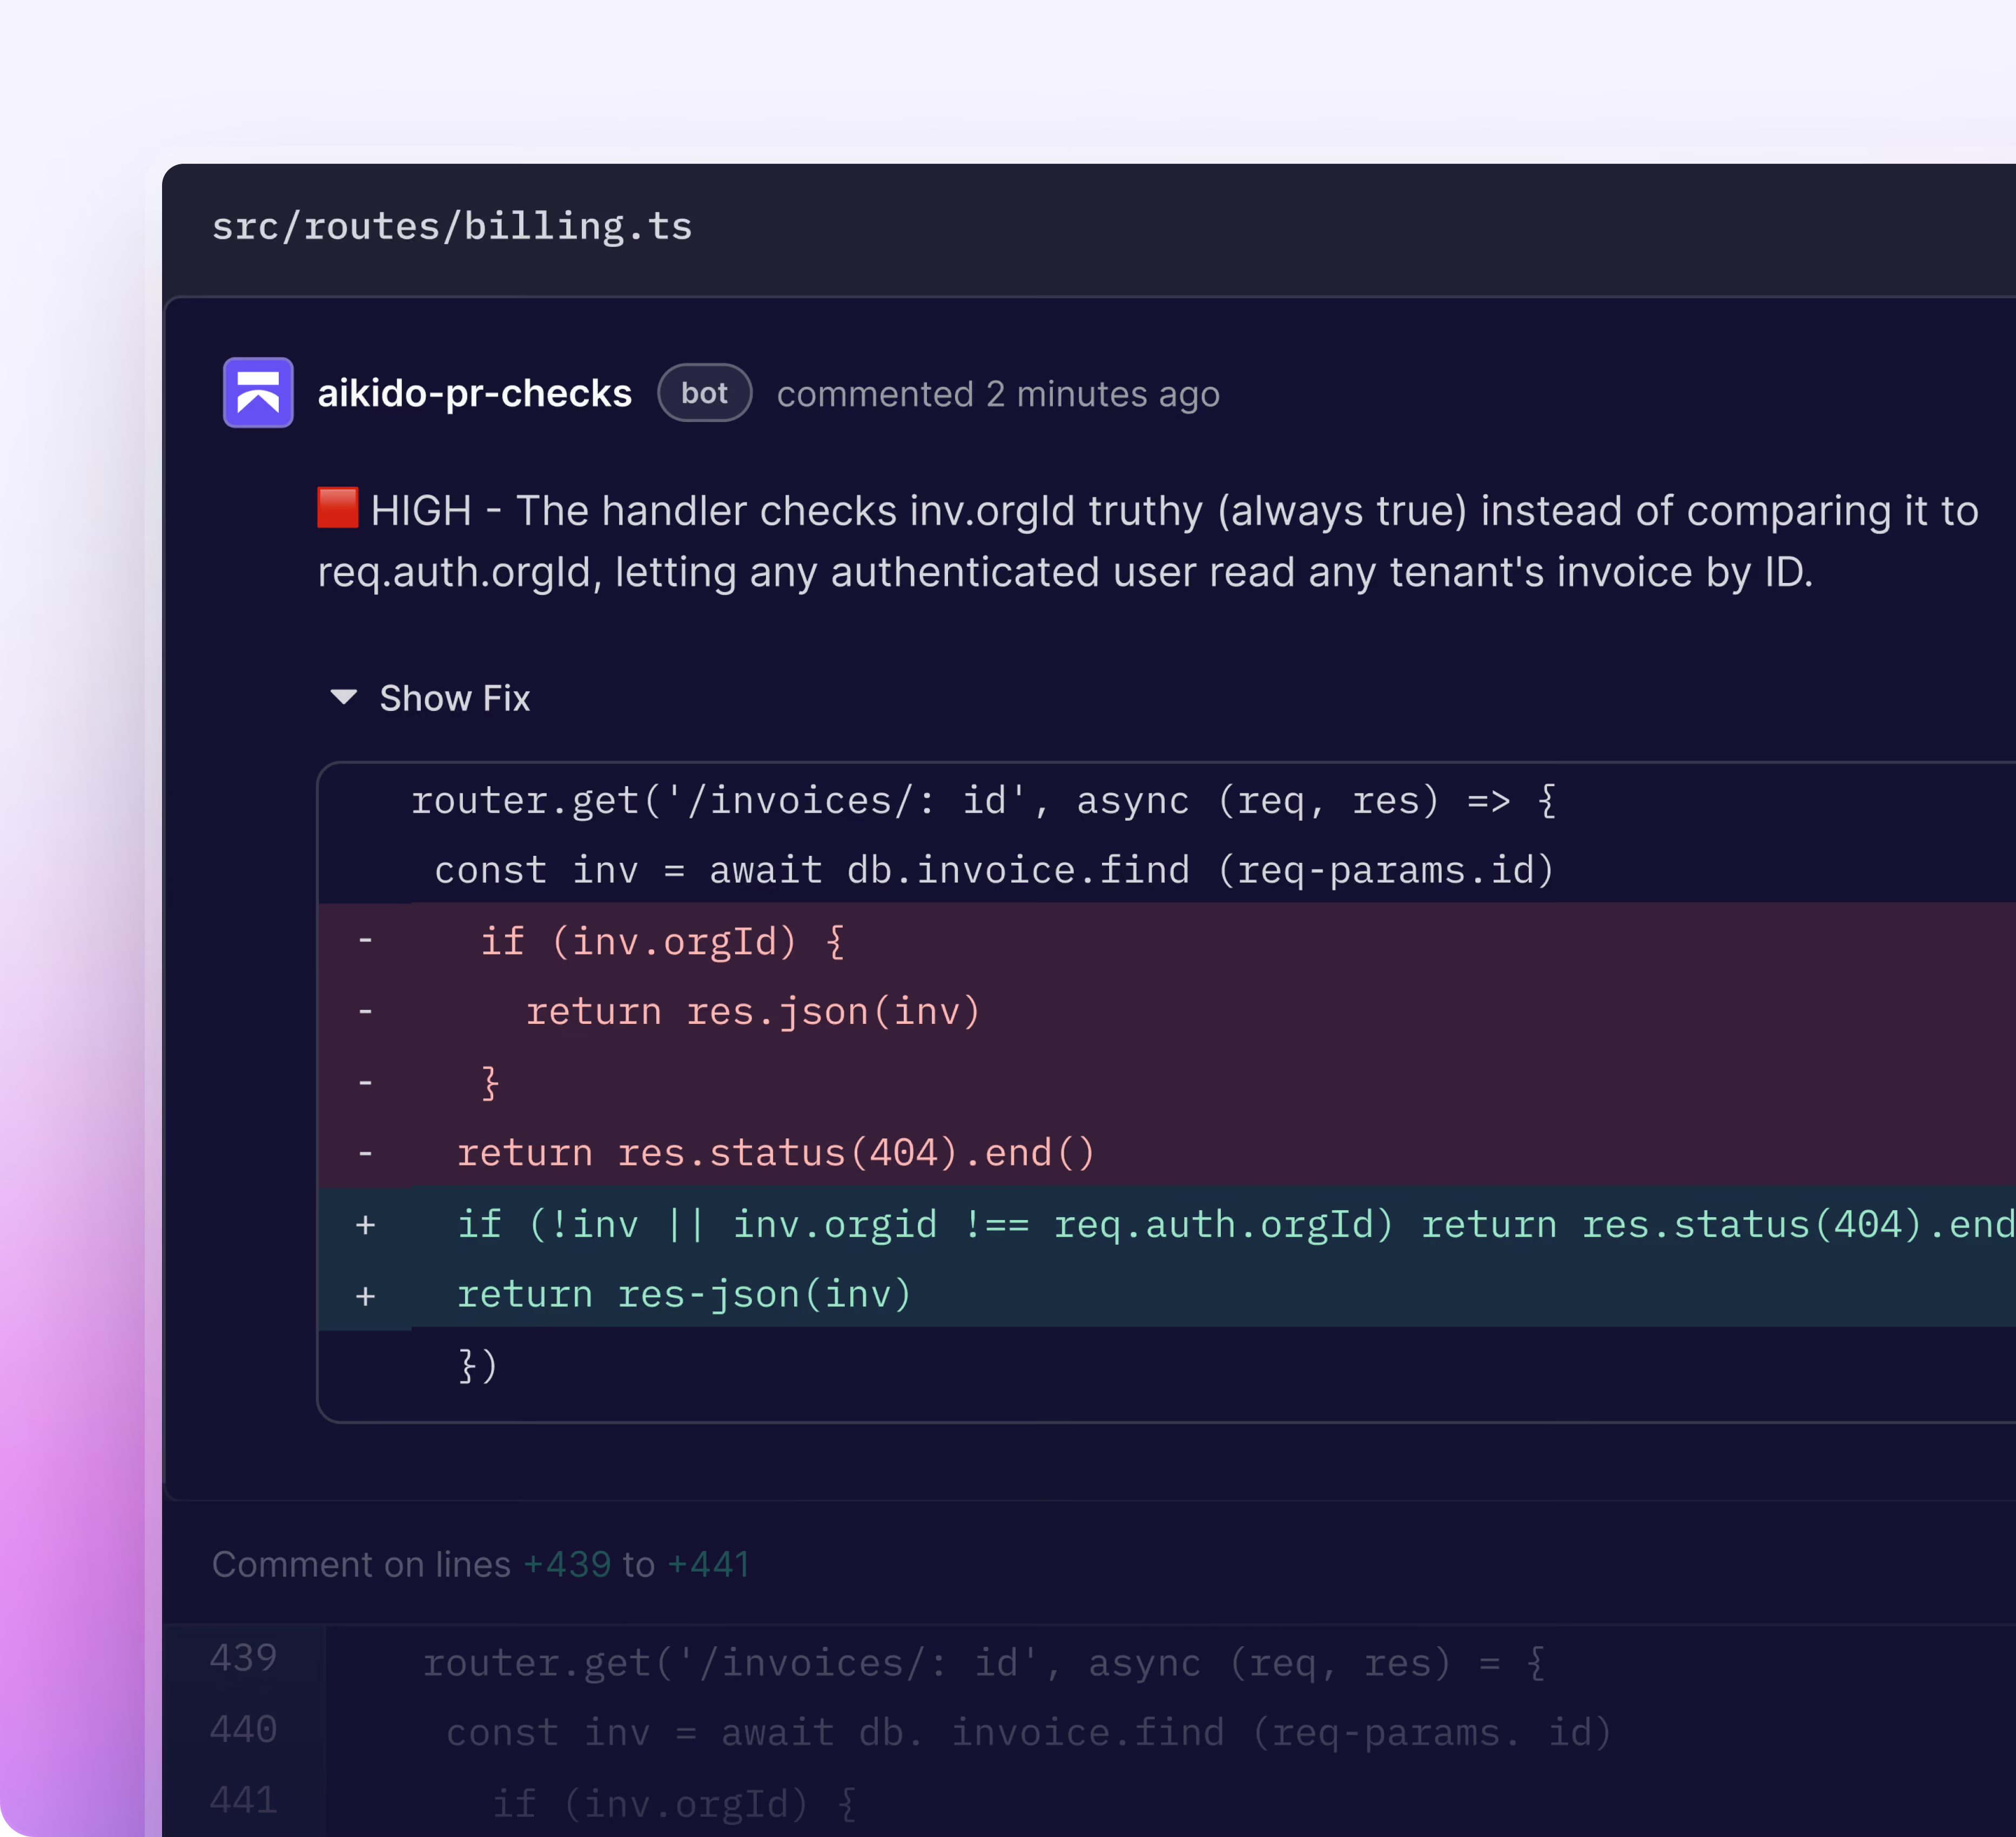





Donde el aikido va más allá de Horizon3
Horizon3 solo admite pruebas de caja negra y de caja gris
Los agentes de Aikido leen tu código fuente, por lo que saben quién está autorizado a hacer qué. Según nuestra experiencia, las pruebas de caja blanca detectan siete veces más vulnerabilidades.
Todos los ataques de Horizon3 se programan con antelación
Horizon3 afirma que NodeZero nunca utiliza la inteligencia artificial para crear o ejecutar un exploit. Los agentes de Aikido deciden cada movimiento siguiente en función de lo que detectan.
Tus aplicaciones móviles y tus funciones de inteligencia artificial también se someten a pruebas de penetración
Una de las evaluaciones abarca tu aplicación móvil y su backend, mientras que otra evalúa los copilotos y las herramientas para agentes. Horizon3 no evalúa ninguno de los dos.

«Antes, solo hacíamos una prueba de penetración anual, que a menudo era más un trámite que otra cosa. Con pentesting de IA podemos detectar los problemas en cuanto los lanzamos. Podemos solucionarlos antes de que alguien los descubra».
Gavin WilliamsJefe de Ingeniería
Aikido contra Horizon3


Inicia tu propio pentest en 5 min.
Obtenga un informe completo listo para SOC2 el mismo día.
Vea Aikido en acción
Introduce tu correo electrónico de trabajo para ver el vídeo

Desde tu código fuente hasta tu red externa, todo en un solo producto
Aplicaciones web y API
Los agentes leen tus repositorios y, a continuación, atacan la aplicación en ejecución suplantando a cada tipo de usuario. Además, en cada prueba de penetración se comprueba si el servidor en el que se ejecuta tiene puertos expuestos o credenciales débiles.
Aplicaciones móviles
Una evaluación abarca tanto tu aplicación para Android o iOS como el backend con el que se comunica, por lo que se detectan incluso los fallos que solo se producen entre ambos.
Red externa
Introduce un dominio y los agentes identificarán todos los subdominios y sistemas que tengas en línea. A continuación, probarán las credenciales filtradas en cada inicio de sesión que encuentren.

«La prueba de penetración de caja blanca tuvo mayor repercusión porque contaba con el contexto de todos los repositorios y permitía establecer esa correlación sobre cómo funcionarían las cosas en la realidad».
Matt KeelerIngeniero de gestión de identidades y accesos, First National Bank of America

“El tiempo más rápido en el que solucionamos una vulnerabilidad fue de solo 5 segundos después de su detección. Eso es eficiencia.”
Aufar SukmajayaDesarrollador Back End


Pentest de primer nivel, precio de tarifa plana.
Informe completo en PDF para SOC 2 e ISO 27001
Una aplicación, un conjunto de API


Informe completo en PDF para SOC 2 e ISO 27001
La cobertura se adapta a su aplicación
Cómo se calcula un pentest optimizado

Informes continuos y hallazgos en tiempo real
Siempre activo, se escala con sus lanzamientos
Empieza tu prueba de penetración en 5 minutos
Pruebas de penetración automatizadas que combinan la creatividad humana con la velocidad de las máquinas. Detecta, aprovecha y valida vulnerabilidades en toda tu superficie de ataque.


Preguntas Frecuentes

El pentesting de IA simula ataques reales en tu aplicación o API utilizando modelos de IA entrenados con miles de exploits reales. Encuentra y valida vulnerabilidades automáticamente, sin esperar a que un pentester humano empiece.
Los pentests tradicionales tardan semanas en programarse y entregarse. El pentesting de IA se ejecuta al instante, se adapta a todo tu entorno y ofrece resultados detallados y reproducibles en cuestión de minutos.
Normalmente en cuestión de minutos. Conecta tu objetivo, define el alcance y el sistema comienza a realizar pruebas de inmediato, sin coordinación ni idas y venidas. Casi el 100 % de los pentests de IA encuentran vulnerabilidades reales.
Sí. Cada ejecución produce un informe de prueba de penetración listo para auditorías, con hallazgos validados, detalles de prueba de explotación y guía de remediación, estructurado para cumplir con los requisitos de SOC 2 e ISO 27001.
Dado que Aikido ya comprende su código y entorno, AutoFix genera cambios de código dirigidos para vulnerabilidades confirmadas. Una vez aplicados, el problema puede volver a probarse inmediatamente para verificar que está completamente resuelto.
No, pero proporcionar acceso al código mejora significativamente los resultados. Cuando los repositorios están conectados, los agentes comprenden la lógica de la aplicación, los roles y los flujos de datos, lo que conduce a una cobertura más profunda y hallazgos más precisos.
Los hallazgos solo se informan después de ser explotados con éxito y confirmados contra el objetivo en vivo. Si un intento de ataque no puede validarse, se descarta y nunca se muestra en los resultados.
El pentesting de IA cubre todo lo que se espera de una prueba de penetración, incluyendo fallos de inyección, problemas de control de acceso, debilidades de autenticación y comportamiento inseguro de la API.
También detecta problemas de lógica de negocio y de autorización, como IDOR y acceso entre inquilinos, razonando sobre cómo se supone que debe comportarse la aplicación.
Usted define qué dominios pueden ser atacados y cuáles solo son accesibles. Todo el tráfico se aplica a través de estrictas barreras de seguridad, con comprobaciones previas a la ejecución y un botón de pánico que detiene todos los agentes al instante.
Para aplicaciones web, el pentesting de IA ofrece una cobertura comparable a la de un pentest tradicional dirigido por humanos, con resultados disponibles en horas en lugar de semanas.
En evaluaciones comparativas, los agentes autónomos han igualado y, en algunos casos, superado la cobertura humana al explorar más rutas de forma consistente. Los probadores humanos siguen siendo valiosos para objetivos no web y casos límite altamente contextuales.
No. Inicie el pentest con «Omitir pago». Cuando esté completado, verá el resumen de resultados. Los problemas de gravedad alta/crítica y el informe completo solo se desbloquean si decide pagar. Sin coste inicial. Sin riesgo al probar.
Sí. Puedes adoptar Aikido AI Pentesting sin necesidad de trasladar toda tu pila de seguridad a Aikido.
Para un pentest independiente, puedes empezar con AI Pentesting mientras sigues utilizando tus herramientas de código, nube, SAST, SCA, de ticketing y otras herramientas de seguridad actuales.
Si deseas utilizar Continuous Pentesting, existen requisitos de configuración adicionales. Primero debes completar una evaluación inicial y conectar los repositorios que Aikido utiliza para identificar los cambios relevantes para la seguridad. Una vez configurado, Aikido puede ejecutar pentests dirigidos a medida que tu aplicación evoluciona.
Esto significa que puedes añadir primero las capacidades de pentesting de Aikido a tu flujo de trabajo de AppSec actual, en lugar de abordar la adopción como una migración completa de plataforma.
Consulta la guía de configuración del pentesting de IA y los requisitos del pentesting continuo para conocer la configuración necesaria para tu modo de pruebas.
Para realizar un seguimiento de un hallazgo a lo largo de la corrección y verificación por parte del desarrollador, consulta Pentesting de IA continuo en CI/CD.
Algunas normas y auditores siguen exigiendo que las pruebas de penetración las realice una persona. Aikido cuenta con la acreditación CREST para pruebas de penetración, por lo que puedes solicitar una prueba de penetración realizada por una persona cuando la necesites y, entretanto, ejecutar pruebas de penetración con IA en cada lanzamiento. Solo tienes que reservar una demostración y mencionar CREST a nuestro equipo.