Aikido

Bloquea el malware al instante con Aikido Device protection

Bloquea extensiones de navegador maliciosas, plugins de IDE y librerías de código. La Protección de Dispositivos ofrece visibilidad y control sobre los paquetes de software instalados en los dispositivos de los desarrolladores.

Tus datos no se compartirán · No se requiere tarjeta de crédito
Con la confianza de más de 150k organizaciones
|
Aclamado por más de 300k desarrolladores
|
4.7/5
Pendo
Revolut
Soundcloud
Niantic
n8n
Visma
Montblanc
Deel
Handshake
Joe & the juice
Runway
Too Good To Go
Pendo
Revolut
Soundcloud
Niantic
n8n
Visma
Montblanc
Deel
Handshake
Joe & the juice
Runway
Too Good To Go
KOI GAPS

Cómo se compara Aikido con Koi
Aikido Security
Koi
Precios
Precios transparentes en nuestra página de precios
Precios sujetos a largos y extensos ciclos de venta.
Aikido utiliza una tarificación sencilla y plana basada en asientos, así pagas por usuarios activos, no por código pasivo. Todas las funciones principales de seguridad y calidad están incluidas por defecto. Sin módulos ocultos, sin extras sorpresa. Sabes exactamente lo que obtienes y lo que cuesta, incluso a medida que tu base de código crece.
El precio de SonarQube se basa en el número de líneas de código (LOC) en su repositorio. Este modelo escala mal para bases de código más grandes o monorepos, donde el código inactivo o heredado puede seguir generando costes más elevados. Los niveles de precios ocultos para características empresariales (por ejemplo, SAST, detección de secretos, escaneo IaC) dificultan la predicción del coste total.
Tiempo de configuración
Configuración en minutos
Días o semanas, dependiendo del ciclo de ventas.
Aikido es nativo de la nube y está diseñado para integrarse en tu flujo de trabajo en minutos. GitHub, GitLab, Bitbucket, uses lo que uses. No hay infraestructura que mantener, ni base de datos que respaldar, ni servidor que supervisar. Conecta tu repositorio, establece tus reglas, listo.
SonarQube a menudo requiere autoalojamiento, configuración manual e infraestructura dedicada. Instalar actualizaciones o integrarse en CI/CD puede ser tedioso, con el riesgo de desajustes de versión o degradación de reglas. Los equipos a menudo asignan a alguien solo para gestionarlo.
Disponibilidad del producto
La Protección de Dispositivos está incluida en nuestro plan Básico
La protección de endpoints de Koi se incluye en una suite empresarial de Palo Alto.
Aikido fue diseñado con la ergonomía del desarrollador como eje central. Las alertas se priorizan en función de la explotabilidad, no solo de las infracciones de reglas. Los problemas se visualizan directamente en sus PRs, con sugerencias de código que puede aplicar o ignorar. Los desarrolladores no tienen que abandonar su flujo de trabajo ni interpretar hallazgos vagos; solo tienen que solucionar lo que realmente importa.
La interfaz de usuario y la experiencia de usuario en SonarQube a menudo se sienten obsoletas. Los hallazgos pueden ser abrumadores, con una priorización mínima o contexto en tiempo real. Los desarrolladores se ven obligados a revisar docenas de alertas, muchas de las cuales no son accionables o relevantes para la seguridad.
Bloqueo de malware en tiempo real
Bloquea instalaciones maliciosas en el dispositivo, antes de que se ejecuten.
Depende de su SWG, EDR o MDM para bloquear o remediar a posteriori.
Aikido ofrece una verdadera cobertura de pila completa: desde código estático hasta dependencias de código abierto, imágenes de contenedores, plantillas IaC, secretos expuestos e incluso el comportamiento de aplicaciones en vivo (DAST). En lugar de unir cinco herramientas, obtiene visibilidad y capacidad de acción unificadas en una sola.
SonarQube se centra principalmente en el análisis de código propio. Cubre SAST básico y algo de detección de secretos, pero carece de profundidad en la seguridad nativa de la nube: sin escaneo IaC, sin escaneo de contenedores, sin DAST, sin CSPM. Los intentos recientes de añadir estas funcionalidades parecen forzados.
Defensas de la cadena de suministro
La antigüedad mínima predeterminada de 48 horas para los paquetes detiene el malware de tipo «publicar y rezar» antes de que se propague.
No se anuncia ninguna contramedida equivalente.
Aikido aplica filtros de explotabilidad, análisis de alcanzabilidad de dependencias y heurísticas de intención del desarrollador para evitar alarmas falsas. Si lo marcamos, es porque realmente puede ser atacado o abusado, no solo porque se activó una regla. Esto significa menos falsos positivos, una mejor relación señal-ruido y menos alertas ignoradas.
Las reglas de SonarQube pueden parecer más un linter glorificado, marcando violaciones de estilo o mejores prácticas sin entender el contexto. Es fácil terminar con cientos de alertas y sin sentido de prioridad. Hay un esfuerzo limitado para distinguir entre vulnerabilidades reales y sugerencias cosméticas.
Protección fuera de la red
El agente en el dispositivo detecta el tráfico de instalación incluso en puntos de acceso personales.
La aplicación basada en red puede ser eludida mediante el tethering.
Aikido incluye sugerencias de corrección a nivel de código, explicaciones en línea y enlaces para obtener más información. En muchos casos, generamos automáticamente recomendaciones de parches que puede aplicar directamente en su PR. No se trata solo de encontrar problemas, sino de solucionarlos rápidamente.
SonarQube muestra el problema, pero su solución depende del desarrollador. A menudo hay poca o ninguna explicación o contexto, solo "esta línea es incorrecta". Se espera que descifre la regla o busque la mejor práctica por su cuenta.
Plataforma
La Protección de Dispositivos se distribuye junto con una amplia gama de herramientas de seguridad. Explore nuestra plataforma para más información.
Solución puntual solo para la gobernanza de software de endpoints.
Aikido itera rápidamente. Las reglas se lanzan semanalmente, a menudo en respuesta a patrones de ataque del mundo real. Respondemos a las amenazas emergentes (por ejemplo, ataques a la cadena de suministro de dependencias, uso indebido de API, etc.) con cobertura de reglas y alertas inmediatas. Su protección se mantiene al día con el panorama de amenazas.
Las nuevas reglas y motores en SonarQube pueden tardar meses en implementarse. Dado que su plataforma abarca muchos productos (SonarQube, SonarCloud, etc.), las actualizaciones pueden quedar rezagadas respecto a lo que exigen las pilas tecnológicas modernas.

Los dispositivos de los desarrolladores están bajo ataque

Opción 1) Bloquearlo todo
Registros privados. Colas de aprobación. Semanas de fricción, mientras los desarrolladores buscan rodeos.
Opción 2) No hacer nada
Dejar las estaciones de trabajo de los desarrolladores sin asegurar, arriesgándose a la fuga de credenciales, tokens y código fuente.
Opción 3) Aikido Device Protection
Vea y gestione lo que se ejecuta en cada dispositivo. Bloquee los ataques automáticamente.
CÓMO FUNCIONA

Aikido protege los dispositivos de los desarrolladores de ataques a la cadena de suministro
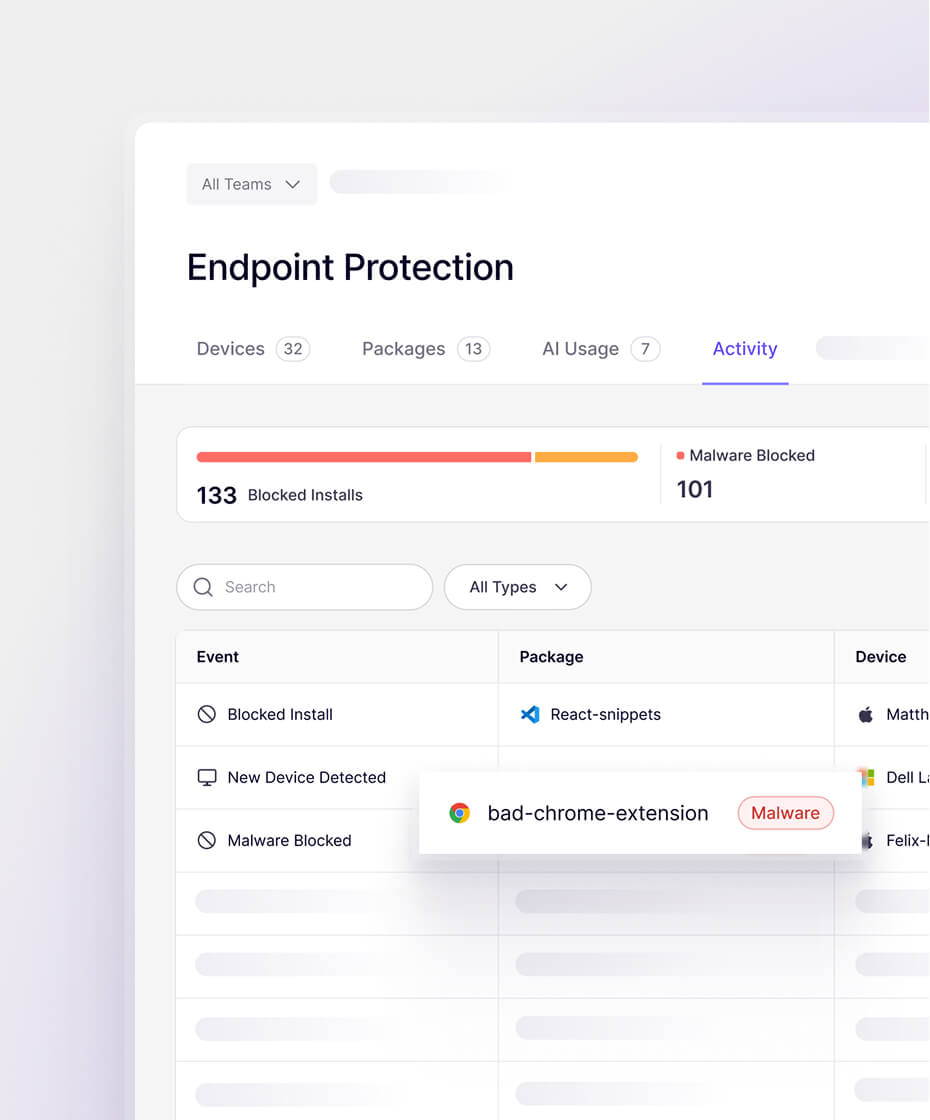
Descubra riesgos

Cada paquete, extensión, plug-in e instalación es revisado por Aikido. Vea lo que hay en cada máquina.
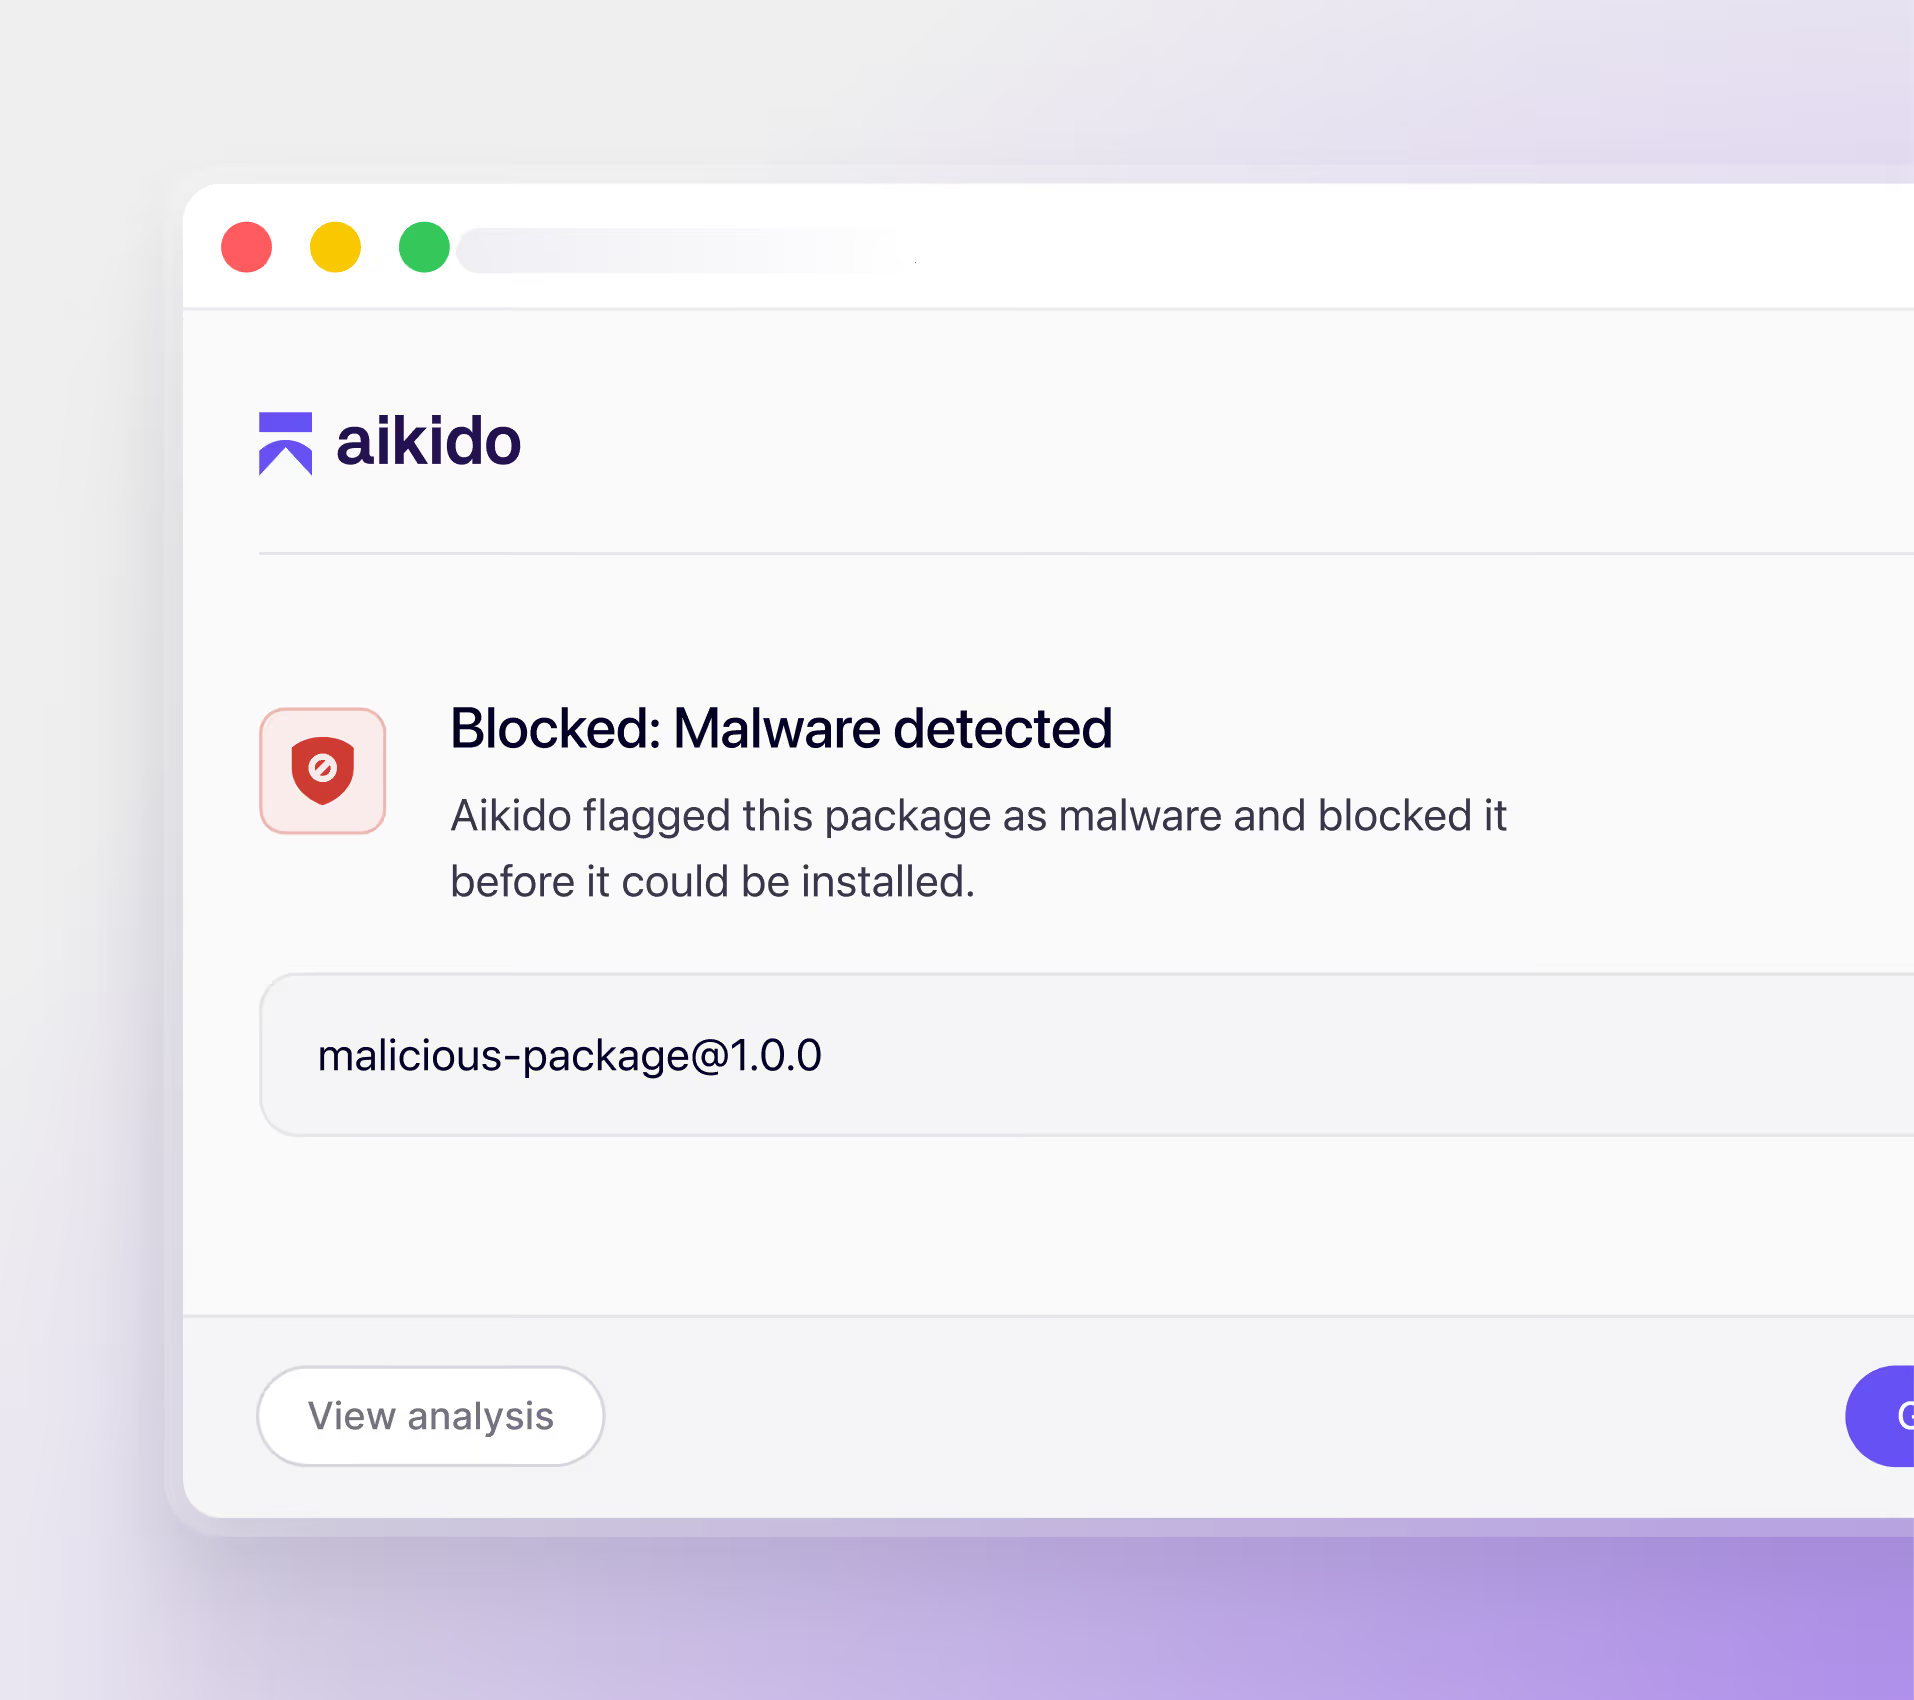
Prevenga ataques

Las instalaciones maliciosas se bloquean antes de que lleguen al dispositivo. Evite los ataques antes de que ocurran.
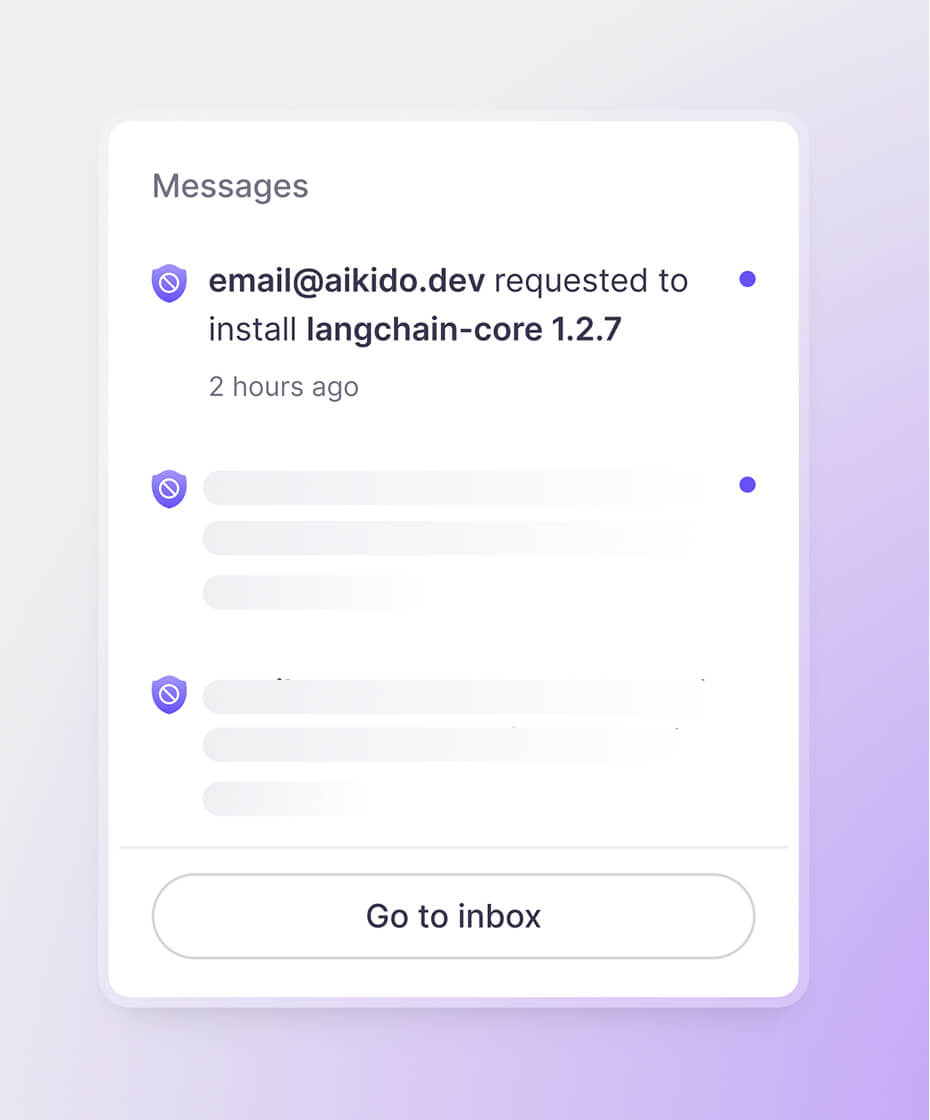
Capacite a los desarrolladores

Establezca políticas de equipo, excepciones y flujos de aprobación. Mantenga a los desarrolladores creando.

FUENTES

Cobertura completa en todos los ecosistemas de desarrolladores

Registros de paquetes

NPM
Maven
PyPi
NuGet
Go
Ruby
(Próximamente)
Rust
(Próximamente)
PHP
(Próximamente)

Extensiones de IDE y navegador

JetBrains
VS 
Code
OpenVSX
Firefox
Visual
Studio
Chrome
Cursor
Windsurf

Herramientas y modelos de IA

Gemini
OpenAI
Github
Copilot
xAI
MCP
Servers
Claude Code
Skills.sh
CAPACIDADES

Controle las instalaciones de dispositivos desde un solo lugar

Bloqueo de malware en tiempo real

Aikido detecta y bloquea activamente el malware antes de que llegue al dispositivo

Gobernanza de extensiones

Escanee y controle las extensiones de IDE y navegador instaladas por los desarrolladores. Bloquee las extensiones maliciosas automáticamente.

monitorización continua

Verifique cada instalación en el momento en que ocurre y después. Si algo sale mal, lo sabrá.

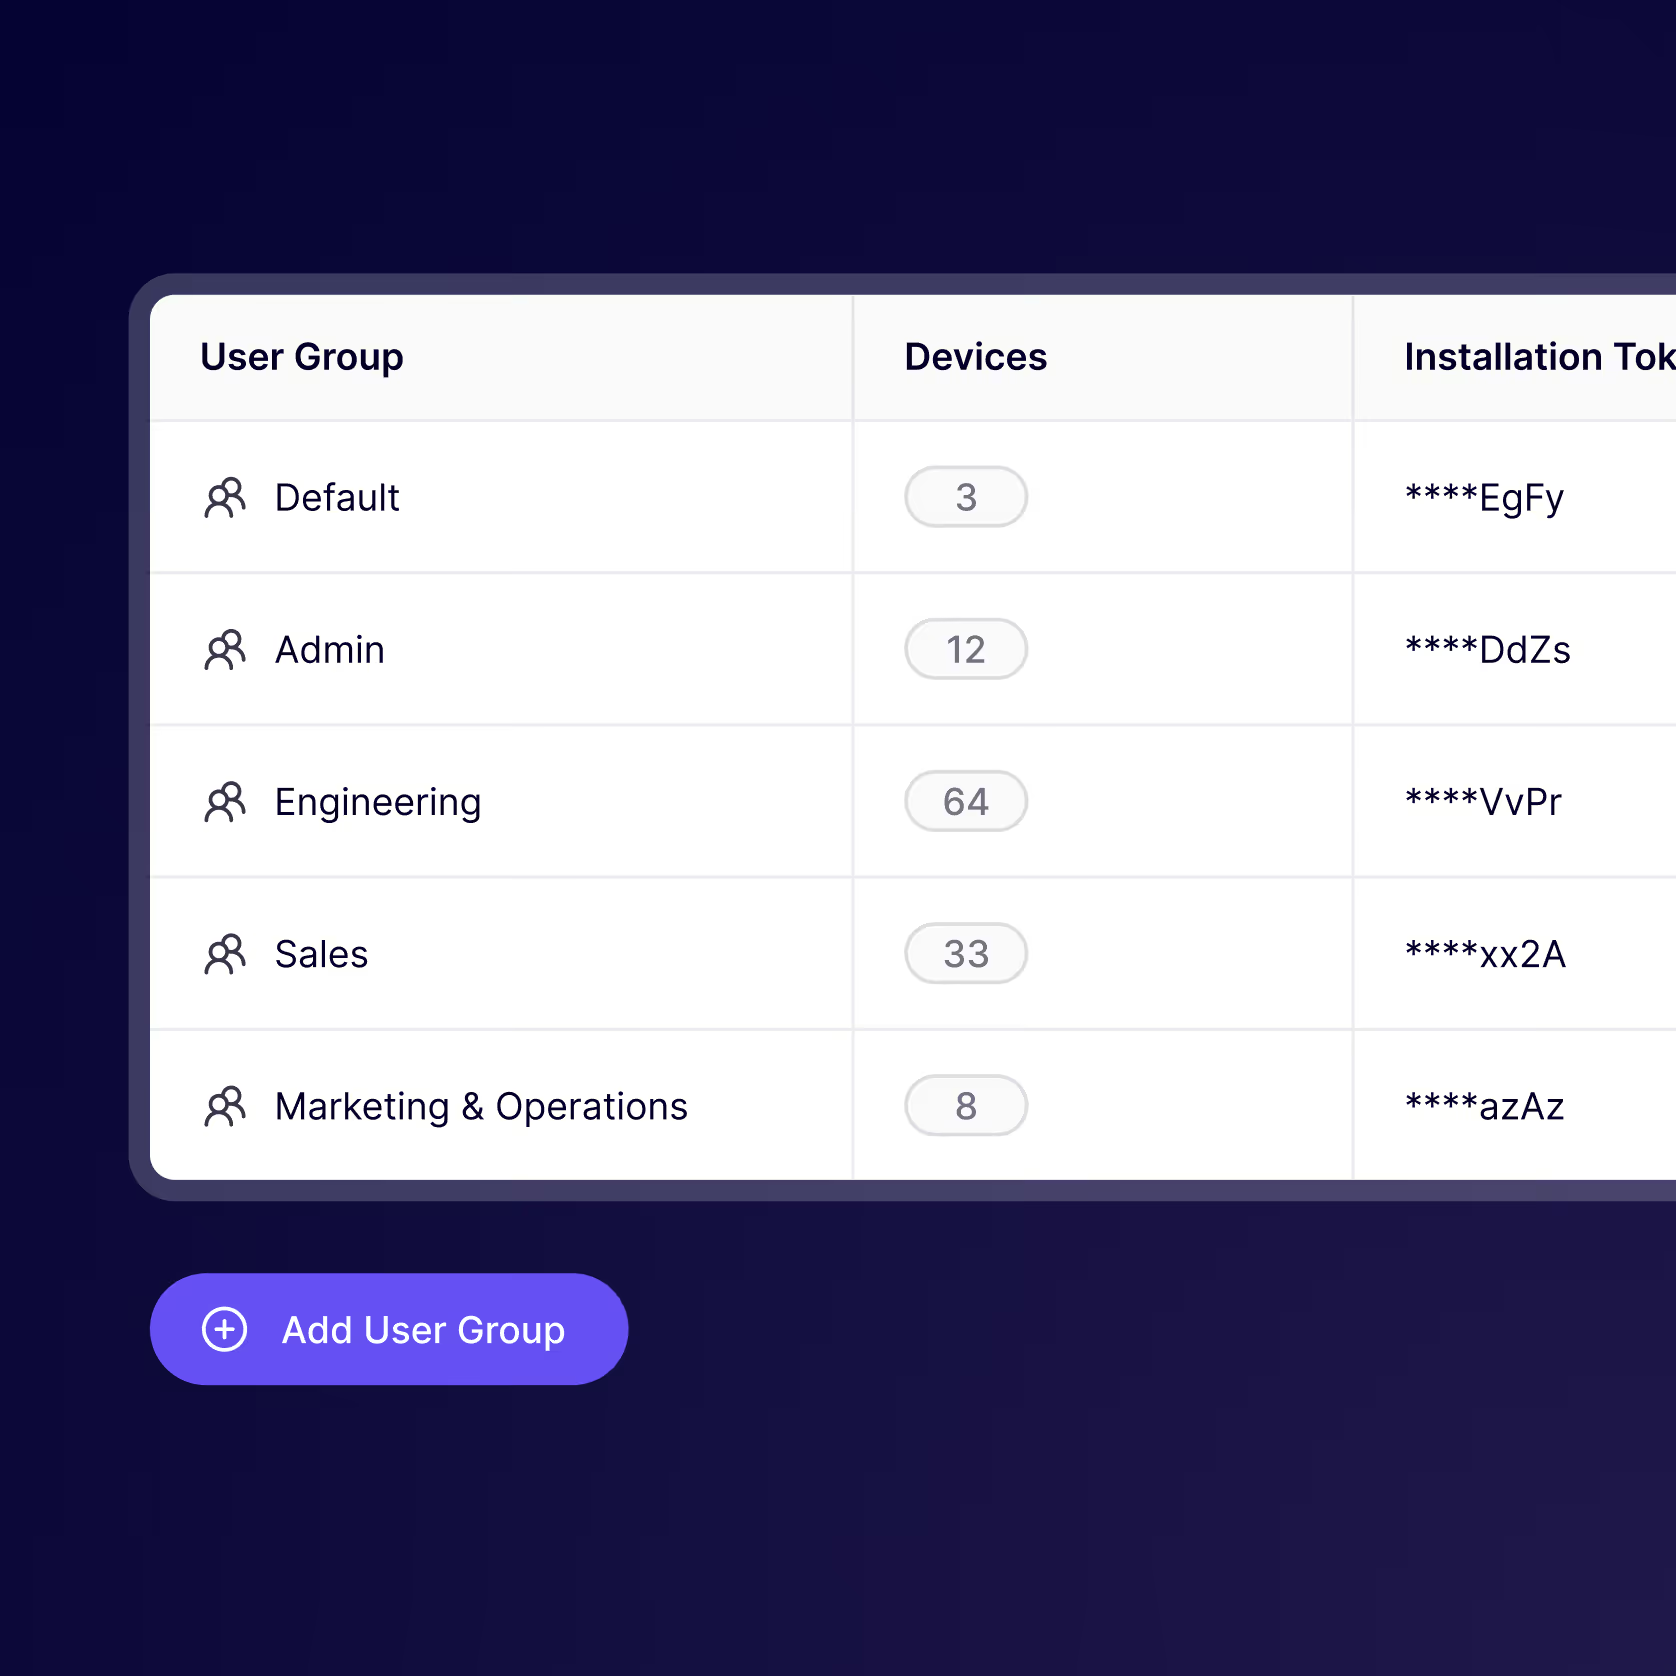
Políticas basadas en grupos

Establece políticas diferentes para equipos distintos. Los desarrolladores obtienen flexibilidad, los equipos de seguridad obtienen control.

Flujo de trabajo de solicitud y aprobación

Dirija las solicitudes del equipo, defina excepciones y acepte nuevas instalaciones con un solo clic

Acciones masivas

Bloquee, desinstale o ajuste políticas en todos los dispositivos con un solo clic. No es necesario perseguir dispositivos individuales.

CONFIGURACIÓN

Póngase en marcha en unos minutos

Paso 1

Despliegue en estaciones de trabajo

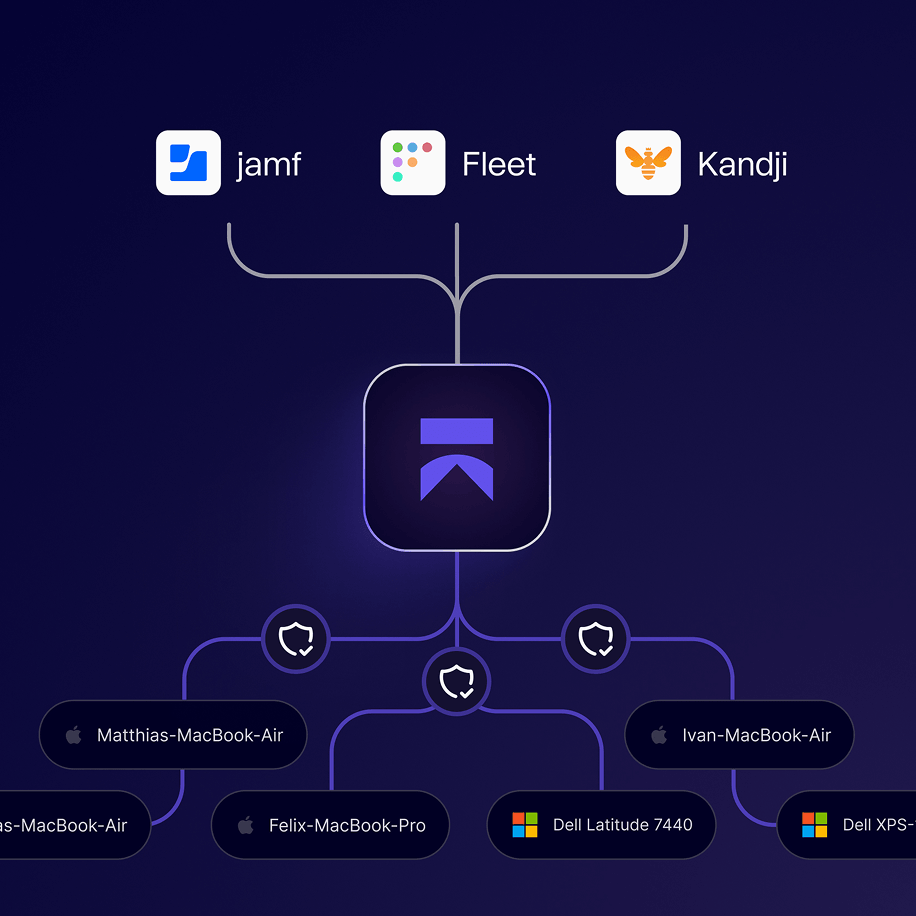
Despliegue a través de MDM como Jamf, Fleet o Iru. Sin nueva infraestructura. Gestione los permisos globales y a nivel de equipo en la plataforma Aikido.

Paso 2

Configure equipos y ecosistemas

Elija qué registros y marketplaces monitorizar. Establezca la antigüedad mínima de los paquetes, listas blancas, listas negras y flujos de trabajo de aprobación. Aplique reglas diferentes a equipos distintos.

Paso 3

Monitorice dispositivos y actúe

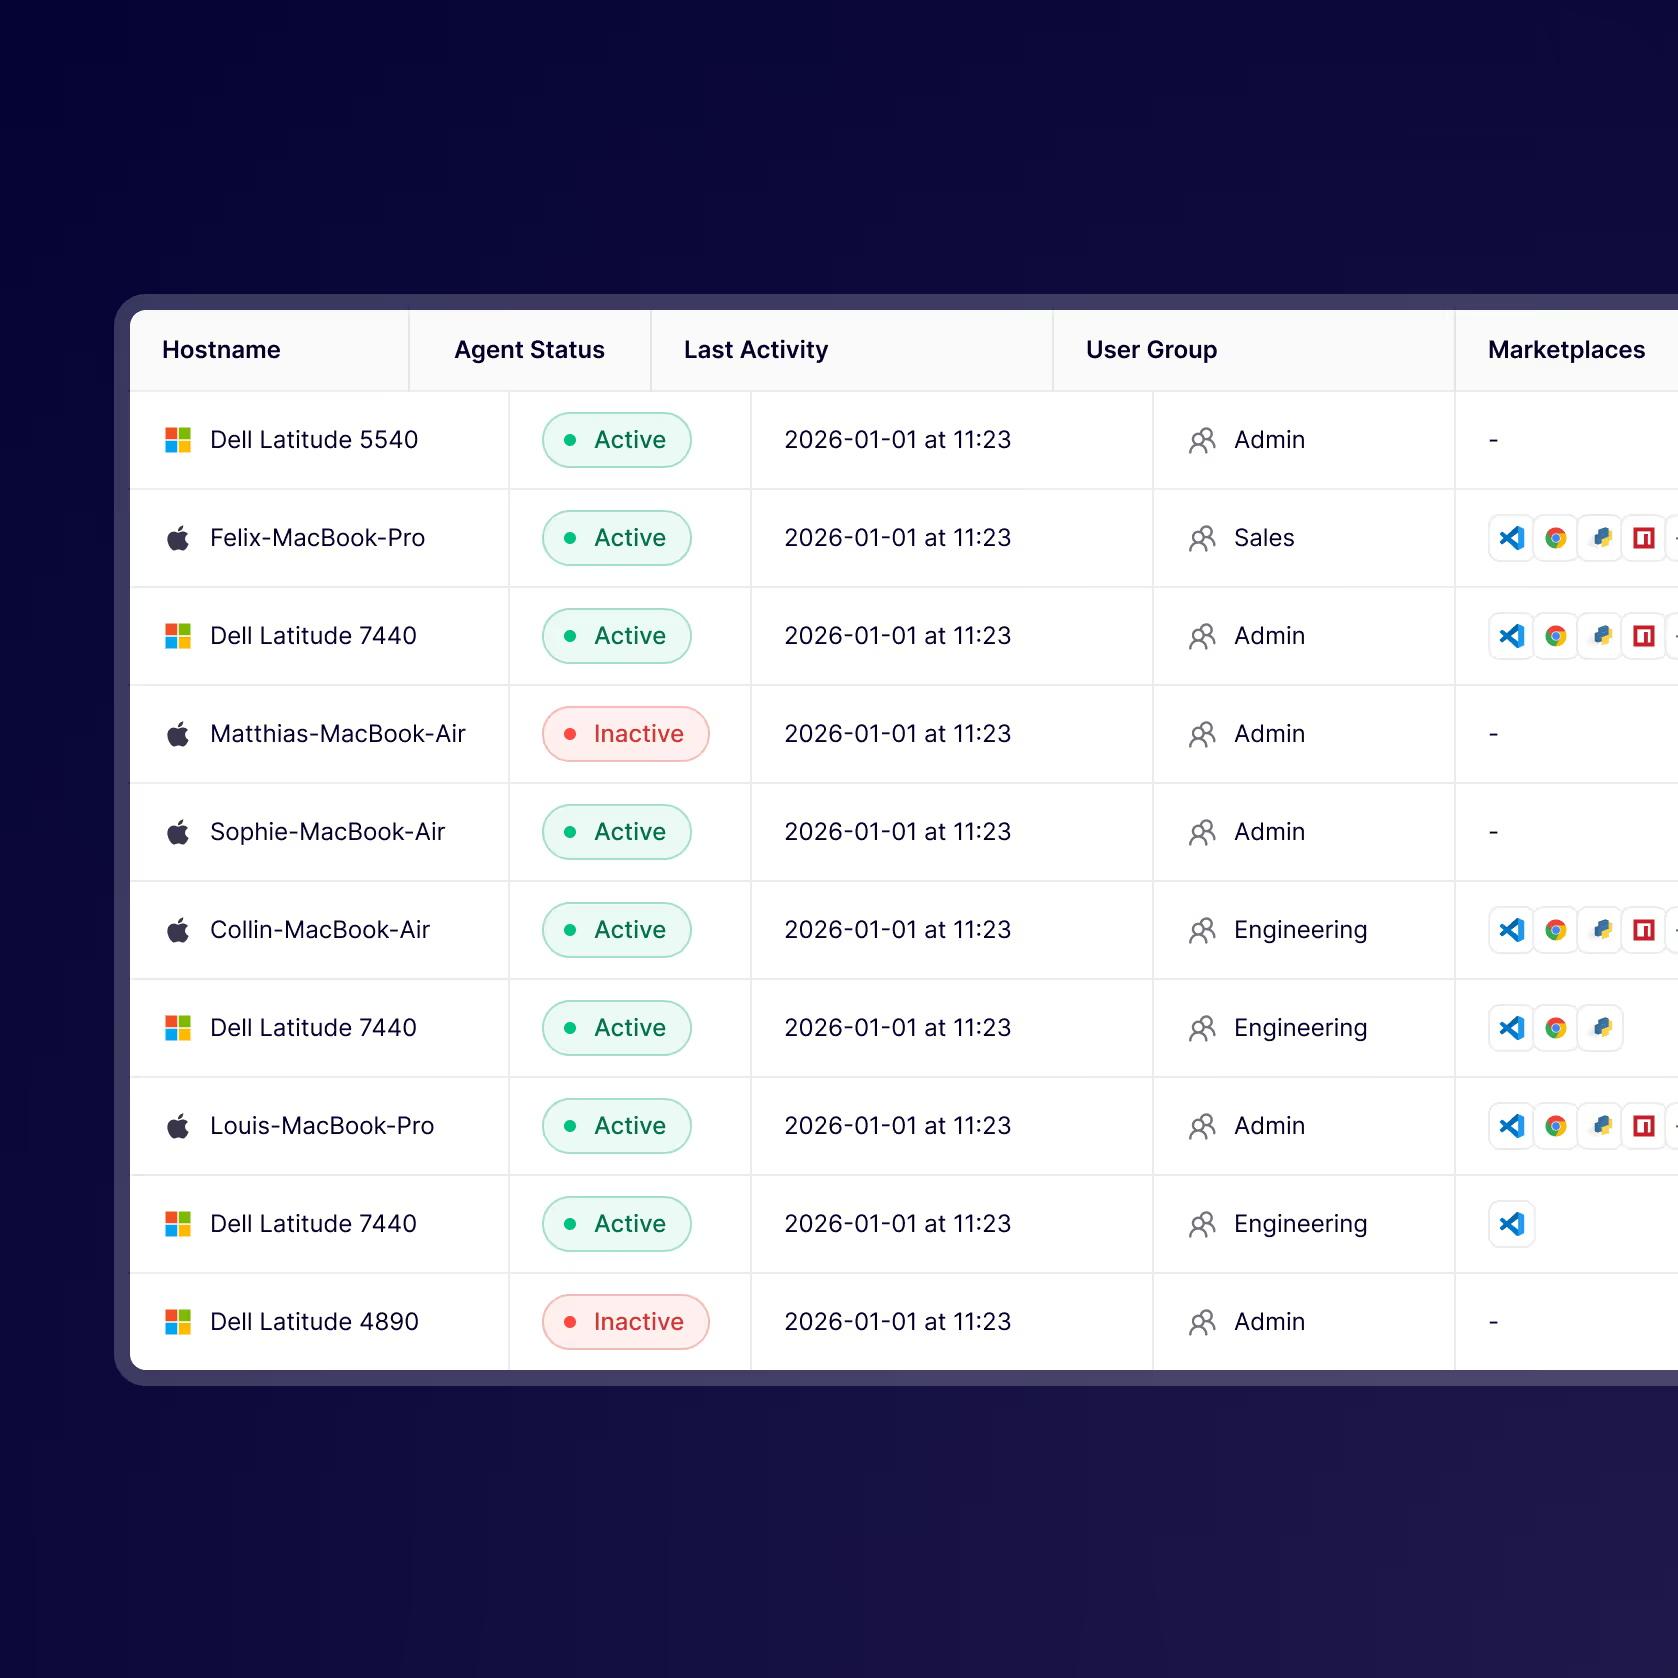
Vea cada paquete, extensión e instalación en los dispositivos del equipo. Gestione las solicitudes e inspeccione la actividad desde un único lugar.

AIKIDO INTEL

Impulsado por nuestro motor de inteligencia de amenazas

Aikido Intel monitoriza internet abierto, detectando malware en ecosistemas de código abierto en cuestión de minutos.
‍
Con el apoyo de un equipo dedicado de investigadores de seguridad e ingenieros de IA.
Ver nuestro feed de inteligencia

Proteja cada instalación. Desarrolle sin miedo.

Los dispositivos de los desarrolladores son objetivos principales, proteja los suyos.

Preguntas frecuentes

Preguntas Frecuentes

¿Cómo se detectan los paquetes maliciosos?

Cada paquete publicado en npm, PyPI y otros registros es escaneado automáticamente por Aikido Intel utilizando una combinación de análisis estático, reglas de comportamiento e IA. Los paquetes sospechosos son marcados y revisados por el equipo de investigación interno de Aikido. Las amenazas confirmadas se envían a cada estación de trabajo conectada en tiempo real. Para una vista en vivo de lo que estamos detectando, visite el feed de Aikido Intel.

¿Cómo se compara la protección de dispositivos de Aikido con el uso de un registro privado (por ejemplo, NuGet)?

La protección de dispositivos de Aikido ofrece una amplia protección en múltiples ecosistemas, mientras que un registro privado es lo mejor cuando se necesita un control estricto dentro de un ecosistema específico.

¿Cómo funciona técnicamente la protección de dispositivos de Aikido?

Intercepta el tráfico HTTP a nivel de kernel, incluido el tráfico cifrado con TLS mediante la adición de una CA local, y está diseñado para funcionar en cadena con otras soluciones de inspección de tráfico.
‍

Más información detallada: https://help.aikido.dev/aikido-device-protection/miscellaneous-aikido-endpoint/how-does-endpoint-protection-work

¿Cómo interactúa Aikido con nuestro EDR existente?

La Protección de Dispositivos opera a nivel de paquete, extensión y capa de IA. Complementa a EDR en lugar de reemplazarlo. EDR detecta las amenazas una vez que están en ejecución. Aikido evita que se ejecuten desde el principio.

¿En qué se diferencia esto de bloquear herramientas de IA a nivel de red?

Los bloqueos de red son burdos y fáciles de sortear. Un desarrollador con un punto de acceso personal puede eludirlos por completo. Aikido opera a nivel de estación de trabajo, por desarrollador, por herramienta. Obtiene un control granular y un registro de auditoría real.

¿Qué es la antigüedad mínima de los paquetes y por qué es importante?

La antigüedad mínima de los paquetes retiene las instalaciones de paquetes publicados recientemente. El valor predeterminado es de 48 horas. Esto detiene un ataque común a la cadena de suministro, en el cual un atacante publica código malicioso en npm o PyPI e intenta que los desarrolladores lo instalen antes de que la comunidad pueda señalarlo.

¿Qué ecosistemas son compatibles?

Estamos añadiendo constantemente nueva cobertura del ecosistema. Puede encontrar la cobertura actual en la aplicación o en la documentación.

¿Qué sucede si los desarrolladores usan cuentas personales o herramientas de IA de consumo?

Aikido supervisa el tráfico a nivel de estación de trabajo, independientemente de la cuenta que esté usando el desarrollador. Si una herramienta realiza llamadas salientes a un servicio de IA, Aikido lo detecta, ya sea con una licencia corporativa o una cuenta personal.

¿La protección de dispositivos de Aikido es compatible con Windows y Linux?

La protección de dispositivos está disponible en macOS, Windows y Linux. Los sistemas operativos Linux compatibles se indican en la documentación de ayuda. La protección de dispositivos también puede ejecutarse dentro de distribuciones de WSL2 y contenedores de Docker en dispositivos protegidos. Una vez activada, el agente del dispositivo instala automáticamente la protección en cada distribución o contenedor en ejecución, de modo que las instalaciones de paquetes en esos entornos se inspeccionan igual que en el equipo anfitrión.

¿Cuál es la diferencia entre la Protección de Dispositivos y un escáner de virus como Norton?

Los escáneres de virus tradicionales como Norton, McAfee y CrowdStrike Falcon inspeccionan principalmente los binarios compilados en busca de firmas de malware conocidas, mientras que la Protección de Dispositivos se centra en la superficie de ataque moderna y no binaria, incluyendo paquetes JavaScript, extensiones de IDE, plugins de navegador y mercados de habilidades de IA. Estos artefactos de texto plano e interpretados pueden pasar desapercibidos para los escáneres tradicionales, pero aun así se ejecutan con acceso completo al entorno del desarrollador y, por extensión, a la cadena de suministro de software.