

Protege tus aplicaciones contra Mythos
La aparición de modelos de vanguardia como Claude Mythos permite a los atacantes detectar y aprovechar vulnerabilidades en tu código en cuestión de horas tras su lanzamiento. Necesitas Aikido para detectar las vulnerabilidades antes de que se hagan públicas.
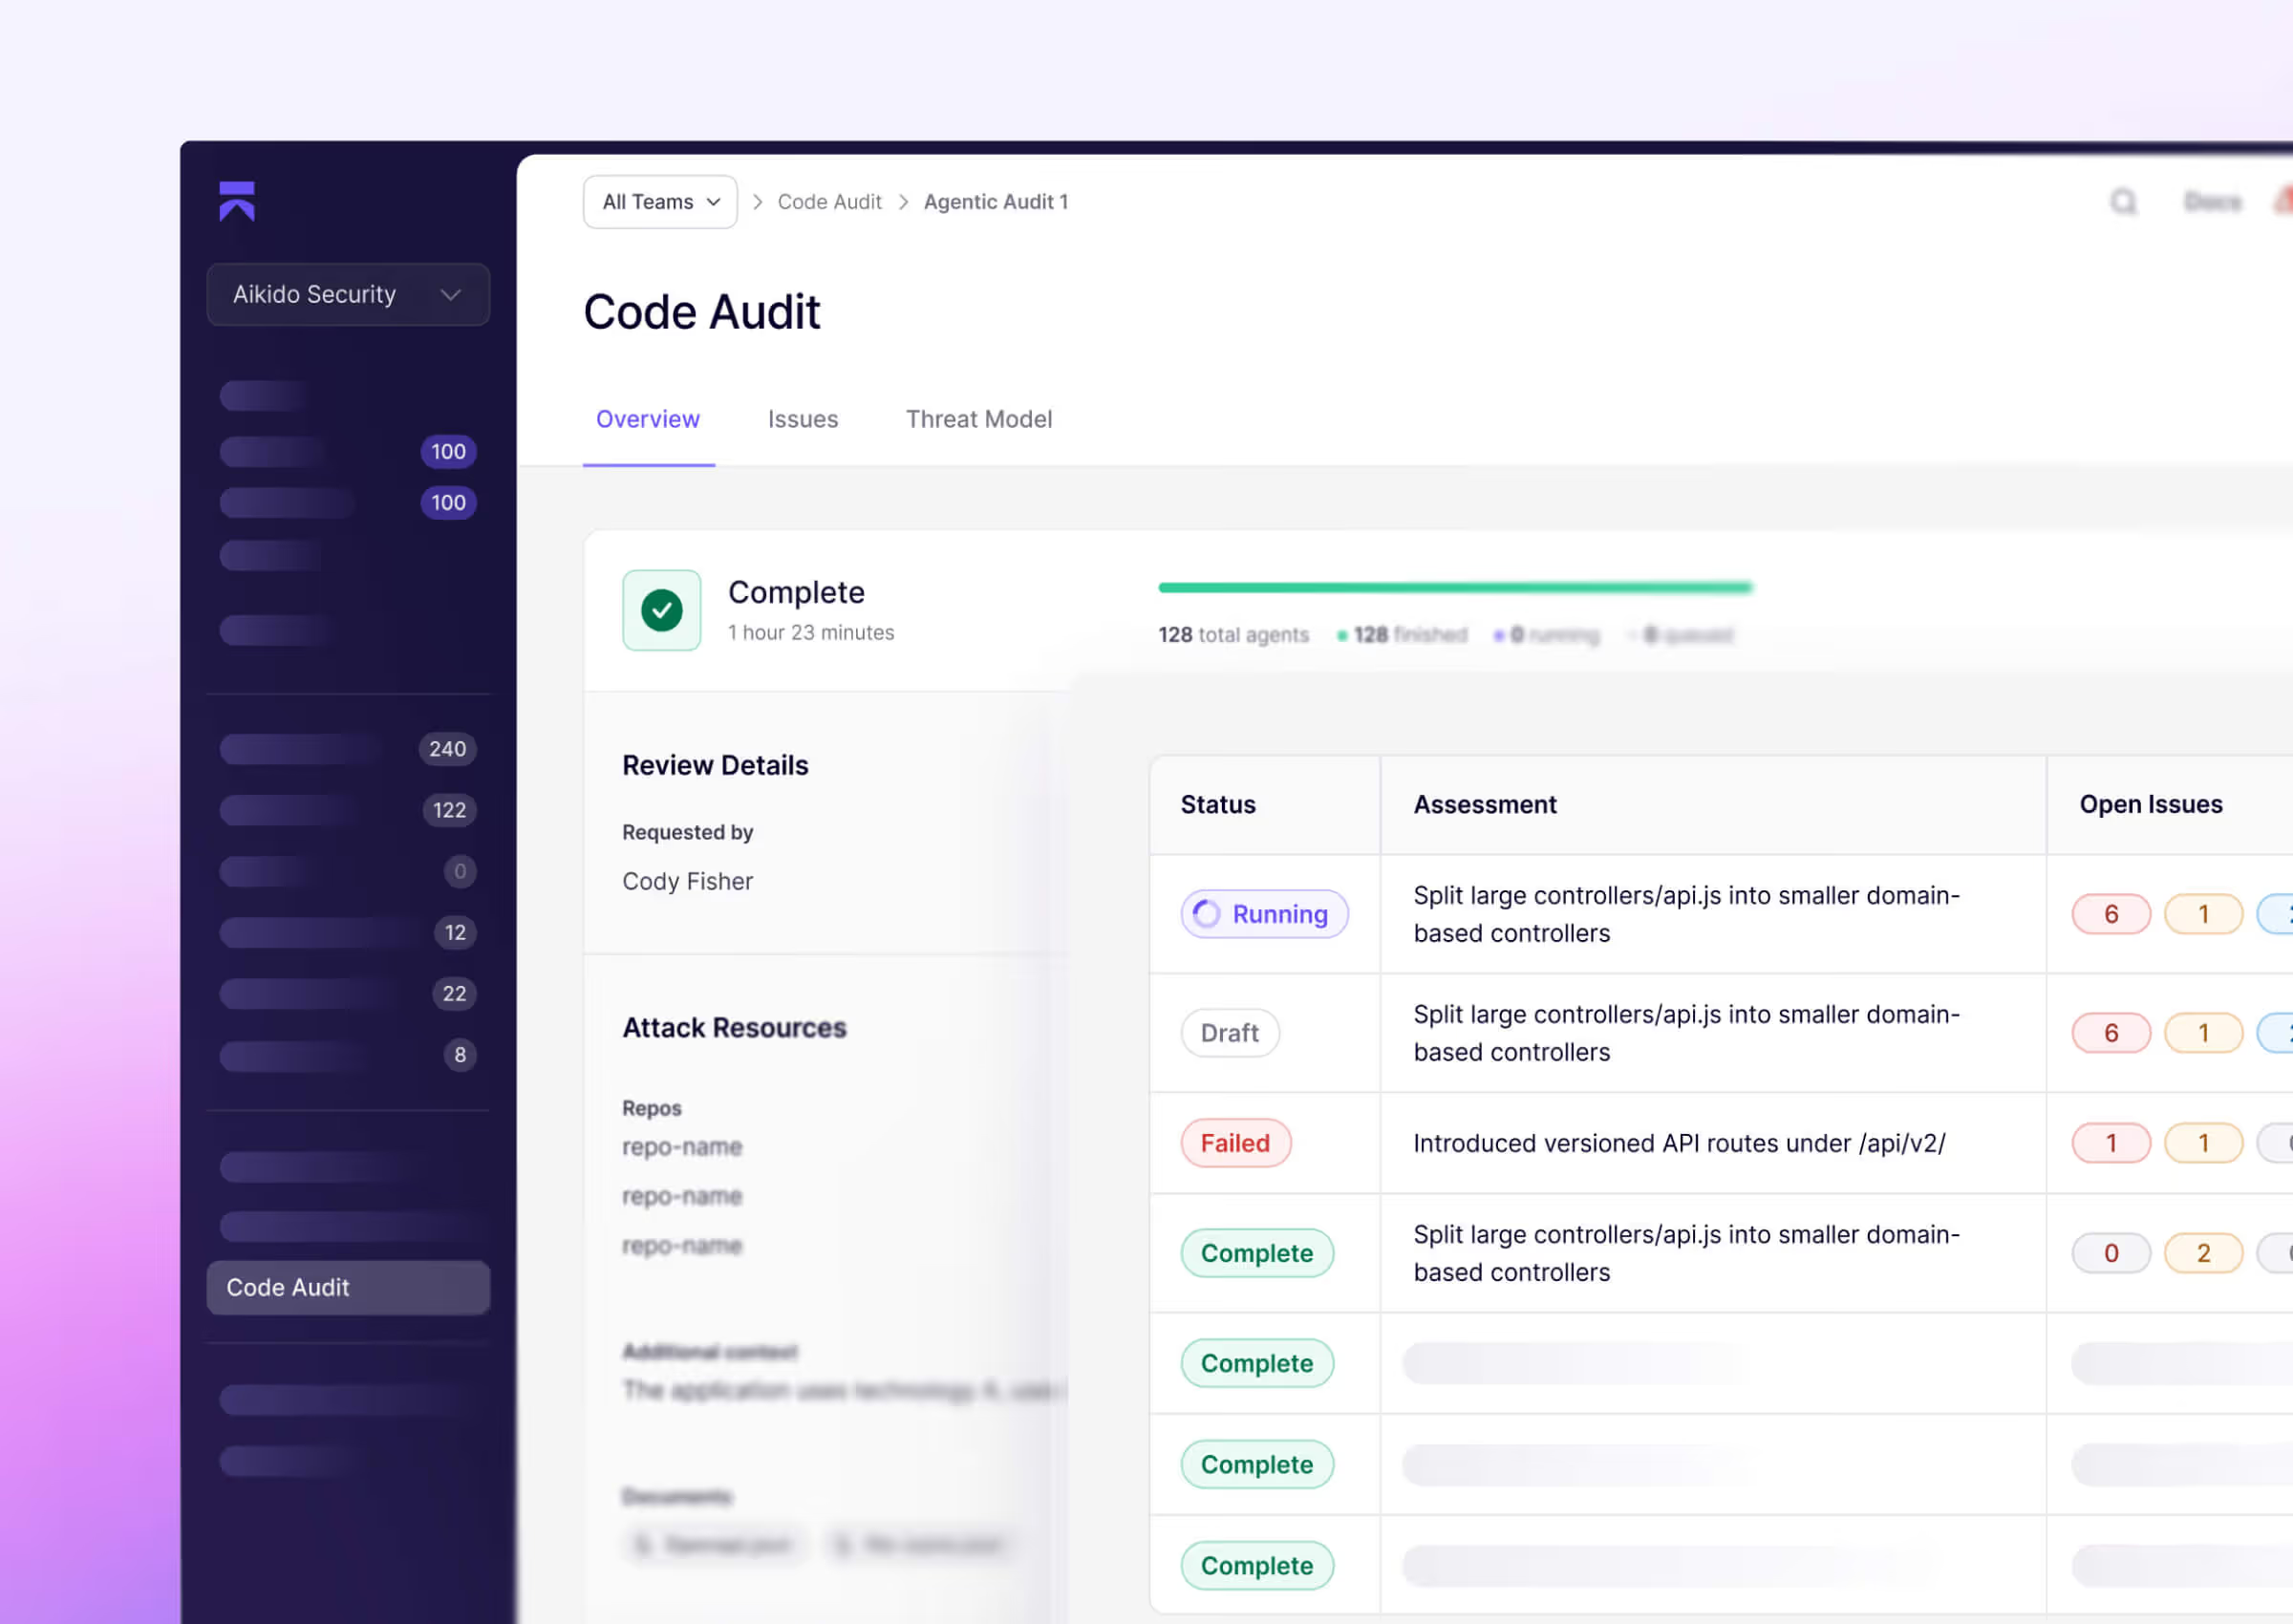





Los modelos de lenguaje grande (LLM) están reduciendo el tiempo que transcurre entre la aparición de una vulnerabilidad y la aparición de exploits funcionales.
Herramientas como Claude Mythos modifican la destreza y la velocidad necesarias para llevar a cabo un ataque contundente.
La seguridad de las aplicaciones se encuentra en una transición entre dos mundos
Por un lado, están los escáneres automatizados tradicionales, que cumplen su función pero carecen de capacidad de razonamiento; por otro, están los agentes autónomos, que llevan tu aplicación al límite.
Escáneres automatizados.
Contexto superficial, simplista y limitado.
Los escáneres determinísticos analizan tu código fuente. Detectan las vulnerabilidades habituales de OWASP. Cada hallazgo es un caso que aún debe ser evaluado.

Agentes autónomos.
Profundo, validado, continuo.
Los agentes de auditoría de código analizan tus bases de código para detectar fallos lógicos avanzados antes de que lances la versión.
Una lista de verificación de seguridad práctica para CTOs para estar preparados para Mythos
El referente en ataque appsec
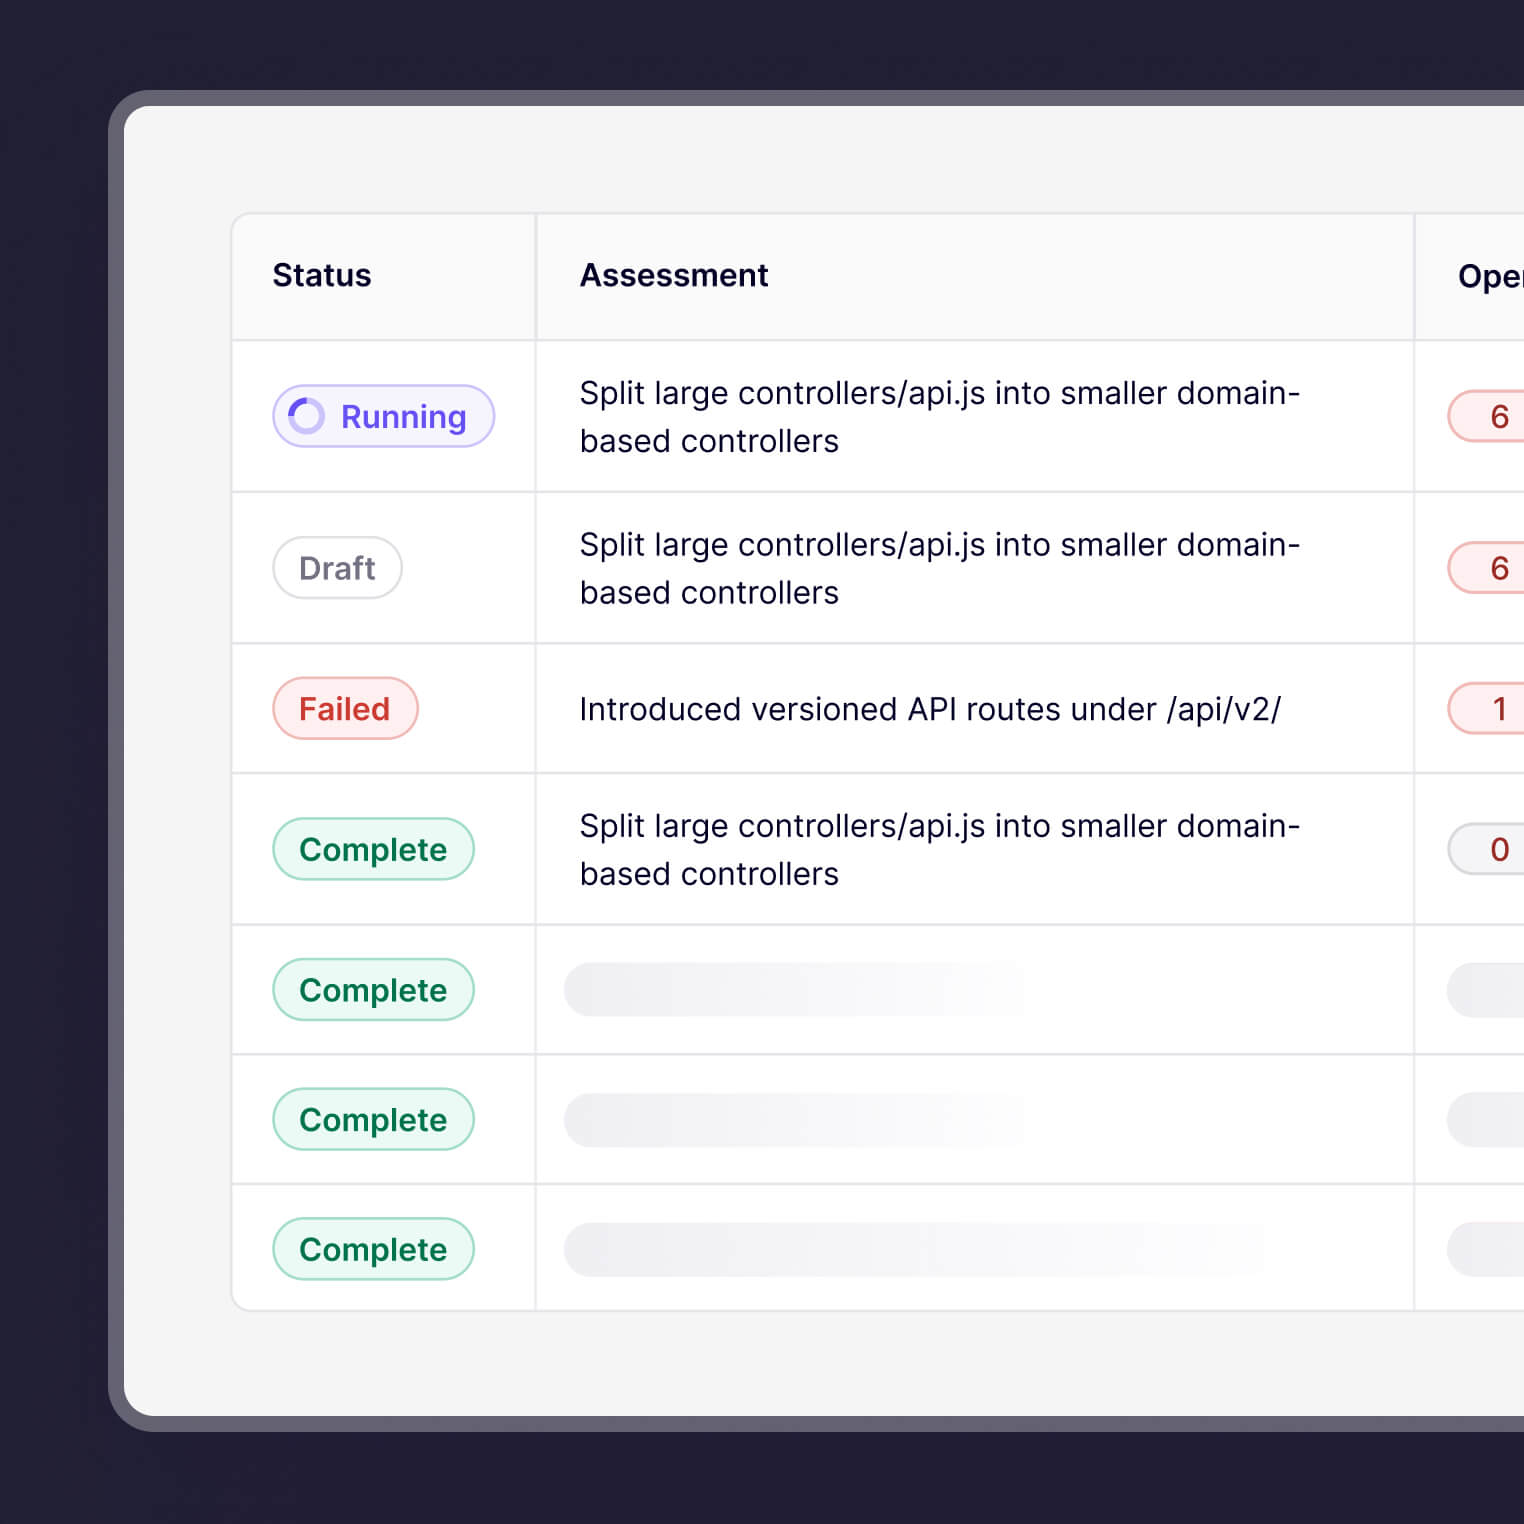
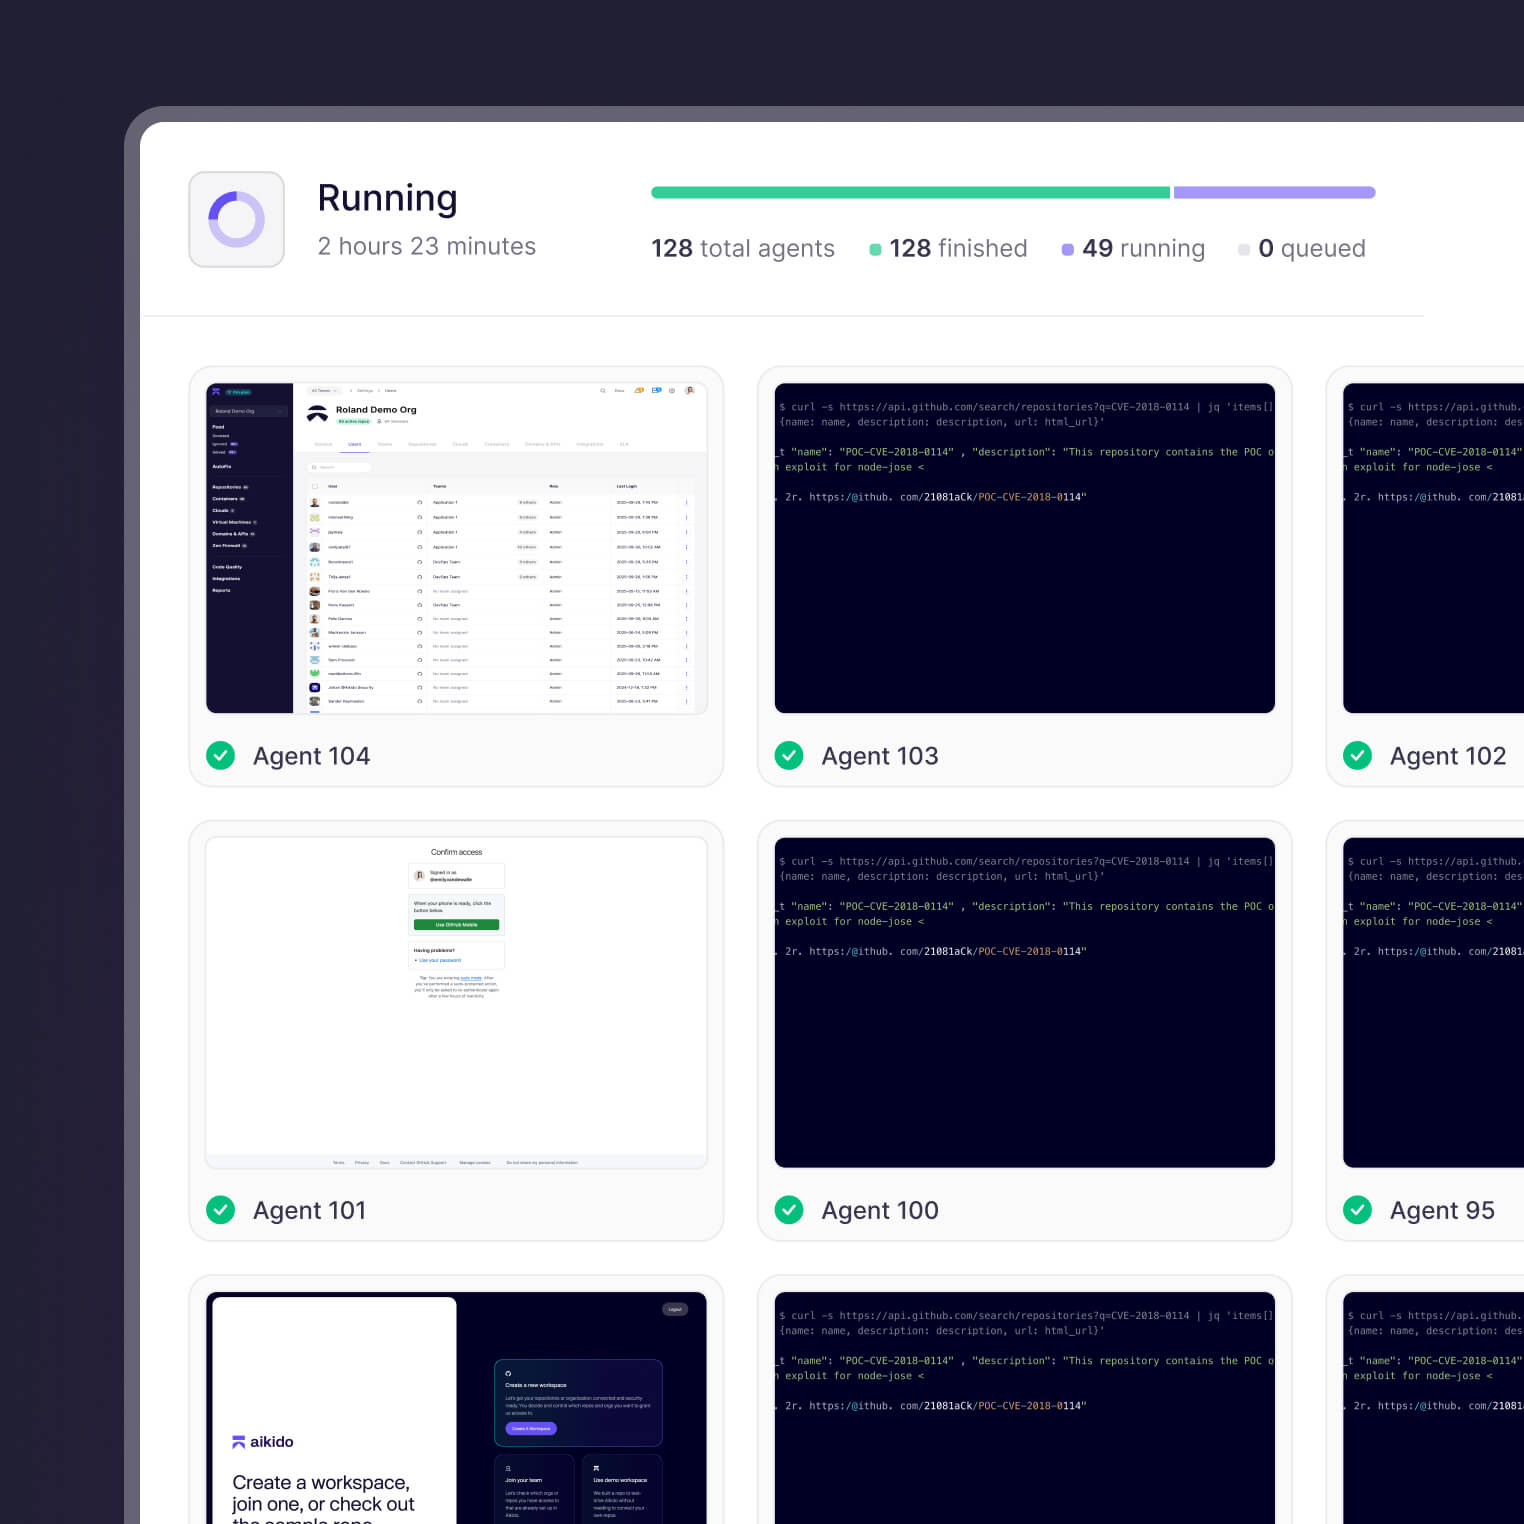
Somete tu aplicación en producción a pruebas de penetración desde todos los ángulos con la ayuda de cientos de agentes.
Agentes de IA autónomos que superan a los humanos a la velocidad de una máquina. Valida la explotabilidad real con tráfico real, incluyendo dominios, usuarios autenticados y puntos finales detectados mediante rastreo.
Protege tu aplicación contra Mythos
Conecta un repositorio para descubrir qué encuentran los agentes de razonamiento en tu código fuente.
O deja que cientos de agentes de IA ataquen tu aplicación en producción.



Son dos preguntas distintas.
Son dos herramientas distintas.
«¿Se puede aprovechar este código antes de su lanzamiento?»
«¿Alguien podría aprovechar mi aplicación de running en este mismo momento?»
Preguntas frecuentes sobre Claude Mythos

- La IA aumenta la velocidad y la capacidad de ambas partes, pero no da automáticamente ventaja a los atacantes.
- Los defensores siguen teniendo la ventaja definitiva, ya que disponen de todo el contexto del sistema (código, comportamiento en tiempo de ejecución, límites), mientras que los atacantes actúan con una visibilidad limitada.
- Evaluamos y comparamos continuamente todos los modelos nuevos. Los modelos más potentes se integran en nuestros flujos de trabajo allí donde aportan valor, pero ningún modelo es el mejor en todo.
- El valor reside en la coordinación y el sistema de control, no solo en la elección del modelo.
- La detección se convertirá en un producto básico, pero el cuello de botella simplemente se desplazará.
- Cuantos más hallazgos haya, más ruido habrá. Las plataformas que triunfen serán aquellas que realmente actúen: validando, priorizando y solucionando el mayor número posible de problemas en sistemas reales sin ralentizar el trabajo de los desarrolladores.
- Sí, supone un auténtico avance, sobre todo a la hora de analizar sistemas complejos como los navegadores y los sistemas operativos, pero, ante todo, cambia la escala de los descubrimientos, en lugar de reinventar por completo el campo.
- El principal cambio es el aumento del volumen de vulnerabilidades, de los CVE publicados y de la rapidez con la que se pasa del descubrimiento a la explotación. Sin embargo, las herramientas de « SAST » basadas en IA que funcionan con los marcos adecuados ya son muy eficaces, ya que ofrecen hasta 10 veces más resultados que los métodos tradicionales de « SAST ».
- No necesariamente. Cuando la, que es objeto de numerosas auditorías,
curlMythos analizó el código fuente; en un primer momento, el modelo afirmó haber detectado cinco vulnerabilidades «confirmadas». - Tras una revisión realizada por expertos, esta lista se redujo a una única vulnerabilidad de baja gravedad, un error estándar y tres falsos positivos.
- Otras herramientas de IA, como AISLE y ZeroPath, ya habían dado lugar a cientos de correcciones de errores en
curlantes de esto, lo que demuestra que la IA existente SAST ya es muy competitiva.
- Ejecutar un único modelo de gran tamaño en todo el código fuente resulta lento y económicamente inasequible.
- En el caso de una empresa con 10 000 empleados, la propia Claude calculó que ejecutar los tokens de Mythos AI de forma nativa costaría aproximadamente 52 millones de dólares al año.
- Además, basarse en un solo modelo no es la mejor opción, ya que cada modelo se adapta de forma específica a tareas distintas.
- Un modelo en bruto sin la infraestructura necesaria no es, en la práctica, más que una herramienta de investigación.
- Para ponerlo en práctica se necesita un «sistema de control» que proporcione el contexto de caja abierta adecuado (para que la IA sepa qué hacer) y una «estructura de apoyo» que permita a la plataforma incorporar diferentes modelos a medida que la tecnología evoluciona.
- Además, la carga de trabajo debe estructurarse en distintas fases de ejecución: detección, validación, explotabilidad y corrección.
- A medida que las capacidades de detección se extiendan y se integren en plataformas cada vez más amplias, el volumen de resultados y de ruido se disparará.
- El principal cuello de botella pasará definitivamente de limitarse a detectar problemas a validarlos, priorizarlos y solucionarlos en entornos de producción. Las herramientas de seguridad que triunfen serán aquellas centradas en la capa de ejecución, que ayuden a los desarrolladores a implementar correcciones de forma fluida y sin complicaciones.
- Para estar «preparado para Mythos» es necesario dejar de lado los análisis puntuales y optar por pruebas continuas de las aplicaciones.
- Las organizaciones deben prepararse para una avalancha de CVE y actualizaciones de dependencias obteniendo una visibilidad clara de sus microservicios y estableciendo ciclos de aplicación de parches más estrictos.
- El objetivo es crear flujos de trabajo automatizados que reduzcan drásticamente el tiempo que se tarda en pasar de la detección de una vulnerabilidad a la implementación de una solución.
- Echa un vistazo a nuestro « https://www.aikido.dev/blog/mythos-ready-checklist»
- No, pero el mercado se orientará hacia herramientas que ofrezcan una ejecución continua. Aunque el « SAST » tradicional sin IA pueda perder relevancia, las soluciones basadas en IA para la « SCA » y la auditoría continua del código cobrarán mayor importancia.
- Las plataformas que utilizan IA pueden aprovechar modelos actuales como el GPT 5.5 para ofrecer resultados de la misma calidad que los que ofrece Mythos en la actualidad, y están diseñadas con la estructura necesaria para integrar sin problemas modelos más potentes a medida que estén disponibles.