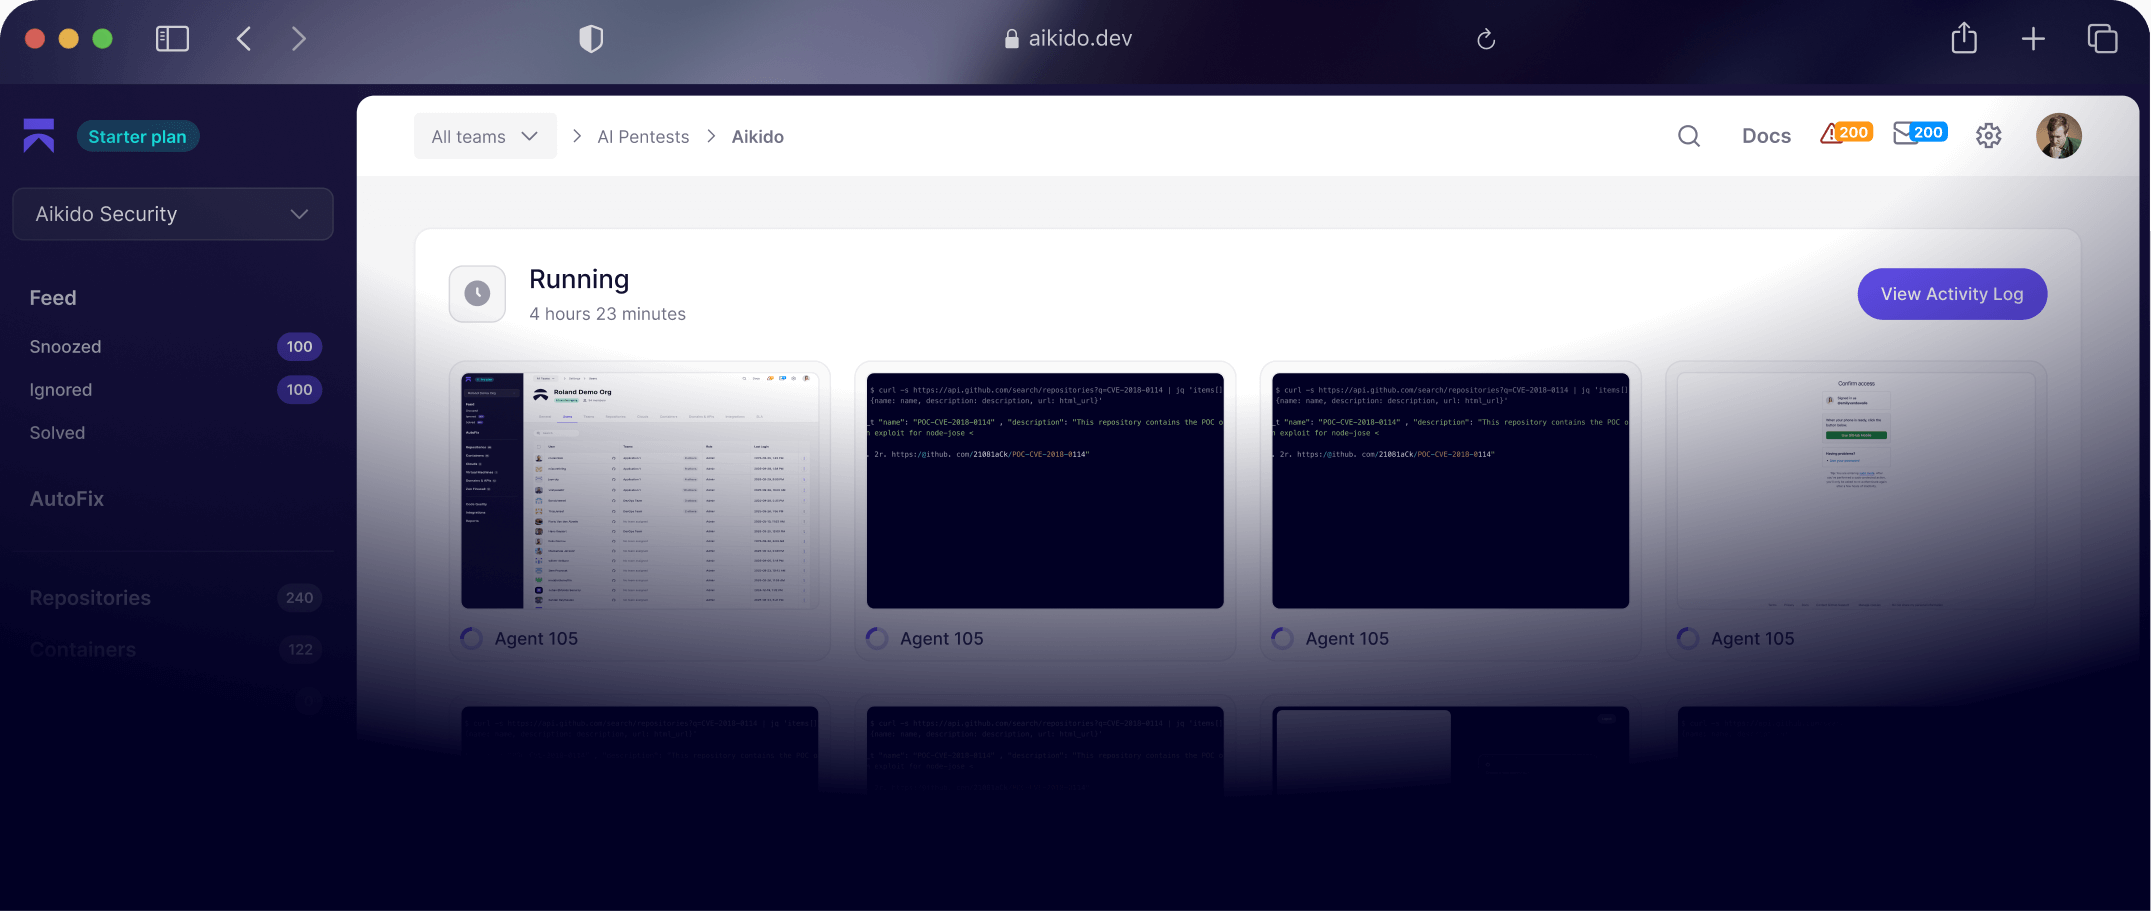
Obtenga un pentest de IA, hoy mismo.
Agentes de IA autónomos que piensan como hackers y se mueven a la velocidad de una máquina.
Obtenga un informe en PDF completo, listo para SOC2 e ISO27001, en horas. Autoservicio.





Aikido Attack: El futuro del pentesting
Pruebas de penetración automatizadas que combinan la creatividad humana con la velocidad de la máquina. Detecte, explote y valide vulnerabilidades en toda su superficie de ataque, bajo demanda.
Cómo funciona

Descubrimiento
Cuando comienza el pentest, se mapean las características y los endpoints de las aplicaciones.
Explotación
Cientos de agentes se despliegan en esas funcionalidades y puntos finales, cada uno profundizando y centrándose en su vector de ataque.
Validación
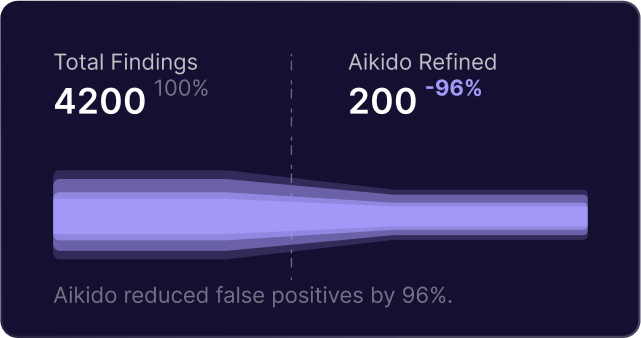
Para cada hallazgo, se realiza una validación adicional para evitar falsos positivos y alucinaciones.
Cómo se compara Aikido con AWS Security Agent
Aikido utiliza precios transparentes basados en créditos. Autoservicio. Créditos gratuitos para pruebas piloto.
Los pentests de Aikido encuentran 4 veces más vulnerabilidades en comparación con AWS Security Agent.


Características
Pruebas bajo demanda
Lanzamiento en minutos, no en semanas. Validación continua. Prueba las correcciones al instante. Informe completo en días.
Pentests de caja blanca, caja gris y caja negra impulsados por IA
Desde la indexación de código hasta el mapeo de superficie, los agentes unifican las pruebas de caja blanca, gris y negra, enriquecidas por el contexto interproducto de Aikido.

Prevención de falsos positivos y alucinaciones
Para cada hallazgo, se realiza una validación adicional para evitar falsos positivos y alucinaciones.
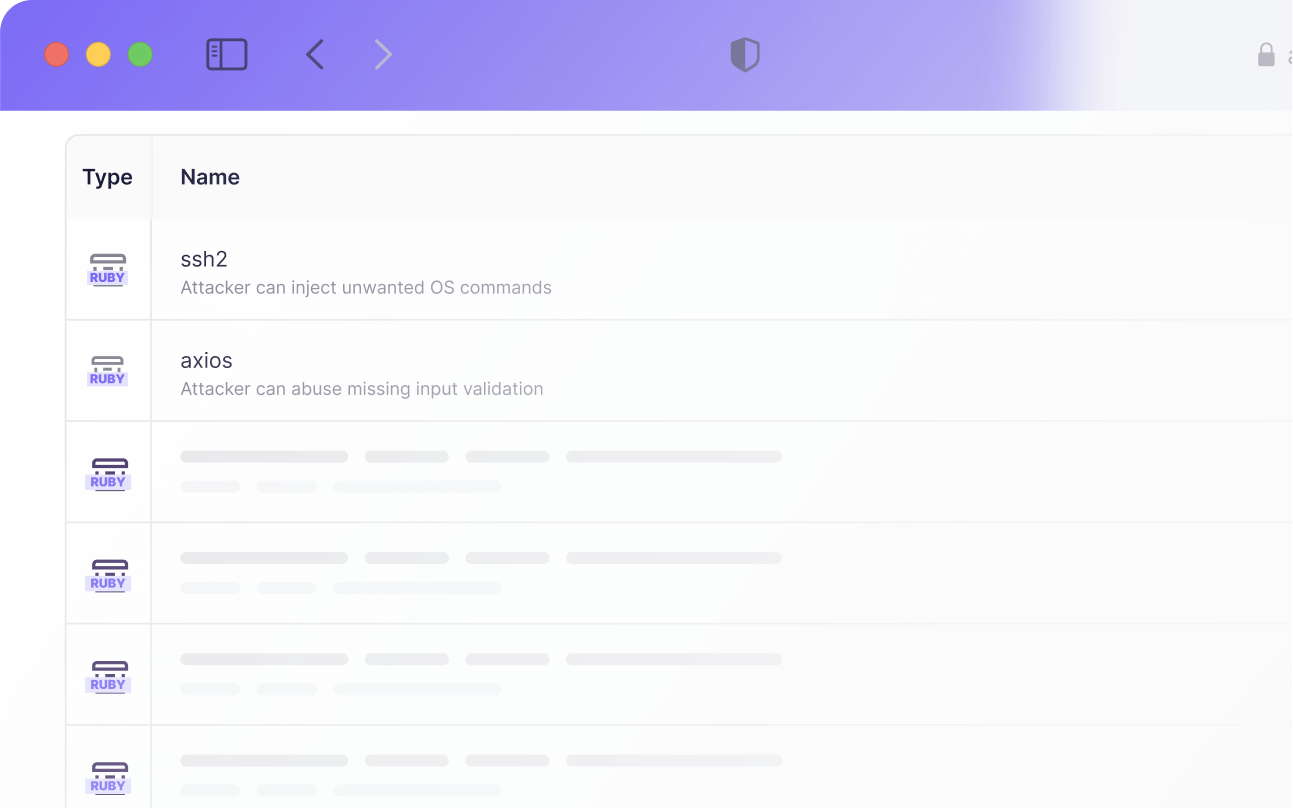
Informe Listo para Auditoría
Un dossier completo, con calidad de auditoría (SOC2, ISO27011, etc.), equivalente a un pentest manual, con evidencias, pasos de reproducción y guía de remediación para la certificación.

Prueba tu aplicación hoy
Realiza un pentest en minutos, no en meses.
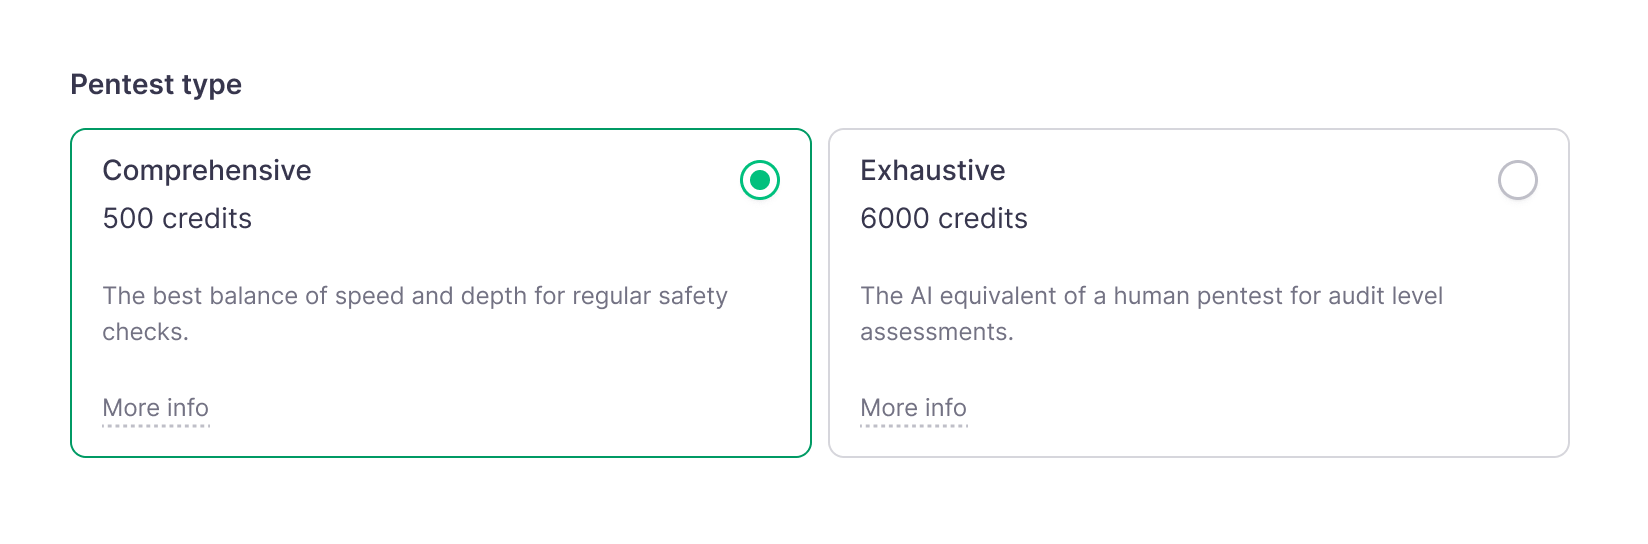
Pentest de primer nivel, precio de tarifa plana.
Informe completo en PDF para SOC 2 e ISO 27001
Una aplicación, un conjunto de API
Informe completo en PDF para SOC 2 e ISO 27001
La cobertura se adapta a su aplicación
Cómo se calcula un pentest optimizado

Informes continuos y hallazgos en tiempo real
Siempre activo, se escala con sus lanzamientos
Características
Pentests de caja blanca, caja gris y caja negra impulsados por IA
Prevención de falsos positivos y alucinaciones
Pruebas bajo demanda
Informe Listo para Auditoría
Cómo funciona
Cuando comienza el pentest, se mapean las características y los endpoints de las aplicaciones.


Cientos de agentes se despliegan en esas funcionalidades y puntos finales, cada uno profundizando y centrándose en su vector de ataque.
Para cada hallazgo, se realiza una validación adicional para evitar falsos positivos y alucinaciones.
No esperes semanas por un pentest
Ejecuta un Pentest de IA ahora y obtén resultados accionables en minutos, no meses.
Con la confianza de los desarrolladores, verificado por los equipos de seguridad.