

Pull requests que no interrumpen tu compilación
Dependabot te actualiza a la siguiente versión corregida, incluidos los cambios que rompen la compatibilidad. Aikido Libraries parchea las CVE en la versión que ya usas, por lo que la PR siempre es segura de fusionar.
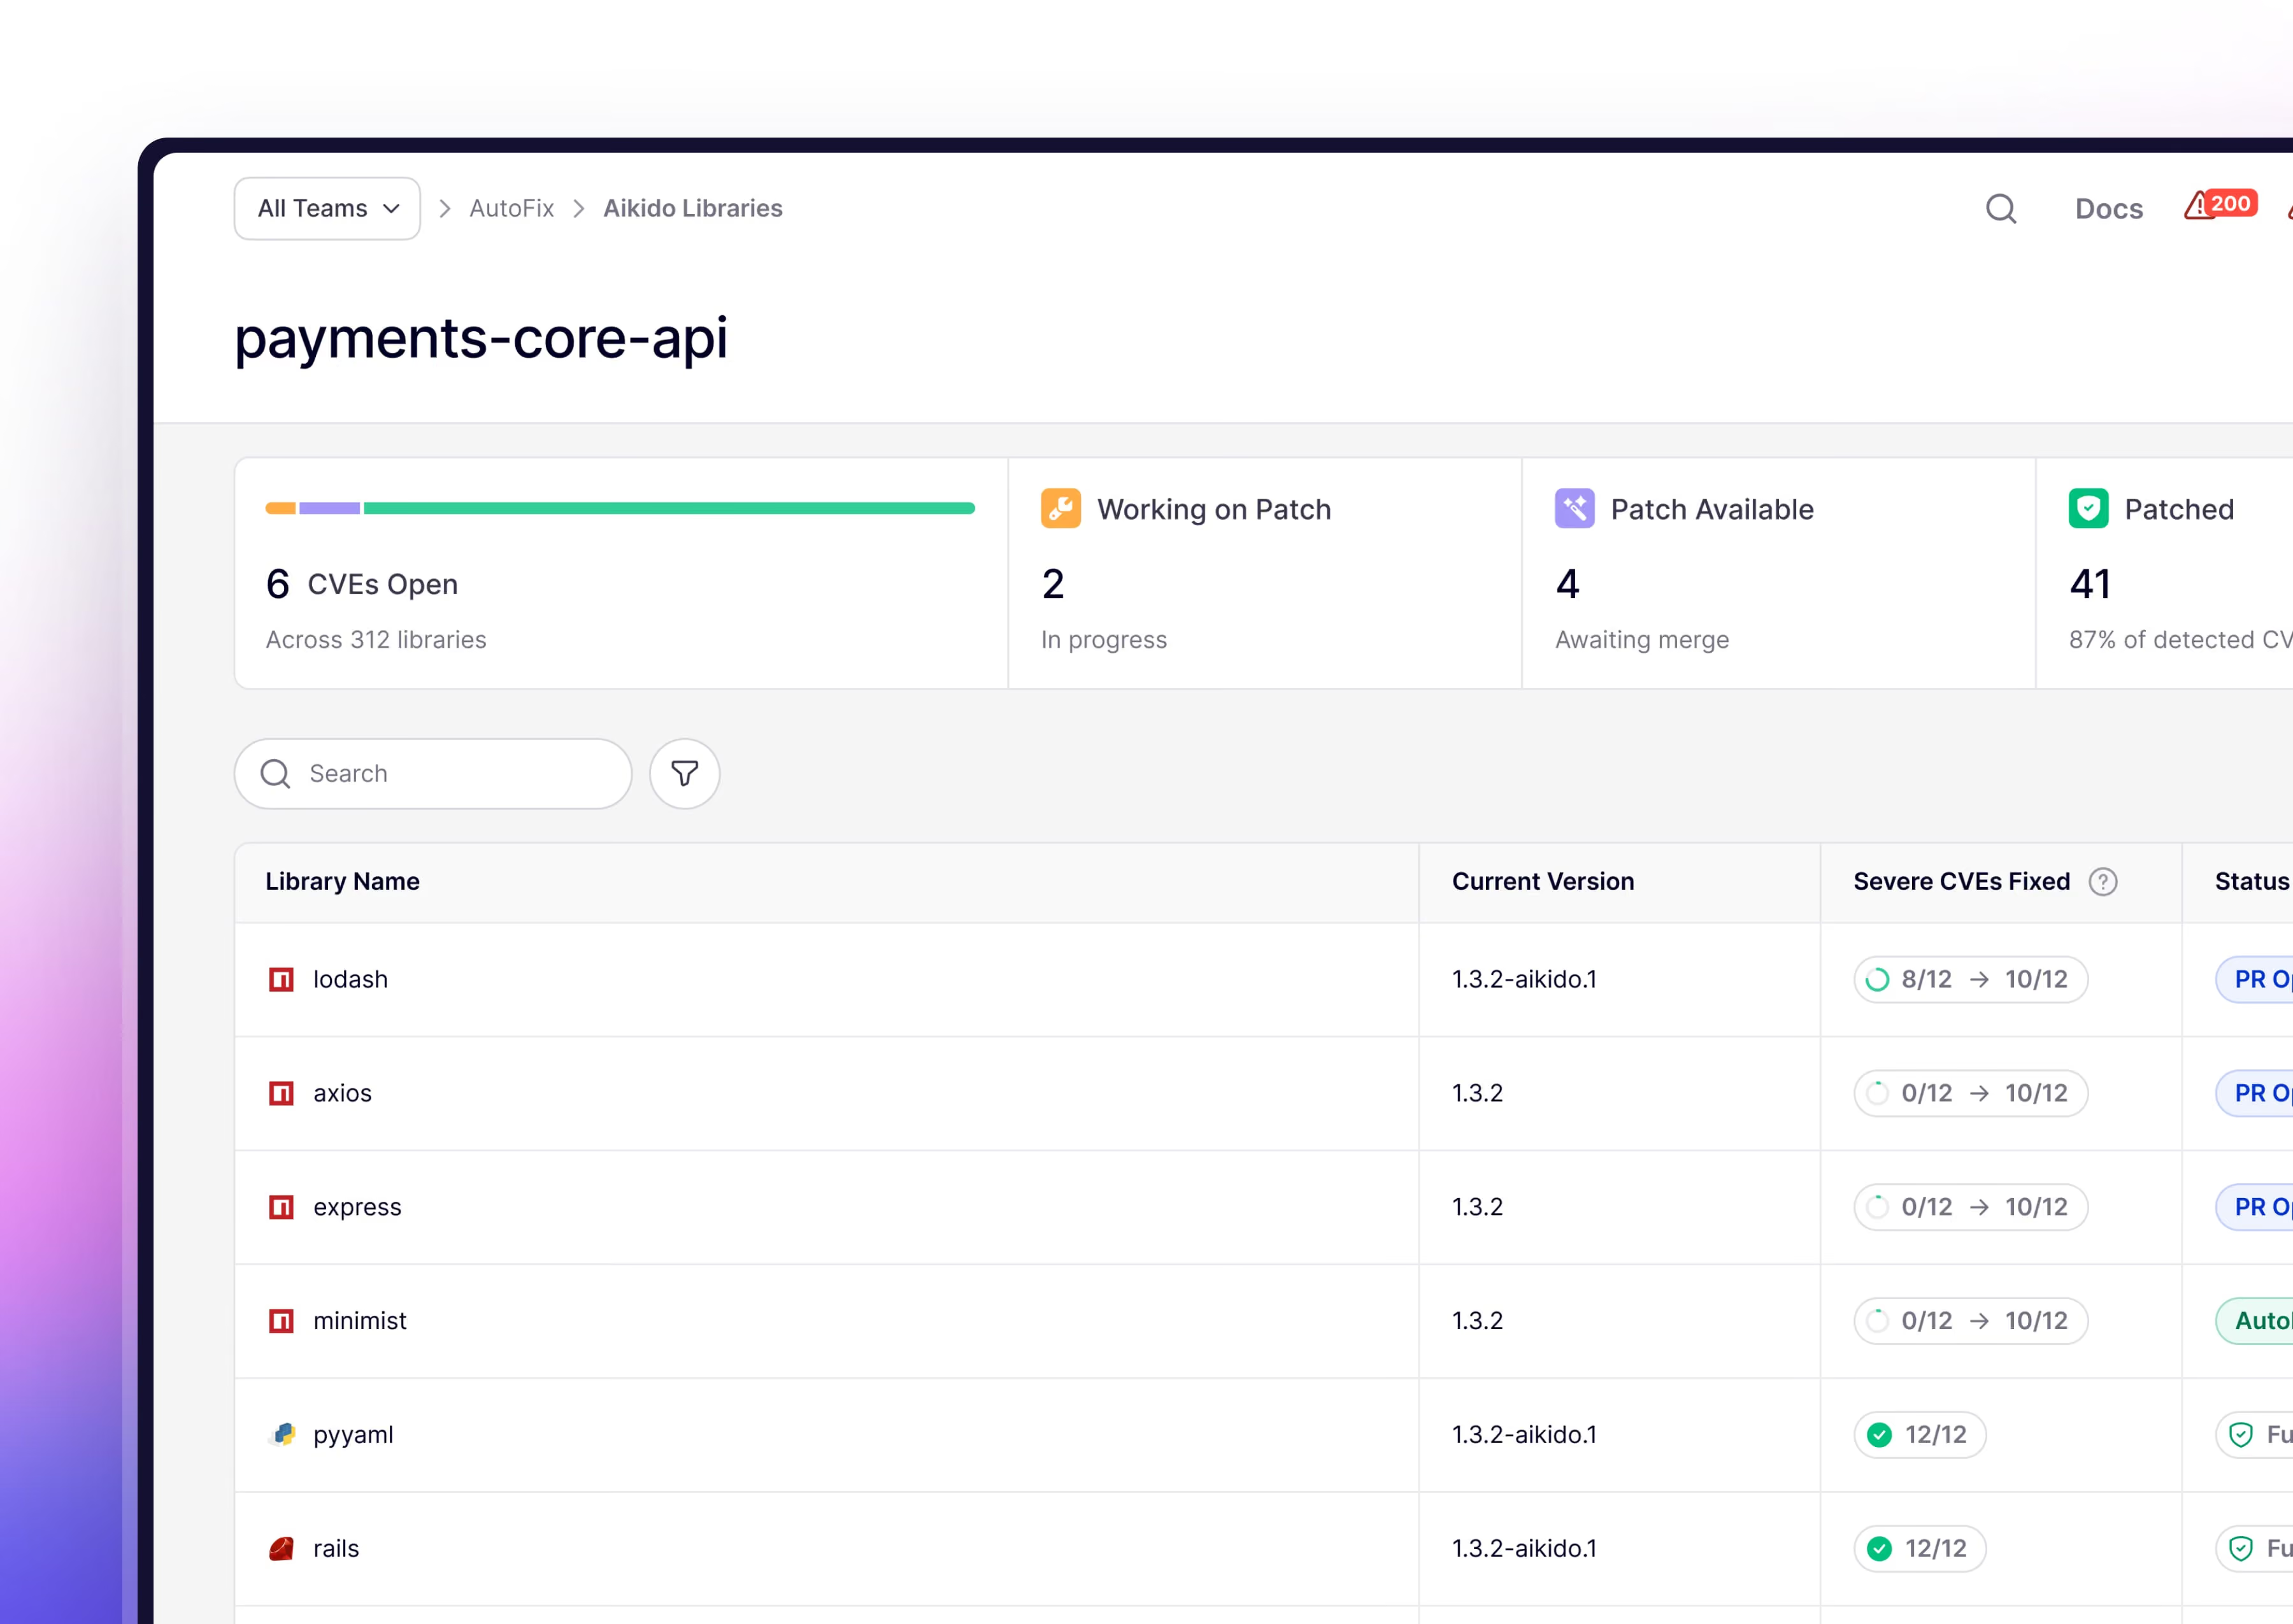





Una dependencia parcheada no equivale a una aplicación segura.
Cerrar un CVE no significa que tu software sea seguro. Aikido protege todo tu SDLC, desde el código hasta la nube y el entorno de ejecución.
Encuentra vulnerabilidades en tu código
Corrige vulnerabilidades antes de que se desplieguen
Protege tus dependencias
Cierra las brechas en la cadena de suministro antes de que sean explotadas
Protege cloud y runtime
Corrige las configuraciones erróneas antes de que causen una brecha
Demuestra qué es explotable
Sabe qué es realmente explotable, antes de que lo hagan los atacantes
Aikido vs. Dependabot


Dependabot te obliga a elegir entre cambios que rompen la compatibilidad o vulnerabilidades.
Te obliga a actualizar
Dependabot incluye el incremento de versión más pequeño que resuelve el CVE, pero sigue siendo un cambio de versión que puede incluir modificaciones incompatibles.
Incluye más que solo la corrección
Los PRs de Dependabot incluyen la versión del mantenedor, con cualquier cambio incompatible que esto conlleve
El resto se queda sin escanear
Dependabot se detiene en los paquetes que instalas. Tu propio código, secretos, contenedores y configuración de la nube se quedan sin cobertura, por lo que cada uno necesita su propia herramienta.
Aikido Libraries hace más que simplemente cambiar la versión
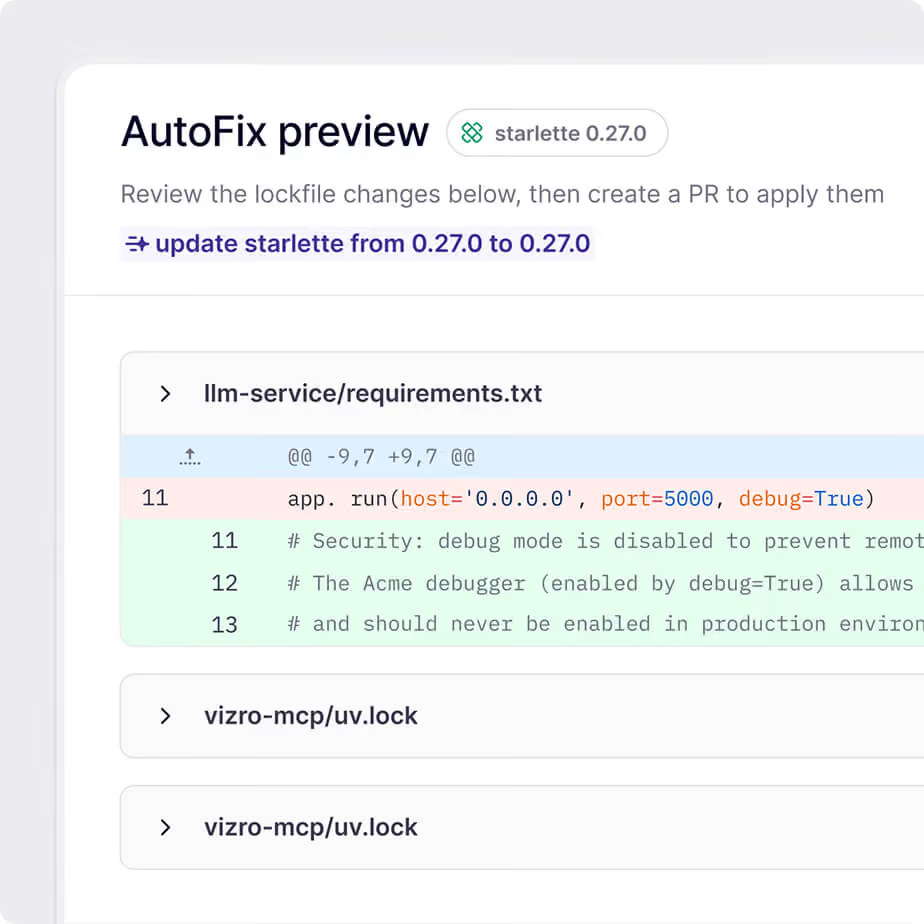
Mismo paquete, misma cadena de versión, misma API
Aikido aplica retroactivamente la corrección del CVE en tu versión exacta fijada. Un sufijo +aikido identifica el parche (un guion para npm, por lo que multer 1.4.5-lts.1 pasa a ser 1.4.5-lts.1-aikido.1)
Misma cadena de versión
Misma API pública
Sin código que reescribir
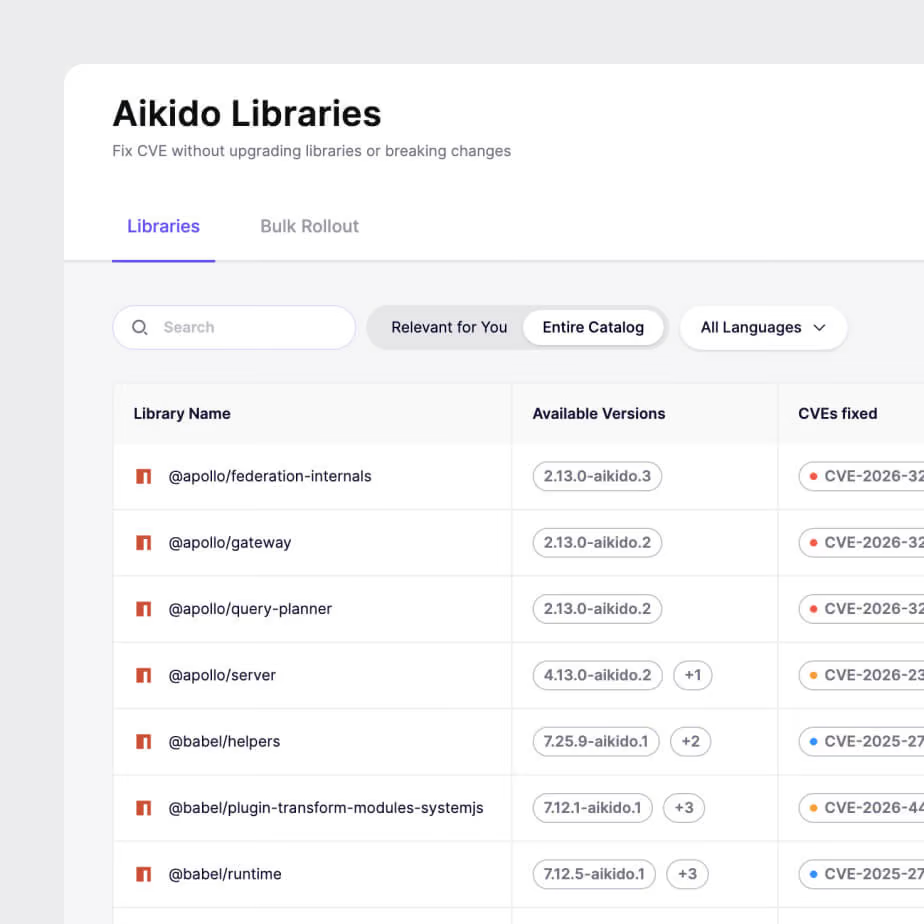
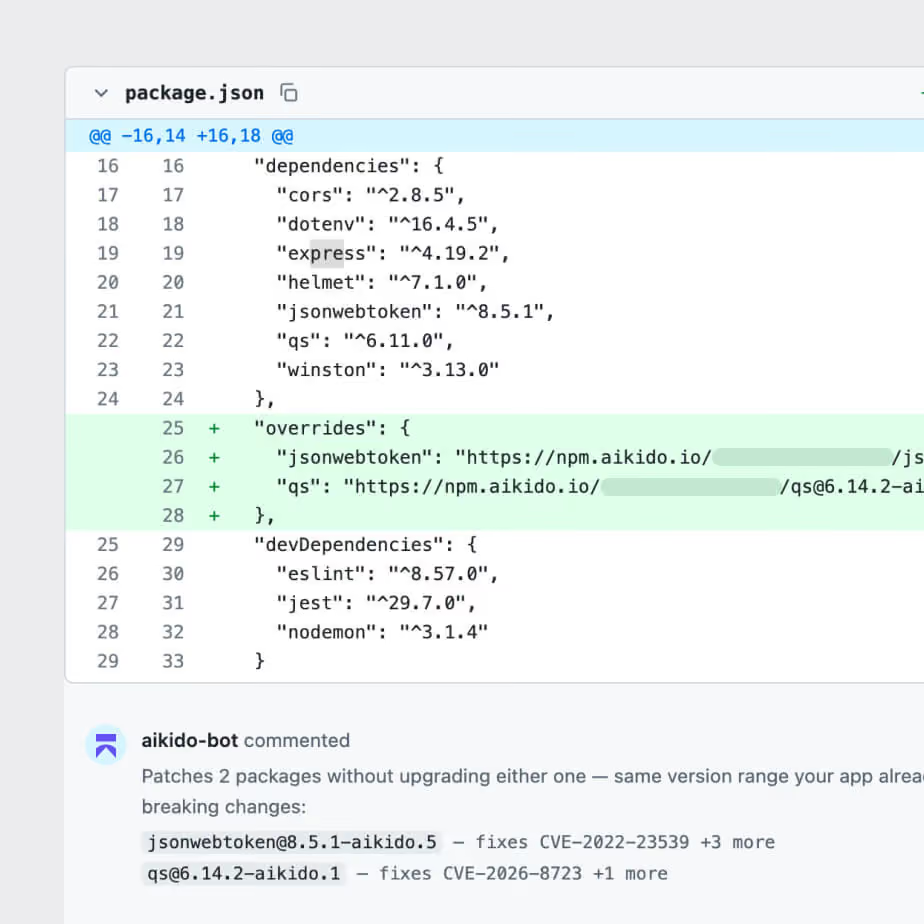
Una PR diaria, no una nueva PR por cada aviso
Configúralo una sola vez. Aikido fija automáticamente cada paquete vulnerable de tu conjunto protegido a su variante parcheada, incluidos los CVE descubiertos después de activarlo.
Protección continua
Sin necesidad de retriaje de la misma dependencia
Cubre los CVE descubiertos recientemente
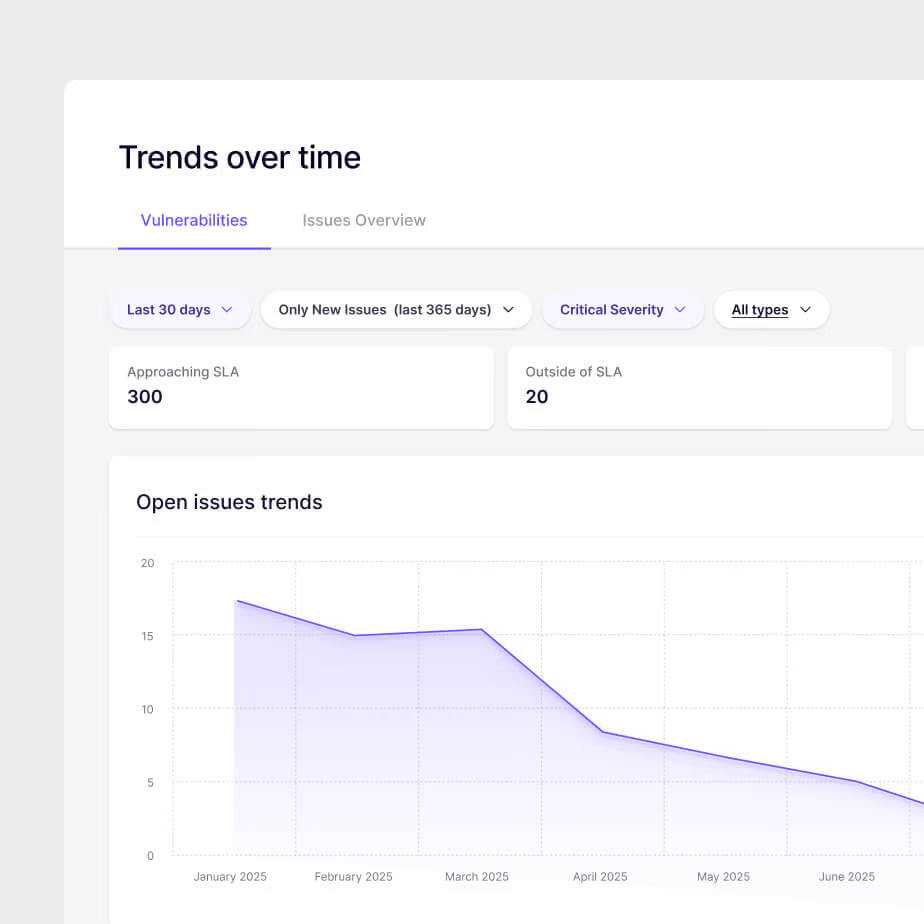
Elimina el backlog, no solo la alerta de hoy
Cada dependencia con una variante segura se soluciona de la misma manera y con el mismo ritmo. Los equipos dejan de reabrir la misma conversación sobre CVE en cada sprint.
Se aplica en todo tu conjunto protegido
Libera tiempo de ingeniería para el trabajo de la hoja de ruta
Sin tickets repetidos para CVE que ya has cerrado

“Aikido permitió a nuestros ingenieros volver a lo que mejor saben hacer: construir sistemas de defensa avanzados, sin empantanarse en la limpieza de CVEs. Nos ha ayudado a ganar proyectos, generar confianza y adelantarnos al calendario.”
Sam StentonJefe de DevOps y Plataforma, SiXworks

“El tiempo más rápido en el que solucionamos una vulnerabilidad fue de solo 5 segundos después de su detección. Eso es eficiencia.”
Aufar SukmajayaDesarrollador Back End



Por qué los equipos eligen Aikido en lugar de Dependabot
Sin actualizaciones obligatorias
Parchea el CVE sin tocar la superficie de tu API ni tu suite de pruebas
Seguridad en todo el SDLC
Detecta vulnerabilidades en el código, dependencias, cloud y runtime, no solo en el grafo de dependencias.
Demuestra qué es explotable
Confirma qué vulnerabilidades son realmente alcanzables para que los equipos solucionen lo importante, no lo teórico.
Fusiona tu corrección. Omitre la migración.
Aikido soluciona vulnerabilidades en las dependencias que ya ejecutas, no solo en aquellas que estás dispuesto a actualizar.