De un vistazo
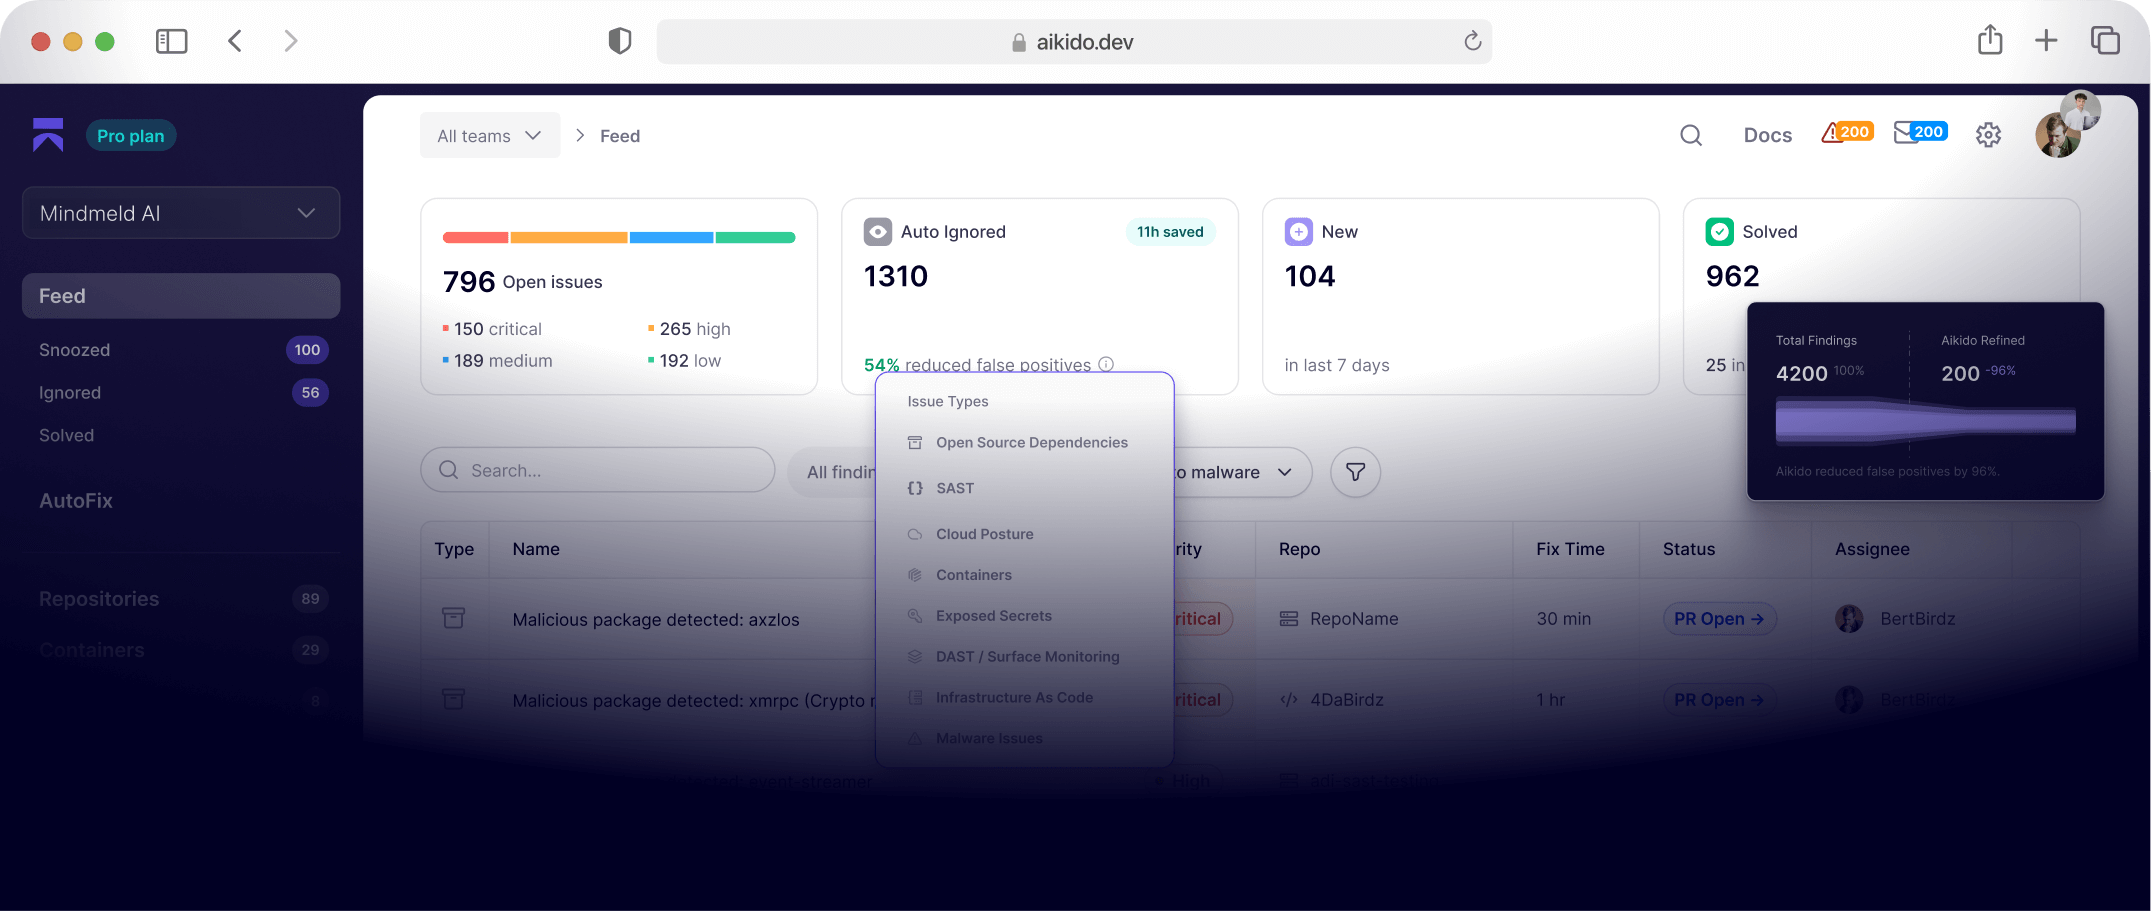
- Conectó Aikido directamente al código fuente en GitHub, GitLab y Azure DevOps, iniciando los análisis de inmediato y sin necesidad de orquestar pipelines
- Proporcionó cobertura de seguridad en todos los equipos de la organización, incluidos aquellos incorporados a través de adquisiciones
- Redujo a segundos la comprobación de exposición a vulnerabilidades de día cero en toda la infraestructura
- Permitió que los desarrolladores se incorporasen por sí mismos con su cuenta de control de código fuente existente y gestionasen sus propias incidencias
- Rastreó los hallazgos, incluidos los problemas dentro de contenedores, hasta llegar al archivo exacto en el repositorio
- Migró desde Black Duck sin una transición compleja
- Construyó un agente de IA sobre la API de Aikido que busca en la infraestructura y genera un informe listo para usar
Manteniendo la seguridad al mismo ritmo que el desarrollo de IA
NiCE desarrolla software de experiencia de cliente y delitos financieros para más de 25.000 organizaciones en más de 150 países. Fundada en 1986 y cotizada en el NASDAQ, cuenta con una organización de ingeniería formada por varios miles de desarrolladores repartidos en numerosos productos, y dicha infraestructura sigue creciendo mediante adquisiciones.
Matan Keret ha pasado unos 16 años en NiCE, evolucionando desde desarrollador de software hasta arquitecto principal. Lidera la seguridad de la organización de ingeniería y define su labor en la era de la IA con una sola frase.
"En la era de la IA, debemos permitir que nuestros equipos trabajen como si no tuvieran preocupaciones de seguridad, mientras mantenemos todo bajo control y protegido".
Cumplir con esa prueba a la escala de NiCE es la parte difícil. Escalar cualquier práctica entre varios miles de desarrolladores resulta complejo, y la seguridad aún más.
El desafío
Obtener resultados implicaba orquestar todo
La herramienta anterior de NiCE era Black Duck. Obtener resultados con ella exigía orquestar análisis y ejecutarlo todo a través de pipelines antes de que apareciera cualquier dato. Para una organización del tamaño de NiCE, reorquestar todo eso para cambiar de herramienta era prácticamente inviable, motivo por el cual muchas grandes empresas se quedan con una solución que ya no encaja.
La brecha se hizo más evidente durante una vulnerabilidad de día cero
El coste era más evidente cuando se divulgaba una nueva vulnerabilidad. El equipo no podía confirmar con rapidez qué grupos estaban cubiertos, ya que integrar cada grupo en la herramienta anterior requería tiempo y esfuerzo manual. Cada adquisición hacía que la situación fuera más difícil de controlar.
Por qué NiCE eligió Aikido
Un cambio proactivo, no un rescate
Esto no fue un rescate. NiCE no estaba insatisfecha con Black Duck. El contrato estaba a punto de finalizar, el equipo se adentraba en el desarrollo con IA y, tras tres años con la misma herramienta, decidieron ver qué más había disponible en el mercado.
"El contrato terminaba y pensamos que probablemente ahora habría cosas más nuevas y mejores ahí fuera. Así que echamos un vistazo".
Hallazgos en los que el equipo podía confiar
En la prueba de concepto, el equipo comparó los hallazgos en repositorios reales (uno basado en cloud y otro más on-premise) y valoró la precisión de Aikido por encima de la herramienta que utilizaban. El malware se muestra en su propia vista en lugar de mezclarse con todo lo demás, y los componentes obsoletos (end-of-life) se señalan con claridad, dos aspectos que la herramienta anterior no resolvía bien.
Un equipo de producto ágil
El equipo detrás del producto destacó tanto como la propia plataforma.
"El equipo en sí me sorprendió. Abrimos un canal y, cuando encontrábamos incidencias, las reconocían y solucionaban muy rápido. Eso está a otro nivel".
Conexión directa con los repositorios
Aikido se conecta directamente a los repositorios fuente en GitHub, GitLab y Azure DevOps, y los análisis comienzan de inmediato. Ese cambio es lo que hizo que la herramienta fuera viable a la escala de NiCE, ya que eliminó el trabajo de orquestación que había hecho que cambiar de solución pareciera imposible.
Dado que las dependencias se leen de los archivos reales del proyecto, el equipo puede rastrear cualquier hallazgo hasta el lugar exacto del que proviene. Matan describe cómo respondió a un desarrollador que dudaba de un resultado.
"Alguien dice que cree que no usamos una librería. Abro el repositorio, hago clic en reachability y muestra el archivo exacto en GitHub. Puedo decirles: no, está aquí, en vuestro repositorio. No viene de ninguna otra parte".
Los contenedores reciben el mismo trato. NiCE ejecuta la mayoría de sus contenedores en ECR en AWS, y vincularlos a los repositorios fuente facilita ver dónde se encuentra realmente un problema en un contenedor. Con la herramienta anterior, las imágenes base y las propias imágenes de los equipos se escaneaban juntas y se mezclaban, por lo que los desarrolladores no podían saber qué debían corregir ellos. Conectarse a los repositorios separó ambos elementos.
Desarrolladores que se incorporan de forma autónoma
El proceso de incorporación (onboarding) sigue el mismo patrón. Los desarrolladores inician sesión con su cuenta de control de código existente, visualizan sus repositorios y gestionan sus propias incidencias sin tener que esperar permisos de nadie más. Con el volumen de plantilla de NiCE, eliminar esa dependencia era fundamental.
Hallazgos más limpios sobre los que el equipo puede actuar
La precisión de la prueba de concepto se trasladó al uso diario. Como un hallazgo está vinculado al archivo y la versión reales, requiere menos especulaciones; además, los descubrimientos de bajo valor y bajo riesgo se ignoran automáticamente, lo que permite que el equipo se centre en lo que importa.
Responder a un día cero en segundos
El cambio más evidente se manifiesta cuando surge una nueva vulnerabilidad. El equipo creó un agente de IA sobre Aikido que busca en todo el entorno, accede al control de código conectado y devuelve un informe ya preparado.
"Cuando aparece un día cero, podemos buscar en cada espacio de trabajo en cuestión de segundos y saber exactamente dónde estamos expuestos, si es que lo estamos. Antes no teníamos esa visibilidad".
Esa confianza se extiende a las adquisiciones. Mientras que con la herramienta anterior el equipo no podía confirmar si un nuevo grupo estaba cubierto, ahora la cobertura está garantizada sin necesidad de seguimiento manual.
Hacia dónde se dirige NiCE
NiCE confía en Aikido para el análisis de composición de software, el escaneo de contenedores, el escaneo de licencias, la detección de malware y de fin de vida útil (EOL), el análisis de alcanzabilidad, AutoTriage y el acceso a través de la API y el servidor MCP, y cada producto destaca por sí mismo en su categoría.
La dirección más clara a partir de aquí es el trabajo asistido por IA. El equipo quiere que cada desarrollador acceda a Aikido a través del servidor MCP desde su agente de programación, de modo que el código se compruebe a medida que se crea, y está construyendo un panel de control en Power BI sobre la API de Aikido para informar a toda la organización. La gestión de la postura en la nube, la puntuación EPSS, el seguimiento de SLA y la protección de dispositivos están bajo evaluación.
Veredicto final
El consejo de Matan para otras grandes empresas es directo.
"Si utilizas herramientas tradicionales y tienes la oportunidad de mirar a tu alrededor, haz una comparativa adecuada. Es posible que te sorprendas con lo que encuentres".
Cuando se le pidió que resumiera el impacto en NiCE, se mantuvo fiel al propósito original de la herramienta.
"Nos ayudó a hacer que nuestros flujos de trabajo de desarrollo con IA fueran mucho más seguros y elevó nuestra postura de seguridad en todos nuestros productos".