

Protege tu software desde el primer momento.
La comunidad de startups de Blackbird Ventures disfruta de hasta un 30 % de descuento.





Una plataforma unificada para proteger tu software
Desde el código hasta la nube y el entorno de ejecución, Aikido abarca todas las capas de la seguridad del software moderno. Empieza con el módulo que necesites y ve desbloqueando toda la plataforma a medida que crezcas.
Todas las herramientas de seguridad que necesita una startup
Dependencias, SAST, secretos, contenedores, infraestructura como código, seguridad en la nube, DAST, malware en paquetes y pentesting de IA.
Se configura por completo en unos minutos
Conecta tu repositorio y inicia tu primer análisis en cuestión de minutos. Visualiza solo los resultados que te interesan y corrígelos con un solo clic.
SOC 2 y « cumplimiento de ISO 27001 », ahora más sencillos
Tu primer gran cliente esperará que le ofrezcas todo esto. Aikido se encarga de las comprobaciones técnicas que exigen las normas SOC 2, ISO 27001, el RGPD y NIS2, genera la documentación acreditativa y la sincroniza directamente con Vanta o Drata.
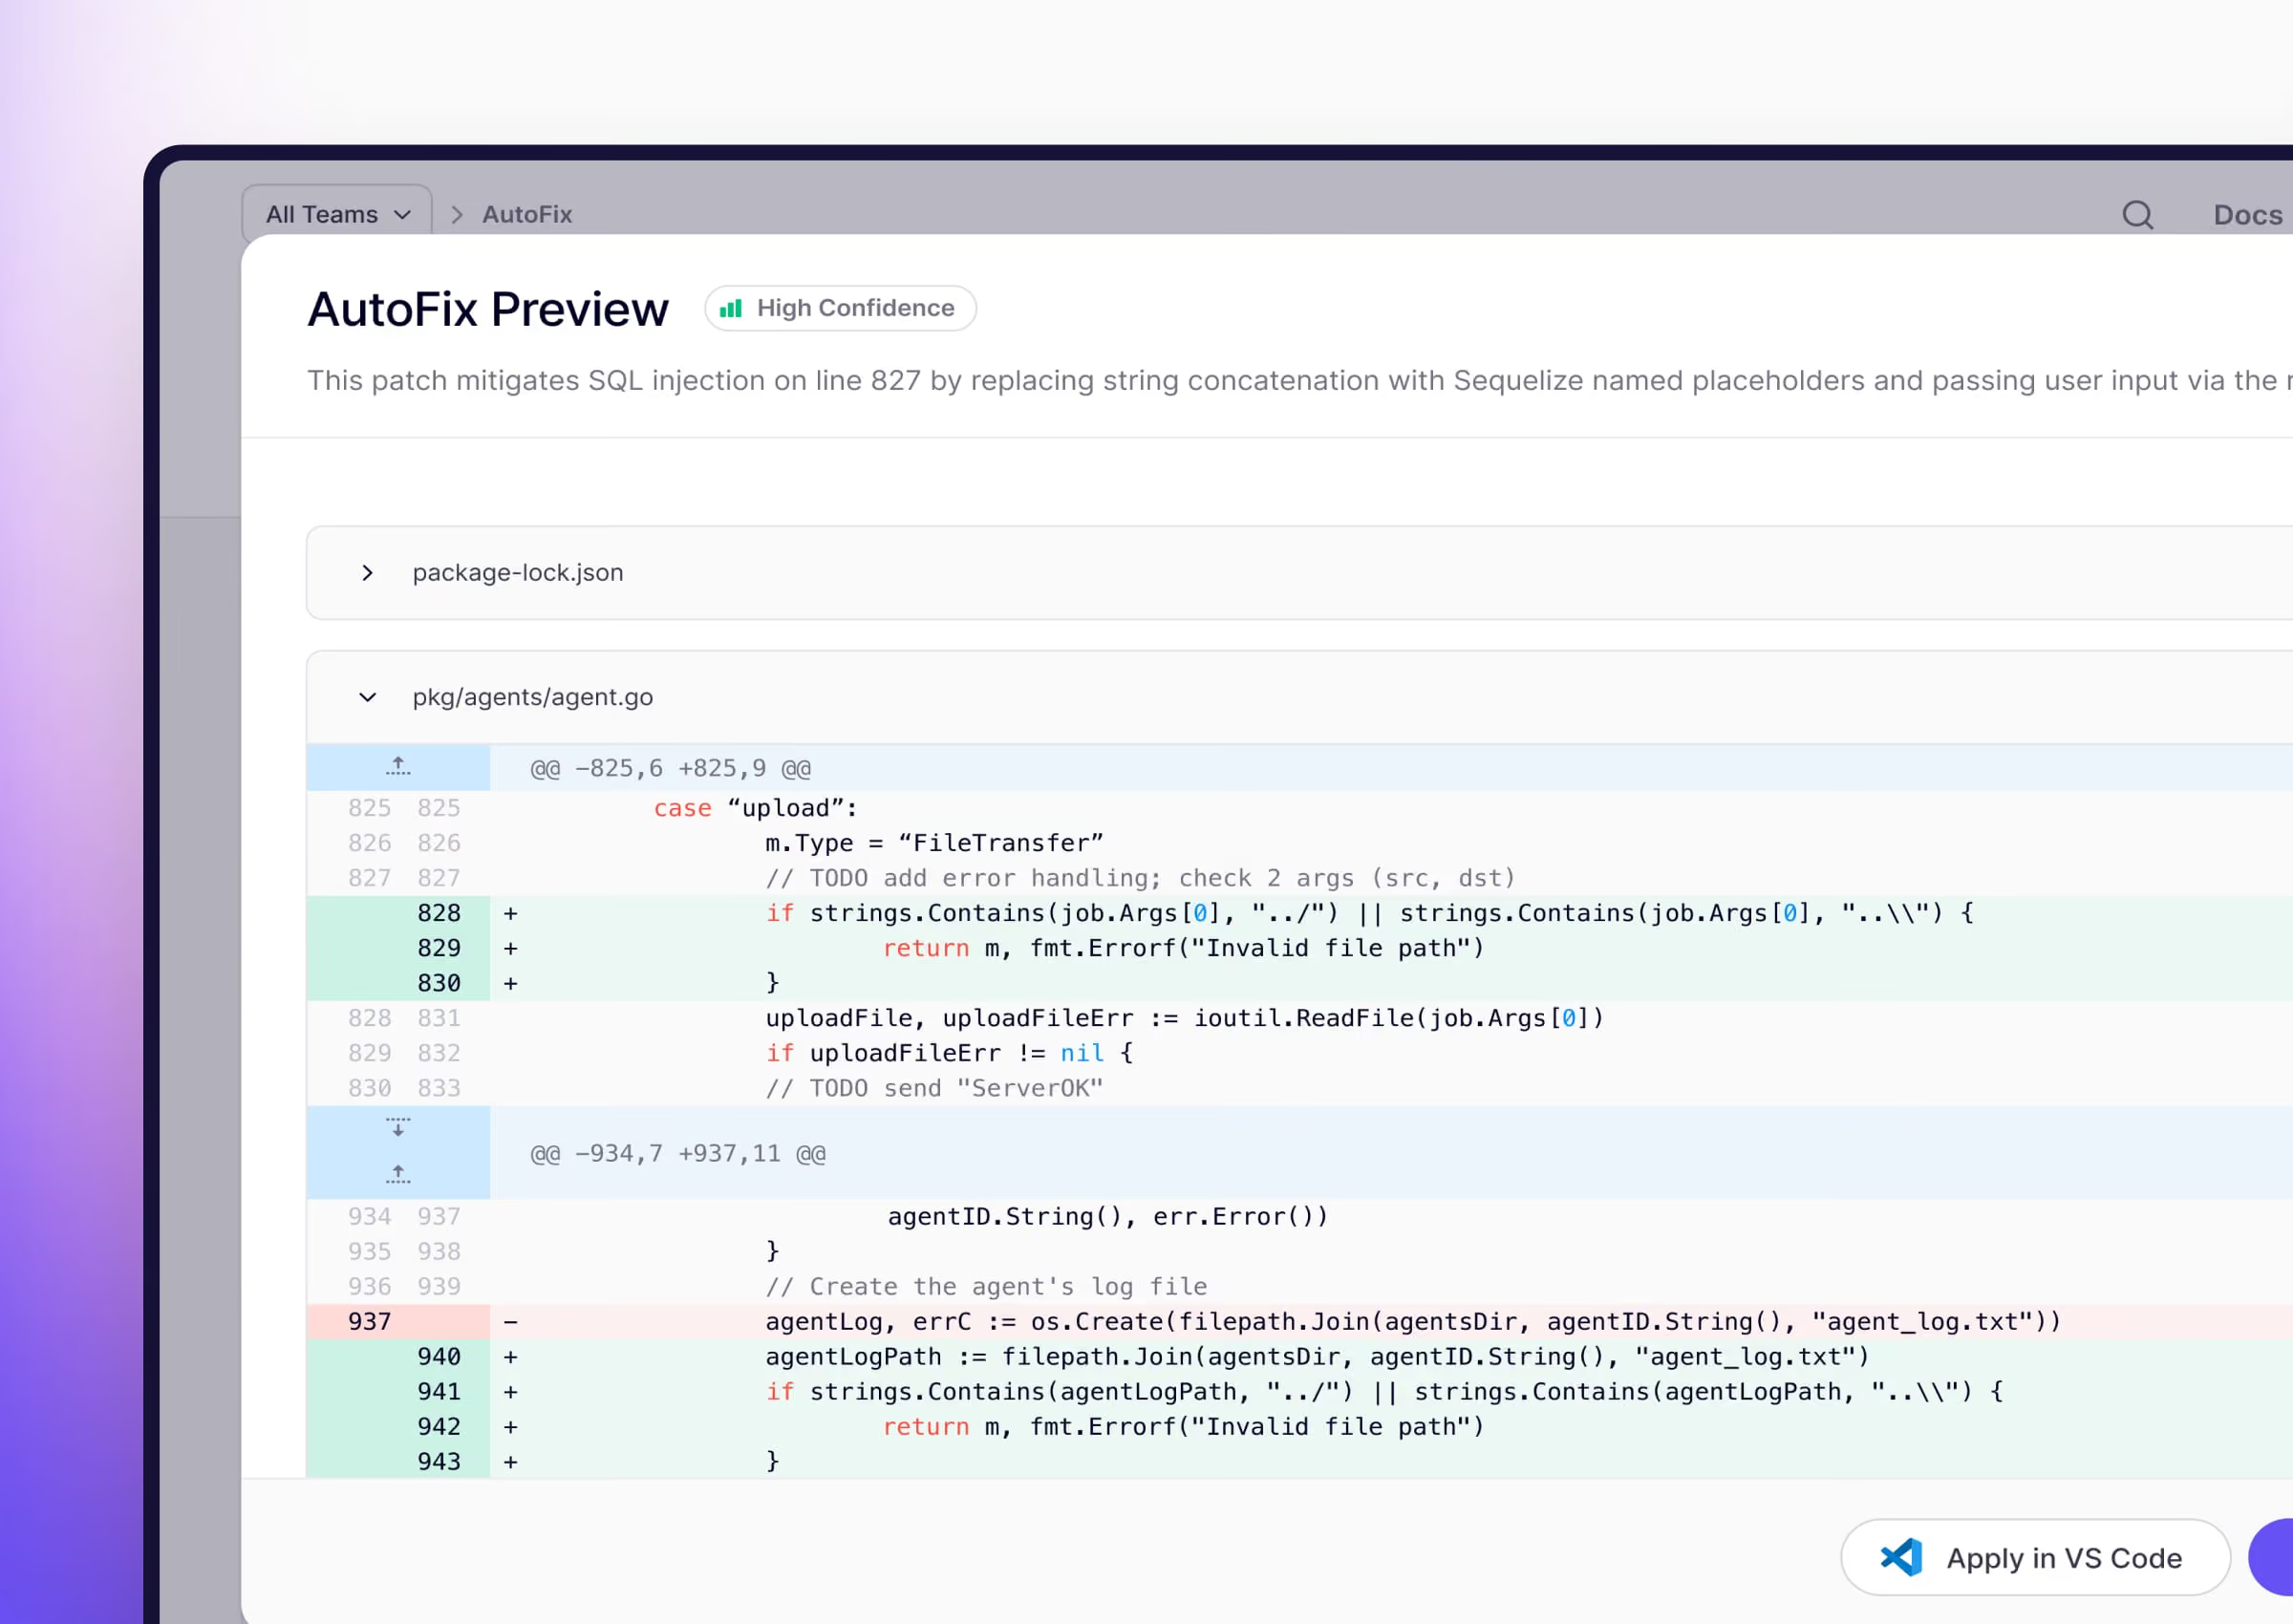
Un sistema de seguridad,desde el código hasta producción.
Implementar el código de forma segura desde el entorno de pruebas hasta el de producción.
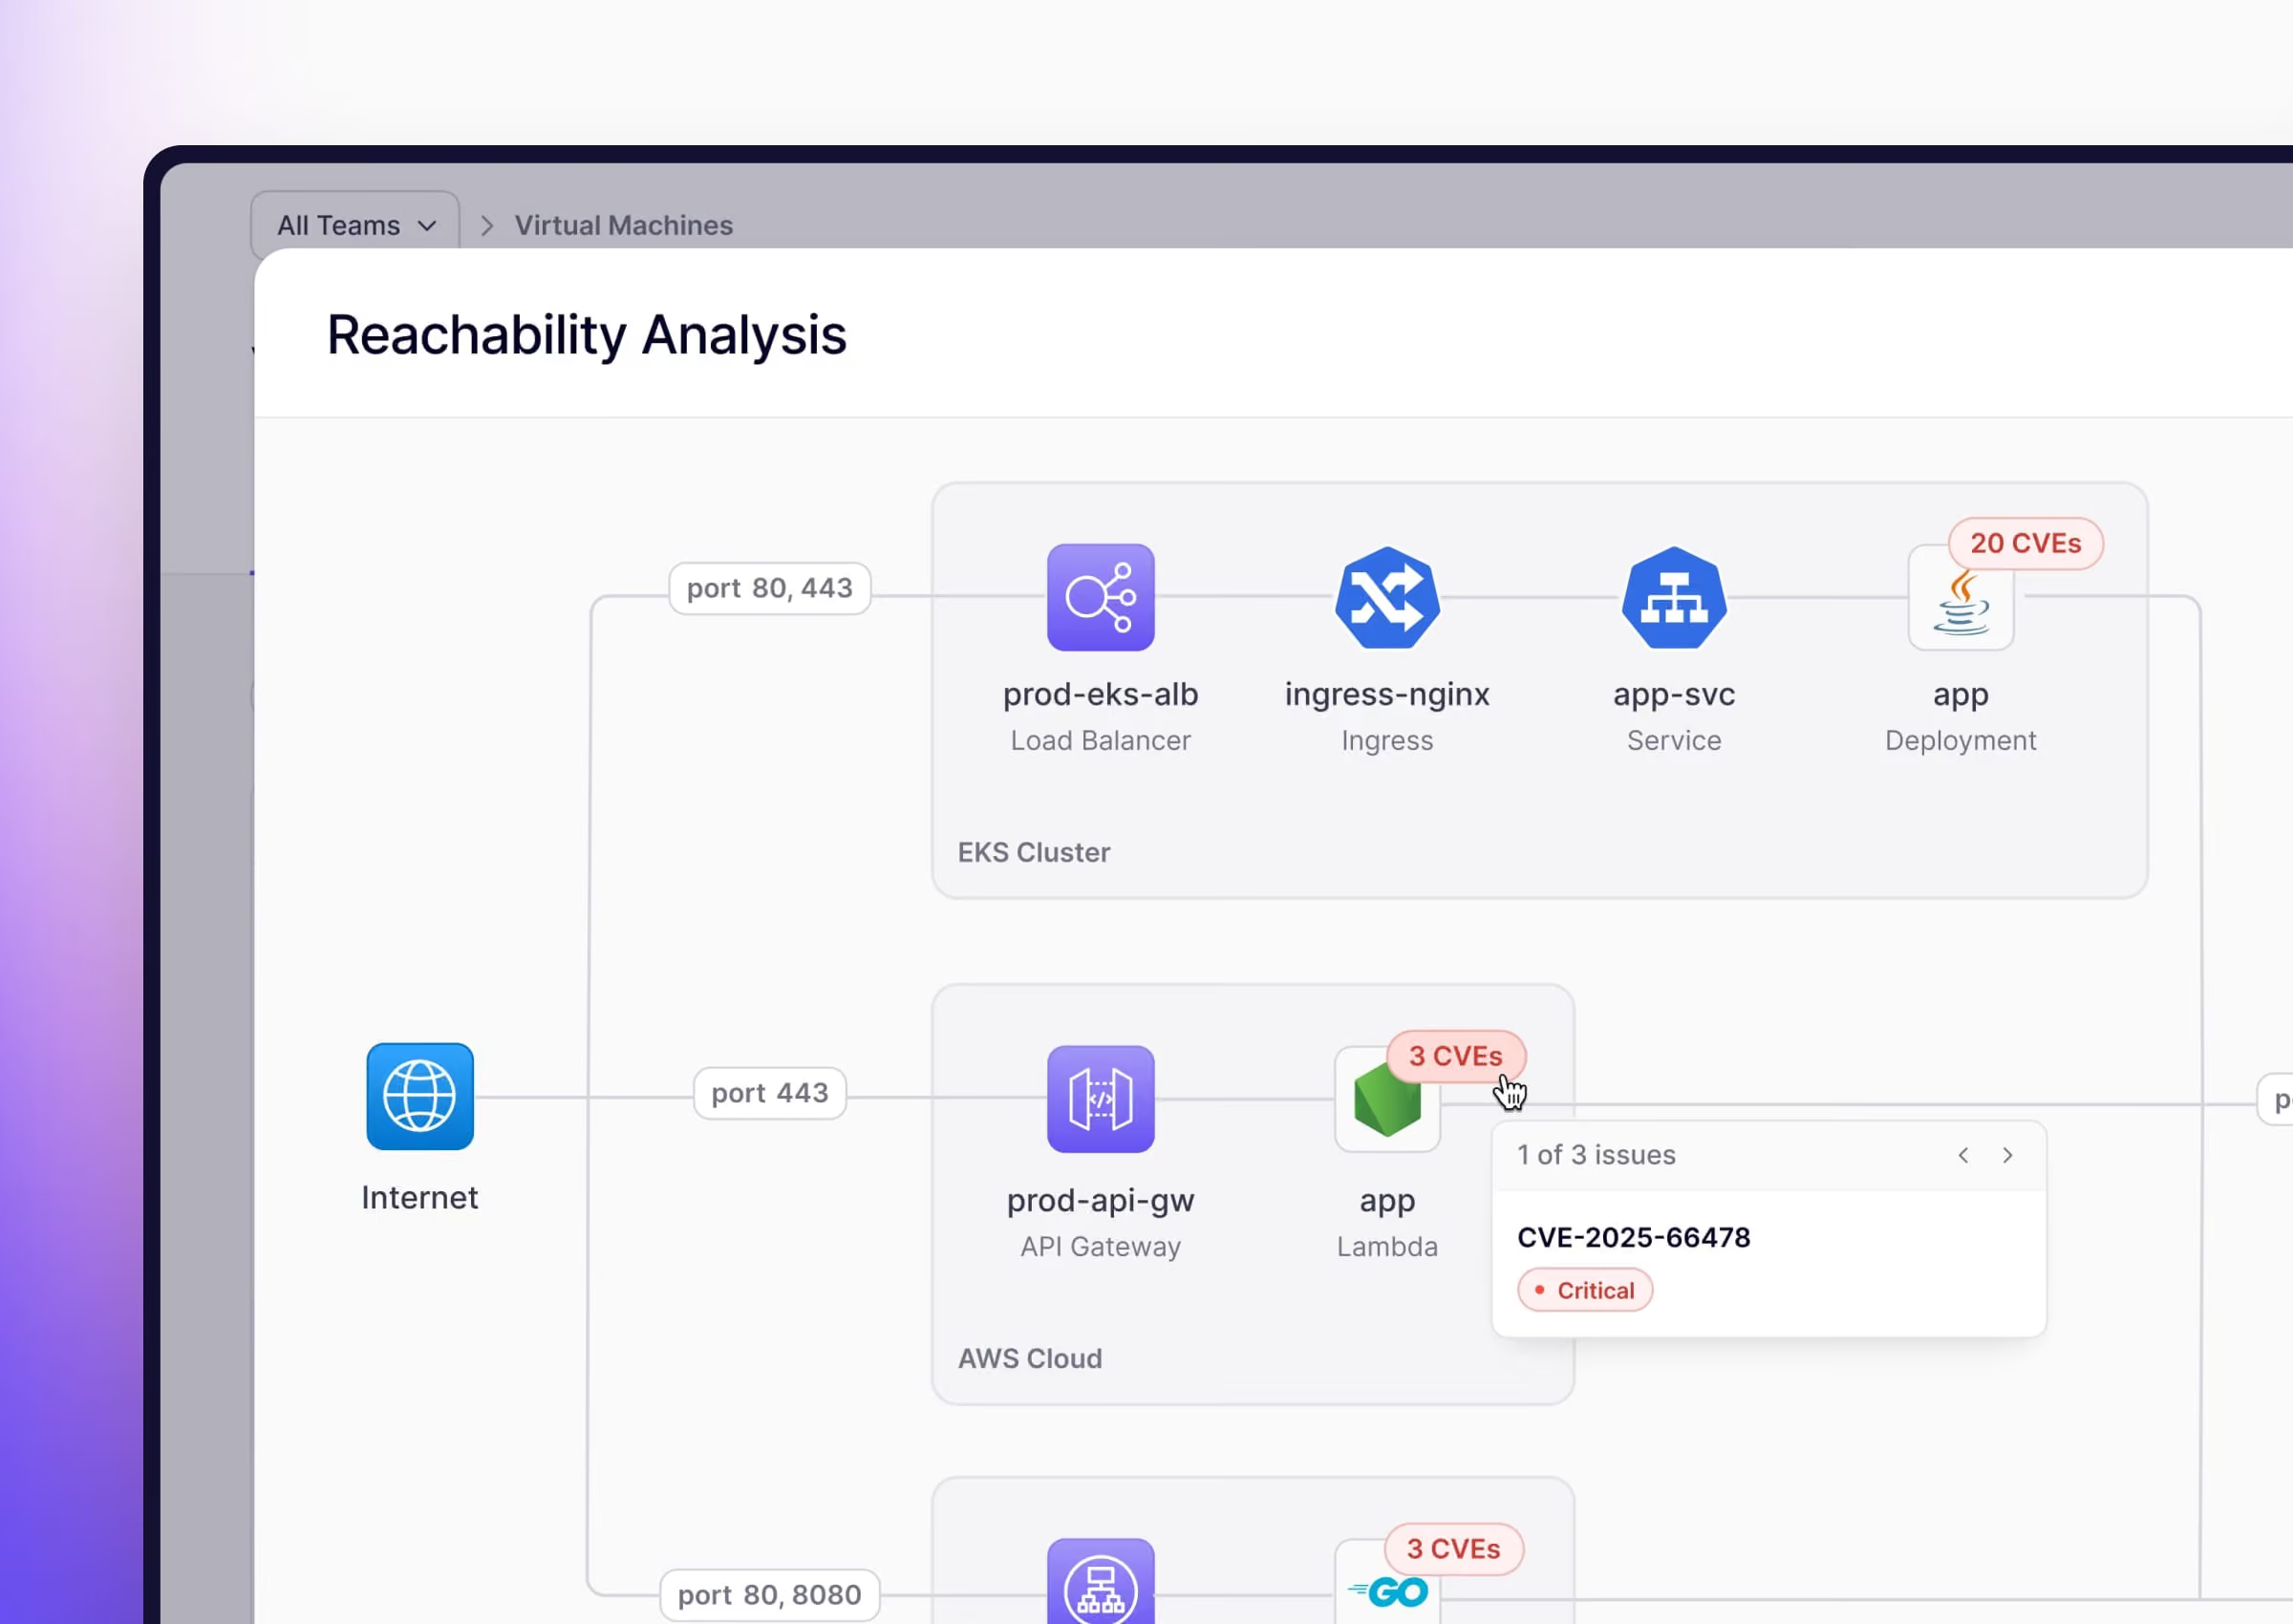
Protege tu nube con visibilidad en tiempo real.
Demuestra qué es explotable. Corrige lo que sí.
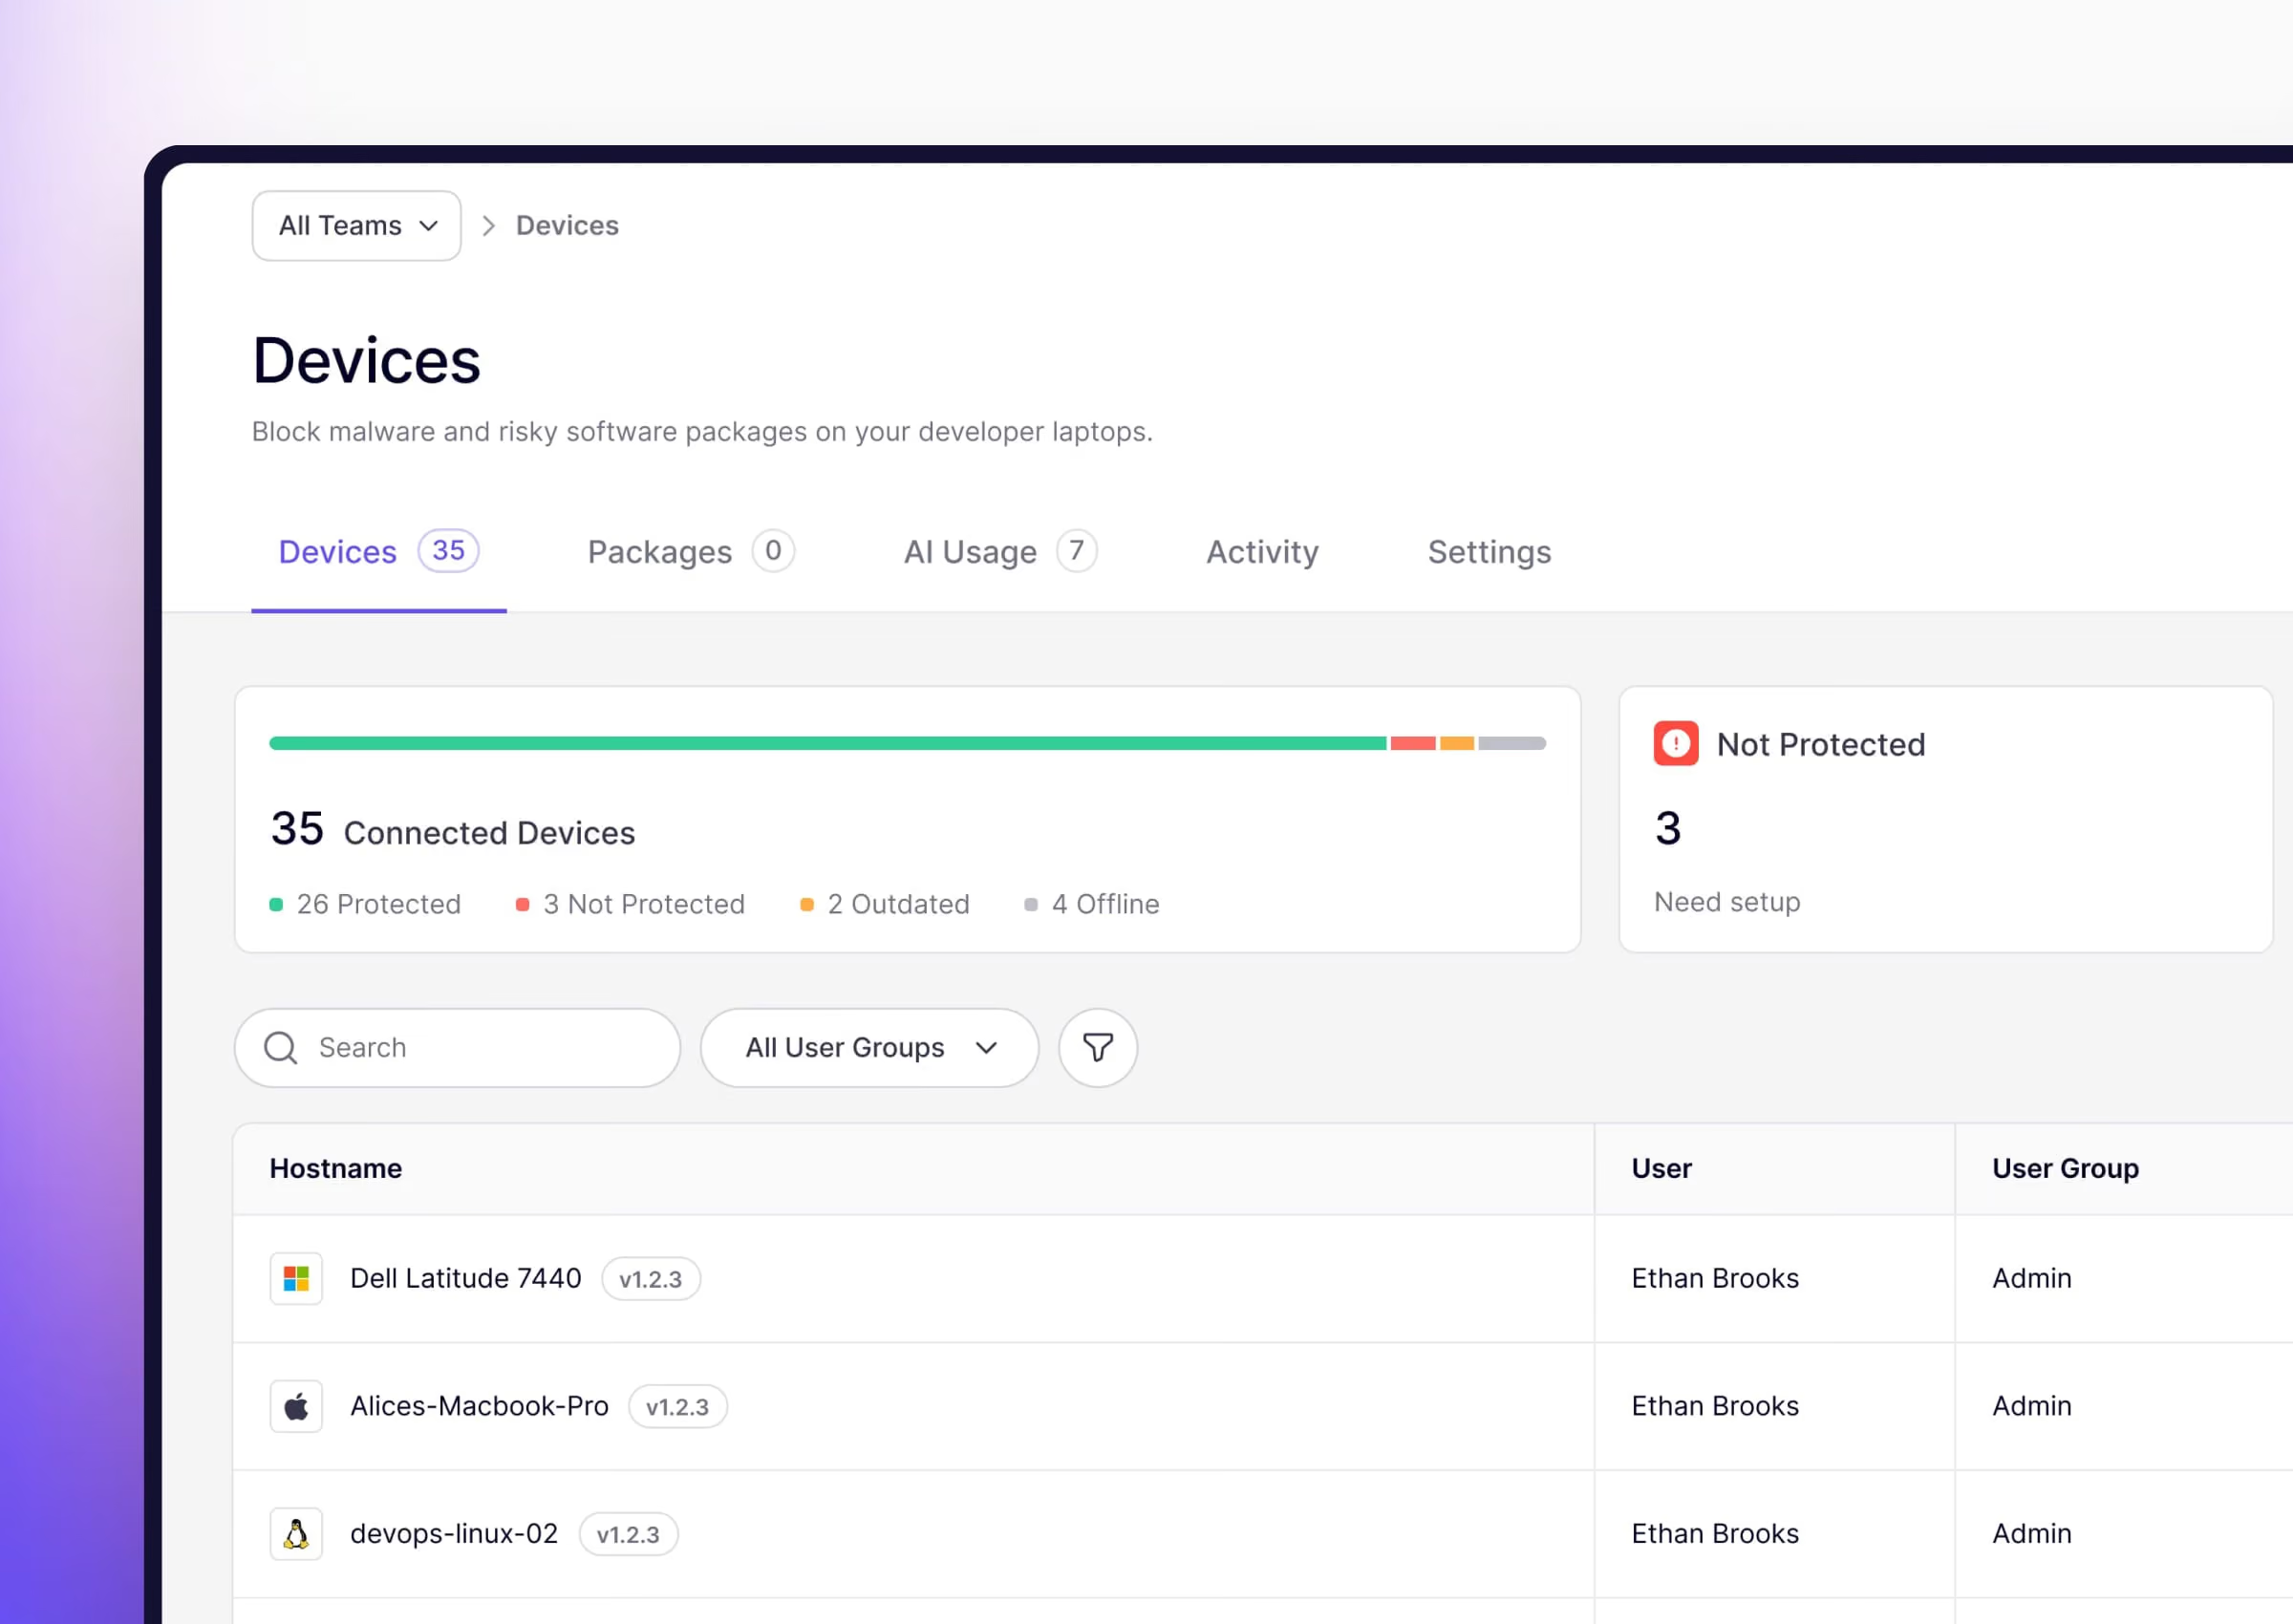
Cobertura de cumplimiento
Aikido realiza comprobaciones y genera evidencias para los controles técnicos de normas como ISO 27001:2022, SOC 2 Tipo 2, PCI, HIPAA y DORA.
Automatizar los controles técnicos supone un gran avance para lograr el cumplimiento.
ISO 27001:2022

ISO 27001 es especialmente relevante para las empresas FinTech. Este estándar reconocido globalmente asegura un enfoque sistemático para la gestión de información corporativa sensible, garantizando su confidencialidad, integridad y disponibilidad. Aikido automatiza una variedad de controles técnicos de ISO 27001:2022.
DORA

La Ley de Resiliencia Operativa Digital (DORA) es una regulación de la UE que exige a las instituciones financieras fortalecer sus defensas contra los riesgos relacionados con las TI. Aikido ayuda con el cumplimiento de DORA automatizando la detección y remediación de vulnerabilidades de seguridad, permitiendo la monitorización continua, la notificación de incidentes y la gestión de riesgos de terceros, tal como lo requiere la regulación DORA.
PCI

El Estándar de Seguridad de Datos para la Industria de Tarjeta de Pago (PCI DSS) exige un conjunto de estándares de seguridad diseñados para proteger los datos de los titulares de tarjetas durante y después de las transacciones financieras. Cualquier organización que maneje información de tarjetas de crédito debe cumplir con estos estándares para asegurar el procesamiento, almacenamiento y transmisión seguros de los datos de los titulares de tarjetas. Aikido automatiza muchos controles técnicos.
OWASP Top 10

El Top 10 OWASP alinea las prácticas de seguridad de aplicaciones web con los riesgos de seguridad más críticos identificados por el Open Web Application Security Project (OWASP). El Top 10 OWASP es una lista ampliamente reconocida de vulnerabilidades comunes como fallos de inyección, autenticación rota y cross-site scripting (XSS), y lograr el cumplimiento implica abordar estas vulnerabilidades para proteger las aplicaciones web de amenazas comunes.
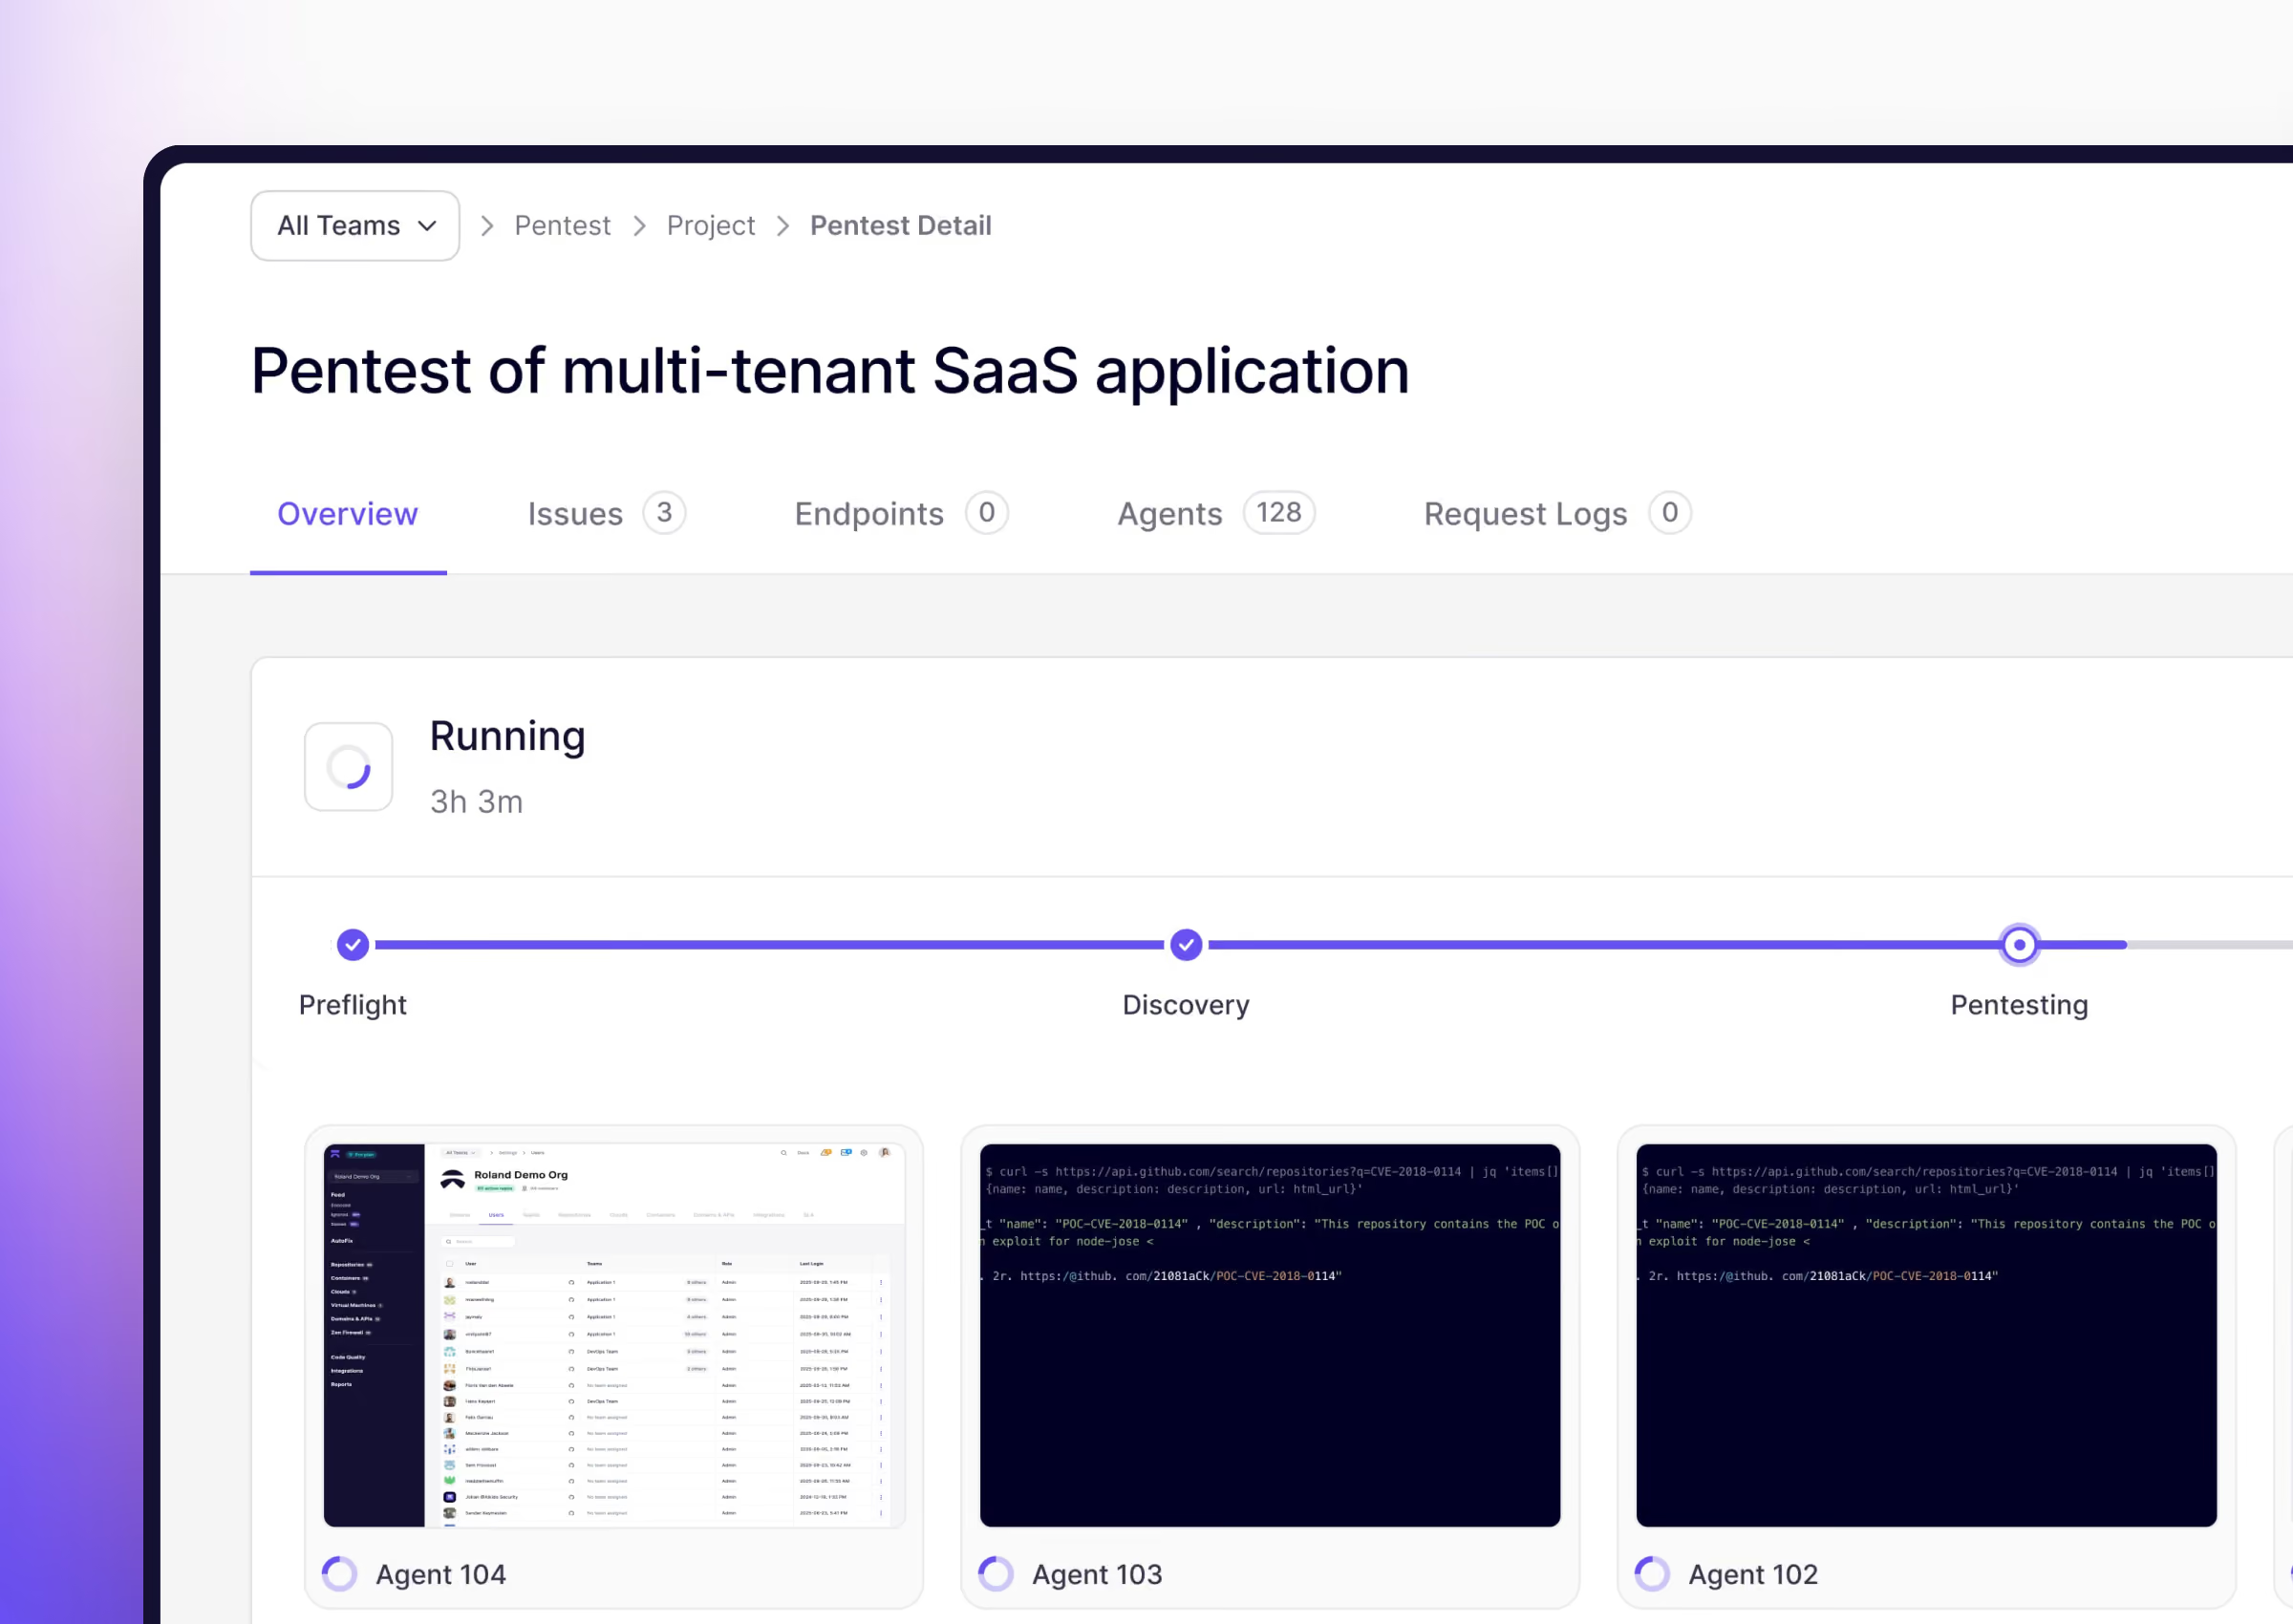
Informes de pentesting
Cuando Aikido Pentest finaliza la validación, genera un informe detallado que combina una visión general para directivos con hallazgos procesables orientados a desarrolladores. El informe está diseñado para que los equipos de seguridad, ingeniería y cumplimiento puedan actuar de inmediato. También puedes exportar tipos de informes personalizados para auditores, directivos o partes externas en Informes de pentesting.
Informes e incidencias de SLA
SLA Insights te ofrece visibilidad sobre el grado de cumplimiento de los objetivos de resolución de tu organización (MTTR o tiempo medio de resolución). Se centra en el tiempo de respuesta, las incidencias vencidas y el rendimiento general de la remediación según la gravedad. Este informe te ayuda a comprender si los problemas de seguridad se están resolviendo dentro de los plazos establecidos.
GDPR
El Reglamento General de Protección de Datos (RGPD) es la normativa de la UE que regula cómo las organizaciones recopilan y procesan los datos personales de las personas en la UE. Entre otros requisitos, exige proteger dichos datos con medidas técnicas y organizativas adecuadas. Aikido ayuda en el aspecto técnico señalando problemas de seguridad que podrían exponer datos personales, como secretos filtrados o almacenamiento en la nube mal configurado.
UK Cyber Essentials
Cyber Essentials es una certificación respaldada por el gobierno británico y supervisada por el Centro Nacional de Ciberseguridad (NCSC). Establece una base de protección contra ataques informáticos comunes, estructurada en torno a cinco controles técnicos: cortafuegos, configuración segura, gestión de actualizaciones de seguridad, control de acceso de usuarios y protección contra malware. Es un requisito obligatorio para algunos contratos con el gobierno británico. Aikido identifica problemas de código y en la nube que afectan a estos controles, como paquetes obsoletos con vulnerabilidades conocidas, para que puedas solucionarlos antes de solicitar la certificación.
SOC 2 Tipo 2

SOC 2 es un procedimiento que asegura que sus proveedores de servicios gestionen sus datos de forma segura para proteger los intereses de su organización y la privacidad de sus clientes. Demuestre su compromiso con la protección de datos cumpliendo con SOC2. Aikido automatiza todos los controles técnicos, facilitando en gran medida el proceso de cumplimiento.
HIPAA

La Ley de Portabilidad y Responsabilidad del Seguro Médico (HIPAA) establece estándares nacionales para proteger la información sensible de los pacientes en la industria de la salud. Exige salvaguardas para la privacidad y seguridad de los datos de salud, asegurando que los proveedores de atención médica, las aseguradoras y sus socios comerciales implementen medidas para proteger la información del paciente contra accesos no autorizados y filtraciones.
NIS2

La Directiva sobre la seguridad de las redes y sistemas de información (NIS2) es una regulación de la Unión Europea destinada a mejorar la ciberseguridad de los sectores de infraestructura crítica. Un abanico más amplio de industrias debe seguir las normas de ciberseguridad y mejora la colaboración entre los países de la UE para protegerse contra las ciberamenazas. Las organizaciones en sectores como la sanidad, la energía y el transporte deben cumplir con estos estándares.
CIS

El Center for Internet Security (CIS) establece mejores prácticas y puntos de referencia de seguridad para ayudar a las organizaciones a mejorar sus defensas de ciberseguridad, ofreciendo directrices específicas para asegurar sistemas, redes y aplicaciones. Lograr el cumplimiento de CIS ayuda a reducir los riesgos de seguridad y asegura un nivel estandarizado de protección contra las ciberamenazas. Aikido informa sobre el progreso del cumplimiento de los Controles CIS v8, basándose en sus nubes y repositorios de código conectados.
NIST
NIST 800-53 es un catálogo de controles de seguridad y privacidad del Instituto Nacional de Estándares y Tecnología de EE. UU. Es obligatorio para los sistemas de información federales de EE. UU., y muchos contratistas gubernamentales y empresas reguladas lo utilizan como su base de referencia de controles. Aikido agrupa tus hallazgos de seguridad por familia de controles NIST 800-53, permitiéndote ver qué áreas necesitan más trabajo.
HITRUST
El marco común de seguridad HITRUST (CSF) es un marco certificable que unifica los requisitos de estándares como HIPAA e ISO 27001 en un único conjunto de controles. Es muy común en el sector sanitario de EE. UU., donde los hospitales y aseguradoras suelen exigir a los proveedores la certificación HITRUST antes de compartir datos de pacientes. Aikido informa sobre los controles técnicos de HITRUST que puede comprobar automáticamente, lo que te ofrece una ventaja inicial con las evidencias que solicitará tu evaluador.
ENS
El Esquema Nacional de Seguridad (ENS) es el marco de seguridad de España. Los organismos del sector público español deben cumplirlo, al igual que las empresas que les prestan servicios de TI. El ENS adapta sus medidas de seguridad en función de la criticidad de cada sistema. Aikido muestra qué medidas técnicas del ENS cumple ya tu configuración y cuáles necesitan mejoras antes de tu evaluación.
Consigue tu oferta exclusiva de Aikido | Blackbird Ventures
Ofrecemos descuentos de hasta un 30 % durante el primer año.