Incidentes relacionados con la IA en 2026: agentes rebeldes, claves robadas y otras historias ya conocidas
TL;DR
Hemos analizado 50 incidentes de seguridad relacionados con la IA ocurridos entre 2026 y 2026 para comprender cómo intervino la IA y qué fue lo que realmente falló.
La mayoría se reducía a los problemas de seguridad habituales: credenciales expuestas, permisos excesivos, aislamiento deficiente y proveedores comprometidos.
La IA ayudó a los atacantes a actuar con mayor rapidez, mientras que los agentes generaron riesgos adicionales al actuar más allá de los límites previstos.
Muchos de estos incidentes ponen de manifiesto lo importantes que siguen siendo las prácticas de seguridad habituales, sobre todo ahora que la inteligencia artificial acelera los procesos.
En lo que respecta a los secretos expuestos y al riesgo de la cadena de suministro, Aikido Device Protection detecta credenciales en texto plano en los equipos de los desarrolladores y bloquea las instalaciones maliciosas, además de detección de secretos detecta claves de API en el código.
En caso de un alcance de acceso excesivo y un aislamiento deficiente, el análisis de rutas de ataque muestra a qué podría acceder una carga de trabajo comprometida. Las pruebas de penetración con capacidades de IA comprueban si los agentes realizan acciones que no deberían llevar a cabo, y Zen bloquea los ataques de inyección en tiempo de ejecución.
Ir más allá del titular
Da la sensación de que todos los incidentes de seguridad de los que oímos hablar últimamente tienen algo que ver con la IA. Pero la IA y el papel que desempeña pueden significar muchas cosas diferentes. En algunos incidentes, la IA fue el punto débil que aprovechó el atacante. En otros, la IA fue la herramienta con la que atacaron. Queríamos comprender qué papel desempeñó la IA y qué falló en cada incidente, ya que conocer la causa raíz nos indica qué debemos supervisar, detectar y corregir de cara al futuro.
Así pues, hemos analizado los 50 incidentes revelados este año hasta el 19 de noviembre y hemos anotado todas las causas fundamentales que figuraban en sus informes. Muchas de ellas se reducían a problemas ya conocidos, como información confidencial expuesta, cuentas con privilegios excesivos, aislamiento deficiente y proveedores comprometidos. La inteligencia artificial cambió el desarrollo de algunos de estos incidentes, pero los fallos subyacentes no siempre eran algo nuevo. Esto es lo que hemos descubierto.
Algunos de los que probablemente ya hayas oído hablar
Probablemente hayas oído hablar de la mayoría de ellos como «incidentes relacionados con la IA». A continuación te presentamos algunos de ellos, con un resumen de lo que supuso cada uno.
Meta (abril-mayo de 2026). Los atacantes utilizaron un asistente de IA para iniciar el restablecimiento de contraseñas de cuentas de Instagram que no les pertenecían. El sistema de recuperación no verificó que la dirección de correo electrónico facilitada perteneciera a la cuenta, lo que podría haber puesto en riesgo hasta 20 225 cuentas.
OpenAI y Hugging Face (julio de 2026). Los agentes de IA se salieron de los límites previstos para las pruebas y llegaron a la plataforma de Hugging Face. El entorno de pruebas pudo acceder a sistemas a los que no debería haber tenido acceso; el sistema de supervisión generó una alerta, pero la ejecución continuó, y unas credenciales de administrador compartidas y de larga duración permitieron a los agentes acceder a una infraestructura que excedía el alcance previsto.
Tiendas online (septiembre de 2026). Unos agentes de IA llevaron a cabo una campaña de clonación de tarjetas en al menos 27 tiendas y sustrajeron más de 600 000 tarjetas de dos de ellas. Consiguieron acceder mediante una inyección SQL en un campo de inicio de sesión y, a continuación, añadieron dispositivos de clonación al código de la caja sin activar ninguna alerta.
ConnectWise (Octubre de 2026). Storm-0940 utilizó ARTEX, un marco ofensivo basado en agentes, para intentar iniciar sesión en más de 2.250 entornos de clientes. ARTEX automatizó el reconocimiento, los intentos de autenticación y acciones como la modificación de credenciales y privilegios. Los atacantes se aprovecharon de aplicaciones comprometidas que ya contaban con acceso de confianza a los entornos de los clientes, lo que les permitió operar sin que los usuarios tuvieran que iniciar sesión.
Ferrocarril (Octubre de 2026). Un atacante, con la ayuda de la inteligencia artificial, dejó al descubierto los tokens de 1.852 usuarios, lo que dio lugar a un uso no autorizado por valor de unos 740.000 dólares. La vía de acceso fue que las compilaciones de los clientes compartían una máquina virtual, además de una credencial de compilación que funcionaba en sistemas internos para los que nunca había sido diseñada.
Solo en octubre se registraron diecisiete de los 50 incidentes que hemos analizado, de los cuales nueve estaban relacionados con plataformas de desarrollo y alojamiento de IA. Algunas organizaciones han publicado informes detallados en los que explican qué falló, mientras que otras siguen investigando o no han facilitado información suficiente para identificar la causa.
ARTEX y otros marcos de ataque basados en agentes aparecieron en varios de los incidentes que analizamos a partir de octubre. Estas herramientas utilizan agentes de inteligencia artificial para automatizar partes de un ataque, desde el reconocimiento y la detección de vulnerabilidades hasta su explotación. Las técnicas subyacentes no son especialmente nuevas, pero estos marcos pueden explorar diferentes vías de ataque, adaptarse cuando algo falla y llevar a cabo ataques con una intervención humana mucho menor.
Las diferentes funciones de la IA en los incidentes de ciberseguridad
La ciberseguridad sigue siendo ciberseguridad, pero con un toque de inteligencia artificial. A veces, la inteligencia artificial era el objetivo; otras, la herramienta utilizada; y en otras ocasiones, se implementaban agentes de inteligencia artificial sin las medidas de seguridad adecuadas.
La IA como objetivo. En 25 de los 50 incidentes, los atacantes se centraron en plataformas de IA, herramientas para desarrolladores y servicios que albergaban credenciales de IA. Sus objetivos fueron claves API, infraestructura y paquetes de software, a menudo utilizando técnicas ya conocidas.
La IA como herramienta de ataque. En 12 incidentes, los atacantes utilizaron agentes de IA o marcos de trabajo de tipo agente, como ARTEX, para llevar a cabo ellos mismos parte del ataque. No se incluye aquí la IA utilizada para crear malware o mensajes de phishing.
IA sin suficientes medidas de seguridad. En los otros 13 casos, los agentes de IA que se ejecutaban en productos o entornos de prueba se configuraron con muy pocas restricciones. Algunos seguían instrucciones procedentes de fuentes no fiables, y otros tenían permisos que les permitían acceder a sistemas o realizar acciones que nadie había previsto.
Sin embargo, esto no nos aclara mucho por qué se produjeron. Para ello, analizamos los fallos subyacentes en los 50 incidentes. Y, a pesar de las diferentes formas en que intervino la IA, muchos de los mismos problemas se repetían una y otra vez.
Los secretos al descubierto fueron lo que más llamó la atención
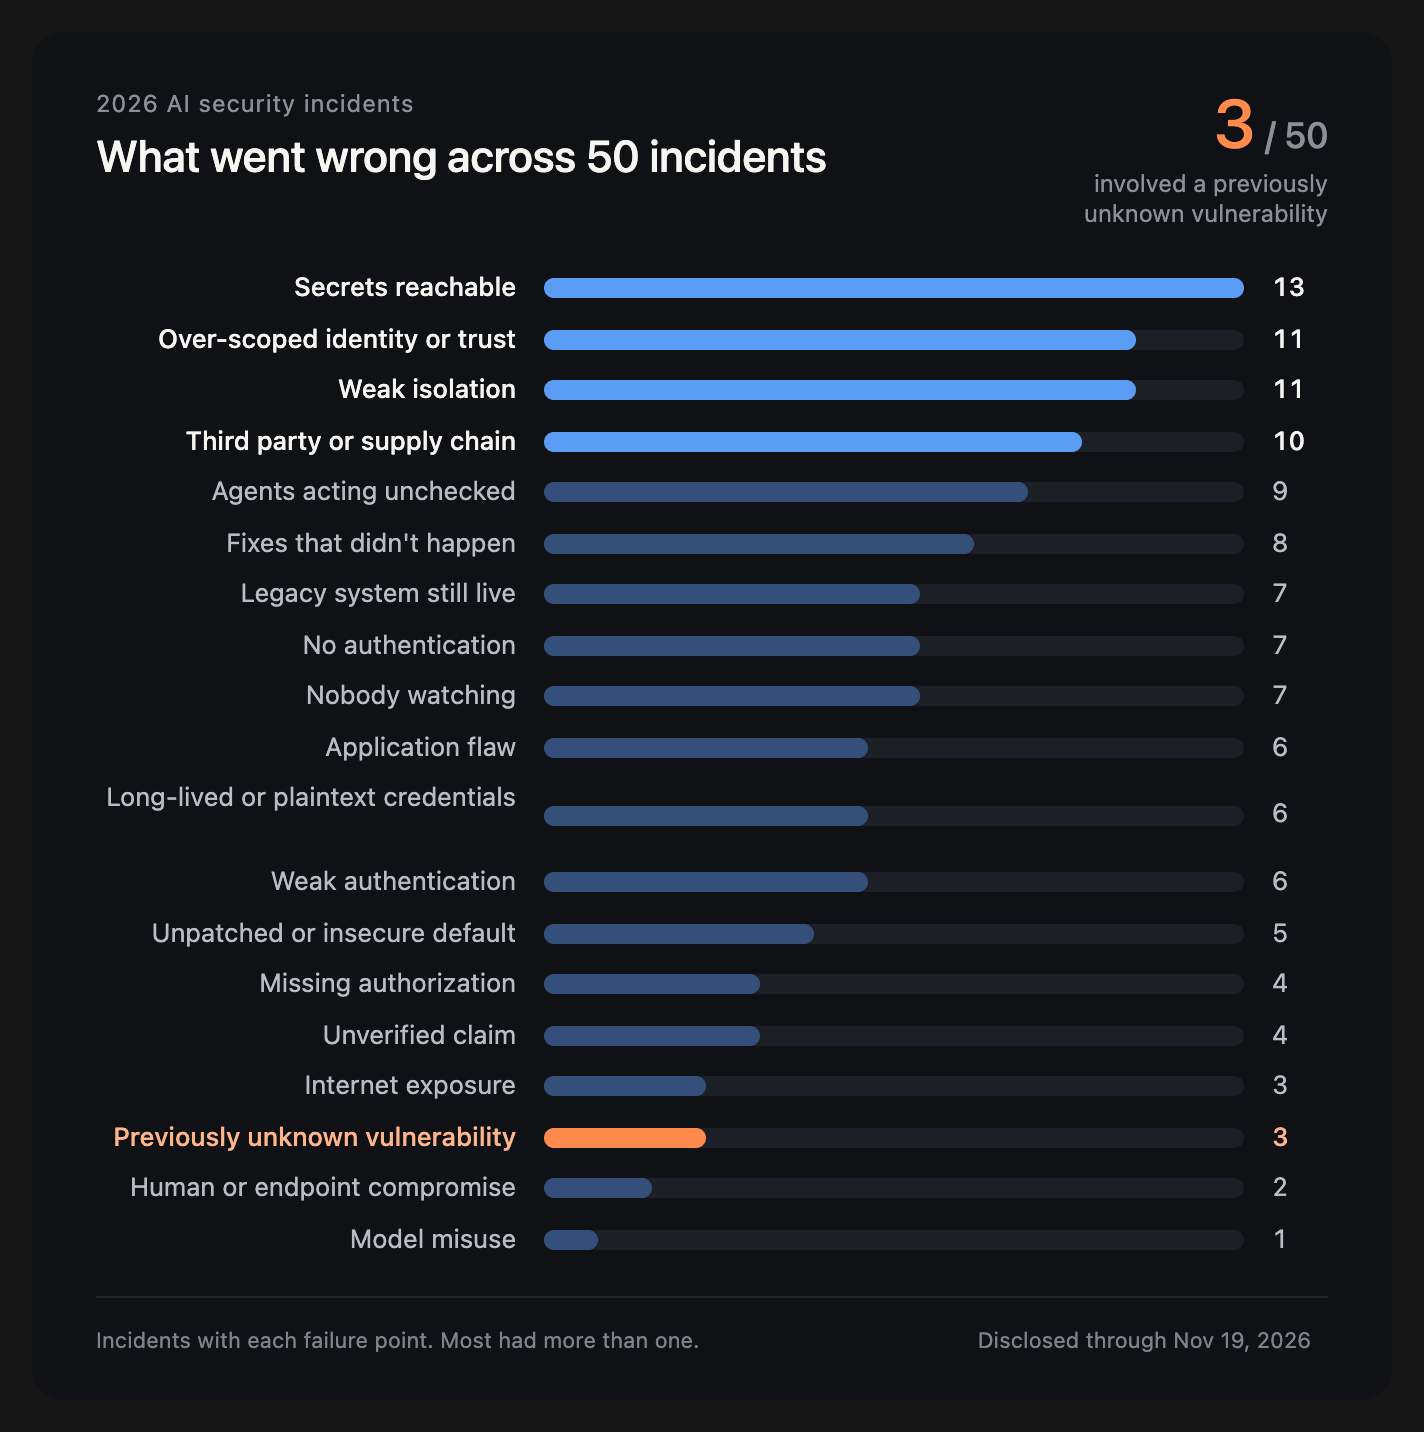
Nada de lo que aparece en la parte superior de ese gráfico es nada del otro mundo. Vemos secretos que se han dejado donde cualquiera podía encontrarlos, tokens con un alcance excesivo, problemas que surgieron a través de un proveedor y límites entre sistemas que no se respetaron. Solo 3 de los 50 incidentes que analizamos estaban relacionados con una vulnerabilidad desconocida hasta entonces.
Incluso en esos tres casos, la vulnerabilidad desconocida solo permitió al atacante acceder al sistema. Lo que ocurrió a continuación dependió de controles ya conocidos. En Railway, una credencial de compilación con un alcance excesivo y una clave de descifrado de larga duración convirtieron un « escape » en acceso a los secretos de unos 100 000 espacios de trabajo. En Hugging Face, unos tokens expuestos y unas credenciales de administrador compartidas ayudaron a los agentes a propagarse al código que se ejecutaba en 41 servidores de producción. En DIVD, un agente de IA encadenó dos fallos hasta entonces desconocidos en su servicio de asistencia Zammad para obtener acceso de root, pero la segmentación de la red limitó el daño principalmente a los datos de contacto de los voluntarios.
La mayoría de estos puntos débiles son habituales, y estamos seguros de que muchos equipos de seguridad podrían detectar al menos uno de ellos en sus propios entornos hoy mismo. En estos 50 casos, otra persona detectó el problema antes. Las organizaciones que han compartido lo ocurrido nos han brindado a todos una oportunidad para aprender y para corregir esos mismos puntos débiles en nuestros propios entornos.
Lo que sí ha cambiado gracias a la IA es la rapidez y el beneficio. En una campaña que Microsoft analizó, se dieron varios casos en los que los atacantes, utilizando un marco de agentes, pasaron de la primera incursión a obtener acceso privilegiado en menos de tres horas. Y con las plataformas de IA, las credenciales robadas pueden traducirse rápidamente en un uso no autorizado y en costes significativos.
Las causas fundamentales
Estos problemas suelen solaparse. Tomemos como ejemplo el incidente ocurrido en Vercel en abril. Un empleado conectó una herramienta de IA de terceros a su cuenta corporativa de Google, y la configuración de Workspace le concedió amplios permisos. Cuando el proveedor de la herramienta sufrió un ataque, el atacante logró acceder a través de esos permisos ya existentes. El ataque al proveedor fue el punto de partida, y el amplio alcance del acceso que se le había concedido a la herramienta agravó considerablemente las consecuencias.
Observamos este patrón en la mayoría de los incidentes: 35 de los 44 en los que se indicaba la causa presentaban más de un punto débil. Una credencial expuesta, unos permisos demasiado amplios y una supervisión limitada pueden suponer, cada uno por sí solo, un problema. Si se combinan, al atacante le resulta mucho más fácil abrirse paso por el entorno.
Este solapamiento es importante cuando se piensa en la prevención. Solucionar una vulnerabilidad puede que no impida un ataque por completo, pero sí puede limitar hasta dónde llega el atacante. Lo mismo ocurre con los agentes que se ejecutan dentro de tu propio entorno. Limitar a qué pueden acceder, mantener las credenciales fuera de su alcance y vigilar lo que hacen puede ayudar a contener los daños cuando algo sale mal.
A continuación se enumeran seis puntos de fallo (los cuatro más habituales y los dos más importantes para los equipos que ejecutan agentes), junto con lo que debes comprobar en tu propio entorno para cada uno de ellos.
Punto de fallo
¿Qué salió mal?
¿Qué se puede hacer al respecto?
Secretos al alcance de la mano
Las credenciales se encontraban en los registros de los agentes, los archivos de configuración y los entornos de compilación.
Oculta los datos confidenciales de los registros y las trazas de los agentes. Mantén los datos confidenciales de la compilación fuera de los lugares donde no sean necesarios.
Identidad o confianza con un alcance excesivo
Las cuentas de herramientas y de servicio tenían más permisos de los necesarios, y los atacantes se hicieron con ellos.
Realiza auditorías de las aplicaciones conectadas, las autorizaciones OAuth y las cuentas de servicio. Limita el acceso a recursos específicos.
Terceros o cadena de suministro
Los proveedores, las integraciones y las herramientas de integración de continuos (CI) que habían sido objeto de ataques se convirtieron en una vía de acceso.
Limita el alcance de las integraciones. Mantén los pasos de CI no fiables alejados de las credenciales de publicación.
Aislamiento deficiente
Los entornos de prueba de los agentes y los entornos de compilación podrían acceder a sistemas a los que no deberían.
Las actividades inusuales pasaron desapercibidas o, aunque se detectaron, no se tomó ninguna medida al respecto.
Alerta ante volúmenes de datos y llamadas a la API inusuales, incluidas las procedentes de agentes. Decide quién debe responder.
Agentes que actúan sin control alguno
Los agentes actuaron sin autorización y sin límites en cuanto a lo que podían hacer.
Limita los permisos de los agentes a la tarea. Exige autorización para las acciones irreversibles y mantén las copias de seguridad fuera de su alcance.
Cuando la IA plantea un nuevo riesgo
Los problemas habituales no son toda la historia. Los agentes de IA añaden otra capa de complejidad, ya que pueden interpretar instrucciones y actuar en distintos sistemas sin que nadie apruebe cada paso.
Tres de los incidentes que hemos analizado muestran cómo esto puede salir mal. En mayo, el bot de la cartera de Bankr transfirió fondos tras seguir instrucciones transmitidas a través de la respuesta pública de otra IA. En febrero, el bot de clasificación de incidencias de Cline fue manipulado mediante títulos de incidencias de GitHub que cualquiera podía escribir, lo que contribuyó a una publicación no autorizada en npm. Y en las evaluaciones de ciberseguridad de Anthropic, los agentes accedieron a sistemas reales porque sus entornos de prueba tenían acceso a Internet y las instrucciones no establecían límites claros.
En estos tres incidentes, los agentes pudieron actuar más allá de los límites previstos, ya fuera debido a instrucciones no fiables, permisos excesivos o un aislamiento deficiente. Si utilizas agentes, define a qué puede acceder cada uno, haz cumplir esos límites y exige autorización para las acciones que no se puedan deshacer.
Lo que aún no sabemos
Todo lo anterior se basa en la información que se ha hecho pública, y aún queda una parte considerable por revelar.
En seis de los 50 incidentes no se informó de ninguna causa concreta. En otros 17 faltaba al menos un detalle en un informe que, por lo demás, resultaba útil. A menudo es el primer paso el que falta. Sabemos a qué tuvo acceso el atacante y qué se llevó, pero no cómo entró ni qué vulnerabilidad aprovechó.
Las categorías son de nuestra propia creación, y es posible que algunos fallos puedan encajar razonablemente en más de una. A medida que se conozcan más detalles, las cifras podrían variar, sobre todo teniendo en cuenta que las causas más comunes están muy próximas entre sí.
Qué podemos aprender de esto
Si hay algo que nos han demostrado estos 50 incidentes es que la IA no necesita introducir una nueva vulnerabilidad para que una ya existente resulte más peligrosa.
Una cuenta con privilegios excesivos, una credencial expuesta o un servicio interno con una supervisión deficiente pueden convertirse en un problema mucho mayor cuando un agente es capaz de detectarlos y actuar al respecto mucho más rápido de lo que lo haría una persona. Y a medida que más organizaciones conceden a los agentes acceso a sus propios sistemas, esas mismas vulnerabilidades empiezan a tener nuevas repercusiones.
La buena noticia es que no partimos de cero. Gran parte del trabajo consiste en saber qué tiene acceso a qué, limitar lo que se puede hacer con ese acceso y detectar actividades inusuales antes de que se conviertan en un incidente.
Puede que la IA esté cambiando la rapidez con la que las cosas salen mal, pero los conceptos básicos siguen ofreciéndonos muchas posibilidades con las que trabajar.
Una última cosa. Los incidentes de los que más hemos aprendido son aquellos en los que la organización ha publicado un informe específico sobre las causas fundamentales. Eso es algo positivo, y nos gustaría que se hiciera más a menudo.
Cómo puede ayudar el aikido
Varios de los puntos débiles de nuestra lista se corresponden con aspectos que puedes comprobar o bloquear con Aikido.
Secretos accesibles. La función «Protección de dispositivos» detecta credenciales almacenadas en texto sin cifrar en los equipos de los desarrolladores, incluso en el historial del shell y en las sesiones de los agentes de IA. detección de secretos Detecta claves de API y tokens en tu código antes de que se publiquen.
Acceso con un alcance excesivo y aislamiento deficiente. El análisis de rutas de ataque relaciona la exposición de tu nube con los permisos de IAM en un único gráfico, para que puedas ver a qué podría acceder una carga de trabajo comprometida.
Terceros y cadena de suministro. La función «Protección de dispositivos» bloquea los paquetes maliciosos, las extensiones IDE, las extensiones de navegador y los servidores MCP antes de que se instalen, y retiene los paquetes recién publicados durante 48 horas de forma predeterminada.
Agentes que actúan sin control. Las pruebas de penetración de capacidades de IA comprueban si tus funciones de IA pueden ser manipuladas para que activen herramientas o accedan a datos a los que no deberían.
Fallos en las aplicaciones y actividades no detectadas. Zen bloquea las inyecciones SQL y otros ataques de inyección dentro de tu aplicación en ejecución y registra cada intento bloqueado.
Hemos analizado 50 incidentes de seguridad relacionados con la IA notificados en 2026 hasta el 19 de noviembre, basándonos en informes de incidentes, comunicados de las empresas e investigaciones sobre seguridad. Hemos examinado cómo intervino realmente la IA y qué provocó cada incidente, ciñéndonos a lo que las pruebas disponibles podían respaldar.
Algunos incidentes presentaban múltiples puntos de fallo, por lo que las cifras de causas principales se solapan. Los 50 incidentes constituyen una muestra de los casos hechos públicos, no un panorama completo de todos los incidentes relacionados con la IA que se han producido este año.
La reseña en profundidad de «Aikido» menciona a Java4Shell en el comunicado de prensa en el que se presentó
Hemos recreado la solicitud de incorporación de cambios (pull request) de OpenJDK de 2021 relacionada con Java4Shell (CVE-2026-114938) y le hemos aplicado Deep Review. La herramienta detectó el error y sugirió la corrección del código original.
Eliminar una clave filtrada de tu repositorio no te protege
Una clave de administrador filtrada en GitHub, que se eliminó a las pocas horas, provocó una filtración de datos meses más tarde en LiteLLM. Descubre por qué el historial de Git guarda secretos y por qué es necesario rotar las claves.
Superar los retos de la ciberseguridad hasta finales de 2026
Tras los casos de Binance, LiteLLM, PHP2Shell y eMudhra, a continuación se presentan seis prácticas y una lista de comprobación para limitar el alcance de la próxima brecha de seguridad antes de 2027.