La reseña en profundidad de «Aikido» menciona a Java4Shell en el comunicado de prensa en el que se presentó
En resumen: Cómo detectar Java4Shell y cómo solucionarlo
Java4Shell (CVE-2026-114938) es una vulnerabilidad crítica de corrupción de memoria en el decodificador Base64 de OpenJDK que puede dar lugar a la ejecución remota de código. El código vulnerable solo se ejecuta en procesadores x86-64 compatibles con AVX-512 VBMI, por lo que los sistemas ARM no se ven afectados.
Si te ves afectado, actualiza a una versión de Java que incluya el parche. Las versiones corregidas de Oracle son la 17.0.21.1, la 21.0.13.1, la 25.0.5.1 y la 27.0.1.1.
Si aún no puedes actualizar, Aikido ha publicado imágenes de Java parcheadas para Temurin 17 y 21, tanto en la variante JDK como en la JRE. Para comprobar tu exposición, haz clic en «¿Me afecta?» en el panel de control de Aikido, o accede a Attack Surface para identificar los hosts potencialmente afectados desde el exterior.
Para conocer las versiones afectadas, las comprobaciones de vulnerabilidad y las instrucciones detalladas para solucionar el problema, consulta nuestro aviso de seguridad Java4Shell.
Cinco años antes de convertirse en una vulnerabilidad crítica (CVE), Java4Shell no era más que otro cambio en el código de una solicitud de incorporación de cambios (PR).
El 17 de noviembre de 2026 se hizo pública la vulnerabilidad Java4Shell (CVE-2026-114938). Se trata de una vulnerabilidad de corrupción de memoria en el decodificador Base64 acelerado por hardware de OpenJDK que podría permitir a los atacantes ejecutar código de forma remota en los sistemas afectados.
Pero el código vulnerable no es nuevo. Este fallo tiene su origen en una optimización del rendimiento introducida en OpenJDK ya en junio de 2021.
Eso nos hizo pensar. ¿Y si pudiéramos volver al cambio de código original y revisarlo con las herramientas de seguridad actuales? ¿Podríamos haber detectado Java4Shell antes de su lanzamiento?
Decidimos averiguarlo.
Volviendo al año 2021
Rastreamos el origen de la implementación vulnerable de Base64 hasta la solicitud de incorporación de cambios (PR) n.º 4368 de OpenJDK, que formaba parte del trabajo original de optimización de AVX-512. A continuación, creamos una bifurcación de OpenJDK exactamente en ese punto y reconstruimos la misma solicitud de incorporación de cambios con los mismos cambios y la misma descripción.
La solicitud de incorporación de cambios recreada contiene modificaciones en 12 archivos. Estas se integraron en OpenJDK el 25 de junio de 2021 mediante la confirmación c37988d.
A continuación, ejecutamos Aikido Deep Review sobre la solicitud de incorporación de cambios reconstruida, que puedes consultar en GitHub junto con los resultados de Deep Review. Hemos sustituido los nombres de los autores y revisores originales por marcadores de posición, y el recuento de commits incluye commits del código original no relacionados procedentes de la bifurcación.
Deep Review se hizo eco de Java4Shell
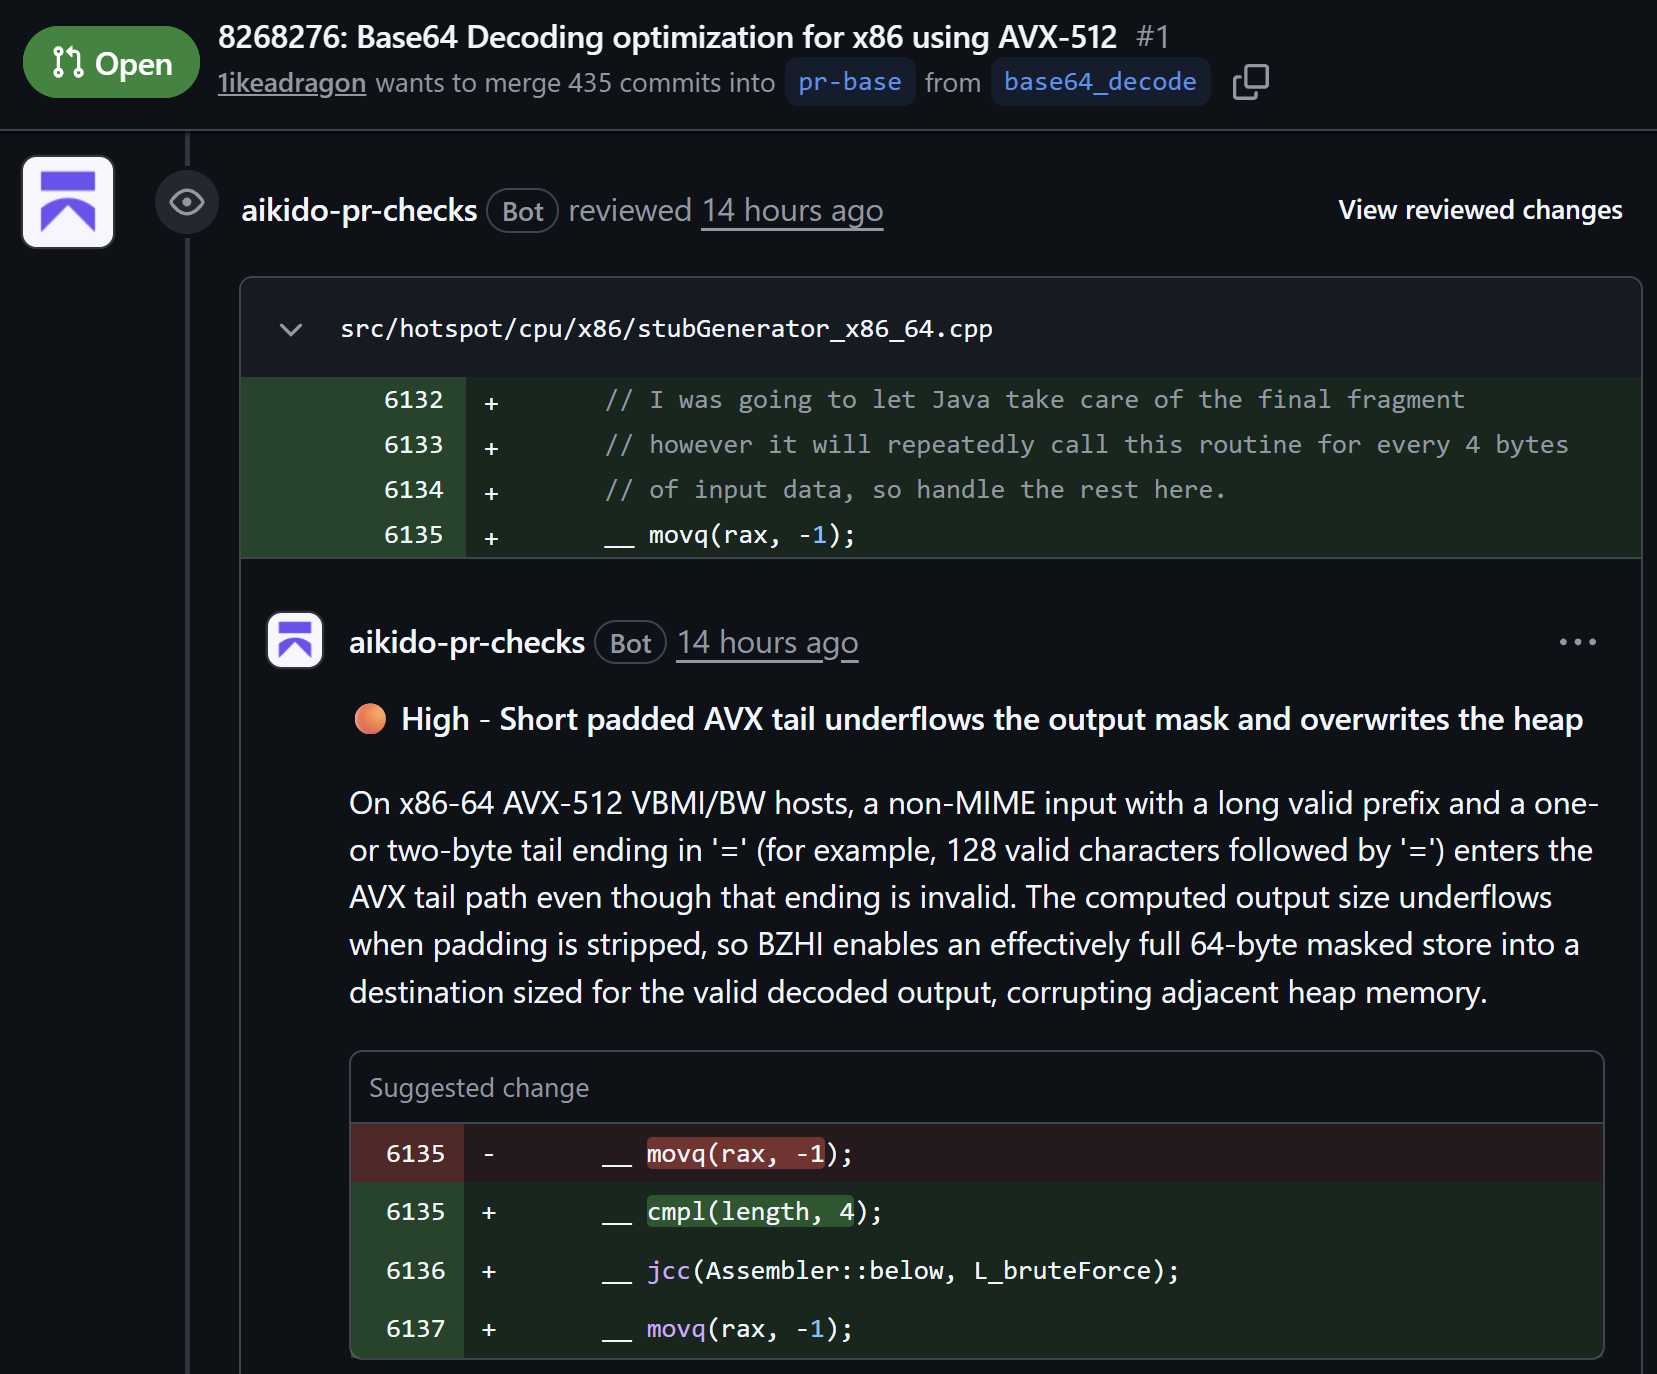
Deep Review añadió tres comentarios a la solicitud de incorporación de cambios, cada uno de ellos con un hallazgo de alta gravedad. Uno de ellos identificó el error exacto que provocaba Java4Shell:
El hallazgo describe cómo una entrada no MIME que termine en un relleno no válido podría provocar un desbordamiento por debajo del rango de un entero en la ruta de decodificación AVX-512. El desbordamiento por debajo del rango genera una máscara de salida errónea, lo que permite que el decodificador escriba más allá del búfer de destino asignado y corrompa la memoria del montón de Java.
La entrada Base64 válida se presenta en grupos de 4 caracteres, cada uno de los cuales se decodifica en 3 bytes, con el relleno «=» completando el último grupo. El ejemplo de Deep Review utiliza 128 caracteres válidos seguidos de un único «=». Esos 128 caracteres ya forman grupos completos, por lo que el «=» adicional no debería estar ahí. Cuando el decodificador elimina el relleno, una resta da un resultado negativo, y la instrucción BZHI convierte ese valor en una máscara con los 64 bits activados. A continuación, el decodificador escribe un bloque completo de 64 bytes al final del destino, más allá de su búfer asignado, cuando debería escribir cero bytes.
Mitigación
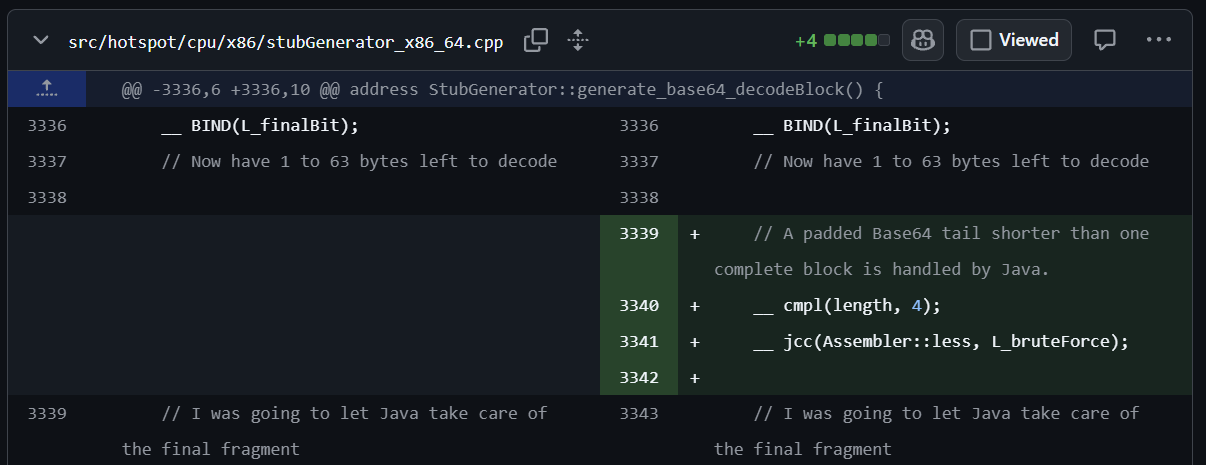
No solo se detectó y notificó este caso excepcional, sino que Deep Review también sugirió la medida correctiva adecuada.
Recomendaba comprobar si la entrada restante tenía una longitud inferior a cuatro bytes y, en ese caso, recurrir a la implementación de decodificación más segura.
Es exactamente la misma solución (solo que se sustituye Ensamblador::a continuación con Ensamblador::less, que se comportan de forma idéntica en lo que respecta a este error). Esto demuestra que, hoy en día, toda esta situación podría resolverse sin necesidad de recurrir a la rama principal.
Y ese no fue el único hallazgo
Deep Review también señaló otros dos defectos importantes en la implementación original:
Una escritura vectorizada de gran tamaño: un almacenamiento de 64 bytes podría escribir más allá de una región de destino destinada a contener únicamente 48 bytes decodificados.
Validación incompleta de caracteres no válidos: se omitió uno de los cuatro canales de entrada AVX-512 en la comprobación de errores del valor traducido, lo que permitió que ciertos caracteres no válidos escape la validación.
Ambas se han corregido desde entonces también en el OpenJDK original (PR n.º 4 y PR n.º 4601). La primera es idéntica, carácter por carácter, a la corrección sugerida por Deep Review, y la segunda, en la práctica, hace lo mismo.
Deep Review no tiene conexión a Internet, así que ha llegado a todas estas conclusiones por sí mismo (¡en lugar de hacer trampa y buscar las respuestas)!
El código relacionado con el rendimiento de bajo nivel es difícil de revisar manualmente, y así fue como tres errores de corrupción de memoria acabaron en una sola solicitud de incorporación de cambios.
Qué significa esto para la seguridad proactiva
Java4Shell estuvo cinco años en OpenJDK antes de que se informara de su existencia. Aikido cuenta con herramientas para ambas fases de ese proceso, desde la solicitud de incorporación de cambios que introduce un error hasta el entorno de ejecución que hay que parchear tras la divulgación.
Deep Review analiza cada solicitud de incorporación de cambios (pull request) comparándola con el resto de tu código fuente y publica sus conclusiones en forma de comentarios en la solicitud, de modo que el desarrollador que haya realizado el cambio pueda corregirlo antes de que se fusione. Si respondes a un comentario en el que se te pide una corrección, Aikido abre una nueva solicitud de incorporación de cambios con dicha corrección integrada en la tuya. Con el servidor MCP de Aikido, tu agente de programación también puede ejecutar Deep Review en tu rama local antes de que abras una solicitud de incorporación de cambios.
En el caso del código que se integró hace años, como el cambio de 2021 relacionado con Java4Shell, análisis de código con IA hay que examinar toda la base de código para detectar vulnerabilidades en lo que ya se ha lanzado. A continuación, Deep Review comprueba cada nuevo cambio a medida que se incorpora.
En cuanto a Java4Shell, haz clic en «¿Me afecta?» en el panel de control de Aikido para detectar los entornos de ejecución de Java vulnerables en tu entorno. Si aún no puedes actualizar, las imágenes de Java parcheadas de Aikido cubren las versiones Temurin 17 y 21, tanto en la variante JDK como en la JRE. Nuestro aviso de seguridad de Java4Shell enumera las versiones afectadas y corregidas para cada línea de Java.
Teniendo en cuenta los cambios originales en el código que provocaron la vulnerabilidad, Deep Review identificó el defecto, explicó su mecanismo de corrupción de memoria y recomendó, en esencia, la misma medida correctiva que posteriormente se adoptó en el código fuente original. Ojalá eso hubiera ocurrido hace cinco años.
4.7/5
¿Cansado de los falsos positivos? Prueba Aikido como otros 100k.
Incidentes relacionados con la IA en 2026: agentes rebeldes, claves robadas y otras historias ya conocidas
Hemos analizado 50 incidentes de seguridad relacionados con la IA ocurridos en 2026. La mayoría se debieron a la exposición de información confidencial, a un acceso con un alcance excesivo, a un aislamiento deficiente y a proveedores comprometidos.
Eliminar una clave filtrada de tu repositorio no te protege
Una clave de administrador filtrada en GitHub, que se eliminó a las pocas horas, provocó una filtración de datos meses más tarde en LiteLLM. Descubre por qué el historial de Git guarda secretos y por qué es necesario rotar las claves.
Superar los retos de la ciberseguridad hasta finales de 2026
Tras los casos de Binance, LiteLLM, PHP2Shell y eMudhra, a continuación se presentan seis prácticas y una lista de comprobación para limitar el alcance de la próxima brecha de seguridad antes de 2027.