

Aqua es una plataforma de protección de aplicaciones nativas de la nube (CNAPP) diseñada para supervisar contenedores en tiempo real mediante el despliegue de agentes en cada clúster. Además del runtime de contenedores, abarca imágenes, Kubernetes, arquitecturas sin servidor (serverless) y máquinas virtuales (VM), y también mantiene el escáner de código abierto Trivy.
Sin embargo, los equipos están buscando otras opciones porque el modelo de runtime de Aqua implica un despliegue complejo y una gran carga operativa. El comportamiento de los contenedores en vivo puede generar mucho ruido, por lo que distinguir un ataque real de una actividad inusual pero normal requiere un ajuste constante. Además, el escáner de código abierto de Aqua, Trivy, ha sufrido ataques a la cadena de suministro dos veces en 2026, lo cual representa un problema grave para una herramienta que se ejecuta dentro de CI/CD con acceso a tus secretos.
{{cta}}
Este artículo analiza seis alternativas que vale la pena considerar, destacando lo que cada una hace bien y en qué se queda corta. Cubrimos:
- Aikido Security
- Wiz
- Prisma Cloud (Palo Alto Networks)
- Sysdig Secure
- Orca Security
- CrowdStrike Falcon Cloud Security
TL;DR
Aikido Security es la alternativa más sólida a Aqua en 2026 para CSPM y cobertura de código a la nube (code-to-cloud) sin necesidad de agentes en cada clúster. La configuración se basa en API y es de solo lectura, por lo que se conecta a AWS, Azure y GCP en cuestión de minutos y detecta problemas reales rápidamente. La puntuación de riesgo basada en el contexto prioriza un problema en producción por encima del mismo problema en ensayo (staging) y reevalúa las CVE de un contenedor según el entorno en el que se ejecutan. Las correcciones llegan en pull requests para imágenes base de contenedores, CVE de máquinas virtuales y errores de configuración de IaC. La inteligencia de Aikido va más allá de las bases de datos de CVE para señalar vulnerabilidades no divulgadas y malware, a menudo a los pocos minutos de su lanzamiento. Y las comprobaciones de cumplimiento se alinean con SOC 2 e ISO 27001.
Tabla comparativa de las mejores alternativas a Aqua Security
Las mejores alternativas a Aqua Security en 2026 son Aikido Security, Wiz, Prisma Cloud, Sysdig Secure, Orca Security y CrowdStrike Falcon. A continuación se muestra cómo se comparan en cuanto a cobertura, despliegue, transparencia de precios y para qué tipo de usuario es idónea cada una.
Lo que Aqua Security pretende hacer
Aqua se originó en la seguridad de contenedores y Kubernetes, y sigue manteniendo Trivy, su escáner de vulnerabilidades de código abierto. Su plataforma comercial abarca ahora imágenes de contenedores, Kubernetes, funciones sin servidor (serverless) y máquinas virtuales en las principales nubes y OpenShift, desde la fase de compilación hasta el runtime.
Se conoce por su aplicación de políticas en tiempo de ejecución en línea, un motor eBPF que bloquea acciones no autorizadas en el momento de la ejecución. En 2021, Aqua adquirió Argon, añadiendo seguridad en la cadena de suministro de software y comprobaciones de integridad de CI/CD a la plataforma, y cuenta con certificaciones SOC 2 Type II e ISO 27001. Para imágenes base endurecidas y sin CVE, se apoya en socios, integrando Echo y Minimus a través de su programa Trivy Partner Connect.
¿Por qué buscar una alternativa a Aqua Security?
El modelo centrado en el runtime conlleva un coste
- La aplicación en runtime coloca agentes en cada clúster que los especialistas deben implementar y mantener; una carga operativa que crece junto con tu entorno.
- La detección en runtime compara la actividad en vivo con una línea base del comportamiento normal de la carga de trabajo y marca lo que se desvía, por lo que las anomalías benignas, como un nuevo despliegue o un evento de escalado, activan las mismas alarmas que los ataques reales, y los equipos necesitan reglas de ajuste para no ahogarse en falsos positivos.
- La aplicación basada en eBPF tiene un punto ciego ante los ataques de inyección. Para cuando una carga útil de inyección SQL llega a la capa de llamadas al sistema (syscall), no son más que bytes en un búfer, indistinguibles del tráfico legítimo. Detectarlo requiere visibilidad en la propia aplicación, una capa diferente a la que un motor eBPF puede ver.
Cobertura y coste
- La cobertura es más profunda en torno a los contenedores y se debilita en la parte de postura e identidad, donde las reseñas sitúan sistemáticamente su CSPM y CIEM por debajo de los competidores de esta lista.
- Los precios son exclusivamente bajo presupuesto, sin cifras públicas ni nivel de autoservicio, y el modelo por carga de trabajo se vuelve difícil de predecir a medida que creces.
Pesado de ejecutar
- Los revisores describen constantemente la interfaz como difícil de navegar, y los nuevos usuarios tienen dificultades para encontrar los datos que necesitan en los diferentes módulos sin experiencia previa.
- Los paneles y los informes acumulan quejas recurrentes; los usuarios exigen algo más que métricas básicas y consideran incómodo comparar una revisión anterior con la actual.
- En cuanto a los informes de imágenes estáticas, algunos revisores señalan que las imágenes marcadas una vez como problemáticas pueden desaparecer silenciosamente del informe sin que se aplique ninguna corrección, lo que socava la confianza en lo que muestra el portal.
- La incorporación (onboarding) se extiende a semanas o meses y a menudo requiere servicios profesionales; además, los usuarios señalan que las solicitudes de funciones y las correcciones pueden tardar más de lo deseado en llegar.
El contratiempo de trivy-action
Las propias herramientas de código abierto de Aqua se convirtieron en un caso de estudio sobre lo que no se debe hacer a principios de 2026. Unos atacantes robaron un token de acceso personal de un flujo de trabajo mal configurado en el repositorio de Trivy a finales de febrero. Aqua rotó las credenciales, pero la limpieza fue incompleta, y un único token que seguía siendo válido fue todo lo que los atacantes necesitaron para volver tres semanas después. El 19 de marzo, el mismo grupo de atacantes hizo un push forzado de commits maliciosos en 75 de las 76 etiquetas de versión en aquasecurity/trivy-action, cambiándolas por un roba-credenciales, y publicó un binario de Trivy con puerta trasera (backdoor) en Docker Hub, GHCR y ECR. Más de 10 000 flujos de trabajo hacen referencia a trivy-action, y cualquiera que se ejecutara durante la ventana de exposición vio robados los secretos de su canalización (pipeline), lo que posteriormente propagó un gusano autorreplicante a través de decenas de paquetes de npm.
Aqua confirmó la brecha y retiró los artefactos maliciosos. Aun así, resulta irónico que un escáner de vulnerabilidades se convierta en el vehículo de entrega de malware, y sirve como recordatorio de que fijar etiquetas mutables supone un riesgo para la cadena de suministro.
¿Qué deberías buscar en una alternativa a Aqua Security?
- Cobertura de código, dependencias, secretos, imágenes de contenedores, IaC y postura cloud en una sola plataforma. Esto significa que Aikido puede rastrear un secreto desde el momento en que se confirma en el código hasta la imagen de contenedor que lo incluye.
- Priorización basada en la explotabilidad real y el contexto, situando un fallo accesible en producción por encima de uno oculto en fase de ensayo (staging).
- Remediación que redacta la solución en una pull request.
- Un modelo de despliegue sin agentes (agentless) que evita la sobrecarga y el mantenimiento de un despliegue clúster por clúster.
- Gobernanza (RBAC, SSO/SCIM, políticas, auditoría) integrada a través de los flujos de trabajo de CI y Git que los desarrolladores ya utilizan.
- Precios transparentes sobre los que puedas planificar.
- Buen soporte, incluyendo una interfaz de usuario intuitiva, paneles e informes útiles, incorporación sencilla y atención al cliente receptiva.
¿Cuáles son las mejores alternativas a Aqua Security en 2026?
Aikido Security
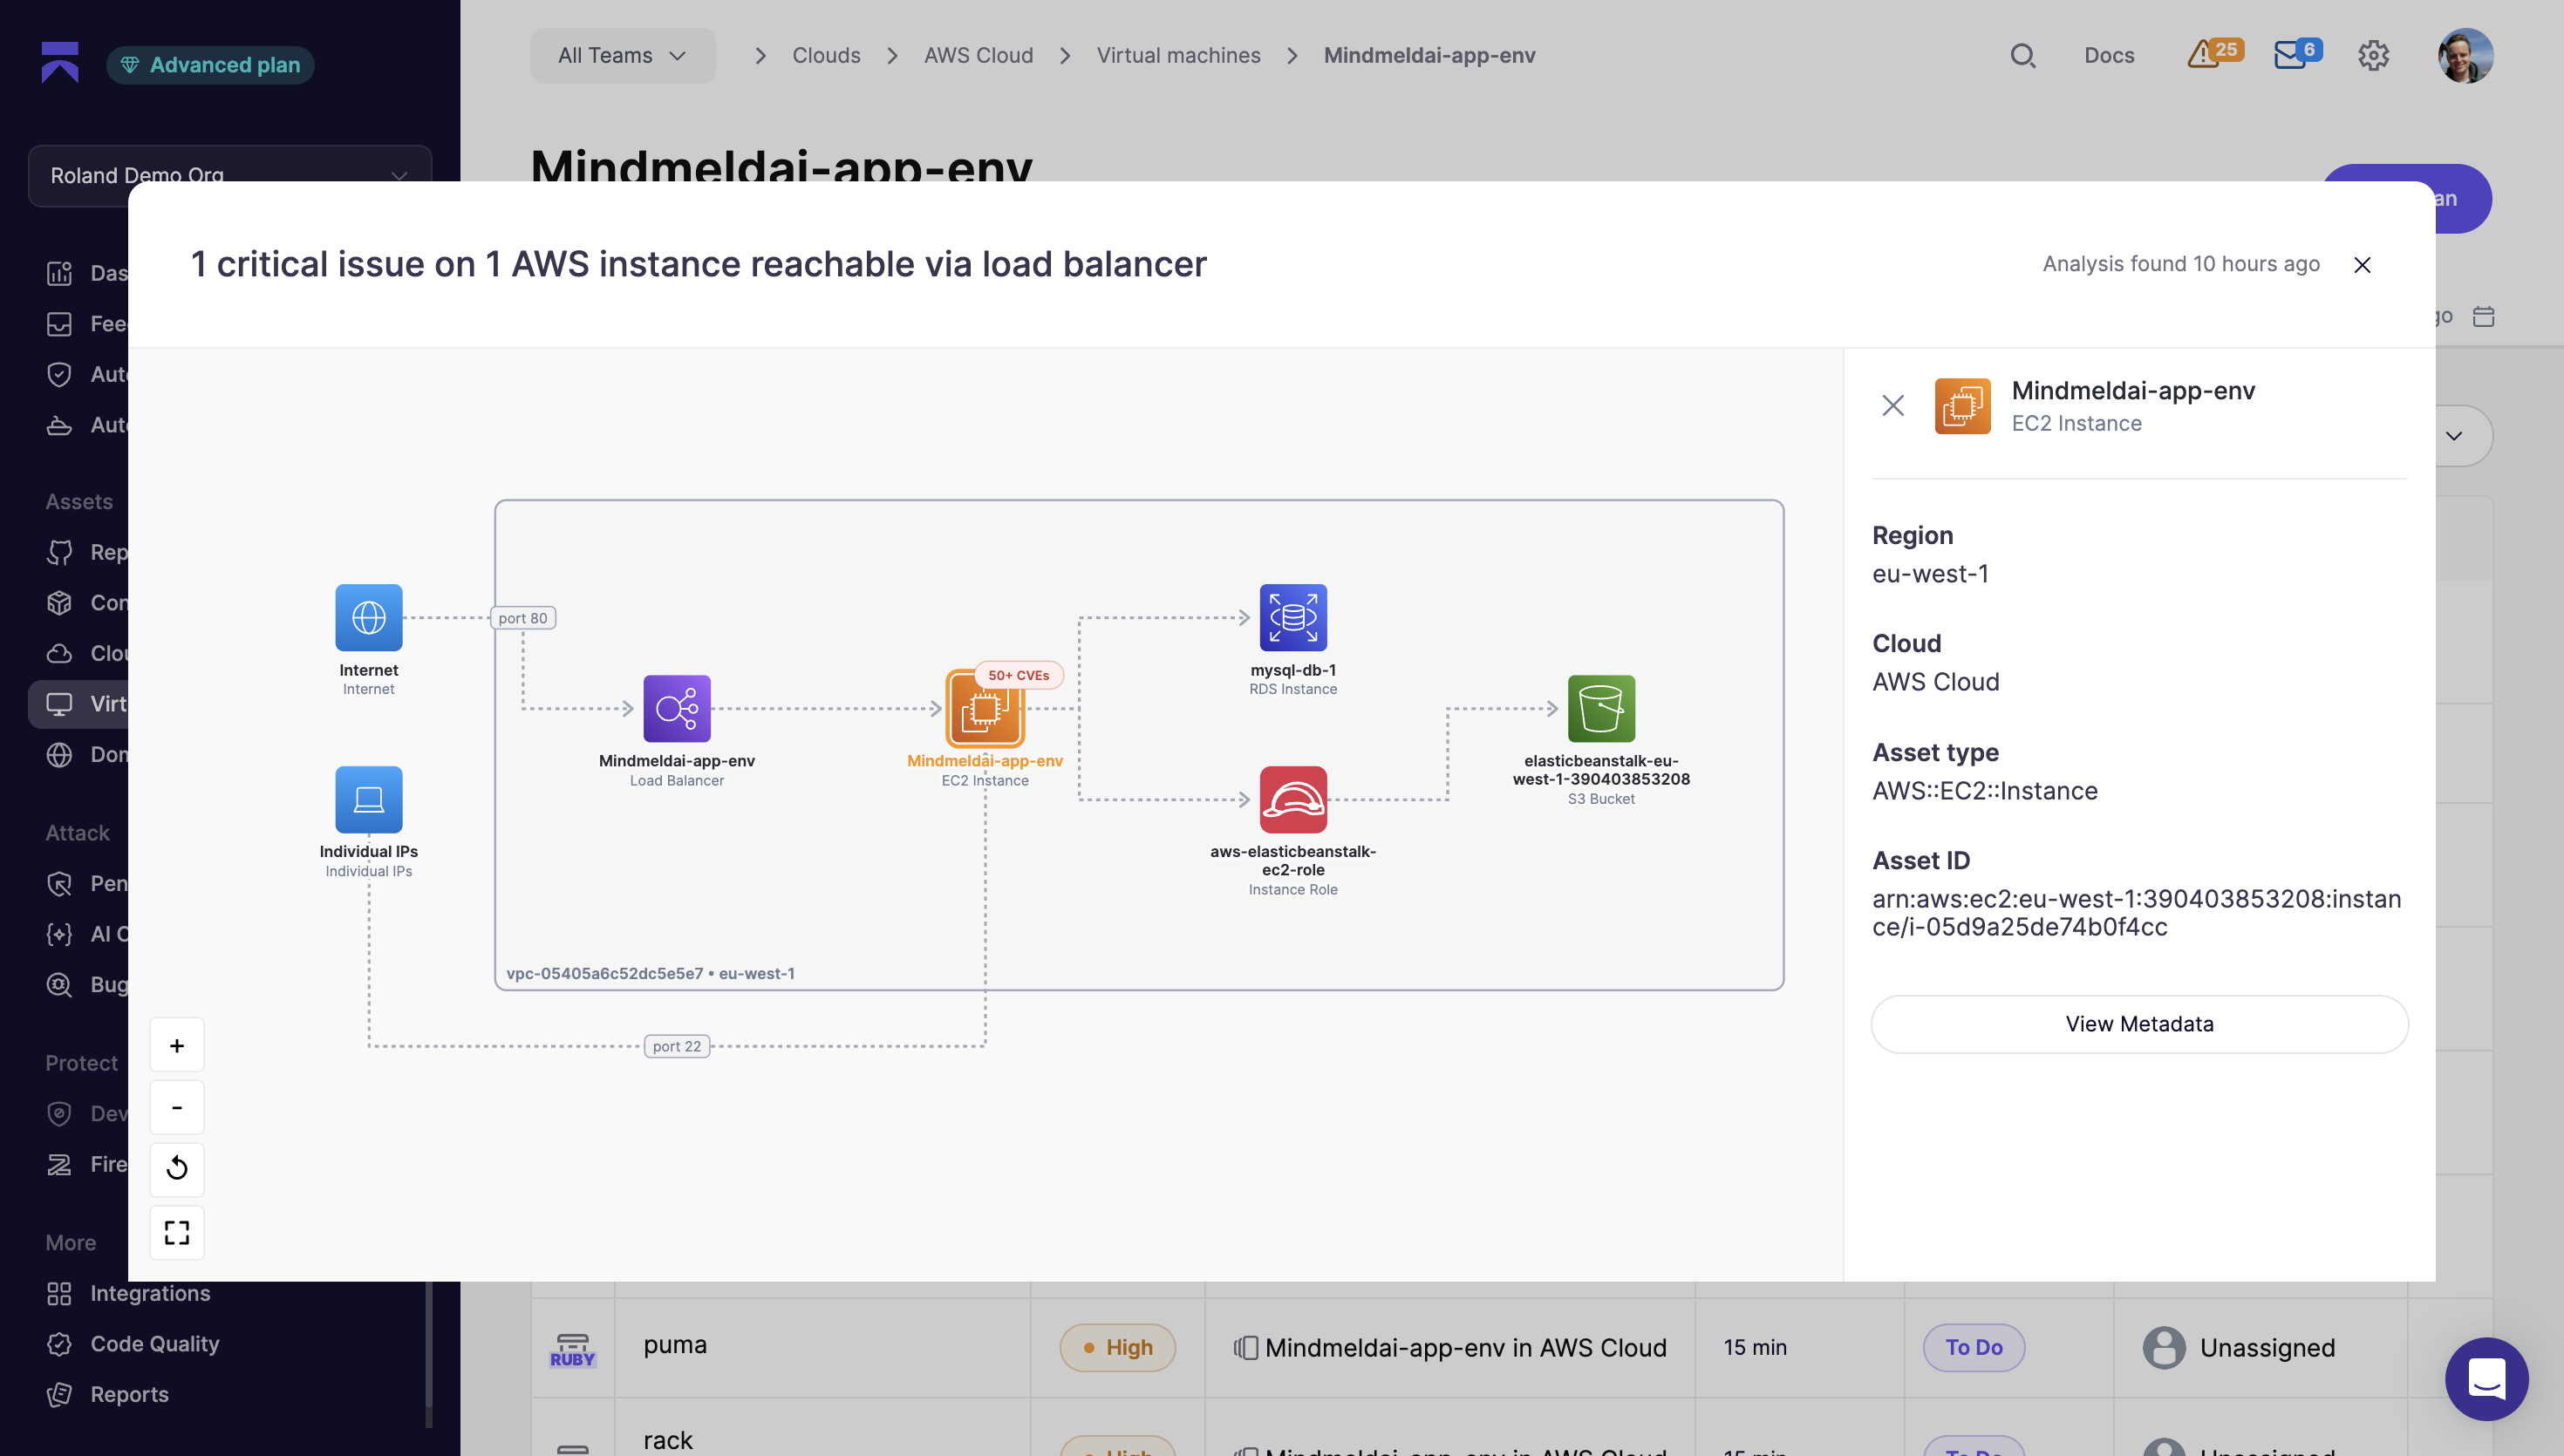
Aikido Security es una plataforma de seguridad de software unificada que abarca el código, la nube y el entorno de ejecución (runtime). En el ámbito de la nube, ejecuta un CSPM completo en AWS, Azure y GCP, detectando errores de configuración, exposiciones, permisos de IAM excesivos y brechas de cumplimiento en una sola vista. La conexión se realiza mediante API y toma cuestión de minutos, utilizando los permisos de solo lectura mínimos necesarios y sin acceder a tus datos.
El escaneo de imágenes de contenedores detecta CVE y deduplica los hallazgos del proveedor de nube en un único informe claro. El escaneo de máquinas virtuales cubre EC2 con o sin agentes, leyendo directamente desde las instantáneas de la nube para que no tengas que ejecutar servicios adicionales en tus instancias. El escaneo IaC para Terraform, CloudFormation y manifiestos de Kubernetes se integra en el CI para bloquear configuraciones de riesgo antes de que lleguen a producción. Aikido también realiza un seguimiento de los runtimes obsoletos en imágenes base, Lambdas, Elastic Beanstalk y Kubernetes, detectando software desactualizado.
Las hardened images de Aikido son reemplazos de imágenes base listas para usar que están libres de CVE y aplican correcciones retroactivas (backports) a la versión que ya ejecutas. De este modo, solucionas CVE críticas y altas sin necesidad de cambiar de distribución ni realizar los cambios en la aplicación que impone una actualización mayor. Cada descarga de docker.aikido.io incluye un SBOM, el estado de explotabilidad VEX y la procedencia SLSA. Aikido continúa parcheando la compilación incluso después de que el proveedor upstream haya dejado de hacerlo, lo que permite que una imagen base al final de su vida útil (EOL) permanezca en servicio sin acarrear vulnerabilidades conocidas. Te mantienes protegido sin modificar las imágenes de tus contenedores. Con una herramienta centrada en la detección como Aqua, esa misma imagen base EOL se marca como vulnerable y la remediación corre por tu cuenta.
No todos los hallazgos merecen la misma urgencia, y Aikido los califica en consecuencia. La puntuación de riesgo basada en el contexto prioriza un problema en producción por encima del mismo problema en entorno de ensayo (staging), y reevalúa las CVE de un contenedor según el entorno en el que se ejecuta. Cloud Search te permite consultar todo tu entorno en lenguaje natural y convertir cualquier búsqueda en una alerta en tiempo real, como la creación de un nuevo bucket S3 público o la adición de un rol de administrador.
El runtime es donde Aikido y Aqua protegen a diferentes niveles. La protección en tiempo de ejecución de Aikido es Zen, un firewall interno que se ejecuta dentro de tu aplicación con una simple instalación de npm y una sola línea de código, sin necesidad de los agentes por clúster ni de los privilegios de host elevados que requiere una herramienta basada en eBPF. Como se sitúa en la ruta del código con contexto completo, sabe qué entrada ha llegado y a qué función está a punto de acceder, por lo que Zen bloquea la inyección y el recorrido de rutas (path traversal) en el momento exacto en que se vuelven peligrosos, con una baja tasa de falsos positivos y una cobertura real de día cero para esas categorías. Para los ataques para los que está diseñado (inyección, fugas de IDOR entre inquilinos, recorrido de rutas y vulnerabilidades de día cero en código propio), Zen es la opción más confiable y mucho más ligera de ejecutar. Si te preocupa el malware que ya campa a sus anchas en el host, esa es la función de la capa del núcleo (kernel), para la cual está diseñada la aplicación de políticas de runtime de Aqua.
Cuando encuentra algo que vale la pena solucionar, AutoFix abre la solicitud de extracción (pull request) para remediar las vulnerabilidades de las imágenes base de contenedores, las CVE de máquinas virtuales y los errores de configuración de IaC, indicando además si la solución introduce un nuevo problema. Las comprobaciones de cumplimiento se alinean con SOC 2 e ISO 27001 con sincronización automática con Vanta y Drata.
Ideal para: Equipos empresariales que buscan una cobertura completa de código a nube con remediación real y gobernanza lista para auditorías, sin necesidad de desplegar agentes.
{{walkthrough}}
Wiz
Wiz es un CNAPP sin agentes que correlaciona vulnerabilidades con activos, identidades, configuraciones y rutas de ataque, ofreciendo un CSPM y un CIEM más sólidos que Aqua. Mapea cómo una carga de trabajo expuesta y una CVE conocida se combinan en una ruta de ataque real.
Los inconvenientes comienzan con el costo. Wiz tiene un precio orientado a grandes empresas y se comercializa mediante contratos plurianuales. Su cobertura de runtime es más ligera que la aplicación en línea de Aqua, ya que el escaneo sin agentes lee instantáneas estáticas, y resulta ser una plataforma demasiado compleja si lo único que necesitas es cobertura para contenedores. Además, ahora forma tras su adquisición por parte de Google Cloud cerrada en marzo de 2026, y aunque la empresa se ha comprometido a mantener la naturaleza multi-cloud de Wiz, los compradores comprometidos con AWS y Azure quizás prefieran observar cómo evoluciona esta situación.
Ideal para: Equipos que buscan visibilidad de las exposiciones en la nube y contexto de rutas de ataque, pero que resulta excesivo y costoso cuando la necesidad principal es la seguridad de código y contenedores.
Prisma Cloud (Palo Alto Networks)
Prisma Cloud es un CNAPP de código a nube con alcance multi-cloud. Cubre CSPM, CIEM, protección de cargas de trabajo y contenedores, además de cumplimiento normativo para benchmarks CIS, PCI DSS y HIPAA.
Sin embargo, los precios solo se obtienen mediante presupuesto, y el mejor rendimiento depende de comprometerse con el catálogo más amplio de Palo Alto. Los usuarios comentan que se siente como una plataforma desconectada, con una experiencia de usuario (UX) y una velocidad de lanzamiento inferiores a las de las herramientas sin agentes más recientes. Su amplitud también puede ir en detrimento de la profundidad, y la cantidad de módulos añade complejidad de configuración y gestión.
Ideal para: Organizaciones que ya se han estandarizado en Palo Alto y buscan consolidar el SOC, el firewall y la nube, aunque requiere un esfuerzo considerable de configuración y puesta a punto si se adopta de forma independiente.
Sysdig Secure
Sysdig ejecuta la detección en tiempo de ejecución mediante eBPF, priorizando las vulnerabilidades en paquetes que realmente se cargan en runtime. Es el competidor más directo de Aqua en cuanto a trayectoria, ya que ambos provienen del ámbito de cargas de trabajo y runtime, por lo que vale la pena evaluar ambos en conjunto si tu prioridad es la profundidad en tiempo de ejecución.
El despliegue de agentes conlleva sobrecarga y tiempo dedicado a ajustar los falsos positivos. Su CSPM, CIEM, seguridad de código y DSPM son menos profundos que el apartado de runtime. Y en el caso del alojamiento de código local (on-prem), el código se copia al SaaS de Sysdig, algo que algunos equipos de seguridad no están dispuestos a aceptar.
Ideal para: Equipos que buscan detección en runtime y pueden asumir el trabajo de gestión de agentes y ajustes, aunque resulta excesivo si el único objetivo era revisar imágenes.
Orca Security
Orca utiliza un escaneo sin agentes para analizar toda la infraestructura en la nube, con cobertura de postura e identidad. Se despliega con rapidez, y su gestión de la postura de seguridad de datos (DSPM) identifica dónde se almacenan los datos confidenciales y quién puede acceder a ellos.
Lo que Orca no hace es bloquear nada en tiempo de ejecución. Su escáner lee instantáneas, por lo que no existe una prevención en línea en tiempo de ejecución como la que aplica Aqua. Asimismo, su seguridad de código se orienta principalmente hacia SCA y carece de profundidad en SAST, secretos o IaC, lo que hace que no llegue a ser un reemplazo completo de código a nube por sí solo.
Ideal para: Equipos que buscan una amplia visibilidad de la nube y contexto de datos, y que aceptan que no bloqueará nada en el momento de la ejecución, dejando aún lagunas en el lado del código.
CrowdStrike Falcon Cloud Security
Falcon Cloud Security aporta detección de amenazas y runtime dentro del ecosistema más amplio de Falcon, ofreciendo visibilidad de cargas de trabajo e identidades en la misma consola que el endpoint. Para los equipos que ya ejecutan Falcon en sus endpoints, esa consola compartida y la inteligencia de amenazas son los principales atractivos.
Justificar su adquisición resulta más difícil para un comprador independiente. La interfaz es compleja para los nuevos usuarios, el costo de las licencias de los diferentes módulos de Falcon se acumula y el máximo valor depende de comprometerse con toda la plataforma. También se basa en agentes, por lo que conlleva la misma sobrecarga de despliegue y gestión que las otras herramientas basadas en sensores de esta lista.
Ideal para: Equipos que ya se han estandarizado en CrowdStrike y desean gestionar la nube y los endpoints bajo un mismo techo, aunque es una opción difícil de justificar si no formas parte del ecosistema Falcon y no quieres administrar otro agente.
Las mejores alternativas a Aqua Security si buscas correcciones
Aqua aplica medidas de seguridad en runtime y señala lo que está mal, pero la remediación corre por tu cuenta. Algunas herramientas, en cambio, redactan la solución.
- Aikido Security ofrece el mejor flujo de trabajo de remediación en este caso. La puntuación consciente del contexto descarta lo que no es accesible antes de que un desarrollador lo vea, y AutoFix abre la solicitud de extracción (pull request) para imágenes base de contenedores, CVE de máquinas virtuales y errores de configuración de IaC, señalando si la corrección introduce algo nuevo.
- Wiz ofrece una guía de remediación vinculada a rutas de ataque, para que puedas ver qué solución reduce antes la mayor exposición.
- Prisma Cloud vincula las correcciones a su motor de políticas, con una remediación guiada en el código y el cloud para los equipos que ya utilizan el ecosistema de Palo Alto.
Las mejores alternativas a Aqua Security si buscas algo más que el entorno de ejecución de contenedores
Aqua ofrece el mayor nivel de profundidad en contenedores y Kubernetes, pero la postura, la identidad y el apartado de código son más limitados o requieren otras herramientas.
- Aikido Security es una plataforma de seguridad de software completa que abarca CSPM junto con análisis estático, análisis de composición de software, detección de secretos, comprobaciones de infraestructura como código (IaC), escaneo de imágenes de contenedores, pruebas dinámicas y pentesting de IA.
- Orca Security lee los entornos cloud sin necesidad de agentes, con una sólida gestión de la postura, la identidad y la seguridad de los datos.
- Wiz correlaciona vulnerabilidades entre activos, identidades y configuraciones en una única vista de lo que está realmente expuesto.
Las mejores alternativas a Aqua Security si buscas precios predecibles
Aqua funciona solo bajo presupuesto (quote-only), sin tarifas públicas y con un modelo por carga de trabajo, por lo que los costos resultan difíciles de prever a medida que escalas.
- Aikido Security es la opción más adecuada aquí. Planes de tarifa plana con usuarios incluidos y un nivel gratuito que no caduca, para que sepas el costo de antemano.
- Sysdig Secure es más transparente que la mayoría de los competidores empresariales, ya que incluye algunos precios públicos para establecer un presupuesto de referencia.
- Orca Security sigue funcionando solo bajo presupuesto, pero su configuración sin agentes evita los costos por clúster de los agentes que se acumulan en otras soluciones.




