

Qodo es una plataforma de gobernanza y calidad de código basada en IA que revisa las pull requests analizando los cambios mediante el contexto circundante, incluidos los tickets de Jira y las PR anteriores. Se centra en el diseño multiagente y la generación de tests.
Sin embargo, Qodo no destaca especialmente en ningún aspecto concreto. Las pruebas de rendimiento sitúan a Qodo en un nivel intermedio en cuanto a profundidad de revisión y falsos positivos, por lo que si buscas la revisión más precisa del mercado, Qodo no es la opción ideal. Además, Qodo ejecuta un agente de seguridad como una pasada más entre varias, pero no sustituye a una herramienta dedicada de SAST o SCA, por lo que necesitas complementarlo con más herramientas. Asimismo, se demostró que Qodo era vulnerable a ataques cuando un servicio de ciberseguridad convirtió un simple comentario en una pull request en ejecución remota de código y expuso una clave de administrador de AWS en los servidores del propio Qodo.
Los equipos que buscan alternativas a Qodo necesitan una solución que les indique si el código es seguro para pasar a producción, respaldando esto con una cobertura real de sus dependencias, secretos y las rutas que un atacante real seguiría. Las herramientas que se muestran a continuación se dividen según su enfoque principal: algunas se optimizan para generar el menor ruido posible en las revisiones, otras para un razonamiento profundo entre archivos y unas pocas combinan la revisión con seguridad real. En este artículo comparamos:
- Aikido Security
- CodeRabbit
- Greptile
- Graphite
- SonarQube
- CodeAnt AI
TL;DR
Aikido Security es la mejor opción porque revisa tu código y lo protege. Su módulo de Code Quality está diseñado para ofrecer la máxima precisión y funciona en cualquier lenguaje, incluidos los lenguajes heredados (legacy) que los revisores modernos pasan por alto. Mientras que el análisis profundo de Qodo se limita a un puñado de lenguajes principales, Aikido revisa y audita lenguajes antiguos y especializados que los motores de análisis estático nunca se diseñaron para admitir. Analiza tu código regla por regla, cada una en su propia pasada independiente, para que el modelo centre toda su atención en una sola pregunta en lugar de gestionar todo a la vez. Los prompts se evalúan frente a muestras etiquetadas por humanos y se configuran deliberadamente para reducir los avisos en casos ambiguos, de modo que los desarrolladores obtienen menos resultados de poco valor. Esto se complementa con la revisión de código por IA orientada a la seguridad, donde los agentes leen el código que ya has desplegado y cada pull request utilizando todo el código base y los repositorios relacionados como contexto para detectar vulnerabilidades complejas, como fallos de lógica de negocio y control de acceso.
Tabla comparativa de alternativas a Qodo
La siguiente tabla compara las principales alternativas a Qodo en 2026 (Aikido Security, CodeRabbit, Greptile, Graphite, SonarQube y CodeAnt AI) en términos de ruido en las revisiones, cobertura de seguridad, precios y limitaciones.
Lo que Qodo pretende hacer
Qodo, anteriormente CodiumAI, revisa cada pull request de forma automática en busca de fiabilidad y errores, y genera pruebas unitarias. Su integración con Git se activa en cada PR y recurre al contexto histórico, comentarios de PR anteriores, sugerencias aceptadas y debates de revisiones previas para evaluar un cambio en comparación con lo que su equipo ha decidido anteriormente. Las revisiones se ejecutan en modelos avanzados de OpenAI, Anthropic y Google, y los de pago cuestan más. Claude Opus consume alrededor de cinco créditos por solicitud frente a uno de un modelo estándar, por lo que el uso intensivo de los mejores modelos agota rápidamente el fondo de créditos. Ofrece un diseño multiagente, con agentes independientes para errores, seguridad, calidad de código y cobertura de pruebas. Cuando encuentra código sin pruebas, genera una prueba para cubrirlo.
Además de la capacidad de revisión, ofrece un complemento de IDE que permite a los desarrolladores detectar problemas de calidad antes de abrir una PR, y una capa de gobernanza con despliegue local (on-prem) o en entornos aislados (air-gapped), disponible en los planes Enterprise.
Por qué los equipos buscan alternativas a Qodo
Qodo revisa la calidad de forma competente. Los motivos para buscar en otra parte son que no es el mejor en la revisión en sí y que la revisión es prácticamente lo único que ofrece.
- Está en la media: Los bancos de pruebas sitúan a Qodo en la mitad de la lista de competidores en cuanto a profundidad de revisión y ruido. La ventaja de Qodo es la generación de pruebas, no la revisión más precisa del mercado.
- La seguridad se detiene dentro de la pull request: Qodo ejecuta un agente de seguridad, pero no sustituye a un SAST dedicado, ni comprueba las dependencias que importa su código ni sigue una vulnerabilidad hasta el cloud o el runtime.
- Los precios basados en créditos son difíciles de predecir: Los modelos prémium consumen créditos adicionales y el uso intensivo del IDE o de la CLI puede alcanzar los límites de forma inesperada, con el nivel gratuito limitado a 30 revisiones de PR y 250 créditos al mes.
- Los agentes de CLI personalizados requieren un esfuerzo de configuración real: Un obstáculo para los equipos que no disponen de la capacidad de DevOps necesaria para crearlos y mantenerlos.
- Ha sufrido brechas de seguridad: Los investigadores de Kudelski convirtieron un único comentario de PR en ejecución remota de código en el servidor de revisión de Qodo y extrajeron una clave de administrador de AWS, en dos ocasiones. Qodo lo solucionó y rotó la clave, pero cualquier herramienta con acceso de escritura a sus repositorios merece un escrutinio minucioso en lo que respecta a su propia seguridad.
Principales alternativas a Qodo en 2026
Aikido Security
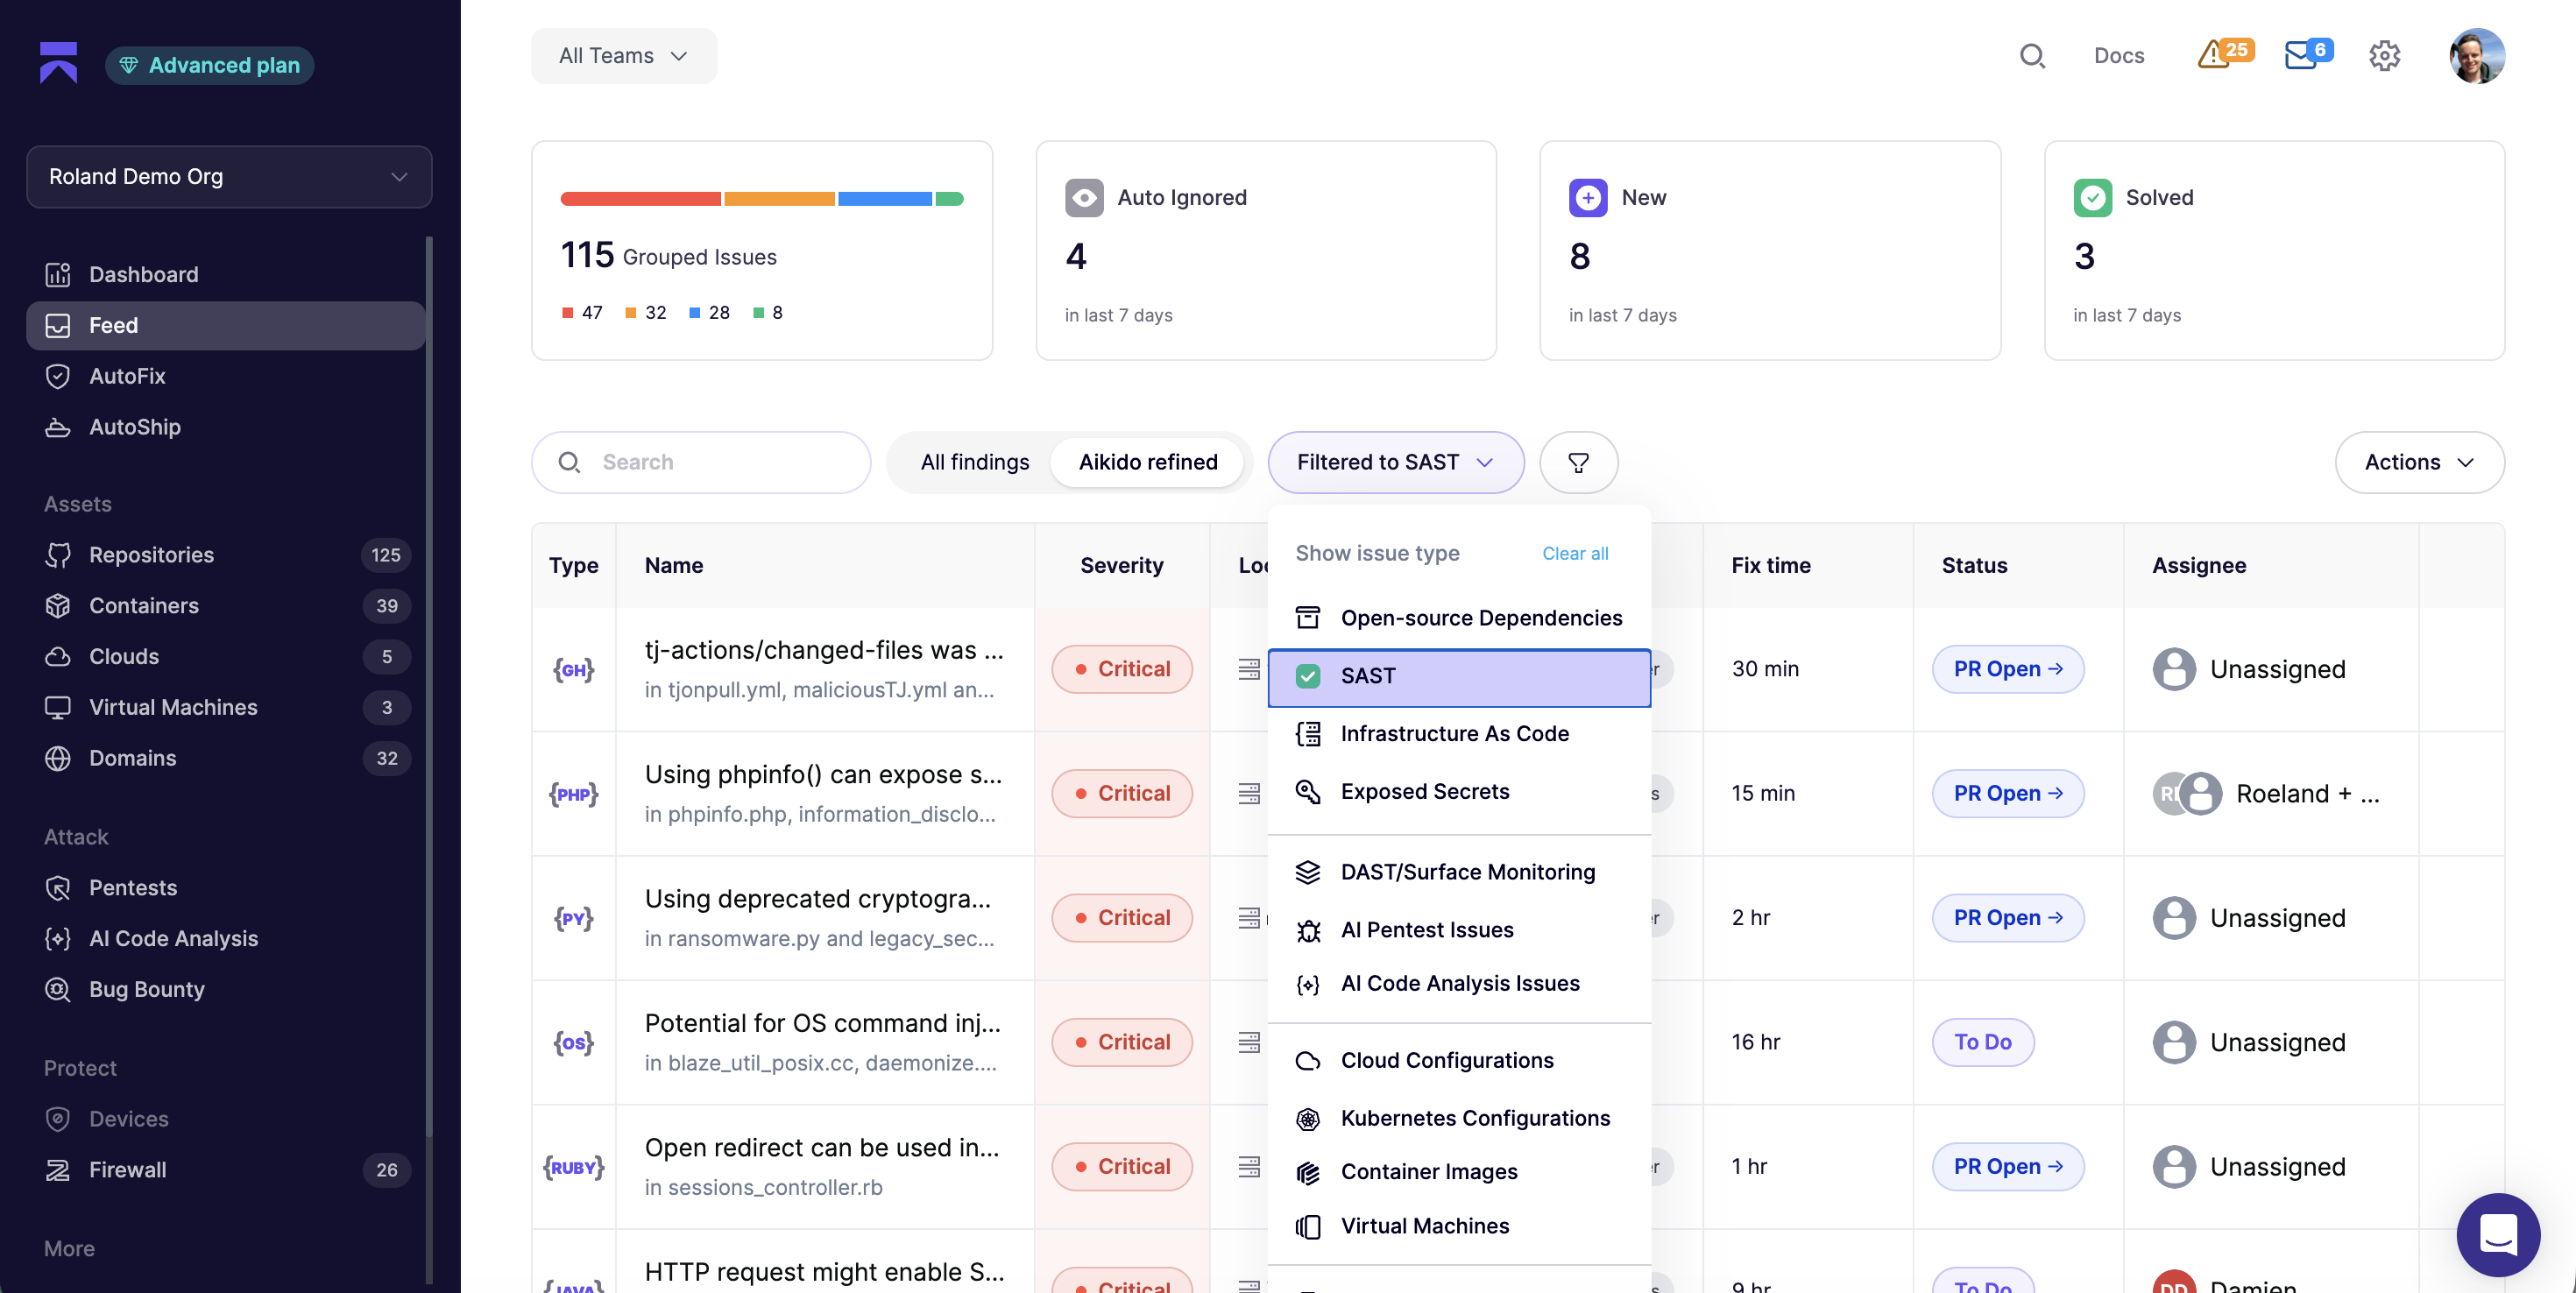
Aikido Security es una plataforma completa de seguridad de software con un producto integral de calidad de código. Revisa las pull requests en busca de calidad y respalda esa revisión con una cobertura de seguridad que abarca su código, dependencias, cloud y runtime.
El módulo de Calidad de Código de Aikido funciona mediante llamadas de LLM por regla, de modo que cada comprobación responde a una pregunta específica con toda la atención del modelo, lo que produce hallazgos más precisos y menos ruido que pedir una sola pasada para detectarlo todo. Las reglas se afinan con su propio contexto para que los hallazgos coincidan con su estilo de código, y hay reglas personalizadas disponibles para cualquier aspecto que no esté cubierto todavía. Se le enseñan los estándares y las excepciones de su equipo una sola vez, y los aplica de manera coherente.
Sus prompts se evalúan frente a muestras que personas han etiquetado con puntuaciones de confianza, y luego se ajustan para que los hallazgos que ven los desarrolladores sean los que realmente se deben señalar. Internamente, los casos ambiguos se gestionan de forma deliberada. Una llamada incorrecta en un hallazgo limítrofe se penaliza menos que una llamada incorrecta en uno evidente, lo que mantiene la precisión de los hallazgos y reduce el ruido que los desarrolladores aprenden a ignorar.
Las mismas reglas ajustadas se ejecutan tanto en pull requests como en repositorios completos, por lo que las métricas a nivel de repositorio coinciden con los comentarios que los desarrolladores ven en sus PR. Dicha revisión a nivel de repositorio también actúa como visibilidad de gestión, mostrando qué equipos necesitan apoyo sénior y en cuáles es necesario elevar el nivel de calidad.
Code Quality funciona sin necesidad de configuración. Solo tienes que conectar un repositorio y la herramienta lo revisa según unos valores predeterminados razonables desde el primer momento, con reglas personalizadas disponibles cuando las necesites. Además, publica comentarios en línea en las solicitudes de incorporación de cambios con correcciones con un clic cada vez que se produce un cambio. Funciona en cualquier sistema o lenguaje, y tanto las comprobaciones de calidad como las de seguridad se completan en menos de un minuto tras un push.
Su función «Cobertura de código» también muestra la cobertura de las pruebas en el mismo lugar, de modo que puedes ver qué repositorios, archivos y líneas quedan sin cubrir por tus pruebas justo al lado de los resultados de calidad y seguridad, en lugar de tener que consultar una herramienta independiente.
Una vez que una IA revisa cada cambio, surge la pregunta lógica de por qué solo busca la mitad de lo que puede salir mal. Los problemas de calidad y de seguridad se envían en la misma solicitud de incorporación de cambios, y la mayoría de los revisores solo detectan el primer tipo. La seguridad es el punto más débil de la mayoría de los demás revisores de calidad del código. Detectan secretos evidentes y ataques de inyección, pero se les escapa un fallo sutil de autorización que depende de la lógica de negocio. Aikido utiliza dos herramientas creadas precisamente para esto: razonar sobre lo que se supone que debe hacer el código.
Deep PR Review y Code Security Audit se ejecutan en agentes de IA que analizan la intención y rastrean el flujo de datos entre archivos.
Code Security Audit es por donde empiezan la mayoría de los equipos. Lo aplicas a todo el código base y analiza cada servicio, siguiendo el flujo de datos y las comprobaciones de permisos dondequiera que conduzcan. Su característica más potente es el encadenamiento: toma varios hallazgos de gravedad individual baja y determina la ruta única de escalada de privilegios que forman en conjunto, el tipo de exploit multifase que un desarrollador malintencionado realmente construiría. Está diseñado para un lanzamiento de alto riesgo o para un código base heredado que deseas revisar tal como lo haría un pentester.
Deep PR Review mantiene luego ese mismo análisis activo en cada nuevo cambio. Lee cada pull request a medida que se abre, incorporando todo el código base y los repositorios relacionados como contexto antes de analizar el diff que tiene enfrente. El resultado es una revisión desde la perspectiva de un atacante en cada cambio, en el momento en que su corrección es más económica.
Ideal para: Equipos empresariales que despliegan código generado por IA más rápido de lo que pueden revisarlo, y que desean que dicha revisión esté respaldada por una cobertura de seguridad real.
{{walkthrough}}
CodeRabbit
CodeRabbit combina su modelo de calidad de código de IA con más de 40 linters y herramientas de análisis estático. Filtra los comentarios de baja confianza, por lo que publica menos hallazgos pero gana más confianza por comentario. Realiza revisiones en GitHub, GitLab, Bitbucket y Azure DevOps, y los repositorios públicos obtienen funciones Pro gratis.
La otra cara de la moneda son la cobertura y el volumen de recuperación (recall). La moderación de CodeRabbit significa que detecta menos problemas que una herramienta más ruidosa, y las pruebas independientes le otorgan una puntuación más baja en profundidad y exhaustividad. Aunque ahora marca secretos y vulnerabilidades comunes, las comparaciones neutrales coinciden en que no es una plataforma de seguridad dedicada. No ofrece SCA ni cobertura de nube y runtime, por lo que un código base crítico para la seguridad aún debe combinarlo con herramientas diseñadas para ello.
Ideal para: Equipos que desean un revisor que puedan dejar activado por defecto, pero no como su única capa de seguridad.
Greptile
Greptile adopta la apuesta contraria. Crea un índice de grafo de todo tu código base, incluyendo funciones y relaciones de llamadas, antes de realizar la revisión, lo que le permite encontrar errores que abarcan varios archivos, el tipo de problema que un revisor basado únicamente en diffs nunca ve. Aikido también lee todo el código base, rastreando entradas contaminadas y flujos de datos a través de múltiples archivos en lugar de juzgar un diff de forma aislada, evitando que los errores entre archivos y los errores de runtime que provocan pasen desapercibidos. También ejecuta un agente en fase beta que escribe y ejecuta pruebas para cada PR en un entorno aislado (sandbox), aunque los revisores señalan que los resultados aún son inconsistentes.
Sin embargo, la profundidad de Greptile conlleva ruido y coste. Greptile genera más falsos positivos que sus competidores y puede llevar tiempo indexar código bases masivos. Su modelo de precios cobra un dólar por escaneo a partir de las 50 revisiones mensuales, por lo que los flujos de trabajo de alto volumen o basados en agentes deben calcular los cargos por excedente en lugar de asumir una tarifa fija por puesto. Esto contribuye a que su precio sea difícil de predecir.
Ideal para: Código bases grandes o heredados donde los errores entre archivos se ocultan en las conexiones de los archivos, pero solo si tu equipo puede asumir los comentarios adicionales y calcular el coste por revisión.
Graphite
Graphite se centra en pull requests apiladas (stacked), dividiendo los cambios grandes en diffs pequeños y muy acotados, optimizando para un bajo volumen de comentarios con el fin de reducir el tiempo de fusión (time-to-merge). Si tu equipo ya trabaja con pilas, la revisión encaja perfectamente en tu forma de entregar software.
El inconveniente es que gran parte del valor proviene de adoptar ese flujo de trabajo, por lo que no es una buena opción a menos que todo el equipo se comprometa con las PRs apiladas, y existe una curva de aprendizaje para lograrlo. Desde que Anysphere (la empresa matriz de Cursor) adquirió Graphite en diciembre de 2025, también se orienta cada vez más hacia equipos que utilizan Cursor de forma nativa.
Ideal para: Equipos que ya trabajan con pull requests apiladas, pero difícil de recomendar si adoptar ese flujo de trabajo no está planeado.
SonarQube
SonarQube ofrece una amplia biblioteca de reglas y puertas de calidad (quality gates) que bloquean el código subestándar antes de fusionarlo, junto con SSO y registros de auditoría para la gobernanza. También ejecuta un motor de análisis estático que detecta errores y vulnerabilidades en una gran variedad de lenguajes. Vale la pena echarle un vistazo para equipos que estandarizan la salud del código en muchos repositorios.
Pero SonarQube también exige más por tu parte. La configuración de las reglas requiere un esfuerzo real y los costes aumentan en implementaciones grandes o locales (on-prem). SonarQube identifica problemas, pero deja que los desarrolladores interpreten y apliquen muchas de las correcciones manualmente. Además, solo inspecciona el código fuente sin ejecutarlo, por lo que los equipos añaden otras herramientas para probar la aplicación en funcionamiento y verificar la cobertura de las pruebas. Y sus revisiones son lentas; según se informa, tardan 40 minutos en escanear cualquier proyecto con 10 000 archivos.
Ideal para: Organizaciones más grandes que estandarizan la salud del código y las puertas de calidad en numerosos repositorios, pero no para equipos que desean probar la aplicación en ejecución.
CodeAnt AI
CodeAnt AI combina la revisión por IA con la seguridad en una sola pasada, ejecutando comprobaciones deterministas en todos los lenguajes junto con una función de corrección masiva (bulk-fix) que gestiona hasta 200 archivos con un solo clic. Los equipos escriben reglas personalizadas en lenguaje sencillo, y una acción de corrección masiva puede limpiar hasta 200 archivos a la vez. Es ideal para equipos que desean revisiones y SAST combinados sin precios empresariales.
También es la opción más nueva y menos probada en combate de esta lista, y puede resultar costosa para equipos más pequeños. Debido a que está muy basada en la nube, el soporte para entornos sin conexión (offline) y pre-commit es limitado. Además, algunos usuarios informan de falsos positivos ocasionales que requieren ajustes manuales.
Ideal para: Equipos que desean revisiones por IA y comprobaciones de seguridad en una sola pasada, pero una apuesta arriesgada si necesitas un historial consolidado antes de comprometerte.
Las mejores alternativas a Qodo si buscas un mejor flujo de trabajo de remediación
Qodo publica correcciones como sugerencias dentro de la pull request, algunas aplicables con un simple clic en una casilla. Si prefieres que las correcciones se triaguen antes de llegar a un desarrollador, existen otras herramientas que siguen un enfoque diferente.
- Aikido Security ofrece el mejor flujo de trabajo de remediación de todas. AutoTriage utiliza la alcanzabilidad y el contexto de runtime para descartar hallazgos no explotables antes de que un desarrollador llegue a verlos, y AutoFix redacta la remediación para el resto.
- Snyk Code incorpora sugerencias de corrección por IA en el IDE y en la pull request, cerca de donde está trabajando el desarrollador.
- CodeRabbit aplica correcciones con un clic en los comentarios de revisión y los combina con linters que puede aplicar automáticamente.
Las mejores alternativas a Qodo si buscas algo más que una revisión de código
Qodo revisa el código y genera pruebas, pero las dependencias, los secretos, la infraestructura como código y la nube requieren otras herramientas.
- Aikido Security es una plataforma de seguridad completa que abarca el análisis estático junto con el análisis de composición de software, la detección de secretos, las comprobaciones de infraestructura como código, el escaneo de imágenes de contenedores, las pruebas dinámicas, el pentesting de IA y la nube.
- Snyk se desarrolló en torno a la seguridad de dependencias y código abierto, y se extiende a la infraestructura como código y los contenedores.
- CodeAnt AI combina la revisión con el análisis estático, los secretos y la infraestructura como código en una sola pasada.
Las mejores alternativas a Qodo si buscas precios predecibles
Qodo funciona con créditos, y los modelos prémium como Claude Opus consumen varios por solicitud, por lo que el uso intensivo resulta difícil de prever.
- Aikido Security es la opción más adecuada aquí. Planes de tarifa plana con usuarios incluidos y sin medición por uso, para que el costo se conozca de antemano.
- CodeRabbit cobra una tarifa fija por puesto con revisiones ilimitadas, facturando únicamente a los desarrolladores que abren pull requests.
- El nivel comunitario de SonarQube es gratuito para autoalojamiento, con planes de pago tasados según las líneas de código.
Qué alternativa a Qodo necesitas en 2026
La mayoría de los equipos que abandonan Qodo lo hacen porque la revisión de código es lo único que obtienen, mientras que el código sigue desplegándose con dependencias sin comprobar, secretos confirmados y fallos lógicos. Por eso Aikido Security es el mejor reemplazo: revisa las pull requests en busca de calidad y lo respalda con seguridad en todo tu código, dependencias, nube y runtime, de modo que un único flujo de trabajo te indica si el código está limpio y si es seguro para desplegar.




