

Según el informe State of AI in Pentesting 2026 de Aikido, el 76 % de los equipos implementa cambios importantes al menos una semana sí y otra no, y casi el 40 % lo hace a diario; sin embargo, solo el 21 % valida la seguridad en cada lanzamiento. La explosión del código generado por IA no hace más que aumentar la brecha entre la velocidad y la cobertura, lo que significa que más equipos necesitarán pentesting continuo.
{{cta}}
La mayoría de las soluciones de pentesting de IA capaces de seguir este ritmo de despliegue se ejecutan en la nube, pero las organizaciones altamente reguladas de sectores como la banca y la defensa no pueden enviar código fuente ni datos sensibles fuera de su red.
Hasta hace poco, esto les dejaba dos opciones inadecuadas para realizar pruebas dentro de la red. Podían ejecutar un pentest manual, que llega como una foto fija anual, o recurrir al DAST tradicional, que se ejecuta de forma continuada pero se limita a detectar problemas superficiales. Ninguna de las dos opciones les ofrecía una validación continua y consciente del código sobre qué es explotable en una aplicación en vivo. Pero ahora, un pequeño grupo de plataformas ejecuta pentesting de IA continuo íntegramente dentro de la red.
Comparamos estas opciones on-prem y con aislamiento de red (air-gapped) en función de si cada una puede ejecutar un pentesting profundo y consciente del código sin que tu código fuente abandone nunca la red:
- Aikido Security
- Pentera
- RidgeBot (Ridge Security)
- Horizon3.ai (NodeZero)
- Zero Hunt
- Strix
TL;DR
Aikido Security es la mejor opción para el pentesting de IA on-prem. Aikido Machine ejecuta todo el stack de pentesting autónomo en hardware local dentro de tu red, desplegando agentes que descubren y explotan vulnerabilidades en aplicaciones y APIs, sin que nada salga jamás del perímetro. El pentesting de IA es de caja blanca por defecto, con opciones de caja negra y gris también disponibles. Cada hallazgo se valida con una prueba de concepto y pasos de reproducción, y el alcance se aplica mediante controles técnicos. Aikido se encarga de gestionar el hardware, las actualizaciones, la sustitución de GPUs y los acuerdos de nivel de servicio (SLAs) por ti. Belfius, un banco y aseguradora belga, ejecuta Aikido Machine en su propio centro de datos, y en las pruebas comparativas de despliegue de Aikido, el motor on-prem encontró los mismos problemas críticos y de alta gravedad que la versión en la nube.
Tabla comparativa de las mejores herramientas de pentesting de IA on-prem en 2026
Así es como se comparan las principales herramientas de pentesting dentro de la red en cuanto a compatibilidad con air-gap, pruebas conscientes del código y cobertura de aplicaciones.
Por qué el pentesting de IA está ganando tanto terreno
Muchas organizaciones todavía dependen de pentests manuales una o dos veces al año, lo que deja meses de cambios sin revisar entre cada auditoría. Según el informe sobre el estado de la IA en el pentesting de Aikido, el 79% de los equipos afirma estar preocupado por las vulnerabilidades introducidas entre las pruebas programadas. Un pentest manual es una fotografía estática que llega semanas después de haber sido solicitada; por lo tanto, para cuando el informe llega a tus manos, el código ya se ha vuelto a desplegar. Casi la mitad de los equipos (48%) afirma que los hallazgos ya están desactualizados cuando los reciben, una cifra que asciende al 84% en el caso de los equipos que realizan múltiples despliegues al día.
El pentesting de IA se ejecuta mucho más rápido que el pentesting humano. En la comparativa de Aikido frente a pentests manuales externos, el motor autónomo completó las pruebas de cada aplicación web en aproximadamente entre 8 y 14 horas, mientras que las pruebas humanas tardaron desde 8 días hasta 4 semanas. En otro caso, un pentest manual de 120 horas no arrojó ningún hallazgo, mientras que una ejecución de IA detectó 13 problemas válidos, 3 de ellos de alta gravedad.
Además, el pentesting de IA llega más lejos de lo que puede hacerlo un proceso humano, ya que los agentes de IA pueden sondear continuamente los objetivos y cubrir un terreno mucho más amplio de lo humanamente posible. En la misma comparativa, como resultado, los agentes de IA encontraron el doble de fallos de control de acceso roto que los evaluadores sénior en una aplicación de pagos, y detectaron una falsificación de firma electrónica en una aplicación de firma de documentos que el equipo manual pasó por alto.
Por qué los equipos necesitan opciones locales (on-prem)
Las organizaciones de sectores regulados como finanzas, defensa, gobierno, banca y sanidad deben mantener un control total sobre sus datos confidenciales para cumplir con normativas estrictas. En la práctica, esto significa que el código fuente y los hallazgos no pueden salir del perímetro de la red, lo que descarta cualquier opción alojada en la nube. Incluso una herramienta mayoritariamente local queda descalificada si realiza llamadas a un modelo alojado, ya que eso también envía datos a un tercero. Para cumplir los requisitos, la inferencia debe ejecutarse dentro de la red sin que ningún código fuente o hallazgo llegue a una API de terceros.
Estos mismos equipos aún deben probar un conjunto amplio y en constante cambio de aplicaciones con mucha más frecuencia de lo que permite una auditoría anual o semestral. Hasta hace poco, nada podía ejecutar ese tipo de pruebas profundas y continuas sin salir de la red, lo que significaba renunciar a las pruebas de IA continuas.
Qué buscar en una herramienta de pentesting de IA local (on-prem)
- Permanece en tu red: Todo, incluida la inferencia del modelo, se ejecuta dentro de tu red. Ningún código fuente o resultado llega a un proveedor de la nube o a un modelo de terceros. En el informe sobre el estado de la IA en el pentesting de Aikido, las garantías de residencia de datos se sitúan entre los principales controles técnicos que exigen los equipos antes de aceptar el pentesting impulsado por IA, por encima de contar con supervisión humana.
- Privacidad de los datos: El proveedor nunca entrena sus modelos con tu código ni con tus hallazgos.
- Pruebas continuas: Se ejecuta en cada versión y continúa realizando pruebas a medida que la aplicación cambia.
- Razonamiento de caja blanca: Los agentes pueden trabajar a partir del código fuente completo. La investigación de Aikido a través de más de 1.000 pentests descubrió que las pruebas de caja blanca descubrieron 7 veces más vulnerabilidades que las de caja negra en los mismos repositorios.
- Hallazgos validados: Cada problema incluye pruebas de concepto (PoC) y pasos de reproducción, por lo que obtienes errores explotables confirmados.
- Aplicación del alcance: Los controles técnicos mantienen a los agentes en los objetivos incluidos en la lista blanca y fuera de producción a menos que se configure deliberadamente dentro del alcance.
- Certificaciones del proveedor: Elige un proveedor cuyas certificaciones demuestren que se le puede confiar este tipo de acceso, en particular SOC 2, ISO 27001 e ISO 42001, el estándar de gobernanza de la IA, que cubre a Aikido Machine.
- Rendimiento en relación con la nube: Las soluciones locales suelen sacrificar algo de velocidad y volumen a cambio del aislamiento de la red (air-gap).
- Logística clara y plazos de entrega cortos: Un cronograma predecible que cubra el envío y la instalación in situ.
Las mejores herramientas de pentesting de IA on-prem en 2026
Aikido Security
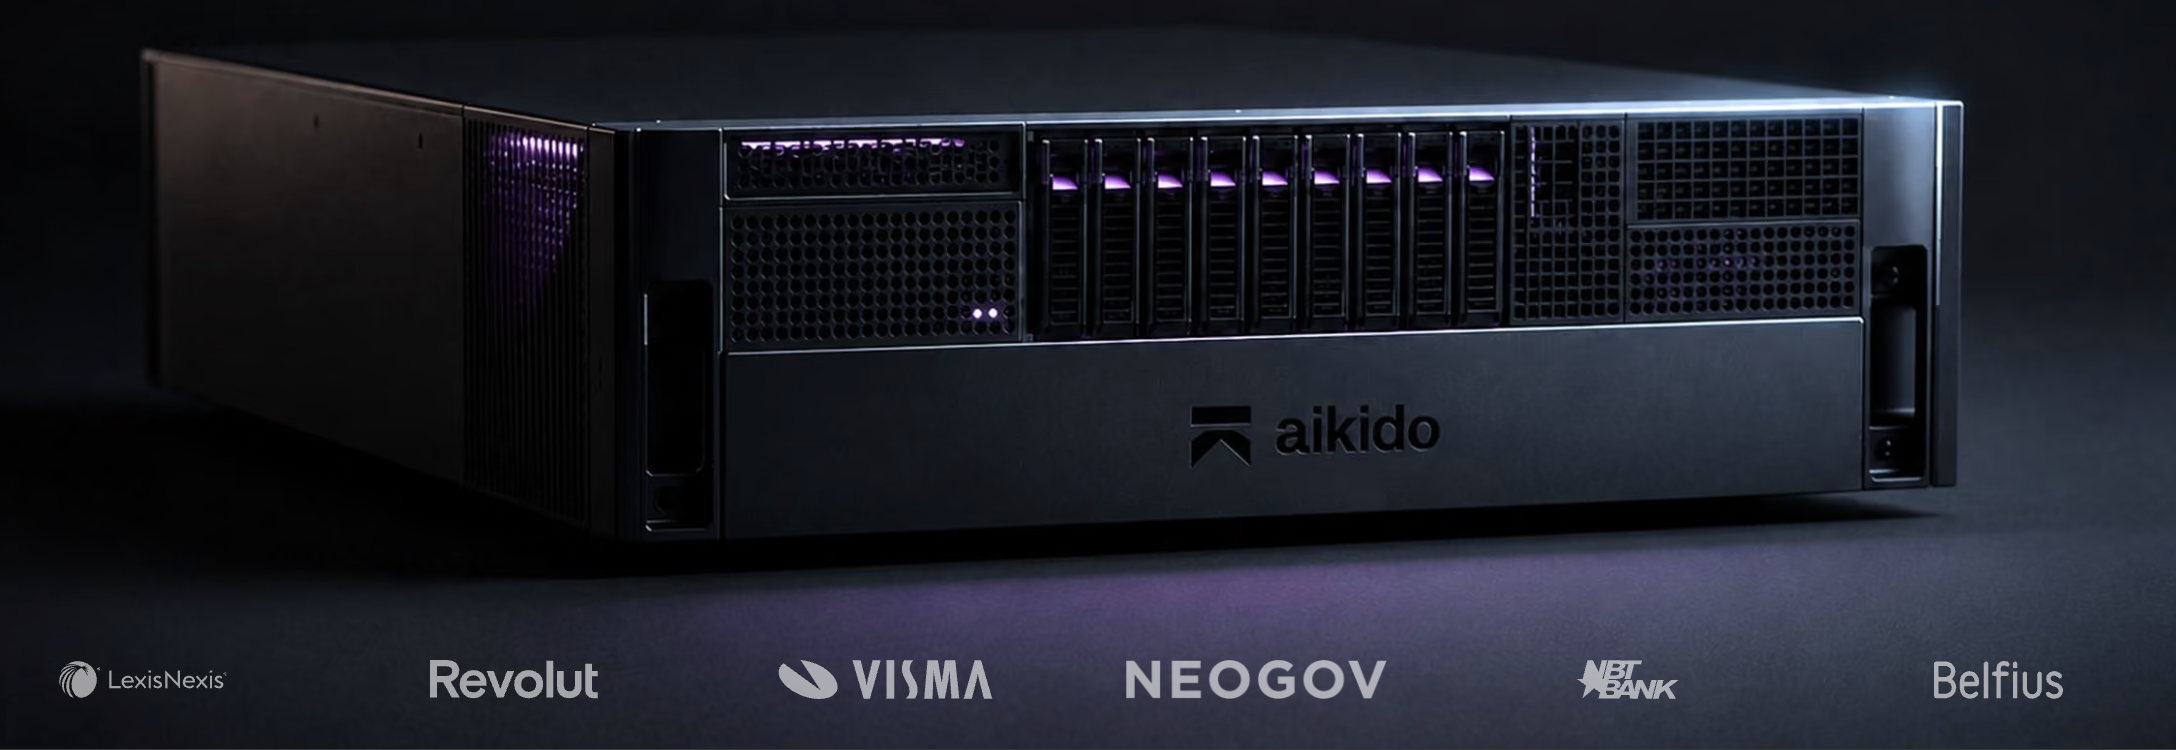
Aikido Machine es un dispositivo en rack que se instala físicamente en la propia oficina o centro de datos del cliente, ejecutando toda la pila de pentesting de IA en GPUs H200 locales, extrayendo repositorios del control de código fuente del cliente a través de una conexión de lista blanca, atacando un entorno de ensayo (staging) en lista blanca y registrando cada hallazgo localmente.
El pentesting de IA de Aikido se ejecuta en caja blanca porque las pruebas de caja blanca producen 7 veces más hallazgos que las de caja negra en los mismos repositorios. En entornos locales (on-prem), no hay razón para no hacerlo, ya que el código nunca sale de la red de todos modos, por lo que la objeción habitual de entregarlo desaparece.
La única conexión saliente en el modo estándar es hacia el punto de enlace de actualización de software de Aikido, e incluso esa desaparece en el modo completamente aislado (air-gapped). Las actualizaciones se entregan como imágenes firmadas que el cliente descarga de forma segura a través de una aplicación web interna y las aplica al dispositivo por sí mismo, por lo que la máquina nunca se conecta a internet y nadie fuera de la red necesita tener acceso a ella.
Ejecutar toda la pila en red propia solo funciona si la propia IA también se ejecuta allí, y es ahí donde entra en juego Altar. Altar es el modelo de seguridad de pesos abiertos propio de Aikido y realiza el razonamiento en las propias GPU del dispositivo, por lo que ningún código o hallazgo se envía nunca a un modelo alojado como GPT o Claude. Aikido lo ha optimizado y cuantizado desde un modelo de pesos abiertos de vanguardia hasta los 328 GB, lo suficientemente pequeño como para ejecutarse en el dispositivo sin perder la mayor parte de la cobertura de vulnerabilidades del modelo principal. Poco después de que Aikido lo desplegara en su flota de máquinas, Altar detectó una vulnerabilidad crítica válida durante una prueba de penetración en producción de un cliente.
En la prueba comparativa de despliegue de Aikido realizada en tres aplicaciones de producción, Machine alcanzó una paridad total de problemas críticos y altos con el motor en la nube, y ambos detectaron más problemas y con mayor rapidez que el evaluador humano sénior con el que se compararon.
Belfius, una entidad bancaria y de seguros belga con 192 800 millones de euros en activos y 3,4 millones de clientes, utiliza Aikido Machine, con agentes que analizan sus sistemas de forma continua para que los riesgos salgan a la luz con mayor rapidez. Tyro payments adoptó Aikido para realizar pentesting de IA después de una prueba en la que el pentesting de IA de Aikido superó a su prueba de penetración humana habitual (unas 5,5 horas frente a unas 15 días) y detectó 30 problemas (9 altos) frente a 5 problemas (1 alto).
El precio comienza con Machine mediante un contrato de arrendamiento anual fijo, en el nivel Small (cuatro GPU) o el nivel Medium (ocho GPU), dimensionado según el volumen de código que poseas. Dicho arrendamiento incluye el hardware, una instalación cifrada de disco completo, el SLA, la sustitución de GPU, las actualizaciones gestionadas y el entorno de la plataforma local.
Además de eso, los módulos de IA tienen un precio fijo por tamaño de máquina con uso ilimitado una vez pagados. Se trata del pentesting de IA y de la auditoría de seguridad del código (Code Security Audit), que analiza todo tu código base para detectar fallos lógicos antes de que haya un objetivo real que poner a prueba. Todos los productos clásicos de Aikido, incluidos todos los de la nube excepto CSPM, se ejecutarán en Machine con los precios estándar para empresas a partir de finales de 2026.
{{pentest}}
Pentera
Pentera es una plataforma de validación de seguridad sin agentes para redes e infraestructura que se aloja en un nodo dentro de tu propio entorno, por lo que se ejecuta dentro de la red, aunque no se presenta como un despliegue aislado de la red (air-gapped) ni de cero exfiltración de datos al modo de un dispositivo completamente fuera de línea. Funciona por diseño como caja negra sin acceso al código fuente, lo que resulta útil para validar la exposición externa e interna, pero es incapaz de detectar los fallos de lógica a nivel de código que revelan las pruebas de caja blanca.
Los compradores deben tener en cuenta que el pentesting de Pentera se ejecuta en un motor determinista con IA que adapta los payloads por encima, en lugar de utilizar agentes autónomos que razonen sobre un objetivo desde cero. Si deseas que la plataforma descubra nuevas rutas de ataque fuera de esa biblioteca, la arquitectura no está diseñada para ello. La cobertura en la nube también es más limitada que en el resto de la plataforma: Pentera Cloud gestiona razonablemente bien las rutas basadas en identidades desde Active Directory hacia los sistemas de identidad en la nube, pero las opiniones de los usuarios señalan que el ámbito de la nube es un área que necesita mayor profundidad. Las pruebas a nivel de aplicación son todavía más recientes, ya que se anunciaron en julio de 2026 y, en el momento de redactar este artículo, se encuentran en fase de beta privada en lugar de estar disponibles de forma general.
Ideal para: equipos que buscan una validación fiable y repetible de las exposiciones en redes e infraestructura. Es menos adecuado para equipos que necesitan la profundidad del pentesting basado en agentes, cuyo riesgo principal se encuentra en las aplicaciones web y las API, o cuyo entorno es nativo en la nube (cloud-first).
RidgeBot
RidgeBot es una plataforma de pentesting de IA que se implementa localmente (on-prem) en servidores físicos (bare metal) o virtuales dentro de tu entorno. Se ejecuta frente a redes, infraestructuras y API web, y trabaja a partir de una base de conocimiento de técnicas de ataque conocidas para revelar debilidades explotables y mapear cómo un atacante podría encadenarlas en todo el entorno.
Funciona como caja negra y caja gris, sin acceso al código fuente, por lo que pasa por alto los fallos lógicos a nivel de código que detectan las pruebas de caja blanca. Su alcance se centra en la red y la infraestructura en lugar de en el pentesting de aplicaciones con conocimiento del código en el que se centra este artículo. Y debido a que valida técnicas conocidas en lugar de razonar sobre un objetivo desde cero, su cobertura es más sólida en las rutas de ataque que ya figuran en su biblioteca. La contrapartida es que es menos probable que descubra fallos nuevos o inusuales.
Ideal para: equipos que buscan una validación automatizada de caja negra de técnicas de ataque conocidas dentro de la red, y resulta menos adecuado para equipos cuyo riesgo principal radica en la lógica de las aplicaciones o que prefieren pruebas de caja blanca con conocimiento del código.
Horizon3.ai (NodeZero)
NodeZero es una plataforma de pentesting autónomo que se ejecuta desde un contenedor Docker implementado dentro de tu red. Abarca redes internas, la superficie de ataque externa y entornos en la nube como AWS, Azure y Kubernetes; realiza movimientos laterales a través de la infraestructura y encadena credenciales obtenidas, errores de configuración y vulnerabilidades explotables para demostrar cómo un atacante podría pasar de un punto de apoyo a un compromiso total.
El nodo de ataque se ejecuta en tu entorno, pero la orquestación y los resultados se gestionan a través del portal en la nube de Horizon3, por lo que no cumple con el modelo aislado (air-gapped) de «nada sale de aquí» que requieren los equipos regulados. Las pruebas de aplicaciones web se introdujeron en julio de 2026, por lo que se trata de una capacidad más reciente y no de una función ampliamente contrastada; además, al igual que las otras herramientas centradas en la infraestructura que se mencionan aquí, funciona sin acceso al código fuente, por lo que los fallos de lógica a nivel de código que detectan las pruebas de caja blanca quedan fuera de su alcance.
Ideal para: equipos que desean una validación autónoma de técnicas de ataque conocidas en infraestructuras internas y en la nube, pero es menos adecuado para aquellos que necesitan pruebas de aplicaciones de caja blanca con conocimiento del código que permanezcan completamente dentro de la red.
Zero Hunt
Zero Hunt es un dispositivo (appliance) diseñado específicamente con GPU dedicadas y modelos ofensivos propios, apto para un aislamiento total (air-gap) sin llamadas a LLMs externos y dirigido a compradores regulados por las normativas NIS2 y DORA. Ejecuta modelos propietarios en el propio equipo, de modo que nada sale del perímetro, lo que lo sitúa en la misma categoría de total integración en red que un dispositivo Aikido Machine aislado de internet.
Su enfoque principal es el análisis del tráfico de red y el razonamiento de la cadena de ataques (kill-chain), en lugar del pentesting de aplicaciones con conocimiento del código, por lo que está orientado a detectar y validar rutas de ataque a nivel de red antes que a razonar sobre la lógica de la aplicación a partir del código fuente. Además, es una solución más reciente y sin rodaje, que aún no cuenta con evaluaciones comparativas independientes ni con clientes de referencia.
Ideal para: equipos regulados que buscan un dispositivo local (on-prem) que combine pruebas ofensivas con detección a nivel de tráfico, y menos adecuado para equipos cuyo riesgo principal reside en la lógica de aplicaciones y API.
Strix
Strix es una herramienta de pentesting de IA de código abierto (Apache-2.0) que abarca aplicaciones web, API e infraestructura. Se ejecuta de forma autoalojada o completamente aislada (air-gapped) con un modelo local, aísla en entornos seguros (sandbox) a cada agente bajo reglas de compromiso definidas y mantiene el código fuente dentro de la red, por lo que cumple con los requisitos locales en los mismos términos que un dispositivo aislado.
Strix es un software que tú mismo implementas y operas, sin el dispositivo gestionado, el hardware dedicado, el SLA y la sustitución de GPU que se incluyen en un único contrato con Aikido Machine. También es más reciente y de código abierto, y carece de las evaluaciones comparativas independientes y la trayectoria de las herramientas consolidadas, por lo que la responsabilidad de demostrar que funciona en tu entorno recae sobre ti.
Ideal para: equipos que disponen de ingeniería de seguridad interna para ejecutar y ajustar una herramienta autogestionada, y menos adecuado para aquellos que prefieren una solución de pentesting local suministrada y mantenida por terceros.
Las mejores herramientas de pentesting de IA locales (on-prem) si necesitas un aislamiento total (air gap)
Algunas herramientas se ejecutan dentro de tu red, pero aun así enrutan la orquestación o los resultados a través de la nube de un proveedor. Si no se permite que absolutamente nada de tu código o de los hallazgos abandone el perímetro, la selección se reduce drásticamente.
- Aikido Security ejecuta todo el conjunto de pentesting, incluidos los modelos, en hardware situado físicamente en tus instalaciones; en el modo aislado (air-gapped), las actualizaciones se reciben como imágenes firmadas que aplicas tú mismo, por lo que el equipo nunca se conecta a internet.
- Zero Hunt es un dispositivo local (on-prem) con modelos propietarios que también funciona de forma totalmente desconectada de la red, centrado en el análisis del tráfico de red y el razonamiento de la cadena de ataques (kill-chain) en lugar de en la lógica de las aplicaciones.
- Strix se ejecuta de forma autoalojada o aislada (air-gapped) con un modelo local, aunque debes implementarlo, ajustarlo y mantenerlo tú mismo en lugar de recibir un dispositivo gestionado.
Las mejores herramientas de pentesting de IA locales (on-prem) si necesitas profundidad de caja blanca
Las herramientas de caja negra realizan pruebas desde el exterior y pasan por alto los fallos lógicos a nivel de código (control de acceso roto, IDOR, errores de varios pasos) que solo salen a la luz cuando una herramienta puede analizar cómo se supone que debe funcionar una aplicación. Las pruebas de caja blanca necesitan acceso al código fuente, lo que en las instalaciones locales (on-premise) resulta seguro, ya que el código nunca sale de ellas.
- Aikido Security realiza pruebas de caja blanca de forma predeterminada trabajando a partir del código fuente completo; la investigación de Aikido demostró que esto saca a la luz 7 veces más vulnerabilidades que la caja negra en los mismos repositorios, y se ejecuta en el propio modelo de seguridad local de Aikido para que el código permanezca en su red.
- Strix comprende el código y lo mantiene dentro de la red, lo que la convierte en la alternativa de caja blanca más cercana, siempre que su equipo cuente con la capacidad de ingeniería para ejecutarla.
- Pentera funciona como caja negra sin acceso al código, por lo que destaca en la exposición de infraestructura, pero no en los fallos a nivel de código que detectan las pruebas de caja blanca.
Conclusión
Durante mucho tiempo, los equipos con las normas más estrictas se quedaron excluidos de las mejores pruebas de seguridad, obligados a elegir entre mantener su código en la red y ejecutar pentesting de IA continuo. Ese compromiso ha desaparecido. El pentesting de IA local (on-prem) ahora realiza pruebas profundas y conscientes del código dentro del perímetro sin que nada salga de la red, aunque las opciones no son intercambiables. Aikido Machine analiza la lógica de la aplicación a partir del código fuente y se presenta como un appliance gestionado, ejecutando pentesting de caja blanca en hardware de sus instalaciones, bajo el propio modelo local de Aikido, con cada hallazgo verificado frente a un sistema real.




