

Todavía puedes realizar revisiones de código manualmente, pero las herramientas impulsadas por IA pueden detectar más problemas, más rápido, y ayudar a tu equipo a avanzar de manera eficiente.
El informe de Aikido de 2026 sobre el Estado de la IA en Seguridad y Desarrollo reveló que el 73% de los equipos todavía dependen de revisiones manuales, lo que a menudo causa retrasos y problemas no detectados.
Si la IA te ayuda a escribir código, tiene sentido usarla también para las revisiones. Integrar controles automatizados en el pipeline ayuda a los equipos a escalar de forma segura sin ralentizarse. Como Julian Deborré, Head of Engineering en Panaseer, compartió en el informe de Aikido: “La IA nos ayuda a escribir código más rápido, por lo que tiene sentido que la IA también lo revise”.
Las mejores herramientas de revisión de código con IA analizan los cambios en comparación con el resto de la base de código y evalúan qué podrían romper en otras partes.
Aunque CodeRabbit sigue siendo popular, tiene sus inconvenientes. Esta guía destaca las mejores alternativas a CodeRabbit de 2026 y cómo destacan en precisión, seguridad y flexibilidad de precios. Comparamos:
- Aikido Security:
- Panto AI
- CodeAnt AI
- Qodo Merge
- CodeFactor
- Greptile
- GitHub Copilot
- SonarQube
TL;DR
Aikido Security revisa cada pull request y asegura lo que contiene. La revisión por IA ofrece comentarios integrados en el PR, sugerencias de corrección con un clic y reglas personalizadas que aprenden de los PRs anteriores de tu equipo, detectando los errores lógicos y desreferencias de nulos que una revisión estándar suele pasar por alto. Una capa más profunda analiza la lógica de negocio en cada cambio, de modo que los errores de control de acceso como IDOR se detectan mientras el pull request sigue abierto. El mismo razonamiento se aplica a todo el repositorio, detectando fallas lógicas reales antes de que exista un entorno de prueba activo al cual enfrentarse.
Los hallazgos vienen acompañados de recomendaciones para corregir el código de forma segura y sugerencias de un solo clic para problemas de SAST e IaC. Los complementos para IDE detectan secretos y problemas de código mientras escribes, antes de que nada llegue al repositorio. Y no se detiene en el pull request. Las dependencias, el cloud y el runtime se cubren en la misma plataforma.
Los precios consisten en un nivel gratuito más planes de tarifa plana, para que los equipos comiencen de inmediato y escalen sin tarifas ocultas. Un razonamiento más profundo y correcciones en un solo lugar hacen que Aikido sea la alternativa a Coderabbit más sólida aquí.
Principales alternativas a CodeRabbit en 2026
Así es como Aikido se compara con Coderabbit para los equipos que evalúan herramientas de revisión de código:
¿Qué son las herramientas de revisión de código?
Antes, la revisión de código consistía en que un compañero leía tu diff y dejaba comentarios. Las herramientas de revisión de código con IA hacen esa parte más rápido, pero las mejores van más allá. Rastrean lo que afecta un cambio en otros lugares y marcan los problemas de lógica y de control de acceso que una revisión humana rápida pasa por alto. Las más débiles simplemente reafirman lo que un linter ya te indicó. CodeRabbit maneja bien la revisión archivo por archivo. Una vez que tu base de código abarca a más colaboradores y repositorios, la cuestión pasa a ser qué herramienta sigue ofreciéndote información de alta relevancia a esa escala.
¿Qué es CodeRabbit?
CodeRabbit es un asistente de revisión de código impulsado por IA que ofrece comentarios contextuales sobre pull requests. Se conecta con GitHub, GitLab, Azure DevOps y Bitbucket, detectando errores, problemas de estilo y pruebas faltantes.
Por ejemplo, CodeRabbit revisa cada pull request utilizando linters y analizadores de seguridad de confianza, y luego convierte los resultados en comentarios útiles. Los repositorios públicos pueden utilizar sus funciones Pro de forma gratuita, lo que lo hace popular entre equipos pequeños y colaboradores de código abierto.
A medida que los proyectos crecen y las bases de código se vuelven más complejas, algunos equipos pueden desear una visión más profunda, comprobaciones de seguridad más robustas o informes más avanzados de lo que CodeRabbit ofrece actualmente.
¿Por qué o cuándo buscar alternativas a CodeRabbit?
Con las herramientas de revisión de código por IA, los desarrolladores pueden automatizar gran parte del proceso de revisión manteniendo la calidad y el contexto. CodeRabbit, por ejemplo, funciona bien para revisiones sencillas archivo por archivo y para detectar problemas comunes. Se integra sin problemas con plataformas como GitHub, añadiendo comentarios generados por IA directamente en los pull requests. También puedes combinarlo con linters como Semgrep agregando un archivo `semgrep.yml` y configurando CodeRabbit para que lo use. Esta configuración ayuda a identificar patrones inseguros y revisiones estándar faltantes. Para equipos pequeños o proyectos sencillos, a menudo eso es suficiente.
A medida que tu base de código crece con más servicios, módulos y colaboradores, es posible que empieces a necesitar una herramienta de revisión de código que ofrezca un soporte más avanzado. Podrías querer una que:
- Filtra los comentarios innecesarios y se centra solo en el feedback de alto impacto.
- Aprende de las revisiones anteriores de tu equipo y mejora su precisión con el tiempo.
- Proporciona feedback más contextual y fácil de aplicar.
Aquí tienes siete de las mejores alternativas a CodeRabbit, destacando sus características, precios y principales ventajas y desventajas para ayudarte a tomar la mejor decisión para tu equipo.
Las 8 mejores alternativas a CodeRabbit
Cuando tu base de código abarca múltiples servicios, lenguajes y entornos, necesitas más que una herramienta que solo compruebe líneas de código. Las alternativas que se presentan a continuación ofrecen un análisis más profundo, integraciones sólidas y reglas flexibles que se adaptan a proyectos complejos de nivel empresarial.
Empecemos.
1. Aikido Security
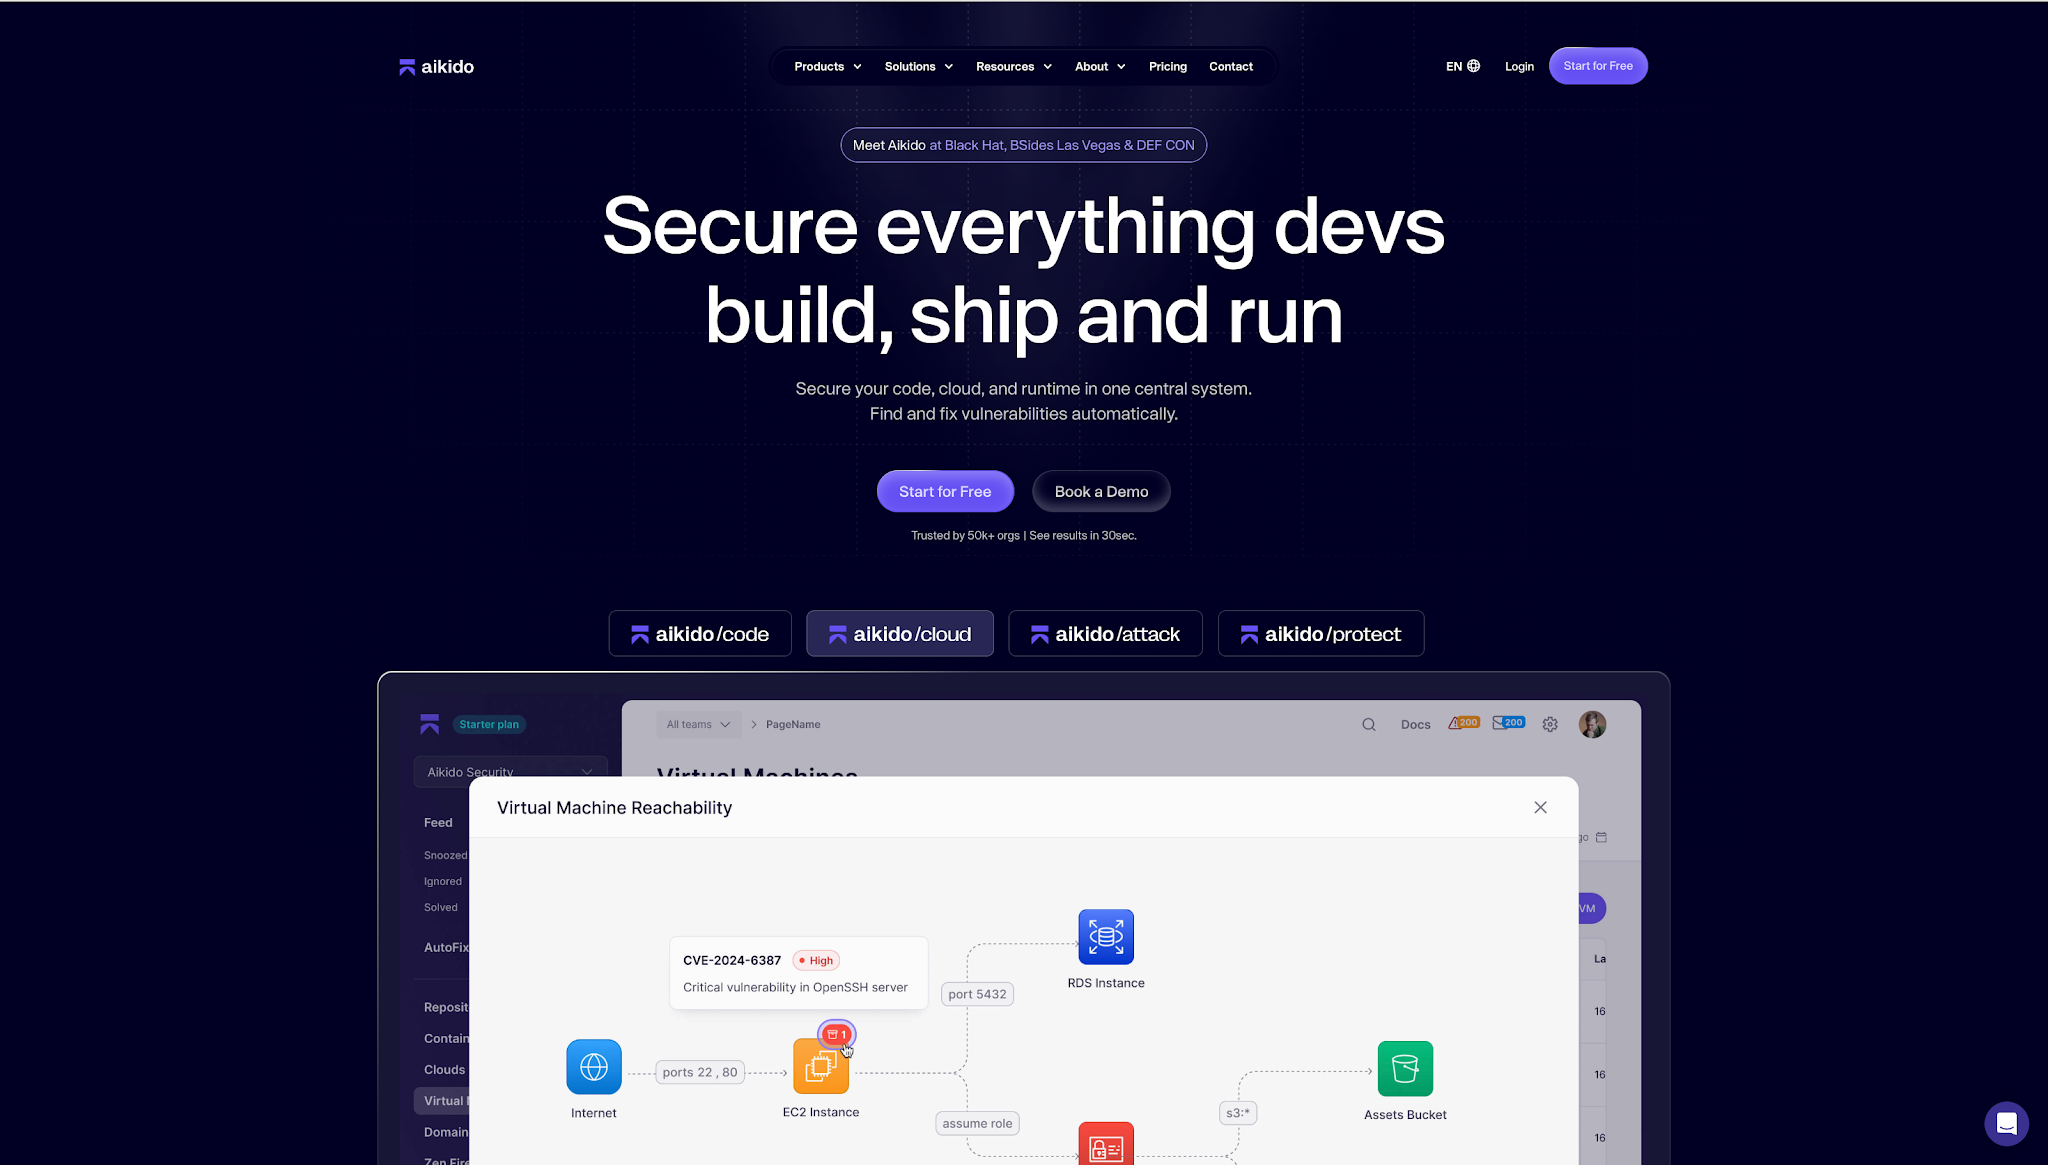
Aikido Security revisa cada pull request y asegura su contenido a través de tres productos que operan a diferentes niveles de profundidad. Code Quality se encarga de la revisión diaria. Deep PR Review ejecuta un razonamiento completo de IA en cada pull request en el momento en que se abre. Code Security Audit aplica ese mismo razonamiento al código que ya has desplegado. Las revisiones se ejecutan en tu control de versiones y entornos de desarrollo (IDEs), evaluando cada cambio en el contexto de toda la base de código en lugar de limitarse al diff.
Calidad del código
Code Quality genera comentarios integrados en los PRs y correcciones con un clic en cada cambio, con reglas personalizadas y predefinidas que aplicas en todo el equipo. Conectas un repositorio y funciona con valores predeterminados inteligentes, sin necesidad de configuración. En cada pull request ofrece comentarios instantáneos y contextuales, aprende de tu base de código a partir de revisiones anteriores y aplica las reglas personalizadas que has definido para que los desarrolladores reciban observaciones de alta relevancia que realmente importan.
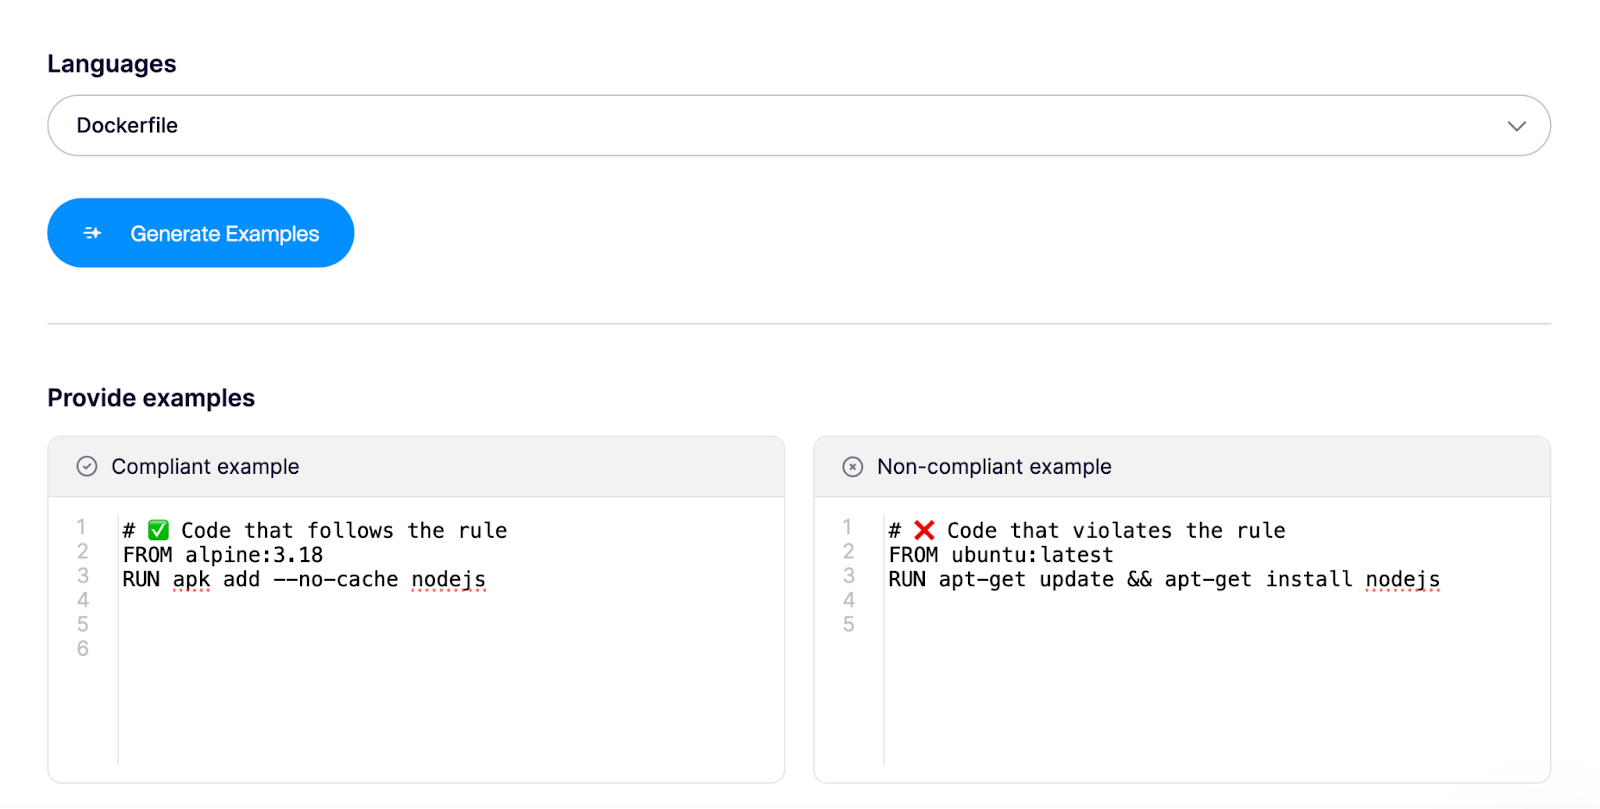
Supongamos que deseas una regla que permita únicamente imágenes base de Alpine en los Dockerfiles. Creas una proporcionando ejemplos que cumplen y que no cumplen, para que Code Quality sepa qué buscar además de las mejores prácticas de la industria.
Más allá de las reglas personalizadas, un desafío común con las herramientas de revisión de código es lograr que comprendan el contexto específico de un proyecto. Cada organización trabaja de manera diferente, y Aikido lo entiende. Le enseñas al sistema los estándares de código, las mejores prácticas y las excepciones de tu equipo, de modo que refleje cómo tu equipo realmente escribe y revisa el código. Puedes añadir contexto como:
"Almacenamos las fechas como UTC en la base de datos, pero siempre las mostramos en la hora local del usuario; toda la lógica de conversión está en utils/timezone.js, así que no marques las conversiones de zona horaria como redundantes".

Y puedes ajustar con precisión ese contexto para repositorios específicos. Debido a que Code Quality es agnóstico en cuanto a sistemas y lenguajes, puedes revisar, comentar y aprobar cambios directamente dentro de tu entorno.
Deep PR Review
Los agentes de código abren ahora más cambios en un solo día de los que un equipo puede leer, y una revisión a nivel de diff no fue diseñada para ese volumen. Deep PR Review es la capa independiente que lee cada pull request de la manera en que lo haría un ingeniero senior con tiempo ilimitado. Antes de señalar nada, los agentes asimilan la estructura de toda tu base de código, los repositorios relacionados, los resultados estáticos existentes y los comentarios de los PR ya presentes en el cambio, bloqueando luego los arriesgados antes de que se fusionen. Ese contexto es lo que le permite razonar sobre la lógica de negocio y detectar errores de control de acceso como IDORs mientras el pull request sigue abierto, yendo mucho más allá de lo que vería un linter o una revisión humana rápida.
Auditoría de seguridad del código
Algunas vulnerabilidades han permanecido en una base de código durante años porque nunca coincidieron con un patrón conocido. Code Security Audit traslada el razonamiento de Deep PR Review al código que ya has desplegado, siguiendo el flujo de datos y las comprobaciones de permisos entre servicios para encontrar dónde se rompe la lógica. Su truco más ingenioso es el encadenamiento: toma varios errores de gravedad individual baja y elabora la ruta única de escalada de privilegios a la que dan lugar, el tipo de exploit de varios pasos que un atacante realmente construiría. Cada hallazgo muestra qué es explotable y cómo alguien llegaría a ello, con un seguimiento completo del razonamiento, y se ejecuta en tu código fuente sin necesidad de configurar ningún entorno de prueba.
Cobertura de código
La cobertura de código te permite cargar la cobertura de pruebas desde GitHub Actions y realizar un seguimiento de la misma junto con tus hallazgos de seguridad y calidad. Comprueba qué repositorios no se han sometido a suficientes pruebas, explora los archivos sin cubrir hasta el nivel de línea y observa cómo evoluciona la cobertura a medida que añades pruebas. Cuando un análisis o una comprobación de PR señala un archivo, puedes comprobar en el mismo lugar si ese archivo se ha sometido siquiera a pruebas.
Características
- Revisión de código impulsada por IA: Aikido evalúa el código de la misma manera que lo haría un desarrollador, valorando si se lee con claridad y rinde bien, además de señalar fallas de seguridad. El sistema aprende de los pull requests anteriores de tu equipo y sugiere reglas personalizadas basadas en cómo trabajan ya tus mejores ingenieros.
- Deep PR Review: Razona sobre la lógica de negocio en cada pull request, detectando IDORs, control de acceso roto y otras fallas que tanto el SAST como una revisión humana rápida pasan por alto. Revisa cada cambio a medida que se abre, analizando cómo afecta dicho cambio a otras partes de la base de código.
- Code Security Audit: Analiza lo que se supone que debe hacer tu código, rastreando el flujo de datos, las comprobaciones de propiedad y los límites de permisos entre archivos y servicios. Saca a la luz las fallas que el SAST pasa por alto (IDORs, control de acceso roto y cadenas de exploits de varios pasos) y se ejecuta en tu código fuente sin necesidad de configurar ningún entorno.
- Análisis de contexto de múltiples archivos: La plataforma realiza un seguimiento de las entradas de usuario contaminadas procedentes de controladores de nivel superior en varios archivos. Detecta desreferencias de nulos y el tipo de errores de tiempo de ejecución que una revisión basada únicamente en diferencias (diff-only) nunca ve, ya que sigue los datos a través de los archivos.
- Creación de reglas personalizadas: Los equipos crean reglas personalizadas para detectar riesgos específicos de su base de código. Las reglas utilizan el formato Opengrep y se dirigen a lenguajes específicos o a todos los archivos. Tú defines qué es lo importante y lo aplicas de forma coherente.
- Evaluación de riesgos consciente del contexto: Aikido ajusta la gravedad de las incidencias en función de si tu repositorio se conecta a Internet o procesa datos sensibles. Las vulnerabilidades críticas en servicios públicos reciben una prioridad diferente a la de las herramientas internas.
- Comentarios en línea en las pull requests: Aikido añade comentarios en línea con información de seguridad a nivel de línea directamente en las pull requests. Los desarrolladores ven qué hay que corregir y por qué, exactamente en el lugar donde revisan el código.
Ideal para:
- Equipos de nivel empresarial que buscan que las revisiones detecten fallos reales de lógica y control de acceso.
- Equipos que despliegan código generado por IA más rápido de lo que los humanos pueden revisarlo, y que necesitan una capa independiente en cada PR.
- Organizaciones que prefieren un único lugar para la revisión de código, la seguridad y las correcciones en lugar de combinar múltiples herramientas, desde un primer repositorio hasta una infraestructura compleja.
Ventajas
- Reglas personalizadas en formato Opengrep que se mantienen de forma coherente en cientos de repositorios, por lo que se aplican los mismos estándares tanto si estás revisando un servicio como un conjunto de ellos.
- Revisión que analiza la lógica empresarial y el control de acceso, detectando IDOR y permisos rotos que un linter o una revisión humana rápida pasan por alto, con orientación de remediación integrada.
- Complementos de IDE para VS Code, Cursor, Windsurf, JetBrains, Android Studio y Visual Studio, para que los desarrolladores reciban esos comentarios allí donde ya trabajan.
- Precios de tarifa plana con 10 usuarios incluidos y sin tarifas ocultas por soporte, uso o líneas de código.
Modelo de alojamiento:
- SaaS (Software como servicio)
- Local
Valoración en Gartner: 4,9/5,0
Opiniones sobre Aikido Security
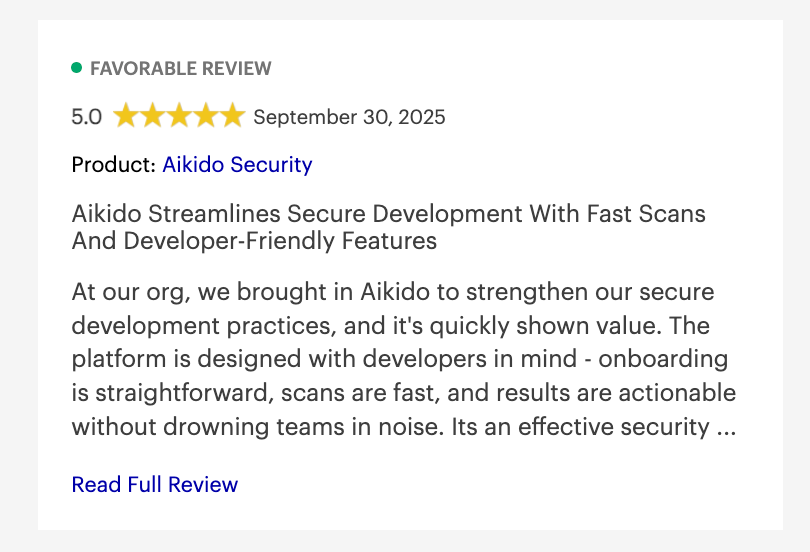
Más allá de Gartner, Aikido Security también cuenta con una puntuación de 4.7/5 en Capterra y SourceForge. Los usuarios elogian sistemáticamente su interfaz intuitiva y su perfecta integración en las pipelines de CI/CD.

2. Panto AI
Panto AI es una sólida alternativa a Coderabbit que combina la revisión de pull requests impulsada por IA con pruebas profundas de seguridad de aplicaciones para detectar errores, vulnerabilidades y problemas de lógica de negocio antes de que lleguen a producción. A diferencia de los asistentes que te ayudan a escribir código más rápido, Panto está diseñado como un revisor de código que señala el código de riesgo en el momento de la combinación (merge).
Se integra con GitHub, GitLab, Bitbucket y Azure DevOps, y se conecta a Jira y Confluence para comprender qué hace el código y por qué fue escrito. Más allá de la revisión de código, Panto también ofrece automatización de QA y pruebas de QA para móviles, convirtiendo las descripciones de flujos en lenguaje natural en conjuntos de pruebas deterministas que se ejecutan en dispositivos reales, se autorreparan cuando cambian las interfaces de usuario y se conectan a las pipelines de CI/CD.
Panto realiza más de 30 000 comprobaciones de SAST en más de 30 lenguajes de programación en cada pull request, abarcando la calidad del código, las vulnerabilidades de seguridad, las malas configuraciones de IaC, la detección de secretos, SCA y la generación de SBOM. Un módulo de aprendizaje reforzado mejora la calidad de las sugerencias en función de los comentarios del equipo.
Características clave
- Integración del contexto de negocio: Panto se conecta a Jira y Confluence para alinear cada revisión de PR con el ticket, especificación o documentación subyacente.
- Revisión de PR centrada en la seguridad: Panto ejecuta comprobaciones de SAST deterministas junto con el análisis de IA en cada PR, cubriendo secretos, riesgos de IaC y vulnerabilidades de dependencias en una sola pasada.
- Panel de visibilidad del equipo: Los jefes de ingeniería obtienen una vista dedicada de los cuellos de botella en las revisiones, la distribución de la carga de trabajo de los desarrolladores y los patrones recurrentes de calidad del código. Las métricas DORA y las perspectivas de seguridad se rastrean en todos los repositorios, y se pueden generar informes para cumplir con requisitos de conformidad como SOC 2, ISO 27001 y PCI-DSS.
Ideal para: Panto AI es adecuado para equipos de ingeniería que desean una plataforma única que cubra la revisión de código, la seguridad de aplicaciones y el QA móvil, sin tener que combinar múltiples herramientas ni pagar precios de nivel empresarial para lograrlo.
Ventajas
- Cubre revisión de código, SAST, SCA, IaC, secretos y QA móvil en una sola plataforma, sin necesidad de una cadena de herramientas separada.
- El contexto de negocio de Jira y Confluence produce revisiones que detectan problemas a nivel de lógica y específicos del dominio.
- El aprendizaje reforzado a partir de los comentarios del equipo reduce el ruido y mejora la relevancia de las sugerencias con el tiempo.
- Con un precio competitivo de 15 $/desarrollador/mes y una profunda seguridad; gratuito para proyectos de código abierto.
Contras
- El mayor valor se obtiene en entornos de equipo; los desarrolladores individuales pueden no utilizar plenamente las capacidades más amplias de la plataforma.
- La documentación aún se está expandiendo a medida que el producto crece, lo que puede ralentizar la configuración inicial para configuraciones menos comunes.
- El precio del QA móvil (a partir de 999 $/mes para el plan Scale) puede ser excesivo para equipos en etapas muy tempranas.
3. CodeAnt AI
CodeAnt AI combina la inteligencia artificial con SAST para detectar problemas críticos de código y vulnerabilidades. Realiza análisis línea por línea, genera resúmenes de pull requests y se integra con GitHub, GitLab, Bitbucket, Azure DevOps y entornos de desarrollo (IDEs) como Visual Studio Code y JetBrains. La plataforma también ofrece reglas personalizables y revisiones de código por IA en tiempo real para ayudar a los equipos a mantener un código seguro y de alta calidad.
CodeAnt AI detecta y corrige automáticamente más de 5000 problemas de calidad de código y vulnerabilidades de seguridad en entornos de desarrollo, pull requests y pipelines de CI/CD. Incluye más de 30 000 comprobaciones deterministas junto con comprobaciones basadas en IA para más de 30 lenguajes de programación.
Características
- Reglas personalizadas en lenguaje sencillo: Los equipos escriben reglas personalizadas en lenguaje sencillo sin necesidad de conocimientos de scripting o DSL.
- Capacidad de correcciones masivas: Los equipos limpian las bases de código con correcciones masivas que gestionan hasta 200 archivos con un solo clic.
- Panel del centro de control: El centro de control visualiza la salud de la base de código y ayuda a los equipos a solucionar los problemas de mayor impacto. Los equipos exportan resúmenes listos para auditoría en formatos PDF o CSV.
Ideal para: CodeAnt AI es adecuado para equipos que quieren entregar software más rápido sin sacrificar la calidad ni la seguridad.
Ventajas
- Reduce significativamente el tiempo de revisión manual, aumentando la velocidad y la productividad del desarrollador.
- Detecta tanto problemas de calidad del código (código muerto, duplicación, complejidad) como riesgos de seguridad (SAST, secretos, IaC) en una única plataforma.
- Ofrece retroalimentación en tiempo real sobre las pull requests con resúmenes, interacciones tipo chat y sugerencias accionables.
Contras
- Un conjunto completo de funciones puede resultar costoso para equipos más pequeños o desarrolladores individuales.
- Algunos usuarios informan de falsos positivos ocasionales o ruido en las sugerencias, lo que puede requerir un ajuste manual.
- Dado que está fuertemente basado en la nube y optimizado para pull requests en flujos de trabajo de repositorio, puede carecer de soporte offline o local para pre-commit.
Opiniones sobre CodeAnt AI Security
La calificación de 4.9/5 de CodeAnt AI se basa en solo 5 reseñas, lo que significa que el tamaño de la muestra es demasiado pequeño para representar un rendimiento consistente y real.
4. Qodo Merge
Qodo Merge es una herramienta de código abierto diseñada para simplificar las revisiones de pull requests. Analiza las PR, se adapta a tu estilo de codificación y sugiere mejoras en consecuencia. Las revisiones se pueden activar de forma manual o ejecutarse automáticamente, ahorrando tiempo en el proceso de revisión, y se integra sin problemas con plataformas como GitHub para proporcionar un análisis rápido y recomendaciones prácticas para mejorar la calidad del código.
Qodo Merge utiliza IA avanzada para comprender tu código, las pull requests y el contexto más amplio de la base de código. Se integra con Jira, Linear y Monday dev para proporcionar calificaciones de cumplimiento basadas en la alineación de los cambios de código con los requisitos de los tickets.
Características
- Generación automatizada de descripciones de PR: Qodo Merge genera automáticamente descripciones de PR con resúmenes, etiquetas y guías paso a paso utilizando el comando /describe. Los revisores comprenden los cambios más rápidamente.
- Revisión de código asistida por IA: La plataforma proporciona análisis de código instantáneo, identifica problemas y sugiere mejoras. Las revisiones se ejecutan automáticamente en cada PR con feedback configurable.
- Integración de conformidad de tickets: Qodo Merge se integra con Jira, Linear, Monday dev y GitHub Issues para mostrar los datos de los tickets junto con los cambios de código. La plataforma asigna niveles de conformidad según el grado en que los cambios se alinean con los requisitos del ticket.
- Chat de PR con extensión de Chrome: La extensión de Chrome permite sesiones de chat con IA privada directamente en la pestaña de archivos modificados (Files changed). La extensión no envía código a servidores externos.
Ideal para: Qodo Merge es ideal para equipos y empresas que necesitan aplicar las mejores prácticas y el cumplimiento de las políticas de ingeniería de la organización en todo su flujo de trabajo de PR.
Ventajas
- Acelera las revisiones de pull requests automatizando el feedback e identificando problemas de forma temprana.
- Se integra con GitHub, GitLab y Bitbucket para facilitar la configuración y la colaboración.
- Proporciona insights contextuales que ayudan a mantener una calidad de código consistente en todos los equipos.
Contras
- Requiere cierta configuración y aprendizaje para utilizar las funciones avanzadas de forma efectiva.
- Los planes Premium y Enterprise pueden ser costosos para equipos pequeños.
- Ocasionalmente genera falsos positivos o sugerencias que requieren revisión manual.
Opiniones sobre Qodo Merge Security
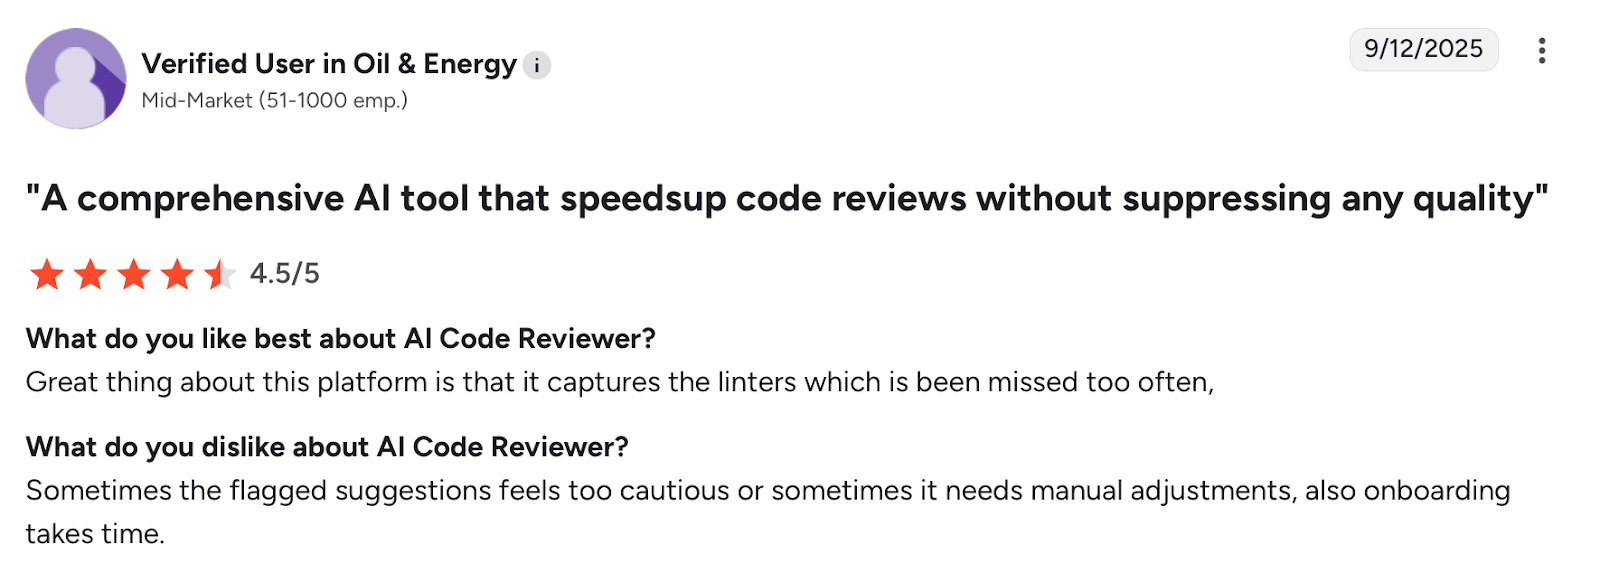
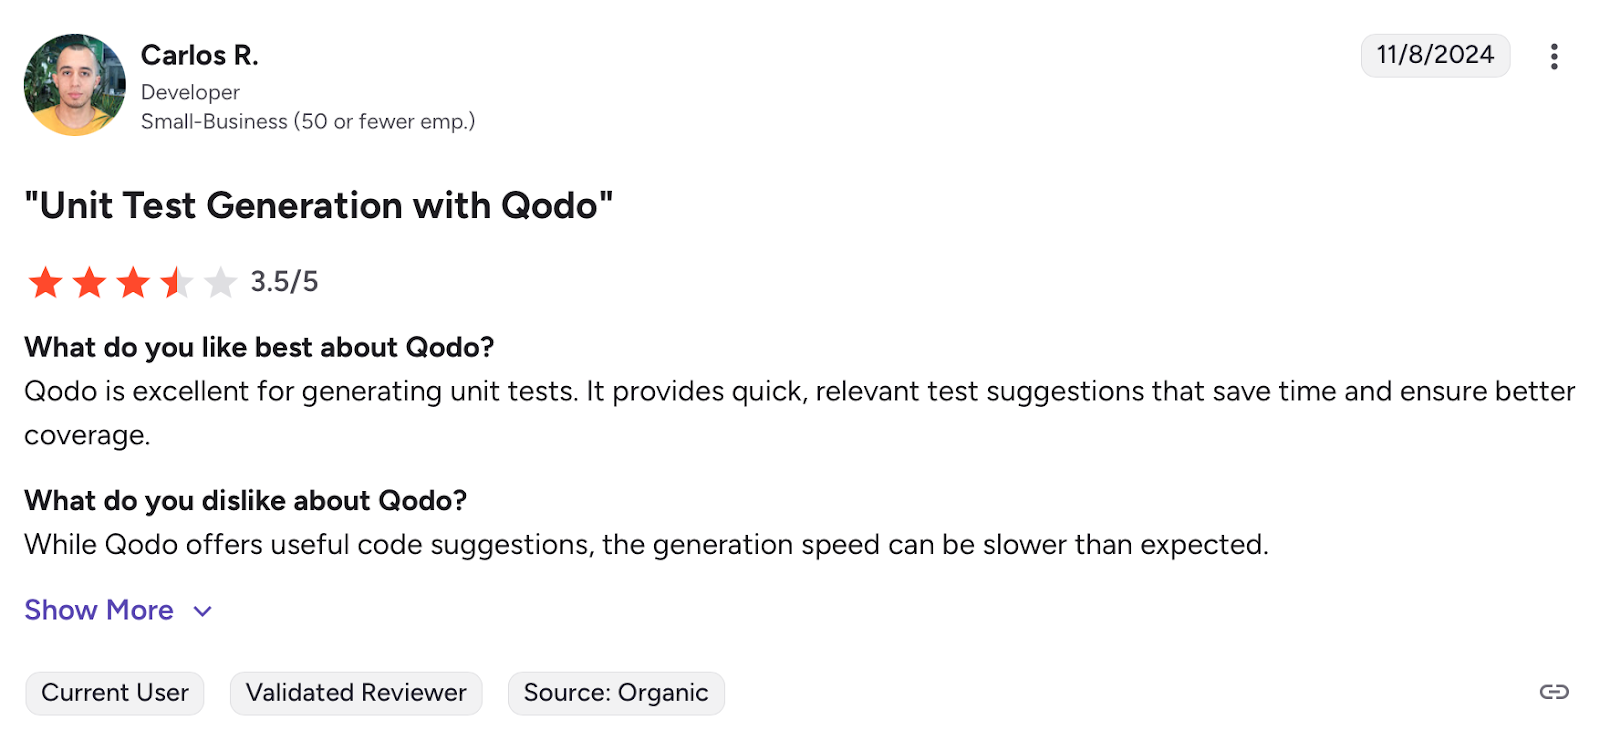
En Gartner Peer Insights, Qodo Merge tiene una impresionante calificación de 4.5 sobre 5 en la categoría “Asistentes de Código con IA”, basada en el feedback de 34 usuarios.
5. CodeFactor
CodeFactor supervisa automáticamente la calidad del código con cada commit y pull request en GitHub o Bitbucket, lo que ayuda a los desarrolladores a ahorrar tiempo en las revisiones de código y a abordar la deuda técnica. Revisa al instante cada commit o PR y ofrece comentarios prácticos en cuestión de segundos. La plataforma no requiere tiempo de configuración y permite a los equipos personalizar reglas, obtener consejos de refactorización e ignorar incidencias irrelevantes.
CodeFactor soporta más de 20 lenguajes de programación, incluyendo JavaScript, Python, Java, Go, Ruby, PHP, Swift y Kotlin. La herramienta puede corregir automáticamente ciertos problemas bajo demanda o de forma automática, soportando ESLint, PHP_CodeSniffer, Stylelint, RuboCop y SwiftLint. Prioriza los problemas más críticos basándose en el tamaño del código, la frecuencia de cambio de archivos y el tamaño del archivo, para que los equipos corrijan solo lo que es importante.
Características
- Integración con IDE: CodeFactor muestra los resultados en Atom y VS Code con análisis en vivo y feedback mientras se codifica. Los desarrolladores detectan los problemas durante el desarrollo, no durante las revisiones de pull requests.
- Panel centralizado: El panel ofrece una vista general de la calidad del código de todo el proyecto, los commits recientes y los archivos más problemáticos. CodeFactor realiza un seguimiento de los problemas nuevos y solucionados en cada commit y pull request. Los líderes de ingeniería supervisan las tendencias de calidad en todos los repositorios.
- Reglas personalizables: Los equipos personalizan las reglas, obtienen consejos de refactorización e ignoran incidencias irrelevantes. Los equipos filtran los problemas por lenguaje, categoría o tipo para abordar lo más importante. Las revisiones se adaptan a los estándares del equipo.
- Integración con herramientas de comunicación del equipo: CodeFactor se integra con Slack para enviar notificaciones de calidad del código por cada commit en una rama o pull request. También es compatible con la integración de MS Teams para mantener a los equipos actualizados. Las notificaciones llegan a los equipos allí donde ya se comunican.
Ideal para:
- CodeFactor es ideal para equipos de ingeniería que publican commits con frecuencia o cuentan con múltiples colaboradores, donde mantener la coherencia puede pasarse por alto fácilmente en las revisiones manuales.
Ventajas:
- La plataforma ofrece feedback accionable, destacando problemas como la duplicación de código, la complejidad y posibles errores.
- Los usuarios pueden definir reglas personalizadas y configurar el análisis para que se ajuste a las necesidades específicas de su proyecto.
- Hay disponible un nivel gratuito, lo que hace que las revisiones de código automatizadas sean accesibles para desarrolladores individuales y pequeños equipos.
Contras:
- Configurar CodeFactor para alinearlo con los requisitos específicos del proyecto puede requerir tiempo y esfuerzo.
- CodeFactor se centra en el análisis estático de código y no proporciona métricas de cobertura de código, por lo que pueden ser necesarias herramientas adicionales.
- El soporte para lenguajes menos comunes o propietarios puede ser limitado, requiriendo configuraciones personalizadas o herramientas alternativas.
Opiniones sobre CodeFactor Security
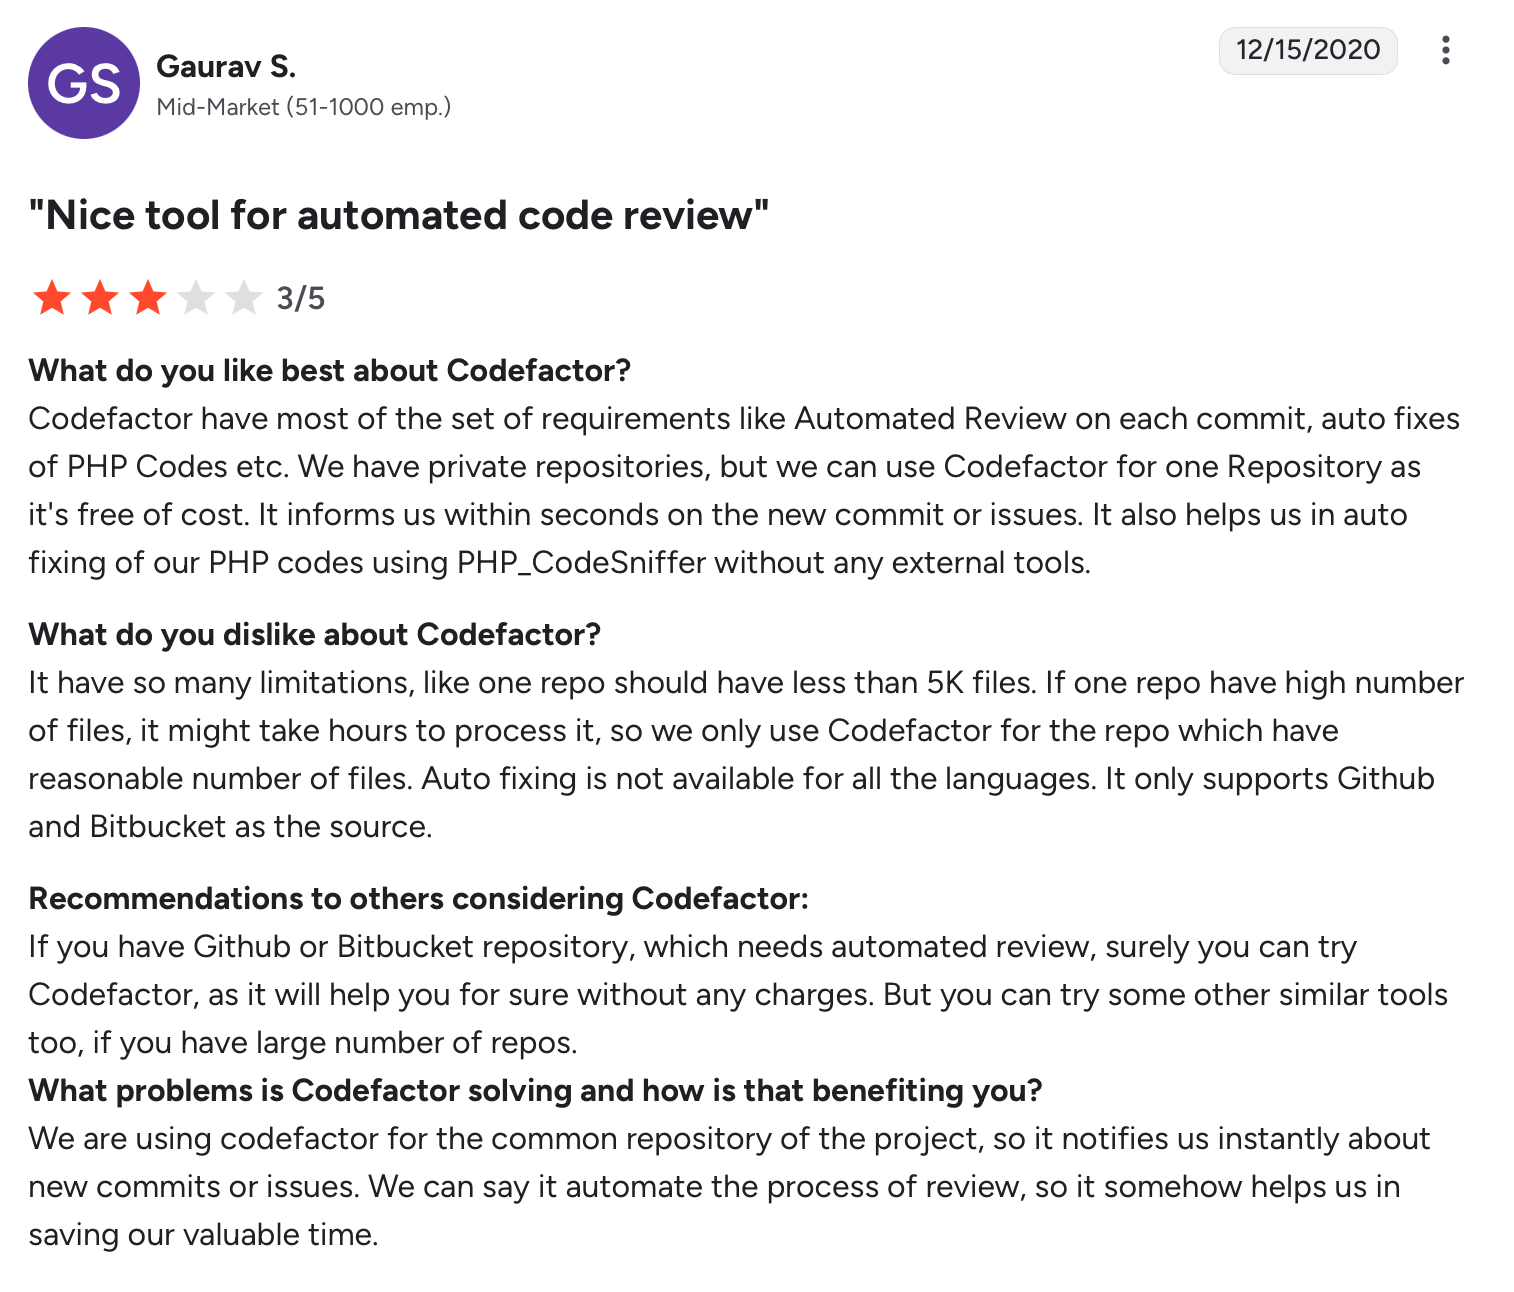
CodeFactor obtiene una calificación de 3.8/5 basada en una pequeña muestra de reseñas. Es una herramienta útil si se ajusta a esas fortalezas, pero su calificación y volumen de reseñas sugieren que debe evaluarla cuidadosamente para su contexto.
6. Greptile
Greptile es una herramienta de revisión de código especializada en proporcionar el contexto completo de la base de código durante las revisiones. Al analizar todo el repositorio, ayuda a los desarrolladores a comprender cómo los cambios específicos afectan al sistema en general. Greptile está diseñada para reducir los puntos ciegos en las revisiones, ofreciendo información sobre dependencias, funcionalidades y posibles problemas que quizás no sean evidentes en cambios aislados.
Greptile genera un gráfico detallado de funciones, variables, clases, archivos y directorios, mostrando cómo se conectan y utilizando este contexto para evaluar los cambios de código durante las revisiones. La plataforma aprende de los comentarios con votos a favor o en contra y se integra con Jira y Notion para ofrecer comentarios contextualizados basados en los tickets relacionados.
Características
- Comentarios en línea y detección de errores: Greptile incluye comentarios en línea para identificar errores, antipatrones y código duplicado. Los comentarios aparecen directamente en los pull requests de GitHub y GitLab.
- Sugerencias de aceptación con un clic: Greptile ofrece sugerencias de aceptación con un clic para solucionar problemas menores en los PR.
- Compatibilidad con repositorios de patrones: En el archivo greptile.json, puedes especificar un campo patternsRepo con repositorios relacionados que puedan aportar un contexto útil.
- Seguridad de nivel empresarial: Greptile cuenta con la certificación SOC2 Tipo II, cifra todos los datos y no entrena modelos con el código de los clientes. La plataforma admite el alojamiento propio en tu propia VPC o en un entorno aislado (air-gapped).
Ideal para: Equipos que buscan ir más allá de las revisiones de código superficiales.
Ventajas
- Aprende de la retroalimentación de los desarrolladores, refinando sus sugerencias con el tiempo.
- Detecta errores reales de forma fiable, lo que lo hace valioso para equipos que priorizan la seguridad del código.
- Ofrece alojamiento flexible con repositorios ilimitados y una opción de autoalojamiento empresarial para necesidades de cumplimiento.
Contras
- El uso inicial puede generar sugerencias adicionales hasta que la IA se adapte a los patrones del equipo.
- Es menos ideal para proyectos pequeños que no requieren un análisis profundo.
- Las características empresariales conllevan un coste más elevado, lo que puede disuadir a equipos más pequeños.
Opiniones sobre Greptile Security
Aunque Greptile aún no cuenta con una calificación numérica ampliamente publicada como “4.5 / 5 basado en X reseñas” en las principales plataformas de reseñas.
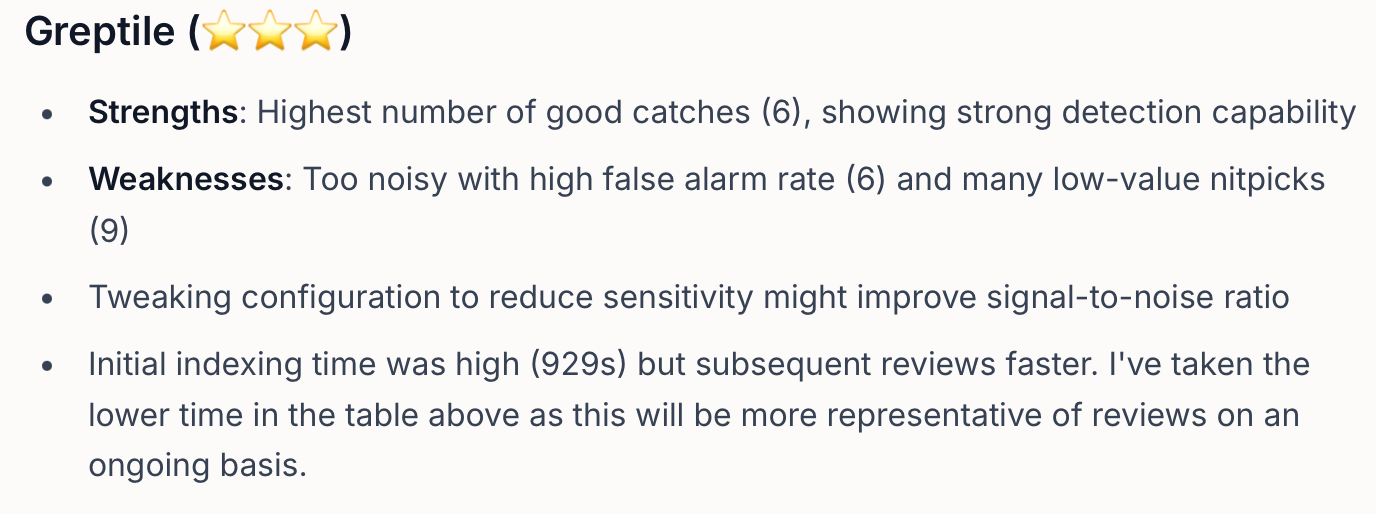
Un usuario comenta que Greptile genera demasiadas alertas con una alta tasa de falsos positivos.
7. GitHub Copilot
GitHub Copilot, un competidor destacado entre las alternativas a Coderabbit para la revisión de código con IA, funciona con tecnología de OpenAI y ayuda a los desarrolladores sugiriendo fragmentos de código o incluso generando funciones completas a partir de comentarios. Se integra directamente en tu IDE, proporcionando sugerencias en tiempo real para acelerar la programación y mejorar la eficiencia del flujo de trabajo.
Aunque es útil para desarrolladores individuales y equipos pequeños, las empresas se benefician más de su capacidad para acelerar tareas de codificación repetitivas a gran escala. Sin embargo, ocasionalmente puede producir sugerencias excesivamente complejas o irrelevantes.
Características
- Interfaz de chat de Copilot: La interfaz de chat está disponible en el sitio web de GitHub, GitHub Mobile, los IDE compatibles (VS Code, Visual Studio, JetBrains, Eclipse, Xcode) y Windows Terminal. Los desarrolladores explican los problemas de programación en lenguaje natural y reciben soluciones inmediatas y contextualizadas. La depuración de código se realiza de forma conversacional.
- Asistencia en la revisión de código: GitHub Copilot ofrece sugerencias de revisión de código generadas por IA para ayudar a escribir mejor código. Las revisiones se vuelven más coherentes en todos los equipos.
- Instrucciones personalizadas: Los equipos especifican instrucciones personalizadas para adaptar las respuestas del chat en función de sus herramientas preferidas, el conocimiento de la organización y las mejores prácticas de programación. Las instrucciones personalizadas garantizan la coherencia en todas las bases de código. La IA se alinea con los estándares del equipo.
- Extensiones de GitHub Copilot: Las extensiones de Copilot son aplicaciones de GitHub que integran herramientas externas en el chat de Copilot y pueden ser desarrolladas por cualquier persona. Los equipos amplían Copilot con integraciones personalizadas.
Ideal para:
Desarrolladores y equipos que buscan programar más rápido y mejorar la productividad con sugerencias inteligentes y contextualizadas.
Ventajas:
- Funciona con multitud de lenguajes y frameworks con una integración fluida en el IDE.
- Facilita la incorporación y ayuda a los desarrolladores a aprender nuevos lenguajes mediante sugerencias contextuales.
- Mejora la calidad general del código con recomendaciones basadas en las mejores prácticas.
Contras:
- A veces proporciona sugerencias de código imprecisas o con contexto limitado.
- Plantea preocupaciones en torno a las licencias, los derechos de autor y el uso de datos.
- El mayor coste de los planes de pago puede desincentivar a los equipos pequeños o a los desarrolladores individuales.
Opiniones sobre GitHub Copilot Security
En G2, GitHub Copilot cuenta con una valoración media de 4.5 de 5 estrellas basada en 166 opiniones de usuarios.
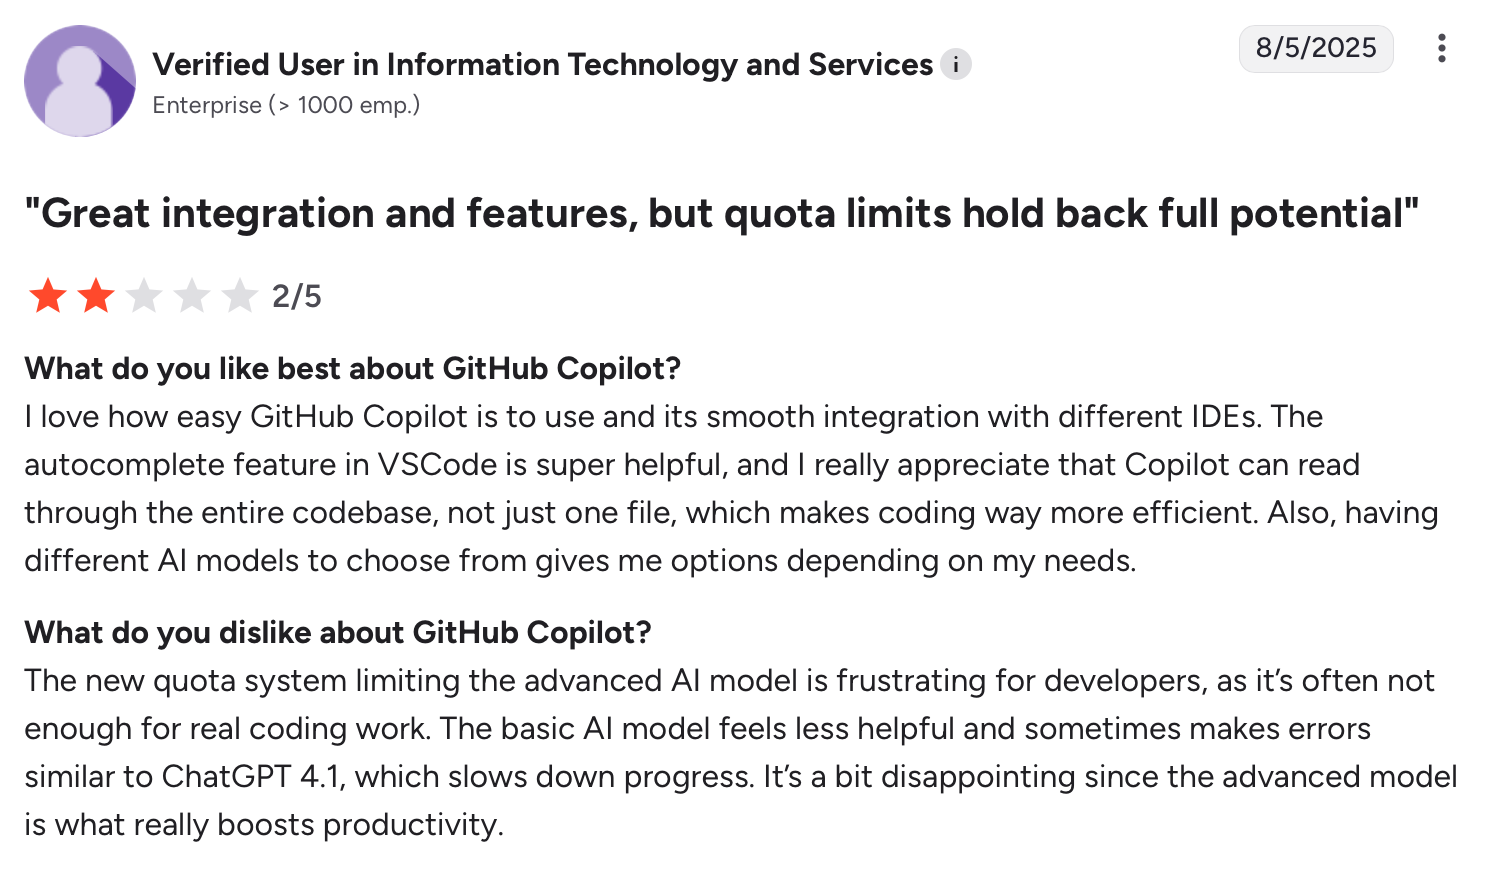
GitHub Copilot está limitado por errores ocasionales de la IA.
8. SonarQube
SonarQube es una plataforma de código abierto que se integra en los flujos de trabajo de desarrollo de software, garantizando la calidad y la seguridad continua del código mediante revisiones automáticas. Detecta errores, vulnerabilidades y code smells en más de 35 lenguajes de programación con más de 6500 reglas. Los quality gates impiden que el código subestándar llegue a producción, mientras que los paneles ofrecen información en tiempo real para supervisar la salud del código.
Características
- Análisis de seguridad exhaustivo: El motor SAST de SonarQube encuentra vulnerabilidades críticas en los lenguajes más populares, incluidos Java, JavaScript, Python, C++ y C#. Los problemas de seguridad se detectan de forma temprana.
- Quality Gates: Quality gates establecen estándares mínimos y bloquean automáticamente el código con problemas para que no llegue a producción. El código que no cumple los requisitos nunca se despliega.
- SonarQube for IDE: SonarQube for IDE incorpora revisiones automatizadas en VS Code, IntelliJ, Visual Studio y Eclipse con retroalimentación inmediata. Los ingenieros solucionan los problemas a medida que escriben código.
- Modo Conectado: El Modo Conectado une SonarQube Server con el IDE, enviando notificaciones cuando cambian las Quality Gates o se asignan problemas. El IDE y el servidor permanecen sincronizados.
Ideal para:
SonarQube es ideal para equipos y organizaciones que desean integrar la salud y la seguridad del código directamente en su ciclo de vida de desarrollo.
Ventajas:
- Reduce la deuda técnica mediante Quality Gates claras y sugerencias de corrección prácticas.
- Soporta más de 35 lenguajes y se integra fácilmente con IDEs, control de versiones y herramientas de CI.
- Las organizaciones pueden aplicar estándares de codificación consistentes con SSO, gestión de portfolio y registros de auditoría.
Contras:
- Configurar y mantener las reglas puede requerir tiempo y esfuerzo para equipos más grandes.
- Gestionar grandes bases de código o instalaciones on-premise puede aumentar los costes y el uso de recursos.
- Se centra únicamente en el análisis estático, por lo que los equipos aún necesitan herramientas de prueba adicionales para una cobertura completa.
Opiniones sobre SonarQube Security
En Capterra, SonarQube cuenta con una valoración media de 4,5 de 5 estrellas basada en 65 opiniones de usuarios.
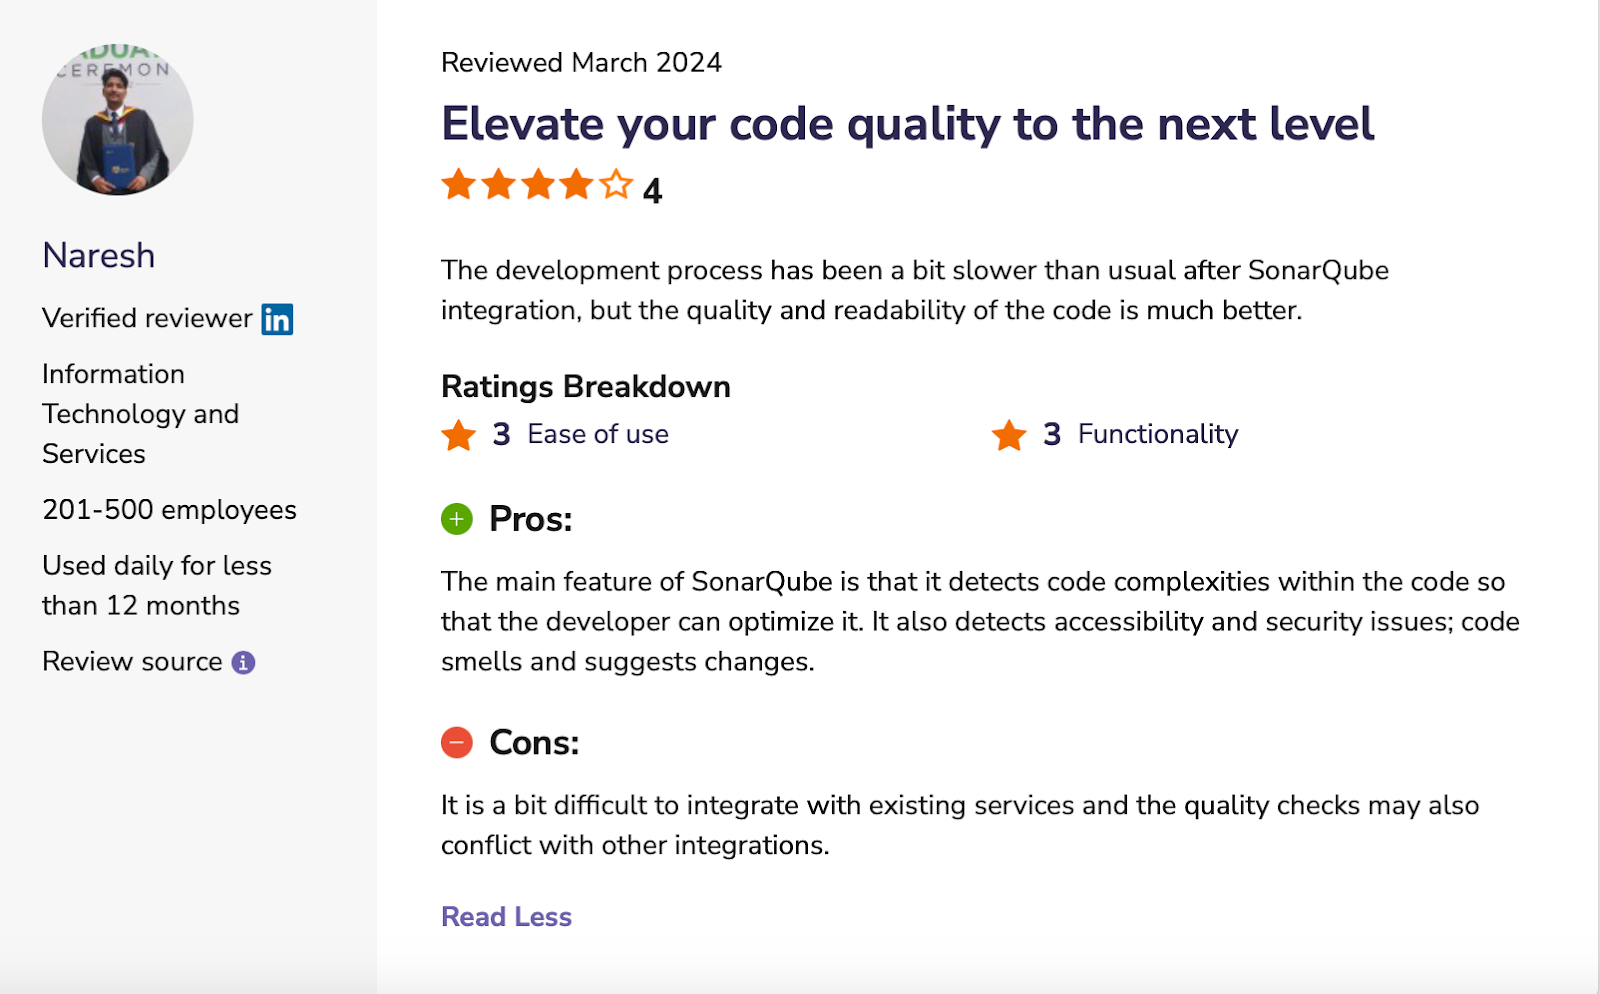
Un usuario comenta que SonarQube puede ralentizar el desarrollo
Ventajas:
- Funciona con multitud de lenguajes y frameworks con una integración fluida en el IDE.
- Facilita la incorporación y ayuda a los desarrolladores a aprender nuevos lenguajes mediante sugerencias contextuales.
- Mejora la calidad general del código con recomendaciones basadas en las mejores prácticas.
Contras:
- A veces proporciona sugerencias de código imprecisas o con contexto limitado.
- Plantea preocupaciones en torno a las licencias, los derechos de autor y el uso de datos.
- El mayor coste de los planes de pago puede desincentivar a los equipos pequeños o a los desarrolladores individuales.
Opiniones sobre GitHub Copilot Security
En G2, GitHub Copilot tiene una calificación media de 4,5 de 5 estrellas de 166 reseñas de usuarios.
Comparativa de las mejores alternativas a CodeRabbit
Aquí tienes una comparación clara de cómo estas alternativas se desempeñan según criterios clave:
Cómo elegir la mejor alternativa a CodeRabbit para tu flujo de trabajo
Coderabbit ofrece revisiones de código con IA sólidas, pero para muchos equipos se queda corto cuando se necesitan conocimientos más profundos y escalabilidad. ¿La buena noticia? Hay alternativas más potentes.
Tanto si te ahogas en falsos positivos como si buscas una revisión que sepa cuáles de tus repositorios están realmente expuestos, Aikido Security te ayuda a conseguirlo con revisiones de código impulsadas por IA que ofrecen comentarios más rápidos y específicos en las pull requests. Aprende de las revisiones anteriores de tu equipo y sugiere automáticamente reglas personalizadas basadas en cómo trabajan vuestros mejores ingenieros.
¿Buscas revisiones de código más inteligentes con protección real? Prueba Aikido gratis o programa una demo hoy.
Preguntas frecuentes
¿Por qué debería elegir Aikido en lugar de Coderabbit?
Aikido ofrece revisiones de código más inteligentes y con conocimiento del contexto, con comprobaciones de seguridad más sólidas que minimizan el ruido y se centran únicamente en los comentarios de alto impacto. Está diseñado for equipos en crecimiento y bases de código complejas, ofreciéndote protección real y sugerencias prácticas.
¿Puede Aikido integrarse con mi flujo de trabajo actual?
Sí. Aikido se integra con plataformas populares como GitHub, GitLab, Bitbucket, Azure DevOps y cientos más, lo que garantiza que tu equipo pueda adoptarlo sin interrumpir los procesos actuales.
¿Cómo mejora Aikido la calidad del código en comparación con Coderabbit?
Aikido va más allá de las simples comprobaciones línea por línea. Lee cada cambio en el contexto de la base de código global y aprende los estándares de tu equipo a partir de PRs anteriores, de modo que los comentarios reflejen cómo trabajáis realmente.
¿Es Aikido adecuado para equipos pequeños o desarrolladores solitarios?
Por supuesto. Aikido se adapta a cualquier tamaño de equipo. Los equipos pequeños se benefician de revisiones de código automatizadas pero precisas, mientras que los equipos más grandes pueden gestionar múltiples colaboradores con informes avanzados y reglas personalizables.


