

Mimecast Es un producto de seguridad para el correo electrónico basado en una pasarela de correo segura, que incluye funciones de archivado de correos y continuidad del negocio. Ese diseño funcionaba cuando la mayoría de las amenazas se presentaban en forma de malware o spam que la pasarela podía detectar, pero no es eficaz ante los casos más recientes y complejos, como el secuestro de una cuenta de un proveedor que envía correos desde su dirección correcta dentro de un hilo de conversación real. Además, ahora gran parte de la lucha se libra fuera de la bandeja de entrada, a través de mensajes de texto y en las herramientas de inteligencia artificial que los empleados conectan a los sistemas de la empresa, donde un producto de correo electrónico no tiene visibilidad.
La renovación de un contrato suele poner esto de manifiesto, junto con el coste que supone migrar años de correo archivado y mantener la continuidad durante una interrupción del servicio. Las ocho alternativas que se presentan a continuación abarcan desde plataformas de detección nativas de API hasta pasarelas que mantienen el archivado como elemento central.
{{cta}}
¿Qué alternativas a « Mimecast » deberías incluir en tu lista de finalistas?
Si necesitas incluir dispositivos y el uso de la inteligencia artificial más allá del correo electrónico
- Noon Security: La única opción que va más allá del buzón de correo electrónico y llega hasta los dispositivos que utilizan los empleados y las herramientas de IA a las que se conectan, con simulaciones y formación en una misma plataforma.
- KnowBe4: Es ideal para compradores que buscan combinar la protección en tiempo real del correo electrónico con un programa de formación ya consolidado, aunque se limita al correo electrónico y a la formación; las necesidades más amplias deben abordarse por separado.
Si necesitas un servicio de detección y respuesta rutinario para el correo electrónico
- Noon Security: Detecta y elimina los ataques de phishing y de suplantación de identidad en el correo electrónico empresarial, además de aplicar otros controles para los empleados.
- IRONSCALES: Es algo que conviene tener en cuenta cuando la compra se centra en las operaciones de correo electrónico y en la automatización adaptativa de la corrección de errores.
Si quieres detectar casos convincentes de suplantación de identidad y fraude en los pagos
- Noon Security: Combina la protección contra el fraude por suplantación de identidad en el correo electrónico empresarial (BEC) con formación para los empleados que se enfrentan a casos de suplantación de identidad.
- IA anómala: hace hincapié en el comportamiento de los empleados y los proveedores.
- Proofpoint: Ofrece detección e investigación de comportamientos en implementaciones de API y pasarelas.
Si necesitas protección y, además, un archivo de comunicaciones en el que se puedan realizar búsquedas
- Proofpoint: Compara la protección básica del correo electrónico de Proofpoint con el servicio de archivo de Proofpoint
- Barracuda: Barracuda Email Protection Premium Plus se ocupa tanto de las comunicaciones como de los mensajes maliciosos. Los datos históricos siguen requiriendo su propio plan de transición.
Si necesitas seguridad para el correo electrónico dentro de los entornos existentes de Microsoft
- Microsoft Defender for Office 365: Plantéate el Plan 2 cuando tu equipo ya gestione la seguridad de Microsoft y desee realizar investigaciones de correo electrónico en ese entorno. Determina qué licencias y servicios contratados son necesarios antes de dar por hecho que una suscripción existente a Microsoft es suficiente.
Por qué los equipos buscan alternativas a « Mimecast »
- La pasarela no puede detectar una cuenta comprometida, aunque sea real: un buzón pirateado envía mensajes desde la dirección correcta, sin que haya ningún dominio similar ni anomalías en los encabezados que den la pista, y el correo entre dos de tus propios buzones ni siquiera pasa por la pasarela. Para detectar esto se necesita un historial de comportamiento que indique quién suele enviar correos a quién, y cubrir el correo interno implica un servicio independiente de « Mimecast » que recupere los mensajes maliciosos tras su entrega, en lugar de bloquearlos de antemano.
- Falsos positivos: La queja operativa más habitual es que el correo legítimo acabe en cuarentena. Mantener actualizadas las listas de permitidos y ajustar las políticas manualmente es una tarea continua que recae en el equipo de seguridad.
- La consola de administración requiere un esfuerzo considerable: los evaluadores consideran que la configuración es complicada y que el panel de control, aunque completo, tarda en dominarse. Para un equipo reducido, la administración diaria forma parte del coste que supone seguir utilizando Mimecast.
- La lucha ha traspasado los límites de la bandeja de entrada: el informe sobre incidentes de seguridad de Verizon de 2026 reveló que la ingeniería social a través de mensajes de texto y llamadas de voz tiene un éxito notablemente mayor que el phishing por correo electrónico, y que el uso no autorizado de herramientas de IA entre los empleados se ha triplicado en un año. Una renovación que se realiza únicamente por correo electrónico se limita a un solo canal, mientras que los ataques se producen por teléfono y mensajes de texto, y el personal conecta asistentes de IA a los datos de la empresa, algo que un producto limitado a la bandeja de entrada no puede detectar.
Cómo hemos evaluado estas herramientas: Hemos tenido en cuenta el método de detección, la cobertura frente a la suplantación de identidad y la apropiación de cuentas, el flujo de trabajo de corrección, el coste de funcionamiento diario y la compatibilidad con los entornos de Microsoft y Google. Las valoraciones públicas de G2 aportan contexto.
Mimecast comparación de alternativas
La tabla recoge la configuración relevante para esta comparación. Solo Noon incluye la protección de los dispositivos de los empleados y el uso de la inteligencia artificial, además de la protección del correo electrónico; los demás se centran en la bandeja de entrada, y algunos añaden funciones de archivado o formación. Otros productos pueden ampliar la cobertura de un proveedor.
Las 8 mejores alternativas a « Mimecast »
1. Noon Security
Protección del correo electrónico, gobernanza de la IA, protección de dispositivos, simulaciones y formación, todo en una sola plataforma
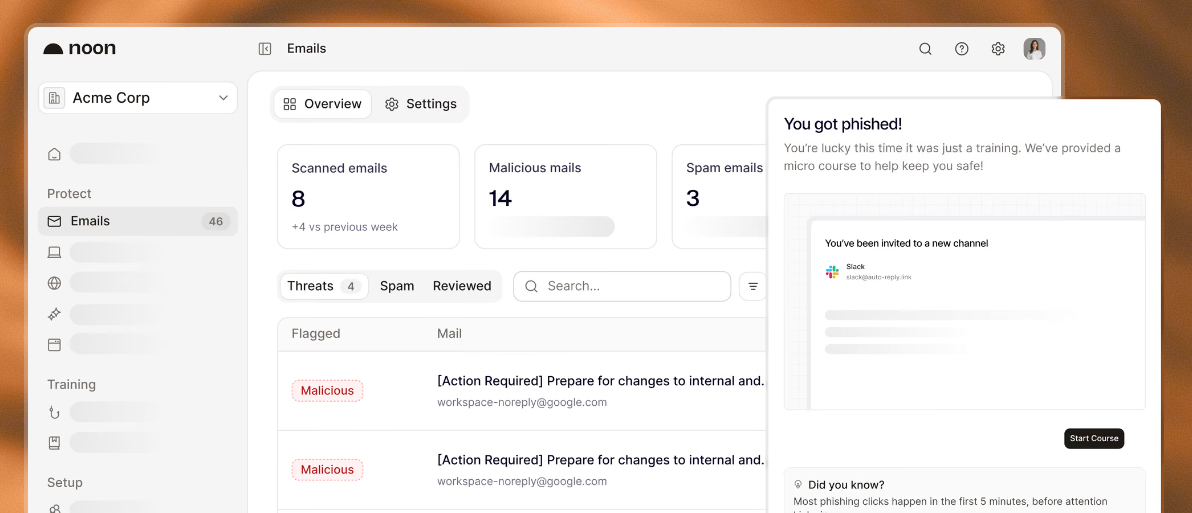
Qué hace: Noon es la plataforma de seguridad para los empleados de Aikido Security. Aikido protege el software que desarrolla una empresa; Noon protege a las personas que lo desarrollan. La protección del correo electrónico detecta y elimina los intentos de phishing y de suplantación de identidad en el correo electrónico empresarial que los filtros nativos no detectan. La gobernanza de la IA muestra a qué herramientas de IA y servidores MCP se conectan los empleados y evita que los datos confidenciales aparezcan en las solicitudes. La protección de dispositivos controla lo que se instala en los portátiles de los empleados, desde paquetes maliciosos hasta habilidades de los agentes. Las simulaciones y la formación preparan al personal para hacer frente a llamadas deepfake y al phishing mediante códigos QR.
Por qué destaca: De entre estas alternativas, Noon es la única que también detecta qué aplicaciones instalan los empleados en sus dispositivos y a qué herramientas de IA se conectan. Las demás se limitan a la bandeja de entrada, y algunas añaden funciones de archivado o formación. El mayor atractivo es disponer de el correo electrónico, los dispositivos, el uso de la IA y la formación en una única plataforma que comparte contexto, en lugar de consolas independientes que nunca intercambian información, con contenidos formativos que llegan a los usuarios a través de Slack, Teams o la aplicación de Noon.
Lo que hay que saber: Noon abarca el correo electrónico, las simulaciones, la formación, la protección de dispositivos y la gestión de la IA, pero el archivado, la continuidad del servicio, el cifrado de salida y la gestión de datos en general requieren una decisión aparte. La conexión al correo electrónico se inicia en modo de solo lectura; para mover mensajes se necesita un permiso adicional, y los mensajes dudosos siguen siendo una decisión del equipo. La protección de dispositivos y la supervisión de la IA requieren el agente en macOS o Windows. El servicio es gratuito para hasta 10 usuarios.
2. Protección básica del correo electrónico de Proofpoint
Para la protección del correo electrónico y la conservación de las comunicaciones
Función: Combina « análisis de comportamiento » con « inteligencia de amenazas » para detectar el phishing y los ataques de suplantación de identidad en el correo electrónico empresarial. Se puede implementar a través de la API o como pasarela, adaptando la protección a tu configuración de correo y a tu flujo de trabajo de investigación.
Por qué destaca: Para sustituir a Mimecast , que depende de un archivo, se añade Proofpoint Archive como complemento. Este conserva la correspondencia empresarial y gestiona la conservación, la búsqueda, las retenciones legales y la exportación, mientras que Proofpoint Discover amplía las funciones de investigación y eDiscovery. Por un lado, es necesario bloquear el correo fraudulento; por otro, se necesita un acceso fiable a años de correspondencia.
Lo que hay que saber: Core y Archive responden a necesidades diferentes, por lo que conviene evaluar su precio de forma conjunta, incluyendo los servicios de captura, migración de archivos, continuidad y envío de los que dependes. La adquisición de una solución de protección del correo electrónico no traslada ni conserva por sí sola tu archivo existente.
3. Seguridad anómala de los correos electrónicos entrantes con IA
Para la detección, basada en el comportamiento, de la suplantación de identidad y el fraude de proveedores
Función: La solución «Abnormal AI Inbound Email Security» establece perfiles de comportamiento de referencia para tus empleados y proveedores y, a continuación, señala los mensajes que se desvían de dichos perfiles utilizando indicadores de identidad y contenido. Está pensada para detectar aquellas solicitudes que parecen legítimas y que llegan sin ningún archivo adjunto claramente malicioso, pero que un filtro tradicional dejaría pasar.
Por qué destaca: Permite consultar el historial del remitente y el hilo de conversación relacionado con el mensaje. Funciona tanto en Microsoft 365 como en Google Workspace, y ofrece un análisis detallado de los mensajes y explicaciones claras de por qué se ha marcado cada uno de ellos.
Lo que hay que saber: La propuesta debe ser concreta. «Inbound Email Security» gestiona las amenazas de correo electrónico en tiempo real, por lo que tu archivo actual de « Mimecast » y cualquier requisito de continuidad o control de salida siguen necesitando su propio destino. Compara cómo los administradores revisan las detecciones cuestionadas y liberan el correo legítimo durante las operaciones normales.
4. Microsoft Defender for Office 365
Ideal para equipos que ya trabajan con las soluciones de seguridad de Microsoft
Qué hace: Defender for Office 365 Plan 2 incorpora funciones automatizadas de investigación y respuesta a la seguridad del correo electrónico de Microsoft. Funciona mediante la clasificación de las alertas y las pruebas relacionadas con ellas, lo que ayuda a los administradores a gestionar los mensajes sospechosos dentro del mismo entorno que ya utilizan.
Por qué destaca: Muchas acciones de corrección esperan la aprobación de un administrador, mientras que ciertos grupos de correos maliciosos cumplen los requisitos para una limpieza automática. Esa diferencia te indica quién supervisará la cola de acciones y con qué rapidez puede responder el equipo. Defender debe figurar entre los candidatos finales cuando Microsoft ya se encarga de tu flujo de trabajo de investigación diario, en cuyo caso la adecuación a la organización puede tener tanto peso como lo tendría cualquier otra consola de seguridad de correo electrónico.
Lo que hay que saber: El Plan 2 requiere una suscripción o un complemento válido. La retención y el archivado tienen sus propias licencias y configuraciones, así que conviene verificarlas en lugar de dar por sentado que Defender para Office 365 cubre todo el catálogo de productos de Microsoft.
5. Seguridad del correo electrónico de Check Point
La mejor solución para proteger el correo electrónico en la nube y la colaboración, con una aplicación flexible de las políticas
Funciones: Check Point Email Security se conecta a través de la API y realiza diversas tareas, desde la supervisión hasta la prevención en línea. Su cobertura abarca las herramientas de colaboración compatibles, así como Microsoft 365 y Google Workspace.
Por qué destaca: Los paquetes de correo electrónico y colaboración diferencian a «Advanced Protect» de «Complete Protect», que incorpora prevención de pérdida de datos; además, Check Point incluye como capas adicionales el archivado, la respuesta gestionada ante incidentes, la gestión de la autenticación de correo electrónico mediante DMARC y la formación sobre phishing basada en IA. Esto resulta adecuado para una solución de sustitución que deba realizar un seguimiento de los mensajes y archivos en las aplicaciones de colaboración, con capacidad para decidir dónde se aplican las medidas.
Lo que hay que saber: Basad la comparación en el paquete y las aplicaciones que seleccionéis realmente. Una conexión mediante API puede facilitar la prevención en tiempo real, aunque no garantiza la limpieza tras la entrega. Mimecast también ofrece implementación mediante API, así que centrad la comparación en las aplicaciones y las tareas de respuesta que realmente cambian.
6. IRONSCALES
Ideal para equipos centrados en la automatización de las respuestas por correo electrónico
Funciones: « IRONSCALES » Email Protect combina el análisis de los mensajes entrantes de detección de amenazas con medidas correctivas que los administradores pueden ajustar, y comprueba los enlaces y los archivos adjuntos a medida que llega el correo. Sus planes para empresas se integran con Microsoft 365 y Google Workspace sin necesidad de modificar los registros MX.
Por qué destaca: La flexibilidad para ajustar la automatización es importante cuando los mensajes rutinarios inundan la cola, pero los ambiguos siguen necesitando la intervención humana. Evalúa cómo gestiona los falsos positivos y cómo restablece los correos bloqueados por error como parte de su funcionamiento diario.
Lo que hay que saber: Email Protect 360 incorpora cifrado y prevención de pérdida de datos. Human Risk Management ofrece formación y simulaciones con la configuración adecuada, y los paquetes de servicios gestionados difieren de los planes empresariales directos. Aclara qué incluye tu propuesta. Si Mimecast te presta actualmente un servicio de archivo o de continuidad, averigua cómo seguirán funcionando tras un cambio en la protección del correo electrónico.
7. Protección del correo electrónico de Barracuda
La mejor opción para gestionar varios servicios de correo electrónico con una sola decisión de compra
Qué ofrece: Barracuda Email Protection Premium Plus incluye protección del correo electrónico, archivado en la nube, formación en concienciación y simulaciones de ataques en un único plan. Sus planes publicados también incluyen continuidad y cifrado. Se ofrece prevención de pérdida de datos, con opciones de implementación que van desde la API hasta la pasarela.
Por qué destaca: Esa amplitud es importante, ya que, al salir de Mimecast , hay que mantener el acceso a los registros y las medidas de seguridad para la salida de datos, además de la protección contra el phishing. El archivo en la nube admite políticas de retención, búsquedas, retenciones legales y exportaciones.
Lo que hay que saber: Comprueba cómo la solución de implementación que hayas elegido presta realmente cada uno de los servicios que necesitas. La formación y las simulaciones se ofrecen como un servicio gestionado adicional para los proveedores de servicios gestionados, así que compáralo con tu propia configuración. La migración de los archivos históricos, con sus permisos de acceso y ajustes de retención, sigue requiriendo un trabajo planificado, y la adquisición de un sistema de archivo no implica por sí sola la transferencia de tus registros existentes.
8. KnowBe4 Defend
La mejor opción para combinar la protección en tiempo real del buzón de entrada con la formación de los empleados
Qué hace: KnowBe4 Defend combina el análisis de comportamiento ( detección de amenazas ) con alertas contextuales y asesoramiento sobre mensajes sospechosos. Ofrece implementación integrada o mediante API, así como herramientas de investigación para los administradores.
Por qué destaca: Incorpora la «Formación en concienciación sobre seguridad», aunque la solución sustitutiva debería incluir un plan de estudios más amplio y simulaciones. Esa combinación concreta es ideal para los compradores que desean que su proveedor les ofrezca tanto la protección del correo electrónico como un programa de formación continua.
Lo que hay que saber: el comportamiento de la implementación varía según la plataforma. El flujo documentado de Gmail envía los mensajes peligrosos a la carpeta de «Correo no deseado», mientras que las configuraciones de Microsoft utilizan flujos basados en la cuarentena, por lo que debes confirmar el entorno y los ajustes de respuesta que necesitas. Especifica cualquier otro producto de KnowBe4 que esperes utilizar, como controles de salida o herramientas de respuesta, ya que la combinación de Defend y formación no cubre automáticamente todos los servicios de Mimecast de los que dispones actualmente.
Cómo elegir una alternativa a Mimecast
Empieza por analizar las responsabilidades que conlleva la suscripción. Documenta los buzones de correo que se van a proteger, los servicios que utilizan otros equipos y los riesgos para los empleados que debería abordar la nueva adquisición. Esto facilita distinguir entre una sustitución específica del correo electrónico y un proyecto más amplio de seguridad para la plantilla.
A continuación, revisa tres aspectos prácticos:
· Aspectos que deben mantenerse. Incluye el acceso a los archivos, la captura de nuevos mensajes, la conservación, la continuidad, el cifrado y los controles de datos salientes cuando sea necesario. Asigna un responsable a cada uno de ellos.
· Tareas operativas diarias. Determina quién revisa el correo en cuarentena, gestiona las notificaciones de los empleados, libera los mensajes legítimos y actualiza las políticas. Pide que te muestren cómo se llevan a cabo esas tareas con la configuración que propones.
· El coste total del cambio. Incluye los productos necesarios, las tareas de exportación o importación de archivos, el soporte para la implementación y las suscripciones solapadas durante la transición. Un precio nominal más bajo solo resulta útil cuando los servicios cumplen los mismos requisitos.
Si tu equipo también dispone de ordenadores portátiles y utiliza la inteligencia artificial, ten en cuenta esas necesidades a la hora de tomar la decisión. Los argumentos a favor de Noon son más sólidos cuando su plantilla gestiona las tareas que el equipo ya lleva a cabo mediante herramientas independientes.
Migración de « Mimecast » a «Noon Security»
Representa gráficamente las funciones que se desplazarán
Identifica las funciones de correo electrónico, simulación y formación que asumirá Noon, junto con las políticas relativas a los dispositivos y a la inteligencia artificial que desees implantar. Anota qué servicios de Mimecast se mantendrán o se trasladarán a otro lugar. Involucra a los responsables de los registros antes de realizar cambios en la captura o el acceso a los archivos.
Confirmar el diseño de la implementación
Revisa la conexión con Google Workspace o Microsoft 365, los permisos necesarios y la implantación de los agentes en los dispositivos de los empleados compatibles. Acuerda con los proveedores un plan de transición compatible. El hecho de que dos productos se conecten al mismo espacio de trabajo no garantiza que la aplicación paralela funcione correctamente.
Aprovechar los conocimientos operativos
Documenta las listas de permitidos importantes, las rutas de notificación, las reglas de escalado y los remitentes comerciales legítimos. Vuelve a configurar los parámetros pertinentes en el nuevo sistema y asigna responsables. Planifica de forma explícita los registros de formación y los datos de archivo, en lugar de dar por sentado que la conversión o la importación de las políticas se realizará de forma automática.
Organizar la migración
Utiliza un grupo representativo que incluya a los empleados y los flujos de trabajo con mayor probabilidad de poner de manifiesto las deficiencias: el departamento financiero, los directivos, los buzones compartidos y los colaboradores externos habituales. Comprueba la entrega, la gestión de amenazas, la liberación de mensajes legítimos y la notificación por parte de los empleados. Mantén una ruta de reversión y retira los servicios que se solapan una vez que sus funciones sustitutivas funcionen según lo previsto.
Ofrece protección laboral a tu equipo con Noon
La renovación de « Mimecast » supone una oportunidad para integrar la seguridad del correo electrónico con las personas, los dispositivos y las herramientas de inteligencia artificial que la rodean. Noon aúna todas esas responsabilidades y, al mismo tiempo, ofrece a los empleados formación práctica relevante para hacer frente a los ataques a los que se enfrentan.
Reserva una demostración de Noon Security para analizar los requisitos en materia de correo electrónico, formación, dispositivos e inteligencia artificial que tu equipo desea gestionar de forma conjunta, o solicita acceso anticipado. Deja claras las decisiones relativas al archivo y la continuidad mientras planificas el cambio.


