

Hoy, Aikido estrena «Noon».
Creamos Aikido para proteger a los desarrolladores. Pero, ¿qué pasa con… todos los demás?
Las empresas no solo deben proteger el software que desarrollan. También deben proteger a las personas que lo desarrollan.
Aunque no nos guste admitirlo, somos el eslabón más débil. Sí, nosotros, los humanos. Y lo más probable es que ocurra de la forma más trivial, donde menos nos lo esperamos. Los humanos estuvieron implicados en el 62 % de las brechas de seguridad del año pasado. Así que, mientras los novedosos ataques de IA y los entornos aislados para agentes acaparan el presupuesto y el protagonismo en el debate sobre seguridad, alguien del departamento de finanzas está abriendo el archivo «StaffSalaries2026.xls.exe».
La mayor amenaza sigue siendo ese correo electrónico urgente con la invitación a la fiesta de Navidad de la empresa, en el que te piden que confirmes tu asistencia a través del enlace o, de lo contrario, perderás tu plaza.
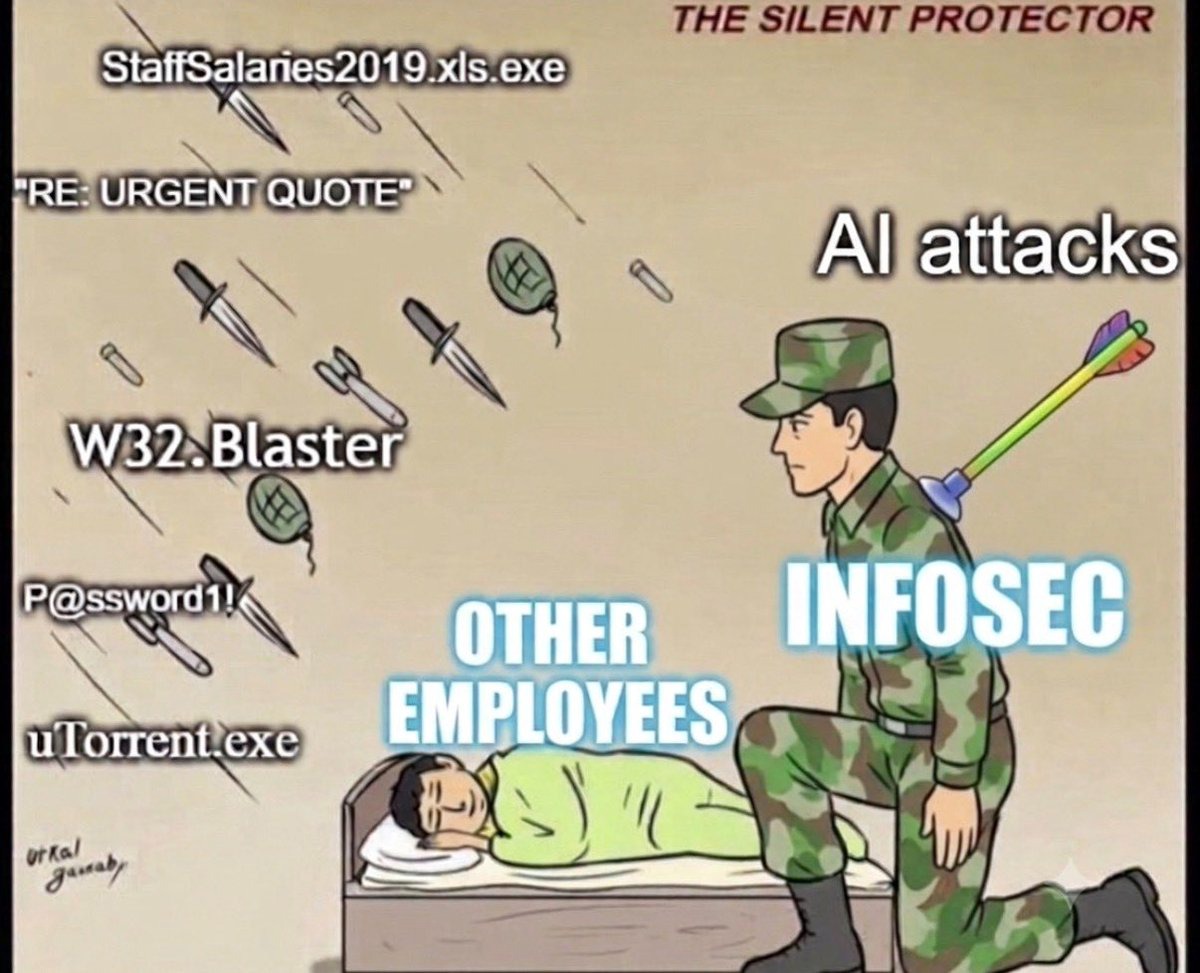
Ya no solo hay príncipes por ahí...
Sin embargo, no podemos culpar a los humanos. El phishing se ha vuelto muy sofisticado. En general, el phishing ya no parece phishing. Ya no se trata solo de príncipes que piden dinero con errores ortográficos evidentes («¡¡¡Yo también necesito 5 tarjetas regalo de iTunes para la operación de mi gato en las próximas 2 horas!!!»). Los atacantes de hoy en día son nativos de la IA. Las campañas de phishing son sofisticadas, multicanal y cuentan con suficiente contexto como para que resulte prácticamente imposible distinguir lo que es real de lo que es falso. Recibes un correo electrónico o una invitación de calendario, seguida de un mensaje de texto sobre ese correo y, a continuación, una llamada de alguien que suena exactamente igual que tu director financiero.
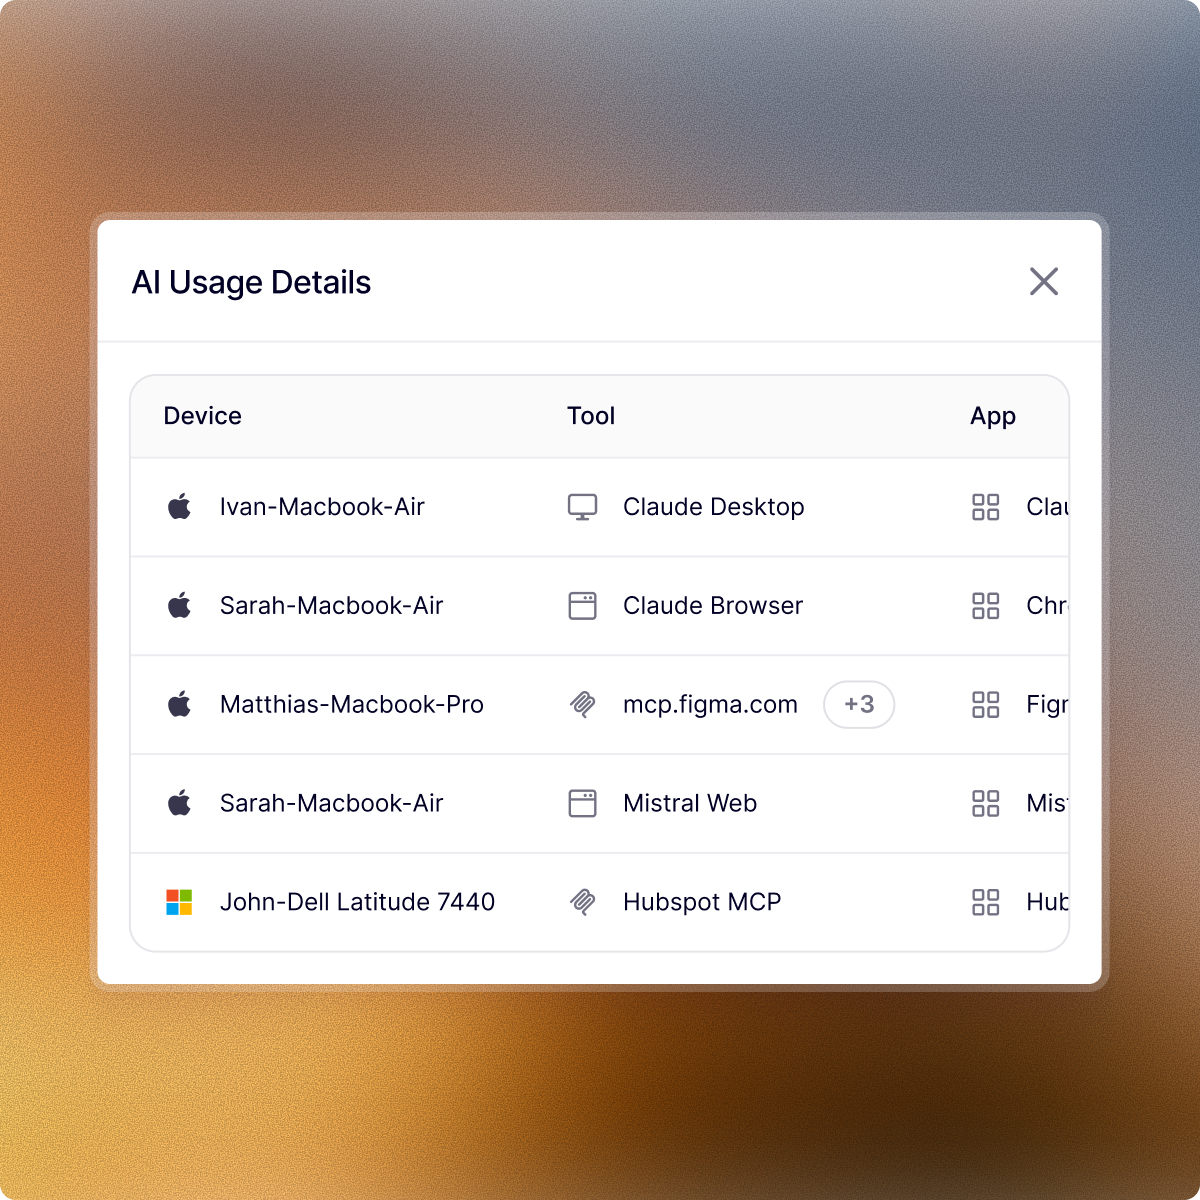
Pero la suplantación de identidad es solo una parte del problema. Los empleados están instalando herramientas de IA, conectando servidores MCP y concediendo a los agentes acceso a los sistemas y datos de la empresa. La proporción de empleados que utilizan la IA de forma habitual en dispositivos corporativos se ha triplicado en un año. Cada nueva herramienta, paquete y habilidad de los agentes supone un elemento más que hay que proteger.
Proteger a tu plantilla hoy en día implica saber qué programas instalan los empleados, qué funciones tienen sus agentes y qué herramientas pueden acceder a los datos de la empresa. Todo ello, además de las bandejas de entrada, los dispositivos y las personas que ya tenías que proteger.
Así que hay más cosas que proteger, y los ataques parecen más reales. Y la situación no hace más que empeorar. Mucho, mucho peor. La inteligencia artificial facilita la creación, la personalización y la ejecución a gran escala de ataques como estos.
Por eso hemos creado Noon
Noon reúne en una única plataforma la seguridad del correo electrónico, la protección de dispositivos, la gestión de la inteligencia artificial, así como simulaciones complejas de phishing y formación, cubriendo las necesidades de tu equipo allá donde trabajen. Es nuestra respuesta a la pregunta: «¿Y qué pasa con los demás?».
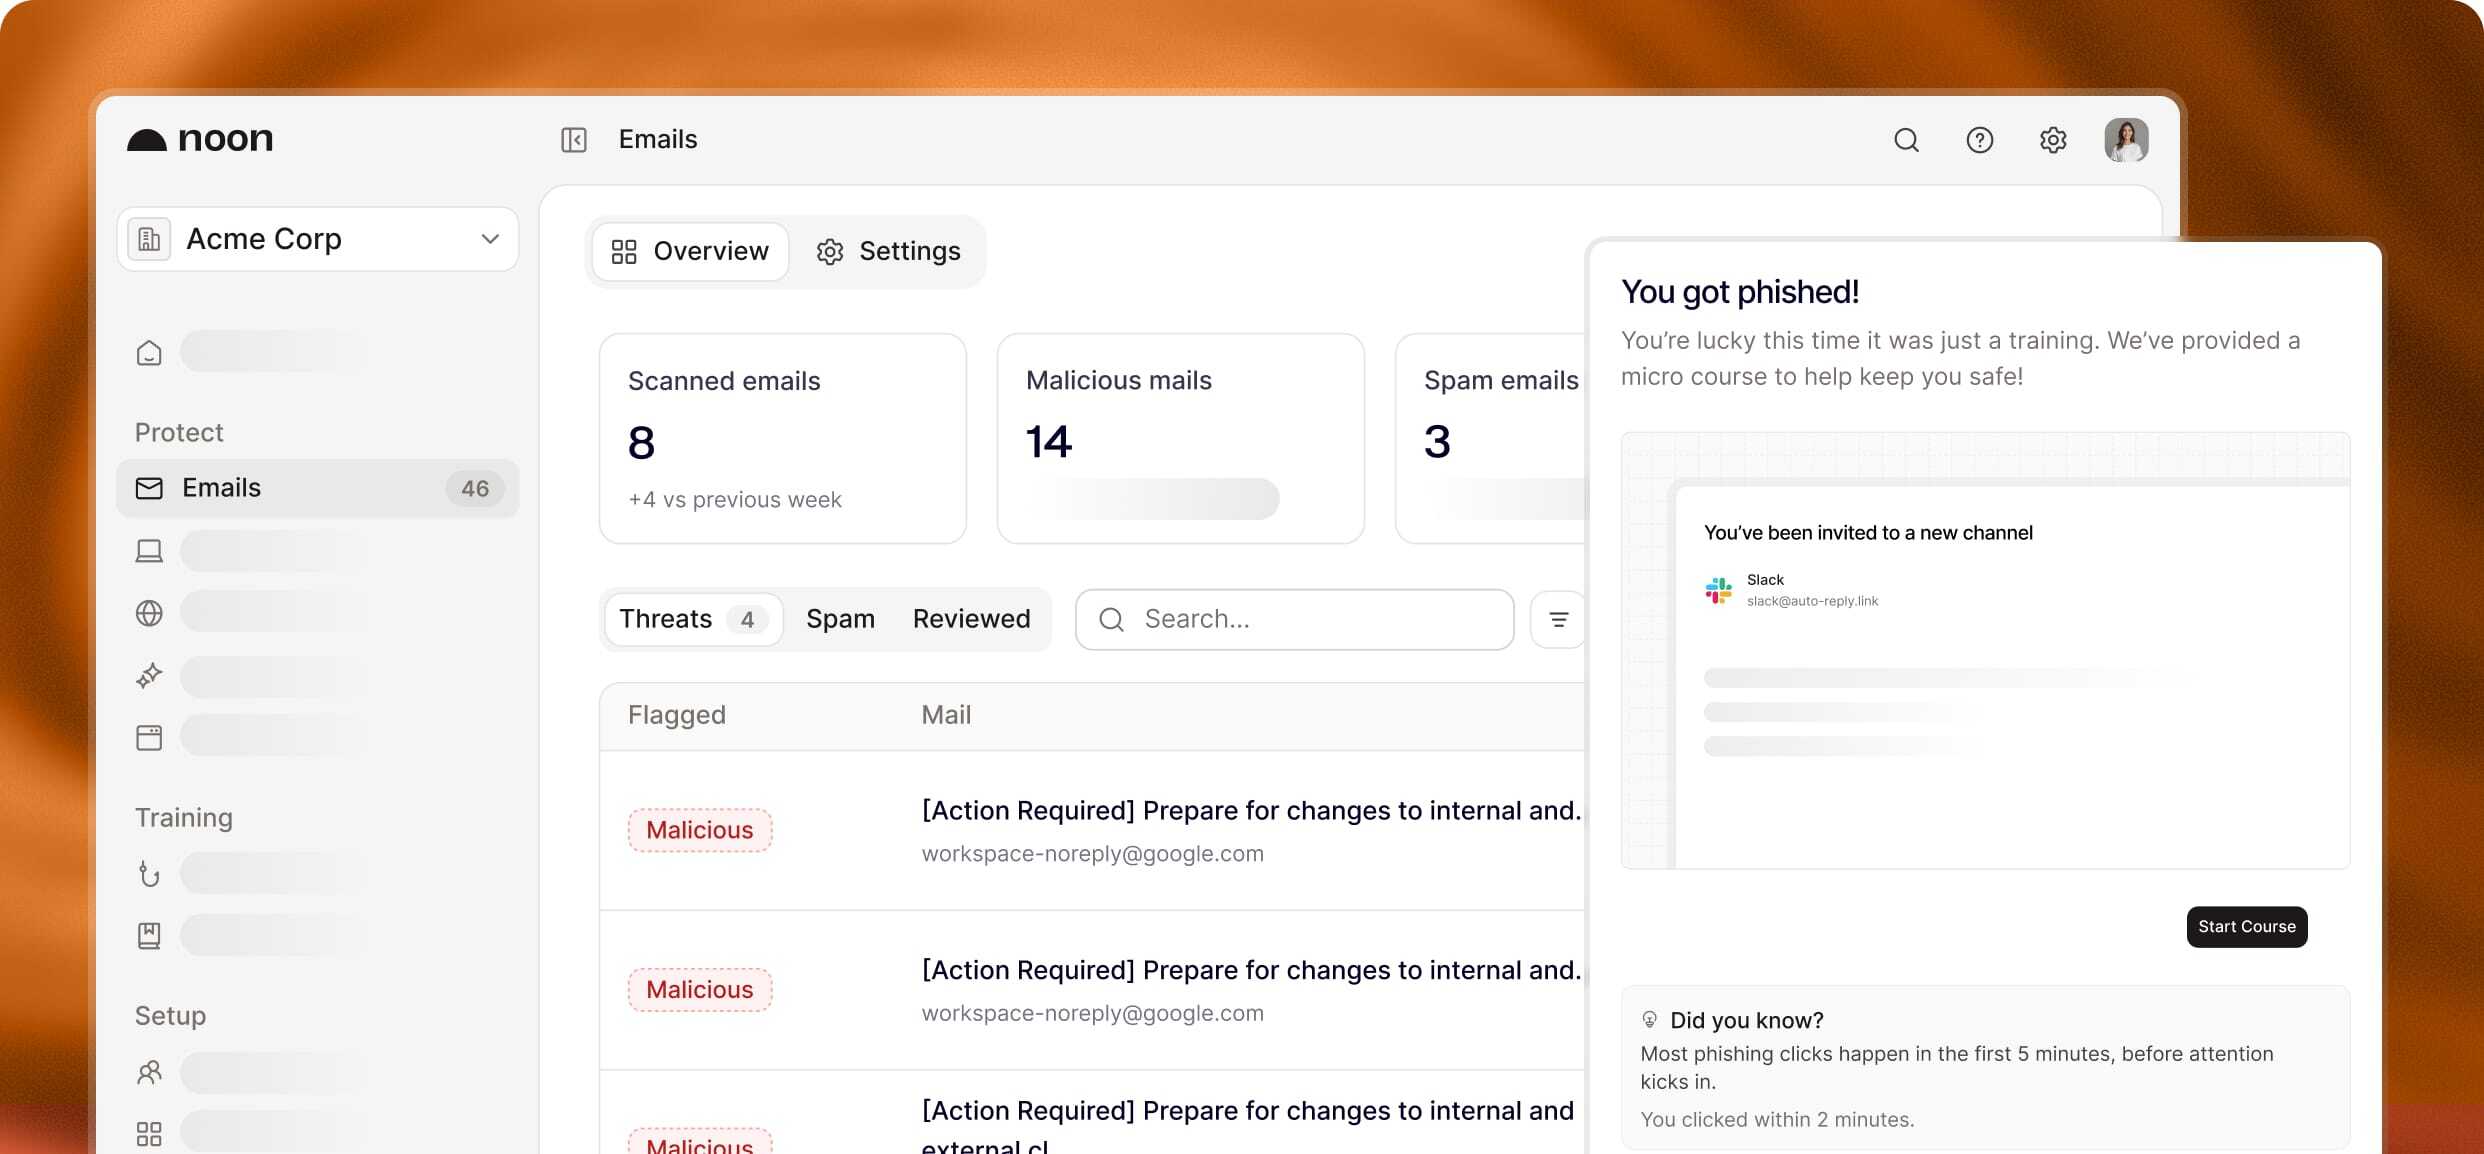
Nos adentramos en el ámbito de la seguridad laboral porque teníamos la misma sensación de que «esto hay que arreglarlo»que teníamos cuando empezamos con el aikido. El aikido surgió porque las herramientas de seguridad resultaban tan molestas que los desarrolladores las eludían, lo que frustraba su propósito. Creamos algo que los desarrolladores utilizarían y que cuenta con la aprobación de los CISO.
Noon funciona de la misma manera. Los empleados aprenden de los ataques a los que se enfrentarán, utilizando las herramientas con las que ya trabajan, y los equipos de seguridad disponen de una plataforma nativa de IA que les permite protegerse de forma continua frente a amenazas nuevas y antiguas en el correo electrónico, los dispositivos, los incidentes y las herramientas de IA.
Qué hace Noon:
- Seguridad del correo electrónico de forma autónoma detecta y elimina las amenazas de la bandeja de entrada y los correos electrónicos maliciosos que los filtros tradicionalesno detectan
- La gobernanza de la IA identifica qué modelos, MCP y herramientas de IA utiliza tu equipo, evita que los datos confidenciales aparezcan en las solicitudes y garantiza el cumplimiento de las políticas de uso seguro por parte de cada equipo.
- La protección de dispositivos cubre tus nuevos terminales, protegiendo los dispositivos de los empleados frente a paquetes maliciosos, instalaciones, extensiones, funciones de agentes y herramientas de IA, así como frente a sitios web y aplicaciones de riesgo.
- La formación y las simulaciones capacitan a los usuarios mediante escenarios de ataque realistas e innovadores —como el phishing, el vishing, el smishing y los deepfakes en distintos canales—, personalizados según el puesto, el comportamiento y el riesgo. Las sesiones se imparten en Noon o directamente en Slack, Teams o Google Chat.
Creando el equipo de ensueño de Noon
Noon parte de la base de que ya cuenta con dos equipos dedicados a esta labor. En septiembre, Aikido adquirió Cyberly, cuyo equipo cuenta con una amplia experiencia en simulaciones de ataques basadas en IA, y Outkept, cuyo equipo lleva casi una década trabajando en seguridad del correo electrónico y formación en concienciación sobre el phishing. Ambos equipos fundadores están desarrollando Noon junto a nosotros.
«Aikido ya ha cambiado la forma en que las empresas protegen su software. Con Noon, aplicamos ese mismo enfoque a la seguridad de los empleados, con el respaldo del alcance global de Aikido». — Alex Horlach, cofundador de Cyberly.
«La inteligencia artificial ha cambiado radicalmente la forma en que debemos formar y proteger a los empleados. Lo que funcionaba hace cinco años ya no es suficiente. Unir fuerzas con Cyberly y Aikido nos brinda la oportunidad de replantearnos la seguridad de la plantilla y ofrecer una nueva generación de protección a organizaciones de todos los tamaños». — Simon Bauwens, cofundador de Outkept.
Bienvenidos, Aikido, Cyberly y Outkept.
¿La misión? Poner a todos a salvo.
- Madeline


