

Los equipos de desarrollo lanzan productos más rápido que nunca gracias a la programación asistida por IA. Las funcionalidades que antes tardaban semanas en desarrollarse ahora pueden entregarse en cuestión de días. Sin embargo, las pruebas de seguridad siguen realizándose según el calendario anterior. En el informe de Aikido titulado «El estado de la IA en las pruebas de penetración en 2026», hemos constatado que el 76 % de las organizaciones implementan cambios significativos en producción semanalmente o con mayor frecuencia, mientras que solo el 21 % comprueba la seguridad en cada lanzamiento.
Katie Norton, directora sénior de investigación de IDC, lo resumió así.
“Las pruebas de penetración tradicionales se basaban en evaluaciones periódicas, pero la entrega de software moderna ya no opera con un calendario periódico. A medida que aumenta la velocidad de desarrollo, especialmente con la creación de software asistida por IA, las pruebas de seguridad deberán acercarse cada vez más al propio ciclo de lanzamiento.”
Y ahora que los atacantes cuentan con inteligencia artificial, las organizaciones deben estar a la altura de las circunstancias. La forma tradicional de pensar sería aumentar el gasto en seguridad. Pero, ¿y si la mejor solución fuera replantearnos cómo lo gastamos?
pentesting de IA Permite realizar pruebas al ritmo que marcan los equipos y, con el modelo de precios adecuado, las pruebas de penetración automatizadas ( pentesting de IA ) son más fáciles de planificar y presupuestar que las pruebas de penetración manuales. Los equipos tienen un mayor control sobre el destino de su presupuesto para pruebas.
Más código = más riesgo
Las herramientas de programación basadas en IA han acelerado el proceso de desarrollo y lanzamiento de software. GitHub ha revelado recientemente que el número de commits mensuales en la plataforma pasó de 1.400 millones en abril de 2026 a 2.900 millones en agosto. En 2023, los commits mensuales solo rondaban los 500 millones al mes.
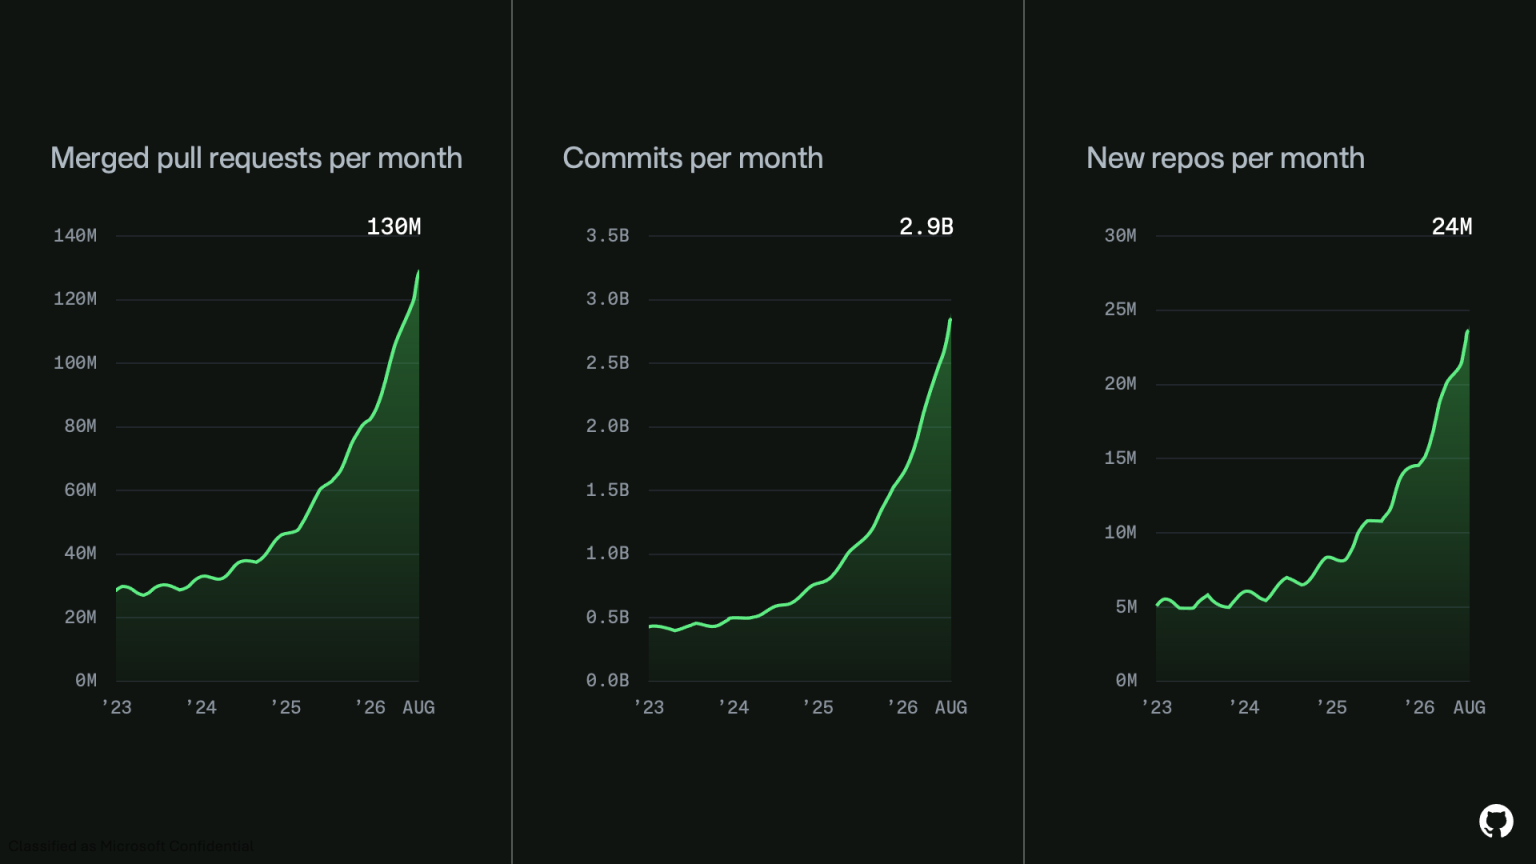
Cada nuevo punto final o cambio arquitectónico puede introducir una vulnerabilidad y, aunque están mejorando, los agentes de programación basados en IA siguen introduciendo diversas vulnerabilidades, como controles de acceso defectuosos y fallos en la lógica de negocio.
La IA también está cambiando las posibilidades de los atacantes, que ahora aprovechan las vulnerabilidades públicas con mayor rapidez que antes. Los datos del «Zero Day Clock», recopilados por a16z, muestran que la proporción de CVE explotadas por los atacantes el mismo día de su divulgación o antes ha pasado de solo el 18,7 % en 2018 al 53,6 % en 2025. La cifra para 2026, en el momento de redactar este artículo, se sitúa en un nivel muy elevado: el 86,7 %.

No quiero caer en un tópico, pero ahora que el código se lanza al mercado más rápido que nunca y los atacantes se ven superados por la IA, los equipos no pueden permitirse quedarse atrás en materia de seguridad.
Las pruebas de penetración manuales son predecibles, pero caras
Aunque el mundo del desarrollo está cambiando, los calendarios de las pruebas de penetración se han mantenido prácticamente igual. Muchos programas siguen realizando una evaluación en profundidad una o dos veces al año, por lo que la mayor parte de lo que se pone en producción entre una prueba de penetración y otra no se somete a pruebas. En nuestro mismo informe «El estado de la IA en las pruebas de penetración», el 79 % de los encuestados se muestra preocupado por la posibilidad de que se pasen por alto vulnerabilidades introducidas entre las pruebas programadas (¡lo cual tiene sentido, dada la rapidez con la que se lanzan los productos!).
Un servicio de intervención manual con alcance definido incluye un presupuesto, por lo que el departamento financiero conoce el coste antes de que comience el trabajo. Sin embargo, cada aplicación adicional o cada nueva prueba requiere más tiempo por parte de los evaluadores cualificados, por lo que duplicar la frecuencia de las pruebas suele implicar solicitar un presupuesto mucho mayor. Los equipos de seguridad pueden acabar racionando la cobertura y seleccionando las pocas aplicaciones que su presupuesto fijo les permite cubrir de forma razonable.
Yolanda Amorim, responsable de seguridad de aplicaciones en Believe, explicó por qué este modelo no es escalable.
«Cuando gestionas la seguridad en varias regiones y equipos, no puedes ampliar las pruebas de penetración simplemente añadiendo más evaluadores. El modelo deja de funcionar en cuanto la organización crece más rápido que tu capacidad para programar las pruebas».
Intentar realizar más pruebas de penetración para seguir el ritmo de un código cada vez más rápido se convierte en… bueno, algo imposible. Alrededor del 42 % de los equipos retrasan las nuevas pruebas debido al coste o a la planificación, y solo el 40 % las realiza sin demora tras una corrección. Un equipo que se ha visto obligado a saltarse la nueva prueba está dando por hecho (léase: esperando) que su corrección haya funcionado.
Sin modificar tu presupuesto, « pentesting de IA » te ofrece una mayor cobertura
pentesting de IA rompe la relación entre el volumen de pruebas que se realizan y el número de horas de trabajo de los probadores que uno puede permitirse. pentesting de IA delega gran parte de cada evaluación a agentes de IA. Estos mapean la superficie de ataque de una aplicación y validan cada vulnerabilidad potencial mediante una explotación real antes de incluirla en el informe.
Trasladar esa labor de las personas a los agentes permite, por un lado:
- reduce el coste de cada prueba
- reduce la duración de la prueba
Cada prueba cuesta menos porque los agentes realizan el trabajo que antes cubrían las horas facturables de los evaluadores, y analizan las vías de ataque en paralelo. Aunque varía mucho en función de la ubicación y la aplicación, nuestras comparativas internas muestran que el coste de una prueba de penetración de alcance completo se reduce a menos de la mitad del precio de una prueba de penetración realizada por personas.
Además, los agentes ofrecen los resultados en cuestión de horas, frente a la media de 2,6 semanas que tarda una prueba manual, tiempo que ni siquiera incluye la espera hasta que se inicia la prueba ni el tiempo adicional necesario para repetirla.
El objetivo no es sustituir todas las pruebas de penetración realizadas por personas. Las evaluaciones dirigidas por especialistas siguen desempeñando un papel importante, sobre todo en el caso de sistemas complejos y requisitos de alta seguridad. Las pruebas de penetración basadas en IA también deben ser gestionadas por tus profesionales de seguridad, al igual que las realizadas por personas.
pentesting de IA modifica el coste de cada prueba
El menor coste y la mayor rapidez en la ejecución hacen que resulte viable repetir las pruebas. Se elimina la mayor parte de los gastos generales que supone programar y contratar un proyecto, por lo que los equipos pueden realizar pruebas más pequeñas y específicas cuando un cambio lo requiera.
Lo último que necesita un responsable de seguridad es sustituir el elevado coste de las pruebas de penetración tradicionales por una factura impredecible derivada de las pruebas basadas en IA. Con Aikido, el coste de cada evaluación se fija antes de que comiencen las pruebas. Las pruebas continuas incluyen una previsión y controles de gasto, por lo que los equipos disponen de pruebas bajo demanda y de una cifra que el equipo financiero puede aprobar. Un presupuesto que antes cubría las evaluaciones anuales de solo algunas de tus aplicaciones críticas ahora puede abarcar una parte mucho mayor de tu infraestructura.
Pruebas de IA al ritmo que necesitan tus aplicaciones
Las distintas aplicaciones varían en cuanto a su nivel de riesgo y a la frecuencia con la que cambian. Una aplicación dirigida al cliente con actualizaciones diarias tiene requisitos de pruebas muy diferentes a los de una herramienta interna que se modifica dos veces al año. Sin embargo, los programas tradicionales de pruebas de penetración suelen someterlas a calendarios similares.
pentesting de IA Esto hace que resulte más práctico adoptar una estrategia de pruebas basada en el riesgo, en la que las organizaciones determinan tanto la profundidad como la frecuencia de las pruebas en función de lo que más importa. Los equipos de seguridad disponen de mayor flexibilidad para asignar su presupuesto y optimizarlo con el fin de lograr la mejor cobertura posible.
Un ejemplo de enfoque consiste en clasificar las aplicaciones según su importancia para el negocio y su ritmo de cambio.
- Las joyas de la corona que se modifican con frecuencia se someten a una evaluación exhaustiva inicial mediante IA, seguida de pruebas incrementales sobre los cambios relevantes para la seguridad.
- Las aplicaciones de menor riesgo que apenas sufren cambios suelen limitarse a una prueba de penetración de IA anual como referencia documentada.
Y, por supuesto, volverías a comprobar las correcciones en ambos grupos.
Pero, y esto es importante, realizar pruebas con mayor frecuencia no tiene por qué significar probarlo todo, todo el tiempo. El objetivo es encontrar el equilibrio adecuado entre cobertura, frecuencia, riesgo y coste que mejor se adapte a la organización.
Elaboración de presupuestos para pentesting continuo
Pero, ¿y si quieres ir más allá y probar cada cambio que suponga un riesgo en la aplicación? Dada la rapidez y el coste de pentesting de IA, resulta realmente factible probar todas las aplicaciones de forma continua. La prueba continua pentesting de IA vuelve a probar una aplicación a medida que cambia su código, de modo que la validación de seguridad se mantiene al día con los lanzamientos entre evaluaciones completas.
Realizar pruebas con cada commit supondría un derroche de presupuesto, ya que la mayoría de los cambios, como el nuevo color de un botón, no afectan a la superficie de ataque. Un sistema de pruebas continuas bien diseñado revisa primero cada cambio y solo ejecuta una prueba cuando el cambio es relevante para la seguridad. El coste, por lo tanto, depende del volumen de cambios relevantes para la seguridad.
Los equipos pueden planificar sus pruebas continuas cuando la herramienta muestra una previsión antes de activarla y publica el precio de cada unidad de prueba. El control sobre la frecuencia con la que se ejecuta garantiza que esa previsión sea realista, y los límites de gasto garantizan que un trimestre de desarrollo intenso no genere una factura inesperada.
Aikido Infinite funciona así. Su página de precios muestra una estimación anual basada en la actividad reciente en Git, y cada agente que se pone en marcha tiene un precio fijo en créditos. Los equipos eligen si Infinite realiza pruebas en cada implementación o según un calendario establecido. Las ejecuciones se cargan a un monedero de créditos prepagado, por lo que no se producen facturas inesperadas en sus tarjetas de crédito posteriormente.
Para obtener más información sobre cómo funcionan las pruebas sensibles al cambio, lee cuáles son los requisitos reales de « pentesting continuo ».
Una mayor flexibilidad no debería suponer un menor control presupuestario
Cambiar el elevado coste de las pruebas de penetración tradicionales por una factura impredecible derivada de las pruebas con IA supondría un nuevo problema presupuestario para los responsables de seguridad. En Aikido, creemos que la previsibilidad de los costes debe reflejarse en el precio de « pentesting de IA » desde el primer día.
James Berthoty, fundador y analista de Latio, considera que la inteligencia artificial está poniendo las pruebas continuas al alcance de más equipos.
«La IA contribuye en gran medida a democratizar el sueño de la « pentesting continuo » para los equipos. Al no verse ya obligados a aceptar costosas concesiones a la hora de definir el alcance de proyectos completos, pueden realizar pruebas significativas con la misma rapidez con la que lanzan el código».
Cuando los equipos saben cuánto va a costar cada prueba antes de ejecutarla, pueden destinar cada dólar del presupuesto para pruebas de penetración a las aplicaciones y los cambios que lo necesiten.


