

Las Pruebas de seguridad de aplicaciones estáticas (SAST) son una de las defensas fundamentales contra el despliegue de código vulnerable, pero las herramientas varían en lo que realmente detectan. La IA ha agravado el problema al aumentar radicalmente la velocidad de despliegue del código.
Según el informe de Aikido Estado de la IA en Seguridad y Desarrollo de 2026, casi el 70% de las organizaciones afirman haber descubierto fallos relacionados con código generado por IA, y 1 de cada 5 organizaciones reportó incidentes graves vinculados al código de IA. El informe también reveló que los ingenieros dedican 6,1 horas semanales a clasificar los hallazgos de seguridad, desperdiciando el 72% de ese tiempo en falsos positivos. La revisión humana tiene dificultades para seguir el ritmo de la producción de código, lo que hace que la calidad de sus herramientas SAST sea aún más importante.
{{cta}}
Todas las herramientas que se presentan a continuación analizan el código fuente en busca de vulnerabilidades, pero difieren significativamente en la estrategia de detección, los niveles de ruido, cómo la remediación llega realmente a los desarrolladores y si se mantienen eficaces a medida que su base de código y su equipo crecen. Cubrimos:
- Aikido Security
- Checkmarx
- Snyk Code
- SonarQube
- GitHub Advanced Security
- Semgrep
TL;DR
Aikido Security es la opción más sólida de la lista porque combina un motor determinista de nivel empresarial con IA en la clasificación, priorización y corrección automática. Obtiene la velocidad y la previsibilidad de la detección basada en reglas sin la fatiga de alertas que suele conllevar. El motor SAST de Aikido reduce los falsos positivos hasta en un 95% mediante la reducción de ruido con IA y el análisis de alcanzabilidad, y los clientes informan consistentemente de una reducción de ruido superior al 90% en producción.
Plataformas heredadas como Checkmarx escanean lentamente en grandes bases de código, son prohibitivamente caras y fueron construidas para un flujo de trabajo centrado en el equipo de seguridad que es anterior a las herramientas de desarrollo modernas. Las herramientas centradas en el desarrollador como Snyk Code y Semgrep son más rápidas y fáciles de adoptar, pero tienen un ruido elevado y alcanzan límites en la gobernanza empresarial, la cobertura de lenguajes o los precios por producto que se acumulan rápidamente a escala. Y SonarQube funciona para la calidad del código, pero trata la seguridad como un caso de uso secundario.
¿Qué es SAST?
El SAST analiza el código fuente antes de su ejecución, buscando problemas en la sintaxis, estructura y lógica del código para descubrir posibles vulnerabilidades de seguridad. Es un motor determinista que coincide con patrones de vulnerabilidad conocidos, los habituales de OWASP, lo que lo hace lo suficientemente rápido y económico como para ejecutarse en cada commit. La detección es predecible y repetible, que es exactamente lo que se busca en CI. La contrapartida es que solo detecta lo que cubren sus reglas, y la salida de reglas en bruto tiende a generar mucho ruido.
La mayoría de las herramientas en 2026 añaden IA para tareas como el triaje y la priorización, para que los hallazgos reales destaquen por encima del ruido, la extensión de la cobertura a lenguajes que las reglas no soportan, y la corrección automática (autofix), de modo que un hallazgo viene con un parche sugerido. La IA no cambia el método de detección, pero hace que la salida sea utilizable a escala. Esto a veces se denomina AI SAST, pero se confunde con el AI SAST totalmente agéntico. Puede obtener más información sobre estos términos aquí.
Aikido ofrece fully agentic SAST, a veces denominado análisis de código con IA, pero eso queda fuera del alcance de esta comparación.
Cómo elegir una herramienta SAST
Triaje y priorización
La salida en bruto de una herramienta SAST es una lista de elementos que podrían estar mal. Lo que realmente se busca es una cola clasificada de elementos que merezcan ser corregidos. Busque una puntuación de gravedad que tenga en cuenta la accesibilidad (reachability) en lugar de solo CWE y CVSS, y la deduplicación entre ramas para que el mismo problema no reaparezca en fusiones separadas.
Guía de corrección
Un hallazgo sin una corrección añade trabajo a las ya ocupadas colas de sus ingenieros. Las herramientas más potentes crean un PR con una corrección que se puede validar y aplicar con un solo clic. El número de línea más la referencia CWE es el mínimo. Pruebe la calidad de la corrección automática (autofix) en su propio repositorio antes de confiar en la afirmación de marketing, ya que la calidad de la corrección varía entre proveedores y entre lenguajes dentro del mismo proveedor.
Precisión y ruido
Los falsos positivos desperdician tiempo de ingeniería y acostumbran a los desarrolladores a ignorar el escáner. Los falsos negativos llegan a producción como vulnerabilidades. Busque cómo la herramienta gestiona la accesibilidad (reachability), porque una vulnerabilidad en código muerto no es lo mismo que una en una ruta crítica (hot path), y cualquier escáner que las trate de forma idéntica generará ruido inútil.
Aumentado con IA (efectivamente)
Casi todas las herramientas SAST en 2026 han añadido IA en algún punto de su pipeline. El triaje es el lugar de mayor valor para aplicarla, ya que un motor determinista mostrará hallazgos reales junto con mucho ruido, y la IA es muy adecuada para filtrar el ruido antes de que un desarrollador lo vea. Las sugerencias de corrección, ya sea como guía de remediación en línea o como un parche aplicado en un PR, son otra capacidad valiosa. Algunas herramientas también utilizan IA para extender la cobertura a lenguajes que el conjunto de reglas no soporta formalmente.
Integración en flujos de trabajo existentes
Una herramienta SAST que no se ejecute donde trabajan los desarrolladores será ignorada, por muy precisa que sea. El mínimo es la retroalimentación del IDE y los comentarios de los PR, con los resultados fluyendo hacia cualquier sistema de tickets que su equipo ya utilice. Esté atento a las herramientas que requieren que los desarrolladores inicien sesión en un panel de control separado para ver los hallazgos, lo cual es una forma rápida de que una herramienta sea abandonada discretamente.
Las mejores herramientas SAST de 2026
Aikido Security
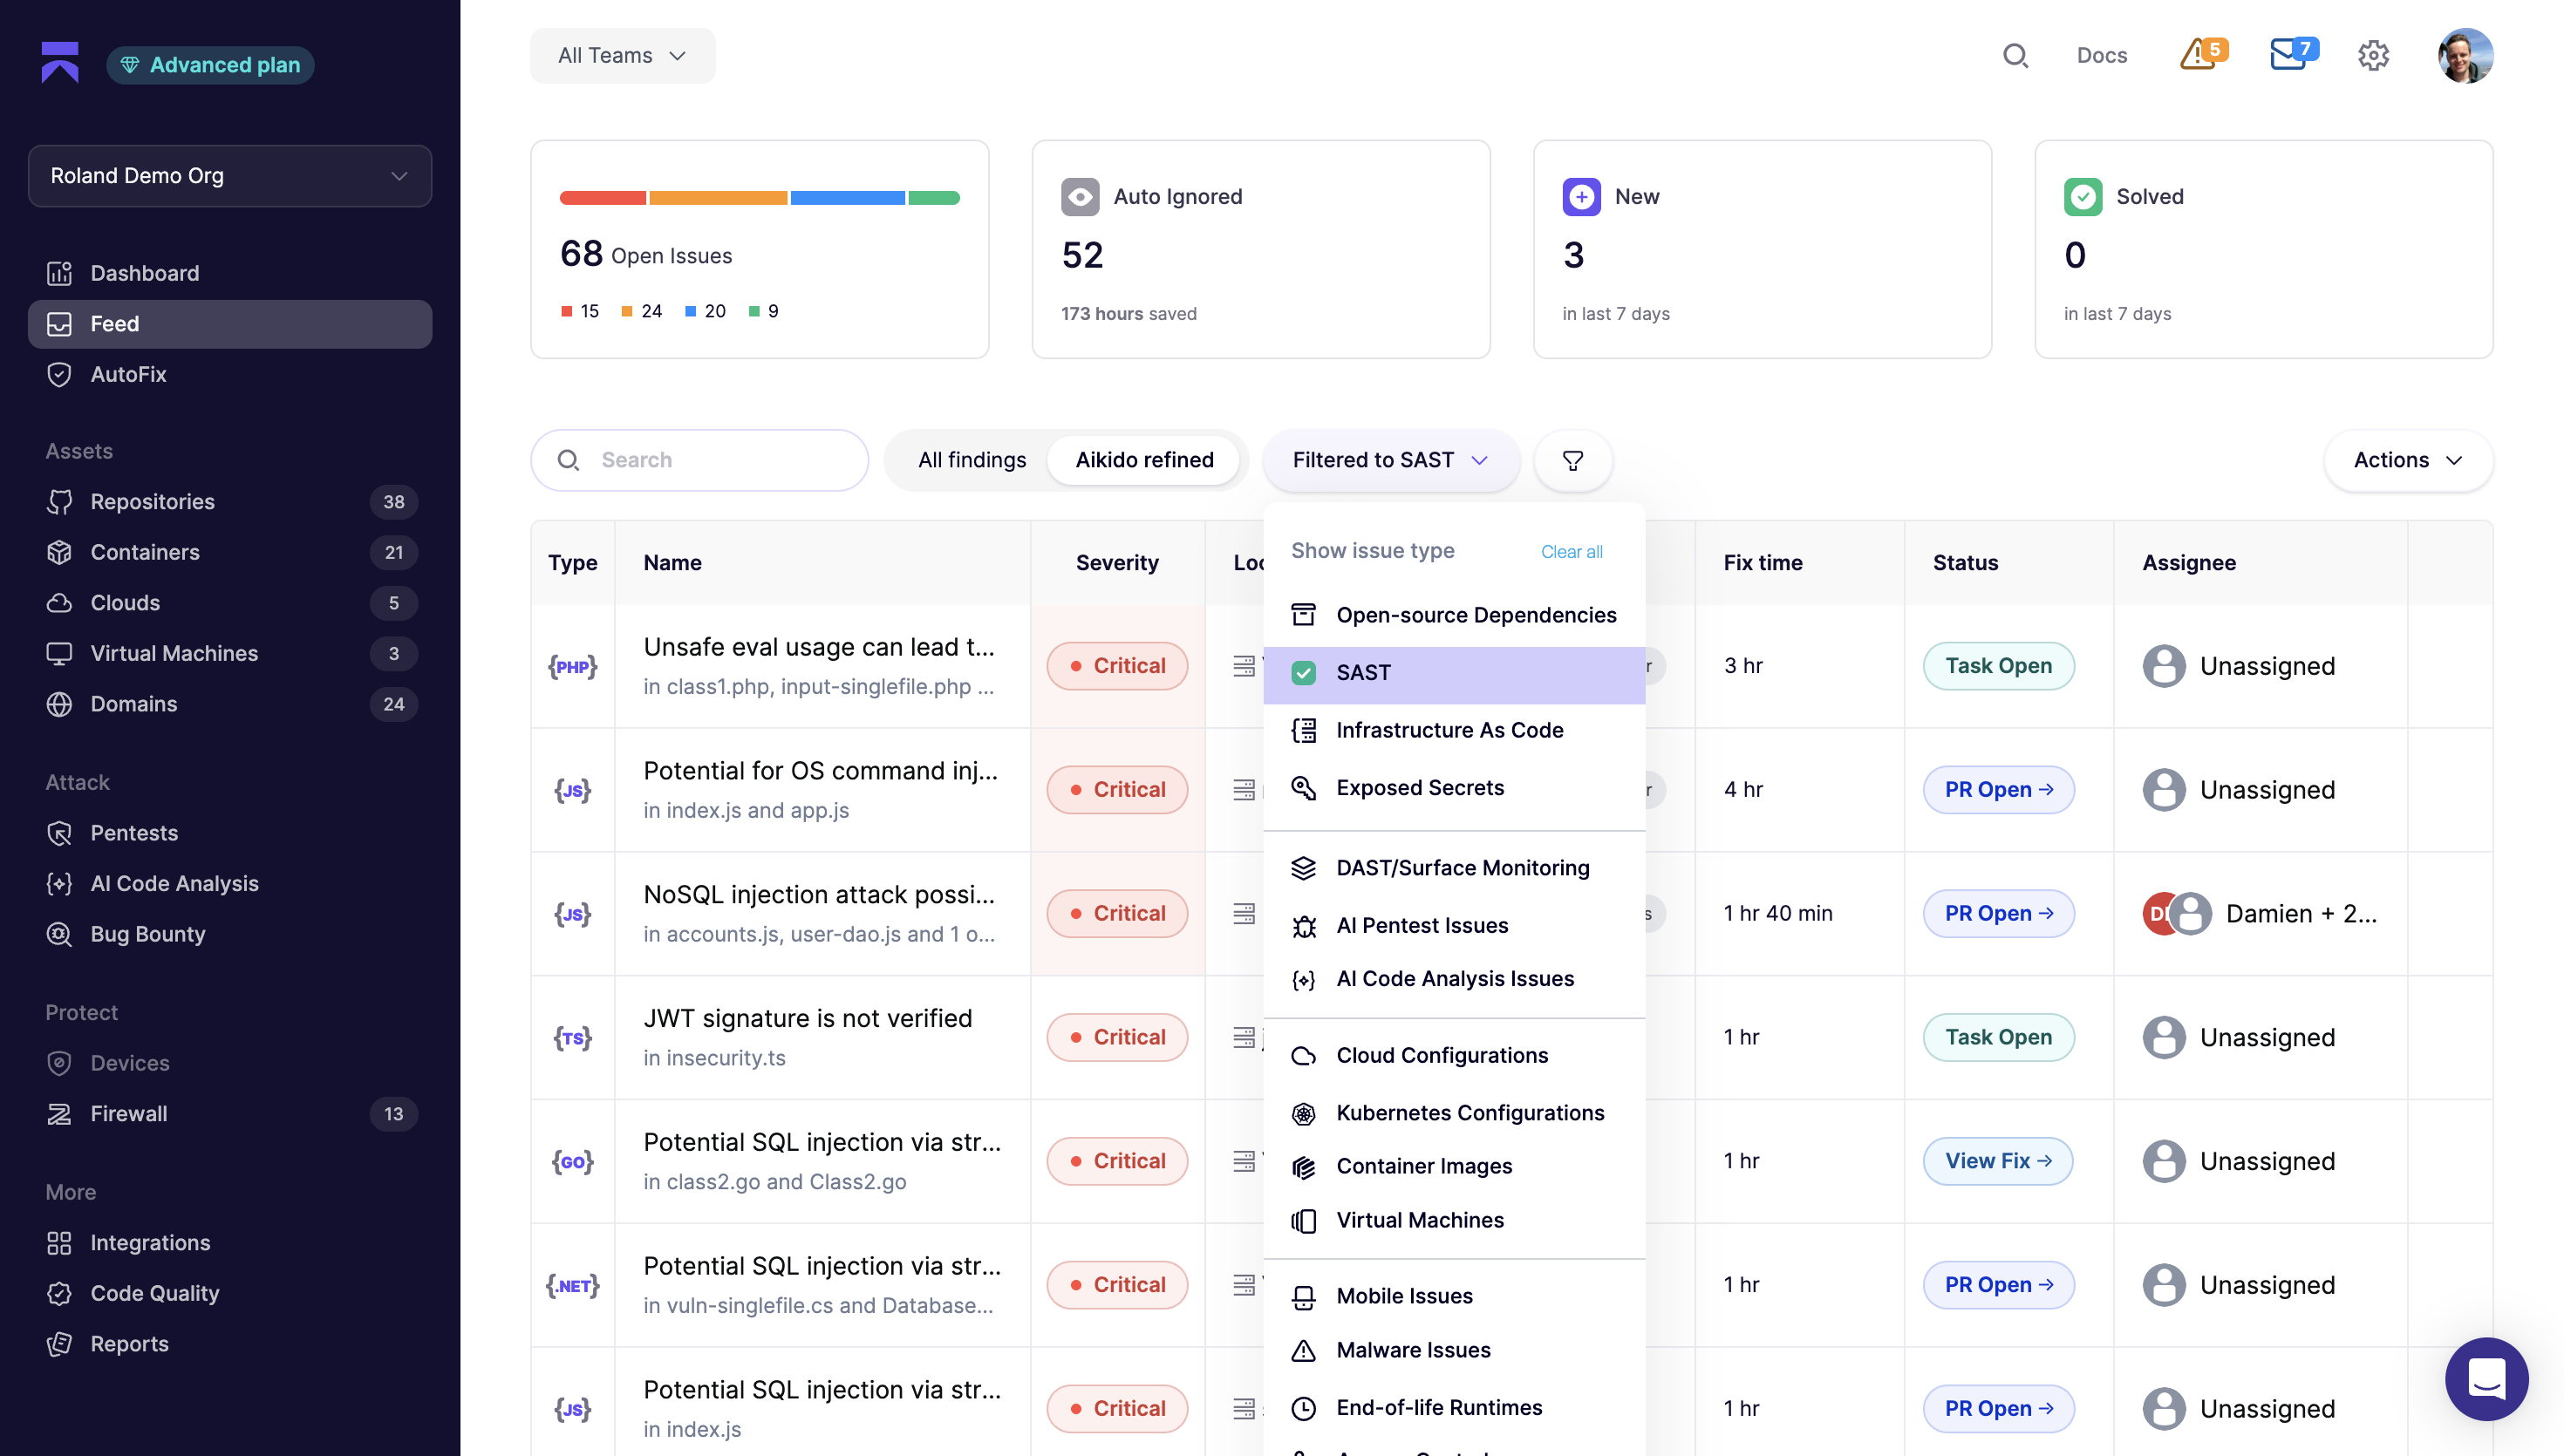
Aikido ofrece un motor SAST determinista diseñado para ejecutarse en cada commit. Se integra con LLMs para reducir el ruido y los falsos positivos en más de un 90% en comparación con otras herramientas SAST. Cuando el SAST encuentra una vulnerabilidad y hay una corrección disponible, AI AutoFix adjunta el diff sugerido al comentario para que pueda revisarlo y confirmarlo de inmediato, o abre un PR dedicado cuyos metadatos puede ajustar para que coincidan con sus directrices de contribución. Puede ajustar cualquier corrección generada con seguimientos en lenguaje natural para que se adapte a sus estándares, y escribir comprobaciones de código personalizadas en inglés sencillo en lugar de expresiones regulares (regex).
Los plugins del IDE para VS Code y otros editores escanean al abrir y guardar archivos, resaltan los problemas en línea y los enumeran en un panel de Aikido. Al pasar el ratón sobre un hallazgo, puede evaluar su impacto con AutoTriage, y AutoFix muestra una vista previa lado a lado que se aplica in situ, tras lo cual el archivo se vuelve a escanear para confirmar que el problema se ha resuelto. Todo se encamina a las herramientas que los equipos ya utilizan. Aikido se conecta a Jira Cloud, Linear, Slack, Bitbucket y Azure DevOps, y puede insertar IDs de tickets de Jira en los títulos de los PR de AutoFix para la trazabilidad entre correcciones y tickets.
Más allá del SAST, Aikido también ofrece un producto de análisis de código con IA agéntico que razona sobre el código fuente como lo haría un pentester y extiende la cobertura a todos los lenguajes. Para configurarlo, solo necesita darle acceso al repositorio. Múltiples agentes de seguridad trabajan juntos en su base de código, encadenando el contexto a través de archivos y módulos para sacar a la luz los tipos de problemas que los escáneres basados en patrones no pueden ver estructuralmente.
Para los equipos que también desean validación en tiempo de ejecución, Aikido AI Pentest ejecuta el mismo motor agéntico contra un objetivo en vivo que el análisis de código con IA, y ambos productos se complementan. Utilice Code Audit para el razonamiento a nivel de código fuente bajo demanda y Pentest para pruebas de explotabilidad en vivo cuando tenga un entorno de prueba en ejecución.
Aikido también es ideal para muchas empresas, con puertas de CI, políticas y reglas personalizadas, privacidad de datos, opciones de despliegue privado y registros de auditoría. Soporta grandes monorepos y lenguajes heredados, así como informes organizativos, SLAs de soporte y evidencia de despliegue nominal.
Ideal para: Equipos que buscan un SAST de nivel empresarial junto con el mejor análisis de código con IA y pentesting de IA para cumplimiento y auditoría, con una configuración rápida y un soporte práctico con el que los equipos de desarrolladores realmente pueden interactuar.
{{walkthrough}}
Checkmarx
La plataforma Checkmarx agrupa SAST, DAST, SCA, IaC, seguridad de API, seguridad de contenedores, detección de secretos y ASPM en un único producto. La detección central de Checkmarx SAST se ejecuta en CxQL (Checkmarx Query Language), su lenguaje propietario para escribir reglas de detección SAST. Checkmarx SAST ofrece un amplio soporte de lenguajes, incluyendo pilas heredadas como COBOL y RPG. Lanzaron una herramienta de auditoría de código con IA en julio de 2026, pero aún no ha sido probada en batalla.
Los escaneos completos de Checkmarx SAST tardan entre 25 y 45 minutos por aplicación, lo cual es órdenes de magnitud más lento que otras herramientas SAST deterministas que devuelven resultados en segundos. También requiere un equipo para gestionarlo y está menos centrado en el desarrollador que otras opciones del mercado. La implementación de Checkmarx en una organización a menudo puede llevar seis semanas o más, y su precio es opaco y se basa en presupuestos a través de ventas, con licencia por desarrollador contribuyente y cada módulo facturado por separado. Múltiples revisores de Gartner Peer Insights señalan que la herramienta puede parecer anticuada en su experiencia de desarrollador, y los usuarios han solicitado específicamente una remediación automática más avanzada impulsada por IA, comparable a lo que ofrecen las herramientas más nuevas.
Si su programa de seguridad ya gira en torno a Checkmarx, sigue cumpliendo su función. Si está evaluando desde cero, el coste total de propiedad y la velocidad de escaneo merecen ser examinados.
Ideal para: Grandes empresas con presupuestos elevados que ya cuentan con personal de ingeniería de AppSec y están dispuestas a aceptar análisis más lentos y costes más altos a cambio de una mayor cobertura.
Snyk Code
Snyk comenzó como una herramienta SCA, y SAST llegó más tarde. Snyk Code es el producto SAST dentro de la plataforma AppSec más amplia de Snyk. El motor SAST utiliza aprendizaje automático más tradicional, en lugar de un LLM, para la reducción de ruido, específicamente en clases de vulnerabilidades conocidas como inyección de comandos y secretos codificados. Snyk es conocido por producir hallazgos SAST más ruidosos que sus competidores. Si desea un LLM involucrado en la clasificación y priorización de código, tendrá que optar por un proveedor SAST diferente.
La función de autofix de Snyk, ahora llamada Snyk Agent Fix, extrae ejemplos de corrección escritos por humanos para ese CWE de una base de datos de miles de pares escritos a mano, los alimenta a un LLM como prompts few-shot, genera correcciones candidatas y vuelve a ejecutar el análisis estático en cada una para verificar que la corrección realmente funcionó. Si la verificación falla, el error se retroalimenta al modelo y este lo reintenta.
El precio se escala por desarrollador contribuyente con un salto a la edición Enterprise a partir de 15.000 dólares o más al año para más de 10 desarrolladores. El motor es cerrado con reglas personalizadas restringidas a la edición Enterprise. Snyk afirma soportar 19 lenguajes.
Ideal para: Equipos con enfoque en el desarrollador que valoran una experiencia de escaneo madura e integrada en IDE, CLI y CI/CD, que pueden asumir el modelo de precios por desarrollador y no les importa tener que ajustar para evitar el ruido.
SonarQube
SonarQube comenzó como una plataforma de calidad de código y añadió análisis de seguridad. La herramienta SAST de la edición Enterprise soporta más de 35 lenguajes (incluyendo COBOL y ABAP), añade análisis de taint para rastrear vulnerabilidades de inyección a través de métodos y clases, y proporciona informes a nivel de portfolio para organizaciones que gestionan cientos de repositorios. Las puertas de calidad que bloquean las fusiones basándose en umbrales configurables son bien entendidas por los desarrolladores, y la extensión IDE de SonarQube proporciona retroalimentación local.
Pero el ADN de SonarQube es la calidad del código, no la seguridad. La mayoría de sus reglas se dirigen a code smells, bugs y mantenibilidad, siendo la seguridad el caso de uso secundario. El SAST avanzado con seguimiento de taint a través de bibliotecas de terceros está actualmente limitado a Java, C#, JavaScript y TypeScript. La creación de reglas SAST personalizadas es solo para la edición Enterprise. El autoalojamiento requiere una base de datos PostgreSQL (u Oracle/MSSQL), un entorno de ejecución Java y actualizaciones regulares. Calcule entre 5 y 15 horas de tiempo de administración al mes. Y el precio se basa en LOC (líneas de código), lo que se vuelve impredecible a medida que las bases de código crecen, especialmente con el código generado por IA que expande el número de líneas más rápido que el personal. Los revisores informan que utilizan SonarQube para la aplicación de la calidad y añaden una herramienta SAST dedicada para una mayor profundidad de seguridad, lo que dice algo sobre sus capacidades SAST.
Ideal para: Organizaciones de ingeniería que buscan calidad de código unificada y SAST básico en una sola plataforma. Sin embargo, los equipos podrían necesitar una herramienta SAST dedicada para una seguridad más profunda.
GitHub Advanced Security
CodeQL es el motor de análisis de código semántico propietario de GitHub que impulsa las capacidades SAST de GHAS, y que funciona para casos de uso estándar. CodeQL funciona de manera diferente a otros métodos de escaneo SAST al tratar el código como datos en una base de datos. Crea una representación de base de datos de su codebase, y luego se ejecutan consultas contra esa base de datos para encontrar vulnerabilidades.
Copilot Autofix genera sugerencias de corrección para las alertas de CodeQL en las pull requests y la rama por defecto. La detección en sí misma sigue siendo determinista, y las consultas de CodeQL son de código abierto y extensibles para equipos dispuestos a aprender QL.
Sin embargo, solo funciona en GitHub y, en menor medida, en Azure DevOps, por lo que no es una opción para equipos que utilizan GitLab o Bitbucket. La cobertura de lenguajes se limita a una docena, lo que es más restringido que los competidores empresariales. La facturación por committer activo también fluctúa mes a mes con la actividad del equipo, lo que hace que la presupuestación sea menos predecible que una licencia plana. Y los revisores informan dificultades para escribir consultas CodeQL personalizadas.
Ideal para: Equipos nativos de GitHub que desean un análisis semántico profundo y correcciones asistidas por IA sin abandonar su flujo de trabajo existente, y pueden vivir con GitHub (o Azure DevOps) como una dependencia estricta.
Semgrep
Semgrep ofrece varias opciones de SAST. Semgrep Community Edition es un escáner SAST ligero de código abierto con reglas bajo licencias de código abierto. Semgrep Code, su producto SAST de pago, utiliza análisis entre archivos y entre funciones para mejorar los resultados respecto a Community Edition, y la capa de IA, Semgrep Assistant, se encarga de la clasificación. La característica distintiva son las reglas personalizadas, donde la sintaxis de patrones de Semgrep se asemeja al código que coincide, sin necesidad de aprender un lenguaje de consulta separado. El plan Team cuesta 35 dólares por contribuidor al mes y desbloquea el análisis entre archivos, el Asistente de IA y más de 20.000 reglas propietarias, además de las aproximadamente 3.000 de la comunidad.
Las limitaciones se refieren principalmente a lo que la plataforma no incluye. El análisis más profundo y las características de IA son de pago, por lo que el nivel gratuito que hizo famoso a Semgrep es un producto mucho más pequeño de lo que el nombre sugiere. La propia documentación de Semgrep es clara al afirmar que Community Edition omitirá muchos verdaderos positivos, ya que solo puede analizar código dentro de una sola función o archivo. El cambio de licencia de 2024 que restringió cómo los proveedores pueden usar las reglas de Semgrep también dio origen al fork de Opengrep y a cierta fricción en la comunidad.
Ideal para: Equipos con ingenieros de seguridad que desean escribir y ajustar sus propias reglas, y que valoran los escaneos rápidos por encima de plataformas maduras con una cobertura más profunda de todo el SDLC.
<script type="application/ld+json">
{
"@context": "https://schema.org",
"@graph": [
{
"@type": "BlogPosting",
"@id": "https://www.aikido.dev/blog/top-sast-tools-2026#blogposting",
"isPartOf": {
"@id": "https://www.aikido.dev/blog/top-sast-tools-2026#webpage"
},
"mainEntityOfPage": {
"@id": "https://www.aikido.dev/blog/top-sast-tools-2026#webpage"
},
"headline": "Top SAST Tools 2026: A Comparison of the Leading Static Application Security Testing Platforms",
"description": "A comparison of the top SAST tools in 2026, covering Aikido Security, Checkmarx, Snyk Code, SonarQube, GitHub Advanced Security, and Semgrep. Includes detection strategy, noise levels, remediation, and enterprise fit.",
"datePublished": "2026-07-29T09:00:00+00:00",
"dateModified": "2026-07-29T09:00:00+00:00",
"inLanguage": "en-US",
"wordCount": 1650,
"timeRequired": "PT8M",
"articleSection": "Application Security",
"keywords": [
"SAST",
"static application security testing",
"SAST tools 2026",
"Aikido Security",
"Checkmarx",
"Snyk Code",
"SonarQube",
"GitHub Advanced Security",
"CodeQL",
"Semgrep",
"AI-assisted SAST",
"AI code analysis",
"application security",
"vulnerability detection",
"AutoFix",
"AutoTriage",
"reachability analysis",
"false positive reduction",
"enterprise SAST"
],
"author": {
"@id": "https://www.aikido.dev/authors/nicholas-thomson#person"
},
"publisher": {
"@id": "https://www.aikido.dev/#organization"
},
"image": {
"@id": "https://www.aikido.dev/blog/top-sast-tools-2026#primaryimage"
},
"about": [
{
"@type": "Thing",
"name": "Static Application Security Testing",
"sameAs": "https://en.wikipedia.org/wiki/Static_application_security_testing"
},
{
"@type": "Thing",
"name": "Application Security",
"sameAs": "https://en.wikipedia.org/wiki/Application_security"
},
{
"@type": "Thing",
"name": "Vulnerability (computing)",
"sameAs": "https://en.wikipedia.org/wiki/Vulnerability_(computing)"
}
],
"mentions": [
{
"@type": "SoftwareApplication",
"name": "Aikido Security",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud",
"url": "https://www.aikido.dev"
},
{
"@type": "SoftwareApplication",
"name": "Checkmarx",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud",
"url": "https://checkmarx.com"
},
{
"@type": "SoftwareApplication",
"name": "Snyk Code",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud",
"url": "https://snyk.io/product/snyk-code/"
},
{
"@type": "SoftwareApplication",
"name": "SonarQube",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud, On-Premises",
"url": "https://www.sonarsource.com/products/sonarqube/"
},
{
"@type": "SoftwareApplication",
"name": "GitHub Advanced Security",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud",
"url": "https://github.com/security/advanced-security"
},
{
"@type": "SoftwareApplication",
"name": "Semgrep",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud, CLI",
"url": "https://semgrep.dev"
},
{
"@type": "DefinedTerm",
"name": "SAST",
"description": "Static Application Security Testing analyzes source code before it runs to uncover potential security vulnerabilities in syntax, structure, and logic.",
"inDefinedTermSet": "https://owasp.org/www-community/Source_Code_Analysis_Tools"
},
{
"@type": "DefinedTerm",
"name": "AI-assisted SAST",
"description": "SAST tooling that keeps a deterministic detection engine and adds AI for triage, prioritization, and fix generation."
},
{
"@type": "DefinedTerm",
"name": "AI Code Analysis",
"description": "Fully agentic SAST that replaces pattern-matching with AI agents that reason about code across files and services to surface issues rule-based engines cannot see."
}
],
"citation": [
{
"@type": "CreativeWork",
"name": "2026 State of AI in Security & Development Report",
"author": {
"@id": "https://www.aikido.dev/#organization"
},
"url": "https://www.aikido.dev/state-of-ai-security-development-2026"
}
],
"speakable": {
"@type": "SpeakableSpecification",
"cssSelector": ["h1", "h2", ".tldr", ".best-for"]
}
},
{
"@type": "WebPage",
"@id": "https://www.aikido.dev/blog/top-sast-tools-2026#webpage",
"url": "https://www.aikido.dev/blog/top-sast-tools-2026",
"name": "Top SAST Tools 2026: A Comparison of the Leading Static Application Security Testing Platforms",
"isPartOf": {
"@id": "https://www.aikido.dev/#website"
},
"primaryImageOfPage": {
"@id": "https://www.aikido.dev/blog/top-sast-tools-2026#primaryimage"
},
"datePublished": "2026-07-29T09:00:00+00:00",
"dateModified": "2026-07-29T09:00:00+00:00",
"inLanguage": "en-US",
"breadcrumb": {
"@id": "https://www.aikido.dev/blog/top-sast-tools-2026#breadcrumb"
},
"potentialAction": [
{
"@type": "ReadAction",
"target": ["https://www.aikido.dev/blog/top-sast-tools-2026"]
}
]
},
{
"@type": "WebSite",
"@id": "https://www.aikido.dev/#website",
"url": "https://www.aikido.dev",
"name": "Aikido Security",
"publisher": {
"@id": "https://www.aikido.dev/#organization"
},
"inLanguage": "en-US"
},
{
"@type": "BreadcrumbList",
"@id": "https://www.aikido.dev/blog/top-sast-tools-2026#breadcrumb",
"itemListElement": [
{
"@type": "ListItem",
"position": 1,
"name": "Home",
"item": "https://www.aikido.dev"
},
{
"@type": "ListItem",
"position": 2,
"name": "Blog",
"item": "https://www.aikido.dev/blog"
},
{
"@type": "ListItem",
"position": 3,
"name": "Top SAST Tools 2026",
"item": "https://www.aikido.dev/blog/top-sast-tools-2026"
}
]
},
{
"@type": "ImageObject",
"@id": "https://www.aikido.dev/blog/top-sast-tools-2026#primaryimage",
"url": "https://www.aikido.dev/blog/top-sast-tools-2026/cover.png",
"contentUrl": "https://www.aikido.dev/blog/top-sast-tools-2026/cover.png",
"width": 1200,
"height": 630,
"caption": "Top SAST Tools 2026 comparison cover image"
},
{
"@type": "Organization",
"@id": "https://www.aikido.dev/#organization",
"name": "Aikido Security",
"url": "https://www.aikido.dev",
"logo": {
"@type": "ImageObject",
"url": "https://www.aikido.dev/logo.png",
"width": 512,
"height": 512
},
"sameAs": [
"https://www.linkedin.com/company/aikido-security",
"https://x.com/AikidoSecurity",
"https://github.com/AikidoSec"
]
},
{
"@type": "Person",
"@id": "https://www.aikido.dev/authors/nicholas-thomson#person",
"name": "Nicholas Thomson",
"jobTitle": "Senior SEO & Growth Lead",
"url": "https://www.aikido.dev/authors/nicholas-thomson",
"worksFor": {
"@id": "https://www.aikido.dev/#organization"
},
"sameAs": [
"https://www.linkedin.com/",
"https://x.com/"
]
},
{
"@type": "ItemList",
"@id": "https://www.aikido.dev/blog/top-sast-tools-2026#itemlist",
"name": "Top SAST Tools 2026",
"description": "Ranked list of the top SAST tools for 2026, evaluated on detection strategy, noise levels, remediation workflow, and enterprise scalability.",
"numberOfItems": 6,
"itemListOrder": "https://schema.org/ItemListOrderAscending",
"itemListElement": [
{
"@type": "ListItem",
"position": 1,
"name": "Aikido Security",
"url": "https://www.aikido.dev",
"item": {
"@type": "SoftwareApplication",
"name": "Aikido Security",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud",
"description": "Enterprise-grade SAST with deterministic detection, AI-powered AutoFix and AutoTriage, and agentic AI Code Analysis for pentest-depth reasoning.",
"url": "https://www.aikido.dev"
}
},
{
"@type": "ListItem",
"position": 2,
"name": "Checkmarx",
"url": "https://checkmarx.com",
"item": {
"@type": "SoftwareApplication",
"name": "Checkmarx",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud",
"description": "Legacy enterprise SAST with broad language support and a proprietary query language (CxQL), often chosen by regulated industries with dedicated AppSec staff."
}
},
{
"@type": "ListItem",
"position": 3,
"name": "Snyk Code",
"url": "https://snyk.io/product/snyk-code/",
"item": {
"@type": "SoftwareApplication",
"name": "Snyk Code",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud",
"description": "Developer-focused SAST integrated into the broader Snyk AppSec platform, with ML-based noise reduction and Agent Fix autofix."
}
},
{
"@type": "ListItem",
"position": 4,
"name": "SonarQube",
"url": "https://www.sonarsource.com/products/sonarqube/",
"item": {
"@type": "SoftwareApplication",
"name": "SonarQube",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud, On-Premises",
"description": "Code quality platform with layered SAST capabilities, taint analysis, quality gates, and IDE feedback via SonarQube for IDE."
}
},
{
"@type": "ListItem",
"position": 5,
"name": "GitHub Advanced Security",
"url": "https://github.com/security/advanced-security",
"item": {
"@type": "SoftwareApplication",
"name": "GitHub Advanced Security",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud",
"description": "GitHub-native SAST powered by CodeQL semantic analysis, with Copilot Autofix for AI-assisted remediation on pull requests."
}
},
{
"@type": "ListItem",
"position": 6,
"name": "Semgrep",
"url": "https://semgrep.dev",
"item": {
"@type": "SoftwareApplication",
"name": "Semgrep",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud, CLI",
"description": "Pattern-based SAST platform with a lightweight Community Edition and a commercial AppSec Platform featuring cross-file analysis and AI-powered triage."
}
}
]
},
{
"@type": "FAQPage",
"@id": "https://www.aikido.dev/blog/top-sast-tools-2026#faq",
"mainEntity": [
{
"@type": "Question",
"name": "Can SAST detect vulnerabilities in AI-generated code?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Yes, and it matters more than ever. According to Aikido's 2026 State of AI in Security & Development report, nearly 70% of organizations say they've uncovered flaws tied to AI-generated code. AI-generated code enters the same repos and pipelines as human code, so any SAST tool scanning on commit covers it. The volume increase is the real problem, which makes noise reduction the deciding factor."
}
},
{
"@type": "Question",
"name": "What is the difference between deterministic and AI-assisted SAST?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Deterministic SAST matches known patterns with predictable, repeatable results. AI-assisted SAST keeps that engine and adds AI for triage, prioritization, and fix generation. Nearly every commercial tool in 2026 is AI-assisted to some degree."
}
},
{
"@type": "Question",
"name": "What is fully AI SAST?",
"acceptedAnswer": {
"@type": "Answer",
"text": "AI SAST replaces pattern-matching with AI agents that reason about code the way a security engineer would, tracing intent and data flow across files and services to surface issues rule-based engines can't see (IDORs, broken auth logic, business logic flaws). It's more expensive per run than deterministic SAST, so most teams use it for deep on-demand reviews rather than on every commit. Aikido's AI Code Analysis is an example."
}
},
{
"@type": "Question",
"name": "How do you reduce false positives in SAST?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Reachability analysis, AI-powered triage, and tuning rules to your codebase. Look for tools that distinguish vulnerabilities in dead code from ones in hot paths."
}
},
{
"@type": "Question",
"name": "How much do SAST tools cost?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Ranges from free (open source) to $200k+ per year (legacy enterprise platforms). Common models are per-developer, per-committer, and lines-of-code pricing, each with different failure modes as you scale."
}
},
{
"@type": "Question",
"name": "What is the difference between SAST and DAST?",
"acceptedAnswer": {
"@type": "Answer",
"text": "SAST tools examine your source code before your application is deployed, to catch issues such as insecure functions, hardcoded credentials, or logic flaws during development. DAST tools run security tests while the application is live, probing it like an attacker would to identify exploitable weaknesses such as SQL injection, XSS, or authentication bypasses. Both matter, but they serve different purposes at different stages of the SDLC."
}
}
]
}
]
}
</script>


