

Acunetix es una solución DAST para aplicaciones web y API mantenida por Invicti. Ejecuta comprobaciones predefinidas contra los endpoints descubiertos y compara las respuestas con firmas conocidas para señalar clases de vulnerabilidades estándar y componentes obsoletos.
Pero la mayoría de los equipos que consideran Acunetix hoy en día buscan funcionalidades para las que no fue diseñado. El DAST moderno incluye monitoreo continuo de la superficie de ataque y descubrimiento automático de API a partir del tráfico en vivo, capacidades que Acunetix carece o restringe a través del nivel empresarial de Invicti. Y con la disponibilidad del pentesting moderno, el DAST ya no es suficiente. Un pentest es una simulación de ataque consciente del contexto, que evalúa cómo interactúan los permisos y los flujos de trabajo en condiciones reales. Y cuando llega una revisión SOC 2 o ISO 27001, los equipos necesitan informes de pentest con calidad de auditoría.
Las herramientas a continuación se clasifican según su rendimiento frente a Acunetix para equipos que necesitan una cobertura de pentest real junto con su DAST.
TL;DR
Aikido Security es la alternativa más sólida a Acunetix para equipos que buscan DAST y pentesting de IA continuo. El DAST de nivel empresarial de Aikido ejecuta pruebas autenticadas, descubrimiento de API a través del tráfico en vivo y monitoreo de la superficie de ataque, mientras que su pentesting de IA envía cientos de agentes autónomos para analizar la lógica de negocio, encadenar hallazgos y producir informes SOC 2 e ISO 27001 listos para auditoría el mismo día. Burp Suite, StackHawk, Invicti y Rapid7 completan la lista para equipos con necesidades más específicas en torno a pruebas manuales, DAST nativo de CI o compromisos de plataforma existentes.
¿Qué problemas busca resolver Acunetix?
La propuesta de Acunetix es un DAST automatizado para equipos que necesitan verificar sus aplicaciones web y API en busca de clases de vulnerabilidades comunes, y lo hace lo suficientemente bien. Cuenta con una gran base de datos de vulnerabilidades que cubre las clases estándar del Top 10 OWASP. El escaneo basado en pruebas para ciertas categorías como SQLi y algunas XSS reduce los falsos positivos en esos hallazgos. Y ofrece cobertura en los principales protocolos API, con las pruebas más profundas en REST y SOAP.
Pero las capacidades de la herramienta se ven obstaculizadas por las limitaciones inherentes del DAST. Acunetix produce una salida de tipo "casilla de verificación". No analiza cómo se supone que debe comportarse su aplicación, y no encadena los hallazgos en rutas de ataque.
Ideal para: Pequeñas y medianas empresas que necesitan DAST automatizado y no requieren pruebas para flujos de trabajo de lógica complejos o pentesting de grado de cumplimiento.
Por qué los equipos buscan alternativas a Acunetix
Un informe DAST no es un pentest
En algunos lugares, Acunetix se comercializa como "software de pruebas de penetración automatizadas". Su propia página de producto lo define como un escáner de vulnerabilidades y admite que las herramientas automatizadas no pueden reemplazar completamente el juicio humano para los fallos de lógica de negocio. "Automatizado" aquí significa automatización basada en reglas, no razonamiento autónomo.
Esto significa que aspectos como la autorización rota, las rutas de ataque encadenadas, los IDOR, el acceso a datos entre inquilinos y la escalada de privilegios a través de flujos de trabajo legítimos son invisibles para el DAST porque el DAST no comprende lo que se supone que debe hacer su aplicación. Dispara cargas útiles a los endpoints y califica las respuestas.
Para el cumplimiento, esta brecha se convierte en un obstáculo. SOC 2 Tipo II, ISO 27001 y PCI DSS esperan evidencia de pruebas de penetración. Entregar un informe DAST y llamarlo pentest es el tipo de cosa que aparece en un hallazgo de auditoría.
La escalabilidad es un desafío
Una cartera de 10 aplicaciones en Acunetix puede convertirse fácilmente en 30-50 FQDN con licencia, porque los subdominios consumen ranuras de licencia separadas independientemente del código base compartido y cada FQDN necesita su propia autenticación, perfil de escaneo y configuración de agente. La propia documentación de Acunetix confirma que subdominios como api.example.com y app.example.com cuentan como dos objetivos. Los equipos que ejecutan subdominios de desarrollo, staging, QA y producción lo notan de inmediato.
En el stack de Invicti
Acunetix es el producto de nivel de entrada en el portfolio de Invicti. Las capacidades más avanzadas (ASPM, RBAC multi-equipo, correlación avanzada DAST-a-SAST, el Analizador de Tráfico de Red y el descubrimiento automático de API) residen en Invicti y están restringidas a niveles superiores. Los equipos que superan Acunetix no obtienen una ruta de actualización natural dentro del mismo producto. Se les empuja hacia una línea de productos diferente con precios y conversaciones de adquisición distintos.
Qué buscar en una alternativa a Acunetix
El listón ha subido. Un reemplazo moderno debería incluir:
- Pentesting impulsado por IA: Agentes autónomos que analizan el comportamiento de la aplicación, encadenan exploits y producen hallazgos validados con pruebas de concepto funcionales.
{{pentest}}
- Escalabilidad sin fricción por FQDN: Sin consumo punitivo de licencias por cada subdominio.
- Descubrimiento automático de API a partir de tráfico en vivo o código: No se pueden probar los endpoints cuya existencia se desconoce.
- Cobertura más allá del DAST: SAST, SCA, escaneo de imágenes de contenedores, postura de cloud y pruebas de API en la misma plataforma, para que los hallazgos puedan correlacionarse fácilmente.
Principales alternativas a Acunetix
Aikido Security
Aikido Security es la alternativa más sólida a Acunetix para equipos que buscan capacidades de nivel empresarial.
Específicamente en DAST, Aikido Security cubre lo que hace Acunetix y añade capacidades que este omite:
- Monitoreo continuo de la superficie de ataque que descubre subdominios, activos expuestos e infraestructura olvidada sin añadirlos al recuento de licencias
- Descubrimiento automático de API a partir del tráfico en vivo, para que pueda probar endpoints que nunca documentó
Luego va más allá del DAST con pentesting de IA.
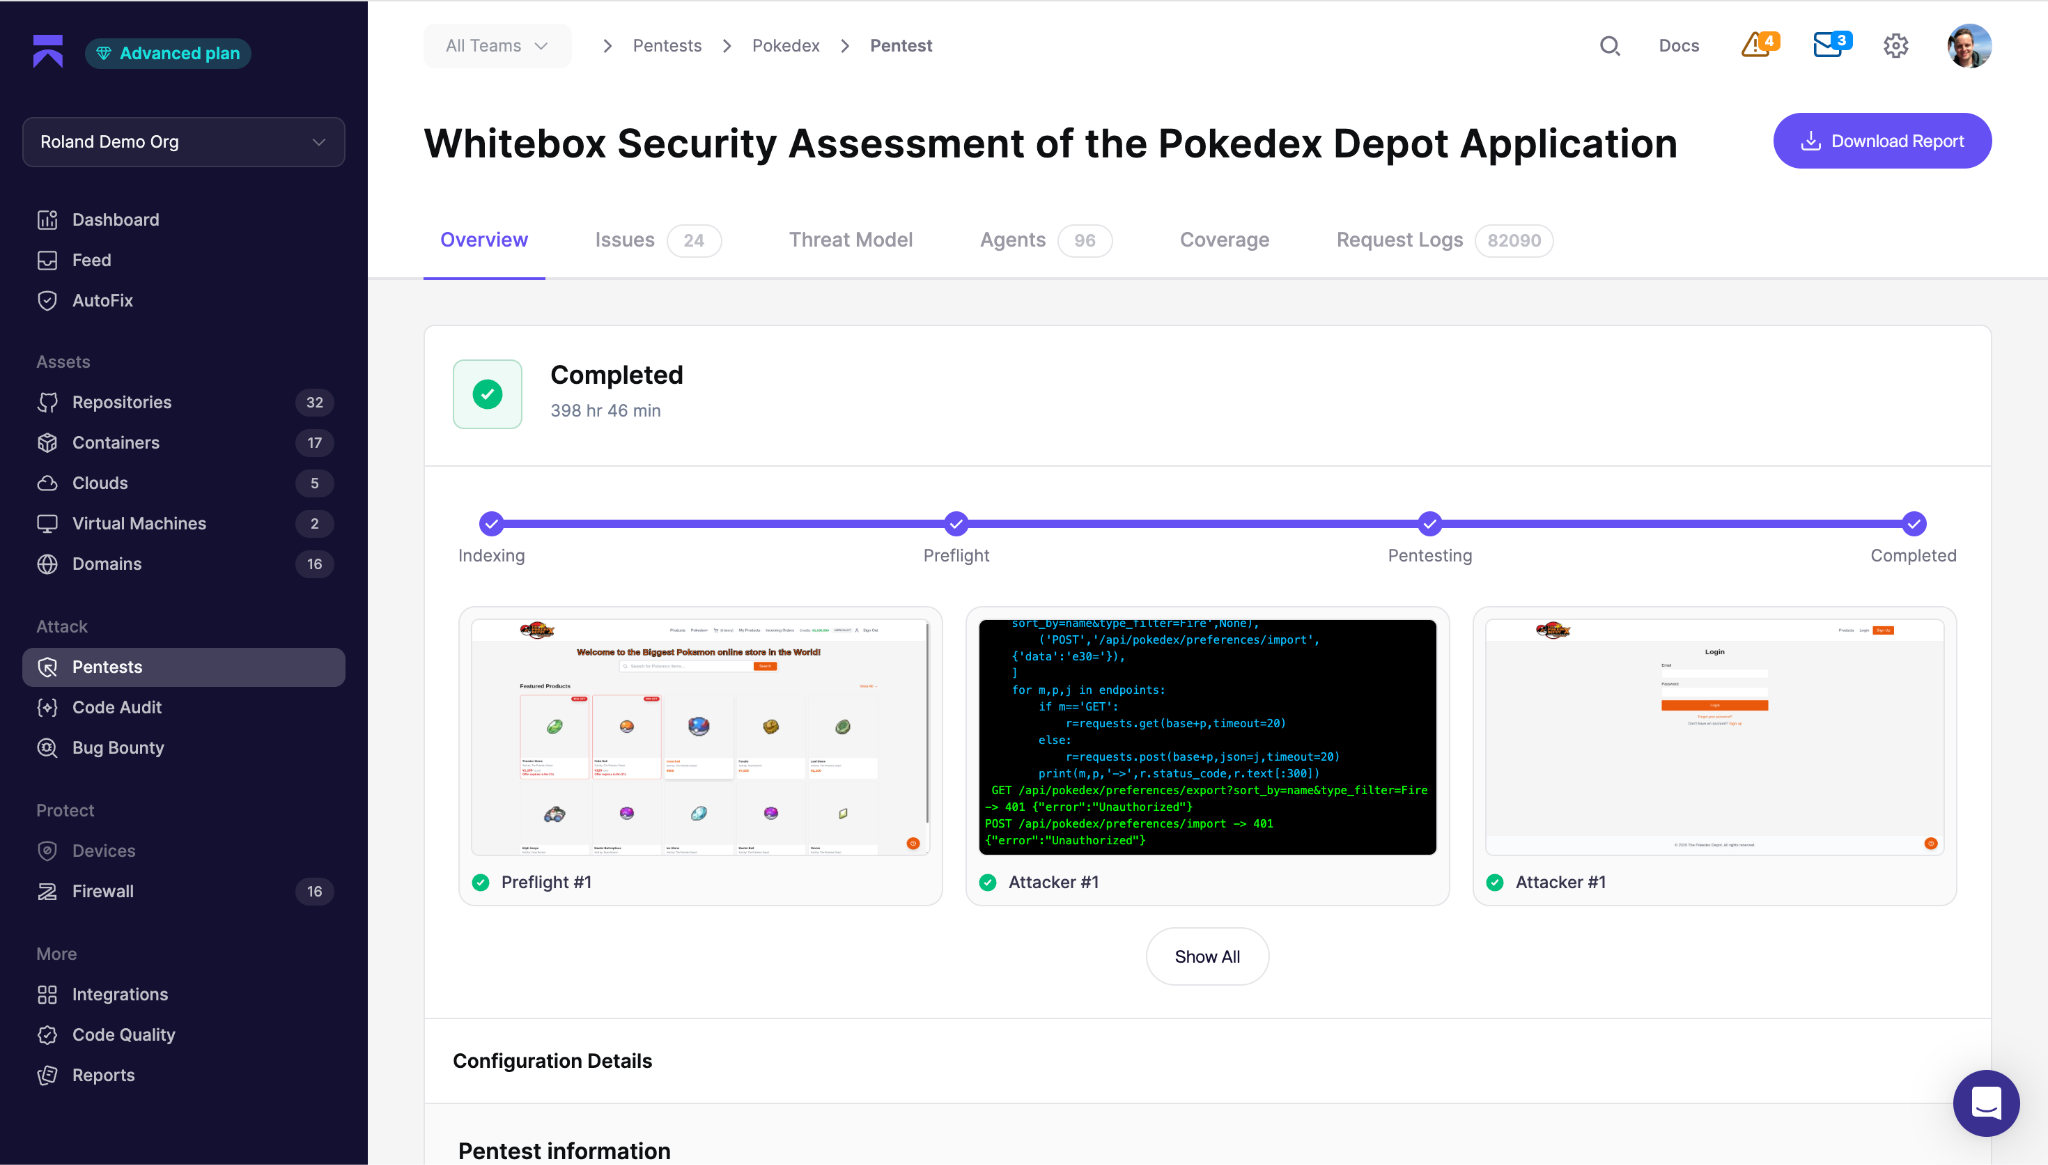
El DAST prueba su aplicación desde el exterior e informa sobre lo que puede identificar mediante patrones. El pentesting de IA hace algo estructuralmente diferente. Aikido Attack despliega cientos de agentes de IA autónomos que se comportan como pentesters reales, mapeando su superficie de ataque y razonando sobre cómo se supone que debe funcionar su aplicación. Los agentes explotan las vulnerabilidades para demostrar un impacto real y validan cada hallazgo con una prueba de concepto funcional. Agentes separados re-explotan cada hallazgo para confirmar que es real, lo que elimina la carga de clasificación de falsos positivos que puede hacer que los informes de pentesting sean difíciles de gestionar.
Fundamental para el cumplimiento, Aikido produce informes de pentesting SOC 2 e ISO 27001 con calidad de auditoría en horas en lugar de semanas. Se incluyen retests hasta 90 días después de las correcciones, incluyendo la detección de bypasses para sus correcciones de errores.
Otra gran diferencia es el alcance. Acunetix le dice qué está mal en la aplicación en ejecución. Aikido también le dice eso, y además incorpora SAST para detectar problemas en el código fuente que nunca llegan al runtime, SCA con análisis de alcanzabilidad para indicarle qué dependencias vulnerables realmente importan, escaneo de imágenes de contenedores para marcar CVEs antes de la implementación, y detección de malware para detectar elementos que aparecen en npm de la noche a la mañana. Las correcciones se realizan a través de AutoFix, que abre el PR por usted. Los hallazgos se dirigen a Jira, Slack o donde su equipo ya trabaje.
Ideal para: Equipos que necesitan cobertura de pentesting de nivel empresarial junto con un DAST de nivel empresarial que cubre lo que hace Acunetix y más.
{{walkthrough}}
Burp Suite
Una herramienta de pruebas manuales muy conocida. Burp Suite Professional le ofrece un proxy de intercepción, Burp Scanner y un amplio ecosistema de extensiones. Su fortaleza es la flexibilidad en el pentesting manual. Si tiene un ingeniero de seguridad experimentado, Burp es la herramienta a la que recurrirá.
Su limitación es que está diseñada para profesionales individuales en lugar de programas organizacionales. No produce cobertura continua por sí misma, no escala en un portfolio de aplicaciones sin una programación significativa, y su escáner automatizado hereda las mismas limitaciones estructurales en la lógica de negocio que cualquier herramienta DAST.
Ideal para: Ingenieros de seguridad individuales y pequeños equipos que realizan pruebas manuales, pero no para equipos que necesitan las capacidades de razonamiento más profundas del pentesting automatizado.
Consulte este artículo sobre alternativas a Burp Suite para un análisis más detallado.
StackHawk
StackHawk se posiciona como un DAST diseñado para CI/CD. Sus hallazgos aparecen en las pull requests, la integración con GitHub Actions es nativa y el modelo de escaneo está diseñado para ejecutarse en cada build en lugar de como un ejercicio de seguridad fuera de banda.
La contrapartida es la profundidad. StackHawk es un producto DAST, lo que significa que hereda las mismas limitaciones estructurales que Acunetix tiene en torno a la lógica de negocio y la autorización compleja. Tiene una mejor experiencia de desarrollador que Acunetix, pero es la misma clase de herramienta.
Ideal para: Equipos de ingeniería que desean DAST integrado en su pipeline de CI, pero no para equipos que necesitan pentesting con grado de cumplimiento.
Invicti
Invicti es el producto de nivel empresarial de la misma empresa que gestiona Acunetix. Incluye capacidades que Acunetix omite, como el descubrimiento automático de API y la correlación avanzada.
Los inconvenientes son los plazos de adquisición y el hecho de que Invicti sigue siendo una plataforma centrada en DAST. Obtiene un DAST mejor que Acunetix, pero no obtiene pentesting autónomo ni la cobertura de postura de seguridad más amplia que incluye una plataforma moderna.
Ideal para: Grandes empresas que ya han invertido en herramientas Invicti y que desean el conjunto completo de características DAST, pero no es la opción adecuada para equipos que necesitan pentesting para el cumplimiento normativo.
Rapid7 (InsightAppSec)
InsightAppSec de Rapid7 es el producto DAST en un portfolio de seguridad más amplio que abarca la gestión de vulnerabilidades y la postura en la nube. Si ya utiliza Rapid7 para la gestión de vulnerabilidades de infraestructura, añadir InsightAppSec le proporciona una vista integrada.
El DAST en sí es competente pero poco destacable. Tiene limitaciones similares en la lógica de negocio que otras ofertas puras de DAST, y una experiencia de flujo de trabajo para desarrolladores más débil que StackHawk o Aikido Security.
Ideal para: Organizaciones ya estandarizadas en la plataforma Rapid7, pero no es la opción adecuada para equipos que buscan pentesting moderno.
Preguntas frecuentes
<script type="application/ld+json">
[
{
"@context": "https://schema.org",
"@type": "TechArticle",
"@id": "https://www.aikido.dev/blog/top-acunetix-alternatives#article",
"mainEntityOfPage": {
"@type": "WebPage",
"@id": "https://www.aikido.dev/blog/top-acunetix-alternatives"
},
"headline": "Top Acunetix alternatives for automated vulnerability scanning",
"description": "Acunetix is a DAST solution, but teams today need AI pentesting, attack surface monitoring, and automatic API discovery. Compare Aikido Security, Burp Suite, StackHawk, Invicti, and Rapid7 as Acunetix alternatives.",
"image": {
"@type": "ImageObject",
"url": "https://www.aikido.dev/blog/top-acunetix-alternatives/og.png",
"width": 1200,
"height": 630
},
"author": {
"@type": "Person",
"@id": "https://www.aikido.dev/authors/nicholas-thomson#person",
"name": "Nicholas Thomson",
"jobTitle": "Senior SEO & Growth Lead",
"url": "https://www.aikido.dev/authors/nicholas-thomson",
"worksFor": {
"@type": "Organization",
"name": "Aikido Security",
"url": "https://www.aikido.dev"
},
"sameAs": [
"https://www.linkedin.com/in/nicholas-thomson",
"https://x.com/nicholas-thomson"
]
},
"publisher": {
"@type": "Organization",
"@id": "https://www.aikido.dev#organization",
"name": "Aikido Security",
"url": "https://www.aikido.dev",
"logo": {
"@type": "ImageObject",
"url": "https://www.aikido.dev/logo.png"
}
},
"datePublished": "2026-07-24T00:00:00+00:00",
"dateModified": "2026-07-24T00:00:00+00:00",
"wordCount": 2100,
"timeRequired": "PT9M",
"inLanguage": "en",
"keywords": [
"Acunetix alternatives",
"DAST",
"dynamic application security testing",
"AI pentesting",
"automated penetration testing",
"vulnerability scanning",
"application security",
"SOC 2 pentesting",
"ISO 27001 pentesting",
"API security testing",
"attack surface monitoring",
"Aikido Security",
"Burp Suite",
"StackHawk",
"Invicti",
"Rapid7 InsightAppSec",
"OWASP Top 10",
"IDOR",
"business logic testing"
],
"about": [
{
"@type": "SoftwareApplication",
"name": "Acunetix",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Web",
"url": "https://www.acunetix.com"
},
{
"@type": "Thing",
"name": "Dynamic Application Security Testing",
"sameAs": "https://en.wikipedia.org/wiki/Dynamic_application_security_testing"
},
{
"@type": "Thing",
"name": "Penetration testing",
"sameAs": "https://en.wikipedia.org/wiki/Penetration_test"
}
],
"mentions": [
{
"@type": "SoftwareApplication",
"name": "Aikido Security",
"applicationCategory": "SecurityApplication",
"url": "https://www.aikido.dev"
},
{
"@type": "SoftwareApplication",
"name": "Burp Suite",
"applicationCategory": "SecurityApplication",
"url": "https://portswigger.net/burp"
},
{
"@type": "SoftwareApplication",
"name": "StackHawk",
"applicationCategory": "SecurityApplication",
"url": "https://www.stackhawk.com"
},
{
"@type": "SoftwareApplication",
"name": "Invicti",
"applicationCategory": "SecurityApplication",
"url": "https://www.invicti.com"
},
{
"@type": "SoftwareApplication",
"name": "Rapid7 InsightAppSec",
"applicationCategory": "SecurityApplication",
"url": "https://www.rapid7.com/products/insightappsec/"
},
{
"@type": "Thing",
"name": "SOC 2",
"sameAs": "https://en.wikipedia.org/wiki/System_and_Organization_Controls"
},
{
"@type": "Thing",
"name": "ISO 27001",
"sameAs": "https://en.wikipedia.org/wiki/ISO/IEC_27001"
},
{
"@type": "Thing",
"name": "PCI DSS",
"sameAs": "https://en.wikipedia.org/wiki/Payment_Card_Industry_Data_Security_Standard"
},
{
"@type": "Thing",
"name": "OWASP Top 10",
"sameAs": "https://owasp.org/www-project-top-ten/"
}
],
"speakable": {
"@type": "SpeakableSpecification",
"cssSelector": [
".article-headline",
".article-tldr"
]
}
},
{
"@context": "https://schema.org",
"@type": "ItemList",
"@id": "https://www.aikido.dev/blog/top-acunetix-alternatives#alternatives-list",
"name": "Top Acunetix alternatives for automated vulnerability scanning",
"description": "Ranked list of Acunetix alternatives for teams that need AI pentesting alongside DAST.",
"numberOfItems": 5,
"itemListOrder": "https://schema.org/ItemListOrderDescending",
"itemListElement": [
{
"@type": "ListItem",
"position": 1,
"name": "Aikido Security",
"url": "https://www.aikido.dev",
"description": "Enterprise-grade DAST with attack surface monitoring and automatic API discovery, plus AI pentesting with hundreds of autonomous agents that produce audit-ready SOC 2 and ISO 27001 reports."
},
{
"@type": "ListItem",
"position": 2,
"name": "Burp Suite",
"url": "https://portswigger.net/burp",
"description": "Industry-standard manual security testing tool with an interception proxy, automated scanner, and large extension ecosystem. Built for individual practitioners."
},
{
"@type": "ListItem",
"position": 3,
"name": "StackHawk",
"url": "https://www.stackhawk.com",
"description": "DAST built for CI/CD with native GitHub Actions integration and pull request findings. Same structural DAST limits on business logic."
},
{
"@type": "ListItem",
"position": 4,
"name": "Invicti",
"url": "https://www.invicti.com",
"description": "Enterprise-tier DAST from the same company as Acunetix. Adds automatic API discovery and advanced correlation but remains DAST-centric without autonomous pentesting."
},
{
"@type": "ListItem",
"position": 5,
"name": "Rapid7 InsightAppSec",
"url": "https://www.rapid7.com/products/insightappsec/",
"description": "DAST product within Rapid7's broader security portfolio spanning vulnerability management and cloud posture. Competent DAST with weaker developer workflow integration."
}
]
},
{
"@context": "https://schema.org",
"@type": "FAQPage",
"@id": "https://www.aikido.dev/blog/top-acunetix-alternatives#faq",
"mainEntity": [
{
"@type": "Question",
"name": "Is DAST enough for compliance?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Not for most standards that require pentesting evidence. SOC 2, ISO 27001, and PCI DSS specifically call for penetration testing, which requires reasoning about application behavior in ways DAST doesn't do. A DAST report can be one input, but on its own it isn't a pentest, and auditors know the difference."
}
},
{
"@type": "Question",
"name": "Can automated tools replace human pentesters?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Traditional automated tools like DAST can't. They match against known signatures and can't reason about your application. AI pentesting is a different category: autonomous agents that plan, reason, and chain exploits at machine speed, then validate with proof-of-concepts. The 2026 model is autonomous agents for breadth and continuous coverage, humans for the highest-stakes validation."
}
},
{
"@type": "Question",
"name": "How does Acunetix pricing work?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Acunetix licenses by Fully Qualified Domain Name (FQDN). Each subdomain is a separate FQDN, so license count scales with infrastructure sprawl rather than application count. All prices are quote-based on Acunetix's own site."
}
},
{
"@type": "Question",
"name": "What's the difference between Acunetix and Acunetix 360?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Acunetix is the standalone product. Acunetix 360 (formerly Netsparker Enterprise) adds gRPC API testing, reusable authentication profiles, and other capabilities missing from the base product. They're often treated as one product in marketing but they're separately licensed."
}
}
]
},
{
"@context": "https://schema.org",
"@type": "BreadcrumbList",
"@id": "https://www.aikido.dev/blog/top-acunetix-alternatives#breadcrumb",
"itemListElement": [
{
"@type": "ListItem",
"position": 1,
"name": "Home",
"item": "https://www.aikido.dev"
},
{
"@type": "ListItem",
"position": 2,
"name": "Blog",
"item": "https://www.aikido.dev/blog"
},
{
"@type": "ListItem",
"position": 3,
"name": "Top Acunetix alternatives for automated vulnerability scanning",
"item": "https://www.aikido.dev/blog/top-acunetix-alternatives"
}
]
}
]
</script>


