

Resumen: Aikido ahora realiza pentesting en aplicaciones de Android. Los mismos agentes que analizan tus aplicaciones web y APIs ahora pueden procesar tu APK, iniciar sesión en la aplicación y razonar sobre ella, junto con el backend con el que se comunica, en una sola evaluación. Los resultados se devuelven con pasos de reproducción y están listos para un AutoFix, al igual que cualquier otra prueba de penetración de Aikido.
Aikido lleva ejecutando pruebas de penetración autónomas en aplicaciones web y APIs desde noviembre de 2025. Le indicas un objetivo, los agentes piensan como un atacante, encadenan debilidades en rutas de explotación reales y devuelven hallazgos que tus desarrolladores pueden solucionar o corregir mediante AutoFix. Hoy, ese mismo pentesting agéntico llega a Android.
El entorno móvil suele ser la parte de la pila tecnológica que menos se somete a pruebas. Un pentesting manual de Android es costoso, normalmente se realiza una vez al año (si hay suerte) y suele limitarse a la propia aplicación. El backend contra el que se autentica la aplicación se trata como un trabajo independiente o se pasa por alto por completo. Es un lugar extraño para trazar la línea, ya que la aplicación y su backend hacen suposiciones constantes el uno del otro, y la desconexión entre esas suposiciones es donde se pueden encontrar muchos de los errores más interesantes.
Qué hace
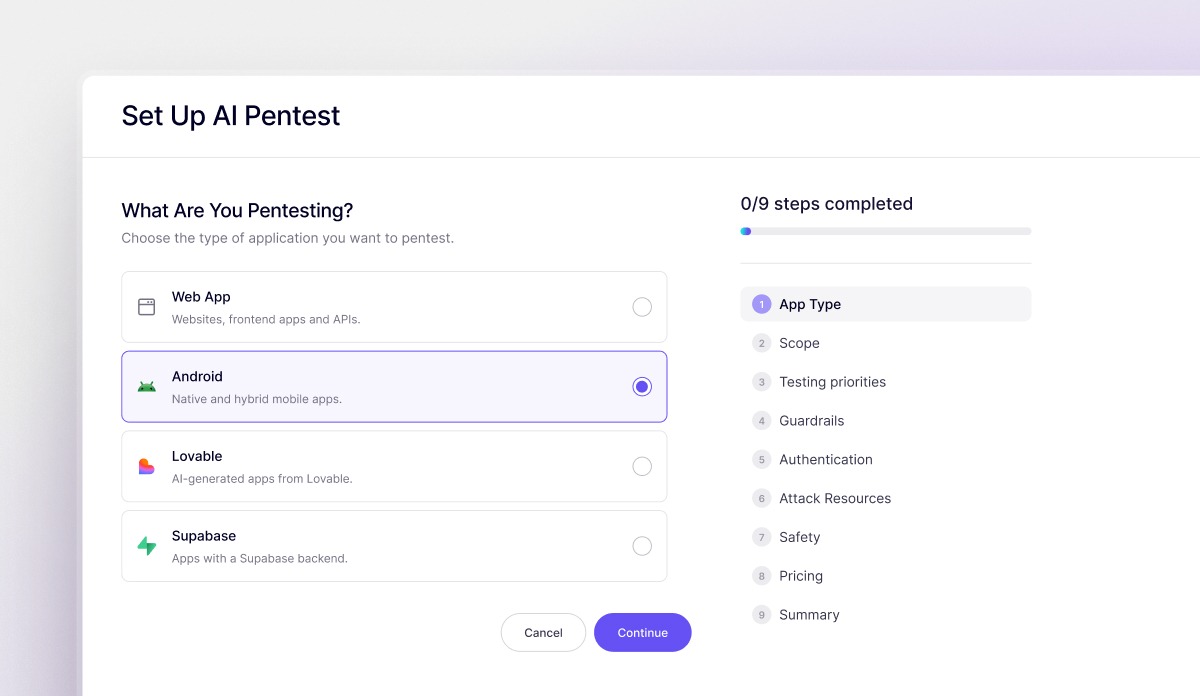
Un pentesting agéntico de Android intenta vulnerar tu aplicación de la misma manera que lo haría un atacante real. Los agentes instalan la compilación real y la prueban desde dentro. A partir de ahí, un hallazgo solo llega a tu informe una vez que ha sido explotado y confirmado como real.
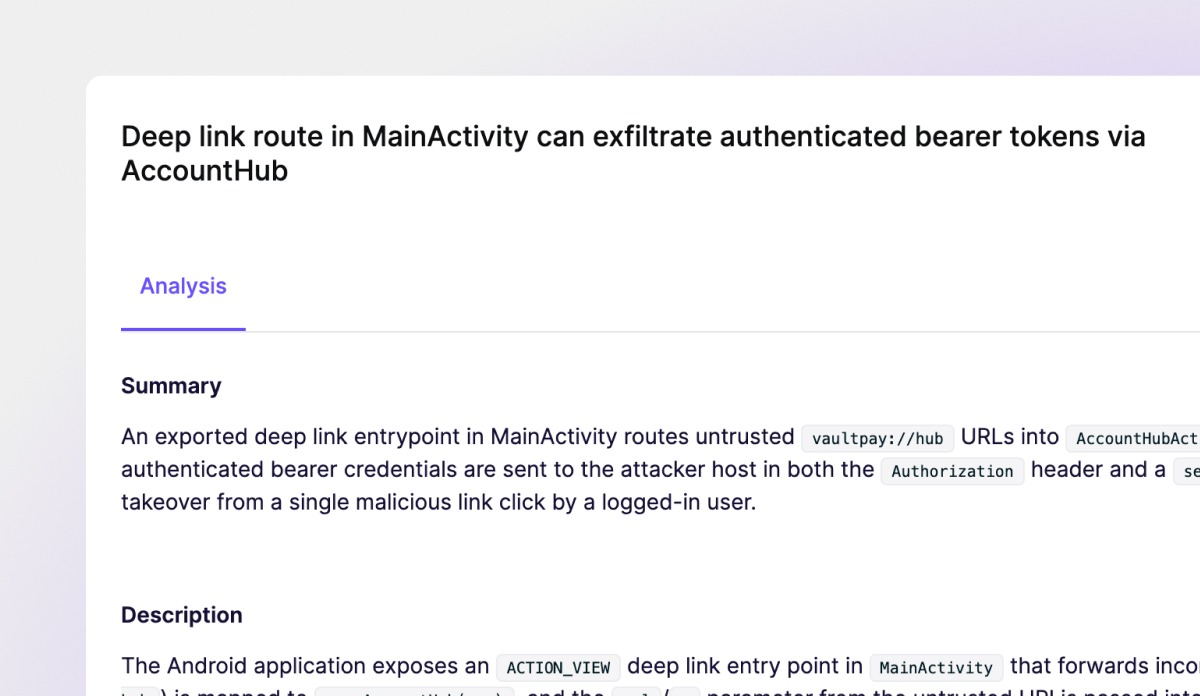
Para ejecutar un pentesting de Android debes proporcionar:
- El APK: la compilación que deseas que se pruebe.
- El repositorio de código fuente de Android: por ahora, las pruebas de penetración de Android son exclusivamente de caja blanca, por lo que se requiere el código para ejecutar la prueba. La compatibilidad con caja negra llegará próximamente.
- Usuarios de prueba: los agentes inician sesión tal como lo hacen tus usuarios, ya sea mediante nombre de usuario y contraseña o a través de autenticación biométrica.
Adjunta también tu API de backend para que los agentes prueben tanto la aplicación como la API de la que depende en la misma ejecución. De este modo, las partes que los usuarios nunca ven se evalúan con el mismo rigor que aquellas con las que interactúan.
Hallazgos que realmente puedes reproducir
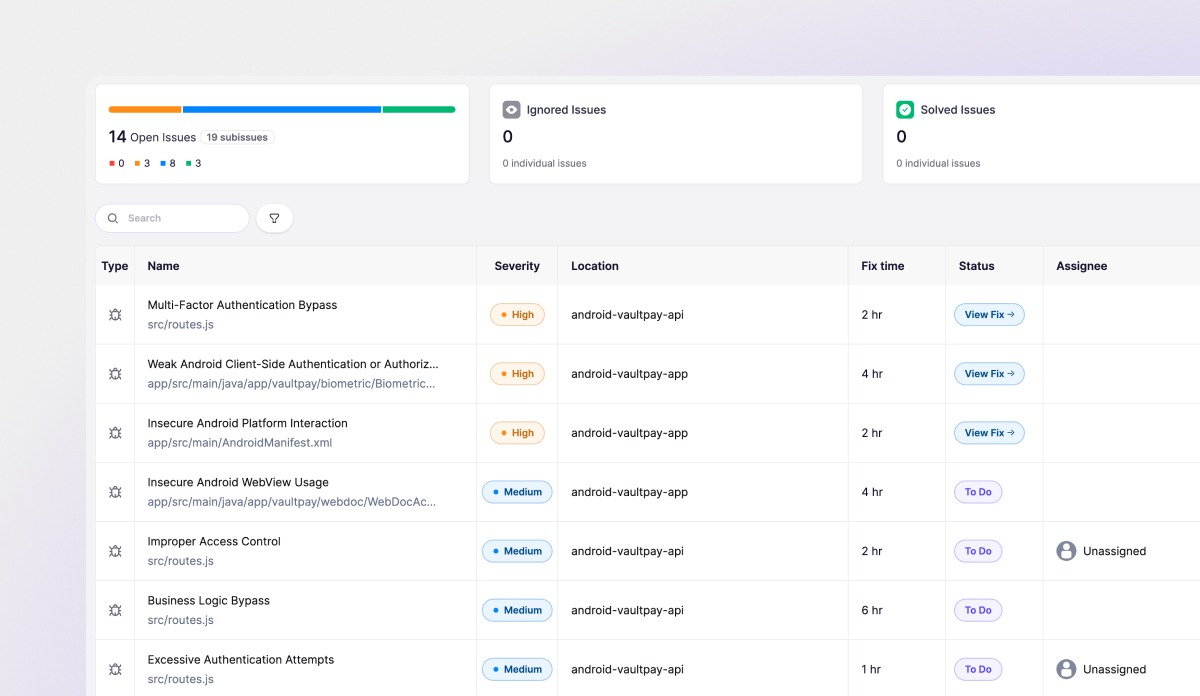
Cada hallazgo incluye un resumen, una descripción, el nivel de riesgo y los pasos para reproducirlo, incluidos los comandos ADB exactos que se deben ejecutar. ADB (Android Debug Bridge) es el método estándar para interactuar con una aplicación de Android desde tu máquina, por lo que los pasos de reproducción son exactamente los que escribiría un ingeniero para comprobar el error por sí mismo.
También puedes abrir el registro de actividad del agente atacante y observar cómo ha operado. Este analiza tu código fuente, carga sus capacidades de pruebas móviles y luego intenta explotar la aplicación a través de ADB para confirmar que el problema es real.
Los resultados del pentesting incluyen los mismos tipos de informes que obtendrías en un pentesting web. El informe de reconocimiento y el plan de ataque vienen con diagramas, escenarios de amenazas y el plan completo que siguieron los agentes, incluidas las vulnerabilidades que investigaron y aquellas que consideraban explotables pero que al final no pudieron explotar.
La aplicación es solo la mitad del objetivo
Una aplicación de Android no hace mucho por sí sola. Gran parte de las vulnerabilidades se encuentran en la comunicación entre la aplicación de Android y el backend. Es posible que una comprobación de autorización que la aplicación aplica en la interfaz no se aplique en el servidor. Asimismo, un endpoint al que la aplicación siempre llama de una sola manera puede comportarse de forma muy distinta al recibir una petición que no esperaba.
Dado que puedes adjuntar tanto el código de Android como el código de la API del backend, Aikido analiza la ruta completa en una única evaluación. Esto significa que los problemas de la API se incluyen en el mismo informe que las aplicaciones, en lugar de en un análisis de backend independiente.
Si ya has utilizado Code Security Audit para analizar código fuente móvil antes de contar con una compilación en vivo, esta parte te resultará familiar. Los agentes utilizan la aplicación en ejecución y su backend de forma conjunta para confirmar qué es explotable en la práctica, en lugar de basarse únicamente en lo que parece arriesgado según el código fuente.
El Aikido que ya conoces, adaptado para aplicaciones Android
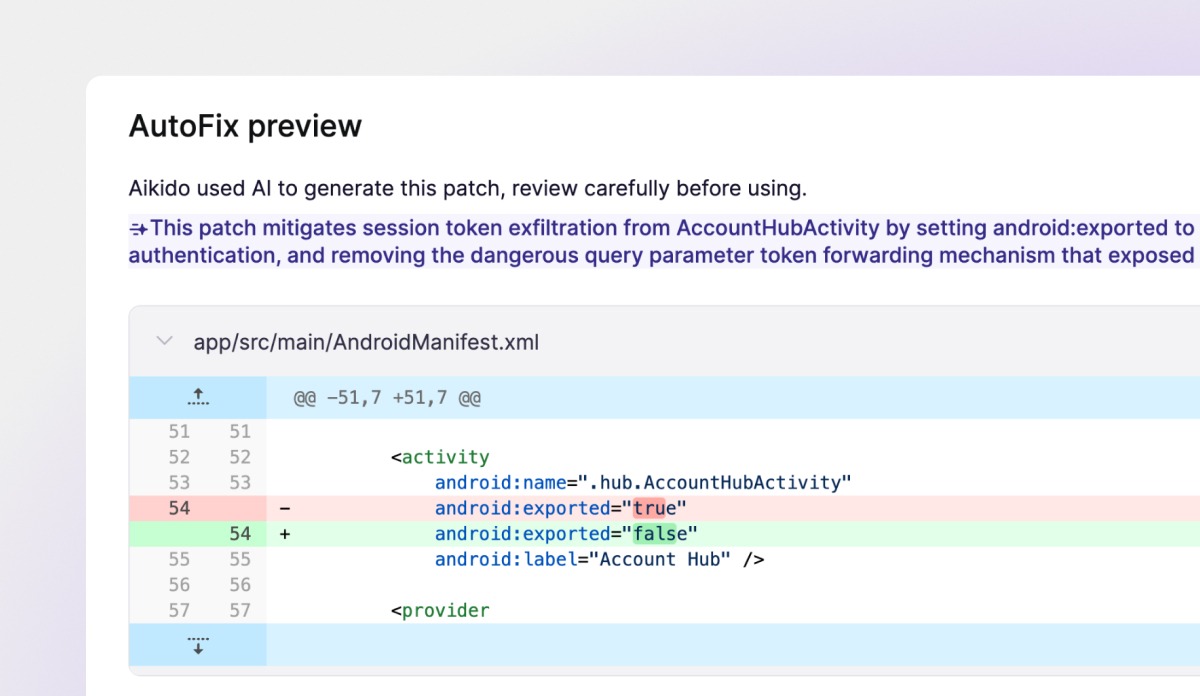
Los pentests de Android también incluyen las funciones de Aikido pentesting que ya conoces, como AutoFix y retests incluidos. De este modo, la aplicación, su backend, los hallazgos, las correcciones y las reevaluaciones se gestionan desde un mismo lugar. Ejecuta AutoFix en un hallazgo de pentesting para abrir directamente una solicitud de extracción (PR) con una solución sugerida.
Las reevaluaciones funcionan de manera ligeramente distinta en Android. Una vez fusionada la corrección, debes compilar el APK de nuevo y subir la nueva versión desde la pestaña de resumen de la evaluación para volver a realizar el test. Cada reevaluación se ejecuta sobre esa compilación actualizada, y puedes reevaluar cualquier problema detectado en el pentesting inicial.
Empezar
Los pentests de Android tienen un dimensionamiento ajustado, lo que significa que el indexador de Aikido adapta la evaluación a tu aplicación real. De este modo, obtienes cobertura en todo el sistema acorde a su verdadera magnitud, sin pagar una tarifa fija que ignore el tamaño real de tu aplicación.
Se trata del mismo Aikido Pentesting al que estás acostumbrado, pero dirigido a un nuevo objetivo. Los agentes, el razonamiento, los informes y AutoFix son los de siempre. Todo lo que hemos mencionado ya está disponible; así que sube tu APK, pon a trabajar a los agentes y descubre qué ha estado ocultando tu aplicación móvil. ¡El pentesting para iOS estará disponible muy pronto 👀!


