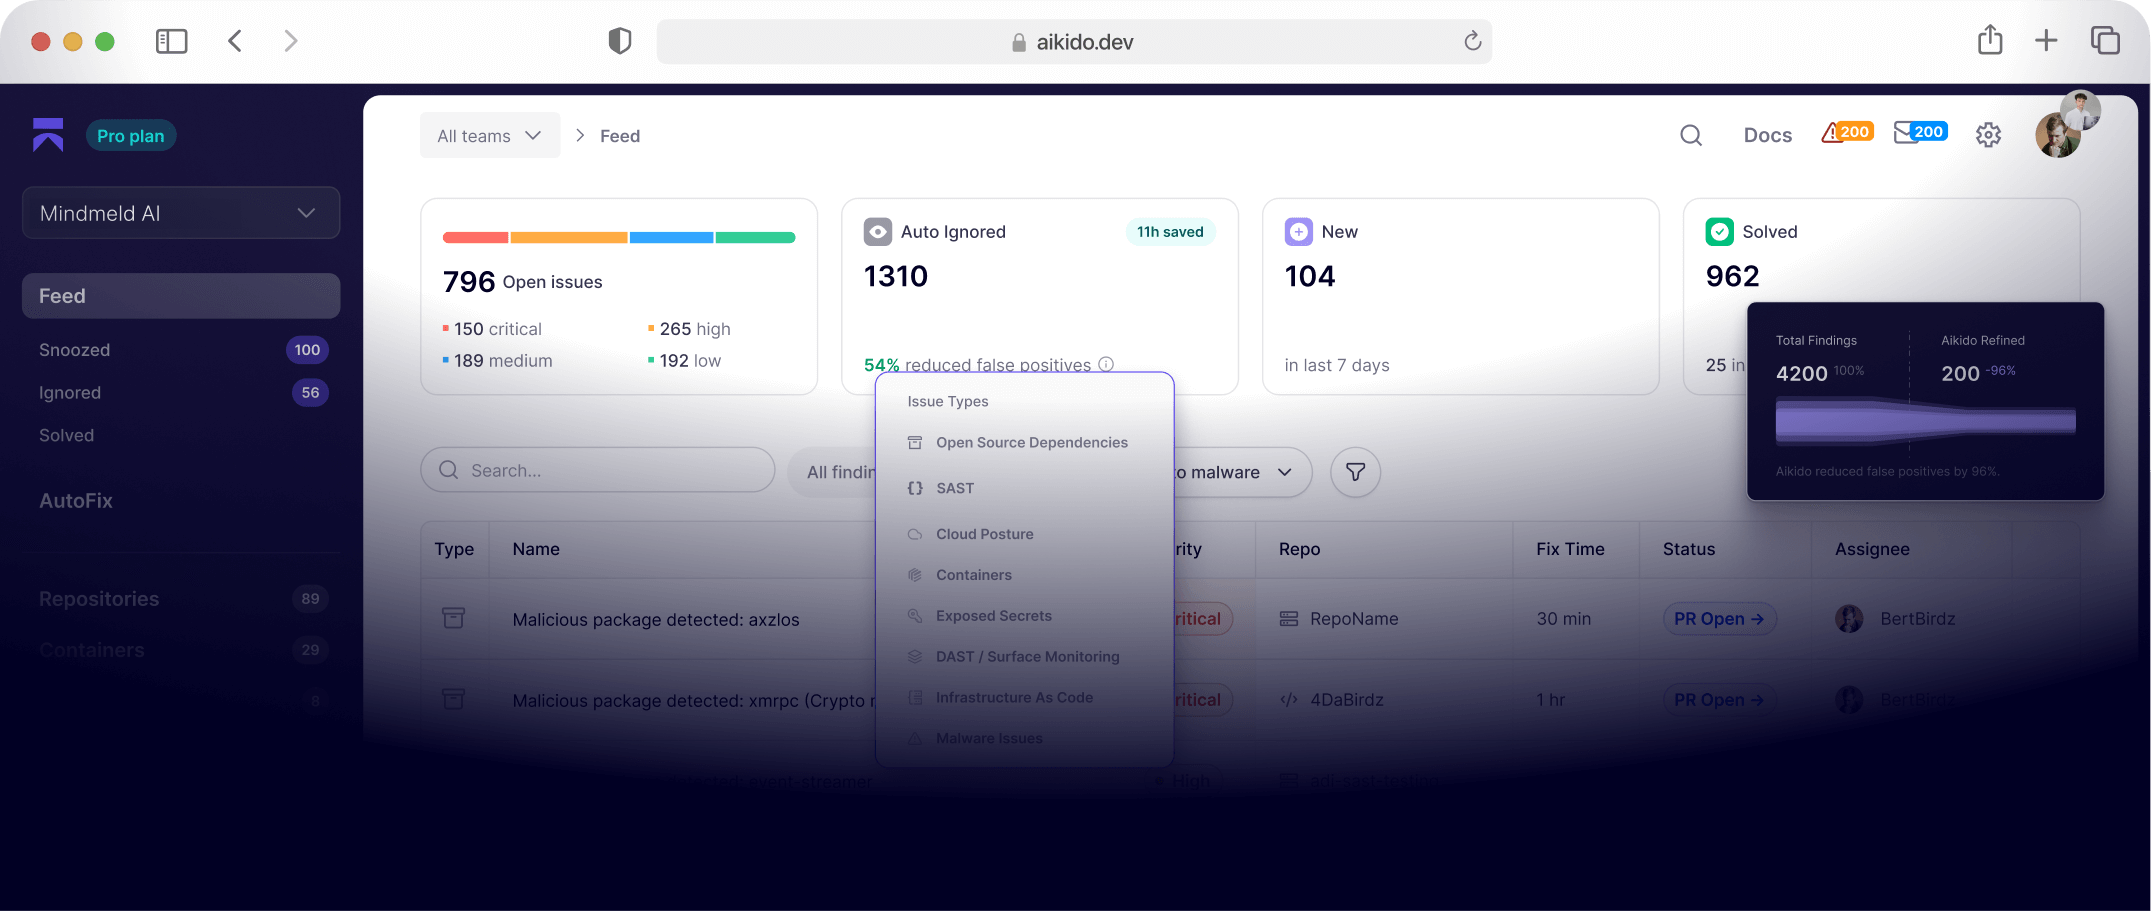
Aikido Security ha obtenido la autorización «Moderate» de FedRAMP, lo que permite a los organismos federales de EE. UU. beneficiarse de la rapidez de corrección propia de la IA.
Lo conseguimos rápidamente, gracias a un equipo interno con más de 15 años de experiencia en seguridad federal de EE. UU. y a la propia plataforma de Aikido, que se encargó de la mayor parte del trabajo dentro del propio proceso de autorización, desde la corrección de incidencias hasta la generación de pruebas.
Esa rapidez es precisamente lo que más necesitan ahora las agencias federales.
Los plazos federales para la rehabilitación se están reduciendo drásticamente
Los plazos de corrección, que antes oscilaban entre 15 y 30 días exactos —o incluso más según directivas anteriores—, han sido sustituidos por completo. La Directiva Operativa Vinculante 26-04 de la CISA, publicada en junio de 2026, vincula la rapidez de la corrección al riesgo real. En el caso de las vulnerabilidades más peligrosas, las agencias federales deben completar una evaluación forense obligatoria en un plazo mínimo de 3 días. Las agencias federales deben cumplir plenamente con esta normativa a más tardar el 7 de diciembre de 2026.
Una vez que existe un exploit operativo, el plazo para la corrección se reduce, independientemente de la clasificación de gravedad. Eso significa que todas las agencias que ejecutan cargas de trabajo FedRAMP se ven atrapadas en la espiral de correcciones de CVE, y esta se acelera a un ritmo que la mayoría de las herramientas no pueden seguir.
Para compradores federales
Para los compradores federales, esto subsana una laguna real
. «Aikido for Government», la edición específica de Aikido para el Gobierno de EE. UU., libera a las agencias de esta «carrera de ratas» de los CVE, ya que, aunque la IA ha convertido en un producto básico las capacidades de detección y explotación de los CVE, nuestra plataforma nativa de IA está diseñada para solucionar realmente los CVE y las configuraciones erróneas en la nube. Aikido detecta un nuevo CVE, lo clasifica mediante AutoTriage, analiza su explotabilidad en el mundo real y genera una corrección validada a través de AutoFix (retroaplicada cuando es necesario) de principio a fin.
Esto es lo que diferencia a Aikido for Government de la mayor parte del mercado de FedRAMP, incluidas las empresas ya consolidadas que gestionan la clasificación, la vulnerabilidad y la corrección como pasos manuales independientes. Aikido for Government es la única plataforma de seguridad que ofrece el ciclo de flujo de trabajo eficiente que necesitan las agencias federales.
Es habitual que las agencias federales tengan que esperar entre dos y cinco años para poder acceder a la tecnología más avanzada. Nosotros ponemos las nuevas funcionalidades a disposición de los usuarios del sector público tan solo unas semanas después de haberlas lanzado en el ámbito comercial.
Nuestra rapidez en la entrega, unida a una amplia experiencia en el sector público y a la excelencia en ingeniería, es lo que ha permitido a Aikido obtener su propia autorización FedRAMP más rápido de lo habitual en el sector.
Hemos utilizado nuestra plataforma para obtener la autorización de FedRAMP, y podemos ayudar a otros a hacer lo mismo.
El aikido ha pasado de no tener presencia alguna a nivel federal a obtener las certificaciones FedRAMP Moderate, GovRAMP y TX-RAMP del Departamento de Información y Recursos (DIR) de Texas, y a incorporarse a programas de contratación como SEWP y CDM, todo ello en cuestión de meses, situándose así en una lista que normalmente está reservada a un puñado de empresas consolidadas con una larga trayectoria,
Lo conseguimos utilizando nuestra propia plataforma para nosotros mismos. Así es como lo hicimos:
- Knox, nuestro socio de FedRAMP como servicio, detectaba análisis diarios de vulnerabilidades; AutoTriage los priorizaba y nosotros centrábamos nuestra atención en consecuencia.
- AutoFix se basó en las bibliotecas de Aikido, obtuvo sustitutos directos y seguros para los paquetes vulnerables y utilizó imágenes creadas con Aikido —incluidas imágenes conformes con FIPS— para generar una corrección, que se retroaplicó a la versión que ya se estaba ejecutando siempre que fue posible, en un plazo de entre 15 y 30 minutos desde que se detectó un CVE. Las imágenes de contenedores conformes con FIPS, en particular, son uno de los requisitos que más tiempo requieren para la autorización de FedRAMP.
- AutoShip ha enviado la corrección para su revisión
- Cada fusión fue aprobada por un miembro del equipo de Aikido.
El equipo de Aikido está formado por Ian Riopel y John Amaral, que llevan más de 15 años trabajando juntos en el ámbito de la seguridad federal, incluida la contrainteligencia. Cuentan con un profundo conocimiento de FedRAMP y, por ello, saben cómo sacar el máximo partido a la plataforma de Aikido.
Esta misma combinación servirá de apoyo a otras empresas que deseen obtener la autorización FedRAMP.
Los fundamentos del aikido, intrínsecamente ligados a la IA, van más allá de la simple corrección
Las mismas presiones que limitan los acuerdos de nivel de servicio (SLA) de corrección también se producen en las fases iniciales. El propio proceso de gestión de CVE del NIST se ha visto desbordado por el volumen de nuevas propuestas. Aikido Intel da un paso al frente para cubrir el vacío dejado por el NIST. Analiza cómo cambian realmente los proyectos de código abierto, detectando correcciones de seguridad no divulgadas que incorporan los responsables del mantenimiento. Nuestros agentes de IA leen las nuevas confirmaciones y versiones en cuanto se publican y señalan lo que parece ser una corrección real; a continuación, el equipo de investigación de seguridad de primer nivel de Aikido las valida manualmente antes de que se publique un aviso con una puntuación de gravedad adjunta. La producción de Intel se ha adaptado a esa demanda, pasando de detectar unas 60 vulnerabilidades al mes el año pasado a 900 al mes en la actualidad.
El hecho de ser «nativo de IA» no es algo único en sí mismo. Lo que resulta más complicado es ofrecer estas nuevas capacidades en un formato que se adapte a las cargas de trabajo más sensibles: las locales. Aikido Machine ya ejecuta en tiempo real el análisis de código y « pentesting de IA » íntegramente dentro de la propia infraestructura del cliente, aislada físicamente por diseño, y con el tiempo se irán incorporando más funciones completas de la plataforma.
Y dado que Aikido compara continuamente modelos de vanguardia y de peso abierto con un conjunto de 32 vulnerabilidades conocidas repartidas en 30 repositorios, sabemos qué modelos ofrecen un mejor rendimiento para tareas específicas y cómo optimizarlos en cuanto a velocidad, tamaño y precisión.
Esos conocimientos nos permitieron crear Altar, nuestro primer modelo de seguridad de peso abierto. Está diseñado específicamente para ejecutarse íntegramente en el hardware de Aikido Machine, por lo que su razonamiento y su código fuente nunca tienen que salir del entorno que protege. A esto lo denominamos «inteligencia de seguridad soberana».
¿Y ahora qué?
Aikido pone a disposición de las agencias federales su plataforma de seguridad nativa de IA a través de su oferta SaaS autorizada con la certificación FedRAMP Moderate, lo que ayuda a los equipos a clasificar y corregir vulnerabilidades con la rapidez que exigen los requisitos y los perfiles de riesgo actuales. Para las cargas de trabajo que deben permanecer íntegramente dentro de la infraestructura del cliente, Aikido Machine ofrece una solución independiente e instalada en las propias instalaciones.
Echa un vistazo a nuestra documentación aquí y a nuestra Matriz de responsabilidades del cliente aquí.
Echa un vistazo a nuestra ficha en el mercado de FedRAMP a través de Knox, nuestro socio de «FedRAMP como servicio», aquí.
Habla con nuestro equipo federal para ver en acción el flujo de trabajo de corrección de Aikido y descubrir qué modelo de implementación se adapta mejor a tu organismo.