¡La Ley de Ciberresiliencia ya está aquí! Desmintiendo mitos y primeras impresiones
El primer plazo de la Ley de Ciberresiliencia entró en vigor la semana pasada. La Ley de Ciberresiliencia (CRA) es la nueva normativa de la UE que define los requisitos mínimos de ciberseguridad para todos los productos con elementos digitales, incluidos sus componentes (hardware y software). Se aplica a cualquiera que comercialice productos en el mercado de la UE, no solo a las empresas establecidas allí.
He seguido de cerca el desarrollo de esta normativa durante los últimos tres años. Ahora que la Plataforma de Notificación Única (Single Reporting Platform, SRP) está activa, quiero compartir mis primeras impresiones y aclarar algunos mitos sobre cómo debe cumplir con la CRA para que pueda avanzar con confianza.
Uso de la nueva Plataforma de Notificación Única de la CRA
A partir del 11 de septiembre, las empresas tienen la obligación legal de notificar cualquier vulnerabilidad explotada activamente o incidente grave a las autoridades de la UE en un plazo de 24 horas desde que tengan conocimiento de ello. Puede hacerlo a través de la nueva Plataforma de Notificación Única (SRP).
Al informe inicial (después de 24 horas) le sigue una notificación en un plazo de 72 horas que incluye información sobre la amenaza y la mitigación. Las organizaciones deben presentar un informe final en un plazo de 14 días desde que haya una solución disponible para las vulnerabilidades explotadas, o en el plazo de un mes a partir de la notificación de 72 horas para los incidentes graves.
Hasta ahora, los únicos campos obligatorios del informe inicial son:
Tipo (vulnerabilidad o incidente)
Título
Resumen
Nombre del fabricante
Estados miembros donde el producto está disponible
Nombre del producto
Versión
En el apartado del producto, también se solicita opcionalmente el tipo de producto (clasificación) y, por supuesto, se pueden añadir varios productos. ¡Eso es todo!
La notificación voluntaria se lanzará en una fase posterior, lo que permitirá a cualquier persona revelar vulnerabilidades sin enfrentarse a consecuencias legales. Mientras tanto, utilice la plataforma únicamente para las notificaciones obligatorias.
En Aikido Security recibimos muchas preguntas relacionadas con la CRA y sus obligaciones de notificación de incidentes. A continuación, aclaro algunos de los conceptos erróneos más comunes que he estado escuchando.
Mito 1: Tenemos que informar a ENISA de cada vulnerabilidad que encontramos
En realidad, no tiene que informar de cada vulnerabilidad que encuentre en su producto (¡una gran noticia!). Las únicas vulnerabilidades de las que debe informar son aquellas que se están explotando activamente en su producto con intención maliciosa, o un incidente grave que afecte a la seguridad de su producto.
Por tanto, si encuentras una vulnerabilidad en tu producto, pero no tienes pruebas ni indicios de que haya sido explotada, no tienes la obligación de notificarla. Sin embargo, si tienes constancia de que un actor malicioso la ha explotado, sí tendrás que hacerlo. Por eso, recomiendo priorizar las vulnerabilidades según su explotabilidad para evitar que se conviertan en incidentes notificables en el futuro.
Mito 2: El informe final debe presentarse 14 días después de descubrir la vulnerabilidad
Esto no es cierto. La directriz real indica que el informe final (en el caso de vulnerabilidades explotadas) solo debe entregarse 14 días después de implementar la corrección. Mucha gente interpreta que son 14 días desde el hallazgo inicial y se alarma por un plazo que no es real. ¡Esto te da más margen, ya que dos semanas no es un tiempo realista para según qué productos!
Este es el cronograma completo:
En un plazo de 24 horas, envía una alerta temprana («Ha ocurrido algo»).
A las 72 horas, envía una notificación de vulnerabilidad («Esto es lo que ha pasado»).
14 días después de publicar una corrección para vulnerabilidades explotadas activamente, envía el informe final («Así es como lo hemos solucionado»).
1 mes después de la notificación de las 72 horas en el caso de incidentes graves, envía el informe final («Así es como hemos gestionado el incidente»).
Mito 3: Basta con informar a ENISA sobre la vulnerabilidad y ya hemos terminado
Lamentablemente, este es solo un paso más. Con la Ley de Ciberresiliencia, es necesario notificar directamente a la Plataforma Única de Notificación (SRP), a la que tienen acceso tanto tu CSIRT local como ENISA. No obstante, también debes informar a los usuarios afectados por un incidente sobre las medidas correctivas que pueden implementar para mitigar el impacto de dicha vulnerabilidad. Dependiendo del incidente, es posible que tengas que avisar a toda tu base de usuarios.
Mito 4: Tenemos que registrarnos en la Plataforma Única de Notificación ahora que ya está activa
Pues no, no hace falta hacer nada por ahora si no tienes nada que notificar. Al principio tenía dudas sobre este punto, pero el manual de usuario lo dejó claro: ENISA recomienda de hecho que las empresas eviten el registro previo.
Me preocupaba que, al no hacer un registro previo, te tocara esperar a la validación del CSIRT en caso de emergencia. Por suerte, esto no supone un problema. Un Representante Autorizado (AR) puede seguir enviando notificaciones incluso mientras la plataforma procesa la validación. La plataforma acepta hasta 20 envíos de usuarios pendientes de validar, lo que permite que hasta 20 personas de una misma empresa se registren para presentar informes.
Primeras impresiones y perspectivas de futuro
Mis primeras impresiones sobre la SRP de la Ley de Ciberresiliencia son mayormente positivas. El CSIRT de Bélgica tardó tres días laborables en verificar mi cuenta como empleado real de Aikido (la «asociación de representante asignado»). Esta verificación garantiza que los trols no puedan registrar tu empresa antes que tú.
La plataforma experimentó algunos problemas de despliegue el día 11, pero todo volvió a estar operativo en pocas horas. Una vez configurado todo, recibes una notificación por correo electrónico en cuanto se autoriza tu vinculación. También es compatible con la autenticación mediante passkey, aunque recomiendo encarecidamente configurar varios dispositivos de respaldo para evitar bloqueos de acceso.
De cara al futuro, las próximas normas armonizadas son realmente lo que todo el mundo debe vigilar, ya que definirán los requisitos técnicos concretos para desarrollar productos conformes. Te convendrá revisar estos borradores en cuanto estén disponibles. De lo contrario, corres el riesgo de diseñar productos que no cumplan los requisitos y afrontar costosas modificaciones más adelante.
Presta mucha atención a la norma EN 40000-1-1 (que establece la terminología) y a la EN 40000-1-3 (que fija las reglas para la gestión y divulgación de vulnerabilidades). Familiarizarte con estos estándares desde el principio te dará una gran ventaja frente a tus competidores.
El futuro de la Ley de Ciberresiliencia
Este plazo de septiembre era solo el primer paso. Todos los productos con elementos digitales comercializados en la UE deberán cumplir plenamente los requisitos de seguridad de la Ley de Ciberresiliencia a partir del 11 de diciembre de 2027. A partir de ese día, los productos que no cumplan la normativa dejarán de poder comercializarse en el mercado de la UE, lo que se traducirá en pérdidas directas de ingresos para las empresas que no se hayan preparado.
Para los consumidores, un etiquetado claro mostrará el periodo de soporte y las especificaciones de seguridad antes de adquirir un producto. Asimismo, los productos deberán ser seguros por defecto desde el primer momento, respaldados por actualizaciones gratuitas garantizadas durante al menos cinco años.
Como efecto secundario, la UE podrá utilizar todos los informes de vulnerabilidades para ampliar la base de datos EUVD (European Vulnerability Database). Esto puede ayudar a cubrir el vacío dejado por la NVD de NIST, que se encuentra colapsada por un enorme retraso y anunció que dejaría de puntuar y enriquecer cada envío de CVE. Personalmente, creo que esto también está relacionado con la creciente tendencia de que la UE alcance una mayor independencia tecnológica. Con los datos de la Ley de Ciberresiliencia, la UE tiene la oportunidad de crear su propia base de datos. A medida que aumente el volumen de envíos, comprobaremos si la UE logra alcanzar estos objetivos.
Por ahora, seguiremos de cerca la evolución de los sistemas y te mantendremos al tanto de las novedades.
Cómo te ayuda Aikido a cumplir con los requisitos de la Ley de Ciberresiliencia
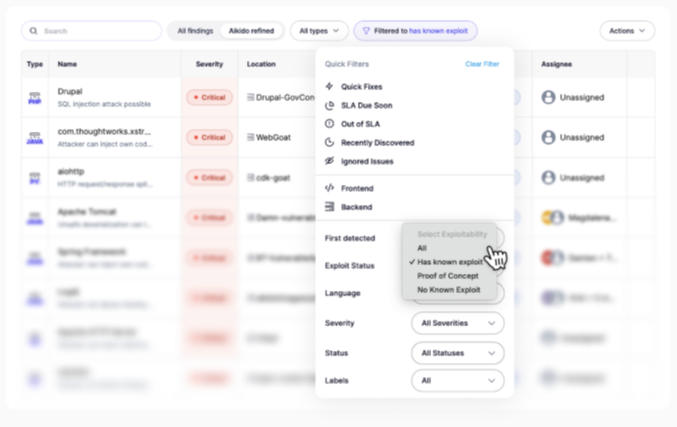
Aunque ninguna herramienta puede redactar tus informes de la Ley de Ciberresiliencia por ti, supervisamos el catálogo de vulnerabilidades explotadas conocidas (KEV) de la CISA. Esto significa que el filtro de «estado de explotación» de tu feed en Aikido solo muestra aquellas vulnerabilidades con una explotación conocida en entornos reales, que son precisamente las que tienen más probabilidades de desencadenar un incidente. Esto te permite priorizarlas y evitar incidentes notificables. También puedes consultar la puntuación de gravedad de una vulnerabilidad para comprobar si figura como «explotada activamente en entornos reales» entre los factores determinantes. Esa es tu señal de alarma para verificar si has sido objetivo intencionado y si se aplican obligaciones de notificación.
Utiliza el análisis de explotabilidad de CVE para ver cómo se podría explotar realmente un CVE en tu base de código. Es útil para priorizar y, si decides reportarlo, describir la naturaleza técnica del exploit tanto a los reguladores como a los usuarios.
Eliminar una clave filtrada de tu repositorio no te protege
Una clave de administrador filtrada en GitHub, que se eliminó a las pocas horas, provocó una filtración de datos meses más tarde en LiteLLM. Descubre por qué el historial de Git guarda secretos y por qué es necesario rotar las claves.
Superar los retos de la ciberseguridad hasta finales de 2026
Tras los casos de Binance, LiteLLM, PHP2Shell y eMudhra, a continuación se presentan seis prácticas y una lista de comprobación para limitar el alcance de la próxima brecha de seguridad antes de 2027.
El ataque a Binance: cómo el hecho de que el portátil de un desarrollador fuera vulnerado puede provocar una filtración de 6.3 mil millones de dólares
Binance afirma que un portátil de DevOps que fue objeto de un ataque podría haber sido el origen del hackeo de 6.3 mil millones de dólares, y que desde entonces ha detectado otros puntos de vulnerabilidad. A continuación explicamos cómo un solo portátil puede dar lugar a un servicio de transferencia de dinero y cómo proteger los dispositivos que se encuentran al inicio de esa cadena.