Aikido lanza pruebas de penetración con agente para aplicaciones de iOS
TL;DR
Aikido Security Ahora también realiza pruebas de penetración en aplicaciones iOS, por lo que puedes evaluar tanto tus aplicaciones móviles como el backend que comparten en una sola evaluación. Las aplicaciones móviles se suman a las pruebas de penetración de aplicaciones web y API, redes externas y capacidades de IA que ya puedes ejecutar en Aikido, todas ellas con hallazgos confirmados mediante exploits, AutoFix y nuevas pruebas.
Este año, la ingeniería inversa de una aplicación móvil se ha vuelto mucho más sencilla, gracias a las herramientas de agente de código abierto y a los iPhones virtuales con jailbreak disponibles en GitHub para que cualquiera pueda utilizarlos.
Las aplicaciones para iOS se enfrentan ahora a una tasa de ataques casi idéntica a la de las aplicaciones para Android: un 86 % frente a un 89 % en 2026, según Digital.ai.
Las pruebas de penetración en dispositivos móviles incluyen un informe que puede utilizarse para demostrar el cumplimiento normativo, así como las correcciones y las nuevas pruebas, todo ello por un precio fijo acordado de antemano.
Cualquiera puede descargar tu aplicación
Cada aplicación móvil que publicas es una copia de tu código que entregas a desconocidos. Cualquier persona con una cuenta de App Store o Google Play puede descargarla y empezar a desentrañar cómo se comunica con tu backend. Y no tardan mucho en hacerlo. El Informe sobre amenazas a la seguridad de las aplicaciones de 2026 de Digital.ai, elaborado a partir de datos de telemetría de miles de millones de instancias de aplicaciones, registró el primer contacto hostil en el plazo de una hora y cincuenta y seis minutos desde que la aplicación se publicó en la tienda. Probablemente sea menos tiempo del que dura tu retrospectiva de lanzamiento.
Así que nos pareció que era el momento adecuado para completar lo que habíamos empezado con las pruebas de penetración en Android. Aikido Security ahora también realiza pruebas de penetración en aplicaciones de iOS, lo que significa que puedes probar tu aplicación de Android, tu aplicación de iOS y la API de la que ambas dependen en una única evaluación, con una sola configuración y un único informe.
La ingeniería inversa se ha generalizado este año
Antes, para desmontar una aplicación compilada se necesitaba un especialista y un montón de herramientas que no se comunicaban entre sí. Una oleada de proyectos de código abierto demuestra lo mucho que ha cambiado la situación en 2026.
Algunas de ellas integran la ingeniería inversa directamente en los agentes de programación a través del MCP (Model Context Protocol), lo que proporciona al agente una forma coherente de analizar el software compilado. Ellas mismas instalan y gestionan las herramientas de ingeniería inversa subyacentes, por lo que la persona que realiza la consulta no necesita saber qué descompilador debe ejecutar. La más popular de ellas superó las 234 000 estrellas en GitHub en unos seis meses. Lo que ofrecen a cambio es pseudocódigo y un mapa de cómo se conectan las funciones de la aplicación. Para alguien que busca los puntos débiles de tu aplicación, eso suele ser más que suficiente.
Otros arrancan un iPhone virtual en un Mac utilizando el propio Virtualization.framework de Apple. Algunos ofrecen variantes de firmware que llegan hasta un dispositivo totalmente liberado, con un control socket para que un agente de IA pueda controlar el teléfono virtual mediante programación. Antes, acceder al interior de una aplicación de iOS significaba tener que buscar un iPhone físico que tuviera una versión de iOS lo suficientemente antigua como para poder liberarlo. Ahora basta con un proyecto de código abierto y un Mac con algunos ajustes de seguridad desactivados.
Si juntas ambas cosas, tendrás un agente capaz de leer el código binario de tu aplicación y un iPhone con jailbreak en el que ejecutarla, ambos gratuitos. El nivel mínimo de conocimientos necesario para atacar una aplicación móvil, y una aplicación de iOS en particular, ha bajado muchísimo.
iOS ha dejado de ser la opción más segura
Durante años, iOS fue la plataforma que menos preocupaba a los equipos, y las cifras lo confirmaban. En 2023, las aplicaciones de iOS sufrieron aproximadamente la mitad de ataques que las de Android, una diferencia que, según Digital.ai, justificaba un gasto en seguridad mucho menor en la plataforma de Apple. En 2026, esa diferencia casi se había reducido: el 86 % de las aplicaciones de iOS supervisadas sufrieron ataques, frente al 89 % de las aplicaciones de Android (Infosecurity Magazine, basándose en el informe de Digital.ai).
El informe atribuye esto a que la inteligencia artificial abarata los ataques. Los atacantes la utilizan para realizar ingeniería inversa en las aplicaciones y generar vulnerabilidades, y funciona tanto en iOS como en Android (SecurityWeek). El esfuerzo adicional que antes mantenía a las aplicaciones de iOS fuera del alcance de los atacantes ya no tiene mucha importancia cuando un agente y un iPhone virtual con jailbreak se encargan del trabajo.
Por lo tanto, si los atacantes consideran tus dos aplicaciones como un único objetivo, someterlas a pruebas como si fueran dos proyectos independientes no tiene mucho sentido.
Tu aplicación es un mapa de tu backend
Lo más útil de una aplicación descompilada es lo que revela sobre los sistemas que hay detrás de ella:
cada punto final de la API al que accede la aplicación, incluidos aquellos que nunca has documentado
cómo se crean y se autentifican las solicitudes
cualquier clave o dato confidencial que haya acabado incluido en la compilación
las comprobaciones que se realizan en el dispositivo y que nunca se llevan a cabo en el servidor
Muchos fallos de seguridad en dispositivos móviles se aprovechan a través de la API, utilizando precisamente la información que la propia aplicación ha revelado. Una comprobación de permisos que solo figure en el código Swift es una mera sugerencia, en lo que respecta a cualquiera que acceda directamente a tu API. Por eso, una prueba de penetración en dispositivos móviles que se limite a la aplicación pasa por alto una gran parte del riesgo.
Cómo Aikido realiza pruebas de penetración en tus aplicaciones móviles
Los agentes de Aikido instalan tus aplicaciones reales para Android e iOS, inician sesión como tus usuarios de prueba y las atacan tal y como lo haría un adversario, analizando al mismo tiempo tanto las aplicaciones como el backend. Dado que ambas aplicaciones suelen compartir los mismos usuarios de prueba y la misma API, basta con configurarlas una sola vez y los resultados de ambas aplicaciones y del backend se recogen en un único informe.
La diferencia, desde el punto de vista de un atacante, radica en el punto de partida. Quien realiza ingeniería inversa en tu aplicación parte de un pseudocódigo. Aikido parte de tu código fuente real, ya que las pruebas de penetración en dispositivos móviles son de tipo «caja blanca», y conectar tu repositorio de backend también mejora la cobertura de la API. Antes de lanzar ningún ataque, los agentes elaboran un informe de reconocimiento y un plan de ataque con escenarios de amenaza, para que puedas seguir su razonamiento de principio a fin.
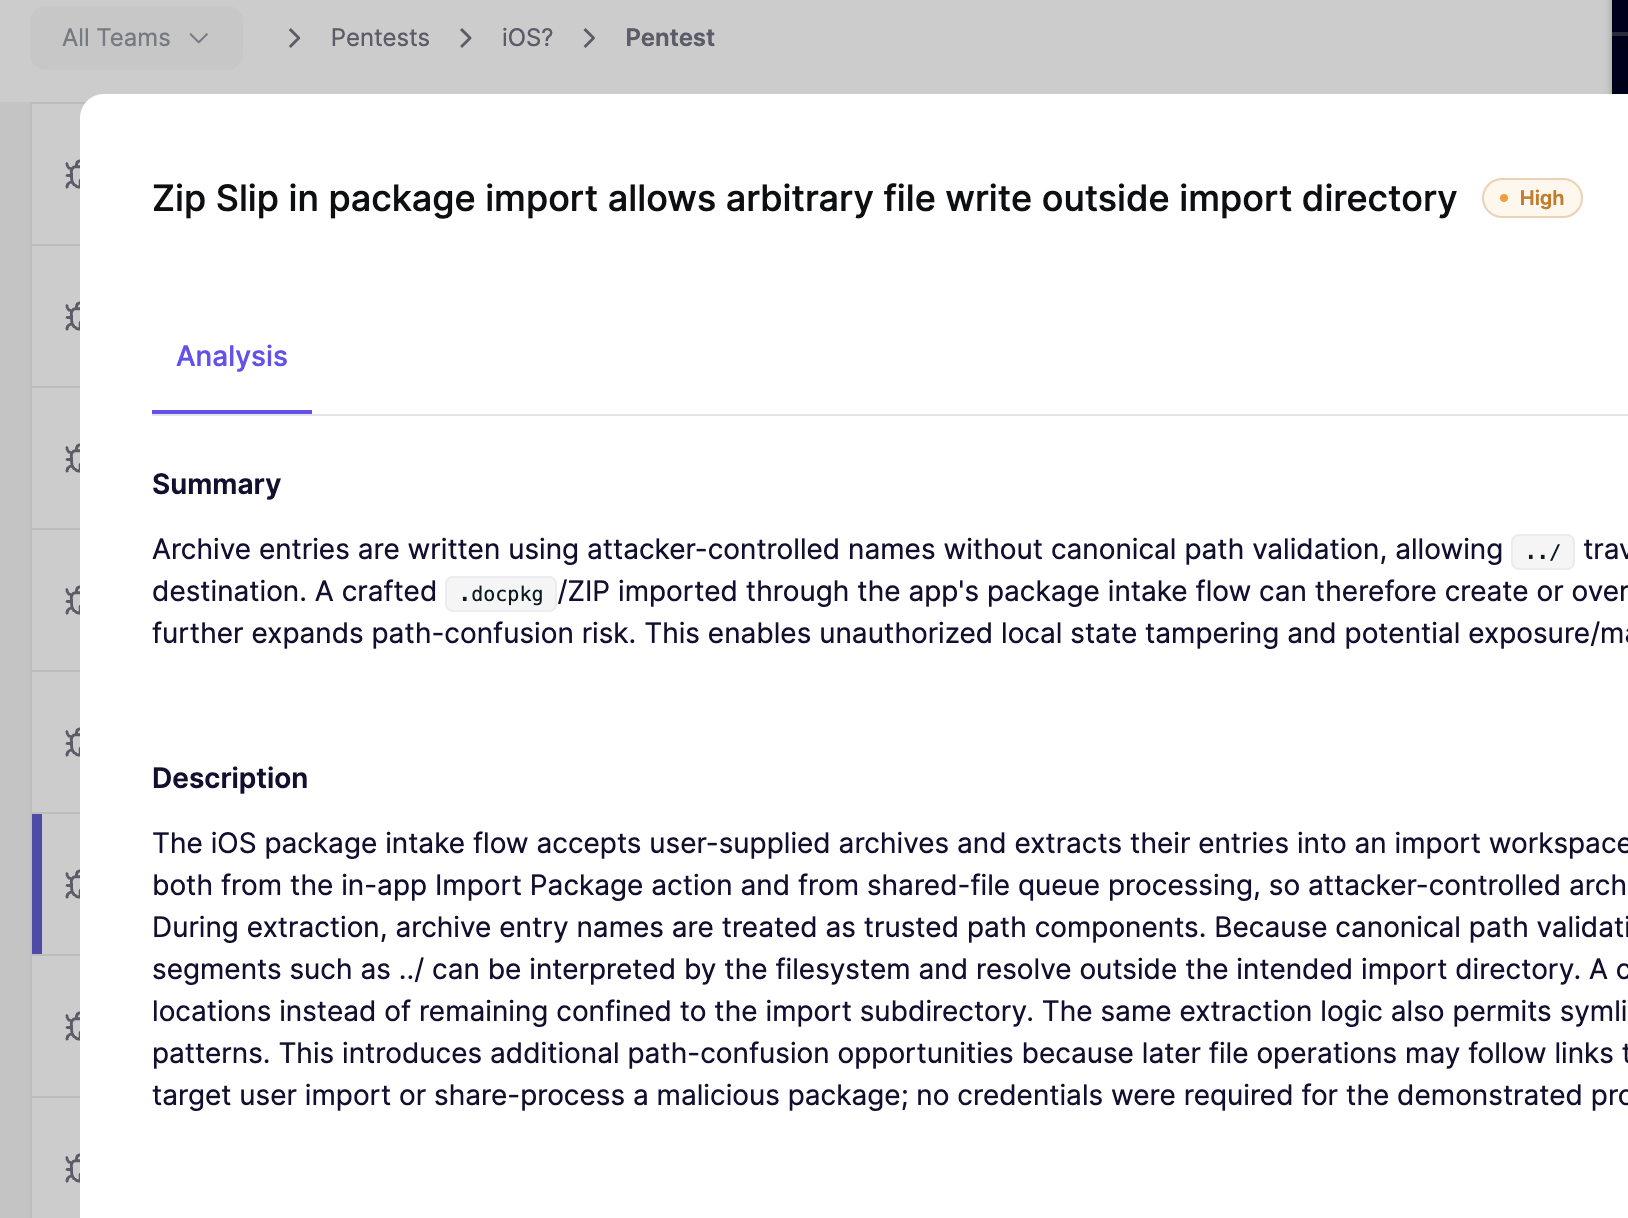
Cada hallazgo va acompañado de una explicación del riesgo y de los pasos que tu equipo puede seguir para reproducirlo. En Android, estos incluyen los comandos exactos de ADB (Android Debug Bridge) necesarios para reproducir el problema. Aikido verifica un hallazgo explotándolo y, a continuación, se detiene, por lo que todo lo que llega al informe ya se ha demostrado que es explotable.
Las evaluaciones se basan en créditos y su precio depende del alcance. Aikido adapta la prueba al contenido real de tus aplicaciones y te muestra el coste antes de que la pongas en marcha.
Lo que necesitas para realizar una prueba de penetración en dispositivos móviles
Tu código fuente móvil en un repositorio conectado a Aikido. Las pruebas de penetración móviles son, por ahora, solo de tipo «caja blanca»; las de tipo «caja negra» estarán disponibles próximamente.
Para Android: tu archivo APK (paquete de Android).
Para iOS: tu archivo IPA (paquete de la App Store de iOS).
La URL de tu API de backend, además del repositorio de backend si quieres una cobertura más completa de la API.
Crea usuarios de prueba con un nombre de usuario y una contraseña para cada rol que quieras probar.
También puedes ampliar el alcance de la prueba a toda la aplicación o dirigir los agentes hacia funciones concretas.
El resto de las pruebas de penetración de Aikido ya están disponibles
Todo lo relacionado con el lanzamiento para Android también se aplica a iOS, y es lo mismo pentesting de IA que ya puedes ejecutar en tus aplicaciones web y API. Puedes aplicar AutoFix a un hallazgo y obtener una solicitud de incorporación de cambios con la corrección, y las pruebas de penetración en dispositivos móviles generan los mismos tipos de informes que nuestras pruebas de penetración web, incluido el PDF listo para auditorías que te pedirá tu equipo de cumplimiento normativo.
Las repeticiones de pruebas funcionan de forma ligeramente diferente en dispositivos móviles, ya que la corrección debe incorporarse a una nueva versión. Aplica la corrección, vuelve a compilar la aplicación, sube la nueva versión desde la pestaña «Resumen» de la evaluación y pulsa «Repetir prueba». A partir de ese momento, Aikido utilizará la nueva versión para cada repetición de prueba y marcará el hallazgo como resuelto una vez que se confirme que está corregido.
Probablemente alguien ya haya descomprimido tu aplicación. Más vale que averigües qué es lo que han visto.
Los agentes de Aikido instalan tu propia aplicación para Android o iOS, inician sesión como usuario y la atacan tal y como lo haría un adversario, analizando al mismo tiempo tanto la aplicación como su backend. Obtienes resultados reproducibles y con vulnerabilidades confirmadas cada vez que decidas ejecutar la prueba.
¿Puedo realizar pruebas de seguridad en Android e iOS en la misma prueba de penetración?
Sí. Ambas aplicaciones suelen compartir los mismos usuarios de prueba y el mismo backend, por lo que basta con configurarlos una sola vez y los resultados de ambas aplicaciones y de la API aparecen en un único informe.
¿Necesito dos pruebas de penetración para dos aplicaciones?
No. Si lo deseas, puedes incluir Android e iOS en una misma evaluación; el precio depende del alcance y podrás ver el coste en créditos antes de iniciarla.
¿Tengo que compartir mi código fuente?
Sí. Por el momento, las pruebas de penetración en dispositivos móviles son exclusivamente de tipo «caja blanca», por lo que para la evaluación es necesario disponer del repositorio con el código de tu aplicación móvil. Adjuntar el código del backend es opcional y mejora la cobertura de la API.
¿Hay algún requisito para el archivo IPA que subo?
Sí, el IPA debe estar sin cifrar y firmado.
¿Hay algún requisito para el APK que subo?
Sí, hay que desactivar en el APK las funciones de «certificate pinning», detección de root y detección de emulador para que los agentes puedan probar la aplicación.
¿Cómo funcionan las nuevas pruebas en las aplicaciones móviles?
Sube una nueva versión con la corrección y solicita una nueva prueba. Aikido utiliza esa versión para todas las pruebas posteriores.
4.7/5
¿Cansado de los falsos positivos? Prueba Aikido como otros 100k.
Aikido pone en marcha pruebas de penetración en redes externas
Aikido lanza pruebas de penetración en redes externas: los agentes de IA atacan tus sistemas conectados a Internet desde el exterior e informan únicamente de los vulnerabilidades que realmente aprovechan.
Aikido lanza Noon: seguridad laboral para todos los empleados
Creamos Aikido para proteger a los desarrolladores. Hoy lanzamos Noon para proteger al resto de usuarios, desde el phishing y los deepfakes basados en IA hasta aquellas herramientas de IA que los equipos de seguridad no pueden detectar.
Aikido Security logra la autorización FedRAMP Moderate
Aikido ha conseguido la autorización FedRAMP Moderate, acercando la remediación de vulnerabilidades automatizada y nativa de IA a las agencias federales de EE. UU.