

Las agencias federales necesitan herramientas de seguridad que cumplan con los requisitos de FedRAMP, ya que los servicios en la nube que gestionan datos federales suelen estar obligados a contar con una autorización de FedRAMP, que verifica su conformidad con los controles de seguridad del NIST SP 800-53. Las agencias buscan los servicios autorizados en el FedRAMP Marketplace y los adquieren a través de mecanismos contractuales como el SEWP. Sin embargo, la autorización lleva tiempo y las versiones gubernamentales suelen ir por detrás de las comerciales, por lo que las agencias suelen utilizar herramientas de seguridad que van una generación por detrás, algo que la inteligencia artificial está haciendo cada vez más difícil de asumir.
El Informe de Investigaciones sobre Fugas de Datos (DBIR) de Verizon de 2026 reveló que la inteligencia artificial está reduciendo el tiempo que tardan los atacantes en explotar una vulnerabilidad de meses a horas, y VulnCheck constató que casi el 29 % de las vulnerabilidades conocidas explotadas en 2025 fueron explotadas el mismo día en que se publicó su CVE o antes. En el caso de los sistemas federales, esos atacantes suelen ser actores estatales cuyos ataques se producen sin que exista un CVE que consultar ni un parche disponible. Las agencias necesitan herramientas de seguridad que cumplan con FedRAMP y que puedan seguir el ritmo.
Las herramientas de seguridad conformes con FedRAMP funcionaban anteriormente con herramientas basadas en reglas y en firmas, y la corrección se realizaba mediante pasos manuales independientes, cada uno de los cuales se sometía a su propia cola de revisión humana, lo que llevaba días. Actualmente, muchos proveedores ofrecen comercialmente servicios de clasificación y corrección basados en inteligencia artificial, pero son pocos los que los integran dentro de su ámbito de FedRAMP.
En esta entrada se comparan siete herramientas autorizadas por FedRAMP en cuanto a su capacidad para seguir el ritmo de los ataques basados en inteligencia artificial. Comparamos:
- Aikido para la Administración: plataforma «Code-to-seguridad en la nube » con corrección automática basada en IA dentro de los límites establecidos
- Checkmarx Una para el sector público: Plataforma consolidada para programas de « AppSec » a gran escala y centrados en la seguridad
- Qualys: gestión de vulnerabilidades a con amplia experiencia en infraestructura y la nube
- Rapid7 InsightGovCloud: gestión de vulnerabilidades y SOAR bajo una única autorización
- Snyk Para la Administración: Un flujo de trabajo de desarrollo familiar para los equipos que ya están trabajando Snyk
- Tenable: Gestión de la exposición de la infraestructura con IL5 para cargas de trabajo de defensa
- Wiz Para la Administración: Evaluación del estado de la nube sin agentes
{{cta}}
¿Qué herramientas de seguridad que cumplen con FedRAMP deberías incluir en tu lista de finalistas?
Determinar qué herramienta es la más adecuada depende de varios factores, entre ellos si los datos pueden salir de tu red y qué parte de tu pila quieres que se encuentre dentro de un único límite de autorización. Los siguientes escenarios clasifican las opciones en función de esas cuestiones.
Si quieres que la IA se encargue de la corrección dentro de los límites
- Aikido para la administración pública: AutoTriage y AutoFix se ejecutan dentro de los límites autorizados, clasificando una nueva vulnerabilidad CVE y distribuyendo una corrección probada y retroaplicada, tal y como lo hacen en el ámbito comercial.
- Qualys: Automatiza la corrección de incidencias en la infraestructura y los servidores en el nivel «FedRAMP High», pero no corrige el código fuente, por lo que resulta adecuado para organismos cuya carga de trabajo se centra en servidores y terminales.
Si quieres pasar del código a la nube en un solo paso
- Aikido para la administración pública: SAST, SCA, DAST, secretos, IaC, contenedores, CSPM y escaneo de máquinas virtuales , todo en un mismo espacio.
- Wiz Para el sector público: análisis de la postura en la nube y análisis de código de Wiz en una sola solución. Nivel de riesgo elevado, aunque la seguridad del código se basa en resultados de terceros incorporados.
Si el código y los datos no pueden salir de tu red
- Aikido para la Administración: Aikido Machine ejecuta el análisis « pentesting de IA » y de código en el hardware situado dentro de tu enclave, bajo la propia autorización de operación (ATO) de tu organismo, en lugar de bajo FedRAMP.
- Tenable: Se ejecuta en las propias instalaciones y en un entorno aislado para la gestión de la exposición, pero no para la seguridad de las aplicaciones ni para las pruebas de penetración.
Si necesitas la certificación FedRAMP High o IL5 en este momento
- Wiz Para el sector público: FedRAMP High para la gestión de la seguridad en la nube sin agentes, autorizado en septiembre de 2025.
- Tenable One Cloud Exposure: FedRAMP High más IL5, la autorización de mayor nivel que se ofrece aquí para cargas de trabajo de defensa.
- Qualys: Tanto la plataforma «Government Platform» como «TotalCloud» CNAPP cuentan con la certificación FedRAMP High.
Si la mayor parte de tu exposición corresponde a infraestructuras
- Tenable: Análisis de Nessus con credenciales y basado en agentes en activos locales y en la nube, respaldado por una de las bibliotecas de complementos más amplias del sector.
- Qualys: agentes VMDR en servidores y terminales, además de la implementación de parches, lo que permite gestionar la detección y la corrección de los hosts desde una única consola.
En qué aspectos suelen fallar las herramientas de seguridad que cumplen con FedRAMP
La inteligencia artificial ha abaratado la detección de vulnerabilidades, por lo que ahora el cuello de botella es su corrección. Hay cuatro deficiencias que se repiten constantemente en este ámbito.
La corrección mediante IA se detiene en el límite
La mayoría de los proveedores establecidos comercializan soluciones de clasificación y correcciones de tipo «agentic», pero las versiones para el sector público suelen prescindir de ellas. Snyk para el sector público excluye Snyk Agent Fix y Tenable . Hexa AI no es compatible con el entorno FedRAMP Moderate de Tenable.
Rara vez un único ámbito abarca tanto el código como la nube
Una autorización solo cubre los sistemas evaluados en su conjunto. Un CNAPP autorizado no protegerá tu código, y una herramienta AppSec autorizada no cubrirá la postura de seguridad en la nube, por lo que elegir una plataforma con un alcance limitado implica tener que combinar varias herramientas.
La priorización sigue basándose en la gravedad pura y simple
Las normas sobre vulnerabilidades BOD 26-04 de la CISA y NTC-0014 de FedRAMP, de aplicación obligatoria a partir del 7 de diciembre de 2026, orientan la corrección hacia aquellos aspectos que pueden ser objeto de explotación. Las herramientas que clasifican únicamente en función del CVSS inflan el informe POA&M con hallazgos a los que ningún atacante puede acceder.
Las pruebas se presentan en forma de documentos
En virtud de las Normas Consolidadas para 2026, el programa « monitorización continua » pasa a utilizar pruebas legibles por máquina. Las herramientas que generan informes puntuales con una periodicidad de escaneo obligan a los equipos a convertirlos manualmente al formato OSCAL.
Comparativa de herramientas de seguridad que cumplen con FedRAMP
Hemos comparado la ficha de cada proveedor en FedRAMP Marketplace y su documentación para la edición gubernamental, analizando el código y la cobertura en la nube dentro del perímetro de seguridad, la clasificación y corrección mediante IA, la implementación en entorno aislado y la compatibilidad con pruebas de penetración.
Análisis de las 7 mejores herramientas de seguridad y cumplimiento normativo de FedRAMP
Aikido para el Gobierno (Aikido Security)
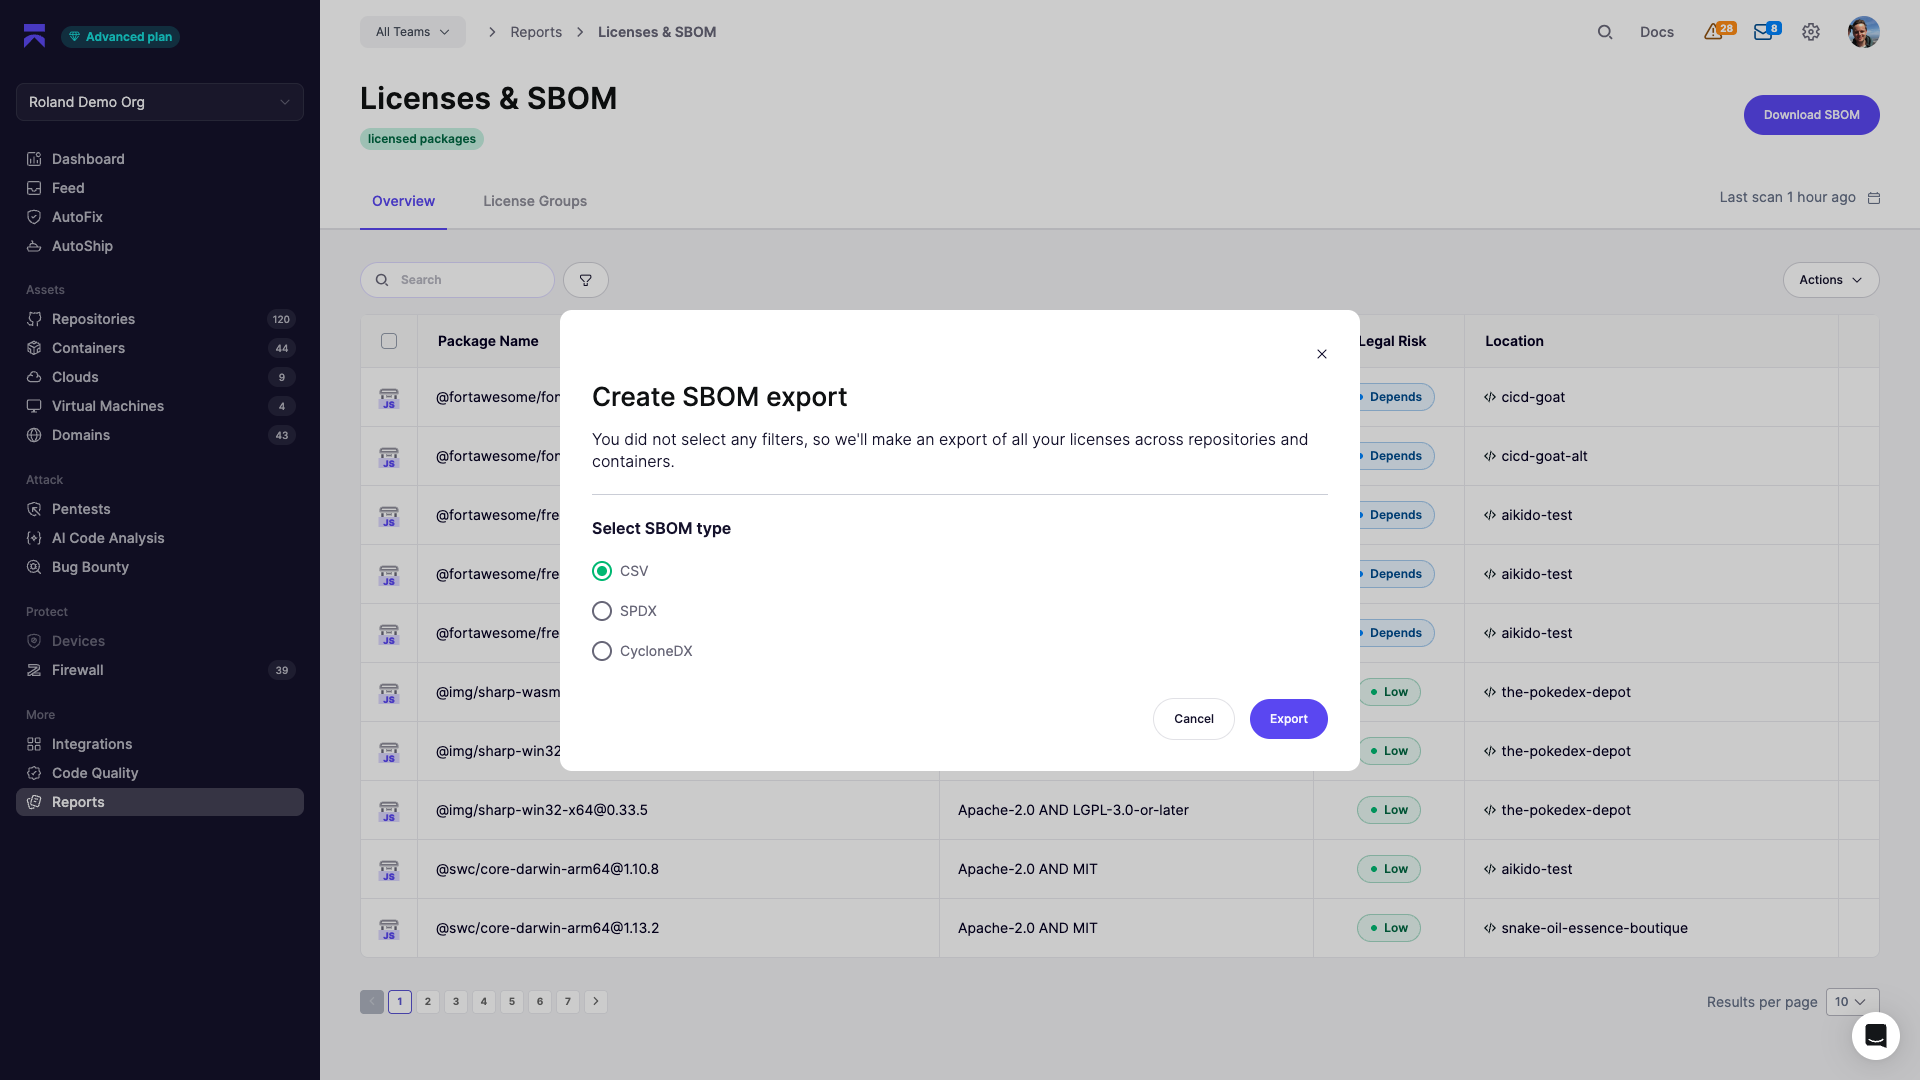
Qué ofrece: «Aikido for Government» es la edición autorizada con nivel «Moderate» de FedRAMP de Aikido Security, un tenant independiente en AWS GovCloud gestionado por personas estadounidenses. Incluye SAST, DAST, SCA, IaC, contenedores, secretos, CSPM, así como AWS y Azure escaneo de máquinas virtuales en un único entorno. Cada confirmación genera pruebas RA-5 y resultados compatibles con POA&M, con SBOM en formato CycloneDX o SPDX e informes alineados con la norma NIST SP 800-53.
Por qué destaca: Los hallazgos se clasifican según su accesibilidad, y AutoFix los convierte en solicitudes de corrección dentro del perímetro. Aikido utiliza su propia plataforma en su propio entorno FedRAMP, generando correcciones en un plazo de entre 15 y 30 minutos tras la detección de un CVE. Su equipo federal incluye a Ian Riopel y John Amaral, que llevan más de 15 años trabajando juntos en el ámbito de la seguridad federal, incluida la contrainteligencia. Para el código que no puede salir de la red, Aikido Machine ejecuta el análisis de código y « pentesting de IA » de forma local, ya sea en un entorno totalmente aislado con actualizaciones offline firmadas o mediante una única conexión de salida para actualizaciones.
Lo que hay que saber: Por el momento, el conjunto de funciones de Aikido for Government es inferior al de la versión comercial de « Aikido Security ». pentesting de IA, Code Security Audit, AutoFix para contenedores, así como Slack, Jira y integraciones IDE llegarán en el cuarto trimestre. Aikido Machine no está incluido en la autorización FedRAMP, sino que se rige por la propia autorización de operación (ATO) de la agencia, y está prevista una paridad casi total de la plataforma para principios de 2027.
Checkmarx Uno para el Gobierno
Qué hace: Checkmarx One for Government integra la plataforma de seguridad de aplicaciones de Checkmarx en el marco de FedRAMP, abarcando SAST junto con SCA, IaC, contenedores y ASPM. Obtuvo la autorización FedRAMP Moderate en junio de 2026.
Por qué destaca: « Checkmarx » es una de las marcas con más trayectoria en el ámbito del análisis estático, con una amplia cobertura de lenguajes y controles de gobernanza diseñados para grandes equipos de seguridad que estandarizan « AppSec » en numerosas aplicaciones. Para las agencias que buscan una seguridad del código centrada en los desarrolladores dentro de un único entorno autorizado, es una apuesta segura.
Lo que hay que saber: Checkmarx «One for Government» no cuenta con una « CSPM », por lo que las agencias siguen necesitando una « CNAPP » independiente, así como un segundo ámbito de autorización para cubrir la postura de seguridad en la nube. Tampoco incluye pruebas de penetración, algo que exige la « monitorización continua », por lo que las agencias necesitan herramientas independientes para cubrir este aspecto. « Checkmarx » también se sitúa en el extremo empresarial en cuanto a coste e implementación. Las implementaciones suelen alcanzar cifras de seis dígitos al año y tardan entre semanas y meses en ponerse en marcha, y los flujos de trabajo se diseñan pensando más en los equipos de seguridad que en los desarrolladores individuales.
Qualys
Qué ofrece: Qualys cubre la seguridad de la información ( gestión de vulnerabilidades ) y la postura de seguridad en la nube para entornos gubernamentales. Cuenta con la certificación FedRAMP «Moderate» desde 2016, y su plataforma gubernamental alcanzó el nivel «High» de FedRAMP en 2025. En mayo de 2026, TotalCloud, su solución de gestión de la seguridad de la información ( CNAPP), alcanzó el nivel «High» con el respaldo de la DEA, y TotalAI alcanzó el nivel «Moderate».
Por qué destaca: Ningún otro proveedor cuenta con una trayectoria tan amplia en FedRAMP, y ya está disponible la autorización de nivel «High». Para los organismos cuya prioridad sea analizar la infraestructura y los activos en la nube según el nivel «High», Qualys es una opción consolidada y de probada eficacia.
Lo que hay que saber: Las pruebas de aplicaciones de Qualys consisten en un análisis de aplicaciones web, no en la seguridad del código de los desarrolladores, por lo que los equipos que protegen su propio código fuente siguen necesitando una herramienta independiente de « AppSec ». La interfaz se nota anticuada en comparación con plataformas más recientes y tiene una curva de aprendizaje pronunciada. Además, el precio modular por activo aumenta rápidamente a medida que se amplía la cobertura, lo que va en contra del objetivo de consolidación.
Rapid7 InsightGovCloud
Funciones: InsightGovCloud integra Rapid7, gestión de vulnerabilidades, CNAPP y SOAR en un único entorno con certificación FedRAMP Moderate, autorizado en julio de 2025.
Por qué destaca: La consolidación es su principal atractivo. Las agencias que buscan un servicio de « gestión de vulnerabilidades », una estrategia de nube y una orquestación de la seguridad de un único proveedor bajo una única autorización lo encuentran aquí.
Lo que hay que saber: Rapid7 InsightGovCloud no cuenta con seguridad de aplicaciones dentro del ámbito autorizado, por lo que SAST, SCA y DAST deben proceder de otras fuentes. InsightGovCloud también excluye varias funciones comerciales de corrección, entre ellas Remediation Hub y los flujos de trabajo de automatización integrados. Las agencias que deseen remediación automatizada deben crear sus propios flujos de trabajo mediante una licencia independiente de InsightConnect, lo que supone un coste adicional y una configuración más compleja.
Snyk para el Gobierno
Funciones: « Snyk » para la Administración pública ofrece SAST, SCA, container y escaneo IaC dentro de un entorno FedRAMP de nivel «Moderate», autorizado en abril de 2025 con CMS como patrocinador.
Por qué destaca: Para las agencias y los contratistas que ya utilizan « Snyk » con fines comerciales, la edición gubernamental mantiene el flujo de trabajo de desarrollo con el que sus equipos están familiarizados, al tiempo que lo traslada a un entorno autorizado. La cobertura abarca los principales aspectos de la seguridad del código y las dependencias en un único producto.
Lo que hay que saber: « Snyk » genera un gran volumen de hallazgos, incluidos aquellos que no son explotables, lo que alarga el proceso de clasificación y el análisis de POA&M, y va en contra del impulso de FedRAMP de dar mayor peso al riesgo explotable frente a la gravedad bruta. El precio por desarrollador resulta caro en programas de mayor envergadura, y los controles empresariales como el SSO requieren el nivel «Enterprise» completo. La edición para el sector público tampoco incluye « Snyk Agent Fix», por lo que las correcciones generadas por IA disponibles para los clientes comerciales no están disponibles dentro del ámbito de FedRAMP.
Tenable
Qué ofrece: Tenable proporciona exposición y gestión de vulnerabilidades en entornos gubernamentales. Tenable One y Tenable seguridad en la nube cuentan con la certificación FedRAMP Moderate, mientras que Tenable One Cloud Exposure cuenta con la certificación FedRAMP High más IL5, su autorización más reciente y de mayor nivel.
Por qué destaca: IL5 distingue a Tenable en lo que respecta a las cargas de trabajo de seguridad que requieren un nivel superior al de «FedRAMP High». Para los organismos cuya principal necesidad es la visibilidad de la exposición de la infraestructura a ese nivel, pocos proveedores igualan su nivel de autorización.
Lo que hay que saber: la seguridad del código nativo de Tenable es limitada, por lo que las agencias que quieren proteger lo que desarrollan siguen incorporando una herramienta dedicada de AppSec ; la propia solución de Tenable consiste en una colaboración con OX Security. La arquitectura de Nessus-agent resulta muy compleja de implementar y mantener, y su nivel de protección en la nube queda por detrás del de los proveedores que dan prioridad a CNAPP, tanto en cobertura como en precio. Tenable Hexa AI, el motor de agentes que hay detrás de remediación automatizada en la plataforma comercial, no es compatible con el entorno FedRAMP Moderate de Tenable.
Wiz para el Gobierno
Qué hace: « Wiz for Government» integra la plataforma « seguridad en la nube » sin agentes de Wiz en un entorno FedRAMP High, autorizado en septiembre de 2025. Mapea las cargas de trabajo en la nube, las identidades y la exposición en un único gráfico de seguridad, con un análisis de código integrado en él.
Por qué destaca: Su punto fuerte es la gestión de la seguridad en la nube con un nivel básico alto. La priorización de las vías de ataque clasifica el riesgo en función de lo que realmente es accesible en el entorno, y los organismos que ya han adoptado una solución comercial de « Wiz » pueden aplicar el mismo modelo a las cargas de trabajo gubernamentales. « Wiz » pasó a formar parte de Google Cloud en marzo de 2026 y conservó su marca.
Lo que hay que saber: « Wiz » sigue siendo una herramienta centrada en la nube a la que se le ha añadido código, y que se basa en una combinación de análisis nativos y resultados de terceros incorporados. Sus agentes de IA, entre los que se incluyen el «Red Agent» para probar aplicaciones web y API, y el «Green Agent» para la corrección de fallos, aún no se han anunciado para « Wiz for Gov». Además, se sitúa en la gama alta en cuanto a precio, lo que supone un inconveniente para la consolidación de programas de menor envergadura.
Cómo elegir una herramienta de seguridad que cumpla con los requisitos de FedRAMP
- Empieza por el nivel de impacto: la mayoría de los sistemas de las agencias se clasifican como «moderados». El nivel «alto» se aplica a los sistemas de alto impacto, como las fuerzas del orden, los servicios de emergencia y algunos datos financieros y sanitarios, así que deja que la clasificación de tu sistema determine el nivel y reduce la lista a partir de ahí.
- Ten en cuenta las barreras: cada autorización supone un trámite administrativo independiente y un flujo de « monitorización continua » independiente. Una plataforma que abarque el código y la nube en un único entorno reduce el papeleo.
- Decide si los datos pueden salir de tus servidores: si no es posible, el SaaS en GovCloud queda descartado, y la implementación local o en un entorno aislado se convierte en el factor decisivo.
- Comprueba qué incluye la edición para la administración pública: las páginas de características comerciales no describen el producto FedRAMP. Lee la documentación de la edición para la administración pública para conocer las exclusiones, especialmente en lo que respecta a la clasificación y corrección mediante IA, y pide al proveedor que confirme cualquier aspecto que no figure en la lista.
Corrija los hallazgos vulnerables dentro de los nuevos plazos de FedRAMP
El 7 de diciembre de 2026, la directiva BOD 26-04 de la CISA establece plazos de corrección basados en la explotabilidad para los organismos civiles, y la norma NTC-0014 de FedRAMP impone normas de respuesta ante vulnerabilidades equivalentes a todos los proveedores de FedRAMP, incluido Aikido. Compartimos los mismos plazos que vosotros. Aikido for Government clasifica los hallazgos según su alcance y los convierte en correcciones dentro de su perímetro «FedRAMP Moderate», de modo que vuestro programa « monitorización continua » pase menos tiempo en las colas de revisión. El código y la nube se incluyen en una única autorización, por lo que solo hay un perímetro que documentar, y cada commit genera pruebas RA-5 para ConMon. Para el código que no puede salir de su red, Aikido Machine ejecuta « pentesting de IA » y análisis de código en sus propias instalaciones bajo su propia ATO. Aikido for Government figura en el FedRAMP Marketplace y está disponible a través de socios federales como Carahsoft, GuidePoint y Epoch Concepts. Reserve una demostración con el equipo federal de Aikido para probarlo con su lista de tareas pendientes actual.


