
Noviembre 13, 2026
«inteligencia de amenazas feed» abarca desde listas negras de indicadores de compromiso (IOC) de red hasta el seguimiento de la dark web. Con la reciente explosión de ataques a la cadena de suministro, cada vez se refiere más a la inteligencia sobre paquetes de código abierto, el segmento que trata esta entrada. Estos ataques se producen casi semanalmente en 2026, incluido el ataque sufrido en agosto por «keyv», una biblioteca de almacenamiento en caché con aproximadamente 127 millones de descargas semanales. En el segundo trimestre de 2026, Aikido Intel confirmó la existencia de 19 500 paquetes maliciosos.
Las herramientas de detección de CVE no detectarán esto. El malware rara vez recibe un CVE, ya que los CVE están destinados a vulnerabilidades en software legítimo, y los paquetes maliciosos suelen retirarse en cuestión de horas, a menudo antes de que se publiquen los avisos públicos. Las bases de datos públicas de vulnerabilidades también tienen dificultades para hacer frente a la avalancha de vulnerabilidades y, desde abril de 2026, la Base de Datos Nacional de Vulnerabilidades solo analiza en profundidad los CVE más críticos.
A falta de una fuente pública que esté a la altura, las empresas y organizaciones han intervenido para cubrir ese vacío y realizar un seguimiento de las amenazas a medida que surgen. Las fuentes que se indican a continuación se diferencian principalmente en la rapidez con la que detectan una amenaza y en si son capaces de detenerla en el momento de la instalación.
En esta publicación comparamos:
- Aikido Intel: Ideal para la alerta temprana de paquetes maliciosos y vulnerabilidades no divulgadas en 20 ecosistemas
- Socket Threat Feed: Ideal para equipos centrados en el comportamiento de los paquetes a nivel de PR y de instalación
- Snyk Security Database: Ideal para equipos ya estandarizados en Snyk que desean inteligencia sobre vulnerabilidades dentro de sus escáneres existentes
- OSV.dev: Ideal como referencia gratuita para vulnerabilidades divulgadas y malware reportado
- Spectra Intelligence (ReversingLabs): Ideal para equipos regulados que necesitan profundidad forense en binarios y artefactos
{{cta}}
¿Qué fuentes de inteligencia de amenazas debería preseleccionar?
Si necesita una alerta temprana sobre paquetes de código abierto maliciosos
- Aikido Intel: Analiza y realiza un seguimiento tanto del malware como de las vulnerabilidades no divulgadas en numerosos ecosistemas y publica una fuente abierta, que incluye análisis de comportamiento de paquetes
- Socket Threat Feed: Análisis de comportamiento de lo que hace un paquete
Si desea inteligencia sobre vulnerabilidades de código abierto para su flujo de trabajo de desarrollo y AppSec
- Aikido Intel: Muestra vulnerabilidades previas a la CVE y no divulgadas junto con malware en una sola fuente, disponible a través de una API y del bloqueo en el momento de la instalación de Safe Chain
- Base de datos de seguridad de Snyk: Ofrece una base de datos de avisos madura e integrada estrechamente con su plataforma
Si quieres empezar con un feed gratuito, apto para lectura automática
- Aikido Intel: Feed de inteligencia de amenazas para la cadena de suministro de código abierto
- OSV.dev: Agrega vulnerabilidades de código abierto conocidas de forma gratuita, pero se basa en CVE y la detección llega después de la divulgación
Si necesitas evaluar binarios y artefactos de terceros
- Spectra Intelligence (ReversingLabs): Reputación de archivos y análisis de malware extraídos de un amplio corpus de muestras, útil para binarios y software de proveedores
Donde los feeds de inteligencia de amenazas suelen quedarse cortos
- La mayoría de los feeds dependen de datos CVE, por lo que un paquete vulnerable solo se marca una vez que se ha divulgado y se le ha asignado un identificador. Para entonces, la versión maliciosa lleva activa horas o días.
- Los datos públicos que sustentan muchos feeds se están reduciendo: Desde abril de 2026, NIST ya no enriquece por completo la mayoría de los CVE en la NVD, por lo que cualquier feed que los refleje hereda entradas sin puntuación de gravedad ni datos de versiones afectadas. Un feed es tan bueno como la fuente que lee, y las principales fuentes públicas ya no dan abasto con el volumen.
- El malware y las vulnerabilidades son problemas distintos, y muchos feeds solo manejan bien uno de ellos. Un escáner de vulnerabilidades que busca fallos en código legítimo no marcará un paquete que ha sido comprometido y ahora intenta robar tu token de npm.
- La cobertura suele detenerse en los principales registros de paquetes, por lo que GitHub Actions y los mercados de extensiones quedan fuera, a pesar de que los atacantes distribuyen malware activamente en ambos.
- Los feeds exclusivos de alertas te avisan de que algo va mal cuando el paquete ya está en tu compilación. Sin un bloqueo en el momento de la instalación, el hallazgo llega demasiado tarde para tomar medidas.
- La inteligencia suele estar bloqueada dentro de la propia plataforma del proveedor, por lo que no puedes integrarla en las herramientas o agentes de inteligencia artificial que ya utilizas.
Principales fuentes de inteligencia de amenazas
Aikido Intel
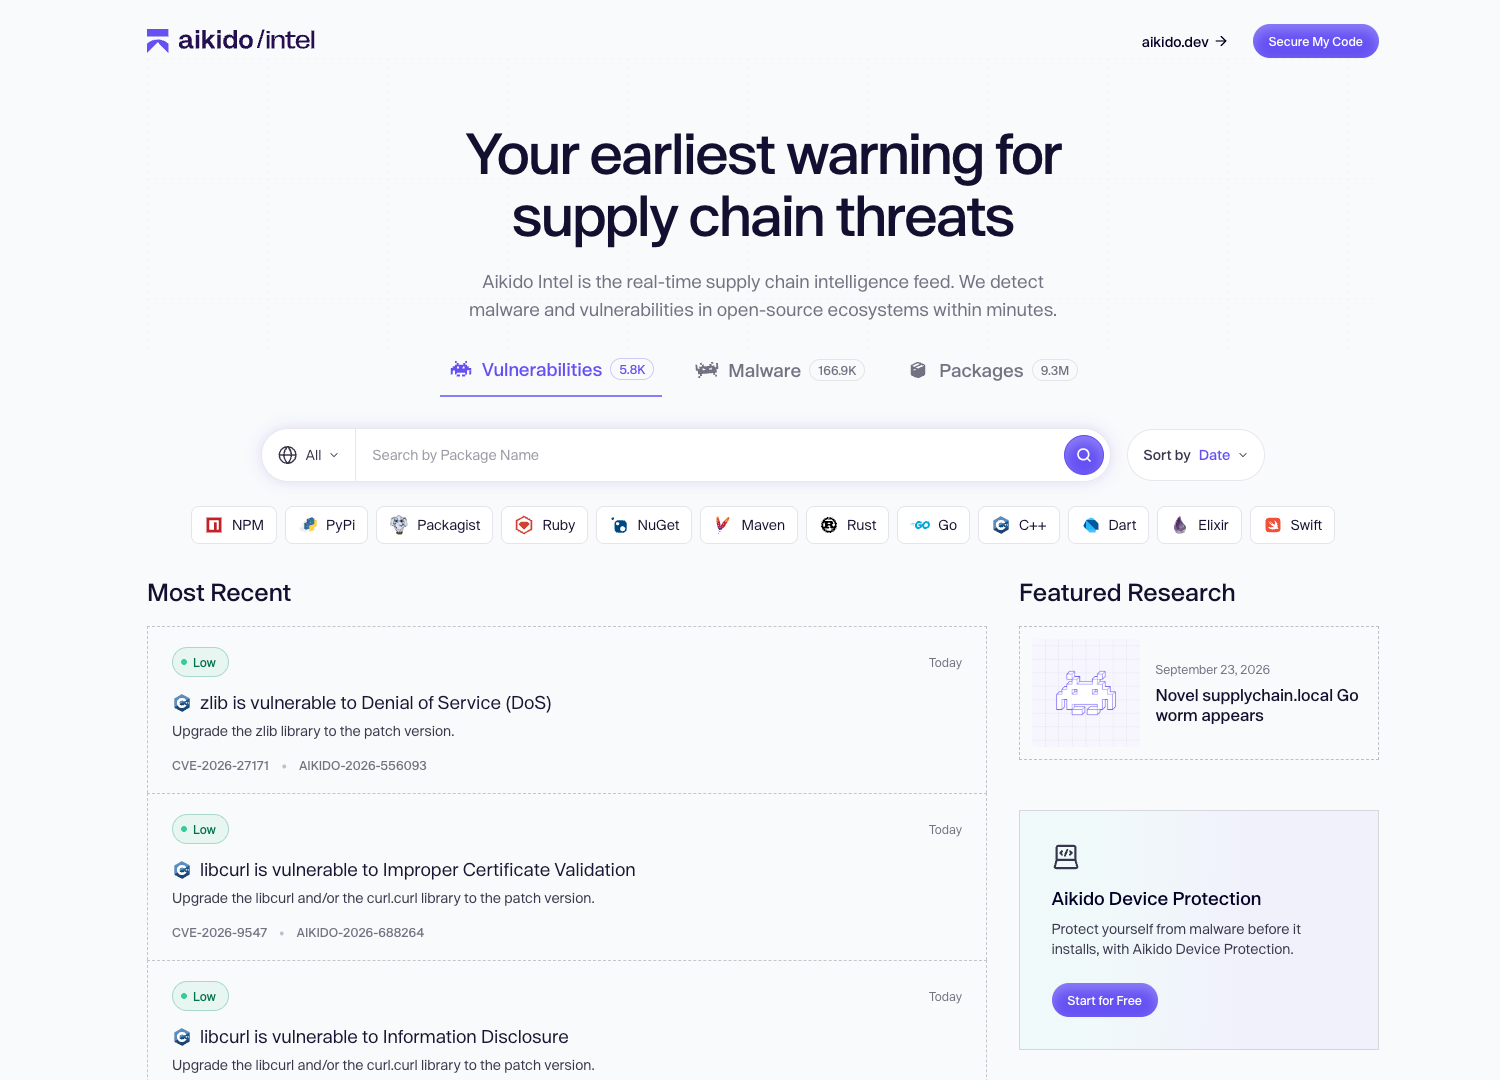
Qué hace: Aikido Intel es una fuente abierta en tiempo real que rastrea malware y vulnerabilidades no divulgadas en más de cuatro millones de paquetes de código abierto en 20 ecosistemas. Estos incluyen npm, PyPI, Maven y Go, así como GitHub Actions, mercados de extensiones para VS Code y navegadores, y plugins de WordPress.
Por qué destaca: Aikido Intel analiza lo que hace el código de los paquetes. Los nuevos paquetes se de ofuscan y se comprueban con las reglas de Opengrep y YARA-X. Los paquetes npm también se ejecutan en un entorno aislado (sandbox). La IA rastrea el comportamiento entre archivos, y todo aquello que no pueda descartar como seguro pasa a los investigadores de seguridad de Aikido, quienes toman la decisión final manualmente. Dicho equipo escribe las reglas de detección y supervisa la tubería (pipeline) las 24 horas del día desde tres continentes. Intel detectó s1ngularity/nx y ambas oleadas de Shai-Hulud de forma temprana y, durante la segunda oleada, el investigador principal de seguridad Charlie Eriksen publicó la lista de más de 400 paquetes npm infectados que otros equipos de investigación utilizaron para corroborar sus propios hallazgos. El trabajo del equipo es citado regularmente por KrebsOnSecurity. Packagist bloquea las descargas de Composer que marca esta fuente. El informe de AppSec 2026 de Latio destacó su labor con vulnerabilidades antes de su divulgación.
En cuanto a las vulnerabilidades, Intel lee los registros de cambios (changelogs) de los paquetes de código abierto para detectar correcciones de seguridad que los mantenedores lanzan de forma silenciosa, y las publica con IDs de Aikido incluso cuando no hay un CVE de por medio. Además de enriquecer las vulnerabilidades, Intel envía los hallazgos relevantes a la tubería de creación de parches para potenciar Aikido Libraries. Los clientes de Aikido reciben la solución como una variante parcheada y compatible de la misma versión del paquete, sin necesidad de consultar ellos mismos la fuente de vulnerabilidades. Cada vulnerabilidad no divulgada es revisada y validada por uno de los ingenieros de seguridad de Aikido antes de publicarse con un ID de vulnerabilidad de Aikido y una puntuación de gravedad.
Intel también impulsa Safe Chain, que realiza bloqueos gratuitos en el momento de la instalación, y Device Protection, que aplica dicho bloqueo en las máquinas de los desarrolladores y lo extiende a las extensiones de IDE y navegador.
Qué debes saber: La navegación y la búsqueda son gratuitas en intel.aikido.dev, y los equipos que deseen desarrollar sobre estos datos pueden obtener la licencia de toda la base de datos a través de la API comercial. La cobertura se limita a la cadena de suministro de código abierto, por lo que la fuente no incluye indicadores de compromiso de red (IOC) ni atribución de adversarios.
Socket Threat Feed
Qué hace: Una fuente comercial de paquetes maliciosos y sospechosos, detectados mediante el escaneo de Socket en registros de código abierto como npm, PyPI, Maven y Go.
Por qué destaca: Socket analiza lo que hace el código de un paquete. Señala scripts de instalación, llamadas de red, acceso al sistema de archivos, ofuscación y ejecución de comandos en shell (shell execution). Este enfoque basado en el comportamiento detecta falsificaciones por errata (typosquats) y cuentas de mantenedores pirateadas antes de que obtengan CVEs. Los hallazgos también se integran en la aplicación de GitHub, la CLI y el cortafuegos de dependencias de Socket.
Qué debes saber: La fuente se encuentra en el nivel empresarial de Socket, por lo que la mayoría de los equipos más pequeños la conocen a través del producto y nunca interactúan con la API sin procesar. Se centra en el comportamiento malicioso, lo que deja con menor cobertura las vulnerabilidades no divulgadas en paquetes legítimos. La IA de Socket marca un paquete tan pronto como se activan sus señales de comportamiento, y la revisión humana se realiza después de que esa etiqueta se hace pública. Este orden permite difundir alertas rápidamente, pero también significa que a veces se marcan paquetes legítimos y sus mantenedores tienen que disputar la etiqueta antes de que se borre.
Base de datos de seguridad de Snyk
Qué hace: La base de datos de vulnerabilidades seleccionada por Snyk cubre paquetes de código abierto en los principales ecosistemas, además de imágenes base de contenedores. El público puede consultarla en security.snyk.io.
Por qué destaca: El equipo de investigación de Snyk añade avisos más allá de la NVD, incluidos problemas descubiertos en su propia investigación. Cada entrada se enriquece con la gravedad, la madurez de explotación y directrices de solución, como la versión mínima segura. Dicho contexto impulsa la priorización de Snyk y las solicitudes de extracción para actualizaciones automatizadas.
Qué debes saber: La base de datos existe para alimentar la plataforma de Snyk, y el acceso programático suele venir con una licencia de Snyk en lugar de ofrecerse como una fuente independiente. Está centrada en vulnerabilidades, por lo que su cobertura de paquetes maliciosos es más limitada que la de los feeds especializados en malware. Los equipos que no utilizan Snyk obtienen un valor limitado más allá del sitio público.
OSV.dev
Qué hace: Una base de datos y API de vulnerabilidades gratuita gestionada por Google. Agrega avisos de GitHub Security Advisories, PyPA, RustSec, Go y muchas distribuciones de Linux en el esquema abierto OSV.
Por qué destaca: El esquema asigna vulnerabilidades a versiones exactas de paquetes y rangos de confirmación (commits), lo que reduce los falsos positivos en comparación con las concordancias basadas en CPE. Es fácil de consultar en CI y se combina con la herramienta de código abierto OSV-Scanner. También incluye informes de paquetes maliciosos del proyecto OpenSSF Malicious Packages.
Qué debes saber: OSV es un agregador, por lo que solo sabe lo que publican las fuentes ascendentes, y su cobertura y plazos dependen de la divulgación. No cuenta con un equipo de investigación interno, ni guías de solución, ni SLA. Es una base gratuita sólida sobre la cual añadir otras fuentes, no un sistema de alerta temprana.
Spectra Intelligence (ReversingLabs)
Qué hace: El servicio comercial de inteligencia de amenazas de ReversingLabs. Proporciona reputación de archivos, clasificación de malware y datos de indicadores a partir de un corpus de decenas de miles de millones de archivos analizados, entregados a través de APIs y fuentes de datos.
Por qué destaca: Su análisis estático desempaqueta binarios, instaladores, archivos comprimidos y documentos para clasificar las amenazas sin ejecutarlas. Esto ofrece veredictos sobre artefactos que las fuentes a nivel de paquete nunca ven. Los equipos de SOC lo utilizan para enriquecer los flujos de trabajo de SIEM, SOAR y TIP con hashes de archivos, indicadores de red y nombres de amenazas.
Qué debes saber: Está diseñado para equipos de SOC y análisis de malware en lugar de flujos de trabajo de desarrollo, y los precios son exclusivamente para empresas. ReversingLabs empaqueta su análisis de la cadena de suministro de software por separado, en Spectra Assure. Hay que esperar trabajo de integración para obtener valor más allá de las consultas de hashes.
Cómo elegir una fuente de inteligencia de amenazas
- Decide qué necesitas que cubra: Las fuentes de malware detectan paquetes diseñados para atacarte. Las fuentes de vulnerabilidades detectan fallos en código legítimo. Algunas fuentes hacen una cosa, otras hacen ambas, y la mayoría de los equipos necesitan las dos.
- Decide si necesitas señales previas a la divulgación: Una base de datos de problemas conocidos solo te informa sobre vulnerabilidades después de que alguien las reporta. Muchos mantenedores corrigen problemas de seguridad sin divulgarlos. Si quieres enterarte de ellos, necesitas una fuente que lea los cambios de código, no una que espere a que aparezcan los CVE.
- Comprueba la cobertura de ecosistemas más allá de los registros de paquetes: npm y PyPI acaparan la mayor atención, pero los atacantes también apuntan a extensiones de IDE, extensiones de navegador y GitHub Actions. Una fuente que se detiene en los registros pasa por alto superficies de ataque activas.
- Compara las opciones gratuitas y comerciales: Las fuentes gratuitas son suficientes para consultas de referencia y como base. El acceso comercial importa cuando necesitas un uso programable a escala, SLA o la integración de datos en tus propias herramientas. Decide si necesitas una API o simplemente una fuente de consulta.
- Ten en cuenta la velocidad y la tasa de falsos positivos: Los ataques a la cadena de suministro ocurren en cuestión de horas, por lo que el tiempo de detección es la métrica clave. Una fuente rápida que inunde a tu equipo de falsos positivos termina siendo ignorada, así que verifica cómo se validan los hallazgos.
- Comprueba cómo se aplica el cumplimiento: Algunas herramientas protegen solo las instalaciones que se ejecutan a través de un wrapper o un comando específico. Los desarrolladores pueden omitir el wrapper, ejecutar un gestor de paquetes diferente o instalar desde una máquina donde no esté configurado. El cumplimiento en el propio dispositivo cubre cada instalación, independientemente de cómo se ejecute.
- Comprueba si la fuente te ayuda a solucionar lo que encuentra: Un hallazgo aún deja la tarea de actualizar el paquete y gestionar las dependencias transitivas. Algunas herramientas se quedan en la alerta, mientras que otras te entregan la solución. Aikido Libraries, por ejemplo, aplica parches de seguridad retroactivamente (backports) a la versión que has fijado y genera un lockfile limpio como un merge request, incluso para dependencias al final de su vida útil (end-of-life) que no se pueden actualizar.
Conclusión
Las fuentes de inteligencia de amenazas de código abierto rastrean paquetes maliciosos y vulnerables a medida que se publican, ofreciendo a los equipos una forma de marcar o bloquear dependencias de riesgo. Para esa tarea, Aikido Intel es el sistema de alerta temprana más sólido de esta lista:
- Frecuentemente es de los primeros en detectar un ataque a la cadena de suministro, por lo general a los pocos minutos de que una versión maliciosa entra en funcionamiento.
- Rastrea malware y vulnerabilidades pre-CVE en una sola fuente.
- La base de datos completa está disponible para su licenciamiento a través de una API comercial.
- Impulsa Safe Chain para el bloqueo gratuito en el momento de la instalación y Device Protection para el cumplimiento en cada máquina de desarrollador.
- Impulsa Aikido Libraries, por lo que los paquetes con vulnerabilidades descubiertas obtienen versiones parcheadas en un día. Pin & Protect garantiza que tu infraestructura siempre cuente con los parches más actualizados en la versión de paquete que prefieres usar.
{{walkthrough}}