

CodeRabbit Reúne en un único flujo de trabajo las revisiones automatizadas, las correcciones y las tareas de finalización de PR. Greptile hace hincapié en el análisis de todo el código fuente con un nivel de profundidad de revisión ajustable. Ambas herramientas van más allá de las líneas modificadas, por lo que la decisión no se reduce simplemente a elegir entre resúmenes y revisión contextual. Las diferencias prácticas radican en cómo se controla el análisis, se aplican las normas del equipo y se actúa en función de los resultados.
Merece la pena tener en cuenta el Aikido cuando las revisiones centradas en la seguridad y las comprobaciones de código probadas con ejemplos sean prioritarias. Esta comparación se centra en esas capacidades de revisión, no en las carteras de productos más amplias de los proveedores.
TL;DR
- Elige « CodeRabbit » cuando quieras que los resultados de las revisiones se conviertan en commits o en PR agrupadas, con tareas adicionales para completar las PR en los planes superiores.
- Elige Greptile cuando quieras realizar un análisis más exhaustivo de los cambios complejos y enviar los resultados al gestor de código que ya utilizan tus desarrolladores.
- Ten en cuenta el Aikido cuando el razonamiento sobre la seguridad de las aplicaciones y las comprobaciones personalizadas —que puedes validar con ejemplos de casos correctos e incorrectos— sean fundamentales en tu proceso de revisión.
Estas recomendaciones siguen el flujo de trabajo documentado de corrección de errores de «CodeRabbit », los niveles de revisión de Greptile y el flujo de trabajo de revisión de PR y reglas personalizadas de Aikido.
Comparación rápida: « CodeRabbit » frente a «Greptile» frente a Aikido Security
¿Qué es CodeRabbit?
CodeRabbit Es un revisor basado en IA que combina el contexto del código fuente, el análisis automatizado y los comentarios en formato conversacional en las solicitudes de incorporación de cambios. Su atractivo radica en que se encarga de completar el trabajo que genera una revisión: implementar las correcciones, generar pruebas y resolver conflictos de fusión, aunque la disponibilidad varía según el plan. Consulta sus planes y el alcance de sus funciones.
Lo que hace bien « CodeRabbit »
- Se revisa el código relacionado. Los repositorios vinculados proporcionan contexto sobre los tipos compartidos, los contratos de API y los cambios posteriores.
- Aplica correcciones. La función «Autofix» puede actualizar la rama existente o abrir una solicitud de incorporación de cambios (PR) apilada independiente para su revisión.
- Ayuda a completar la solicitud de incorporación de cambios. Los planes superiores incluyen la generación de pruebas unitarias y la resolución de conflictos de fusión.
La documentación sobre múltiples repositorios y la guía de Autofix explican estos flujos de trabajo.
En qué se queda corto « CodeRabbit »
- El plan básico no abarca todo el flujo de trabajo. El análisis de seguridad avanzado y varias tareas de finalización requieren niveles superiores.
- El número ilimitado de PR no implica un rendimiento ilimitado. Siguen aplicándose los límites horarios por desarrollador; las revisiones adicionales que cumplan los requisitos pueden conllevar cargos por uso.
Comprueba los límites actuales en función de los periodos de mayor actividad de tu equipo, no solo del volumen medio de relaciones públicas.
¿Qué es Greptile?
Greptile mapea las relaciones dentro de un repositorio para poder analizar cómo afecta una solicitud de incorporación de cambios al código más allá de las diferencias. Los equipos pueden configurar el esfuerzo de revisión, mantener sus propios estándares y canalizar los resultados hacia un flujo de trabajo existente de un agente de programación.
Lo que hace bien Greptile
- Permite configurar el nivel de detalle de la revisión. Las modalidades Base, Plus y Apex asignan distintos niveles de análisis a cada cambio.
- Se adapta al desarrollo basado en agentes. Los desarrolladores pueden enviar hallazgos individuales o todos los hallazgos a su agente de codificación.
- Admite estándares específicos de cada repositorio. Las reglas sometidas a control de versiones pueden aplicarse en cascada a través de los directorios, lo cual resulta útil para los monorepos.
Consulta sus niveles de revisión, el flujo de trabajo de correcciones y las normas personalizadas.
Las carencias de Greptile
- Las revisiones más exhaustivas consumen más créditos. El número de butacas por sí solo no determina el importe de la factura una vez agotada la asignación incluida.
- La configuración tiene varias capas. Las reglas del repositorio y las del panel de control son independientes; la configuración del repositorio tiene prioridad.
- Algunas opciones de implementación requieren la versión Enterprise. El autoalojamiento y varias integraciones de código alojado de gestión propia no están incluidas con la simple adquisición de licencias Pro.
La página de tarifas y la tabla de proveedores definen esos límites.
Comparación característica por característica
Contexto del código y profundidad de la revisión
Ambas herramientas van más allá de las diferencias. La diferencia radica en cómo se orienta ese contexto y ese análisis.
CodeRabbitEl flujo de trabajo de repositorios vinculados puede utilizar una rama específica o abrir una solicitud de incorporación de cambios (PR) en un repositorio conectado en GitHub y GitLab. Esto es importante cuando un cambio en el front-end depende de una actualización del back-end que aún no se ha fusionado: si la revisión se realiza sobre la rama predeterminada, podría pasarse por alto el contrato previsto.
Greptile crea un gráfico de funciones, clases, importaciones y dependencias. Sus niveles Base, Plus y Apex permiten a los equipos dedicar un análisis adicional a los cambios más amplios o que entrañan mayor riesgo. Los niveles superiores otorgan al revisor más tiempo para investigar, en lugar de limitarse a solicitar un resumen más extenso. Consulta el anuncio sobre los niveles.
Opta p CodeRabbit cuando sea importante seleccionar explícitamente las ramas relacionadas para coordinar los lanzamientos. Opta por Greptile cuando un requisito fundamental sea distribuir el esfuerzo de análisis en función del riesgo de las solicitudes de incorporación de cambios (PR). Ninguna de estas distinciones, por sí sola, determina qué herramienta detectará más errores válidos en tu código.
Normas del equipo y ruido en las revisiones
Una personalización útil consiste en aplicar la regla adecuada al código adecuado, no en generar más comentarios.
CodeRabbit Admite instrucciones basadas en rutas, por lo que los controladores de la API pueden recibir orientación centrada en la autorización, mientras que las pruebas se someten a comprobaciones diferentes. También admite comprobaciones personalizadas previas a la fusión en los planes que cumplan los requisitos; no se limita a instrucciones informales.
Greptile admite estándares con control de versiones y sustituciones a nivel de directorio. Los ajustes independientes de rigor y tipo de comentario controlan qué comentarios aparecen. Esa separación permite a un equipo solicitar un análisis más detallado sin que ello implique necesariamente recibir más comentarios sobre el estilo.
Aikido ofrece una opción útil para los equipos que evalúan alternativas a «CodeRabbit »: definir ejemplos conformes y no conformes y, a continuación, validar una comprobación personalizada con respecto a ellos antes de su activación. La diferencia radica en cómo se prueba la regla, no en si los demás productos son compatibles con los estándares.
En una prueba piloto, incluye un cambio que deba activar tu regla y otro que no deba hacerlo. Un revisor que señale ambos no ha demostrado una aplicación útil de la regla.
Hallazgos de seguridad y el camino hacia una solución
Ambas herramientas ofrecen análisis de seguridad. Las diferencias radican en el alcance y en cómo se transforman los resultados en soluciones.
CodeRabbit Incluye integraciones con herramientas de linter y análisis estático, mientras que sus planes «Advanced» y «Enterprise» añaden revisiones y supervisión de seguridad específicas. El análisis de seguridad completo del código se factura por separado. Consulta las descripciones actuales de los planes.
La comprobación de seguridad de Greptile combina reglas de Opengrep, comprobaciones de dependencias y análisis mediante IA de posibles cadenas de explotación. Esto la hace útil tanto para las vulnerabilidades de las dependencias como para los defectos en el código de las aplicaciones.
El flujo de trabajo de implementación es más específico. CodeRabbit Autofix puede generar una confirmación o una solicitud de incorporación de cambios apilada y, a continuación, intentar verificar la compilación. En su documentación se indica que los cambios generados se envían de todos modos si la verificación falla, por lo que conviene revisar el resultado en lugar de dar por hecho que un parche generado corresponde a una compilación superada.
La función «Fix with your Agent» de Greptile envía el hallazgo, la ubicación y la corrección sugerida al agente elegido por el desarrollador. Se puede elegir entre un flujo de corrección integrado y el traspaso a las herramientas existentes, no entre corregir o no corregir.
Integraciones, implementación y configuración
Comprueba dónde alojas tu código antes de comparar las funciones de revisión más avanzadas.
CodeRabbit En su guía de integración de repositorios, se incluyen GitHub, GitLab, Bitbucket y Azure DevOps. La matriz de proveedores de Greptile recoge GitHub Cloud, GitLab.com y Bitbucket Cloud, además de opciones autogestionadas adicionales en la sección «Enterprise». Azure DevOps no aparece en dicha lista.
Por lo tanto, para un equipo de Azure DevOps, « CodeRabbit » es la opción de las dos que cuenta con documentación más inmediata. En el caso de los equipos de GitHub o GitLab, es recomendable comprobar la edición concreta (en la nube o autogestionada) en lugar de dar por sentado que el nombre de la plataforma garantiza la compatibilidad.
La configuración es una tarea continua para ambos productos. Decide quién se encarga de gestionar los enlaces a los repositorios, las normas, las exclusiones y los permisos. Un revisor con conocimientos técnicos sigue necesitando el código adecuado y orientación para evaluar un cambio que afecta a varios servicios.
Precios y mantenimiento
CodeRabbit Tanto Greptile como Aikido Deep Review ofrecen planes basados en el número de usuarios, pero sus límites de uso difieren. Aikido Deep Review utiliza créditos por cada PR distinto, lo que no refleja completamente el coste de sus otras funciones relacionadas con la revisión.
CodeRabbit Team cuesta 60 dólares al mes por desarrollador, o 48 dólares al mes si se factura anualmente. Los niveles de revisión más exhaustivos de Greptile agotan antes los créditos incluidos. Consulta los planes deCodeRabbit y los precios de Greptile.
Ejemplo: 20 desarrolladores y 300 revisiones al mes. Con facturación mensual, « CodeRabbit Essentials» cuesta 600 dólares, siempre que se respeten los límites incluidos. «Greptile Pro» también cuesta 600 dólares; las 300 revisiones «Base» se ajustan a los 1.000 créditos incluidos si el uso se mantiene dentro de las asignaciones por licencia aplicables. «Aikido» consume 300 créditos, equivalentes a 300 dólares del saldo de la cartera, por 300 PR distintas antes de aplicar los créditos gratuitos.
Se trata de productos diferentes, no de una oferta de ahorro basada en características equivalentes. El mínimo de compra de 500 créditos de Aikido implica que el importe pagado en efectivo puede superar los créditos utilizados ese mes. Los saldos actuales del monedero, las suscripciones a la plataforma, el acceso a Code Quality y los derechos de AutoFix deben considerarse por separado. La documentación del monedero explica el modelo de créditos.
Para acceder de forma gratuita, CodeRabbit ofrece resúmenes de relaciones públicas y una revisión local limitada, además de ventajas específicas de código abierto. Greptile Starter incluye un desarrollador activo y 50 créditos mensuales. El plan Developer de Aikido no incluye créditos gratuitos para la revisión en profundidad. Consulta los límites deCodeRabbit , los planes de Greptile y las normas relacionadas con el monedero de Aikido.
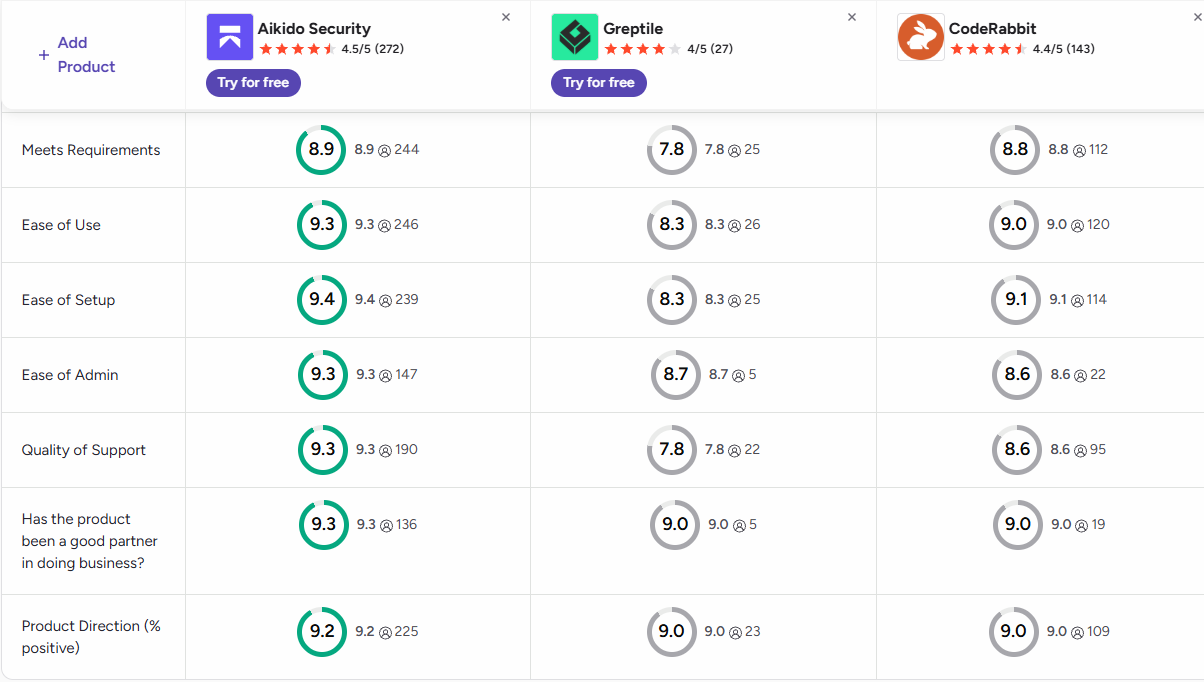
Aikido Security: para revisiones relacionadas con la seguridad y normas verificables
Aikido combina la investigación de relaciones públicas centrada en la seguridad con comprobaciones adaptadas al código de tu equipo. Para los equipos que comparan Aikido con « CodeRabbit » o Aikido con Greptile, estos dos flujos de trabajo de revisión resultan especialmente relevantes.
Analizar los supuestos de seguridad a lo largo de todo el proceso de cambio
El revisor de PR de Aikido utiliza la estructura del código fuente, los repositorios pertinentes, los resultados del análisis estático y los comentarios de las PR para investigar las consecuencias en materia de seguridad y funcionalidad.
Ejemplo ilustrativo: una función de exportación interna da por hecho que quien la invoca ya ha comprobado el acceso a la cuenta. Un nuevo punto de conexión público la invoca. La revisión debe rastrear conjuntamente quién la invoca, la comprobación de autorización y el acceso a los datos, y no limitarse a inspeccionar la función modificada en busca de un patrón peligroso.
CodeRabbit Ofrece revisiones que combinan contexto y seguridad; Greptile combina el análisis contextual con comprobaciones de seguridad. Vale la pena dar prioridad a Aikido cuando la investigación de seguridad es la tarea principal, sobre todo cuando el debate sobre la revisión y los resultados de los análisis existentes deben servir de base para la evaluación. Esto es un motivo para poner a prueba su enfoque, no una prueba de que su precisión sea superior en todos los casos.
Comprueba tus normas de ingeniería antes de aplicarlas
Las reglas de código personalizadas de Aikido te permiten definir un requisito, proporcionar ejemplos que cumplen y que no cumplen dicho requisito, y validar la comprobación antes de activarla para las nuevas solicitudes de incorporación de cambios (PR).
Por ejemplo, un equipo podría exigir a los gestores de datos de clientes que llamen a una envoltura aprobada en el ámbito del inquilino y, a continuación, comprueben un gestor conforme y una vía de elusión. Se trata de una configuración ilustrativa, no de un resultado de detección medido.
CodeRabbit Admite instrucciones y comprobaciones previas a la fusión; Greptile es compatible con los estándares de los repositorios y las solicitudes de incorporación de cambios de prueba. El atractivo de Aikido radica en el paso explícito de validación de ejemplos durante la creación de reglas. Es ideal para equipos que desean comprobar cómo se comporta una comprobación antes de implementarla. Esta funcionalidad forma parte de Code Quality, no se trata simplemente de la adquisición de créditos de Deep Review.
Elige « CodeRabbit » para tareas de finalización de relaciones públicas o «Greptile» para análisis configurables y traspaso a agentes. Da prioridad a «Aikido» cuando el razonamiento de seguridad y los estándares comprobables definan una revisión satisfactoria. Evalúa la revisión de PR de Aikido en un cambio sensible desde el punto de vista de la seguridad de tu propio repositorio.
Preguntas frecuentes
¿Pueden « CodeRabbit » y «Greptile» realizar búsquedas en varios repositorios?
Ambos documentos tratan sobre el contexto entre repositorios. CodeRabbit te permite seleccionar una rama vinculada o abrir una solicitud de incorporación de cambios (PR) en los servidores compatibles; Greptile ofrece una configuración del contexto entre repositorios. Comprueba los permisos y qué versiones de los repositorios proporcionan el contexto antes de probar los cambios coordinados. Consulta la guía de configuración deCodeRabbit.
¿Las pruebas en tiempo de ejecución de Greptile son lo mismo que la revisión de código mediante IA?
No. El análisis de código evalúa los motivos de un cambio; las pruebas en tiempo de ejecución lo ejecutan. Greptile describe T-Rex como una versión beta: genera pruebas específicas, las ejecuta en un entorno aislado y adjunta pruebas a los resultados. Evalúa su disponibilidad, los requisitos de entorno y las tarifas por separado de la revisión habitual. Consulta su documentación sobre validación en tiempo de ejecución.




