

La corrección de vulnerabilidades y exposiciones comunes (CVE) es el proceso de solucionar o reducir el riesgo de fallos de seguridad en el software. Antes, encontrar los fallos era la parte difícil, pero las cosas han cambiado. La IA ha abaratado la detección de vulnerabilidades ahora que cualquier modelo de vanguardia puede detectarlas más rápido de lo que los humanos pueden validarlas. La NVD, la base de datos de vulnerabilidades del gobierno de EE. UU., ha dejado de puntuar silenciosamente la mayoría de los CVE, catalogando todo lo presentado antes de marzo de 2026 como "No programado", por lo que los datos de gravedad en los que confían los equipos para priorizar a menudo ya no están ahí. El cuello de botella ahora es la corrección.
Sin embargo, la corrección de código abierto suele implicar una de estas tres opciones imperfectas:
- Actualizar y arriesgarte a romper tu aplicación
- Migrar a una pila de reemplazo reforzada
- O mantenerte en una versión vulnerable y esperar un parche que quizás nunca llegue
Ninguna de estas opciones es una solución limpia, razón por la cual la decisión sobre cómo solucionar un problema depende de saber qué versiones de paquetes se están ejecutando en producción y por qué. Este artículo abordará cómo la IA ha acelerado la detección y el descubrimiento de CVE, la trampa de las actualizaciones, en qué consiste realmente la corrección de CVE en 2026 y cómo resolver el problema de la corrección de CVE.
TL;DR
La IA saca a la luz los CVE más rápido de lo que los equipos pueden validarlos, y la NVD ha dejado de puntuar la mayoría de los hallazgos. La corrección es el cuello de botella. El consejo habitual es actualizar la dependencia, pero una nueva versión puede romper tu compilación, y migrar a una pila de reemplazo solo cambia un problema por otro. Hay otra opción que consiste en aplicar retroactivamente (backporting) la corrección a la versión que ya estás ejecutando, sin necesidad de actualizar o migrar.
Cómo la IA ha acelerado el descubrimiento y la divulgación de CVE
El coste de encontrar una vulnerabilidad se ha derrumbado. Se proyecta que las divulgaciones anuales de CVE superarán las 60.000 en 2026, y la IA está impulsando esto desde ambos frentes. Escribe más código y lee ese código en busca de fallos más rápido que cualquier equipo humano.
Cualquier modelo de vanguardia puede ahora encontrar vulnerabilidades más rápido de lo que los revisores pueden validarlas. Claude Mythos Preview sacó a la luz miles de errores de alta gravedad, incluido un fallo de 27 años en OpenBSD que sobrevivió a décadas de revisión y a millones de pruebas automatizadas. Y no se detiene en la búsqueda de errores individuales. Los modelos pueden encadenar CVE de menor gravedad en una ruta de explotación que resulta crítica en combinación, incluso cuando ningún enlace individual parezca urgente.
El flujo de divulgación no puede seguir el ritmo. Las vulnerabilidades se envían ahora más rápido de lo que nadie puede enriquecerlas, y el volumen acumulado lo demuestra. La mayoría de los nuevos CVE llegarán a la NVD como entradas básicas, sin las puntuaciones de gravedad y los datos de referencia en los que confían las herramientas de vulnerabilidad para priorizar y corregir.
La trampa de las actualizaciones
Las aplicaciones web se ejecutan principalmente con código abierto, y la sabiduría convencional siempre ha dictado mantener las dependencias actualizadas. Cuando una herramienta marca un CVE, la solución que ofrece es casi siempre actualizar a la versión parcheada y cerrar el ticket.
Y los mantenedores casi siempre publican la corrección únicamente en la versión más reciente. Rara vez vuelven atrás para parchear las versiones anteriores. Por lo tanto, si estás en una versión anterior, ya sea que la hayas fijado deliberadamente o que un paquete principal te haya obligado a ello, la corrección del código original (upstream) no te llega. "Actualizar" se convierte en tu única palanca, y falla en tres casos comunes.
- No hay una versión fija a la que cambiarse y nunca la habrá, porque el paquete está obsoleto o abandonado.
- El parche simplemente aún no se ha lanzado y todas las versiones publicadas siguen siendo vulnerables.
- La corrección sí se publica, pero llega acompañada de cambios incompatibles (breaking changes) que hacen caer tu aplicación junto con ella.
Incluso cuando existe una actualización, suele tener un coste. Los incrementos menores de versión pueden cambiar el comportamiento de un paquete y obligarte a volver a hacer pruebas. Las versiones principales (major) implican un trabajo real de migración. Y el paquete vulnerable a menudo se encuentra profundamente enterrado en tu árbol de dependencias, retenido allí por la restricción de versión de un paquete principal en lugar de por una elección tuya, por lo que no puedes actualizarlo sin actualizar todo lo que está por encima.
El de Node CVE-2026-48937 es un ejemplo del tercer caso. La corrección se lanzó junto con una SEMVER-MAJOR actualización de la nghttp2 dependencia que eliminó por completo la señalización de prioridad HTTP/2. El comportamiento vulnerable y la característica eliminada provenían del mismo código subyacente, por lo que no había forma de aplicar la corrección de seguridad sin asumir el cambio incompatible. Cualquiera que dependiera de ese comportamiento tenía que buscar (grep) mediante setPriority y .priority() y eliminarlos antes de que la actualización llegue a aplicarse.
Los equipos se acostumbraron a actualizar en cuanto podían, y los atacantes se dieron cuenta de ello. Si todo el mundo descarga la versión más reciente por reflejo, esa versión es exactamente el lugar donde se introduce el malware. El ataque a chalk y debug introdujo versiones maliciosas a través del canal oficial de npm, y cada pipeline configurado para actualizarse automáticamente las descargó directamente en producción. Mantenerse al día conlleva ahora su propio riesgo, razón por la cual los equipos han empezado a establecer un período de espera antes de adoptar cualquier nueva versión de un paquete.
Así que te quedas con una mala opción: actualizas y te arriesgas a compilaciones rotas o a un paquete comprometido, o congelas las versiones y te cargas una vulnerabilidad conocida mientras se acumula la deuda de seguridad.
Lee un análisis detallado sobre la trampa de las actualizaciones, con ejemplos de los tres tipos de fallos de actualización.
En qué consiste la corrección de CVE en 2026
Antes de que surja cualquier CVE, es importante que sepas qué ejecutas y por qué. La mayoría de los equipos pueden decirte su recuento de CVE abiertos, pero si preguntas por qué un paquete o imagen en particular tiene la versión que tiene, te costará obtener una buena respuesta. Muchos se aferran a la creencia común de que una versión antigua es más arriesgada que una nueva, por lo que optan por actualizar automáticamente. La actitud contraria —fijar una versión que ya has probado y en la que confías, manteniéndola de forma deliberada— también es una opción legítima, siempre que sea una decisión consciente y no un accidente.
Hacer una correcta corrección de errores depende de conocer de antemano tu árbol de dependencias, y eso solo se consigue monitorizándolo de forma continua. Trata el SBOM como una línea base dinámica que contrastas con las nuevas divulgaciones a medida que aparecen.
Con esto establecido, puedes decidir la solución adecuada basándote en si la ruta de código vulnerable es accesible y, de ser así, si se puede explotar en tu entorno. Resolver un CVE mediante una actualización implica aceptar todo lo demás que incluye esa versión, incluidas las dependencias transitivas y los cambios en la configuración predeterminada, así que asegúrate de saber cómo afectará ese nuevo código a tu sistema.
Cuando exista una actualización limpia y hayas decidido que el radio de impacto es aceptable tras sopesar las modificaciones disruptivas y los conflictos transitivos, aplícala. Si no es así, tendrás que elegir entre tres enfoques. Puedes:
- Filtrar en la instalación para detectar paquetes defectuosos antes de que lleguen a tu compilación, aunque esto no sirve para lo que ya está en producción.
- Pasar a una pila de reemplazo endurecida, lo que convierte la corrección en una migración hacia un ecosistema que no controlas.
- Adaptar la corrección a la versión que ya está en uso (backporting), la única opción que cierra el CVE sin requerir una nueva versión ni una migración.
Cómo resuelve «Aikido Libraries» la trampa de las actualizaciones
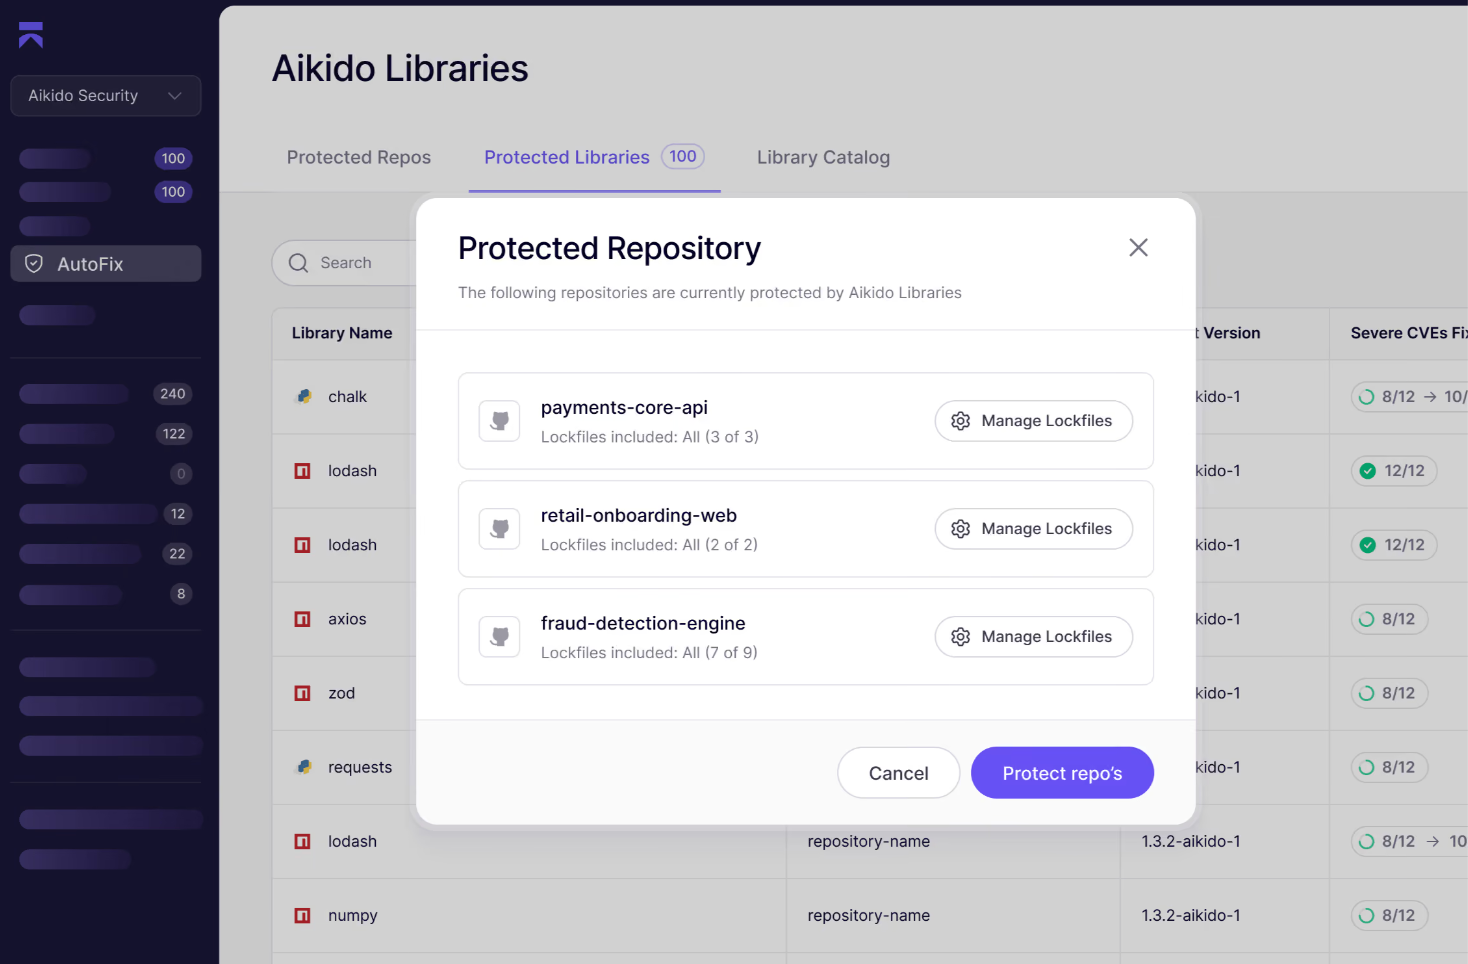
Aikido Libraries te permite escape evitar la «trampa de las actualizaciones» mediante la retroaplicación de correcciones de CVE a la versión exacta del paquete fijada en tu archivo de bloqueo. Cuando se corrige un CVE en el código fuente original, Libraries genera una variante segura de la versión exacta que ya estás ejecutando y la distribuye como una solicitud de incorporación de cambios (PR) diaria de AutoFix. De este modo, obtienes el parche sin cambios que rompan la compatibilidad ni sin necesidad de migración.
{{cta}}
En el fondo, funciona gracias al sistema de Root, similar al de una fábrica, en el que los agentes generan parches CVE precisos para las versiones de los paquetes que los equipos utilizan realmente y, a continuación, los prueban y validan comparándolos con la versión en uso. Funciona con npm, PyPI, Maven y otros, por lo que el mismo enfoque es válido independientemente de los ecosistemas de los que se alimente tu pila tecnológica.
Aikido Security Además, adapta al código anterior las correcciones para las vulnerabilidades de código abierto (CVE) que están siendo explotadas activamente, es decir, las que figuran en la lista de vulnerabilidades explotadas de la CISA, y las pone a disposición de la comunidad de forma gratuita.
Libraries se ejecuta dentro de la plataforma de Aikido Security junto con SCA, que analiza tus dependencias en busca de CVE, malware, problemas de licencia y fin de vida útil, y a continuación prioriza lo que realmente es accesible. SCA funciona gracias a Aikido Intel, un servicio de información en tiempo real que realiza un seguimiento tanto del malware como de las vulnerabilidades en los ecosistemas de código abierto.
Preguntas frecuentes
<script type="application/ld+json">
{
"@context": "https://schema.org",
"@graph": [
{
"@type": "Organization",
"@id": "https://www.aikido.dev/#organization",
"name": "Aikido Security",
"url": "https://www.aikido.dev",
"logo": {
"@type": "ImageObject",
"@id": "https://www.aikido.dev/#logo",
"url": "https://www.aikido.dev/logo.png",
"contentUrl": "https://www.aikido.dev/logo.png",
"caption": "Aikido Security"
},
"sameAs": [
"https://www.linkedin.com/company/aikido-security",
"https://x.com/AikidoSecurity"
]
},
{
"@type": "WebSite",
"@id": "https://www.aikido.dev/#website",
"url": "https://www.aikido.dev",
"name": "Aikido Security",
"publisher": { "@id": "https://www.aikido.dev/#organization" },
"inLanguage": "en-US"
},
{
"@type": "Person",
"@id": "https://www.aikido.dev/authors/nicholas-thomson#person",
"name": "Nicholas Thomson",
"url": "https://www.aikido.dev/authors/nicholas-thomson",
"jobTitle": "Senior SEO & Growth Lead",
"worksFor": { "@id": "https://www.aikido.dev/#organization" },
"sameAs": [
"https://www.linkedin.com/in/nicholas-gray-thomson/"
]
},
{
"@type": "ImageObject",
"@id": "https://www.aikido.dev/blog/cve-remediation#primaryimage",
"url": "https://www.aikido.dev/blog/cve-remediation/og-image.png",
"contentUrl": "https://www.aikido.dev/blog/cve-remediation/og-image.png",
"caption": "What is CVE remediation in 2026?"
},
{
"@type": "BreadcrumbList",
"@id": "https://www.aikido.dev/blog/cve-remediation#breadcrumb",
"itemListElement": [
{
"@type": "ListItem",
"position": 1,
"name": "Home",
"item": "https://www.aikido.dev"
},
{
"@type": "ListItem",
"position": 2,
"name": "Blog",
"item": "https://www.aikido.dev/blog"
},
{
"@type": "ListItem",
"position": 3,
"name": "What is CVE remediation in 2026?",
"item": "https://www.aikido.dev/blog/cve-remediation"
}
]
},
{
"@type": "WebPage",
"@id": "https://www.aikido.dev/blog/cve-remediation#webpage",
"url": "https://www.aikido.dev/blog/cve-remediation",
"name": "What is CVE remediation in 2026?",
"description": "Finding CVEs got cheap; fixing them didn't. How open source CVE remediation actually works in 2026, and how backporting closes the gap without an upgrade.",
"isPartOf": { "@id": "https://www.aikido.dev/#website" },
"primaryImageOfPage": { "@id": "https://www.aikido.dev/blog/cve-remediation#primaryimage" },
"breadcrumb": { "@id": "https://www.aikido.dev/blog/cve-remediation#breadcrumb" },
"inLanguage": "en-US",
"datePublished": "2026-08-21T09:00:00+00:00",
"dateModified": "2026-08-21T09:00:00+00:00",
"speakable": {
"@type": "SpeakableSpecification",
"cssSelector": ["h1", ".tldr"]
}
},
{
"@type": ["TechArticle", "BlogPosting"],
"@id": "https://www.aikido.dev/blog/cve-remediation#article",
"isPartOf": { "@id": "https://www.aikido.dev/blog/cve-remediation#webpage" },
"mainEntityOfPage": { "@id": "https://www.aikido.dev/blog/cve-remediation#webpage" },
"headline": "What is CVE remediation in 2026?",
"description": "CVE remediation is the process of fixing or reducing the risk of security flaws in software. Why upgrading often fails, what remediation actually involves in 2026, and how backporting fixes the version you already run.",
"abstract": "AI surfaces CVEs faster than teams can validate them and the NVD has stopped scoring most of what is found, making remediation the bottleneck. Backporting applies the fix to the version you already run, without an upgrade or migration.",
"articleSection": "Open Source Security",
"url": "https://www.aikido.dev/blog/cve-remediation",
"author": { "@id": "https://www.aikido.dev/authors/nicholas-thomson#person" },
"publisher": { "@id": "https://www.aikido.dev/#organization" },
"image": { "@id": "https://www.aikido.dev/blog/cve-remediation#primaryimage" },
"datePublished": "2026-08-21T09:00:00+00:00",
"dateModified": "2026-08-21T09:00:00+00:00",
"inLanguage": "en-US",
"wordCount": 1400,
"timeRequired": "PT6M",
"proficiencyLevel": "Intermediate",
"dependencies": "Familiarity with open source dependencies, package managers, and CVEs",
"keywords": [
"CVE remediation",
"backporting",
"open source security",
"vulnerability management",
"software composition analysis",
"supply chain security",
"dependency management",
"transitive dependencies",
"upgrade trap",
"NVD"
],
"about": [
{
"@type": "DefinedTerm",
"name": "CVE remediation",
"description": "The process of fixing or reducing the risk of known security flaws in the software you run, by confirming exposure and applying a fix such as an upgrade, a mitigation, or a backported patch."
},
{
"@type": "DefinedTerm",
"name": "Backporting",
"description": "Taking the specific fix for a vulnerability and applying it to the older version already in use, instead of upgrading to the release that contains the upstream fix."
},
{
"@type": "Thing",
"name": "Vulnerability management"
}
],
"mentions": [
{
"@type": "SoftwareApplication",
"name": "Aikido Libraries",
"url": "https://www.aikido.dev/code/aikido-libraries",
"applicationCategory": "SecurityApplication"
},
{
"@type": "Thing",
"name": "CVE-2026-48937"
},
{
"@type": "Thing",
"name": "OpenBSD"
},
{
"@type": "Thing",
"name": "Node.js"
},
{
"@type": "Thing",
"name": "npm"
},
{
"@type": "Thing",
"name": "PyPI"
},
{
"@type": "Thing",
"name": "Maven"
},
{
"@type": "Thing",
"name": "National Vulnerability Database"
},
{
"@type": "Thing",
"name": "CISA Known Exploited Vulnerabilities Catalog"
},
{
"@type": "Thing",
"name": "Software Bill of Materials"
},
{
"@type": "Thing",
"name": "Claude Mythos Preview"
}
]
},
{
"@type": "FAQPage",
"@id": "https://www.aikido.dev/blog/cve-remediation#faq",
"isPartOf": { "@id": "https://www.aikido.dev/blog/cve-remediation#webpage" },
"mainEntity": [
{
"@type": "Question",
"name": "What is CVE remediation?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Fixing or reducing the risk of a known security flaw in software you run. In practice that means deciding whether the vulnerability is reachable and exploitable in your environment, and applying a fix."
}
},
{
"@type": "Question",
"name": "Is patching the same as upgrading?",
"acceptedAnswer": {
"@type": "Answer",
"text": "No, and conflating them is the core of the upgrade trap. Upgrading moves you to a newer release and everything else that shipped in it. Patching means applying only the fix for the specific vulnerability. Backporting lets you patch without upgrading."
}
},
{
"@type": "Question",
"name": "How do I fix a CVE in a transitive dependency?",
"acceptedAnswer": {
"@type": "Answer",
"text": "The vulnerable package is often pulled in by another package you don't directly control, so you can't bump it without bumping its parent. Options are pressuring the parent to update, overriding the resolved version if your package manager allows it and it's compatible, or backporting the fix to the version already resolved in your tree."
}
},
{
"@type": "Question",
"name": "Is it safe to auto-update dependencies?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Not on its own. Auto-update keeps you current but pulls new releases straight into production, which is exactly how the chalk and debug malware reached teams within minutes. Many teams now add a cooldown before adopting new versions and screen packages at install."
}
},
{
"@type": "Question",
"name": "What is backporting?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Taking the specific fix for a vulnerability and applying it to the older version you're already running, instead of jumping to the release that contains the fix upstream. It closes the CVE without breaking changes or a migration. Linux distributions have done this for OS packages for years."
}
},
{
"@type": "Question",
"name": "What happens to CVEs the NVD no longer enriches?",
"acceptedAnswer": {
"@type": "Answer",
"text": "They still get a CVE ID, but without the severity scores and reference data that many tools depend on to prioritize them. Tools that rely solely on NVD enrichment may not surface them at all, so teams increasingly pull from multiple vulnerability sources rather than treating the NVD as complete."
}
}
]
}
]
}
</script>


