

GitHub Advanced Security (GHAS) es el conjunto de herramientas de seguridad adicionales de GitHub, diseñado para detectar vulnerabilidades en el código y evitar que se filtren secretos antes de llegar a producción. Funciona dentro de tus repositorios mediante CodeQL para el análisis estático y Dependabot para las alertas de dependencias. Desde abril de 2025 se comercializa como dos productos independientes, GitHub Secret Protection y GitHub Code Security, disponibles en los planes GitHub Team y Enterprise en lugar de estar limitados únicamente a Enterprise.
Sin embargo, muchas organizaciones están explorando actualmente alternativas debido a su configuración compleja, resultados ruidosos y precios elevados.
GHAS suele abrumar a los desarrolladores con alertas y falsos positivos, y sus precios por cada desarrollador que hace commits (committer) se acumulan rápidamente a medida que los equipos crecen. En la práctica, lo que debería ser una red de seguridad útil puede convertirse en una fuente de fricción y fatiga. Esto es lo que algunos de sus usuarios tienen que decir:

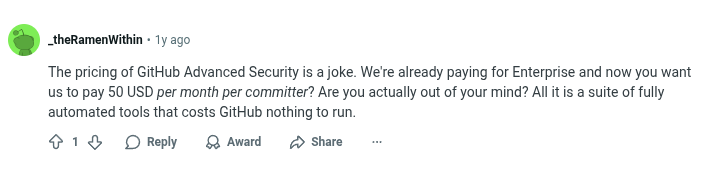

Los usuarios también compartieron:
“Después de dejar a uno de los actores tradicionales, hicimos un sprint completo y encontramos que GHAS era decepcionante en varios frentes...” – Usuario de Reddit (r/cybersecurity)
Para muchos equipos, los puntos débiles incluyen la fatiga de alertas (demasiados hallazgos de bajo valor y falsos positivos), la cobertura limitada (solo código alojado en repositorios de GitHub, sin nube ni contenedores), los precios solo para empresas, y su falta de una experiencia centrada en el desarrollador. Si esto le suena familiar, podría ser el momento de buscar alternativas que se adapten mejor a sus necesidades.
TL;DR
Aikido Security se destaca como la alternativa #1 a GitHub Advanced, ofreciendo soluciones de seguridad con una experiencia moderna centrada en el desarrollador. Se distingue, ante todo, porque está construido pensando en el usuario final; lo que significa una mejor experiencia para el desarrollador y una hoja de ruta de producto más innovadora. En el backend, GitHub utiliza un motor SAST que es sensible a la versión porque necesita compilar el código. Aikido, por otro lado, utiliza OpenGrep, que es un motor que no necesita compilar. ¿El resultado? Para grandes monorepos, el escáner no agotará el tiempo de espera como ocurre con GitHub AS, y para todos los repositorios, Aikido destaca por su rendimiento y la calidad de sus hallazgos.
En segundo lugar, para los usuarios que desean una mayor cobertura de seguridad, Aikido ofrece mucho más: DAST y seguridad de API, protección en tiempo de ejecución, IaC, análisis de alcanzabilidad, seguridad en la nube (CSPM), pruebas de penetración con IA y un firewall integrado en la aplicación. Estas características son las mejores de su clase como soluciones independientes, pueden integrarse de forma modular o pueden proporcionarse como una plataforma de seguridad completa, según las necesidades de su organización. Para beneficiarse de todas las capacidades que ofrece Aikido, los usuarios de GitHub Security tendrían que aprovechar múltiples herramientas como GitHub Secrets Protection, GitHub Code Security, Stackhawk, y más.
Además, se integra con sus pipelines e IDEs para escanear código, dependencias, contenedores, IaC –lo que sea– en segundo plano, y luego utiliza el triaje con IA para eliminar aproximadamente el 85% del ruido. Numerosas organizaciones han desinstalado y reemplazado GitHub Advanced Security por Aikido Security.
Comparación entre GitHub Advanced Security y Aikido
Si está listo, aquí están nuestras principales alternativas a GitHub Advanced: :
- Aikido Security: plataforma de seguridad completa de nivel empresarial
- Bearer: SAST consciente de la privacidad con enfoque en cumplimiento
- Checkmarx One: AppSec unificada
- SonarQube/SonarCloud: Plataforma de calidad de código con SAST integrado
- SpectralOps: Escaneo ligero y rápido basado en CLI
¿Explorando herramientas de seguridad más allá de las opciones nativas de GitHub? Consulta nuestra Guía de las Mejores Herramientas AppSec en 2026 para una selección de las principales soluciones de seguridad de aplicaciones que los equipos utilizan hoy en día.
¿Qué es GitHub Advanced Security?
GitHub Advanced Security es el paquete de seguridad de aplicaciones integrado de GitHub. Desde abril de 2025 está disponible como dos productos independientes, GitHub Secret Protection y GitHub Code Security, tanto en los planes Team como Enterprise. Incluye:
- Análisis de código (SAST): Escanea código usando CodeQL para detectar vulnerabilidades comunes como XSS o inyección SQL.
- Secret Scanning & Push Protection: Encuentra y bloquea claves de API o credenciales expuestas en el historial de git o en los pushes en tiempo real.
- Dependency Security: Ayuda a asegurar tus dependencias de código abierto utilizando Dependabot.
- Integración con el flujo de trabajo de GitHub: Los resultados aparecen en las PRs y en la pestaña de Seguridad.
¿Por qué buscar alternativas?
Incluso con el respaldo de GitHub, GitHub Advanced Security tiene sus límites:
- Altos falsos positivos: Los desarrolladores a menudo tienen dificultades para clasificar hallazgos de bajo valor.
- Alcance de cobertura limitado: GHAS no cubre IaC, escaneo de contenedores, seguridad en la nube o gestión de postura en la nube, áreas clave que ahora abordan herramientas como Aikido Security
- Precio y acceso empresarial: Solo está disponible en GitHub Enterprise, y su precio puede ser elevado al escalar.
- Problemas con la experiencia del desarrollador: La configuración es engorrosa en comparación con plataformas orientadas a desarrolladores como la seguridad CI/CD de Aikido.
- Lagunas en políticas e integración: Carece de la personalización avanzada o las integraciones que muchos equipos esperan ahora.
Criterios clave para elegir una alternativa
Al buscar alternativas a GitHub Advanced, esto es lo que hay que priorizar:
- Cobertura: Herramientas como Aikido ofrecen seguridad en código, código abierto, IaC, secretos y configuraciones de la nube.
- Experiencia del desarrollador: Busca herramientas que ofrezcan corrección automática con IA, comentarios en PRs y retroalimentación en el IDE.
- Bajo nivel de ruido: Prioriza herramientas con análisis de alcanzabilidad y conjuntos de reglas personalizables.
- Velocidad: A nadie le gustan los escaneos que tardan una eternidad. Busca herramientas que sean rápidas y realicen comprobaciones incrementales.
- Transparencia: Evita las herramientas de caja negra. Las herramientas que ofrecen políticas abiertas, reglas personalizadas y visibilidad en los resultados generan confianza.
Las 5 mejores alternativas a GitHub Advanced Security en 2026
Cada una de las herramientas a continuación aborda las deficiencias de GHAS de diferentes maneras. A continuación, desglosamos sus características principales junto con todo lo que necesitas saber antes de elegir una alternativa.
1. Aikido Security
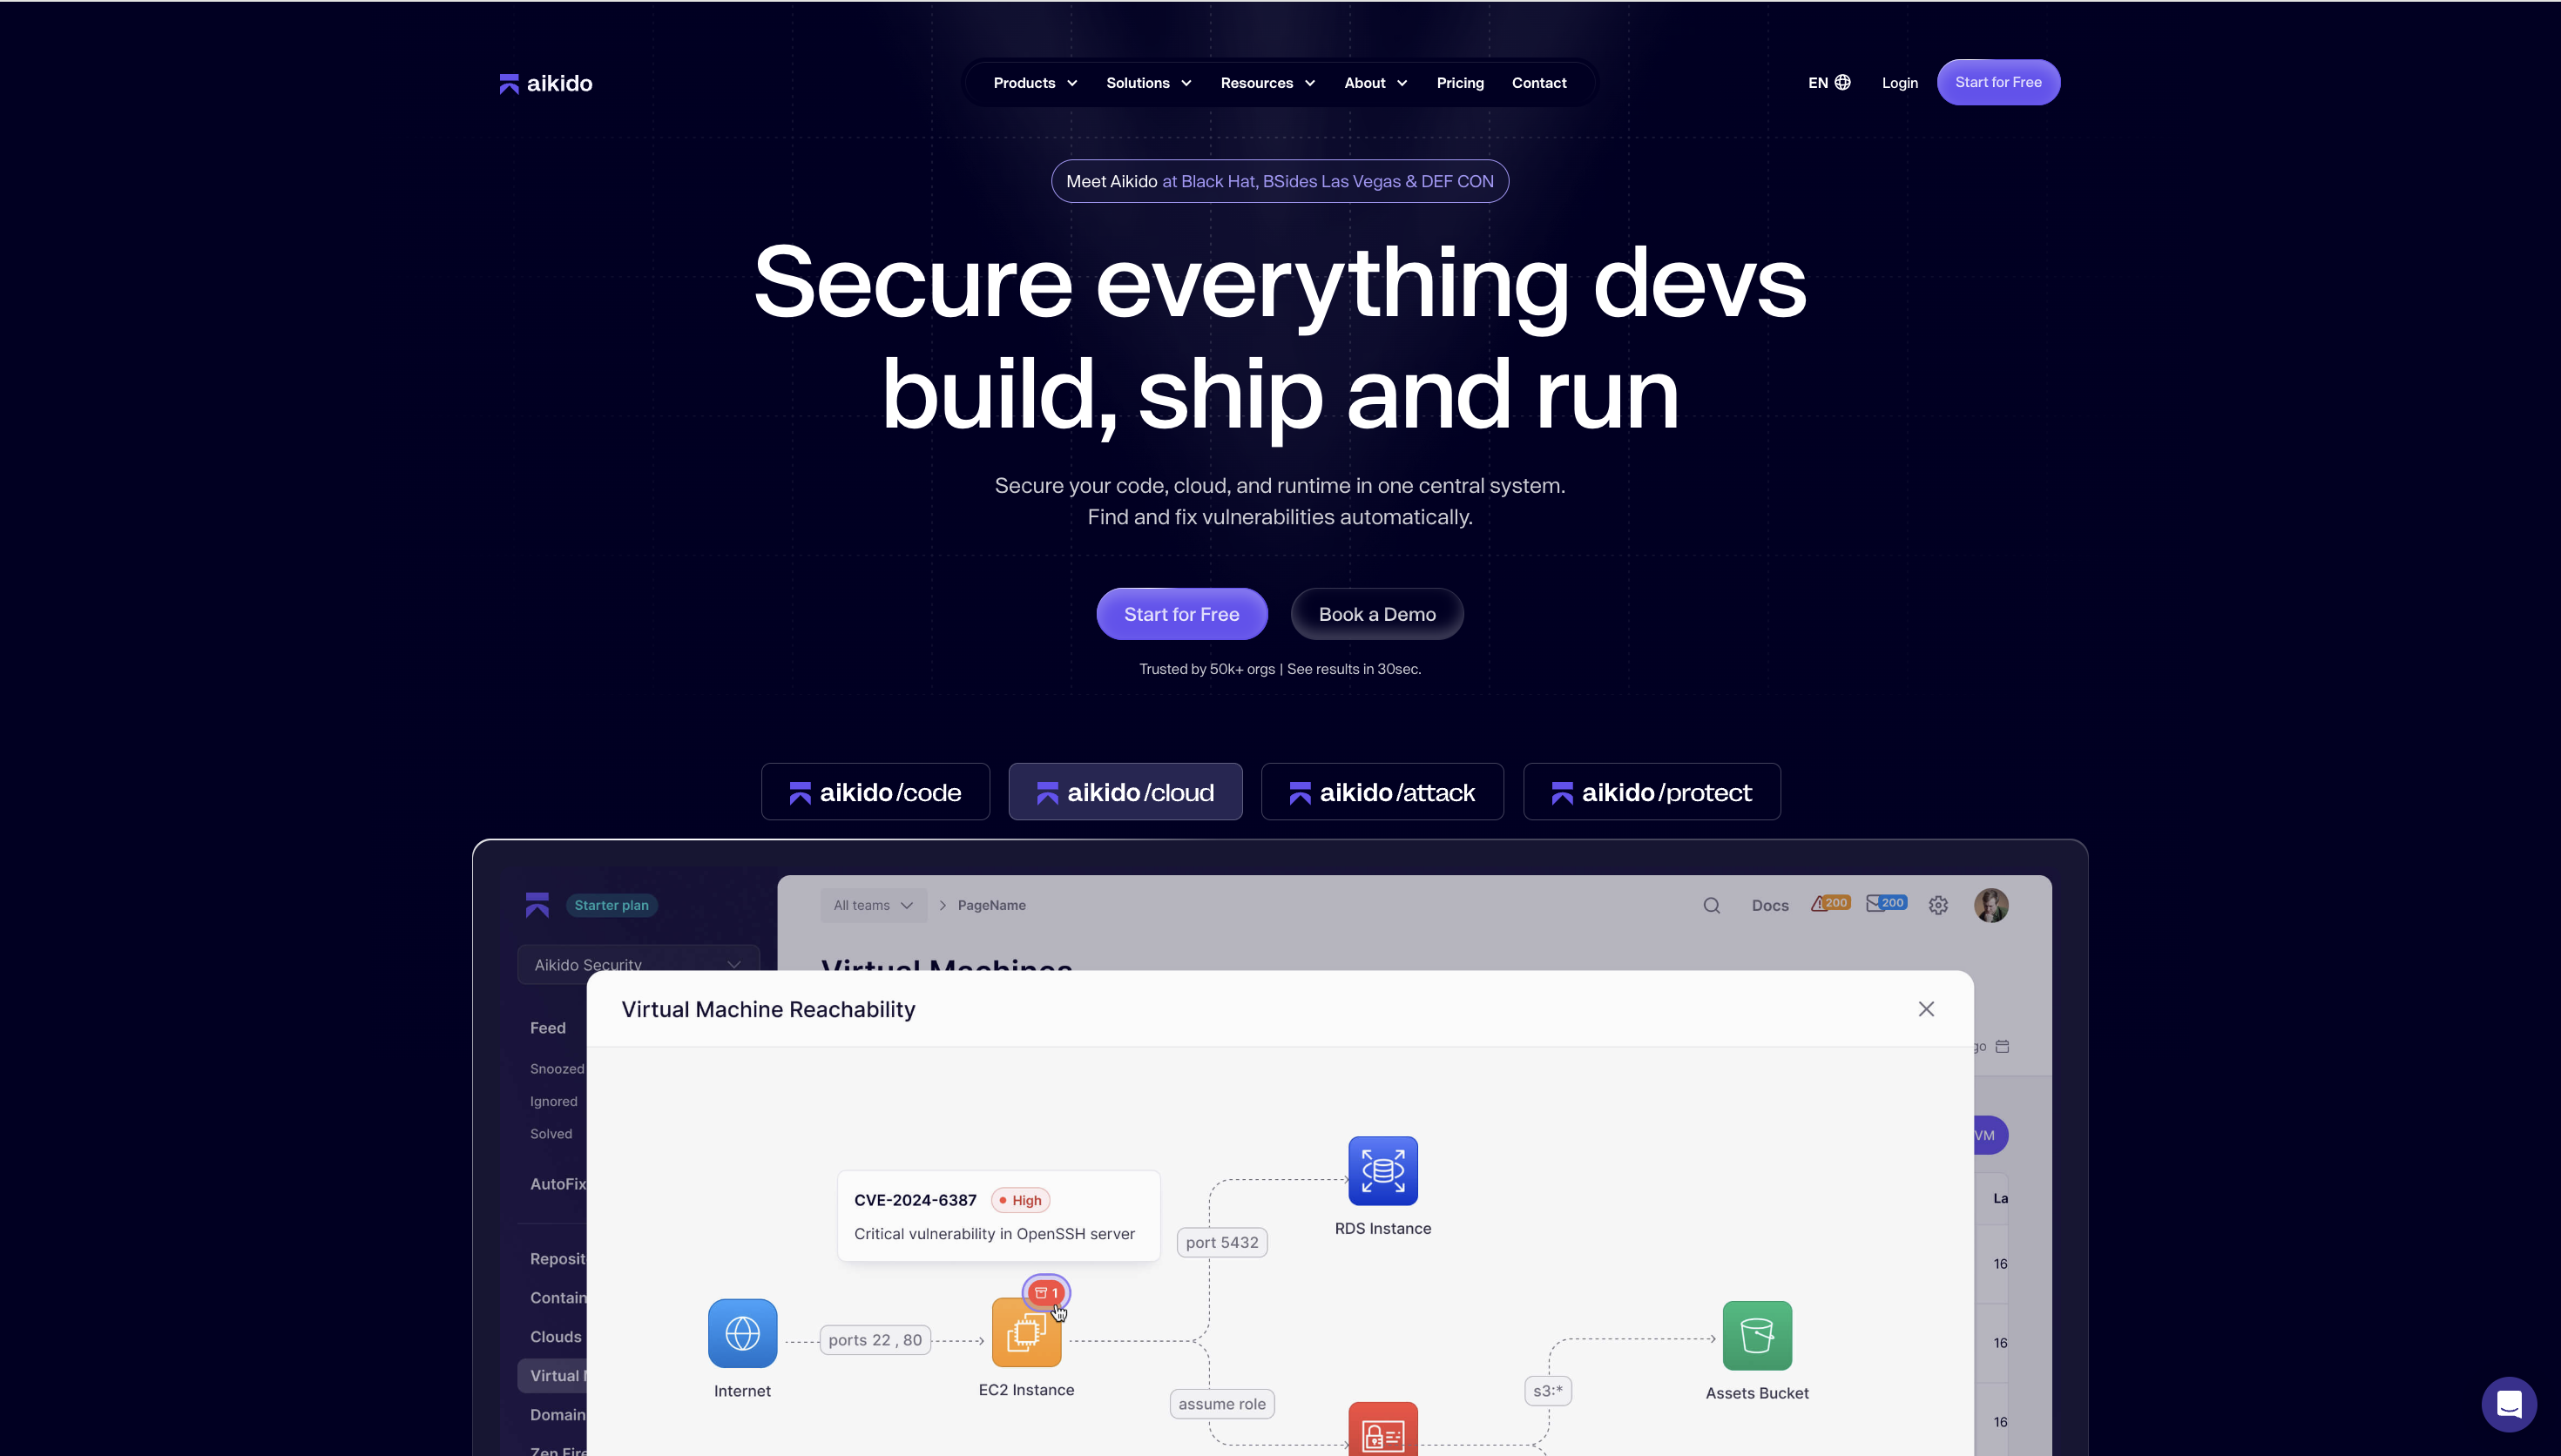
Aikido Security es una plataforma de seguridad unificada que ofrece capacidades líderes en su clase como alternativas independientes a GHAS, o como una única plataforma que cubre el código, la nube y el runtime. Ofrece análisis estático de código (SAST), análisis de dependencias (SCA) de código abierto, detección de secretos, escaneo IaC, seguridad en la nube, escaneo de imágenes de contenedores, DAST, pentesting de IA y más.
Para una empresa, el atractivo no es solo la cobertura, sino la gobernanza y la consolidación. Aikido aporta los controles sobre los que opera un programa de seguridad, con aplicación de políticas, RBAC y SSO, además de generación de SBOM y gestión de licencias a nivel de cartera que respaldan el cumplimiento de NIS2 y CRA, respaldado por SOC 2 e ISO 27001. Mientras que GHAS está vinculado a GitHub y se detiene en el código alojado allí, Aikido es agnóstico respecto a la plataforma en múltiples alojamientos de código, tuberías de CI/CD, IDEs y sistemas de seguimiento de incidencias, por lo que una sola plataforma cubre una infraestructura que con GHAS tendrías que ensamblar a partir de GitHub Secret Protection, GitHub Code Security y herramientas de terceros. Empresas como Visma y Revolut confían en ella para la seguridad a escala empresarial.
Características:
- Módulos líderes en su clase: Herramientas de primera categoría en SAST, SCA, secretos, IaC, contenedores y nube, adoptadas de forma modular o como una sola plataforma, para que la consolidación no signifique una cobertura superficial.
- Razonamiento más allá de la coincidencia de patrones: Deep PR Review ejecuta un razonamiento de IA completo en cada pull request para detectar fallos de lógica de negocio y control de acceso como IDOR, y AI Code Audit aplica el mismo razonamiento en el código que ya has lanzado, yendo más allá de lo que alcanza el análisis estático de CodeQL.
- Poco ruido, alta señal: Análisis de alcanzabilidad más un agente de explotabilidad que evalúa si una CVE determinada es genuinamente explotable en tu contexto, reduciendo los falsos positivos hasta en un 85%.
- Defensa de la cadena de suministro: Aikido Intel rastrea malware y vulnerabilidades en npm, PyPI y más de 15 ecosistemas en tiempo real, y Device Protection bloquea paquetes maliciosos durante la instalación en cada extremo de desarrollador.
- Flujo de trabajo del desarrollador: Comentarios instantáneos en PRs e IDEs con corrección automática impulsada por IA y flujos de trabajo de remediación, de modo que la gobernanza se ofrece a través del flujo de trabajo que los desarrolladores ya utilizan en lugar de añadirse por encima.
- Gobernanza y control: Aplicación de políticas, RBAC y SSO, con informes listos para auditorías y gestión de licencias y SBOM a nivel de cartera adaptada a NIS2 y CRA.
¿Por qué elegirlo?
Elige Aikido si quieres unificar la seguridad de aplicaciones y de la nube bajo una sola plataforma con la gobernanza y el cumplimiento que requiere un programa empresarial, sin renunciar al flujo de trabajo de pull requests que los desarrolladores realmente usan. Es ideal para grandes organizaciones que reemplazan una pila de herramientas puntuales, equipos que adoptan módulos individuales líderes en su clase para resolver un problema específico y equipos de rápido movimiento que quieren empezar poco a poco y escalar, todo ello sin atarse a un proveedor empresarial.
Ventajas:
- Unifica el código, la nube y el runtime, correlacionando hallazgos duplicados en toda la infraestructura.
- El análisis de alcanzabilidad y explotabilidad hace que las alertas sean prácticas en lugar de ruidosas.
- Corrección automática con IA y orientación para la remediación basada en contexto con puntuación de riesgo.
- Independiente de la plataforma en GitHub, GitLab, Bitbucket y Jenkins, con compatibilidad con una amplia gama de lenguajes.
- Gobernanza empresarial integrada: RBAC, SSO, aplicación de políticas e informes de cumplimiento listos para auditorías.
- Los planes de tarifa plana hacen que la elaboración de presupuestos sea predecible a escala, sin cobros por colaborador ni por línea de código.
Modelo de alojamiento:
- SaaS (software como servicio)
- En local
Usuarios objetivo:
- Empresas que necesitan seguridad de aplicaciones y de la nube bajo una misma plataforma con gobernanza y cumplimiento centralizados.
- Organizaciones reguladas que necesitan pistas de auditoría, SBOMs y soporte para NIS2, CRA, SOC 2 o ISO 27001.
- Equipos que quieren empezar con un solo módulo y escalar a toda la plataforma a medida que crecen.
Valoración de Gartner: 4.9/5.0
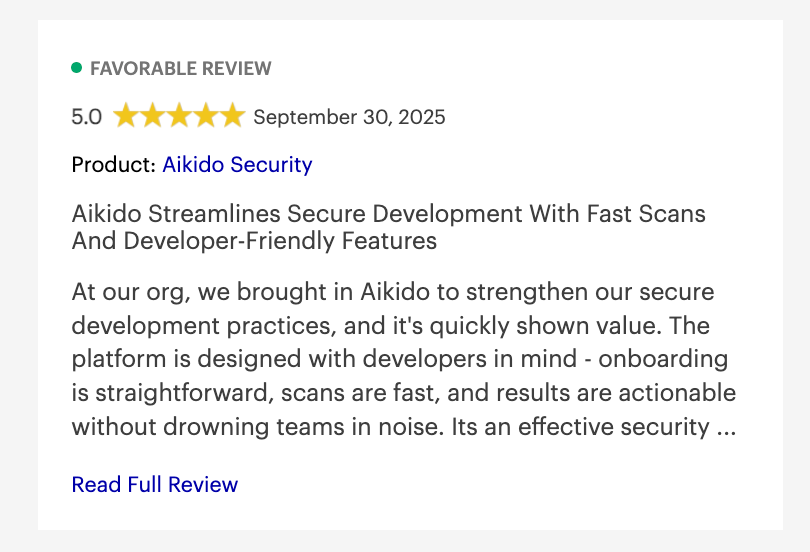
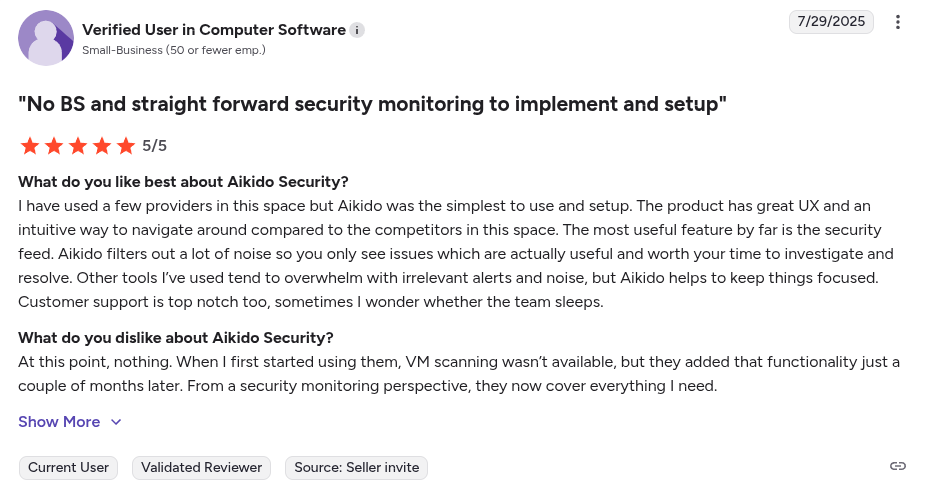
Reseñas de Aikido Security:
Además de Gartner, Aikido Security también tiene una calificación de 4.7/5 en Capterra, Getapp y SourceForge
2. Bearer
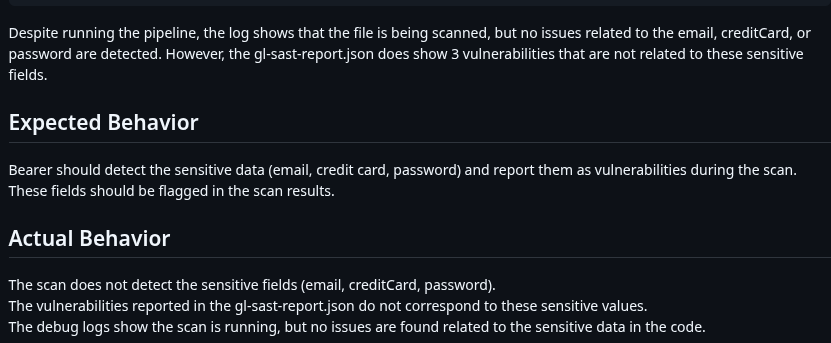
Bearer es una herramienta de análisis estático centrada en la seguridad y privacidad de los datos. A diferencia de GHAS, Bearer no solo identifica vulnerabilidades en el código, sino también por dónde fluyen datos sensibles (como PII, PHI y PCI) a través de tu aplicación. Diseñado teniendo en cuenta normativas de privacidad como GDPR y HIPAA, Bearer es una buena opción para equipos que priorizan la seguridad y el cumplimiento.
Su herramienta CLI es de código abierto, rápida y está diseñada para los flujos de trabajo de los desarrolladores.
Características Clave:
- Rastreo de Datos Sensibles: Detecta datos personales (correos electrónicos, IDs de usuario, historiales médicos) y rastrea dónde se almacenan o transmiten.
- Reglas de OWASP + Privacidad: Combina las comprobaciones de seguridad tradicionales al estilo OWASP Top 10 con lógica específica de privacidad.
- Fácil de usar para Desarrolladores y Cumplimiento: Ofrece integración CI, feedback de PR en GitHub/GitLab y informes de privacidad que se mapean directamente a los marcos de cumplimiento.
¿Por qué elegirlo?
Utiliza Bearer cuando tu equipo maneje datos sensibles y desee visibilidad temprana de los riesgos de privacidad, no solo de los fallos de seguridad. Su CLI de código abierto lo hace ideal para equipos ágiles que buscan un cumplimiento integrado.
Ventajas:
- Detecta automáticamente flujos de datos sensibles (PII, credenciales)
- Flujo de trabajo amigable para desarrolladores
- Remediación impulsada por IA
Contras:
- Alcance limitado más allá de la seguridad de API y datos
- Soporte de automatización y remediación más débil
- Requiere emparejamiento con otras herramientas para una cobertura completa de AppSec
- Curva de aprendizaje pronunciada para nuevos usuarios
Modelo de Alojamiento:
- SaaS (Software como servicio)
- Local
- Híbrido
Usuarios Objetivo:
Empresas medianas a grandes.
Valoración de Gartner: 4.5/5.0
Reseñas de Bearer:
3. Checkmarx One
Checkmarx One es una plataforma de seguridad de aplicaciones con un enfoque principal en SAST. Unifica el escaneo de código estático, el análisis de composición de software, la seguridad de contenedores y el escaneo de infraestructura como código (escaneo IaC) en una interfaz única y unificada. A diferencia de GHAS, funciona en múltiples repositorios y proveedores de la nube, con controles de políticas de seguridad.
Características:
- Plataforma AppSec Unificada: Combina SAST, SCA, escaneo de contenedores/IaC y orquestación en un solo lugar.
- Motor de políticas empresariales: Puntuación de riesgo, reglas personalizadas e integraciones para el cumplimiento (p. ej., SOC 2).
- Integraciones para IDE y CI: Compatibilidad con VS Code, IntelliJ, Jenkins, GitHub Actions y más.
¿Por qué elegirlo?
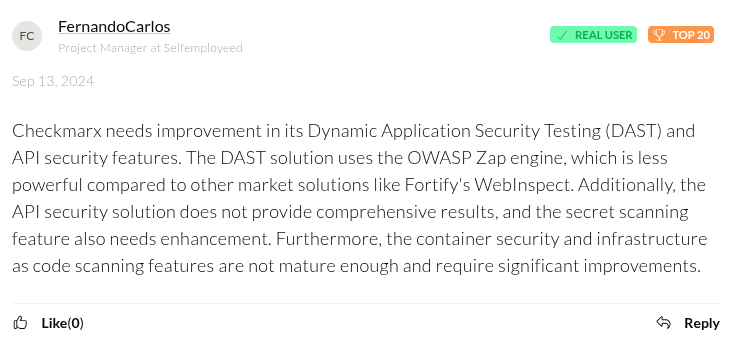
Si estás a gran escala o en un entorno regulado, Checkmarx es una buena opción. Obtienes un nivel de aplicación y cobertura del que carece GHAS, incluyendo lógica de reglas personalizadas y objetivos de escaneo más amplios. Sin embargo, prepárate para invertir tiempo y presupuesto, ya que no es una solución ligera.
Ventajas:
- Amplia cobertura de lenguajes y frameworks
- Potente motor SAST con análisis profundo
- Cumplimiento y elaboración de informes
Contras:
- Agilidad limitada para equipos de desarrollo más pequeños
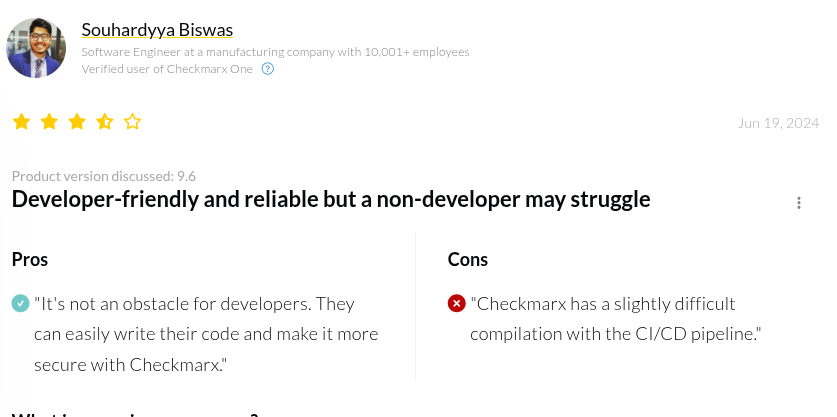
- Administración más compleja para pipelines de CI/CD
- Precios separados para cada módulo de seguridad
Modelo de Alojamiento:
- SaaS (Software como servicio)
- En local
Usuarios Objetivo:
Equipos grandes
Calificación de Gartner: 4.6/5.0
Reseñas de Checkmarx One:
Capterra califica a Checkmarx One con un 3.9/5, basado en más de 50 reseñas.
4. SonarQube / SonarCloud
SonarQube y SonarCloud son herramientas de confianza para la calidad del código y la inspección de seguridad. Aunque tradicionalmente se han centrado en errores y mantenibilidad, su cobertura SAST ha crecido y ahora incluye las reglas del Top 10 OWASP.
Los usuarios de GitHub Advanced a menudo cambian a Sonar para una experiencia de revisión de código más limpia e integrada.
Características:
- Calidad de Código + Seguridad: análisis estático de código en más de 30 lenguajes, incluyendo análisis de taint para vulnerabilidades.
- Integración de PR y CI: Funciona con GitHub Actions, Bitbucket Pipelines y Azure DevOps. Las puertas de calidad ayudan a aplicar estándares en cada PR.
- UX centrada en el desarrollador: Se combina con SonarLint para el marcado de problemas en el IDE, respaldado por una guía clara de corrección y paneles de calidad.
¿Por qué elegirlo?
Sonar es perfecto para equipos centrados en la salud del código y las prácticas de codificación segura. Se integra bien en las revisiones de PR y, además, detecta muchos problemas sin abrumar a tu equipo. Sin embargo, no cubre tus flujos de trabajo de cloud e IaC como plataformas centradas en el desarrollador como la seguridad de Aikido, pero como herramienta centrada en el código, es más que adecuada.
Ventajas:
- Feedback amigable para desarrolladores en tiempo real.
- Ofrece comprobaciones de calidad de código y escaneo de seguridad en una sola herramienta.
- Se integra sin problemas con plataformas DevOps comunes.
- Edición comunitaria gratuita
Contras:
- El precio basado en "Líneas de Código (LOC)" puede resultar caro.
- Mayor número de falsos positivos para ciertas bases de código.
- Límites en el análisis automático.
- Cobertura limitada para contenedores, tiempo de ejecución, cloud, IaC y postura de seguridad.
Modelo de Alojamiento:
- SaaS (Software como servicio)
- En local
Usuarios Objetivo:
- Pequeñas y medianas empresas (PYMES)
- Empresas
Calificación de Gartner: 4.4/5.0
Reseñas de SonarQube/SonarCloud:

5. SpectralOps
SpectralOps es un escáner CLI rápido y adaptado a los desarrolladores, conocido por su detección de secretos y la validación de configuraciones. Ahora forma parte de Check Point, sigue estando disponible como herramienta independiente y es popular por ofrecer una seguridad ligera que se integra directamente en los flujos de trabajo CI/CD. Piénsalo como el escaneo de secretos de GHAS, solo que más rápido y agnóstico respecto al repositorio.
Características Clave:
- Detección de credenciales y tokens: Detecta más de 50 tipos de secretos codificados (claves de AWS, tokens de API, claves SSH, etc.)
- Linting de IaC y configuración: Señala permisos mal configurados, configuraciones de nube expuestas y errores comunes en Terraform, CloudFormation y más.
- CLI rápido y offline: Binario único, con escaneo local que se ejecuta en cualquier lugar.
¿Por qué elegirlo?
Spectral es tu opción ideal si necesitas un resultado rápido en secretos y escaneo IaC. A los desarrolladores les encanta porque es de inserción rápida y no requiere incorporación a la nube. Combínalo con una herramienta más exhaustiva como Aikido Security si buscas un SAST profundo y una cobertura completa en la nube.
Ventajas:
- Potente función de detección de secretos
- Soporta integración con plataformas CI/CD comunes
- Soporta políticas personalizadas
Contras:
- Alcance limitado más allá de la configuración de IaC y el escaneo de secretos
- Requiere emparejamiento con otras plataformas para una cobertura completa de AppSec
- Falsos positivos
- Las características empresariales varían según la oferta
Modelo de Alojamiento:
Híbrido
Usuarios Objetivo:
- Pequeñas y medianas empresas (PYMES)
- Empresas
Valoración en Capterra: 4.6/5.0
Comparativa de alternativas a GitHub Advanced Security
Para ayudarle a comparar las capacidades de las alternativas anteriores, la siguiente tabla resume la cobertura de cada plataforma en áreas clave.
Conclusión
GitHub Advanced Security acierta con lo básico, pero para muchos equipos, es ruidoso, limitado y está bloqueado por el precio empresarial. ¿La buena noticia? Tienes mejores opciones.
Ya necesites una mayor cobertura, una experiencia de desarrollo más limpia o simplemente quieras desplegar código seguro sin complicaciones, herramientas como Aikido Security te lo facilitan, proporcionando las mejores soluciones de su clase, ya sea como servicios individuales o como una suite que lo cubre todo.
¿Buscas menos ruido y más protección real? Inicia tu prueba gratuita o agenda una demo con Aikido hoy mismo.
Preguntas frecuentes
También le podría interesar:
- Las mejores alternativas a Veracode para la seguridad de aplicaciones (Herramientas Dev-First a considerar)
- Principales alternativas a Checkmarx para SAST y seguridad de aplicaciones
- Principales herramientas DevSecOps para reemplazar las funcionalidades de seguridad de GitLab Ultimate
- Principales herramientas de AppSec en 2026
- Principales escáneres de vulnerabilidades de código en 2026


