

La elección entre SonarQube y Semgrep suele reducirse a si prefieres una herramienta que evalúe la calidad de todo tu código, o una que detecte patrones inseguros mediante reglas que realmente puedas entender. Si eliges mal, te encontrarás con lagunas en la cobertura, tendrás que añadir una segunda herramienta más adelante o te verás con una cola de alertas que nadie tiene tiempo de clasificar.
Este artículo compara SonarQube y Semgrep en cuanto a qué factores determinan su uso en la práctica, cómo detectan los problemas, cómo se integran en la integración continua (CI), cuál es su velocidad de ejecución, qué aspectos cubren y cuál es su coste, para que puedas ver cuál se adapta mejor a la forma de trabajar de tu equipo.
Respuesta breve. « SonarQube » destaca por la calidad del código y la seguridad integrada. « Semgrep » destaca por ofrecer una seguridad rápida, basada en reglas y personalizable. Ninguno de los dos cubre, por sí solo, mucho más allá de tu código fuente, y ahí es donde entra en juego una plataforma como Aikido Security entra en juego.
TL;DR
Aikido Security combina el análisis de la calidad del código de SonarQubey la detección basada en patrones de Semgrepen una única plataforma de seguridad de software, y añade además un motor de inteligencia artificial y de accesibilidad que indica qué hallazgos son realmente explotables.
Esa combinación subsana las carencias que cada herramienta presenta por sí sola: la cobertura parcial y la clasificación manual y laboriosa. Se obtiene una cobertura que abarca desde el código hasta la nube, con menos falsos positivos y una clasificación más rápida para los desarrolladores.
El aikido es modular, por lo que puedes empezar con un solo producto, ya sea SAST, SCA, IaCo calidad del código, y puedes ir activando más funciones a medida que crezcan tus necesidades. Su motor « SAST » se ejecuta en Opengrep, el motor de código abierto que Aikido creó a partir de una bifurcación Semgrep tras el cambio de licencia de Semgrepen 2024, de modo que la comunidad de código abierto conservara un motor de análisis estático con licencia libre.
Comparativa rápida de características: SonarQube vs Semgrep vs Aikido Security
¿Qué es SonarQube?
SonarQube Es una plataforma continua de control de la calidad del código que también realiza análisis de seguridad ( Pruebas de seguridad de aplicaciones estáticas). Comenzó como una herramienta para detectar errores y «code smells», y con el tiempo se le ha añadido cobertura de seguridad para problemas habituales, como el « Top 10 OWASP » y los secretos codificados de forma rígida. A los desarrolladores les gusta su interfaz web sencilla y la forma en que se integra en los flujos de trabajo existentes.
A finales de 2024, Sonar cambió el nombre de sus productos, por lo que ahora verás SonarQube Server para el servidor de análisis autohospedado, SonarQube Cloud para el servicio alojado, SonarQube Community Build para la edición gratuita autohospedada y SonarQube para el IDE, es decir, el complemento del editor que antes se llamaba SonarLint.
Sonar también ha ampliado su cobertura de seguridad. El complemento de pago «Advanced Security», desarrollado a raíz de la adquisición de Tidelift por parte de Sonar, incorpora la función « análisis de composición de software », junto con un modo avanzado de « SAST » que sigue el flujo de datos que entra y sale de las bibliotecas de terceros para detectar problemas que traspasan los límites de las dependencias.
Lo que hace bien « SonarQube »
- Combina el análisis de seguridad estático con comprobaciones de la calidad del código
- Ofrece información en tiempo real en el editor a través de « SonarQube » para el IDE.
- Es compatible con una amplia variedad de idiomas
- Se integra con plataformas habituales de CI/CD, como Jenkins y GitHub Actions
- Cuenta con un sólido apoyo de la comunidad y una amplia documentación
En qué se queda corto
- Puede generar falsos positivos que deben revisarse
- Sigue centrándose en la calidad del código, con la seguridad como segunda capa
- La profundidad de las reglas de seguridad varía según el idioma
- Cubre las dependencias (SCA) únicamente a través del complemento de pago «Advanced Security».
- No ofrece pruebas dinámicas (DAST) ni protección en tiempo de ejecución
- Requiere infraestructura para su funcionamiento y mantenimiento cuando se aloja de forma propia
- Utiliza un modelo de licencia basado en el número de líneas de código, lo que resulta caro en el caso de bases de código de gran tamaño
¿Qué es Semgrep?
Semgrep Es una herramienta de análisis estático de código abierto centrada en la seguridad del código. Conocida como «grep semántico», busca patrones vulnerables mediante reglas que se leen como si fueran el propio código fuente, en lugar de expresiones regulares complejas. Los equipos la utilizan para detectar problemas como la inyección SQL y las credenciales codificadas de forma estática, y les gusta la flexibilidad que les ofrece para ampliarla con sus propias reglas.
Semgrep Ha pasado de ser un simple motor de código abierto a convertirse en una plataforma modular. La parte comercial se organiza en « Semgrep » (Código) para SAST, « Semgrep » (Cadena de suministro) para gestionar el riesgo de dependencias con análisis de alcanzabilidad, y « Semgrep » (Secretos) para la detección de credenciales, con Semgrep Assistant, que añade una clasificación basada en IA y sugerencias de correcciones. El motor gratuito sigue ejecutándose desde la línea de comandos, mientras que el motor Pro añade análisis entre archivos en los planes de pago.
Lo que hace bien « Semgrep »
- Incluye normas de la comunidad y te permite crear las tuyas propias rápidamente
- Se integra perfectamente en los flujos de trabajo de CI/CD y Git
- Utiliza una sintaxis de reglas que se lee igual que el código que se quiere hacer coincidir
- Es gratuito al principio, por lo que los equipos pueden empezar a mejorar la seguridad de inmediato
En qué se queda corto
- Puede generar un gran número de alertas que requieren ajuste
- Requiere un proceso de aprendizaje una vez que empiezas a escribir reglas personalizadas
- Limita el motor gratuito al análisis de un solo archivo, reservando el flujo de datos entre archivos para el motor Pro.
- Se centra en el código fuente, por lo que el análisis más detallado y los paneles de control forman parte de los productos de pago.
- No ofrece pruebas dinámicas (DAST) ni supervisión del estado de seguridad en la nube (CSPM)
- Permite la colaboración en equipo y la gestión centralizada en los planes de pago
Comparación de funcionalidades
Capacidades de análisis de seguridad
Tanto SonarQube como Semgrep son principalmente analizadores estáticos que examinan el código fuente en busca de errores y problemas de seguridad, y ninguno de ellos realiza pruebas dinámicas. Con SonarQube, el trabajo de seguridad abarca la detección de Top 10 OWASP y de secretos, y también revisa la infraestructura como código, todo ello junto con sus comprobaciones de calidad del código. Detecta problemas como la inyección SQL y el cross-site scripting en el código fuente, y marca muchos hallazgos como «puntos críticos de seguridad» (Security Hotspots) para que una persona los revise, en lugar de calificarlos directamente como vulnerabilidades. Semgrep se basa en sus patrones de reglas, por lo que detecta una amplia gama de problemas cuando existe una regla y su conjunto de reglas de la comunidad es amplio; sin embargo, cualquier cosa que no cubra ninguna regla no se notifica a menos que escribas la regla tú mismo. Ambas protegen bien el código fuente, pero necesitan herramientas adicionales para lograr una cobertura completa, lo que lleva a muchos equipos a optar por una plataforma como Aikido Security.
Integración y flujo de trabajo de CI/CD
Ambas herramientas se adaptan bien a los flujos de trabajo de desarrollo. SonarQube ofrece complementos de CI/CD para Jenkins, Azure DevOps, GitHub Actions y GitLab CI, y los equipos suelen integrar su «quality gate» en el proceso de integración, de modo que la compilación falla cuando aparecen nuevos problemas críticos, con un panel web para revisar los resultados. Semgrep proporciona una interfaz de línea de comandos (CLI) ligera que se integra fácilmente en los procesos de integración, con acciones de GitHub listas para usar y guías de CI, de modo que los desarrolladores ven los comentarios de seguridad junto al código que están revisando. Ambas se integran en el editor para ofrecer comentarios en tiempo real: SonarQube a través de SonarQube para IDE y Semgrep a través de sus extensiones de editor. SonarQube se decanta por una interfaz centralizada, mientras que Semgrep se decanta por la línea de comandos y Git.
Precisión y rendimiento
Semgrep es rápido. Su motor de comparación de patrones analiza el código a una velocidad de entre 20.000 y 100.000 líneas por segundo por regla, mucho más rápido que SonarQube, que, según se indica, alcanza unas 400 líneas por segundo con conjuntos de reglas típicos. La contrapartida es el volumen, ya que el amplio conjunto de reglas de Semgreppuede generar muchas alertas de forma predeterminada, no todas ellas explotables, por lo que los equipos dedican tiempo a ajustar la señal. El análisis de SonarQube tiende a ser más lento y pesado, y una ejecución completa puede tardar varios minutos dependiendo del tamaño del código fuente, en parte debido a sus métricas de calidad más detalladas y a la sobrecarga que supone enviar los resultados al servidor. En cuanto a la precisión, SonarQube ofrece un conjunto de reglas más selecto, diseñado para limitar el ruido y separar las vulnerabilidades confirmadas de los «puntos críticos de seguridad», lo que se traduce en un menor número total de incidencias detectadas, pero con el riesgo de pasar por alto algo que quede fuera de sus reglas. En resumen, SonarQube se decanta por la precisión, mientras que Semgrep se decanta por la recuperación, y la elección adecuada depende de si prefieres ajustar una herramienta con mucho ruido o arriesgarte a que haya lagunas en una más silenciosa. Aikido Security se sitúa en el lado opuesto de esa disyuntiva, utilizando su IA y su motor de accesibilidad para sacar a la luz los hallazgos que son realmente explotables.
Cobertura y ámbito de aplicación
- Compatibilidad con lenguajes. Ambos abarcan una amplia gama de lenguajes. SonarQube es compatible con un amplio conjunto de lenguajes en todas sus ediciones, entre los que se incluyen Java, C#, JavaScript y Python, mientras que Semgrep también es compatible con un conjunto amplio y en constante crecimiento, que incluye Go, Rust, Kotlin, Swift y formatos de configuración como los Dockerfiles. (Nota del editor: el artículo publicado dice «más de 10» y «más de 15», cifras que se quedan cortas. Echa un vistazo al recuento actual publicado por cada proveedor en su propia página web.)
- Tipos de problemas y profundidad. Más allá de los lenguajes, SonarQube va más allá de la seguridad y abarca la calidad del código para ofrecer una visión más completa del estado del mismo, mientras que Semgrep se centra exclusivamente en la seguridad y la detección de errores, sin evaluar la facilidad de mantenimiento ni la deuda técnica. Por sí solo, tampoco lo hace el análisis profundo del flujo de datos interprocedimental de la herramienta empresarial de alto rendimiento SAST.
- Más allá del código fuente. Ambas soluciones se centran principalmente en el código fuente de las aplicaciones, y sus versiones gratuitas y de código abierto no cubren de forma nativa las imágenes de contenedores, las dependencias ni el tiempo de ejecución. En cuanto a las versiones de pago, el producto «Supply Chain» de Semgrepañade cobertura de dependencias, y el complemento «Advanced Security» de SonarQubeincorpora SCA.
Experiencia de desarrollador
- Interfaz de usuario. SonarQube ofrece un panel de control web muy bien diseñado en el que los desarrolladores y los responsables pueden consultar los incidencias por gravedad y tipo, así como realizar un seguimiento de las métricas a lo largo del tiempo, con el estado de control de calidad y las instrucciones de corrección asociadas a cada hallazgo. La herramienta de código abierto de Semgrepse ejecuta desde la línea de comandos y muestra los resultados en formato JSON, lo que resulta adecuado para desarrolladores individuales y equipos pequeños, aunque los equipos más grandes suelen preferir el panel de control centralizado que incluye la plataforma de pago.
- Integración en el flujo de trabajo. Ambos tienen como objetivo facilitar el trabajo a los desarrolladores. Cada uno se integra en el editor, y ambos añaden anotaciones a las solicitudes de incorporación de cambios: SonarQube añade comentarios y resúmenes, mientras que Semgrep deja comentarios en las diferencias de código cuando se incumplen las reglas. Esa retroalimentación integrada mantiene los controles de seguridad y calidad en su contexto durante la revisión, en lugar de tratarlos como algo secundario.
- Personalización y ajuste. Semgrep facilita la creación de reglas personalizadas, escritas en YAML con patrones que se asemejan al código que se desea encontrar, de modo que un equipo puede codificar un patrón propio o un defecto específico de la empresa en cuestión de minutos; además, admite la corrección automática definida por el usuario para algunos patrones. SonarQube es más difícil de ampliar, ya que escribir reglas personalizadas suele implicar el uso de Java y árboles de sintaxis abstracta, por lo que la mayoría de los equipos optan por activar o desactivar las reglas integradas de Sonar en lugar de escribir las suyas propias. SonarQube sí permite a los equipos ajustar la gravedad de las reglas y los umbrales de control de calidad, así como suprimir los falsos positivos, pero no corrige automáticamente el código, sino que ofrece orientación para su corrección.
- Puesta en marcha y mantenimiento. La configuración de SonarQube puede resultar más compleja cuando se aloja en un servidor propio, ya que implica gestionar un servidor y, a menudo, una base de datos independiente, mientras que las opciones en la nube permiten reducir los gastos operativos a cambio de un coste más elevado. El mantenimiento abarca las actualizaciones del servidor, la gestión de accesos y la actualización de los analizadores; Sonar ofrece una amplia documentación y una extensa base de conocimientos. Semgrep es rápido de poner en marcha, se instala como un único binario de CLI y se ejecuta localmente o en CI, con un componente de servidor opcional solo si se utiliza la plataforma Semgrep . Su mantenimiento consiste principalmente en mantener actualizados los conjuntos de reglas, lo cual es sencillo porque las reglas están versionadas y se distribuyen a través del registro.
Cumplimiento y elaboración de informes
SonarQubeEl nivel «Enterprise» ofrece informes de cartera y funciones de gobernanza, y permite asignar sus reglas a los requisitos de cumplimiento normativo y generar informes para los auditores. « Semgrep » no ofrece informes de cumplimiento normativo de serie, aunque sí permite aplicar reglas asignadas a normas como la « Top 10 OWASP » o las directrices de programación segura.
Frecuencia de lanzamiento y actualizaciones
Semgrep Se distribuye rápidamente, a menudo varias veces al mes, y sus reglas se actualizan con frecuencia y se distribuyen independientemente de la herramienta, por lo que los equipos pueden adoptar nuevas comprobaciones rápidamente y responder a las vulnerabilidades recién reveladas. SonarQube sigue un ciclo más lento y estructurado, con versiones principales unas cuantas veces al año y actualizaciones de reglas que, por lo general, se incluyen en los lanzamientos, lo que puede retrasar el acceso a nuevas comprobaciones.
Precios
Con SonarQube, la versión Community Build es gratuita y de autoalojamiento, pero gran parte de las funciones avanzadas de seguridad, el análisis más profundo, la compatibilidad con idiomas adicionales y la gobernanza empresarial se incluyen en las ediciones de pago, entre las que se encuentra el complemento Advanced Security. Los precios de Sonar se calculan en función del número de líneas de código analizadas, lo que puede resultar difícil de predecir y encarecer el coste en el caso de bases de código de gran tamaño.
Semgrep Ofrece un motor de línea de comandos gratuito y abierto, así como unas normas comunitarias sin coste alguno, independientemente del tamaño del código fuente. Su plataforma de pago funciona ahora con un sistema de precios por niveles: el nivel «Teams», que incluye sus productos «Code», «Supply Chain» y «Secrets», además del asistente de IA, y cuyo precio parte de unos 30 a 40 dólares al mes por colaborador; y el nivel «Enterprise», con precios personalizados. El nivel gratuito limita el uso a un número reducido de colaboradores y repositorios, por lo que los equipos en expansión suelen pasarse al nivel «Teams».
En resumen, los costes de SonarQube pueden aumentar a medida que crecen los códigos fuente y hay que mantener la infraestructura, mientras que Semgrep empieza con precios bajos o es gratuito y pasa a un modelo de pago por colaborador para sus productos avanzados.
Aikido ofrece un modelo de precios más sencillo y predecible, con un plan gratuito y unos precios que resultan más fáciles de prever a medida que crece tu código fuente.
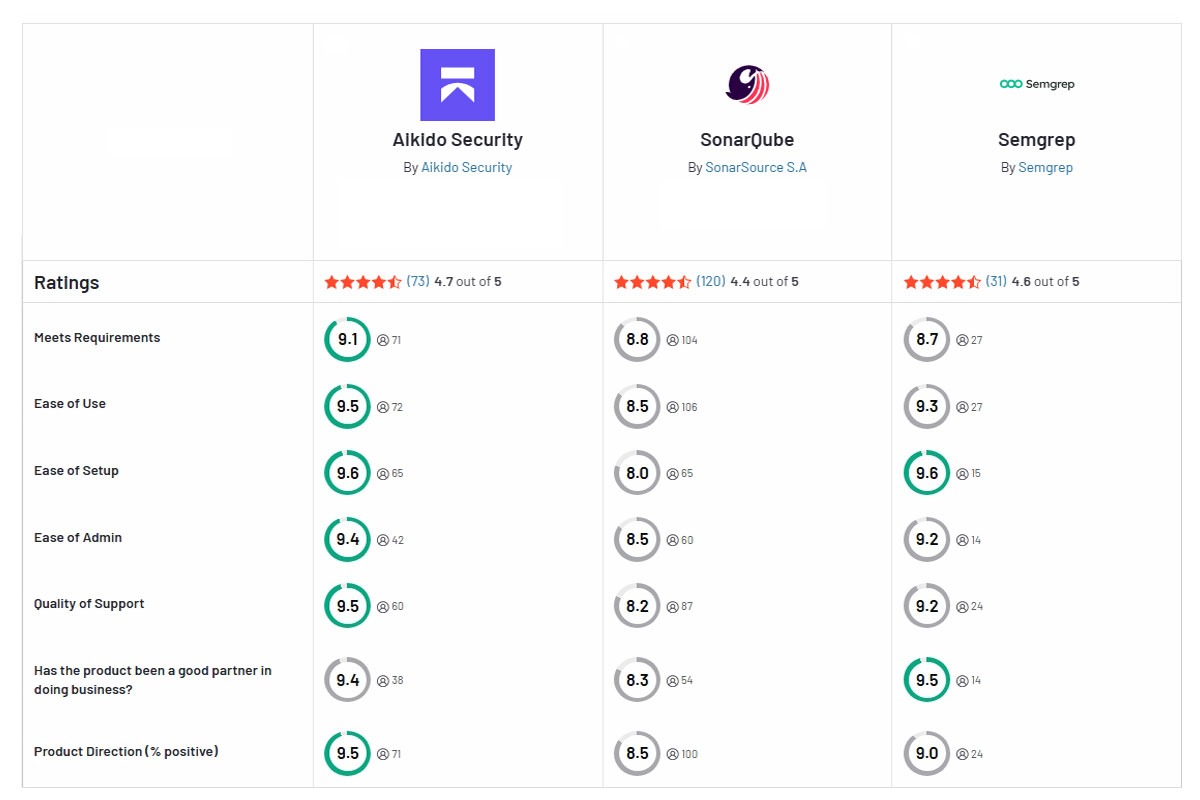
Para ayudarte a comparar las características de ambas herramientas, la siguiente tabla las resume.
Aikido Security
La plataforma completa

Aikido Security Es una plataforma de seguridad de software que aúna las ventajas en materia de calidad del código de SonarQubecon la detección basada en patrones de Semgrep, y que, a continuación, correlaciona los resultados obtenidos en el código, las dependencias, la nube y el entorno de ejecución, de modo que los equipos de seguridad e ingeniería trabajen a partir de una única fuente de información fiable.
Para los equipos que deben someterse a una revisión de seguridad, esa consolidación es lo fundamental. Aikido ofrece control de acceso basado en roles e inicio de sesión único, con registros de auditoría en toda la plataforma e informes de cumplimiento adaptados a marcos como SOC 2 e ISO 27001, y se integra con las herramientas de gobernanza que los equipos ya utilizan, como Drata y Vanta. Sustituir varias herramientas puntuales por una única plataforma reduce el número de consolas y contratos que el equipo de seguridad tiene que gestionar y centraliza los resultados en un único lugar para la aplicación de políticas y la elaboración de informes.
La cobertura abarca el código fuente, las dependencias, las imágenes de contenedores, la infraestructura como código, la configuración en la nube y las API, todo ello en un único flujo de trabajo. Su motor de detección de vulnerabilidades ( SAST ) funciona con Opengrep, el motor de código abierto creado por Aikido a partir de una bifurcación de Semgrep tras el cambio de licencia de 2024. El motor de inteligencia artificial y de accesibilidad correlaciona los hallazgos en todas esas capas, señala aquellos que son realmente explotables y ofrece a los desarrolladores una « remediación automatizada » (corrección de vulnerabilidades) a través de solicitudes de incorporación de cambios (pull requests) y correcciones con un clic.
Al ser modular, los equipos pueden empezar con un solo producto, ya sea SAST, SCA, IaC, DAST, detección de secretoso escaneo de imágenes de contenedores, y ir incorporando más a medida que crecen, sin tener que acumular herramientas independientes.
Los desarrolladores disponen del flujo de trabajo que desean sobre esa base empresarial, reciben comentarios en las solicitudes de incorporación de cambios, pueden aceptar correcciones con un solo clic y tienen que lidiar con mucho menos ruido, por lo que la gobernanza que necesita un equipo de seguridad no se consigue a costa de la rapidez de los desarrolladores.
¿Quieres tener una visibilidad completa de todo lo que tu equipo desarrolla, lanza y gestiona? Empieza tu prueba gratuita o solicita una demostración en Aikido Security.
Preguntas frecuentes
¿Qué es mejor, SonarQube o Semgrep?
No hay un ganador universal. SonarQube es ideal para equipos que dan prioridad a la calidad del código a largo plazo y al seguimiento de la deuda técnica, mientras que Semgrep es perfecto para equipos centrados en la seguridad que buscan reglas rápidas y personalizables integradas en el flujo de trabajo de los desarrolladores. Si necesitas cubrir más aspectos además del código fuente, una plataforma como Aikido Security combina ambos enfoques y añade cobertura de dependencias, de la nube y en tiempo de ejecución.
¿Cuáles son las principales limitaciones de SonarQube en comparación con Semgrep?
SonarQube es más pesado de ejecutar y menos flexible en cuanto a las reglas, mientras que Semgrep es más ligero, pero requiere dedicar tiempo a su configuración. SonarQube se basa en análisis centralizados y controles de calidad, lo que puede resultar rígido para equipos que trabajan a un ritmo rápido o con lenguajes menos habituales. Semgrep es más ligero y flexible, aunque esa flexibilidad implica elegir, redactar y mantener reglas para reducir el ruido.
¿Cómo detectan los problemas de código SonarQube y Semgrep ?
Ambos siguen caminos diferentes para alcanzar el mismo objetivo. SonarQube utiliza el análisis estático tradicional, analizando el código y siguiendo su flujo de control y de datos para detectar errores y problemas de seguridad. Semgrep compara el código con una serie de reglas legibles para identificar patrones inseguros, lo que permite rastrear fácilmente cada hallazgo hasta una línea concreta.
¿Se pueden personalizar las reglas de Semgrep con la misma facilidad que las de SonarQube ?
Sí, es más sencillo. Las reglas de Semgrep están escritas en un formato YAML fácil de leer, lo que permite a los desarrolladores crearlas y modificarlas rápidamente. SonarQube también admite reglas personalizadas, pero suele requerir un conocimiento más profundo de la plataforma o de Java, lo que supone un mayor obstáculo para la mayoría de los equipos.
¿Qué ventajas te ofrece el enfoque basado en patrones de Semgrepfrente al análisis tradicional de SonarQube?
Velocidad y control. Los patrones de Semgreppermiten a un equipo definir y aplicar prácticas de seguridad o de calidad del código específicas para su pila tecnológica, lo que resulta muy útil para detectar patrones inseguros conocidos y responder rápidamente a las vulnerabilidades recién reveladas. El análisis tradicional de SonarQubees más eficaz en lo que respecta a la calidad general del código y a su facilidad de mantenimiento.
También le podría interesar:


